Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
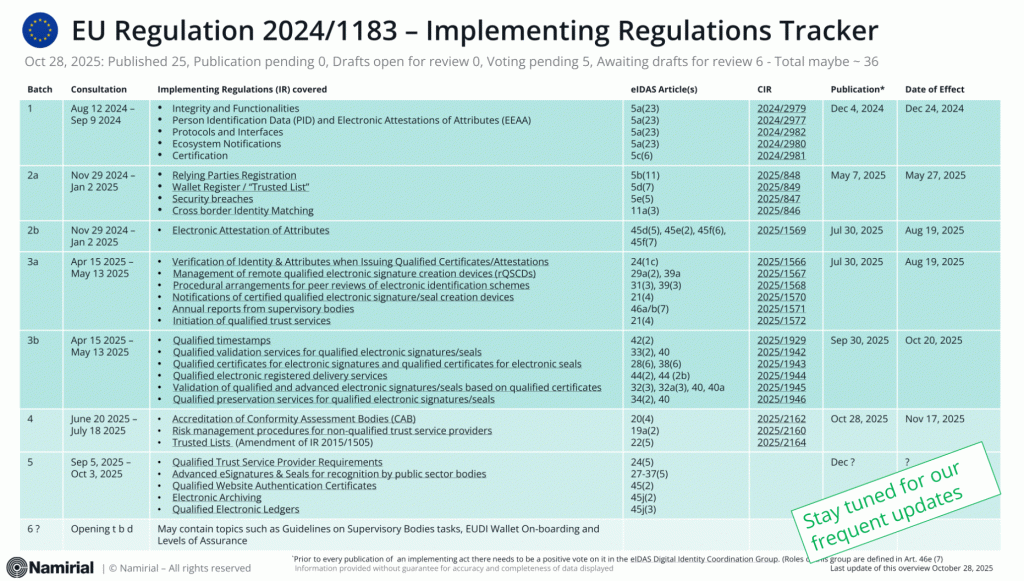
Hoy se han publicado 3 nuevos Actos de Ejecución en el Diario Oficial de de la Unión Europea de 28 de octubre (Journal of the European Union) en desarrollo del Reglamento EIDAS y EIDAS2.
Decisión de Ejecución (UE) 2025/2164 de la Comisión de 27 de octubre de 2025 por la que se modifica la Decisión de Ejecución (UE) 2015/1505 en lo que respecta a la versión de la norma en la que se basa la plantilla común para las listas de confianza.
Reglamento de Ejecución (UE) 2025/2162 de la Comisión de 27 de octubre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la acreditación de los organismos de evaluación de la conformidad que realizan la evaluación de los prestadores cualificados de servicios de confianza y de los servicios de confianza cualificados que prestan, el informe de evaluación de la conformidad y el sistema de evaluación de la conformidad
Reglamento de Ejecución (UE) 2025/2160 de la Comisión de 27 de octubre de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia, las especificaciones y los procedimientos para la gestión de riesgos para la prestación de servicios de confianza no cualificados
Aquí está la lista de todos los actos de ejecución publicados anteriormente. Y este cuadro lo ha preparado Joerg Lenz que sigue muy de cerca todos los desarrollos normativos:
Ayer comenté la publicación de 6 nuevos actos de ejecución en el Diario Oficial de la Unión Europea (DOUE) —anteriormente Diario Oficial de las Comunidades Europeas (DOCE)—
Con lo que la lista completa queda con 22 actos de ejecución publicados:
En inglés:
CIR 2024/2977 PID (Personal Identification Data) and EAA (Electronic Attestations of Attributes)
Recordemos que quedan borradores de actos de ejecución cuyos plazos para enviar comentarios acabaron el 2 de octubre, salvo el de archivo con orden cronológico que acaba el 3 de octubre.
En el DOCE del 30 de septiembre se han publicado 6 reglamentos de ejecución que conocíamos en estado de borrador. Son los siguientes:
Español
CIR-2025-1929-ES Reglamento de Ejecución (UE) 2025/1929 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la vinculación de la fecha y la hora con los datos y al establecimiento de la exactitud de las fuentes de información temporal para el suministro de sellos cualificados de tiempo electrónicos
CIR-2025-1942-ES Reglamento de Ejecución (UE) 2025/1942 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de validación de firmas electrónicas cualificadas y los servicios cualificados de validación de sellos electrónicos cualificados
CIR-2025-1943-ES Reglamento de Ejecución (UE) 2025/1943 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia para los certificados cualificados de firma electrónica y los certificados cualificados de sello electrónico
CIR-2025-1944-ES Reglamento de Ejecución (UE) 2025/1944 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las normas de referencia de los procesos de envío y recepción de datos en los servicios cualificados de entrega electrónica certificada y en lo que respecta a la interoperabilidad de tales servicios
CIR-2025-1945-ES Reglamento de Ejecución (UE) 2025/1945 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la validación de las firmas electrónicas cualificadas y de los sellos electrónicos cualificados y a la validación de las firmas electrónicas avanzadas basadas en certificados cualificados y de los sellos electrónicos avanzados basados en certificados cualificados
CIR-2025-1946-ES Reglamento de Ejecución (UE) 2025/1946 de la Comisión, de 29 de septiembre de 2025, por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los servicios cualificados de conservación de firmas electrónicas cualificadas y de sellos electrónicos cualificados
English
CIR-2025-1929-EN Commission Implementing Regulation (EU) 2025/1929 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the binding of date and time to data and establishing the accuracy of the time sources for the provision of qualified electronic time stamps
CIR-2025-1942-EN Commission Implementing Regulation (EU) 2025/1942 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified validation services for qualified electronic signatures and qualified validation services for qualified electronic seals
CIR-2025-1943-EN Commission Implementing Regulation (EU) 2025/1943 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for qualified certificates for electronic signatures and qualified certificates for electronic seals
CIR-2025-1944-EN Commission Implementing Regulation (EU) 2025/1944 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards reference standards for processes for sending and receiving data in qualified electronic registered delivery services and as regards interoperability of those services
CIR-2025-1945-EN Commission Implementing Regulation (EU) 2025/1945 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards the validation of qualified electronic signatures and of qualified electronic seals and the validation of advanced electronic signatures based on qualified certificates and of advanced electronic seals based on qualified certificates
CIR-2025-1946-EN Commission Implementing Regulation (EU) 2025/1946 of 29 September 2025 laying down rules for the application of Regulation (EU) No 910/2014 of the European Parliament and of the Council as regards qualified preservation services for qualified electronic signatures and for qualified electronic seals
Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.
Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104
Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos los certificados digitales de millones de tarjetas de identificación de sus ciudadanos, ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.
dando a entender que un tamaño de 2048 bits en RSA es apropiado.
En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.
En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.
Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:
a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.
b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.
En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.
En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1
En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.
En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.
Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.
Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.
Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).
En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:
Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir: # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits). # Curvas elípticas con claves de, al menos, 256 bits. # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.
Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.
Jerarquias de certificación de EADTrust.
Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.
Las variantes de certificados ofrecidos por EADTrust son las siguientes:
Autenticación y firma electrónica de personas físicas,
Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
Autenticación y firma electrónica de representantes legales de personas jurídicas,
Autenticación y firma electrónica de empleados públicos,
Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
Autenticación y sello electrónico de personas jurídicas,
Autenticación y sello electrónico de órganos de la administración pública,
Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
La creación de sellos de tiempo electrónicos cualificados,
La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
La conservación de firmas electrónicas, sellos o certificados para estos servicios
Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.
Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.
Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:
RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados. Para certificados no cualificados
RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.
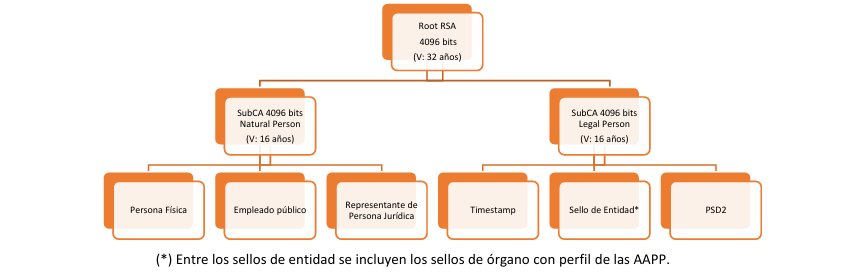
En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.
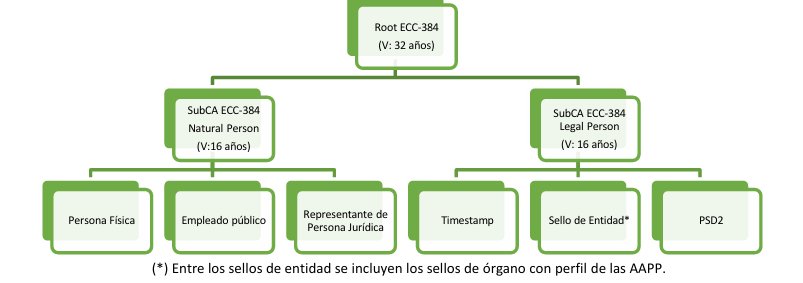
En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256bits.
Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).
Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.
Los campos “CommonName” de los nuevos certificados son:
Certificado
Criptografía
Tamaño Clave
QCSD
ENS
EADT QTSU 2023 RSA 2048
RSA
2048
NO
NO
EADT QTSU 2023 ENS alto RSA 3072
RSA
3072
NO
SI
EADT QTSU QSCD 2023 ENS alto RSA 4096
RSA
4096
SI
SI
EADT QTSU 2023 ENS alto ECC 256
ECC
256
NO
SI
EADT QTSU QSCD 2023 ENS alto ECC 384
ECC
384
SI
SI
Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.
El reto de las entidades del sector público
Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.
Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.
El 24 de septiembre de 2025, ENISA organiza el 11º Foro sobre Servicios de Confianza y Identificación Electrónica (11th Trust Services and eID Forum). El 25 de septiembre de 2025, D-TRUST, en colaboración con TÜV Nord Cert, celebrará la 17ª Jornada de CAs (17th CA-Day).
¿A quién va dirigido?
El foro, organizado en colaboración con la Comisión Europea desde 2015, se ha convertido en «la cita ineludible» para las partes interesadas del amplio ámbito del Reglamento eIDAS. Reúne a responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores, instituciones europeas y de los Estados miembros y usuarios finales interesados, ofreciendo un lugar único para los debates relacionados con las identidades digitales en Europa. Este año, el evento se traslada a Split, Croacia, y se garantiza también la retransmisión en línea para la participación virtual.
Contenido
Entre los temas que se debatirán este año, abordaremos los siguientes
Normalización y certificación de la Cartera de Identidad Digital Europea
Interacción de eIDASv2 con otra legislación (CRA, Ley de Chips de la UE, NISD2), incluidos los aspectos relacionados con la privacidad
Aplicación de los servicios de confianza nuevos y previamente definidos, desde el punto de vista técnico y organizativo
Nuevas necesidades de colaboración entre todos los servicios de confianza y las partes interesadas en la identificación electrónica
Estrategias para promover el mercado de la identidad digital
Como en años anteriores (desde 2018), el Trust Services and eID Forum irá seguido del CA-Day, organizado por D-Trust y TÜV Nord Cert, que tendrá lugar el 25 de septiembre en el mismo lugar.
Agenda en inglés
El borrador del programa ya está disponible. Contiene interesantes presentaciones y cautivadores debates entre expertos reconocidos en la materia. Tenga en cuenta que se seguirá actualizando en las próximas semanas. Ver la traducción más abajo
Inscripción
Ya puede reservar su plaza inscribiéndose aquí. Reserve su plaza presencial solo si está seguro de que podrá asistir al evento en persona. Tenga en cuenta que no es posible acoger presencialmente a más de 2-3 participantes de la misma organización.
Un sello de tiempo cualificado es una marca digital emitida por una Autoridad de Sellado de Tiempo (TSA, por sus siglas en inglés: Timestamping Authority), que certifica que un documento o conjunto de datos existía en un momento específico y no ha sido alterado desde entonces. Es ampliamente utilizado en firmas electrónicas, auditorías y procesos legales para garantizar la integridad y la autenticidad temporal de la información. En contextos como la Unión Europea, un sello de tiempo cualificado cumple con normativas estrictas (como el reglamento eIDAS) y tiene validez legal, por la presunción establecida en el articulo 326.4 de la LEC (Ley de Enjuiciamiento Civil)
El sello de tiempo se basa en criptografía y contiene un hash del documento original junto con una marca temporal firmada por la TSA con su clave privada.
¿Cómo se calcula el hash de un sello de tiempo?
El proceso para generar un sello de tiempo implica varios pasos:
Hash del documento original:
Se toma el documento o los datos que se quieren sellar (por ejemplo, un archivo PDF, texto, etc.).
Se calcula un hash del documento usando un algoritmo criptográfico como SHA-256. Este hash es una cadena única de longitud fija (por ejemplo, 256 bits para SHA-256) que representa los datos de forma unívoca. Cualquier cambio en el documento produciría un hash diferente.
Ejemplo: Si el documento es «Hola mundo», su hash SHA-256 sería algo como a591a6d40bf420404a011733cfb7b190d62c65bf0bcda32b57b277d9ad9f146e.
Solicitud a la TSA:
El hash calculado se envía a la TSA junto con una solicitud de sello de tiempo.
La TSA no necesita el documento original, solo el hash, lo que garantiza la privacidad del contenido.
Generación del sello de tiempo por la TSA:
La TSA toma el hash recibido y lo combina con la fecha y hora actuales (obtenida de un reloj sincronizado con una fuente confiable, como un servidor NTP).
Luego, la TSA genera un «token de sello de tiempo» que incluye:
El hash del documento.
La marca temporal (fecha y hora).
Información sobre la TSA (como su identificador).
Una firma digital creada con la clave privada de la TSA sobre estos datos, usando un algoritmo como RSA o ECDSA.
Resultado:
El token de sello de tiempo es devuelto al solicitante en un formato estándar, como CMS (Cryptographic Message Syntax, definido en RFC 3161), codificado frecuentemente en Base64 para facilitar su transporte.
En la Arquitectura y Marco de Referencia de la Cartera de Identidad Digital Europea se recoge la opción de que las entidades de las Administraciones Públicas puedan generar Declaraciones de Atributos de forma similar a los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA).
En el modelo de confianza, tanto los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA) como las entidades públicas emisoras de Declaraciones Electrónicas de Atributos (DEA) deben contar con un certificado electrónico con el que se firman las declaraciones electrónicas de atributos.
EADTrust está generando ya certificados de prueba alineados con el modelo de confianza y puede prestar, si se requiere, tanto los servicios DECA (asociados a fuentes auténticas) como declaraciones DEA-AAPP (en inglés Pub-EAA).
Hay que tener en cuenta que la norma ETSI TS 119 412-5 se va a modificar para incorporar un nuevo OID esi4-qcStatement-10 solo para Organismos del Sector Público – OSP (en inglés PSB – Public Sector Bodies), que incluirá esta información:
countryOfLegislation deberá contener el código de país alfa-2 del marco legislativo del organismo del sector público, considerando que se utilizará «EU» para la legislación de la UE.
authSourceIdentification deberá contener una identificación única de la fuente auténtica para la que el OSP emite declaraciones de atributos.
nameOfLegislation deberá contener el nombre de la legislación que define al OSP como responsable de la fuente auténtica. Esta entrada deberá contener al menos la traducción al inglés del nombre de la legislación, pero también puede contener traducciones a otros idiomas.
La sintaxis queda así:
esi4-qcStatement-10 QC-STATEMENT ::= { SYNTAX QcPSB IDENTIFIED BY id-etsi-qcs-QcPSB }
QcPSB ::= SEQUENCE { countryOfLegislation PrintableString (SIZE (2)) (CONSTRAINED BY { — ISO 3166 alpha-2 codes only — }), — this field shall contain the alpha-2 country code of the legislation — framework of public sector body in the case of EU legislation use — the «EU» country-code.
authSourceIdentification UTF8String, — this field is for the unique identification of authentic source
nameOfLegislation LegalDescriptions }
LegalDescriptions ::= SEQUENCE SIZE (1..MAX) OF LegalDescription
LegalDescription ::= SEQUENCE { language PrintableString (SIZE(2)), –ISO 639-1 language code — the language (code) of the legislation — description
legislation UTF8String — the legislation name in the language set, at minimum the english — (en) translation of the legistlation’s name shall be included }
Contacte con EADTrust para adaptar su entidad u organismo a los retos del despliegue de la Cartera de Identidad Digital Europea.
GoCertius es la base conceptual (con su forma particular de certificar evidencias digitales) sobre la que EADTrust y Garrigues (a través de su división g-digital) han construido los servicios de EAD Trust Factory. Una panoplia de servicios que pasan a formar parte de la infraestructura de nuestros clientes, como si ellos mismos fueran Prestadores Cualificados de Servicios de Confianza Digital.
Son clientes de diferentes tamaños y sectores que así pueden desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS y su ampliación eiDAS2.
Las soluciones de EAD Trust Factory, al integrar servicios de confianza digital y optimizar procesos legales, pueden beneficiar a diversas industrias que requieren gestión segura y eficiente de documentos y transacciones digitales. De esta forma se pueden optimizar los procesos empresariales de gestión rediseñándolos para que sean completamente digitales y confiables por diseño, sabiendo que se podrá contar con evidencias digitales prescindiendo del papel. Y que estas evidencias podrán acreditar los servicios prestados y su seguridad, con certeza del momento en que se prestaron en cualquier contexto de resolución de controversias.
A continuación, se presentan algunos de los sectores que se benefician de estas soluciones:
Sector Financiero y Seguros:
Beneficios: La gestión segura de documentos financieros y la autenticidad de las transacciones son cruciales en este sector. EAD Trust Factory añade servicios cualificados a la infraestructura de cada entidad para ayudar a cumplir con las regulaciones financieras y de protección de datos, como el Reglamento General de Protección de Datos (GDPR), Digital Operational Resilience Act (DORA), Directiva 2022/2555 (NIS2) y el Reglamento 910/2014 eIDAS con los cambios introducidos por el Reglamento 1183/2024.
Industria Legal y Jurídica:
Beneficios: La generación de evidencias digitales y la gestión de contratos electrónicos son fundamentales para este sector. EAD Trust Factory facilita la creación de documentos legales electrónicos seguros y auténticos, mejorando la eficiencia en los procesos legales. Por su influencia en otras actividades el punto de vista legal es crucial para entender el ·»Compliance» la presunción Iuris Tantum de los servicios cualificados de confianza
Sector de la Salud:
Beneficios: La gestión de registros médicos electrónicos o los Consentimientos Informados requiere altos niveles de seguridad y confianza. EAD Trust Factory puede ayudar a proteger la privacidad de los pacientes y asegurar la integridad de los datos médicos. También ayuda digitalizar historias clínicas, respetando la normativa definida para ellos,
Industria de la Energía y Recursos Naturales:
Beneficios: La optimización de procesos y la gestión eficiente de documentos son clave en este sector, donde la seguridad y el cumplimiento normativo son fundamentales. EAD Trust Factory puede ayudar a mejorar la eficiencia operativa y reducir costes. También la contratación se beneficia de un marco regulatorio más garantista.
Sector de Transporte y Logística:
Beneficios: La gestión de documentos de transporte y la trazabilidad de mercancías requieren sistemas confiables. EAD Trust Factory proporciona soluciones para asegurar la autenticidad y seguridad en la gestión de documentos relacionados con el transporte y la logística. En particular, albaranes gestionados de forma digital que puedan surtir efecto también como documentos híbridos con versión en papel de ser necesaria.
En resumen, cualquier industria que requiera gestión segura de documentos y transacciones digitales puede beneficiarse de las soluciones de EAD Truat Factory. La plataforma es especialmente útil para sectores con altos requisitos de seguridad y cumplimiento normativo.
EAD Trust Factory está formado por diferentes servicios cualificados de confianza, entre los que destacan los sellos de tiempo`, las notificaciones fehacientes y las comprobaciones de validez de firmas y certificados electrónicos. También el Onboarding digital, incluyendo servicios de Videoidentificación.
Los servicios orquestados por EAD Trust Factory incluyen servicios cualificados de confianza definidos por el reglamento #eIDAS y desarrollos auxiliares que permiten dotar a cualquier proceso que incluya gestión digital de un respaldo regulatorio en forma de evidencias digitales con valor «Iuris Tantum» que aportar tanto en entornos MASC (Medios adecuados de solución de controversias) como contextos de litigación.
Llame al (+34) 917160555 o envíe un email a info(at)eadtrust.eu para pedir información y compruebe que adoptar recursos técnicos de PSC en su propia infraestructura es más sencillo y económico de lo que parece
Ettore Majorana fue un físico italiano brillante y enigmático que dejó una huella imborrable en la ciencia antes de desaparecer misteriosamente en 1938. En 1937, propuso la existencia de unas partículas especiales, hoy llamadas “fermiones de Majorana”, que son únicas porque son sus propias antipartículas. Este concepto, inicialmente teórico, ha inspirado avances modernos como el chip Majorana 1, anunciado por Microsoft en febrero de 2025. Con este chip, la computación cuántica da un salto hacia adelante, pero también nos acerca a un “criptocalipsis”: el momento en que las claves privadas de los criptosistemas de clave pública actuales podrían descifrarse mediante la computación cuántica.
El avance en computación cuántica que supone el chip Majorana 1, con qubits topológicos, pone en riesgo la criptografía de clave pública basada en algortmos RSA y ECC.
Las autoridades de certificación (CAs), nos planteamos la disyuntiva: ¿priorizamos la emisión de certificados resistentes a la criptografía cuántica futuro o mejoramos los sistema de archivo electrónico para preservar documentos firmados electrónicamente con las técnicas actuales? Este artículo analiza el impacto técnico del Majorana 1, el papel del algoritmo de Shor y estrategias prácticas frente a esta transición.
Majorana 1 y el Algoritmo de Shor
El chip Majorana 1 usa los fermiones de Ettore para crear “qubits topológicos”, unidades de cálculo cuántico más estables que las tradicionales. Aunque el presentado estos días solo tiene 8 qubits, Microsoft promete escalarlo a miles o incluso un millón en pocos años. ¿Por qué importa? Porque con suficientes qubits (digamos, 3000-6000), una computadora cuántica podría usar el algoritmo de Shor para descifrar sistemas como ECC-512, comunes en certificados digitales, en cuestión de horas. Esto podría pasar hacia 2031-2033. Para RSA-4096, más resistente, harían falta 20,000 qubits o más, retrasando su caída quizás a 2035-2040. Sin embargo, el peligro ya existe: los datos protegidos hoy podrían ser guardados y descifrados después, un riesgo conocido como “recolectar ahora, descifrar después”.
Certificados Post-Cuánticos
La criptografía post-cuántica (PQC) utiiza algoritmos que no son vulnerables frente al algoritmos de Shor con problemas matemáticos resistentes, como los basados en retículos (lattices). En 2024, NIST estandarizó algoritmos clave:
CRYSTALS-Dilithium (ML-DSA): Usa Module-LWE y SIS; firmas de 2.7-4.8 KB, nivel 128-256 bits PQC.
FALCON (FN-DSA): Basado en NTRU-SVP; firmas compactas (0.6-1.2 KB), optimizado para verificación rápida.
CRYSTALS-Kyber (ML-KEM): Cifrado con MLWE; claves/cifrados de 0.8-1.6 KB.
La estrategia híbrida combina estos algoritmos con los clásicos: un certificado con ECDSA P-256 y ML-DSA-44 es válido hoy y seguro contra el algoritmo de Shor en el futuro. En eIDAS, un HSM QSCD como el Thales Luna S750 (firmware 7.7+, que figura en el listado de QSCD certificados en el Dashboard de la UE) genera estas claves duales. Para ECC, que se usó en pasaportes digitales COVID, la urgencia sería alta en otros usos que requieran validez a mayor plazo: 3000 qubits en 2031 podrían atacar estas longitudes de clave. Las claves basadas en RSA-4096 permiten una transición más pausada, pero iniciar PQC híbrido pronto evita prisas futuras.
Archivado Digital: Garantizar la Preservación
El archivado digital es un pilar técnico y regulatorio, especialmente bajo eIDAS (Art. 32), que exige poder validar firmas años después de su realización. Si el algoritmo de Shor rompe claves ECC en 2031 o RSA en 2035, las firmas y sello electrónicos basados en los certificados actuales deben seguir siendo verificables, Por lo que conviene ir adoptando técnicas apropiadas:
Sellos de tiempo cualificados: Firmarlos con ML-DSA asegura su resistencia cuántica.
Almacenamiento: Bases de datos replicadas y HSMs guardan certificados, CRLs y logs por 7-10 años (siguiendo las pautas de la norma ETSI EN 319 521).
Para CAs con predominio de RSA-4096, reforzar el servicio de archivo electróncio es prioritario: su mayor resistencia da tiempo, pero la trazabilidad es crítica. Para ECC, el archivado complementa PQC, protegiendo datos históricos mientras Shor acecha.
Recomendaciones para Prestadores de Servicios de Confianza DIgital
A modo de resumen
Prestadores que emiten certificados ECC : Deben considerar que existe una alta probabilidad de que se puede alcanzar un computador cuántico de 3000-6000 qubits en 2031, por lo que el algoritmo ECC-512 podría estar en riesgo (logaritmo discreto resuelto en O(n3)). Los PSC debería emitir certificados híbridos (ECC + PQC) ya y gestionar el archivo con sellos de tiempo basados en algoritmos PQC.
Prestadores que emiten certificados RSA-4096: Se requieren 20,000+ qubits (factorización en O(n3)), por lo que el computador cuántico apropiado podría no llegar hasta hasta 2035+. En este caso convendría priorizar el archivado digital, con sellos de tiempo basados en algoritmos PQC.
El chip Majorana 1, heredero del genio de Ettore, hace que el algoritmo de Shor se convierta en una amenaza más inminente de lo que se pensaba para los algoritmos de criptografía de clave pública ECC y RSA. La respuesta técnica combinará certificados PQC híbridos y un archivado robusto.
El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.
Los componentes clave de un sistema DTM incluyen:
Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
Autenticación digital: Verificando la identidad de los participantes en las transacciones.
Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.
Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:
Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras
Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.
En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies:
Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.