Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Today has been published the final text adopted for EIDAS2 Regulation in the last Triloge meeting, last week.
This is the text of Article 45
Article 45 – Requirements for qualified certificates for website authentication
Qualified certificates for website authentication shall meet the requirements laid down in Annex IV. Evaluation of compliance with those requirements shall be carried out in accordance with the standards and the specifications referred to in paragraph 3.
Qualified certificates for website authentication issued in accordance with paragraph 1 shall be recognised by web-browsers. ▌Web-browsers shall ensure that the identity data attested in the certificate and additional attested attributes are displayed in a user-friendly manner. Web-browsers shall ensure support and interoperability with qualified certificates for website authentication referred to in paragraph 1, with the exception of enterprises ▌ considered to be microenterprises and small enterprises in accordance with Commission Recommendation 2003/361/EC during the first 5 years of operating as providers of web-browsing services. ▌ 2b. Qualified certificates for website authentication shall not be subject to any mandatory requirements other than the requirements laid down in paragraph 1
By … [12 months after the date of the entering into force of this amending Regulation], the Commission shall, by means of implementing acts, establish a listof reference standards and when necessary, establish specifications and procedures for qualified certificates for website authentication, referred to in paragraph 1. ▌ Those implementing acts shall be adopted in accordance with the examination procedure referred to in Article 48(2).”
Web-browsers shall not take any measures contrary to their obligations set out in Article 45, notably the requirement to recognise Qualified Certificates for Website Authentication, and to display the identity data provided in a user friendly manner.
By way of derogation to paragraph 1 and only in case of substantiated concerns related to breaches of security or loss of integrity of an identified certificate or set of certificates, web-browsers may take precautionary measures in relation to that certificate or set of certificates.
Where measures are taken, web-browsers shall notify their concerns in writing without undue delay, jointly with a description of the measures taken to mitigate those concerns, to the Commission, the competent supervisory authority, the entity to whom the certificate was issued and to the qualified trust service provider that issued that certificate or set of certificates. Upon receipt of such a notification, the competent supervisory authority shall issue an acknowledgement of receipt to the web-browser in question.
The competent supervisory authority shall consider the issues raised in the notification in accordance with Article 17(3)(c). When the outcome of that investigation does not result in the withdrawal of the qualified status of the certificate(s), the supervisory authority shall inform the web-browser accordingly and request it to put an end to the precautionary measures referred to in paragraph 2.
La Comisión Europea hizo ayer, 8 de noviembre de 2023, un comunicado expresando su satisfacción sobre el acuerdo alcanzado el por el Parlamento Europeo y el Consejo de la UE en el trílogo (diálogo a tres bandas) final sobre el Reglamento EIDAS2 por el que, entre otros aspectos se regulan las nuevas Carteras de Identidad Digital de la Unión Europea. Ya el pasado 29 de junio se anunció un importante avance al concretar los aspectos más espinosos del texto legal EIDAS2. Como español, es para mí motivo de orgullo y satisfacción que el acuerdo se haya culminado bajo la Presidencia Española de turno de la Unión Europea.
Y gracias a la aclaración de Ángel Martín en el evento organizado el 19 de octubre de 2023 por el Observatorio Legaltech Garrigues-ICADE, a través del Laboratorio de Confianza Digital, que tengo el honor de dirigir, sabemos este acuerdo cuenta entre los logros de la Presidencia Española, aunque todavía hay que dar varios pasos hasta que la norma se publique en el Diario Oficial de la Unión Europea:
Votación en el comité ITRE del Parlamento Europeo el 28 de noviembre de 2023.
Votación en sesión plenaria del Parlamento Europeo entre el 15 y 18 de enero de 2024.
Adopción por el Consejo Europeo a finales de enero de 2024.
Traducción a los idiomas oficiales de los países miembros y publicación en el Diario Oficial de la Unión Europea, probablemente en marzo 2024.
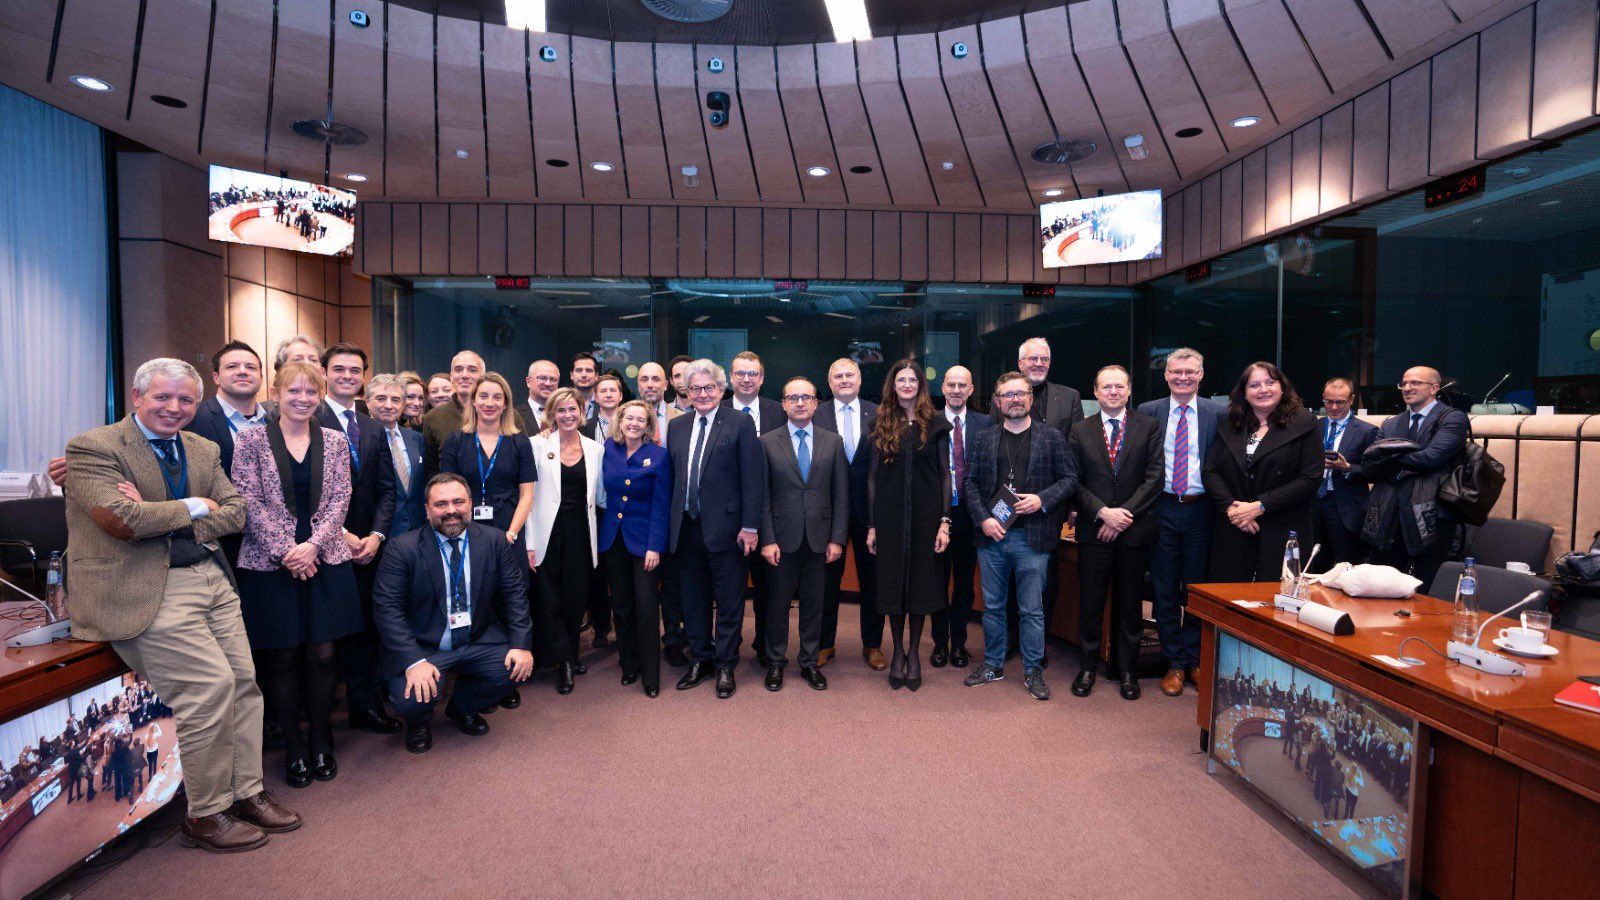
Foto de grupo de los participantes en el último Trílogo que acordó el texto final de EIDAS2
Esta es la traducción del comunicado:
La Comisión acoge con satisfacción el acuerdo final alcanzado ayer por el Parlamento Europeo y el Consejo de la UE en el diálogo a tres bandas final sobre el Reglamento por el que se regulan las carteras de identidad digital de la Unión Europea. Con ello concluye el trabajo de los colegisladores para aplicar los resultados del acuerdo político provisional alcanzado el 29 de junio de 2023 sobre un marco jurídico para una identidad digital de la UE, el primer marco de identidad digital fiable y seguro para todos los europeos.
Esto supone un paso importante hacia los objetivos de la Década Digital 2030 sobre la digitalización de los servicios públicos.
Todos los ciudadanos de la UE podrán tener en su teléfono móvil una Cartera de Identidad Digital de la UE para acceder a servicios en línea públicos y privados, nuevos y preexistentes, con total seguridad y con énfasis en la protección de los datos personales, cualquiera que sea el país en el que los servicios estén disponibles, a disposición de cualquier ciudadano en cualquier lugar de Europa.
Además de los servicios públicos, las plataformas en línea muy grandes designadas con arreglo al Reglamento de Servicios Digitales (incluidos servicios como Amazon, Booking.com o Facebook) y los servicios privados que estén legalmente obligados a autenticar a sus usuarios deberán aceptar la Cartera de Identidad Digital de la UE para iniciar sesión en sus servicios en línea.
Además, las características y especificaciones comunes de las carteras harán atractiva su aceptación por parte de todos los proveedores de servicios privados, creando nuevas oportunidades de negocio. La cartera también facilitará que los proveedores de servicios puedan cumplir con otros requisitos normativos.
Además de custodiar de forma segura la identidad digital de su titular, la Cartera le permitirá nuevas funcionalidades como abrir cuentas bancarias, realizar pagos y conservar documentos digitales auténticos (testimonios cualificados y no cualificados) relacionados con esa identidad.
Por ejemplo, la Cartera albergará el carné de conducir, las recetas médicas, que se podrán leer por un farmacéutico en otro país con su propia aplicación de Cartera en el móvil, los certificados profesionales, como los que acreditan la profesión de abogado, procurador o ingeniero colegiado, la certificaciones de formación oficial o profesional o los billetes de avión o autobús. La Cartera ofrecerá una alternativa práctica y fácil de usar a la identificación digital que se definía en el Reglamento EIDAS de 2014 para que la pudieran desplegar los estados.
La Cartera facilitará los medios para que su usuario pueda decidir si cede o no sus datos a las entidades que se los solicitan (partes informadas), o incluso si retira el permiso de que una entidad tenga sus datos con posterioridad a haber aceptado que los cedía. La Cartera llevará la cuenta de todas las veces que el titular ha cedido datos y a qué entidades y los permisos que ha retirado.
La Cartera deberá superar un proceso de evaluación de conformidad por un organismo independiente con arreglo a normas de evaluación que granizarán el mayor nivel de exigencia en cuanto a su seguridad. Y partes sustanciales de su código fuente se publicarán de forma abierta para permitir su escrutinio por terceros y excluir cualquier posibilidad de uso indebido, seguimiento ilegal, rastreo o interceptación gubernamental o de otros tipo.
Los debates legislativos han reforzado la ambición del Reglamento en una serie de ámbitos importantes para los ciudadanos. La Cartera contendrá un cuadro de mando de todas las transacciones accesible a su titular, ofrecerá la posibilidad de denunciar posibles violaciones de la protección de datos y permitirá la interacción entre Carteras. Además, los ciudadanos podrán usar la Cartera junto con los sistemas nacionales de identificación electrónica existentes y podrán realizar desde la Cartera de firmas electrónicas que serán sin coste en determinadas circunstancias.
El acuerdo alcanzado por los colegisladores está pasar por una fase de aprobación formal del Parlamento Europeo y el Consejo. Una vez adoptado formalmente, el marco europeo de identidad digital entrará en vigor a los 20 días de su publicación en el Diario Oficial de la Unión Europea.
Cada Estado miembro debe proporcionar a sus ciudadanos su Cartera de identidad digital de la UE a los 24 meses desde publicación de ciertas normas complementarias: (actos de ejecución) que concreten las especificaciones técnicas de la cartera de identidad digital de la UE (trabajo ya en curso y que ha dado lugar a los documentos de «Arquitectura y Marco de Referencia» (en inglés «Architecture and Reference Framework») y las especificaciones técnicas para la evaluación de conformidad.
Estos actos de ejecución, que deberían publicarse en el DOUE entre 6 y 12 meses después de la adopción del Reglamento EIDAS2, se basarán en las especificaciones desarrolladas en el marco de la caja de herramientas de identidad digital de la UE (Toolboox consensuado por el Grupo de Expertos EIDAS – E03032), estableciendo condiciones armonizadas para la implantación de las carteras en toda Europa.
El programa político de la Década Digital 2030 establece la ambición de Europa para liderar la transformación digital en 2030. De acuerdo con los objetivos de la Década Digital, para 2030 todos los servicios públicos clave deberán estar disponibles en línea, todos los ciudadanos deberán poder acceder a sus historiales médicos en línea y todos deberán tener acceso a su herramienta segura de gestión de la Identidad Digital de forma que mejore la privacidad.
La cartera de identidad digital de la UE parte del marco jurídico transfronterizo existente para la gestión de identidades digitales de confianza, a partir de las iniciativas de cada estado, según se recogía en el Reglamento eIDAS adoptado en 2014 y que ya incluía la previsión de requisitos para la emisión de certificados de sitios web (denominados QWAC).
La propuesta de la Comisión de un nuevo Reglamento que modifique y actualice el citado Reglamento eIDAS, sobre cuyo texto los colegisladores han alcanzado ayer un acuerdo definitivo, mejorará la eficacia y ampliará las ventajas de una identidad digital segura y cómoda orientada a su uso en dispositivos móviles antes las administraciones públicas y ante el sector privado.
Además, a lo largo de los últimos 2 años se han licitado, adjudicado e iniciado cuatro proyectos piloto a gran escala, en los que se están invirtiendo más de 90 millones de euros, de los cuales 46 millones están cofinanciados por la Comisión con cargo al Programa Europa Digital, y que han empezado a probar versiones preliminares de carteras de identidad digital de la UE en una serie de casos de uso cotidiano, como el carné de conducir móvil, la sanidad electrónica, los pagos digitales, la educación y las cualificaciones profesionales. Los proyectos piloto se iniciaron el 1 de abril de 2023 y contribuirán a mejorar las especificaciones técnicas de la cartera y el desarrollo del prototipo «oficial» disponible en código fuente.
«Me complace ver que estas negociaciones tan técnicas han llegado a buen puerto, convirtiendo nuestra propuesta en legislación. La cartera de identidad digital de la UE marcará el comienzo de una nueva era de la Década Digital, como forma cómoda y segura de gestionar los documentos digitales personales y de acceder diariamente a los servicios en línea públicos y privados. Los europeos tendrán control sobre sus datos personales y podrán compartirlos fácilmente, si lo desean, desde una aplicación en su teléfono.» Vicepresidenta Věra Jourová – 08/11/2023
«El acuerdo de hoy es un paso importante hacia el objetivo de la UE para 2030 de dar a todos los ciudadanos europeos la posibilidad de utilizar una identidad digital segura y que preserve su intimidad. La Cartera de Identidad Digital de la UE dará a los ciudadanos el control sobre sus datos y mejorará la seguridad cuando utilicen servicios en línea. Reforzará la soberanía tecnológica de Europa y nos ayudará a afrontar los retos actuales y futuros de la digitalización.» Thierry Breton, Comisario de Mercado Interior – 08/11/2023
These days I have seen magazine articles, blog posts and tweets complaining about article 45 of the #eIDAS2 regulation that is about to be approved in the Triloge process.
Almost all of them echo Mozilla’s statements about Article 45, announcing a hecatomb on the security of web browsing and claiming that it is the door that opens to governments the possibility of spying on citizens.
But how curious! No article or blog post includes the text of Article 45 of the future #eIDAS2 regulation to analyze it and explain why its ominous predictions can be deduced from the proposed text.
So the purpose of this blog post is precisely to include the text of article 45 of the future #eIDAS2 regulation so that anyone can analyze it on their own, without having to accept the arguments of one side or the other.
This is one of the latest versions used in the trilogues.
«Article 45
Requirements for qualified certificates for website authentication
Qualified certificates for website authentication shall allow the authentication and identification of the natural or legal person to whom the certificate was issued with a high level of assurance. Qualified certificates for website authentication shall also meet the requirements laid down in Annex IV. Qualified certificates for website authentication shall be deemed compliant with this paragraph and the requirements laid down in Annex IV where they meet the standards referred to in paragraph 3.
Qualified certificates for website authentication referred to in paragraph 1 shall be recognised by web-browsers. Web browsers shall not be prevented from taking measures that are both necessary and proportionate to address substantiated risks of breaches of security, user’s privacy and loss of integrity of certificates provided such measures are duly reasoned. In such a case, the web browser shall notify the Commission, ENISA and the qualified trust service provider that issued that certificate or set of certificates without delay of any measure taken. Such recognition means that web-browsers shall ensure that the relevant identity data and electronic attestation of attributes provided is displayed in a user friendly manner, where possible, consistent manner, that reflects the state-of-the-art regarding accessibility, user awareness and cybersecurity according to best industry standards. Web-browsers shall ensure support and interoperability with qualified certificates for website authentication referred to in paragraph 1, with the exception of enterprises, considered to be microenterprises and small enterprises in accordance with Commission Recommendation 2003/361/EC in the first 5 years of operating as providers of web-browsing services.
By … [12 months after the date of entry into force of this amending Regulation], the Commission shall, by means of implementing acts, provide the specifications and reference numbers of standards for qualified certificates for website authentication referred to in paragraph 1 and 2. Those implementing acts shall be adopted in accordance with the examination procedure referred to in Article 48(2).»
Durante el fin de semana del 4 y 5 de noviembre de 2023 se ha publicado un «Joint Statement» impulsado por Mozilla e Internet Society, como parte de su esfuerzo de influenciar el desarrollo legislativo del Reglamento EIDAS2 en fase de Trílogos.
Entre otras afirmaciones, dice:
«Después de leer el texto casi definitivo, estamos profundamente preocupados por el texto propuesto para el artículo 45. La propuesta actual amplía radicalmente la capacidad de los gobiernos para vigilar tanto a sus propios ciudadanos como a los residentes en toda la UE, proporcionándoles los medios técnicos para interceptar el tráfico web cifrado, además de socavar los mecanismos de supervisión existentes en los que confían los ciudadanos europeos»
El artículo 45 se formuló de la siguiente forma en la versión inicial de la propuesta de reglamento:
«Artículo 45
Requisitos de los certificados cualificados de autenticación de sitios web
Los certificados cualificados de autenticación de sitios web cumplirán los requisitos establecidos en el anexo IV. Se presumirá el cumplimiento de los requisitos establecidos en el anexo IV cuando un certificado cualificado de autenticación de sitios web se ajuste a las normas a que se refiere el apartado 3.
Los navegadores web reconocerán los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1. Con este fin, los navegadores web garantizarán que los datos de identificación proporcionados mediante cualquiera de los métodos se muestren al usuario de un modo fácil de entender. Los navegadores web garantizarán la compatibilidad e interoperabilidad con los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1, con la excepción de las empresas consideradas microempresas y pequeñas empresas de conformidad con la Recomendación 2003/361/CE de la Comisión en sus primeros cinco años de actividad como prestadores de servicios de navegación web.
Dentro de los doce meses siguientes a la entrada en vigor del presente Reglamento, la Comisión dispondrá, por medio de actos de ejecución, las especificaciones y los números de referencia de las normas para los certificados cualificados de autenticación de sitios web a que se refiere el apartado 1. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.»
A lo largo del proceso legislativo se han propuesto algunos cambios, entre otras razones porque la actuación del lobby no es de ahora y se pensó en aceptar lo aceptable de sus planeamientos. Al inicio de los debates de los trílogos (en marzo de 2023) el texto propuesto era:
«Article 45
Requirements for qualified certificates for website authentication
Qualified certificates for website authentication shall allow the authentication and identification of the natural or legal person to whom the certificate was issued with a high level of assurance. Qualified certificates for website authentication shall also meet the requirements laid down in Annex IV. Qualified certificates for website authentication shall be deemed compliant with this paragraph and the requirements laid down in Annex IV where they meet the standards referred to in paragraph 3.
Qualified certificates for website authentication referred to in paragraph 1 shall be recognised by web-browsers. Web browsers shall not be prevented from taking measures that are both necessary and proportionate to address substantiated risks of breaches of security, user’s privacy and loss of integrity of certificates provided such measures are duly reasoned. In such a case, the web browser shall notify the Commission, ENISA and the qualified trust service provider that issued that certificate or set of certificates without delay of any measure taken. Such recognition means that web-browsers shall ensure that the relevant identity data and electronic attestation of attributes provided is displayed in a user friendly manner, where possible, consistent manner, that reflects the state-of-the-art regarding accessibility, user awareness and cybersecurity according to best industry standards. Web-browsers shall ensure support and interoperability with qualified certificates for website authentication referred to in paragraph 1, with the exception of enterprises, considered to be microenterprises and small enterprises in accordance with Commission Recommendation 2003/361/EC in the first 5 years of operating as providers of web-browsing services.
By … [12 months after the date of entry into force of this amending Regulation], the Commission shall, by means of implementing acts, provide the specifications and reference numbers of standards for qualified certificates for website authentication referred to in paragraph 1 and 2. Those implementing acts shall be adopted in accordance with the examination procedure referred to in Article 48(2).»
El texto final se ha acordado en los debates de trílogos y la reunión final para decidir su aprobación está prevista para el miércoles 8 de noviembre, bajo la presidencia española. No sé exactamente el texto acordado pero será parecido al ya indicado.
La dureza (y falsa información) del ataque de Mozilla e «Internet Society» ha motivado que un grupo de prestadores de servicios de certificación europeos («European Signature Dialog») hayan preparado un documento de respuesta.
Los diversos documentos difundidos por «Mozilla», son básicamente falsos. Combinan mentiras y desinformación y atacan el hecho de que una norma tan importante como un Reglamento Europeo obligue a que los navegadores web estén obligados a reconocer los certificados cualificados de autenticación de sitios web.
Sin embargo esto se reconoce en el contexto de los Prestadores de Servicios de Confianza Digital Cualificados como una necesidad inaplazable.
Lo que pasa en realidad es que los Prestadores de Servicios de Confianza (entre los cuales están los Servicios de Certificación, entre los cuales los certificados para servidores web son un caso particular) deben superar un duro proceso de revisión que incluye una auditoría bienal (por un Organismo Evaluador de Conformidad, CAB) para todos sus servicios cualificados más una auditoría anual para los servicios de emisión de certificados de sitio web.
Luego deben presentar el Informe de Evaluación de Conformidad (CAR) al Organismo Supervisor del país en el que prestan sus servicios (que podría imponer requisitos adicionales).
Y ADEMÁS deben solicitar al organismo de Evaluación que genere un CAR parecido con algunos requisitos ligeramente diferentes para la inclusión de sus certificados en las listas de confianza de los navegadores a través de ciertos mecanismos como la base de datos CCADB y la plataforma de gestión de errores Bugzilla. Esta plataforma, auspiciada por Mozilla, la usan otras entidades que desarrollan navegadores web.
En la evaluación de conformidad se toman en consideración las normas de ETSI EN 319 401, EN 319 411 (1 y 2, especialmente -1-), EN 319 412 (1 a 5, especialmente -4-) y TS 119 403-2 que a su vez subsumen las normas de CABForum «Baseline requirements» y «Extended Validation Guidelines».
Un proceso que se ha impuesto desde la entrada en vigor del Reglamento EIDAS (1) publicado en 2014 y con el que llevamos casi 10 años. Es un proceso claramente redundante que además tiene un alto grado de inseguridad jurídica porque en las discusiones de Bugzilla opinan quienes tanto tienen conocimientos adecuados como los que no los tienen, lo que lleva a veces a no permitir alegar a los prestadores cuando se les acusa de un comportamiento inadecuado y donde aparecen requisitos no escritos porque a alguien se le ocurre.
El artículo 45 dice, básicamente, que si un prestador de servicios de confianza ya se ha auditado en base a todos los requisitos que aplican y su Organismo Supervisor lo ha validado hasta el punto de incluirlo en la TSL (Lista de Servicios de Confianza), entonces los navegadores deben aceptarlo e incluirlo en sus propias listas de Confianza.
Si una vez en vigor el nuevo artículo 45 alguien (un particular, una universidad o un fabricante de navegadores) detecta un problema en un servicio de emisión de certificados europeo, solo tiene que notificarlo motivadamente al Organismo Supervisor que actuará en consecuencia solicitando información al prestador, y retirándole la confianza si fuera preciso, eliminándolo de la TSL. Seguramente se puede automatizar el aviso desde Bugzilla para que los navegadores acostumbrado a ese mecanismo no tengan que cambiar sus procedimientos.
Hoy, 12 de octubre de 2023, ha tenido lugar el decimoquinto «Dia de los Servicios de Certificación» (15TH CA-DAY). Este evento está asociado con el que se celebró ayer: el noveno Foro de los Servicios de Confianza e Identidad Digital (9th Trust Services and eId Forum).
El principal objetivo de estas jornadas es abordar los últimos avances en el marco de eIDAS2, los servicios de confianza en virtud de la Directiva NIS2, la próxima implementación de la Cartera Digital de la UE, así como la solución tecnológica con el fin de proporcionar servicios en línea seguros a los ciudadanos de la UE.
08:00 – 09:00
Registrations and breakfast
09:00 – 09:15
Welcome by D-Trust and TÜVIT
Kim Nguyen Dirk Kretzschmar
09:15 – 09:30
Keynote
Andrea Valle, Adobe
09:30 – 09:50
eIDAS 2.0 – What is new for TSP?
Viky Manaila, Intesi Group
09:50 – 10:10
NIS II and eIDAS II: How to audit Trust Services in 2025?
Paloma Llaneza González, CerteIDAS
10:10 – 10:30
QWACs and QSeals Identifying Reliable Sources
Enrico Entschew, D-Trust Andreas Wand, D-Trust
10:50 – 11:10
Auditing TSP Services in the Cloud
Matthias Wiedenhorst, TÜVIT
11:10 – 11:30
European Cyber regulations at a glance
Slawomir Gorniak, ENISA
11:30 – 11:50
Remote identification under eIDAS
Jon Olnes, Signicat
11:50 – 12:10
Wallet use cases for TSPs
Michal Tabor, Obserwatorium.biz
12:30 – 12:50
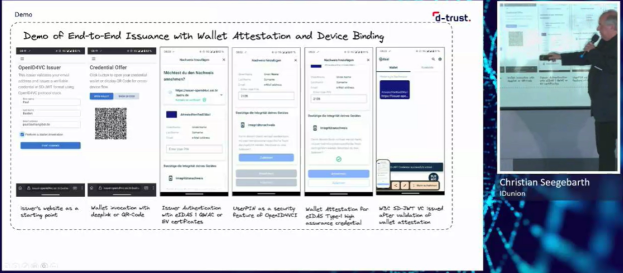
SSI and PKI – enabling attribute attestations
Christian Seegebarth, IDunion
12:50 – 13:10
eIDAS 2.0 Toolbox: Selective Disclosure for EAA
Sebastian Elfors, IDNow
13:10 – 13:30
Post Quantum Cryptography
Jan Klaußner, Bundesdruckerei
14:30 – 14:50
CAB-Forum Updates andS/MIME Baseline Requirements
Dimitris Zacharopoulos, CA/Browser-Forum
14:50 – 15:10
International market for trust services
Dean Coclin, DigiCert
15:10 – 15:50
Panel Discussion +Q&A: TSP governance – European vs. Root stores
Dennis Jackson, Mozilla Jochen Eisinger, GoogleArno Fiedler, Nimbus Technologieberatung Paul van Brouwershaven, Entrust Kim Nguyen, D-Trust
15:50 – 16:00
Closing remarks
Kim Nguyen, Arno Fiedler
Al finalizar estos dos días quedan muchas inquietudes por resolver y algunas ideas:
El 4 de noviembre comenzará el debate final de los Trílogos sobre Identidad Digital con previsión de que el nuevo Reglamento (EIDAS2) se publique en Diciembre de 2023.
La Cartera Digital enfrenta como mayor reto la adopción.
La estructura de Prestadores de Servicios de expedición de testimonios cualificados presenta muchos retos e incertidumbres
No está claro aun como se evaluará la seguridad de la Cartera Digital ni los Servicios de expedición de testimonios cualificados.
Ubicación: Edificio Garrigues, C/Hemosilla, 3 – 28001 Madrid
Evento híbrido, presencial con posibilidad de participación en línea.
Fecha: 19 de octubre de 2023 Horario: 9:30 – 12:30
¡Explora el Futuro de la Identificación Digital y la Confianza en Línea!
Bajo la Presidencia española del Consejo de la UE se aprobará, posiblemente en noviembre de 2023, el nuevo Reglamento que modifica el Reglamento EIDAS (Reglamento UE 910/2014) actualmente en vigor.
Tras su publicación y el transcurso de unos meses de desarrollo cooperativo entre los países miembros de la UE, se pondrá a disposición de los ciudadanos de la Unión una aplicación móvil denominada “Cartera de Identidad Digital Europea” que permitirá asumir las funciones del DNIe y del Carné de Conducir desde el teléfono móvil y extender su funcionalidad en múltiples operativas de interacción digital, con sitios web que ofrezcan servicios personalizados de las administraciones públicas o de entidades privadas y entre unas Carteras y otras.
Las características de la “Cartera de Identidad Digital Europea” se están debatiendo por parte del Grupo de Expertos EIDAS de los países miembros que ha publicado dos versiones de la ”Arquitectura y marco de referencia de la cartera europea de identidad digital” que anticipa la posibilidad de reservar viajes de avión, realizar pagos, o exhibir una titulación universitaria al matricularse en otra que la requiera como prerrequisito.
Las posibilidades son muy estimulantes, pero el despliegue de la Cartera supone grandes retos tanto para el sector público como para el privado.
Únete a nosotros en una jornada informativa organizada por el Observatorio Legaltech Garrigues-ICADE, a través del Laborotario de Confianza Digital, en la que destacados expertos del sector compartirán sus conocimientos sobre el Reglamento EIDAS2 y la innovadora Cartera de Identidad Digital IDUE (o EUDIWallet), incidiendo en los aspectos que pueden suponer dudas y retos.
Agenda:
Inauguración:
Moisés Menéndez (codirector del Observatorio Legaltech Garrigues-ICADE).
Ponencia Principal:
El ARF de la Wallet de Identidad: Una Perspectiva Profunda D. Julián Inza (EADTRUST)
Mesa Redonda:
Perspectivas desde el Sector Público D. Ángel Martín Bautista (SGAD)
Evaluación de Conformidad Dª. Ainhoa Inza (TCAB)
Prestación de Servicios Cualificados de Confianza Dª. France Vidal (Signaturit)
Certificación de seguridad de producto D. Luis Jiménez (Centro Criptológico Nacional)
Moderador: D. Alejandro Padín (Garrigues)
Clausura:
Iñigo Navarro Mendizábal, (codirector del Observatorio Legaltech Garrigues-ICADE).
Inscripciones gratuitas
Para finalizar , «Café y Networking»
Inscripciones gratuitas
¡No pierdas la oportunidad de estar a la vanguardia en el mundo de la identificación digital y la confianza en línea! Únete a nosotros para una mañana de aprendizaje y networking con líderes de la industria.
La identidad se establece con la filiación (identificación de los padres, y por tanto, la atribución de sus apellidos) de los neonatos y la atribución de un nombre en el registro civil haciendo constar la fecha de nacimiento y se demuestra, fuera de la relación parental desde la atribución de un identificador alfanumérico en la expedición de un documento de identidad del ciudadano con foto.
La identidad personal se gestiona entre su titular y quienes registran sus derechos y obligaciones, que pueden aportar ciertas informaciones relacionadas con su titular frente a terceros. En ocasiones mediante certificaciones o testimonios cuando se precisa garantizar su autenticidad.
El artículo 6 de la Declaración Universal de los Derechos Humanos establece que todo ser humano tiene derecho, en todas partes, al reconocimiento de su personalidad jurídica. Eso significa que es titular de derechos y obligaciones y goza de presunciones legales en el marco de su ley nacional.
La Declaración Universal de Derechos Humanos está implícitamente incluida en la Constitución Española. Su artículo 10 señala:
1. La dignidad de la persona, los derechos inviolables que le son inherentes, el libre desarrollo de la personalidad, el respeto a la ley y a los derechos de los demás son fundamento del orden político y de la paz social.
2. Las normas relativas a los derechos fundamentales y a las libertades que la Constitución reconoce se interpretarán de conformidad con la Declaración Universal de Derechos Humanos y los tratados y acuerdos internacionales sobre las mismas materias ratificados por España.
La Cartera IDUE (#EUDIWallet) permitirá gestionar los Datos de Identidad Personal y las Declaraciones, Certificaciones, o Testimonios de Atributos (“declaración electrónica de atributos” en terminología del texto provisional del futuro Reglamento EIDAS2) procedentes de Partes Informantes (las que mantienen el registro de datos externos asociados a la identidad del titular de la cartera) y las Partes Informadas (las que reciben a través de la cartera una información que han solicitado)
He elegido los términos «Partes informantes» y «Partes Informadas» en las traducciones que he realizado, porque me parecen más adecuados que «Issuers» y «Verifiers» que, a pesar de ser frecuentemente usados en documentos que tratan de «Credenciales Verificables» tienen sesgos semánticos equívocos o erróneos. Por ejemplo, el «verificador» no puede verificar una información que ignora, sólo puede comprobar la estructura técnica que la envuelve (firmas electrónicas, certificados,…). Otro término utilizado, «Relying Party» (Parte que confía), tenía sentido cuando una parte que recibía un documento firmado electrónicamente en el que se había utilizado para la firma un certificado electrónico. Porque se «fiaba» de la estructura global de certificación que respaldaba la firma electrónica para darla por buena (siendo de su cuenta la comprobación de la vigencia del certificado consultando el servicio OCSP y un listado de prestadores que actúan diligentemente (la llamada TSL, Trust services Status List). Pero «Relying Party» no es el rol de una parte que ha pedido una información al usuario (a su Wallet) y que este la obtiene desde la entidad que administra el dato (por un ejemplo, un Registro oficial).
No aspiro a a influenciar a los traductores al español del nuevo Reglamento #EIDAS2 cuyo texto final está a punto de publicarse en el Diario Oficial de la Unión Europea , ya que los propios términos en inglés del documento de partida tienen sesgos semánticos equívocos o erróneos.
Por citar uno, el texto del Reglamento EIDAS2, si no cambia, en su artículo 1, confunde al definirlo, el libro mayor de la contabilidad con el libro diario:
53) “libro mayor electrónico”, registro electrónico inviolable de datos que garantiza la autenticidad y la integridad de los datos que contiene, la exactitud de su fecha y hora y su orden cronológico;
En abril de 2023 se publicó una nueva versión del documento «Arquitectura y marco de referencia de la cartera europea de identidad digital» (ARF), poco tiempo después de la versión 1.0 publicada en febrero de 2023.
Con la expectativa de que se publicaran más cambios por parte del Grupo de Expertos eIDAS que desarrolla el «Toolbox», demoré la traducción al español, de ese documento, pero llegados a septiembre de 2023 he pensado que ya iba siendo hora de publicarla en este Blog, como ya publiqué las anteriores.
Veréis que no solo es una traducción, sino que me he permitido introducir mejoras y aclaraciones que no están en el documento en inglés, porque a veces los autores dan por hecho que sus lectores tienen un contexto mental semejante al suyo y hay conceptos que no se introducen. Por eso pueden ser difícil de entender para los que no están muy familiarizados con el sector al que se dirige (e incluso para los que sí están familiarizados).
Además hay ciertos anexos que son los que han justificado la nueva versión:
Este documento sobre «Arquitectura y marco de referencia de la cartera europea de identidad digital (EUDI Wallet)» también tiene interés por otro motivo:
El 19 de octubre de 2023 vamos a organizar en el Laboratorio de Confianza Digital del Observatorio ‘Legaltech’ Garrigues-ICADE una sesión sobre el futuro Reglamento Europeo EIDAS2 y sobre la Cartera IDUE y tendremos en cuenta las últimas novedades, como la publicación de esta versión del documento, y, quizá, la versión 1.2.1.
En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).
Formando parte del Observatorio se han definido ya varios laboratorios:
Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.
Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.
Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.
Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.
Los últimos meses han sido muy activos en lo que tiene que ver con el desarrollo de la Cartera IDUE de la que ya he hablado en este Blog, y la revisión del marco regulatorio para modificar el Reglamento EIDAS, que. de momento, se denomina EIDAS2.
Las normas actuales sobre identificación electrónica y servicios de confianza para las transacciones electrónicas en el mercado interior (es decir, el Reglamento eIDAS) que datan de 2014 tienen por objeto hacer que los sistemas nacionales de identificación electrónica sean interoperables en toda Europa para facilitar el acceso a los servicios en línea. En la Estrategia digital de la UE «Configurar el futuro digital de Europa», la Comisión anunció que iba a revisar el Reglamento eIDAS para mejorar su eficacia, ampliar su aplicación al sector privado y promoverlo. El artículo 49 del Reglamento EIDAS ya preveía esta revisión:
La Comisión revisará la aplicación del presente Reglamento e informará al Parlamento Europeo y al Consejo a más tardar el 1 de julio de 2020. La Comisión evaluará en particular si es apropiado modificar el ámbito de aplicación del presente Reglamento o sus disposiciones específicas, incluidos el artículo 6, la letra f) del artículo 7 y los artículos 34, 43, 44 y 45, teniendo en cuenta la experiencia adquirida en la aplicación del presente Reglamento, así como la evolución tecnológica, del mercado y jurídica.
El informe mencionado en el párrafo primero irá acompañado, en caso necesario, de propuestas legislativas.
Asimismo, la Comisión presentará un informe al Parlamento Europeo y al Consejo cada cuatro años tras el informe mencionado en el párrafo primero sobre la marcha hacia el logro de los objetivos del presente Reglamento.
El 3 de junio de 2021, la Comisión publicó su propuesta de emiendas al Reglamento EIDAS. Con la propuesta, la Comisión esperaba cumplir los objetivos de su brújula digital (Brújula Digital 2030: El enfoque de Europa para el Decenio Digital), que dice que para 2030 todos los servicios públicos clave estarán disponibles en línea, todos los ciudadanos tendrán acceso a sus historiales médicos digitales y el 80 % de los ciudadanos deberían utilizar una identificación digital.
Además, la Comisión espera que la seguridad y el control que ofrece el marco europeo actualizado de identidad digital ofrezcan a todos los medios para controlar quién tiene acceso a su ID digital y a qué datos exactamente. Ya no se impulsarían soluciones nacionales de identidad digital y se crearía un nuevo enfoque para prestar servicios de testimonios electrónicos de atributos válidos a nivel europeo.
En el Parlamento, el expediente ha sido asignado a la Comisión de Industria, Investigación y Energía (ITRE). La ponente es Romana Jerković (S&D, Croacia). Publicó su proyecto de informe el 31 de mayo de 2022, en el que proponía una serie de cambios en la estructura, la ciberseguridad y la privacidad de la cartera europeo de identidad digital. También propuso un nuevo capítulo sobre gobernanza para facilitar la coordinación transfronteriza y el establecimiento de un marco armonizado para la identidad digital.
Informe de 31.05.2022 – 2021/0136(COD) – (PE732.707v01-00) – Con las enmiendas 1 a 139,
Informe de 05.07.2022 – 2021/0136(COD) – (PE732.707v01-00) – Con las enmiendas 140 a 368,
Informe de 31.05.2022 – 2021/0136(COD) – (PE732.707v01-00) – Con las enmiendas 369 a 653.
La Comisión ITRE adoptó su posición el 9 de febrero de 2023, que fue confirmada en el Pleno del 16 de marzo de 2023 (418 votos a favor, 103 en contra y 24 abstenciones).
Los principales cambios propuestos en el informe son los siguientes:
Estructura de la cartera europea de identidad digital: el informe ampliaría el uso de la cartera, permitiendo a los ciudadanos no solo demostrar su identidad y compartir documentos, sino también verificar las identidades y documentos de las empresas y de otros ciudadanos. También hace hincapié en que la cartera debe seguir siendo voluntaria, gratuita para los particulares, así como para las empresas Y los usuarios deben poder realizar un seguimiento de todas las transacciones ejecutadas a través de la cartera. Los Estados miembros dispondrían de 18 meses (la Comisión propuso inicialmente 12 meses) tras la entrada en vigor del Reglamento eIDAS para emitir la cartera.
Privacidad y seguridad: tanto la ciberseguridad como la privacidad de la cartera se refuerzan, pidiendo explícitamente que el diseño de la cartera garantice la ciberseguridad y la privacidad por diseño.
«Principio de una sola vez»: los ciudadanos y las empresas no deberían tener que facilitar los mismos datos a las autoridades públicas más de una vez.
Identificación transfronteriza del usuario: en lugar de «identificación única» (como proponía la Comisión), el informe propone la expresión «identificación transfronteriza del usuario» y propone que los Estados miembros que tengan al menos un identificador único emitan identificadores únicos y persistentes solo para uso transfronterizo.
Gobernanza: se añade un nuevo capítulo sobre gobernanza para facilitar la coordinación transfronteriza y el establecimiento de un marco armonizado para la identidad digital. El informe propone crear un Consejo Marco Europeo de Identidad Digital (EDIFB), compuesto por las autoridades nacionales competentes y la Comisión.
Certificados cualificados para la autenticación de sitios web: el informe añade que no se impediría a los navegadores web tomar las medidas necesarias y proporcionadas para hacer frente a los riesgos justificados de violaciones de la seguridad, la privacidad del usuario y la pérdida de integridad de los certificados, lo que aligera la obligación de aceptar certificados QWAC europeos.
En el Consejo Europeo, el Grupo «Telecomunicaciones y Sociedad de la Información» comenzó a examinar el expediente en junio de 2021. El 6 de diciembre de 2022, el Consejo adoptó su Posición Común (orientación general) sobre el expediente (Council´s general approach). Los Estados miembros introdujeron algunas modificaciones en el funcionamiento de la cartera para garantizar que la persona que reclama una identidad sea realmente su titular. También se aseguró de que el texto estuviera en consonancia con otras leyes de la UE, como la legislación sobre ciberseguridad. Según el texto del Consejo Europeo, los Estados miembros tendrían 24 meses después de la entrada en vigor de los actos de ejecución para proporcionar la Cartera. Finalmente, el Consejo cree que la billetera no debería costar nada para las personas, pero las empresas pueden incurrir en costos para la autenticación con la billetera.
Los colegisladores iniciaron negociaciones tripartitas (trílogos) sobre el expediente el 21 de marzo de 2023.
Información externa:
Resumen del proceso, elaborado por Maria Niestadt, sobre los trabajos impulsados por la ponente Romana Jerković