Archivo de la categoría: Identidad Digital

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.
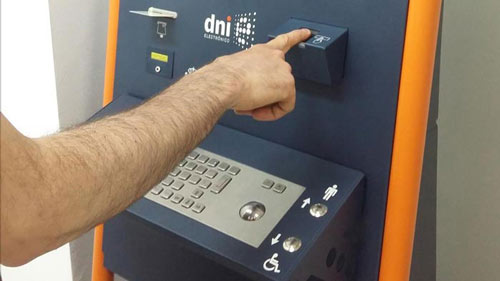
En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

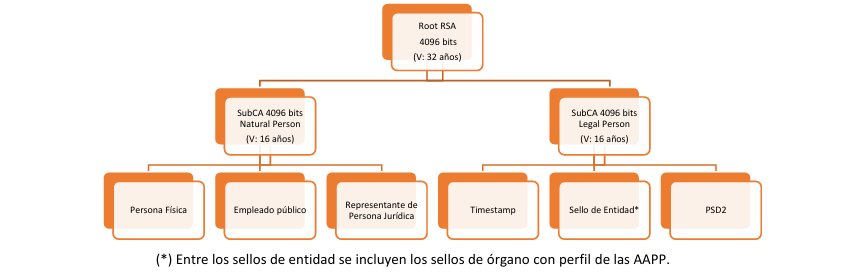
En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.
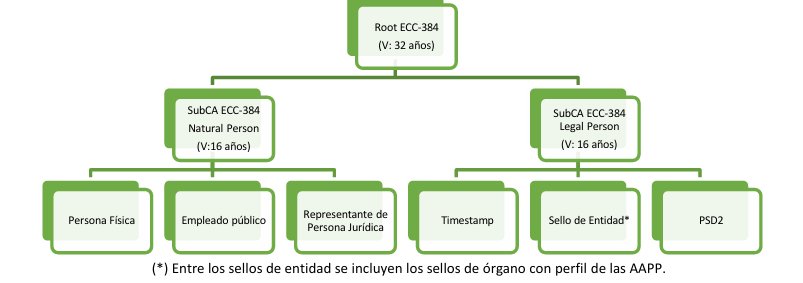
En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.
Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Split, Croacia el 24 y 25 de septiembre de 2025


El 24 de septiembre de 2025, ENISA organiza el 11º Foro sobre Servicios de Confianza y Identificación Electrónica (11th Trust Services and eID Forum). El 25 de septiembre de 2025, D-TRUST, en colaboración con TÜV Nord Cert, celebrará la 17ª Jornada de CAs (17th CA-Day).

¿A quién va dirigido?

El foro, organizado en colaboración con la Comisión Europea desde 2015, se ha convertido en «la cita ineludible» para las partes interesadas del amplio ámbito del Reglamento eIDAS. Reúne a responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores, instituciones europeas y de los Estados miembros y usuarios finales interesados, ofreciendo un lugar único para los debates relacionados con las identidades digitales en Europa. Este año, el evento se traslada a Split, Croacia, y se garantiza también la retransmisión en línea para la participación virtual.

Contenido

Entre los temas que se debatirán este año, abordaremos los siguientes

  • Normalización y certificación de la Cartera de Identidad Digital Europea
  • Interacción de eIDASv2 con otra legislación (CRA, Ley de Chips de la UE, NISD2), incluidos los aspectos relacionados con la privacidad
  • Aplicación de los servicios de confianza nuevos y previamente definidos, desde el punto de vista técnico y organizativo
  • Nuevas necesidades de colaboración entre todos los servicios de confianza y las partes interesadas en la identificación electrónica
  • Estrategias para promover el mercado de la identidad digital

Como en años anteriores (desde 2018), el Trust Services and eID Forum irá seguido del CA-Day, organizado por D-Trust y TÜV Nord Cert, que tendrá lugar el 25 de septiembre en el mismo lugar.

Agenda en inglés

El borrador del programa ya está disponible. Contiene interesantes presentaciones y cautivadores debates entre expertos reconocidos en la materia. Tenga en cuenta que se seguirá actualizando en las próximas semanas. Ver la traducción más abajo

Inscripción

Ya puede reservar su plaza inscribiéndose aquí. Reserve su plaza presencial solo si está seguro de que podrá asistir al evento en persona. Tenga en cuenta que no es posible acoger presencialmente a más de 2-3 participantes de la misma organización.

Agenda en español

Resumen de actos de ejecución para el desarrollo de EIDAS2 y la Cartera IDUE


Se acaban de publicar 7 nuevos actos de ejecución (1566, 1567, 1568, 1569, 1570, 1571 y 1572) en relación con el Reglamento EIDAS2, y los incluyo en este artículo, en inglés y en español, junto con los que se publicaron anteriormente.

Primero, incluyo la URL del texto consolidado del Reglamento EIDAS con los cambios introducidos por el Reglamento EIDAS2.

Los Actos de ejecución (Implementing Regulation) publicados hasta la fecha son:

En inglés:

  • CIR 2024/2977 regarding PID and EAA,
  • CIR 2024/2979 regarding integrity and core functionalities,
  • CIR 2024/2980 regarding ecosystem notifications,
  • CIR 2024/2981 regarding certification of Wallet Solutions,
  • CIR 2024/2982 regarding protocols and interfaces,
  • CIR 2025/846 regarding cross border identity matching,
  • CIR 2025/847 regarding security breaches of European Digital Identity Wallets,
  • CIR 2025/848 regarding registration of Wallet Relying Parties,
  • CIR 2025/849 regarding the list of certified European Digital Identity Wallets.
  • CIR 2025/1566 regarding reference standards for the verification of the identity and attributes of the person
  • CIR 2025/1567 regarding management of remote qualified electronic signature/seal creation devices
  • CIR 2025/1568 regarding procedural arrangements for peer reviews of electronic identification schemes
  • CIR 2025/1569 regarding qualified electronic attestations of attributes
  • CIR 2025/1570 regarding notification of information on certified qualified electronic signature/seal creation devices
  • CIR 2025/1571 regarding formats and procedures for annual reports by supervisory bodies
  • CIR 2025/1572 regarding initiation of qualified trust services

En español:

  • CIR 2024/2977 sobre DIP y DEA,
  • CIR 2024/2979 sobre integridad y funcionalidades básicas,
  • CIR 2024/2980 sobre notificaciones del ecosistema,
  • CIR 2024/2981 sobre certificación de soluciones de cartera,
  • CIR 2024/2982 sobre protocolos e interfaces,
  • CIR 2025/846 sobre la correspondencia transfronteriza de identidades,
  • CIR 2025/847 sobre las violaciones de la seguridad de las Carteras de Identidad Digital Europeas,
  • CIR 2025/848 sobre el registro de las Partes usuarias (informadas) de Carteras,
  • CIR 2025/849 sobre la lista de Carteras de Identidad Digital Europeas certificadas.
  • CIR 2025/1566 sobre normas de referencia para la verificación de la identidad y el cotejo de los atributos
  • CIR 2025/1567 sobre gestión de dispositivos cualificados de creación de firma electrónica/sello electrónico a distancia
  • CIR 2025/1568 sobre revisiones inter pares de los sistemas de identificación electrónica
  • CIR 2025/1569 sobre declaraciones electrónicas cualificadas de atributos
  • CIR 2025/1570 sobre notificación de información sobre dispositivos cualificados de creación de firma electrónica/sello electrónico certificados
  • CIR 2025/1571 sobre formatos y procedimientos de los informes anuales de los organismos de supervisión
  • CIR 2025/1572 sobre inicio de servicios de confianza cualificados

Todavía quedan borradores de actos de ejecución que no han llegado a publicarse como documentos oficiales:

Además faltan normas adicionales para dar cobertura a varios artículos del Reglamento EIDAS2

Artículo 19 bis. Requisitos aplicables a los prestadores no cualificados de servicios de confianza.

Requisitos de evaluación del artículo 20:

  • a) la acreditación de los organismos de evaluación de la conformidad y el informe de evaluación de la conformidad a que se refiere el apartado 1;
  • b) los requisitos de auditoría con arreglo a los cuales los organismos de evaluación de la conformidad realizarán la evaluación de la conformidad, incluida la evaluación compuesta, de los prestadores cualificados de servicios de confianza a que se refiere el apartado 1;
  • c) los sistemas de evaluación de la conformidad que utilizarán los organismos de evaluación de la conformidad para evaluar la conformidad de los prestadores cualificados de servicios de confianza y para proporcionar el informe a que se refiere el apartado 1.

Artículo 45. Requisitos aplicables a los certificados cualificados de autenticación de sitios web.

Artículo 45 undecies. Requisitos aplicables a los servicios cualificados de archivo electrónico,

Artículo 45 terdecies. Requisitos aplicables a los libros mayores electrónicos cualificados

O sea que todavía faltan borradores y consecuentemente los actos de ejecución correspondientes.

Desde EADTrust y Garrigues estamos haciendo un seguimiento exhaustivo de todos los requisitos legales y técnicos derivados del despliegue del Reglamento EIDAS2 y de la Cartera de Identidad Digital Europea y contamos con módulos preparados para ayudar a las entidades a aceptar la Cartera, y a cumplir otros requisitos del Reglamento.

Recordemos que antes del 24 de diciembre de 2027 deben aceptar autenticaciones y contrataciones con la Cartera las entidades de los sectores del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones.

Las entidades que necesitan conectarse como proveedores de información (declaraciones de atributos) o solicitantes de información (partes usuarias) pueden contactar con EADTrust o con Garrigues llamando al 917160555.

También existe un formulario en una pagina dedicada al desarrollo del ecosistema de la Cartera de Identidad Digital en nuestro sitio User Centric Id.

Participo en el IV Seminario Internacional RENIEC 2025


En vez de ir a los Sanfermines (tengo que hacer esta mención, siendo, como soy, de Pamplona) el 7 de julio viajaré a Lima (Perú) para participar en el IV Seminario Internacional RENIEC 2025, coincidiendo con la celebración del trigésimo aniversario de la fundación de RENIEC.

El Registro Nacional de Identificación y Estado Civil (RENIEC) se fundó el 12 de julio de 1995. Su creación se formalizó mediante la Ley N.º 26497, en cumplimiento de lo dispuesto por la Constitución Política del Perú de 1993, que estableció la necesidad de un organismo autónomo encargado de la identificación de las personas y la administración de los registros civiles en el país.

En mi reflexión sobre la Identidad Digital intentaré extrapolar la experiencia de la Unión Europea tras la publicación del Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, como base para adoptar enfoques parecidos en otros países, siempre respetando su modelo de soberanía, de forma que la gestión futura de la identidad digital pueda llegar a ser interoperable en la provisión de servicios digitales con un enfoque transfronterizo. Y explicaré qué nuevos servicios se pueden ofrecer con Carteras Digitales como la «EUDI Wallet» o «Cartera IDUE».

El Seminario Internacional RENIEC es un evento organizado por el Registro Nacional de Identificación y Estado Civil (RENIEC) de Perú, enfocado en la identidad digital y la transformación digital de los servicios de identificación ciudadana. Su objetivo principal es promover el uso de la identidad digital como mecanismo legal, seguro y confiable para acceder a servicios electrónicos tanto del gobierno como del sector privado.

Durante el seminario se abordan temas como:

  • Importancia del derecho a la identidad y su ejercicio en entornos digitales.
  • Procesos de identificación y autenticación para servicios de gobierno y comercio electrónico.
  • Evolución de la identidad digital y su impacto en la seguridad jurídica y competitividad del país.
  • Experiencias nacionales e internacionales en gestión de identidad digital.
  • Rol del DNI electrónico (DNIe) y los certificados digitales en la provisión de servicios virtuales.

El evento está dirigido a funcionarios públicos, directivos de empresas privadas, especialistas técnicos y legales, así como a todos los interesados en la implementación de servicios electrónicos seguros y proyectos de gobierno digital. Además, el seminario sirve como un espacio de intercambio y aprendizaje con expertos internacionales, fortaleciendo conocimientos y compartiendo buenas prácticas sobre transformación digital e innovación en identificación ciudadana.

Esta será mi tercera participación después de la del 2022 y de la del 2024. Aquí están los videos de las intervenciones anteriores:

Intervención de Julián Inza en el Seminario Internacional RENIEC (Identificación para un Perú Digital) de 13 julio 2022 con la ponencia «Tecnologías de Identificación emergentes» enfatizando la idea de que la Identidad es uno de los derechos humanos y como se prevé que será la EUDI Wallet (EIDAS 2)

Intervención de Julián Inza en el Seminario Internacional RENIEC (Oportunidades de la identificación digital: impacto del DNIe para más y mejores servicios) de 16 de julio de 2024 con la ponencia «Identidad digital basada en Blockchain y su evolución hacia la Cartera de Identidad Digital Europea» enfatizando la vigencia de las 7 leyes de la identidad de Kim Cameron.

Sesión de Identidad Digital en el curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, en julio de 2025


La Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga y el grupo de investigación NICS Lab han organizado un curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, dentro del Programa «Seminarios de Ciberseguridad» financiado por Google.org.

El objetivo del programa es entrenar a estudiantes de Universidades Públicas Españolas en aspectos relacionados con la ciberseguridad.

El curso de Verano tiene dos itinerarios, cada uno con 50 estudiantes, y está dirigido a Estudiantes Universitarios de cualquier Universidad Española.

Uno de los itinerarios está orientado a estudiantes de titulaciones técnicas con sólidos conocimientos informáticos y fundamentos de ciberseguridad (modalidad avanzada), y otro orientado a estudiantes de otras titulaciones sin ese nivel de conocimientos (modalidad básica).

Las clases tienen lugar desde el 1 al 11 de julio de 2025 en la Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga.

Yo imparto la sesión de mañana del primer día (martes, 1 de julio) del Módulo Avanzado y trataré sobre Identidad Digital enfatizando los últimos avances del Reglamento EIDAS2 y la Cartera de Identidad Europea.

Este es el temario del Módulo Avanzado:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 18:15
MARTES 1Identidad Digital
Julián Inza
EAD Trust, European Agency of Digital Trust
Privacidad
Jordi Forné
Universidad Politécnica de Cataluña
MIÉRCOLES 2Seguridad de Redes y Sistemas
Pedro García
Universidad de Granada
Seguridad Web
Juan Caballero
IMDEA software Institute
JUEVES 3Vulnerabilidades software
Mikel Iturbe
Universidad de Mondragón
DevSecOps
Ana Lucila Sandoval
Universidad Complutense de Madrid
VIERNES 4Blockchain
Magda Payeras
Universidad de Islas Baleares
Seguridad multimedia
David Megías
Universidad Abierta de Cataluña (UOC)
SÁBADO 5Gestión integral de ciberincidentes
Félix García
Universidad de Murcia
Ciberinteligencia e inteligencia de fuentes abiertas
Lorena González
Universidad Carlos III de Madrid
DOMINGO 6DIA LIBREDIA LIBRE 
LUNES 7Seguridad 5G y entornos móviles
Josep Paradells
Universidad Politécnica de Cataluña
Seguridad de sistemas ciberfísicos
Cristina Alcaraz
Universidad de Málaga
MARTES 8Análisis malware
Ana Nieto
S2 Group
Seguridad Hardware
Iluminada Baturone
Universidad de Sevilla
MIÉRCOLES 9Informática forense
David Santo
Universidad de Málaga
Cibercrimen
Miguel Torres
Guardia Civil
JUEVES 10Criptografía avanzada
Javier Herranz
Universidad Politécnica de Cataluña
Hácking ético
Eduardo Sánchez
Allpentesting
VIERNES 11Inteligencia Artificial y Ciberseguridad
Rodrigo Román
Universidad de Málaga
Criptografía post-cuántica
Jaime Gómez
Santander Digital Services

Y esta es la formación de Módulo Básico:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 16:30
TARDE
16:45 – 18:15
MARTESIntroducción a la ciberseguridad
Arturo Ribagorda
Universidad Carlos III de Madrid
Fraude y ciberdelincuencia
Patricia Saldaña
Universidad de Málaga
La confianza en entornos informáticos
Carmen Fernández
Universidad de Málaga
MIÉRCOLESCriptografía y herramientas criptográficas
Maribel González
Universidad Carlos III de Madrid
Criptografía aplicada
Isaac Agudo
Universidad de Málaga
Las dimensiones de la ciberseguridad
Luis Fernández
Revista SIC
JUEVESSeguridad en Redes
Miguel Soriano
Universidad Politécnica de Cataluña
Informática forense
J. Antonio Gómez
Universidad de Granada
Ciberseguridad y soberanía digital en España
Mar López
Women4Cyber Spain
VIERNESIdentidad y Firma digital
Xisca Hinarejos
Universidad de Islas Baleares
El impacto del mundo cuántico en la seguridad
Jose A. Montenegro
Universidad de Málaga
La vida secreta del metadato
Enrique Rando
Agencia Digital de Andalucía
SÁBADOPrivacidad online
Alberto Blanco
Universidad Rovira i Virgili
Soluciones Blockchain
Rubén Ríos
Universidad de Málaga
Seguridad de la IoT
Rodrigo Román
Universidad de Málaga
DOMINGO D Í A     L I B R ED Í A     L I B R E D Í A     L I B R E
LUNESHerramientas de Seguridad
José M. de Fuentes
Universidad Carlos III de Madrid
Factores humanos de la seguridad
Antonio Ruiz
Universidad de Murcia
Seguridad funcional
Fran Jaime
Universidad de Málaga
MARTESGestión de usuarios
Juan Hernández
Universidad Politécnica de Cataluña
Hardware y Seguridad
Antonio Muñoz
Universidad de Málaga
Ciberdefensa
Omar Orta
Plexus
MIÉRCOLESVirus informáticos en el día a día
Gerardo Fernández
Virus Total
Ransomware
Fernando Ramírez
Cuatroochenta
El ciclo del malware
J. Antonio Onieva
Universidad de Málaga
JUEVESFirewall/IDS
Cristina Alcaraz
Universidad de Málaga
Ciberinteligencia
Abel González
Grupo SIA
Seguridad en la industria
Cristina Alcaraz
Universidad de Málaga
VIERNESSeguridad y privacidad en móviles
Cristina López
Universidad de Vigo
Seguridad del vehículo conectado
Manuel Roldán
DEKRA
Inteligencia Artificial
Ana Ayerbe
TECNALIA

Nuevos actos de ejecución de EIDAS2 publicados hoy


Se acaban de publicar hoy (7 de mayo de 2025) en el Diario Oficial de la Unión Europea nuevos actos de ejecución en desarrollo del Reglamento UE 910/2014 con las modificaciones incluida en el Reglamento UE 1183/2024. Básicamente en relación con las Carteras IDUE:

REGLAMENTO DE EJECUCIÓN (UE) 2025/846 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n. o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la correspondencia transfronteriza de la identidad de las personas físicas.

REGLAMENTO DE EJECUCIÓN (UE) 2025/847 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las reacciones a las violaciones de la seguridad de las carteras europeas de identidad digital.

REGLAMENTO DE EJECUCIÓN (UE) 2025/848 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n. o 910/2014 del Parlamento Europeo y del Consejo en lo relativo al registro de las partes usuarias de las carteras.

REGLAMENTO DE EJECUCIÓN (UE) 2025/849 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la presentación de información a la Comisión y al Grupo de Cooperación para la lista de carteras europeas de identidad digital certificadas.

Entrarán en vigor el 27 de mayo de 2025.

Logo EUDI Wallet

Recordemos que en el Diario Oficial de la Unión Europea de 4 de diciembre de 2024 (con entrada en vigor el 24 de diciembre) se publicaron:

REGLAMENTO DE EJECUCIÓN (UE) 2024/2977 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los datos de identificación de la persona y las declaraciones electrónicas de atributos expedidos a carteras europeas de identidad digital.

REGLAMENTO DE EJECUCIÓN (UE) 2024/2979 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la integridad y las funcionalidades básicas de las carteras europeas de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2980 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las notificaciones a la Comisión relativas al ecosistema de la cartera europea de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2981 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la certificación de las carteras europeas de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2982 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los protocolos y las interfaces que admitirá el marco europeo de identidad digital

Tercer lote de actos de ejecución relativos a los servicios electrónicos de confianza y a la Cartera de Identidad Digital Europea


La Unión Europea publicó el 15 de abril de 2025 los borradores de doce nuevos actos de ejecución centrados en los servicios electrónicos de confianza y la cartera de identidad digital europea, en lo que será el tercer bloque de actos de ejecución tras los dos anteriores, cumpliendo lo previsto en el Reglamento (UE) 1183/2024.

La publicación de estos borradores abre también la posibilidad de enviar comentarios hasta el 13 de mayo de 2025 a través de la plataforma  «Have your say» .

El conjunto de actos de ejecución configura el Marco Europeo de Identidad Digital y forma parte del juego de requisitos y especificaciones que determinan la evolución del documento de ARF («Architecture and Reference Framework», Arquitectura y Marco de Referencia) de la Cartera de Identidad DIgital. Recientemente publiqué la traducción al español del documento ARF versión 1.8.

Logo EUDI Wallet

¿Cuáles son los nuevos actos de ejecución?

El lote anterior se publicó el viernes 29 de noviembre de 2024 con posibilidad de enviar comentarios en el portal ‘Have your say’ (Díganos lo que piensa), hasta el 27 de diciembre.

Los actos de ejecución se adoptaron el 9 de abril de 2025, per todavía no están publicados en el Diario Oficial.

El primer lote de 5 actos de ejecución se publicó el 4 de diciembre de 2024, en el Diario Oficial de la Unión Europea, entrando en vigor a los 20 días, el 24 de diciembre. Desde esa fecha se calculan los 2 años para que los estados pongan a disposición de los ciudadanos la Cartera de Identidad Digital correspondiente a cada estado y el plazo de 3 años para que las entidades privadas obligadas a la aceptación de la identidad basada en una Cartera Digital deban empezar a hacerlo.

Certificados para DEA-AAPP o Pub-EAA


En la Arquitectura y Marco de Referencia de la Cartera de Identidad Digital Europea se recoge la opción de que las entidades de las Administraciones Públicas puedan generar Declaraciones de Atributos de forma similar a los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA).

Logo EUDI Wallet

En el modelo de confianza, tanto los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA) como las entidades públicas emisoras de Declaraciones Electrónicas de Atributos (DEA) deben contar con un certificado electrónico con el que se firman las declaraciones electrónicas de atributos.

EADTrust está generando ya certificados de prueba alineados con el modelo de confianza y puede prestar, si se requiere, tanto los servicios DECA (asociados a fuentes auténticas) como declaraciones DEA-AAPP (en inglés Pub-EAA).

Hay que tener en cuenta que la norma ETSI TS 119 412-5 se va a modificar para incorporar un nuevo OID esi4-qcStatement-10 solo para Organismos del Sector Público – OSP (en inglés PSB – Public Sector Bodies), que incluirá esta información:

  • countryOfLegislation deberá contener el código de país alfa-2 del marco legislativo del organismo del sector público, considerando que se utilizará «EU» para la legislación de la UE.
  • authSourceIdentification deberá contener una identificación única de la fuente auténtica para la que el OSP emite declaraciones de atributos.
  • nameOfLegislation deberá contener el nombre de la legislación que define al OSP como responsable de la fuente auténtica. Esta entrada deberá contener al menos la traducción al inglés del nombre de la legislación, pero también puede contener traducciones a otros idiomas.
  • La sintaxis queda así:

esi4-qcStatement-10 QC-STATEMENT ::= { SYNTAX QcPSB IDENTIFIED BY id-etsi-qcs-QcPSB }

id-etsi-qcs-QcPSB OBJECT IDENTIFIER ::= { id-etsi-qcs 10 }

QcPSB ::= SEQUENCE {
countryOfLegislation PrintableString (SIZE (2))
(CONSTRAINED BY { — ISO 3166 alpha-2 codes only — }),
— this field shall contain the alpha-2 country code of the legislation
— framework of public sector body in the case of EU legislation use
— the «EU» country-code.

authSourceIdentification UTF8String,
— this field is for the unique identification of authentic source

nameOfLegislation LegalDescriptions
}

LegalDescriptions ::= SEQUENCE SIZE (1..MAX) OF LegalDescription

LegalDescription ::= SEQUENCE {
language PrintableString (SIZE(2)), –ISO 639-1 language code
— the language (code) of the legislation
— description

legislation UTF8String
— the legislation name in the language set, at minimum the english
— (en) translation of the legistlation’s name shall be included
}

Contacte con EADTrust para adaptar su entidad u organismo a los retos del despliegue de la Cartera de Identidad Digital Europea.

Más información sobre la Cartera de Identidad .Digital Europea.

G-digital y EADTrust


g-digital, es la división de negocios digitales de Garrigues (la mayor Firma de abogados de la Unión Europea) dedicada a fomentar la innovación y el desarrollo tecnológicos para ayudar a los clientes de la Firma en su transformación digital. Asume la misión de desarrollar soluciones tecnológicas que integren el conocimiento del derecho de los negocios del despacho legal en los procesos de sus clientes, no solo mejorando la eficiencia y la seguridad jurídica, sino también habilitando nuevas oportunidades de negocio en un entorno cada vez más digital.

Los profesionales de Garrigues Digital, que son los expertos del despacho en TechLaw y economía digital, trabajan estrechamente con los tecnólogos de g-digital en el diseño de sus soluciones, asegurando que tecnología y legalidad se integran en cada propuesta e identificando las necesidades y oportunidades del mercado. Esta colaboración es el factor clave y distintivo que asegura que sus productos y servicio sean innovadores y de confianza.

Las soluciones de g-digital están concebidas como herramientas esenciales para garantizar la seguridad jurídica, la eficiencia y el cumplimiento normativo en los procesos desplegados por o clientes del a Firma.

g-digital, trabaja en estrecha colaboración con EADTrust, prestador cualificado de servicios de confianza digital, participado por Garrigues.

Esta colaboración representa una alianza estratégica que redefine la forma en que las empresas gestionan sus transacciones digitales. Esta sinergia combina el liderazgo legal de Garrigues con la experiencia técnica de EADTrust para ofrecer soluciones integrales que garantizan seguridad, eficiencia y cumplimiento normativo.

¿Qué ofrecen juntos g-digital y EADTrust?

La propuesta comercial conjunta se basa en tres pilares fundamentales:

  1. Servicios de confianza digital regulados
    • EADTrust aporta su experiencia en servicios cualificados, como la expedición de certificados cualificados de personas físicas para la realización de firmas electrónicas cualificadas, la expedición de certificados cualificados de personas jurídicas para la realización de sellos electrónicos cualificados, la emisión de sellos de tiempo cualificados, la provisión de servicios de custodia digital y notificaciones certificadas, esenciales para garantizar la autenticidad y seguridad de las transacciones digitales.
    • g-digital integra estos servicios en procesos legales, optimizando la gestión de contratos y asegurando que las empresas cumplan con normativas como eIDAS2.
  2. Innovación tecnológica aplicada al ámbito legal
    • Ambas entidades han desarrollado soluciones como GoCertius, que permite certificar fotografías y videos captados con el móvil asociándolos al momento en que se tomaron, y que se ha ampliado para dejar constancia de lo tratado en chats «securizados» en plataformas como Telegram con alta eficacia probatoria, y que permitiría un sistema de contratación con muy baja fricción en la experiencia de usuario.
    • g-digital trabaja en proyectos basados en blockchain, como plataformas de activos financieros tokenizados bajo el régimen piloto de la UE (Reglamento UE 2022/858) y la Ley 6/2023, de 17 de marzo, de los Mercados de Valores y de los Servicios de Inversión y su constitución como ERIR (Entidad Responsable de la Inscripción y del Registro. También impulsa soluciones de «EAD Enterprise Suite» como «eArchiving» y «Signature Manager» una herramienta colaborativa que permite la firma electrónica de varios intervinientes en un acuerdo e incluso invitar asesores legales al proceso de firma.
  3. Cumplimiento normativo y adaptación al mercado europeo
    • La colaboración está alineada con regulaciones clave como eIDAS2, NIS2, DORA y MiCA, asegurando que las empresas puedan operar dentro del marco legal europeo mientras aprovechan herramientas avanzadas para la gestión digital.

Beneficios para las empresas

La alianza entre g-digital y EADTrust ofrece ventajas tangibles para empresas de todos los sectores:

  • Seguridad jurídica: Las soluciones conjuntas garantizan que las transacciones digitales cumplan con los estándares legales más exigentes, reduciendo riesgos regulatorios.
  • Eficiencia operativa: La integración de servicios digitales permite automatizar procesos clave, como la firma electrónica o la custodia documental, optimizando tiempos y costes. El uso de sello de tiempo cualificado en pasos clave de procesos de negocio digitalizados los transforma en pruebas con presunción «Iuris Tantum»
  • Innovación adaptada: Con herramientas como blockchain y carteras digitales europeas (EUDI Wallets), las empresas pueden liderar la transformación digital sin comprometer la seguridad ni el cumplimiento normativo.

Casos destacados

Entre los proyectos desarrollados conjuntamente se encuentran:

  • GoCertius: Una solución innovadora para certificar fotos, videos y documentos captados por la cámara controlada por la App y comunicaciones digitales por Telegram , ideal para sectores donde la evidencia legal es crítica.
  • EAD Factory: Servicios diseñados para transformar procesos empresariales tradicionales en entornos completamente digitales por diseño, beneficiando especialmente a industrias como banca y seguros. Puede implantarse en sus propios CPDs o en plataformas en la nube TIC
  • EAD Enterprise Suite: eArchiving: Solución de custodia digital de archivos, equivalente en cierto sentido al depósito notarial, con funcionalidades de escrow.
  • EAD Enterprise Suite: Signature Manager: Solución de firma electrónica de uso muy sencillo que reduce la fricción para los firmantes y sus asesores, y que resuelve los retos de la firma en contextos multinacionales donde aplican diferentes leyes y jurisdicciones.

Conclusión

La colaboración entre g-digital y EADTrust no solo fortalece la confianza digital en Europa, sino que también posiciona a ambas entidades como líderes en un mercado donde la seguridad jurídica y tecnológica son esenciales. Su propuesta conjunta es una invitación a las empresas a abrazar el futuro digital con herramientas que garantizan autenticidad, integridad y cumplimiento normativo. En un entorno donde la innovación es clave, esta alianza representa el puente perfecto entre tecnología avanzada y seguridad legal.

EAD Trust Factory los servicios cualificados de EADTrust como infraestructura propia de entidades digitalizadas


GoCertius es la base conceptual (con su forma particular de certificar evidencias digitales) sobre la que EADTrust y Garrigues (a través de su división g-digital) han construido los servicios de EAD Trust Factory. Una panoplia de servicios que pasan a formar parte de la infraestructura de nuestros clientes, como si ellos mismos fueran Prestadores Cualificados de Servicios de Confianza Digital.

Son clientes de diferentes tamaños y sectores que así pueden desarrollar entornos de gestión de evidencias electrónicas sacando ventaja de los servicios regulados, tales como los que se describen en el Reglamento europeo eIDAS y su ampliación eiDAS2.

Las soluciones de EAD Trust Factory, al integrar servicios de confianza digital y optimizar procesos legales, pueden beneficiar a diversas industrias que requieren gestión segura y eficiente de documentos y transacciones digitales. De esta forma se pueden optimizar los procesos empresariales de gestión rediseñándolos para que sean completamente digitales y confiables por diseño, sabiendo que se podrá contar con evidencias digitales prescindiendo del papel. Y que estas evidencias podrán acreditar los servicios prestados y su seguridad, con certeza del momento en que se prestaron en cualquier contexto de resolución de controversias.

A continuación, se presentan algunos de los sectores que se benefician de estas soluciones:

  1. Sector Financiero y Seguros:
    • Beneficios: La gestión segura de documentos financieros y la autenticidad de las transacciones son cruciales en este sector. EAD Trust Factory añade servicios cualificados a la infraestructura de cada entidad para ayudar a cumplir con las regulaciones financieras y de protección de datos, como el Reglamento General de Protección de Datos (GDPR), Digital Operational Resilience Act (DORA), Directiva 2022/2555 (NIS2) y el Reglamento 910/2014 eIDAS con los cambios introducidos por el Reglamento 1183/2024.
  2. Industria Legal y Jurídica:
    • Beneficios: La generación de evidencias digitales y la gestión de contratos electrónicos son fundamentales para este sector. EAD Trust Factory facilita la creación de documentos legales electrónicos seguros y auténticos, mejorando la eficiencia en los procesos legales. Por su influencia en otras actividades el punto de vista legal es crucial para entender el ·»Compliance» la presunción Iuris Tantum de los servicios cualificados de confianza
  3. Sector de la Salud:
    • Beneficios: La gestión de registros médicos electrónicos o los Consentimientos Informados requiere altos niveles de seguridad y confianza. EAD Trust Factory puede ayudar a proteger la privacidad de los pacientes y asegurar la integridad de los datos médicos. También ayuda digitalizar historias clínicas, respetando la normativa definida para ellos,
  4. Industria de la Energía y Recursos Naturales:
    • Beneficios: La optimización de procesos y la gestión eficiente de documentos son clave en este sector, donde la seguridad y el cumplimiento normativo son fundamentales. EAD Trust Factory puede ayudar a mejorar la eficiencia operativa y reducir costes. También la contratación se beneficia de un marco regulatorio más garantista.
  5. Sector de Transporte y Logística:
    • Beneficios: La gestión de documentos de transporte y la trazabilidad de mercancías requieren sistemas confiables. EAD Trust Factory proporciona soluciones para asegurar la autenticidad y seguridad en la gestión de documentos relacionados con el transporte y la logística. En particular, albaranes gestionados de forma digital que puedan surtir efecto también como documentos híbridos con versión en papel de ser necesaria.

En resumen, cualquier industria que requiera gestión segura de documentos y transacciones digitales puede beneficiarse de las soluciones de EAD Truat Factory. La plataforma es especialmente útil para sectores con altos requisitos de seguridad y cumplimiento normativo.

EAD Trust Factory está formado por diferentes servicios cualificados de confianza, entre los que destacan los sellos de tiempo`, las notificaciones fehacientes y las comprobaciones de validez de firmas y certificados electrónicos. También el Onboarding digital, incluyendo servicios de Videoidentificación.

Los servicios orquestados por EAD Trust Factory incluyen servicios cualificados de confianza definidos por el reglamento #eIDAS y desarrollos auxiliares que permiten dotar a cualquier proceso que incluya gestión digital de un respaldo regulatorio en forma de evidencias digitales con valor «Iuris Tantum» que aportar tanto en entornos MASC (Medios adecuados de solución de controversias) como contextos de litigación.

Y con infraestructura de Criptoagilidad Postcuántica resistente al futuro Criptocalipsis.

Llame al (+34) 917160555 o envíe un email a info(at)eadtrust.eu para pedir información y compruebe que adoptar recursos técnicos de PSC en su propia infraestructura es más sencillo y económico de lo que parece