Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Presidente de EAD TRUST, Prestador Cualificado de Servicios Electrónicos de Confianza EIDAS del Grupo Garrigues. Director del Laboratorio de Identidad Digital del Observatorio Legaltech y Newlaw Garrigues - ICADE. Miembro del Grupo de Expertos ENISA Ad Hoc Working Group on EU Digital Identity Wallets Cybersecurity Certification, Presidente de la Comisión Blockchain de AMETIC. Colaboró con la DGTDAJ y el CTEAJE (Justicia) a través de Procesia. Fue Auditor Jefe en TCAB, organismo de Evaluación de Conformidad EIDAS. Pionero de la certificación digital y de la banca electrónica. Fue Vicepresidente de Mobipay (entidad de pagos móviles de BBVA), Director General de Camerfirma y de FESTE (CA de los Notarios) y Director de Redes Distribuidas en Banesto EFT y en Banesto. Fue el primer presidente de AECODI, Asociación del Sector de los Servicios de Confianza Digital.
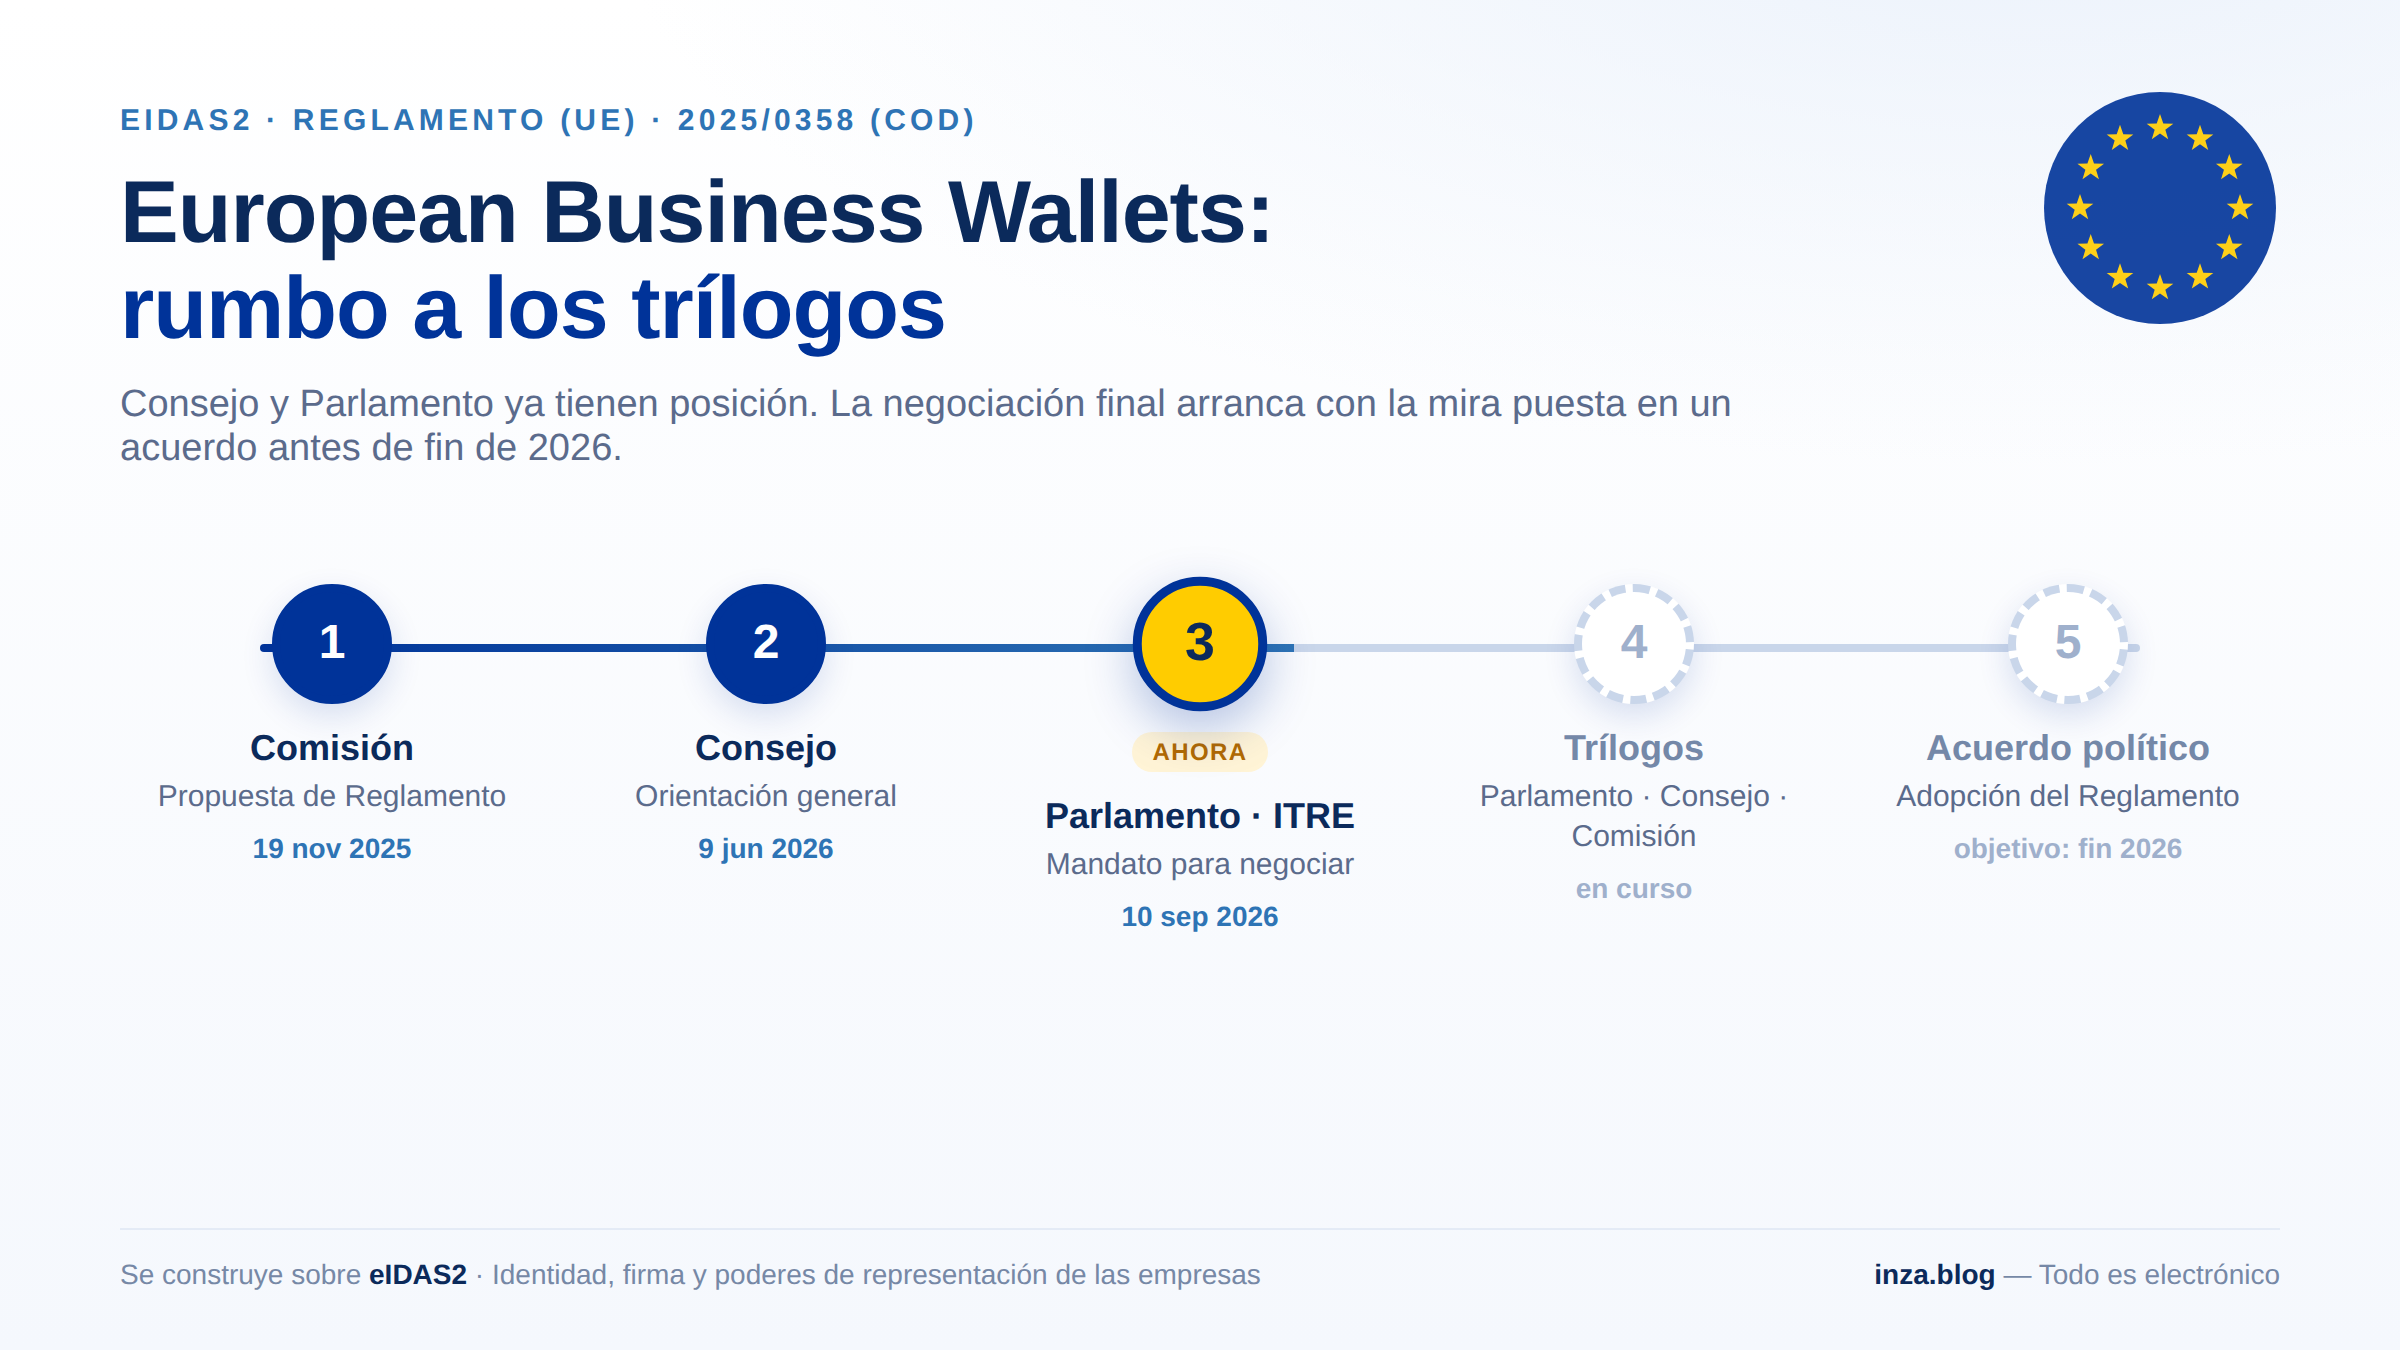
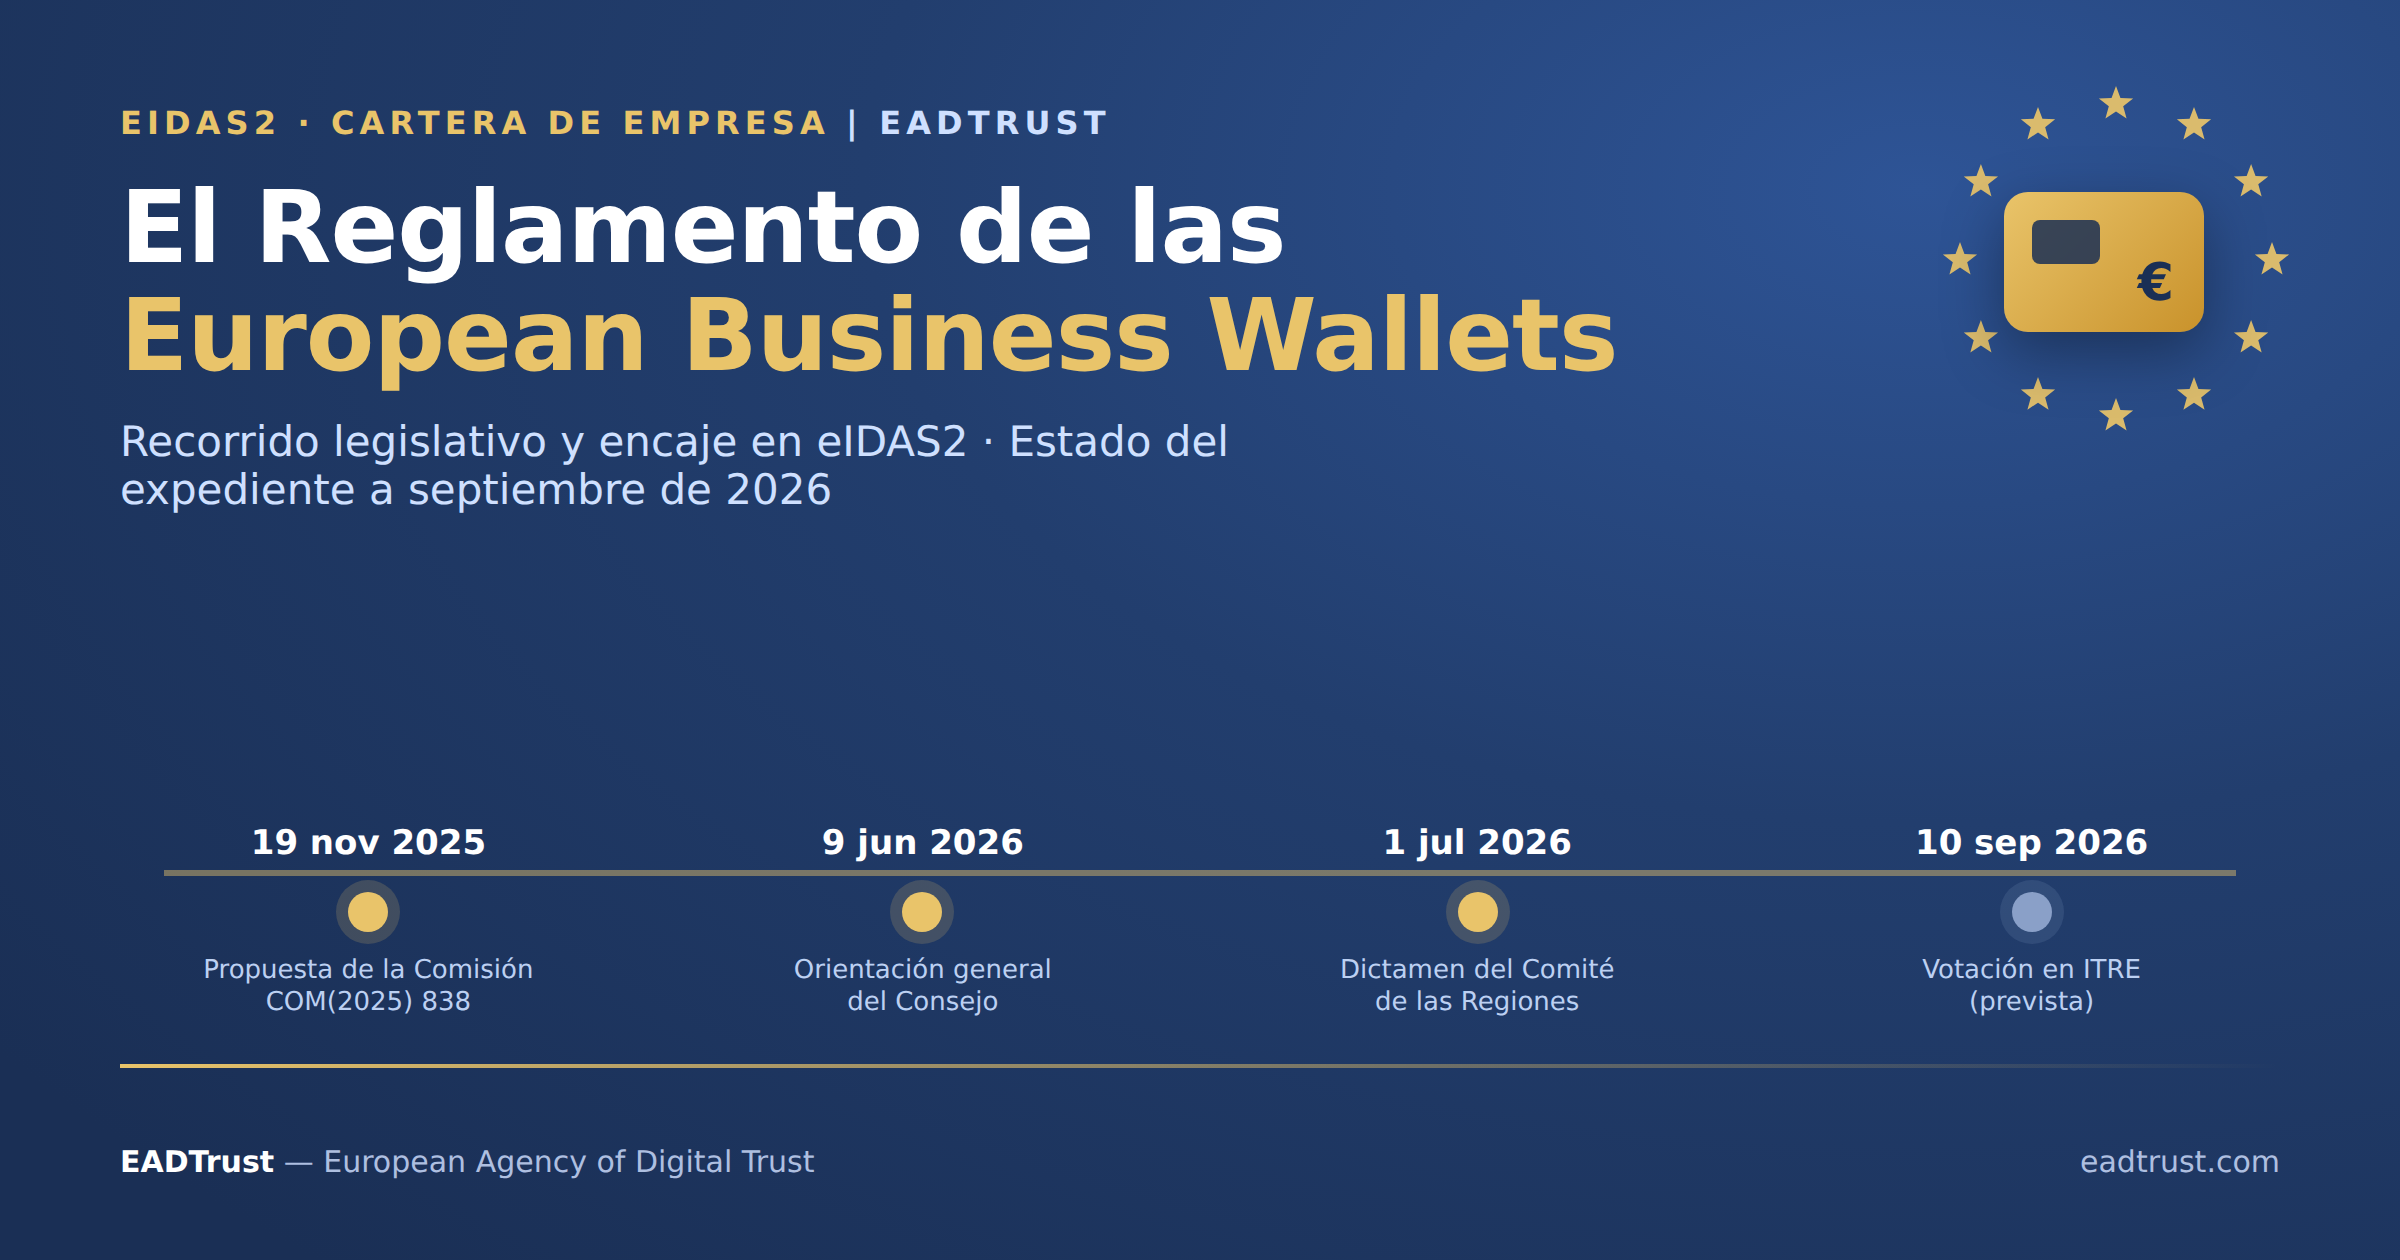
El Reglamento de las European Business Wallets (EBW) ha superado el último trámite que le faltaba antes de la negociación final. El 10 de septiembre de 2026, la comisión de Industria, Investigación y Energía (ITRE) del Parlamento Europeo adoptó su informe sobre la propuesta y respaldó abrir negociaciones con el Consejo. Con los dos colegisladores ya con posición fijada, el expediente entra en su fase decisiva: los trílogos.
Qué es la European Business Wallet
La EBW es una cartera digital para personas jurídicas, concebida para que las empresas puedan identificarse, firmar electrónicamente, otorgar poderes de representación, almacenar documentos y comunicarse de forma segura con las administraciones públicas y con otras empresas, sin necesidad de presencia física. Se construye sobre el marco de eIDAS2, del que hereda el modelo de confianza, y aspira a reducir las cargas administrativas transfronterizas dentro del mercado único: constituir una filial, responder a un requerimiento de otra administración o acreditar la representación de la sociedad deberían poder hacerse con la misma credencial en cualquier Estado miembro.
Es, en definitiva, la contraparte empresarial de la EUDI Wallet ciudadana: si eIDAS2 dio identidad digital a las personas, la EBW la lleva al plano societario.
Qué ha ocurrido en septiembre
La comisión ITRE adoptó su informe por 64 votos a favor, 7 en contra y 4 abstenciones, y aprobó abrir negociaciones interinstitucionales por 65-9-1. Conviene precisar el matiz procedimental, porque es fácil confundirlo: no se trata de una votación del pleno en primera lectura, sino de un mandato de comisión. La decisión de negociar se anuncia en la sesión plenaria siguiente (procedimiento del artículo 71 del Reglamento interno del Parlamento) y, salvo que un grupo político o una décima parte de los eurodiputados pidan que el pleno se pronuncie, los trílogos pueden arrancar a partir de ahí.
Dicho de otro modo: a día de hoy el Parlamento tiene mandato para negociar, que es exactamente lo que faltaba para sentarse a la mesa con el Consejo y la Comisión.
El recorrido legislativo, en fechas
19 de noviembre de 2025 — La Comisión Europea presenta la propuesta de Reglamento (expediente 2025/0358(COD), procedimiento legislativo ordinario).
9 de junio de 2026 — El Consejo adopta su orientación general (posición negociadora).
10 de septiembre de 2026 — La comisión ITRE del Parlamento adopta su informe y el mandato para negociar.
A continuación — Trílogos entre Parlamento, Consejo y Comisión, con el objetivo declarado de un acuerdo político antes de que termine 2026.
Las dos posiciones que llegan a la mesa
Consejo y Parlamento comparten el diagnóstico —una cartera empresarial construida sobre eIDAS2 que complemente, y no sustituya, los sistemas nacionales— pero llegan al trílogo con acentos distintos.
Eje
Consejo (9-jun-2026)
Parlamento / ITRE (10-sep-2026)
Encaje
Sobre eIDAS2; complementa, no sustituye, los sistemas nacionales
En la misma línea, evitando duplicar las carteras nacionales y la EUDI Wallet
Soberanía digital
Escrutinio de ciberseguridad más estricto para autorizar proveedores
Refuerzo marcado: prohibición de proveedores controlados por entidades o gobiernos de terceros países
Datos
—
Almacenamiento exclusivamente en la UE; prohibición de usarlos para entrenar IA de terceros países
Supervisión
Plazo de autorización de proveedores ampliado de 30 a 60 días
—
Equivalencia legal
Actos digitales equivalentes al papel, respetando requisitos nacionales
En la misma dirección
Pymes
—
Adecuación expresa a las necesidades de las pymes
(Las celdas con «—» señalan que ese punto no es el énfasis principal de esa institución, no necesariamente una discrepancia.)
Aspectos clave de la negociación
Tres frentes concentrarán la negociación. El primero es el grado de «soberanía digital»: hasta dónde llegan la prohibición de control por terceros países y la localización de datos en la UE que impulsa el Parlamento, frente a un enfoque algo más abierto en el Consejo. El segundo es la articulación fina con eIDAS2 y con las carteras nacionales y la EUDI Wallet, para que la EBW sume sin solapar ni fragmentar el ecosistema de confianza. Y el tercero son los plazos —de autorización de proveedores y de aplicación del Reglamento— y su proporcionalidad, con especial atención a las pymes, que son quienes más tienen que ganar con la simplificación y quienes más pueden sufrir una carga de cumplimiento desproporcionada.
Perspectiva
El calendario es ambicioso pero no inverosímil: con posición de Consejo desde junio y mandato del Parlamento desde septiembre, un acuerdo político antes de fin de 2026 es el objetivo que manejan las instituciones. A partir de ahí quedarían la adopción formal y, sobre todo, el desarrollo de los actos de ejecución y los plazos de despliegue, que es donde se juega de verdad la interoperabilidad con eIDAS2.
La Cartera de empresas EBW ya no es solo una propuesta con respaldo del Consejo; tiene también mandato del Parlamento, y la pelota está en los trílogos, con la soberanía digital como principal línea de fricción.
Fuentes: Consejo de la UE (nota de prensa de 9 de junio de 2026); Agence Europe y MLex sobre la votación en la comisión ITRE del 10 de septiembre de 2026; Observatorio Legislativo y Legislative Train Schedule del Parlamento Europeo (expediente 2025/0358(COD)).
Se ha abierto el plazo para votar las candidaturas a la Presidencia del Subcomité CTN 71/SC 307 «Blockchain y tecnologías de registro distribuido» de UNE. Ismael Arribas es uno de los candidatos a la presidencia.
Cuando Ismael me llamó, me dijo: “sería un honor, si prospera la candidatura, que estés a mi lado como Vicepresidente”. Como Presidente de la Comisión de Blockchain de AMETIC, este ofrecimiento resulta un refuerzo que con gusto estoy dispuesto a compartir con su candidatura.
El subcomité ha funcionado porque ha sabido articular expertos de administraciones, empresas, asociaciones, universidad y prestadores de servicios. Esa es la cultura que conviene preservar.
Gracias a César Pérez-Chirinos
Cualquier relevo que no comience con el agradecimiento sería injusto. César Pérez-Chirinos ha presidido el CTN 71/SC 307 desde su constitución, en marzo de 2017, y lo ha hecho con la discreción, el rigor y la constancia que exige un órgano de normalización.
Bajo su presidencia, España no se limitó a seguir el trabajo internacional: contribuyó a definirlo. El subcomité se alineó con ISO/TC 307 y con CEN/CLC JTC 19, y dio cauce a un hito que todavía hoy se cita como referencia: la UNE 71307-1, primer estándar mundial sobre gestión de identidades digitales descentralizadas basada en blockchain y otras DLT, después elevado al ámbito europeo.
César ha sostenido durante años una posición española coherente en foros donde es fácil fragmentarse. Ha representado al subcomité con la mirada de quien conoce tanto la tecnología como las exigencias de un entorno regulado (su trayectoria en el Banco de España no es un detalle menor) y ha permitido que el trabajo técnico primara sobre las adscripciones de cada uno. Esa es una deuda colectiva. Gracias, César, por el tiempo, por la paciencia institucional y por haber dejado el listón alto.
Ismael Arribas: el candidato que ha estado en todos los frentes de trabajo
Si hay un rasgo que distingue a Ismael Arribas no es la visibilidad puntual, sino la continuidad en los grupos de trabajo. Quienes participan en el ámbito de la normalización saben que el valor no está en la reunión plenaria, sino en las horas de redacción, de comentarios, de «liaisons», de conciliación de textos y de seguimiento de ítems que avanzan a un ritmo distinto en ISO, en CEN-CENELEC, en ETSI o en UIT.
Ismael no ha sido un observador periférico. Ha sido, y es, vicepresidente del propio CTN-UNE 71/SC 307. A escala internacional es convenor del ISO/TC 307/WG 3, Smart contracts and their applications, el grupo que trabaja la taxonomía, la clasificación y el encaje de los contratos inteligentes en sistemas DLT.
Esa responsabilidad no es aislada. Su actividad se ha extendido, de forma sostenida, por varios de los espacios en los que se decide de verdad la agenda:
Convenor del PNE 71308 en UNE, sobre el uso de blockchain y DLT para la gestión de evidencias digitales.
Participación y liaison entre CEN/CLC JTC 19 y ETSI ISG PDL, además de rapporteur en este último.
Cofundador de INATBA y copresidente de su Comité de Estándares.
Enlace entre ISO/TC 307 y ISO/TC 292 (seguridad y resiliencia).
Presencia en ITU-T, incluida la vicepresidencia del grupo de aplicaciones y servicios del Focus Group sobre el metaverso.
Asesoría en normalización para LACChain y el BID Lab.
También ayudó a la gobernanza de Alastria y fue el lider de su comisión de estándares.
Ese mapa no es un currículum ornamental. Es la prueba de que ha invertido esfuerzo en todos los grupos de trabajo relevantes, nacionales e internacionales, no solo en el que le resultaba más cómodo. Quien ha coordinado el WG3 de contratos inteligentes, ha impulsado normas nacionales de evidencias digitales y ha mantenido los puentes con ETSI, CEN-CENELEC, INATBA e ITU entiende la interdependencia real del programa de trabajo: identidad, gobernanza, sostenibilidad, smart contracts, interoperabilidad y usos.
Hay un dato reciente que resume bien esa capacidad de ejecución: Ismael fue el convenor del ISO/TC 307/WG 3 que impulsó la reunión internacional del comité en Valladolid, en junio de 2024, con el apoyo de UNE, del Ayuntamiento y de la Agencia de Innovación de la ciudad. Convertir a España en sede de la plenaria mundial no es un gesto protocolario; es el resultado de años de presencia técnica y de credibilidad ante secretarías y delegaciones.
Por eso su candidatura a la Presidencia es la evolución natural de quien ya ha hecho el trabajo menos vistoso: estar, aportar, convenir y sostener el hilo entre el subcomité español y los foros en los que se escriben las normas que después adoptamos.
Una propuesta para la nueva etapa del CTN 71/SC 307
La candidatura parte de la continuidad con el trabajo realizado desde 2017 y propone reforzar al CTN 71/SC 307 como punto español de referencia para la normalización de blockchain y las tecnologías de registro distribuido. La prioridad será anticipar los ámbitos en los que la normalización pueda aportar interoperabilidad, seguridad jurídica, confianza y capacidad de adopción industrial.
Esto requiere mantener una participación española activa en ISO/TC 307 y CEN/CLC JTC 19, reforzar la coordinación con otros organismos como ETSI e ITU-T y favorecer la participación de administraciones públicas, empresas, pymes, universidades, centros de investigación, prestadores de servicios de confianza y otras organizaciones relevantes.
Especial atención deberán recibir la interoperabilidad, los contratos inteligentes, la gestión de evidencias digitales, la identidad y las credenciales cuando resulte pertinente el uso de DLT, la tokenización, la gobernanza, la sostenibilidad y la relación entre estas tecnologías y los nuevos marcos regulatorios europeos.
La Presidencia supone la coordinación y servicio al Subcomité: facilitar consensos, promover nuevas iniciativas normativas, mejorar la conexión entre los trabajos nacionales e internacionales y favorecer que España mantenga una presencia relevante en la construcción de los estándares que definirán la próxima generación de infraestructuras digitales de confianza.
Animo a las vocalías a ejercer el voto con conocimiento de causa. Y, sea cual sea el resultado, el subcomité seguirá necesitando lo que César practicó durante años: rigor, paciencia y sentido de país.
Actualización (2.10.2026)
Finalmente Ismael Arribas ha sido elegido Presidente del Subcomité CTN71/SC307 «Blockchain y tecnologías de registro distribuido».
La Junta Directiva de ISACA Madrid ha seleccionado a los finalistas de los Premios ISACA Madrid 2026. Es un honor haber sido incluido en la categoría Influencer en Seguridad, junto a Marta Barrio Marcos y Mónica Valle.
Estos premios reconocen a profesionales que, con su trabajo, su visión y su compromiso, han dejado huella en la ciberseguridad, la auditoría y el gobierno de las tecnologías de la información. En el caso de la categoría de Influencer en Seguridad, se trata de quienes contribuyen a que la seguridad importe más allá del ámbito estrictamente técnico y la acercan a públicos más amplios.
Agradezco a ISACA Madrid la nominación y a quienes hayan propuesto o apoyado la candidatura. El reconocimiento de los compañeros de profesión siempre tiene un valor especial.
En este blog, Todo es electrónico, llevo años insistiendo en una idea sencilla y exigente a la vez: la transformación digital solo es real si no se pierde el valor probatorio. No basta con firmar, identificar o archivar; hay que conservar la finalidad jurídica del acto a lo largo del tiempo. De ahí la atención a la identidad digital centrada en el usuario, a eIDAS 2 y a la Cartera IDUE, a los servicios de confianza cualificados, a la custodia digital, a la factura electrónica, a la prueba en el ámbito judicial y, más recientemente, a la criptoagilidad y a la transición postcuántica. La seguridad, en este enfoque, no es un añadido técnico: es la condición para que lo digital produzca los mismos efectos jurídicos que el papel, o mejores.
Cómo votar
La votación corresponde en exclusiva a los asociados de ISACA Madrid. Se puede votar en una, en dos o en las tres categorías.
Plazo: hasta el 4 de octubre de 2026.
Formulario de votación: (cada miembro de ISACA recibe su enlace)
Los premios se entregarán el jueves 29 de octubre de 2026 durante la XIV edición del Congreso CiberTodos, en El Beatriz (Calle José Ortega y Gasset, 29, Madrid), en el marco del Mes Europeo de la Ciberseguridad.
Si eres asociado de ISACA Madrid y consideras que esta línea de divulgación —identidad digital, servicios de confianza, documento electrónico y seguridad jurídica preventiva— merece tu voto en la categoría Influencer en Seguridad, te lo agradezco de antemano.
En cualquier caso, enhorabuena a todos los finalistas. El nivel de las tres categorías es muy alto y eso habla bien de la comunidad.
El 14 de septiembre viajo a Tallinn para una semana intensa de trabajo en torno a la identidad digital europea, los servicios de confianza y la certificación de la EUDI Wallet.
Estonia es un escenario natural para esto. Pocos países han llevado tan lejos el e-gobierno, la identidad electrónica y la confianza digital. Esta semana se concentran allí varias citas que, juntas, cubren casi todo el ecosistema: estándares, autoridades de certificación, firmas en la nube, implementación de eIDAS 2 y el trabajo experto sobre la certificación de la Wallet.
Después de haber estado la semana pasada (1, 2 y 3 de septiembre) en el «Global Digital Collaboration Conference 2026» seguimos profundizando en los aspectos relacionados con las carteras, la firma electrónica remota y la identidad digital.
Sesión abierta del comité técnico ESI (Electronic Signatures and Trust Infrastructures) de ETSI, centrada en las autoridades de certificación y en los retos del ecosistema EUDI.
Reúne a expertos, prestadores de servicios de confianza y profesionales que trabajan en la estandarización e implementación del marco eIDAS 2. El foco está en cómo se emitirán, validarán y usarán certificados e identidades digitales en los próximos años.
Kultuurikatel es la antigua central eléctrica de Tallinn. En sus instalaciones se rodó parte de Stalker de Tarkovsky, de ahí el nombre de la sala.
Lunes 14 por la noche — 10.º aniversario del Cloud Signature Consortium
18:00–22:00 · F-Hoone, Telliskivi 60a/5
El CSC celebra diez años con el lema “10 Years of Building Digital Trust — Together, Worldwide”.
Nació en 2016, coincidiendo con eIDAS, para definir un estándar abierto de firmas electrónicas remotas en la nube. Su API permite que las aplicaciones de firma y los QTSP se integren de forma interoperable. Hoy tiene más de 80 miembros en más de 40 países y su especificación está referenciada en los actos de ejecución relacionados con la EUDI Wallet.
F-Hoone está en Telliskivi Loomelinnak, otro espacio industrial reconvertido y uno de los centros creativos más vivos de la ciudad.
Martes 15 y miércoles 16 — Trust Services and eID Forum y CA Day (ENISA)
El martes 15 se celebra la 12.ª edición del Trust Services and eID Forum, organizado por ENISA junto con la Comisión Europea. Es la cita anual de referencia para responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores e instituciones europeas y nacionales.En la agenda:
Estado de implantación de las EUDI Wallets en los Estados miembros
European Business Wallet
Relación del marco de identidad digital con el Cyber Resilience Act (CRA)
Situación de los servicios de confianza
Evolución de la estandarización
Efectos potenciales de la criptografía post-cuántica en la identidad digital
El miércoles 16 sigue el 18.º CA Day, organizado por D-Trust y TÜV NORD Cert, en el mismo recinto. Es la continuación natural: del debate de política y ecosistema al trabajo más específico de autoridades de certificación.
Jueves 17 y viernes 18 — AHWG de ENISA sobre la EUDI Wallet
Los días 17 y 18 participo en la reunión del Ad Hoc Working Group (AHWG) de ENISA sobre la certificación de las European Digital Identity Wallets.
Este grupo de expertos trabaja en el esquema candidato de certificación de ciberseguridad de las wallets y en los requisitos de seguridad de los prestadores de servicios relacionados. No es un congreso abierto, sino el trabajo técnico que después se traduce en el esquema europeo y en las evaluaciones que tendrán que pasar las wallets nacionales.
Por eso no podré asistir al PQC Migration Workshop del jueves 17 por la mañana en el mismo Kultuurikatel pqcsa.eu. El taller, organizado en el marco del proyecto PQCSA, aborda la migración a criptografía post-cuántica en firmas, autenticación y servicios de confianza. El tema está muy relacionado con lo que se discute esta semana (de hecho el propio Forum de ENISA incluye una sesión sobre PQC), pero coincide con el grupo de trabajo de la Wallet.
Por qué esta semana importa
En cuatro días se encadenan:
estándares y autoridades de certificación (ETSI ESI),
interoperabilidad de firmas en la nube (CSC),
el foro europeo de eIDAS y servicios de confianza (ENISA + CA Day),
el trabajo experto de certificación de la EUDI Wallet (AHWG).
Es una fotografía bastante completa del momento en que está Europa: de la estandarización a la certificación, de las firmas remotas a las wallets, y con la amenaza post-cuántica ya encima de la mesa.
La amenaza cuántica a la criptografía ha dejado de ser un debate académico para convertirse en un problema de gobierno, de cumplimiento y de responsabilidad de los administradores. Y ya empiezan a confirmarse movimientos regulatorios. Y esos movimientos no son solo nacionales: mientras España perfila su plan de migración, la Unión Europea prepara su propio Quantum Act y el Parlamento Europeo debate cómo convertir su liderazgo científico en liderazgo industrial y en soberanía tecnológica.
Durante años, la computación cuántica se consideró una promesa lejana y los riesgos para la criptografía serían una amenaza remota. Ese relato ha cambiado. Uno de los aspectos, el riesgo relevante para la seguridad de la información no es que exista mañana un ordenador cuántico capaz de romper la criptografía asimétrica actual con el Algoritmo de Shor (RSA, curva elíptica), sino un fenómeno que ya está ocurriendo hoy: el «recolecta ahora, descifra después» (harvest now, decrypt later). Un adversario puede capturar y almacenar hoy tráfico y datos cifrados para descifrarlos cuando disponga de esa capacidad. Todo dato con vida útil larga —historias clínicas, expedientes, secretos industriales, información clasificada— está, en la práctica, ya expuesto. De ahí que una palabra clave que representa la preparación para resistir los ataques es criptoagilidad: la capacidad de una organización de inventariar, sustituir y actualizar sus mecanismos criptográficos con rapidez y sin traumas.
1. El CCN marca el paso, con foco en el sector público
El Centro Criptológico Nacional (CCN) ha actualizado estos días su doctrina criptográfica para orientar la adopción de la criptografía postcuántica, con especial atención al sector público. La guía de buenas prácticas CCN-TEC 009, «Recomendaciones para una transición postcuántica segura» (julio de 2026), se suma a la CCN-STIC 221 de mecanismos criptográficos autorizados (noviembre de 2025) y al aviso expreso del CCN-CERT sobre los graves riesgos que la amenaza cuántica supone para la seguridad de la información y la llamada a prepararse frente a ella. El mensaje institucional es inequívoco: la migración no admite demoras y debe planificarse ya, empezando por inventariar qué se protege, con qué algoritmos y durante cuánto tiempo.
En el plano técnico, el destino está razonablemente definido: los estándares de criptografía postcuántica del NIST ya publicados: FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA) y el FIPS 206 (FN-DSA) pendiente de publicar, fijan los algoritmos de referencia, y organismos como ENISA y ETSI vienen empujando la migración. Lo difícil no es elegir el algoritmo, sino gobernar la transición en organizaciones con miles de sistemas y dependencias.
2. Hacia una cobertura legal: norma y sentido de urgencia
Lo relevante de este momento es que la iniciativa técnica está recibiendo cobertura legal. Se prepara una norma —previsiblemente un real decreto— que dé amparo jurídico a la transición postcuántica y, sobre todo, transmita sentido de urgencia a administraciones y operadores. No es un gesto aislado: en el 40.º Encuentro de la Economía Digital y las Telecomunicaciones de AMETIC, en Santander, el Gobierno anunció un plan de migración a criptografía postcuántica con horizonte de inicio en torno a 2030-2031 para los sistemas más críticos, articulado en cuatro ejes: inventario de sistemas a migrar (empezando por la Administración General del Estado), calendario de transición por criticidad de los datos, impulso de un ecosistema empresarial español y regulación y apoyo al desarrollo tecnológico propio, con el CCN como interlocutor técnico. Que se hable de calendario y de norma es la señal de que la criptoagilidad pasa de recomendación a obligación gestionada.
3. Las Cortes también analizan el riesgo
El impulso no es solo del Ejecutivo. En sede parlamentaria, la Comisión Mixta de Seguridad Nacional (Congreso-Senado) constituyó una Ponencia de análisis de las amenazas en el ciberespacio, en la era de la Inteligencia Artificial y la Computación Cuántica —creada el 19 de septiembre de 2024—, cuyo informe de riesgos y recomendaciones se aprobó el 24 de marzo de 2026. Que las Cortes hayan analizado formalmente estos riesgos —incluidos, de forma destacada, los que la computación cuántica proyecta sobre la criptografía— y hayan emitido recomendaciones es una señal potente: el asunto ha dejado de ser un tecnicismo del CISO para convertirse en materia de política pública y, potencialmente, de futura legislación.
4. Banca y DORA: la criptoagilidad como deber de buena administración
En el sector financiero, el marco ya existe y se llama DORA (Reglamento (UE) 2022/2554 de resiliencia operativa digital, aplicable desde el 17 de enero de 2025). DORA obliga a las entidades a una gestión rigurosa del riesgo TIC —incluidos el cifrado y la protección de datos— y crea el terreno natural para desarrollar iniciativas de criptoagilidad ante la inminencia del riesgo cuántico. Y lo hace con una lectura que interesa subrayar: la preparación frente a estos riesgos forma parte del deber de diligencia de los administradores, de lo que cabe llamar una «buena administración» digital. No anticipar un riesgo conocido, documentado por los organismos técnicos y con estándares ya disponibles, es difícilmente defendible desde el punto de vista de la responsabilidad de administradores y directivos. El énfasis, además, está en la protección de los usuarios bancarios, cuyos datos y operaciones no pueden quedar expuestos a la ventana del «recolecta ahora, descifra después».
5. El ecosistema español y AMETIC
La otra cara de la moneda es industrial: el sector de la computación cuántica se está desarrollando en España, y sus principales empresas se agrupan en torno al grupo de trabajo de Tecnologías Cuánticas de AMETIC. En el 40.º Encuentro de la Economía Digital y las Telecomunicaciones (Santander, #SANTANDER40, septiembre de 2026), AMETIC entregó sus Premios de Tecnologías Cuánticas 2026 —con reconocimientos a Kilimanjaro Quantum Tech y GMV— y concedió una mención especial a Garrigues por su coautoría de un informe pionero a nivel internacional sobre regulación, ética y gobernanza de las tecnologías cuánticas, acompañado del lanzamiento de un observatorio digital de acceso libre. Es un reconocimiento significativo, porque subraya algo que a veces se pasa por alto: la transición postcuántica no es solo un reto criptográfico, sino también jurídico y ético —gobernanza del riesgo, responsabilidad, protección de derechos— y ese marco hay que construirlo con rigor.
6. La dimensión europea: el Parlamento Europeo y el futuro Quantum Act
El movimiento no se limita a España. A comienzos de septiembre de 2026, el Parlamento Europeo acogió el encuentro de alto nivel «Europe’s Quantum Moment: From Lab to Leadership», organizado por el eurodiputado Sergey Lagodinsky, que reunió a representantes de la Comisión, el Consejo y el propio Parlamento con investigadores, líderes empresariales e inversores del ámbito cuántico. El diagnóstico compartido fue nítido: Europa es líder indiscutible en ciencia cuántica (aporta en torno al 80 % de los componentes que se emplean en los ordenadores cuánticos europeos), pero corre el riesgo de no traducir esa excelencia en tejido industrial. Tommaso Calarco, secretario del Consejo Asesor de Alto Nivel sobre Tecnologías Cuánticas, lo resumió en tres palabras: «dinero, velocidad y hacer las cosas juntos» y en una advertencia: «este es el último tren que pasa para Europa».
Sobre esa urgencia se proyecta el futuro Quantum Act, la norma europea que la Comisión prevé presentar hacia finales de 2026, con posible deslizamiento a 2027. No se concibe como una regulación restrictiva, sino como un «marco habilitador» que se apoya en la Estrategia Cuántica Europea y complementa iniciativas como el Chips Act, EuroHPC o IRIS². Persigue tres objetivos: impulsar la investigación y la innovación, escalar la capacidad industrial (líneas piloto e instalaciones de diseño y fabricación) y reforzar la resiliencia de la cadena de suministro y su gobernanza. Su consulta pública previa (la call for evidence) invitó expresamente a contribuir, entre otros, a los expertos en ciberseguridad y a los organismos de normalización, lo que enlaza directamente con el hilo de este artículo: la soberanía cuántica europea no es solo cuestión de fabricar hardware, sino también de gobernar la criptografía que protege los datos europeos.
Ahí es donde ambas caras de la moneda se encuentran. La cara industrial (consolidar un ecosistema hoy fragmentado en unas 78 startups sin campeones europeos comparables a Microsoft, Google o IBM, como reconoció Thomas Skordas de la DG CNECT) y la cara defensiva (la criptoagilidad y la transición postcuántica) forman parte del mismo objetivo de autonomía estratégica: «Europa puede liderar; podemos abastecernos a nosotros mismos; podemos decidir por nosotros mismos», en palabras de Cecile Perrault del «European Quantum Industry Consortium». El reto, además del capital (unos 2.000 millones de euros invertidos por la UE entre 2020 y 2025, más cerca de 9.000 millones de los Estados miembros), es de coordinación y de talento: como advirtió la profesora Eleni Diamanti, «el talento va donde están los líderes globales, no solo donde está el dinero». Para las organizaciones españolas, el mensaje es doble: el marco de referencia de la transición postcuántica ya no es únicamente el CCN o DORA, sino también un futuro Quantum Act que situará la seguridad, la resiliencia y la gobernanza cuánticas en el centro de la política industrial europea.
7. De la doctrina a la práctica: formación y acompañamiento
Garrigues es el principal accionista de EADTrust, y esa combinación —firma jurídica de referencia y agencia especializada en confianza digital— es exactamente la que hace falta para traducir todo lo anterior en acción. Desde EADTrust desarrollamos formación «In Company» que describe el marco legal que impulsa la adopción de la criptoagilidad: qué exige el CCN, qué implica DORA, qué responsabilidad recae en los administradores y cómo se convierte todo eso en un plan de inventario, priorización y migración criptográfica realista. Porque el obstáculo, en la mayoría de las organizaciones, no es la falta de algoritmos, sino la falta de gobernanza: quién es responsable, con qué calendario, con qué evidencias y bajo qué obligaciones.
Formación y Servicios Profesionales de EADTrust
La criptoagilidad y la transición postcuántica ya no son un ejercicio de futuro: el CCN marca el paso, se prepara cobertura normativa, el Senado analiza la necesidad de regular y DORA convierte la preparación en un deber de buena administración. En EADTrust (European Agency of Digital Trust) participada mayoritariamente por Garrigues, distinguida con una mención especial en los Premios de Tecnologías Cuánticas 2026 de AMETIC por su informe sobre regulación, ética y gobernanza de las tecnologías cuánticas, ayudamos a empresas y organismos a anticiparse.
Ofrecemos:
Formación «In Company» sobre computación cuántica y el marco legal que impulsa la criptoagilidad, con dos ponentes complementarios:
Jorge Christen, creador de la metodología ENSAR (Experience-Name-Speak-Apply-Repeat), lleva a los asistentes desde no saber nada de física cuántica hasta programar programas sencillos en el simulador de computación cuántica de IBM, sin requerir conocimientos previos.
Ainhoa Inza aborda el marco legal, la estandarización del NIST, la descripción de los algoritmos criptográficos (clásicos y postcuánticos) y el marco de criptoagilidad (CCN, DORA, responsabilidad de los administradores y hoja de ruta postcuántica).
Servicios profesionales de acompañamiento: análisis de impacto normativo, inventario de activos criptográficos, plan de criptoagilidad y priorización de la migración por criticidad.
Si tu organización puede verse impactada por la computación cuántica —sector público, banca y finanzas, sanidad, infraestructuras críticas o cualquier tratamiento de datos con vida útil larga—, hablemos. Contacta por correo electrónico en info@eadtrust.com o por teléfono en el 917 160 555 (también 902 365 612). Más información en eadtrust.com.
Recorrido legislativo y encaje en eIDAS2. Estado del expediente a septiembre de 2026.
La European Business Wallet avanza en el procedimiento legislativo ordinario y estos meses concentran sus pasos decisivos. Antes de entrar en el detalle, conviene situar dónde está hoy el expediente.
Estado a septiembre de 2026: el Consejo fijó su posición negociadora (orientación general) el 9 de junio de 2026; el Comité de las Regiones adoptó su dictamen el 1 de julio de 2026; y la comisión ITRE del Parlamento Europeo tiene previsto votar su informe el 10 de septiembre de 2026, el paso que abrirá la puerta a los trílogos. A la fecha de esta entrada, la votación de ITRE es inminente pero aún no se ha celebrado, y no hay todavía posición del Pleno ni negociaciones interinstitucionales en marcha.
Qué es la European Business Wallet
La European Business Wallet (EBW) es una cartera digital pensada para toda empresa de la UE (con especial atención a las pymes) con la que identificarse digitalmente, firmar (sellar) electrónicamente y relacionarse con plena eficacia jurídica tanto con las administraciones públicas (B2G) como con otras empresas (B2B) a través de las fronteras. Entre sus funciones nucleares: identificación y autenticación con un identificador único y persistente de empresa; firmas y sellos electrónicos y sellado de tiempo; emisión, custodia e intercambio de documentos electrónicos verificados y credenciales de atributos de empresa (licencias, certificados, permisos, extractos); gestión de mandatos y poderes de representación (quién puede actuar por la sociedad); y entrega electrónica certificada y comunicación segura, habilitando además la facturación electrónica y la reutilización de datos bajo el principio de «solo una vez» (OOTS).
La Comisión la presentó como pieza de la agenda de simplificación (el «Digital Omnibus»), con una estimación de ahorro de al menos 150 000 millones de euros anuales para las empresas europeas.
Encaje en eIDAS2
La EBW se construye sobre la misma arquitectura de confianza que la cartera de identidad digital europea (EUDI Wallet) del Reglamento (UE) 910/2014 (eIDAS2), al que la propuesta modifica de forma limitada para alinear ambos instrumentos. La distinción esencial es el sujeto: la EUDI Wallet se orienta a las personas físicas, mientras que la EBW se orienta a las personas jurídicas / empresas, añadiendo la identidad organizativa, los mandatos y poderes de representación y las certificaciones asociadas a las actividades de negocio. En la práctica, la EBW reutiliza el andamiaje de servicios de confianza de eIDAS2 (firma y sello electrónicos, sellos de tiempo, entrega electrónica certificada, listas de confianza) y lo proyecta al mundo de la empresa.
Recorrido legislativo
La propuesta sigue el procedimiento legislativo ordinario (procedimiento 2025/0358(COD)). Estos son los hitos con fecha:
Fecha
Órgano
Hito
19 nov 2025
Comisión Europea
Adopción de la propuesta de Reglamento — COM(2025) 838 final.
19 ene 2026
Parlamento Europeo
Remisión anunciada en el Pleno; ITRE como comisión competente, ponente Eero Heinäluoma (S&D, FI).
20 ene 2026
SEPD (EDPS)
Dictamen 5/2026 sobre la propuesta.
18 mar 2026
CESE
Dictamen INT/1110 (ponente Philip Von Brockdorff).
~1 abr 2026
Parlamento Europeo
Proyecto de informe de ITRE (PE785.244).
23 abr 2026
Parlamento Europeo
Plazo de enmiendas en comisión.
4 jun 2026
Parlamento Europeo
Opinión de la comisión IMCO.
8 jun 2026
Parlamento Europeo
Opinión de la comisión JURI (ponente Axel Voss).
9 jun 2026
Consejo de la UE
Orientación general (posición negociadora), Consejo TTE, Presidencia chipriota.
1 jul 2026
Comité de las Regiones
Dictamen adoptado (ponente Branislav Zacharides): integración con el Portal Digital Único / OOTS y apoyo a las pymes. (Nuevo)
10 sep 2026 (previsto)
Parlamento Europeo
Votación del informe en la comisión ITRE — inminente; abre la vía a los trílogos. (Nuevo)
Pendiente
PE / Consejo
Posición del Pleno del PE y trílogos (no iniciados).
El expediente en el observatorio legislativo del Parlamento (OEIL) figura todavía como «a la espera de la decisión de la comisión».
El acuerdo general del Consejo (9 de junio de 2026)
El Consejo introdujo varios cambios de calado sobre la propuesta de la Comisión: que las EBW complementen, y no sustituyan, los sistemas nacionales B2B/B2G existentes (énfasis en la interoperabilidad); un listón más alto de ciberseguridad y de autorización para los proveedores de cartera; una ampliación del plazo de evaluación de las solicitudes de proveedor por los organismos de supervisión de 30 a hasta 60 días; y mayor remisión del detalle a actos de ejecución de la Comisión. El objetivo político reiterado es alcanzar un acuerdo para finales de 2026.
Puntos de debate
Voluntariedad frente a obligatoriedad. De momento la EBW es voluntaria para las empresas (no impone obligaciones directas de negocio), pero la cláusula de revisión podría endurecer esto más adelante.
Ámbito y solapamiento. Debe complementar los sistemas nacionales y el OOTS, no duplicarlos (insistencia del Consejo y del Comité de las Regiones).
Pymes y coste. CESE y Comité de las Regiones piden incentivos, financiación y sencillez para que la carga no recaiga en las pequeñas empresas.
Protección de datos y soberanía de nube europea. Dictamen del SEPD 5/2026; en el Parlamento se defiende que los datos de la cartera se alojen en proveedores de nube europeos y se almacenen en la UE.
Ciberseguridad y autorización de proveedores. El Consejo elevó el umbral y amplió los plazos de evaluación.
Calendario de aplicación previsible
Sujeto al resultado de la negociación, el esquema que se maneja es: entrada en vigor tras la adopción (previsiblemente a principios de 2027, con la publicación en el DOUE); a los 24 meses, obligación de todas las administraciones públicas de aceptar las funciones nucleares de la EBW (sin poder rechazar una actuación válida por el mero hecho de ser digital); y a los 3 años, revisión de la Comisión, incluida la valoración de si conviene ampliar el ámbito o hacer obligatorio su uso.
Qué aspectos requerirán nuestra atención
El siguiente hito determinante es la votación de ITRE del 10 de septiembre de 2026: fijará la posición negociadora del Parlamento y, con el mandato del Consejo ya listo desde junio, permitirá abrir los trílogos con vistas al acuerdo político de finales de 2026.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización (administración pública o empresa) está valorando proyectos de adaptación a las carteras de identidad y de empresa (EUDI Wallet y European Business Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el 902 365 612 o en el 91 7160555. Más información en eadtrust.com.
Los actos de ejecución de eIDAS2, al día y las normas ETSI y CEN que citan
Actualización (octubre de 2026): tras volver a revisar el texto de todos los actos en EUR-Lex, he corregido y ampliado la relación de normas. Los cambios principales son: los CIR (UE) 2026/1730 y 2026/1731 sí citan normas ETSI (TS 119 411-8, TS 119 475, TS 119 472-1/-2/-3, TS 119 412-6 y TS 119 432, entre otras); el anexo II del CIR (UE) 2025/2162 recoge las normas de referencia para evaluar cada servicio cualificado; y la descripción de la ETSI TS 119 478 era errónea (trata de las interfaces con las fuentes auténticas). El catálogo completo, con las normas ISO, título, traducción y resumen de cada una, está en la entrada posterior «Estándares publicados en el desarrollo de la Cartera de Identidad Digital Europea y del resto de aspectos cubiertos por #EIDAS2».
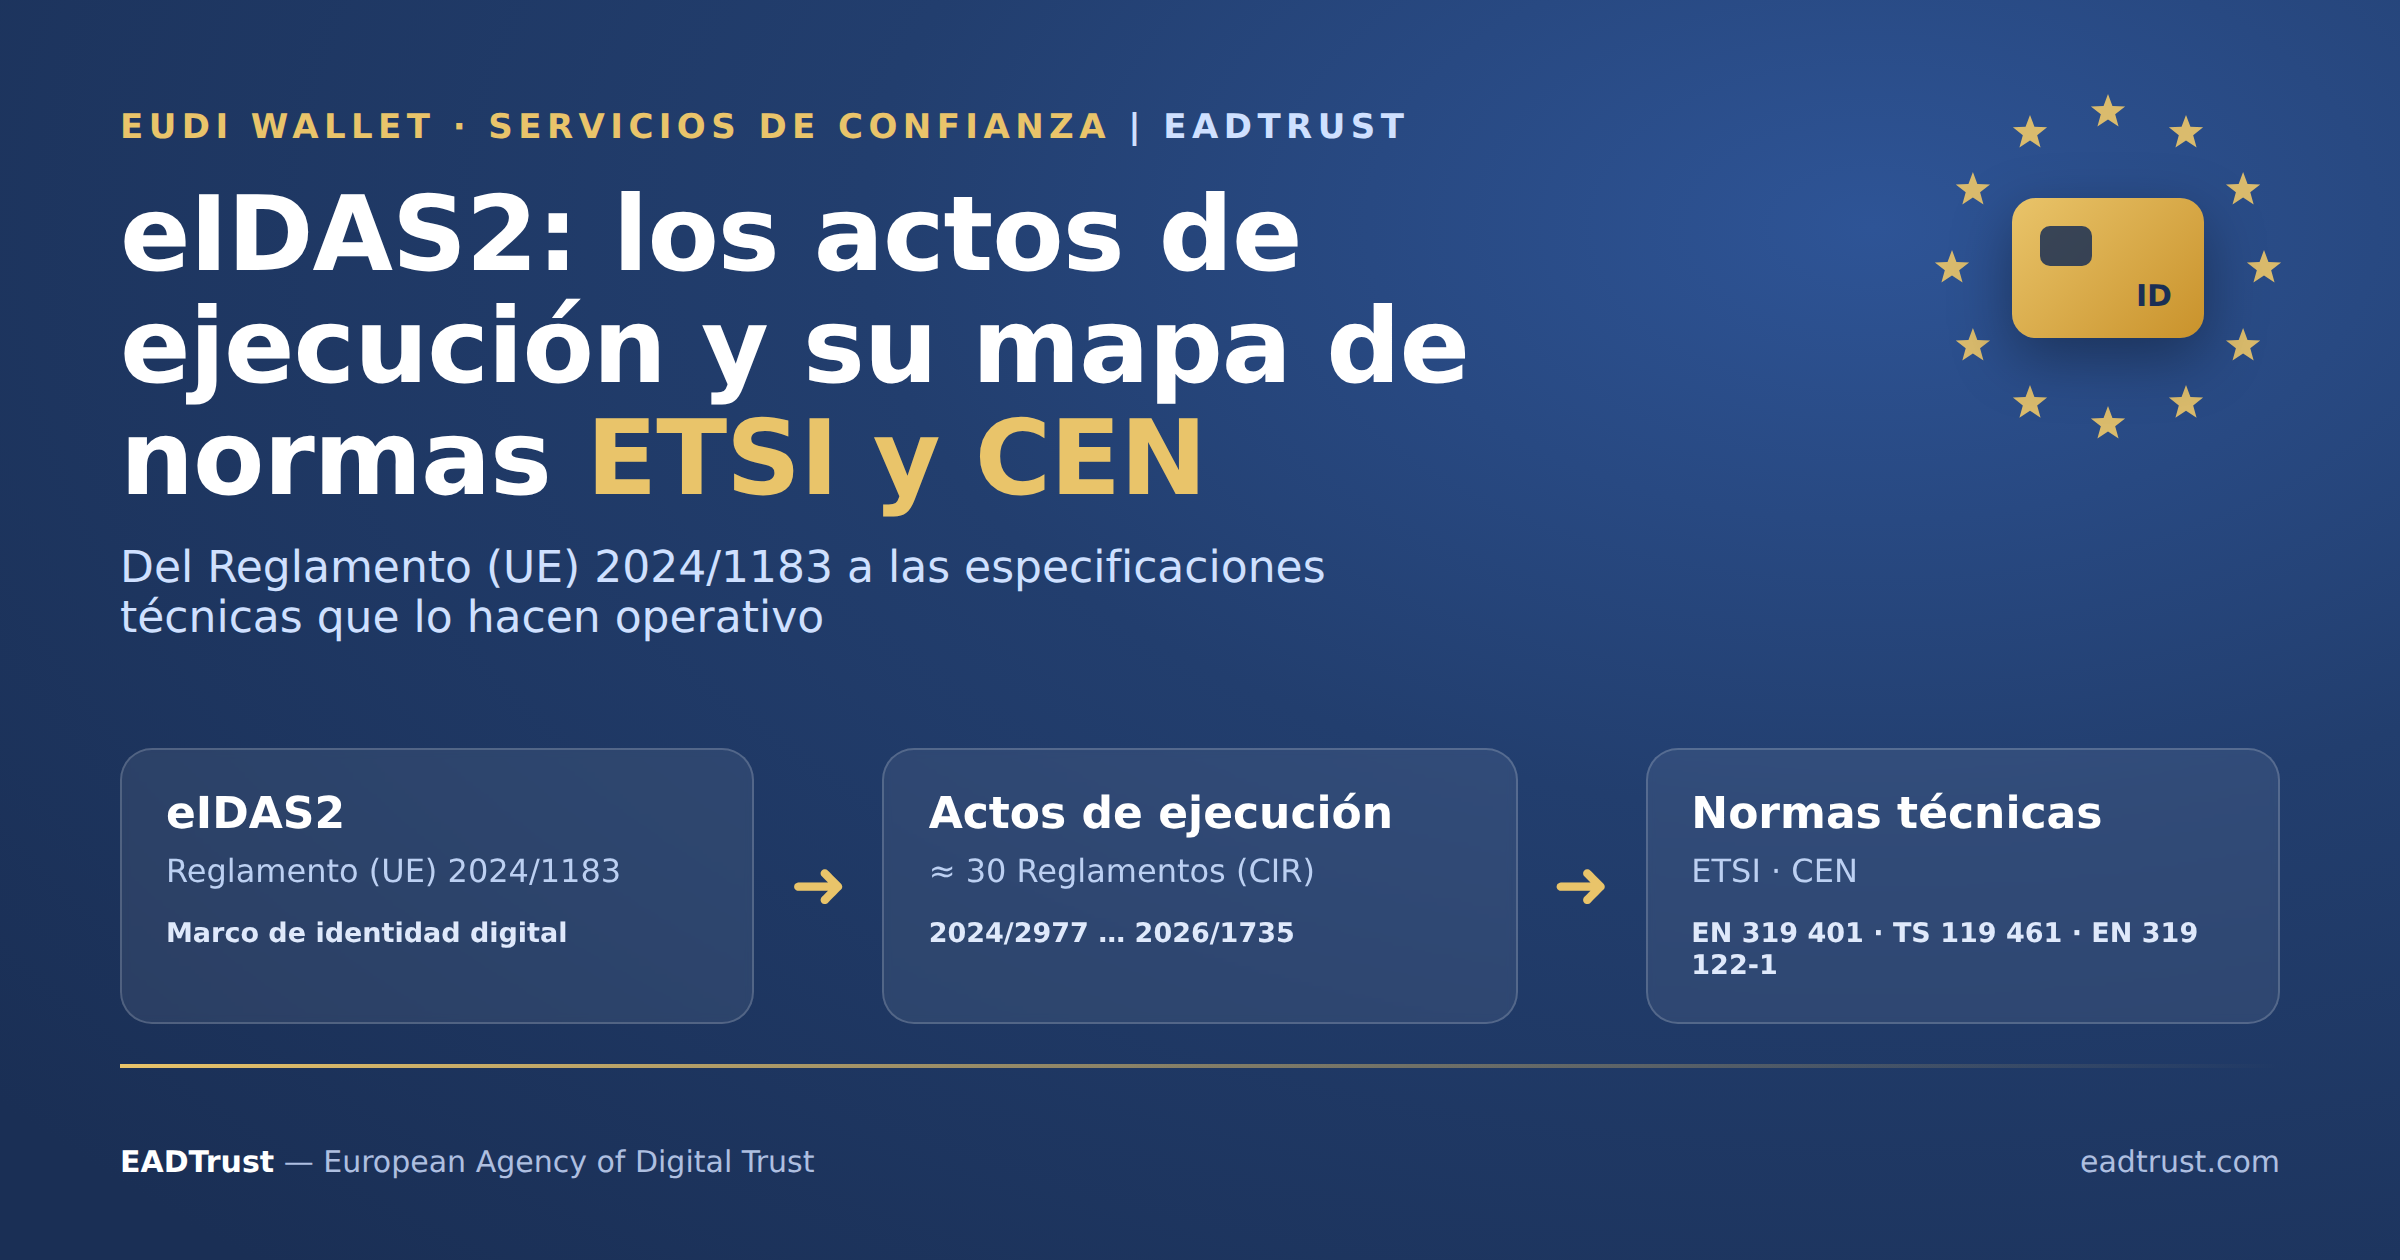
En aquellos artículos fui listando los actos de ejecución de eIDAS2 (Reglamento (UE) 2024/1183, que modifica el Reglamento (UE) 910/2014) a medida que se adoptaban. Esta actualización completa la lista con lo aparecido después de febrero de 2026 e incluye la información adicional sobre la que me preguntan quienes tienen que implementar algún aspecto del nuevo marco regulatorio de confianza digital: la correspondencia entre cada Reglamento de Ejecución y las normas técnicas de ETSI y CEN que lo hacen operativo, indicando entre paréntesis, junto a cada norma, el Reglamento que la menciona. Cada acto lleva enlace al texto del DOUE en español (ES) e inglés (EN).
Siglas usadas (terminología oficial en español): DEA = declaración electrónica de atributos; DECA = declaración electrónica cualificada de atributos (la variante cualificada).
Qué ha cambiado desde la última lista
Lo más reciente es un trío de reglamentos modificativos de julio de 2026 (adoptados el 15 de julio, publicados el 22 de julio), que no crean materias nuevas sino que actualizan actos existentes: CIR (UE) 2026/1730 (más transparencia en el registro de partes usuarias y nuevas normas para sus certificados de acceso y de registro, ETSI TS 119 411-8 y TS 119 475; modifica el 2025/848), CIR (UE) 2026/1731 (alinea los cuatro actos núcleo de la cartera con la versión 3.0.0 del ARF, superando la v2.8.0, e incorpora las especificaciones ETSI TS 119 472-1/-2/-3, TS 119 412-6 y TS 119 432) y CIR (UE) 2026/1735 (exige firmar o sellar los resultados de verificación contra fuentes auténticas y remite a ETSI TS 119 471 y TS 119 478). Antes de ese trío, los dos actos de 2026 fueron el CIR (UE) 2026/798 (alta remota en la cartera hasta el nivel «alto») y el CIR (UE) 2026/248 (formatos de firma/sello para el sector público, sucesor de la Decisión 2015/1506). A fecha de esta entrada (agosto de 2026), el trío 2026/1730-1731-1735 es lo más reciente publicado.
Lista completa y actualizada de actos de ejecución
Bloque cartera (EUDI Wallet) -> noviembre de 2024
CIR (UE) 2024/2977 -> datos de identificación de la persona (PID) y declaraciones electrónicas de atributos emitidas a la cartera. [ES · EN]
CIR (UE) 2024/2979 -> integridad y funcionalidades básicas de la cartera. [ES · EN]
CIR (UE) 2024/2980 -> notificaciones a la Comisión sobre el ecosistema de la cartera. [ES · EN]
CIR (UE) 2024/2981 -> certificación de las carteras. [ES · EN]
CIR (UE) 2024/2982 -> protocolos e interfaces del marco de identidad digital europea. [ES · EN]
Bloque cartera y partes usuarias -> mayo de 2025
CIR (UE) 2025/846 -> emparejamiento transfronterizo de identidades de personas físicas. [ES · EN]
CIR (UE) 2025/847 -> reacciones ante brechas de seguridad de las carteras. [ES · EN]
CIR (UE) 2025/848 -> registro de las partes usuarias (incluye los certificados de acceso de parte usuaria). [ES · EN]
CIR (UE) 2025/849 -> lista de carteras certificadas. [ES · EN]
Bloque identidad y servicios de confianza -> 29 de julio de 2025
CIR (UE) 2025/1566 -> verificación de la identidad y los atributos del solicitante (identity proofing). [ES · EN]
CIR (UE) 2025/1567 -> gestión a distancia de dispositivos de creación de firma y de sello (firma/sello «en la nube»). [ES · EN]
CIR (UE) 2025/1568 -> revisiones inter pares de los esquemas de identificación electrónica (deroga la Decisión (UE) 2015/296). [ES · EN]
CIR (UE) 2025/1569 -> declaraciones electrónicas de atributos, cualificadas y del sector público. [ES · EN]
CIR (UE) 2025/1570 -> notificación de información sobre dispositivos cualificados certificados de creación de firma y de sello. [ES · EN]
CIR (UE) 2025/1571 -> formatos y procedimientos de los informes anuales de los organismos de supervisión. [ES · EN]
CIR (UE) 2025/1572 -> notificación de intención y verificación para el inicio de servicios de confianza cualificados. [ES · EN]
Bloque servicios de confianza -> 29 de septiembre de 2025
CIR (UE) 2025/1929 -> sellos cualificados de tiempo electrónicos. [ES · EN]
CIR (UE) 2025/1942 -> servicios cualificados de validación de firmas y sellos cualificados. [ES · EN]
CIR (UE) 2025/1943 -> certificados cualificados de firma electrónica y de sello electrónico. [ES · EN]
CIR (UE) 2025/1945 -> validación de firmas/sellos cualificados y de AdES basadas en certificado cualificado. [ES · EN]
CIR (UE) 2025/1946 -> servicios cualificados de preservación de firmas y sellos electrónicos. [ES · EN]
Bloque gobernanza y servicios no cualificados -> octubre de 2025
CIR (UE) 2025/2160 -> gestión de riesgos de los servicios de confianza no cualificados. [ES · EN]
CIR (UE) 2025/2162 -> acreditación de los organismos de evaluación de la conformidad (su anexo II recoge las normas de referencia para evaluar cada servicio cualificado). [ES · EN]
CIR (UE) 2025/2164 (Decisión) -> lista de confianza: versión de la norma de la plantilla común (modifica la Decisión de Ejecución (UE) 2015/1505). [ES · EN]
Bloque servicios de confianza -> 16 de diciembre de 2025
CIR (UE) 2025/2527 -> certificados cualificados de autenticación de sitios web (QWAC). [ES · EN]
CIR (UE) 2025/2530 -> requisitos de los prestadores cualificados de servicios de confianza (acto «paraguas»). [ES · EN]
CIR (UE) 2025/2531 -> libros registro electrónicos cualificados. [ES · EN]
CIR (UE) 2026/248 -> formatos de firmas y sellos electrónicos avanzados reconocibles por el sector público (deroga la Decisión (UE) 2015/1506). [ES · EN]
CIR (UE) 2026/798 -> alta remota (onboarding) en la cartera con elevación del nivel «sustancial» al nivel «alto». [ES · EN]
CIR (UE) 2026/1730 -> modifica el CIR (UE) 2025/848 (registro de partes usuarias): más transparencia (URL de política de privacidad) y nuevas normas para los certificados de acceso y de registro (ETSI TS 119 411-8 y TS 119 475). [ES · EN]
CIR (UE) 2026/1731 -> modifica los actos núcleo de la cartera (2024/2977, 2024/2979, 2024/2980, 2024/2982) para alinearlos con el ARF v3.0.0 e incorpora las especificaciones ETSI TS 119 472 (perfiles, presentación y expedición de DEA y PID). [ES · EN]
CIR (UE) 2026/1735 -> modifica el CIR (UE) 2025/1569 (declaraciones de atributos): firma/sellado de los resultados de verificación contra fuentes auténticas. [ES · EN]
Relación de normas ETSI y CEN, con el Reglamento que las cita
Entre paréntesis, tras cada norma, figura el Reglamento de Ejecución que la menciona; cuando una norma se cita en varios actos, se indican todos. Se incluyen también algunas normas ISO cuando se citan junto a las de ETSI y CEN.
Requisito horizontal para todo prestador
ETSI EN 319 401 -> Requisitos generales de política para prestadores de servicios de confianza (CIR (UE) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2162; 2025/2531; 2025/2532; 2026/798; 2026/1735 (V3.2.1))
Certificados cualificados
ETSI EN 319 411-1 -> Requisitos para PSC que emiten certificados; Parte 1, general (CIR (UE) 2025/1942; 2025/1943; 2025/1944; 2025/2162; 2025/848, sustituida mediante 2026/1730)
ETSI EN 319 411-2 -> Parte 2, certificados cualificados de la UE (CIR (UE) 2025/1943; 2025/2162; 2025/2527)
ETSI EN 319 412-1/-2/-3/-5 -> perfiles de certificados y QCStatements (CIR (UE) 2025/1943; 2025/2162; 2026/1731; la parte 5, también CID 2025/2164)
ETSI EN 319 412-4 -> perfil de certificados de sitio web (CIR (UE) 2025/2162)
CEN/TS 419261:2015 -> sistemas fiables que gestionan certificados y sellos de tiempo (CIR (UE) 2025/1943)
Certificados de autenticación de sitio web (QWAC)
ETSI TS 119 411-5 -> coexistencia de los QWAC con los certificados web de confianza pública (CIR (UE) 2025/2162; 2025/2527)
Cartera: declaraciones de atributos, protocolos y firma
ETSI TS 119 472-1 -> perfiles de las DEA: requisitos generales (SD-JWT VC e ISO mdoc) (CIR (UE) 2026/1731, anexo II del 2024/2979)
ETSI TS 119 472-2 -> perfiles de presentación de DEA y PID a la parte usuaria (OpenID4VP) (CIR (UE) 2026/1731, anexo II del 2024/2982)
ETSI TS 119 472-3 -> perfiles de expedición de DEA y PID (OpenID4VCI) (CIR (UE) 2026/1731, anexo I del 2024/2982 y anexo III del 2024/2979)
ETSI TS 119 412-6 -> perfiles de certificado de los proveedores de PID, carteras, DEA, DECA y DEA del sector público (CIR (UE) 2026/1731, anexo II del 2024/2979)
ETSI TS 119 432 -> protocolos de firma a distancia, interfaz de firma de la cartera (CIR (UE) 2026/1731, anexo IV del 2024/2979)
Sellos cualificados de tiempo
ETSI EN 319 421 -> política de PSC que emiten sellos de tiempo (CIR (UE) 2025/1929; 2025/2162; 2025/2532)
ETSI EN 319 422 -> protocolo de sellado de tiempo y perfil del token (CIR (UE) 2025/1929; 2025/2162)
Validación de firmas y sellos
ETSI EN 319 102-1 -> creación y validación de AdES; Parte 1 (CIR (UE) 2025/1942; 2025/1945; 2025/1946; 2025/2162)
ETSI TS 119 102-2 -> informe de validación de firma (CIR (UE) 2025/1942; 2025/1945; 2025/2162)
ETSI TS 119 441 -> política de servicios de validación (CIR (UE) 2025/1942; 2025/2162)
ETSI TS 119 442 -> perfiles de protocolo de los servicios de validación (CIR (UE) 2025/2162)
ETSI TS 119 172-1/-4 -> políticas de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946; la parte 4, también 2025/2162)
ETSI TS 119 101 -> aplicaciones de creación y validación de firma (CIR (UE) 2025/1942; 2025/1945; 2025/1946)
ETSI TS 119 612 -> Listas de confianza (Trusted Lists) (CIR (UE) 2025/1942; 2025/1945; 2025/1946; 2025/2162; CID 2025/2164)
Gestión a distancia de dispositivos (firma remota)
ETSI TS 119 431-1 -> componente del PSC que opera el dispositivo remoto de creación de firma (CIR (UE) 2025/1567; 2025/2162)
Verificación de identidad y alta remota
ETSI TS 119 461 -> verificación de identidad de los sujetos de servicios de confianza (CIR (UE) 2025/1566; 2025/2162; 2026/798)
Declaraciones electrónicas de atributos
ETSI TS 119 471 -> requisitos de política y seguridad para los proveedores de DEA (CIR (UE) 2025/2162; 2026/1735, modifica 2025/1569)
ETSI TS 119 478 -> interfaces con las fuentes auténticas (CIR (UE) 2026/1735, modifica 2025/1569)
Entrega electrónica certificada (QERDS)
ETSI EN 319 521 -> requisitos de prestadores ERDS (CIR (UE) 2025/1944; 2025/2162)
ETSI EN 319 522 (partes 1-4) -> marco, contenidos, formatos e interfaces (CIR (UE) 2025/1944; 2025/2162)
ETSI EN 319 531 y EN 319 532 -> correo electrónico certificado (REM) (CIR (UE) 2025/2162)
Preservación
ETSI TS 119 511 -> preservación a largo plazo de firmas y datos (CIR (UE) 2025/1946; 2025/2162)
ETSI TS 119 512 -> protocolos de los servicios de preservación (CIR (UE) 2025/2162)
Libros registro electrónicos
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> perfiles CAdES/XAdES/JAdES, con adaptaciones (CIR (UE) 2025/2531; 2025/2162)
ISO 23257:2022 e ISO/TS 23635:2022 -> arquitectura de referencia y gobernanza de las tecnologías de registro distribuido (CIR (UE) 2025/2531; 2025/2162)
Archivo electrónico
ETSI EN 319 421 -> sellos de tiempo del servicio de archivo (CIR (UE) 2025/2532)
CEN/TS 18170:2025 -> archivo electrónico, con adaptaciones (CIR (UE) 2025/2532; 2025/2162, también para libros registro)
ISO 14721:2025 (OAIS) e ISO 14641 -> modelo de referencia de archivo y sistemas de conservación de documentos electrónicos (CIR (UE) 2025/2532 (ISO 14721); 2025/2162 (ambas))
Evaluación de la conformidad y accesibilidad
ETSI EN 319 403-1 -> requisitos para los organismos que evalúan a los prestadores (CIR (UE) 2025/2162)
ETSI EN 301 549 -> requisitos de accesibilidad de productos y servicios TIC (CIR (UE) 2025/2162)
Certificación de la cartera y de la ciberseguridad
CEN EN 17640 -> metodología de evaluación de ciberseguridad de tiempo fijo (con EN ISO/IEC 17065:2012, 17067:2013, 17021-1:2015, 17025:2017, 17020:2012 y 17029:2019, ISO/IEC 17000:2020, EN ISO/IEC 15408-3:2022, 27001:2022 y 30111:2019) (CIR (UE) 2024/2981)
Certificados de acceso y de registro de la parte usuaria
ETSI EN 319 411-1 -> política NCP para los certificados de la parte usuaria, sustituida por las dos siguientes (CIR (UE) 2025/848)
ETSI TS 119 411-8 -> política de certificados de acceso de las partes usuarias de la cartera (CIR (UE) 2026/1730, modifica 2025/848)
ETSI TS 119 475 -> certificados de registro y atributos de las partes usuarias (CIR (UE) 2026/1730, modifica 2025/848; 2026/1731)
No figuran en la tabla los actos que no citan normas ETSI/CEN por número (remiten a ISO/IEC, al ARF o a otros actos): 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572 y 2025/2530 (paraguas). Los actos núcleo de la cartera citan normas ETSI a través de su modificación por el CIR (UE) 2026/1731.
Enlaces oficiales (DOUE) a los actos posteriores a febrero de 2026
CIR (UE) 2026/248 (formatos de firma/sello para el sector público): [ES · EN]
CIR (UE) 2026/798 (alta remota en la cartera, nivel «alto»): [ES · EN]
CIR (UE) 2026/1730 (registro de partes usuarias, transparencia y certificados): [ES · EN]
CIR (UE) 2026/1731 (actos núcleo de la cartera, alineación con ARF v3.0.0): [ES · EN]
CIR (UE) 2026/1735 (declaraciones de atributos; firma/sellado de resultados de verificación): [ES · EN]
Nota metodológica y cautelas
Las referencias de norma y su asignación a cada Reglamento están tomadas del texto de cada acto en EUR-Lex, revisado de nuevo en octubre de 2026.
Aspectos a los que prestar atención: primero, cada Reglamento fija una versión y fecha concretas de la norma (por ejemplo, EN 319 401 v3.1.1 (2024-06), o TS 119 461 v2.1.1 (2025-02)); conviene cotejar esos sufijos contra el anexo del DOUE antes de usarlos en un pliego o auditoría. Segundo, las comprobaciones que quedaron abiertas en agosto ya están resueltas: el CIR 2025/1567 solo cita la TS 119 431-1; la TS 119 432 aparece en el CIR 2026/1731, como interfaz de firma de la cartera; y la TS 119 512 no está en el CIR 2025/1946, sino en el anexo II del CIR 2025/2162. Las versiones citadas en el CIR 2026/1735 son la TS 119 471 V1.1.1 (2025-05) y la TS 119 478 V1.1.1 (2026-01). Tercero, algunas referencias aparecen con erratas en el DOUE: «EN 3191 22-1» (CAdES, CIR 2024/2979) y, en el anexo II del CIR 2025/2162, «EN 310 401», «TS 301 549», «EN 119 511» y «EN 319 182-1».
Como es habitual, iré actualizando esta información a medida que se publiquen nuevos actos de ejecución o correcciones de errores en el DOUE.
Servicios Profesionales de EADTrust
La recopilación y el análisis de esta información se enmarcan en los Servicios Profesionales de EADTrust (European Agency of Digital Trust). Si tu organización -> administración pública o empresa -> está valorando proyectos de adaptación a las carteras de identidad digital (EUDI Wallet) o de desarrollo del ecosistema eIDAS2, en EADTrust podemos acompañarte en el análisis normativo, el diseño y la implantación.
Contacta con nosotros por correo electrónico en info@eadtrust.com o por teléfono en el [+34 917160555]. Más información en eadtrust.com.
The eIDAS2 implementing acts, up to date and the ETSI and CEN standards they cite
Update (October 2026): after reviewing the text of every act on EUR-Lex again, I have corrected and expanded the list of standards. The main changes: CIR (EU) 2026/1730 and 2026/1731 do cite ETSI standards (TS 119 411-8, TS 119 475, TS 119 472-1/-2/-3, TS 119 412-6 and TS 119 432, among others); Annex II to CIR (EU) 2025/2162 lists the reference standards for assessing each qualified service; and the description of ETSI TS 119 478 was wrong (it covers interfaces related to authentic sources). The full catalogue, including ISO standards, with title, translation and summary of each, is in the post «Estándares publicados en el desarrollo de la Cartera de Identidad Digital Europea y del resto de aspectos cubiertos por #EIDAS2». (Standards published for the European Digital Identity Wallet and the other areas covered by #EIDAS2 – in Spanish)».
In those posts I listed the eIDAS2 implementing acts (Regulation (EU) 2024/1183, amending Regulation (EU) 910/2014) as they were adopted. This update closes the list with what has appeared since, and adds the mapping between each Implementing Regulation and the ETSI and CEN technical standards that make it operational, indicating in parentheses, next to each standard, the Regulation that cites it. Each act links to the OJEU text in Spanish (ES) and English (EN).
Acronyms: EAA = electronic attestation of attributes; QEAA = qualified electronic attestation of attributes.
What has changed since the last list
The most recent items are a trio of amending regulations from July 2026 (adopted 15 July, published 22 July), which update existing acts rather than creating new subject matter: CIR (EU) 2026/1730 (more transparency in the relying-party register and new standards for its access and registration certificates, ETSI TS 119 411-8 and TS 119 475; amends 2025/848), CIR (EU) 2026/1731 (aligns the four core wallet acts with ARF v3.0.0, superseding v2.8.0, and brings in ETSI TS 119 472-1/-2/-3, TS 119 412-6 and TS 119 432) and CIR (EU) 2026/1735 (requires signing or sealing verification results against authentic sources and refers to ETSI TS 119 471 and TS 119 478). Before that trio, the two 2026 acts were CIR (EU) 2026/798 (remote wallet onboarding to the «high» level) and CIR (EU) 2026/248 (AdES formats for the public sector, successor of Decision 2015/1506). As of this post (August 2026), the 2026/1730-1731-1735 trio is the most recent published.
Complete, updated list of implementing acts
Wallet batch (EUDI Wallet) -> November 2024
CIR (EU) 2024/2977 -> person identification data (PID) and electronic attestations of attributes issued to the wallet. [ES · EN]
CIR (EU) 2024/2979 -> integrity and core functionalities of the wallet. [ES · EN]
CIR (EU) 2024/2980 -> notifications to the Commission on the wallet ecosystem. [ES · EN]
CIR (EU) 2024/2981 -> certification of the wallets. [ES · EN]
CIR (EU) 2024/2982 -> protocols and interfaces of the EU digital identity framework. [ES · EN]
CIR (EU) 2025/2162 -> accreditation of conformity assessment bodies (its Annex II lists the reference standards for assessing each qualified service). [ES · EN]
CIR (EU) 2025/2164 (Decision) -> trusted list: version of the standard for the common template (amends Implementing Decision (EU) 2015/1505). [ES · EN]
CIR (EU) 2026/248 -> formats of advanced electronic signatures and seals recognised by public-sector bodies (repeals Decision (EU) 2015/1506). [ES · EN]
CIR (EU) 2026/798 -> remote wallet onboarding, raising assurance from «substantial» to «high». [ES · EN]
CIR (EU) 2026/1730 -> amends CIR (EU) 2025/848 (relying-party register): more transparency (privacy-policy URL) and new standards for access and registration certificates (ETSI TS 119 411-8 and TS 119 475). [ES · EN]
CIR (EU) 2026/1731 -> amends the core wallet acts (2024/2977, 2024/2979, 2024/2980, 2024/2982) to align them with ARF v3.0.0 and brings in the ETSI TS 119 472 specifications (EAA and PID profiles, presentation and issuance). [ES · EN]
CIR (EU) 2026/1735 -> amends CIR (EU) 2025/1569 (attestations of attributes): signing/sealing of verification results against authentic sources. [ES · EN]
ETSI and CEN standards, with the Regulation that cites each
In parentheses, after each standard, is the Implementing Regulation that mentions it; where cited in several acts, all are listed. Some ISO standards are also included where they are cited alongside ETSI and CEN ones.
Horizontal requirement for every provider
ETSI EN 319 401 -> General Policy Requirements for Trust Service Providers (CIR (EU) 2025/1566; 2025/1567; 2025/1569; 2025/1929; 2025/1942; 2025/1943; 2025/1944; 2025/1946; 2025/2160; 2025/2162; 2025/2531; 2025/2532; 2026/798; 2026/1735 (V3.2.1))
Qualified certificates
ETSI EN 319 411-1 -> Requirements for TSPs issuing certificates; Part 1, general (CIR (EU) 2025/1942; 2025/1943; 2025/1944; 2025/2162; 2025/848, replaced through 2026/1730)
ETSI EN 319 411-2 -> Part 2, EU qualified certificates (CIR (EU) 2025/1943; 2025/2162; 2025/2527)
ETSI EN 319 412-1/-2/-3/-5 -> certificate profiles and QCStatements (CIR (EU) 2025/1943; 2025/2162; 2026/1731; Part 5 also CID 2025/2164)
ETSI EN 319 412-4 -> web site certificate profile (CIR (EU) 2025/2162)
CEN/TS 419261:2015 -> trustworthy systems managing certificates and time stamps (CIR (EU) 2025/1943)
Website authentication certificates (QWAC)
ETSI TS 119 411-5 -> coexistence of QWACs with publicly-trusted website certificates (CIR (EU) 2025/2162; 2025/2527)
ETSI TS 119 431-1 -> TSP component operating the remote signature creation device (CIR (EU) 2025/1567; 2025/2162)
Identity verification and remote onboarding
ETSI TS 119 461 -> identity proofing of trust-service subjects (CIR (EU) 2025/1566; 2025/2162; 2026/798)
Electronic attestations of attributes
ETSI TS 119 471 -> policy and security requirements for EAA providers (CIR (EU) 2025/2162; 2026/1735, amends 2025/1569)
ETSI TS 119 478 -> interfaces related to authentic sources (CIR (EU) 2026/1735, amends 2025/1569)
Qualified electronic registered delivery (QERDS)
ETSI EN 319 521 -> ERDS provider requirements (CIR (EU) 2025/1944; 2025/2162)
ETSI EN 319 522 (parts 1-4) -> framework, contents, formats and bindings (CIR (EU) 2025/1944; 2025/2162)
ETSI EN 319 531 and EN 319 532 -> registered electronic mail (REM) (CIR (EU) 2025/2162)
Preservation
ETSI TS 119 511 -> long-term preservation of signatures and data (CIR (EU) 2025/1946; 2025/2162)
ETSI TS 119 512 -> preservation service protocols (CIR (EU) 2025/2162)
Electronic ledgers
ETSI EN 319 122-1, EN 319 132-1, TS 119 182-1 -> CAdES/XAdES/JAdES profiles, with adaptations (CIR (EU) 2025/2531; 2025/2162)
ISO 23257:2022 and ISO/TS 23635:2022 -> DLT reference architecture and governance (CIR (EU) 2025/2531; 2025/2162)
Electronic archiving
ETSI EN 319 421 -> time stamps applied by the archiving service (CIR (EU) 2025/2532)
CEN/TS 18170:2025 -> electronic archiving, with adaptations (CIR (EU) 2025/2532; 2025/2162, also for ledgers)
ISO 14721:2025 (OAIS) and ISO 14641 -> archival reference model and electronic document preservation systems (CIR (EU) 2025/2532 (ISO 14721); 2025/2162 (both))
Conformity assessment and accessibility
ETSI EN 319 403-1 -> requirements for conformity assessment bodies assessing TSPs (CIR (EU) 2025/2162)
ETSI EN 301 549 -> accessibility requirements for ICT products and services (CIR (EU) 2025/2162)
Wallet and cybersecurity certification
CEN EN 17640 -> fixed-time cybersecurity evaluation methodology (with EN ISO/IEC 17065:2012, 17067:2013, 17021-1:2015, 17025:2017, 17020:2012 and 17029:2019, ISO/IEC 17000:2020, EN ISO/IEC 15408-3:2022, 27001:2022 and 30111:2019) (CIR (EU) 2024/2981)
Relying-party access and registration certificates
ETSI EN 319 411-1 -> NCP policy for relying-party certificates, replaced by the two below (CIR (EU) 2025/848)
ETSI TS 119 411-8 -> access certificate policy for wallet relying parties (CIR (EU) 2026/1730, amends 2025/848)
ETSI TS 119 475 -> relying-party registration certificates and attributes (CIR (EU) 2026/1730, amends 2025/848; 2026/1731)
Acts that do not cite ETSI/CEN standards by number (they refer to ISO/IEC, the ARF or other acts) are omitted from the table: 2024/2977, 2024/2980, 2024/2982, 2025/846, 2025/847, 2025/849, 2025/1568, 2025/1570, 2025/1571, 2025/1572 and 2025/2530 (umbrella). The core wallet acts cite ETSI standards through their amendment by CIR (EU) 2026/1731.
Official OJEU links to the post-February 2026 acts
CIR (EU) 2026/248 (AdES formats for the public sector): [ES · EN]
CIR (EU) 2026/1735 (attestations of attributes; signing of verification results): [ES · EN]
Methodological note and caveats
Standard references and their assignment to each Regulation are taken from each act’s text on EUR-Lex, reviewed again in October 2026.
Points to watch: first, each Regulation pins a specific version and date of the standard (e.g. EN 319 401 v3.1.1 (2024-06), or TS 119 461 v2.1.1 (2025-02)); check those suffixes against the OJEU annex before use in a tender or audit. Second, the checks left open in August are now resolved: CIR 2025/1567 only cites TS 119 431-1; TS 119 432 appears in CIR 2026/1731 as the wallet signing interface; and TS 119 512 is not in CIR 2025/1946 but in Annex II to CIR 2025/2162. The versions cited in CIR 2026/1735 are TS 119 471 V1.1.1 (2025-05) and TS 119 478 V1.1.1 (2026-01). Third, some references contain typos in the OJEU: «EN 3191 22-1» (CAdES, CIR 2024/2979) and, in Annex II to CIR 2025/2162, «EN 310 401», «TS 301 549», «EN 119 511» and «EN 319 182-1».
As usual, I will update this post as new acts or corrigenda are published in the OJEU.
EADTrust Professional Services
The compilation and analysis of this information are part of EADTrust’s Professional Services (European Agency of Digital Trust). If your organisation —public administration or company— is considering projects to adapt to digital identity wallets (EUDI Wallet) or to build out the eIDAS2 ecosystem, EADTrust can support you with the regulatory analysis, design and implementation.
He revisado el procedimiento que se utiliza en @firma para explicar la inclusión y clasificación de certificados electrónicos de los Prestadores de Servicios Electrónicos de Confianza y su validación electrónica en entornos de Administraciones Públicas. Es la versión 3.9 del documento «Procedimiento de inclusión y clasificación de certificados en @firma«, publicado en 2018.
Es un documento útil y, en algunos aspectos ya tuvo en cuenta algunos términos alineado con eIDAS —habla de certificados cualificados y de dispositivos QSCD—, pero conserva referencias del marco regulatorio anterior (la Ley 59/2003, terminología de «certificación reconocida», mención al extinto MINETUR y varias URLs obsoletas) que conviene depurar. A continuación resumo las actualizaciones que sugeriría, agrupadas en cuatro bloques. He preparado además una tabla de correcciones que he puesto a disposición de la unidad responsable de publicar el documento oficial.
1. Legislación
Ley 59/2003, de firma electrónica: está derogada. La norma vigente en el ámbito nacional es la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Todas las remisiones a la Ley 59/2003 deberían sustituirse.
Reglamento (UE) 910/2014 (eIDAS): sigue vigente, pero está modificado por el Reglamento (UE) 2024/1183 (eIDAS2). Conviene citar esta modificación y, donde proceda, los reglamentos de ejecución de 2024, 2025 y 2026.
2. Terminología
El vocabulario de la Directiva 1999/93/CE y de la Ley 59/2003 quedó sustituido por el de eIDAS:
el «certificado reconocido» se denomina ahora «certificado cualificado«; la «firma reconocida» es ahora la «firma electrónica cualificada«.
un «prestador de servicios de certificación (PSC)» es ahora un «prestador (cualificado) de servicios electrónicos de confianza» (PSCC / QTSP). El acrónimo «PSC» ya no se lee igual.
un «dispositivo seguro de creación de firma (DSCF/SSCD)» ahora se denomina «dispositivo cualificado de creación de firma (QSCD)». El documento aún mezcla los términos SSCD y QSCD; convendría unificar al uso de las siglas QSCD.
En la lógica de lectura de la lista de confianza (TSL), las extensiones QCWithSSCD/QCNoSSCD fueron sustituidas por QCWithQSCD, QCNoQSCD y QCQSCDManagedOnBehalf (ETSI TS 119 612 v2).
Los estados y tipos heredados del modelo de acreditación anterior a eIDAS (accredited, undersupervision, supervisionceased/revoked, accreditationceased/revoked, setbynationallaw, recognisedatnationallevel, NationalRootCA-QC…) deberían revisarse: con eIDAS el estatus cualificado se expresa esencialmente como granted / withdrawn (más los transitorios), y desaparece el concepto de «acreditación».
3. Organismos
MINETUR – Ministerio de Industria, Energía y Turismo ya no existe. El organismo supervisor de los servicios electrónicos de confianza es hoy el Ministerio para la Transformación Digital y de la Función Pública – Secretaría de Estado de Digitalización e Inteligencia Artificial (SEDIA) (con una etapa intermedia como Ministerio de Asuntos Económicos y Transformación Digital).
La plataforma @firma, el Portal de Administración Electrónica (PAe) y la publicación de la lista de confianza dependen de la Secretaría General de Administración Digital (SGAD) de ese mismo ministerio (antes adscrita a Hacienda).
4. URLs y recursos
Los enlaces a minetur.gob.es (incluida la ubicación de la TSL en sede.minetur.gob.es/Prestadores/TSL/TSL.pdf) reflejan una marca ministerial obsoleta; conviene actualizarlos a la sede del Ministerio para la Transformación Digital y añadir, para la consulta a nivel UE, el eIDAS Dashboard / LOTL de la Comisión Europea.
La forja CTT (forja-ctt.administracionelectronica.gob.es) está descatalogada: los clientes y componentes de @firma se publican ahora en GitHub (github.com/ctt-gob-es) y en el PAe.
También conviene sustituir el prefijo http:// por https:// en todos los enlaces (las comunicaciones con TLS son ahora la versión por defecto), y verificar las rutas del PAe (p. ej. el «Anexo PSC» de @firma) y del soporte a integradores (CAID), que han podido cambiar de dirección.
*Esta es una sugerencia de mejora en clave colaborativa; el detalle «texto actual → propuesta → motivo» lo he recogido en una tabla que facilito a la unidad responsable. No constituye asesoramiento jurídico.*
Ayer, 22 de julio de 2026 el Diario Oficial de la Unión Europea publicó tres nuevos reglamentos de ejecución de la Comisión, todos ellos adoptados el 15 de julio de 2026, que continúan tejiendo el andamiaje normativo del Reglamento (UE) 2024/1183 (eIDAS 2) y de la Cartera Europea de Identidad Digital (Cartera IDUE / EUDI Wallet).
Los tres comparten un mismo hilo conductor —y un mismo título revelador: «en lo que respecta a las normas y especificaciones aplicables»—. No introducen figuras nuevas, sino que modifican actos de ejecución ya vigentes para alinear sus especificaciones técnicas con la evolución de la Arquitectura y el Marco de Referencia (ARF), que acaba de actualizarse a la versión 3.0.0. Dicho de otro modo: la Comisión está poniendo al día las remisiones a normas ETSI, perfiles y procedimientos para que el texto reglamentario no se quede atrás respecto de la ingeniería de la cartera.
El momento no es casual. Con el plazo del 24 de diciembre de 2026 —fecha en la que los Estados miembros deben poner al menos una cartera a disposición de la ciudadanía— cada vez más cerca, esta tanda de normas afina tres piezas sensibles del ecosistema: el registro de las partes usuarias (relying parties), el núcleo funcional de la propia cartera y las declaraciones electrónicas de atributos. A continuación, la lista con lo esencial de cada uno.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/848, de 6 de mayo de 2025, sobre el registro de las partes usuarias de las carteras (wallet-relying parties).
En breve: actualiza las normas y especificaciones aplicables al registro de las partes usuarias. Entre los ajustes destaca el reforzamiento de la información de transparencia —por ejemplo, que las partes usuarias faciliten una URL a su política de privacidad en relación con el uso previsto de la cartera—.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026).
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: de una sola vez, los cuatro reglamentos del núcleo normativo de la cartera adoptados el 28 de noviembre de 2024:
(UE) 2024/2977 — datos de identificación de la persona (DIP / PID) y declaraciones electrónicas de atributos expedidas a las carteras;
(UE) 2024/2979 — integridad y funcionalidades básicas de las carteras;
(UE) 2024/2980 — notificaciones a la Comisión relativas al ecosistema de la cartera;
(UE) 2024/2982 — protocolos e interfaces que admitirá el marco europeo de identidad digital.
En breve: es la modificación de mayor alcance de la tanda. Pone al día las normas y especificaciones técnicas del corazón de la cartera para reflejar la nueva versión del ARF, garantizando la interoperabilidad transfronteriza.
Entrada en vigor: a los veinte días de su publicación.
Fecha: adoptado el 15 de julio de 2026; publicado en el DOUE el 22 de julio de 2026.
Qué modifica: el Reglamento de Ejecución (UE) 2025/1569, de 29 de julio de 2025, sobre las declaraciones electrónicas cualificadas de atributos (DECA / QEAA) y las declaraciones electrónicas de atributos expedidas por un organismo del sector público responsable de una fuente auténtica (o en su nombre).
En breve: actualiza los requisitos de expedición y revocación de estas declaraciones y —novedad relevante— introduce la firma o sellado de los resultados de la verificación frente a fuentes auténticas, exigiendo al menos una firma electrónica avanzada basada en certificado cualificado (o un sello electrónico avanzado basado en certificado cualificado). Incorpora remisiones a normas ETSI (TS 119 471 y TS 119 478) y contó con dictamen del Supervisor Europeo de Protección de Datos (SEPD) de 17 de abril de 2026.
Entrada en vigor: a los veinte días de su publicación (11 de agosto de 2026), con una salvedad: el artículo 1.3 se aplica desde el 1 de enero de 2027.
La velocidad en la generación de normas conlleva que pueda ser necesaria su modificación
Vistos en conjunto, estos tres reglamentos confirman la tendencia de los últimos meses: el marco de eIDAS 2 ya no crece tanto en nuevas piezas como en mantenimiento fino de las existentes, sincronizándolas con un ARF vivo. Para quienes desarrollan carteras, actúan como partes usuarias o emiten declaraciones de atributos, el mensaje operativo es claro: conviene revisar las referencias normativas actualizadas antes del hito de nochebuena, con especial atención a la transparencia hacia el usuario (2026/1730) y a la firma/sellado de las verificaciones frente a fuentes auténticas (2026/1735).
Referencias
Reglamento de Ejecución (UE) 2026/1730 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1731 — DOUE 22/07/2026 · BOE/DOUE · ELI
Reglamento de Ejecución (UE) 2026/1735 — DOUE 22/07/2026 · BOE/DOUE · ELI
En este blog llevo más de dos décadas escribiendo sobre el formato UBL (Universal Business Language) y promoviendo su uso, especialmente en el contexto de la factura electrónica.
He realizado análisis técnicos sobre su estructura, sus perfiles de firma electrónica y su potencial de interoperabilidad, hasta los posts más recientes sobre la regulación europea y española de factura electrónica.
Incluso llegué a crear un sitio especializado en UBL para impulsar la comunidad hispanohablante ubl.org.es
Lo que durante muchos años fue una recomendación técnica orientada a la modernización y la interoperabilidad, y que por un breve lapso se convirtió en el formato «facturae 4.0» hoy se ha convertido en una pieza clave de la infraestructura de facturación electrónica obligatoria en España.
El largo camino de UBL desde 2001 hasta 2026
UBL es un estándar abierto mantenido por OASIS (el grupo de trabajo de UBL se creó en septiembre de 2001) y actualmente está en proceso de convertirse en la norma ISO/IEC 19845) que define una biblioteca de documentos de negocio en formato XML.
Durante años, su adopción en España fue limitada, ya que el formato predominante para la facturación electrónica con la Administración era Facturae, derivado inicialmente de una norma propuesta por el CCI(Centro de Cooperación Interbancaria).
Sin embargo, dos grandes hitos han consolidado su posición:
La Directiva 2014/55/UE sobre facturación electrónica en la contratación pública.
El desarrollo del estándar europeo EN 16931, que establece un modelo semántico común para las facturas electrónicas.
El estándar EN 16931 permite diferentes sintaxis. Las dos oficiales son UBL y CII (UN/CEFACT Cross Industry Invoice). Con el tiempo, UBL se ha consolidado como la sintaxis más extendida en Europa, especialmente por su uso en la red PEPPOL.
La situación actual en España: UBL como formato de referencia
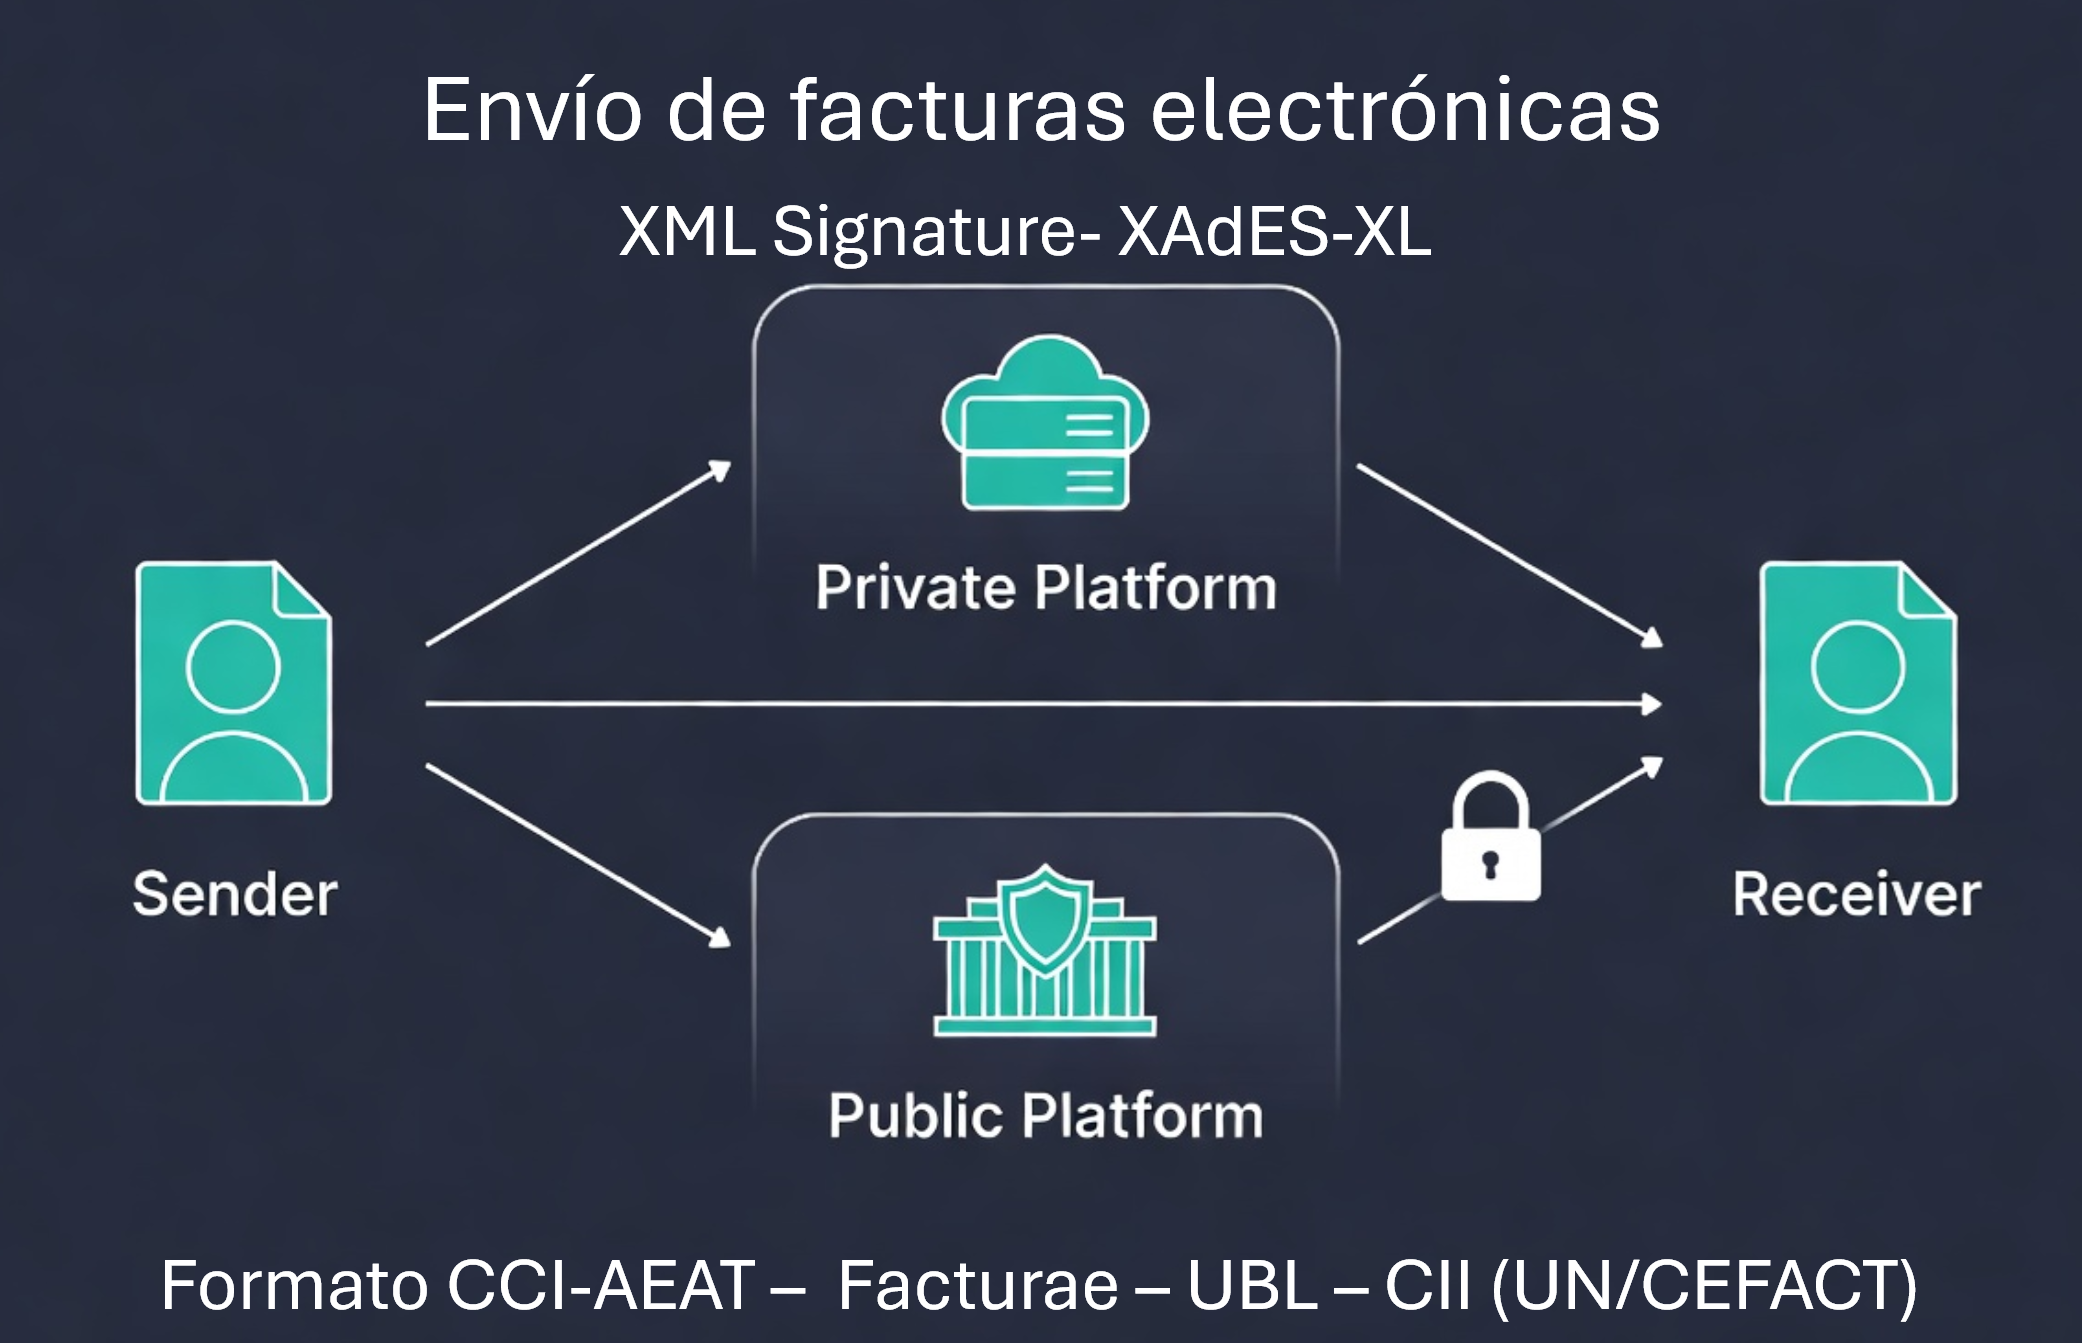
Con la aprobación del Real Decreto 238/2026, España reguló el sistema de factura electrónica obligatoria entre empresarios y profesionales (B2B).El modelo español es híbrido:
Las empresas pueden intercambiar facturas a través de plataformas privadas.
Existe una Solución Pública de Facturación Electrónica (SPFE) gestionada por la Agencia Tributaria, que actúa como repositorio central.
Cuando una empresa utiliza una plataforma privada, está obligada a enviar simultáneamente a la SPFE una copia fiel de la factura en sintaxis UBL, conforme al modelo semántico EN 16931:2026.
¿Qué pasó con Facturae 4.0? El intento de evolución hacia UBL que no prosperó
Durante más de una década, el formato Facturae (derivado del formato CCI-AEAT) fue el formato oficial y obligatorio para facturar a las Administraciones Públicas españolas. La versión más utilizada ha sido la 3.2.2.
En 2007, la Fundación I+D del Software Libre (Fundetec) publicó las “Especificaciones Factura CCI UBL” (versión 1.0, junio de 2007) y desarrolló servicios web para la conversión entre Facturae y UBL 2.0. Este proyecto representó un intento serio de evolucionar Facturae hacia un formato más alineado con el estándar internacional UBL Aquí se adjuntan dos documentos de aquella iniciativa:
Posteriormente se desarrolló facturae 4.0 pero tuvo una existencia efímera. Hablé de ello en un artículo de este blog, que incluyó enlaces a archive.org para preservar los documentos asociados:
Sin embargo, estas iniciativas no llegaron a convertirse en el estándar oficial.
Facturae (formato derivado del CCI-AEAT) continuó su desarrollo como un formato adoptado para facturar a las administraciones públicas españolas (principalmente en las versiones 3.2.x), sin adoptar la estructura y el modelo de UBL.
En la regulación actual (Real Decreto 238/2026), Facturae sigue siendo válido para el intercambio entre plataformas privadas, pero ya no es el formato de referencia para la Solución Pública de Facturación de la AEAT, que ha optado claramente por UBL por su mayor madurez técnica, mejor soporte internacional y mayor facilidad de interoperabilidad con el resto de Europa.
El perfil de firma XAdES para UBL
Uno de los aspectos técnicos más importantes para dar valor legal a las facturas UBL en España (que requerían firma electrónica) fue la definición del formato de firma electrónica (o sello electrónico cuando lo aplican las empresas de forma automatizada) dentro de las especificaciones de OASIS UBL.
En mayo de 2011, el subcomité de Seguridad de OASIS UBL publicó la especificación UBL Digital Signature Profiles 1.0. Este documento definió los perfiles oficiales para firmar documentos UBL utilizando XMLDSig y, especialmente, las extensiones XAdES.
Fui uno de los editores y co-chair de este subcomité de Seguridad de OASIS que desarrolló dicha especificación.
Implicaciones prácticas para las empresas españolas
Las empresas que todavía no generan facturas en UBL conforme a EN 16931 deberían valorar seriamente su adopción, por varios motivos:
Evitarán tener que mantener dos formatos distintos.
Se preparan mejor para el intercambio transfronterizo y para los futuros requisitos del paquete ViDA.
Facilitan la automatización del procesamiento de facturas.
Reducen el riesgo de incumplimiento normativo a partir de 2027-2028.
Ideas finales
Después de más de veinte años escribiendo sobre UBL en este blog, resulta interesante observar cómo un estándar técnico que durante mucho tiempo fue una apuesta de futuro se ha convertido, por fin, en una pieza central de la regulación española de factura electrónica.
El intento de Fundetec en 2007 de alinear Facturae con UBL y el de publicación del formato «facturae 4.0» fueron esfuerzos pioneros que, aunque no prosperóaron en su momento, anticiparon la dirección que finalmente ha tomado Europa y, ahora, también España.
Lo que empezó siendo una recomendación orientada a la interoperabilidad y a la firma electrónica avanzada, hoy es una decisión técnica y estratégica que muchas empresas tendrán que tomar en los próximos meses.
¿Estás ya trabajando en la generación de facturas en UBL conforme a EN 16931? ¿O todavía estás evaluando las opciones de tu software o plataforma? Si necesitas ayuda, en EADTrust podemos ayudarte. Llama al 917160555 o contacta con info (at) eadtrust.com.