
Archivo de la categoría: EIDAS2

Robustez de las claves asimétricas recomendadas por el CCN


Recientemente, el Organismo Supervisor de Prestadores Cualificados de Confianza eIDAS en España ha comunicado a los prestadores de servicios de confianza la recomendación de abandonar el uso de claves RSA de hasta 2048 bits, indicando que la fuente de la recomendación es el CCN (Centro Criptógico Nacional) a través del documento CCN-STIC 221 – Guía de Mecanismos Criptográficos autorizados por el CCN.

Sin embargo, ese documento no entra en detalles de tamaños de clave recomendados aunque indica en su página 104

Los resultados del ataque ROCA obligó a varios gobiernos europeos a revocar todos
los certificados digitales de millones de tarjetas de identificación de sus ciudadanos,
ya que tenían claves de 1024 bits y se podía suplantar la identidad de sus ciudadanos. En España se optó por la misma medida de prevención, aunque los DNIe españoles no corrían el mismo peligro que los documentos de identidad utilizados en otros países, ya que el DNIe español utiliza claves de 2048 bits.

dando a entender que un tamaño de 2048 bits en RSA es apropiado.

En realidad, las claves de los dispositivos cualificados de casi todos los países (no solo España) eran en aquel momento de 2048 bits, pero la vulnerabilidad ROCA afectaba al algoritmo de generación de claves adoptado por Infineon (que lo limitó al uso de la variante «Fast Prime») con lo que hubiera sido sencillo sustituir las claves generadas por aquellos chips con generadores externos al propio chip.
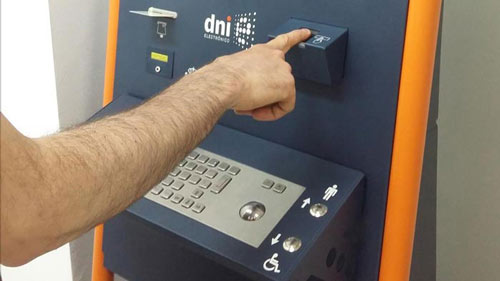
En muchos lugares (incluida España) se optó por generar claves RSA de 1952-bits en el propio chip. A tal efecto se modificó el software de los «cajeros automáticos del DNI» para actualizar los certificados (y su clave privada asociada) cuando acudieran los ciudadanos a la renovación de certificados. Para siguientes emisiones de DNIe se usaron dispositivos diferentes.

El documento del CCN que entra en más detalles sobre la criptografía es el CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad, y la versión más reciente es de mayo de 2022.

En su apartado 3 se indica:

Los mecanismos criptográficos autorizados indicados en los siguientes apartados se han clasificado en dos (2) categorías (CAT) de acuerdo con su fortaleza estimada a corto y largo plazo:

a) Recomendados (R): mecanismos que ofrecen un nivel adecuado de seguridad a largo plazo. Se considera que representan el estado del arte actual en seguridad criptográfica y que, a día de hoy, no presentan ningún riesgo de seguridad significativo. Se pueden utilizar de forma segura a largo plazo, incluso teniendo en cuenta el aumento en potencia de computación esperado en un futuro próximo. Cualquier riesgo residual, solo podrá proceder del desarrollo de ataques muy innovadores.

b) Heredado o Legacy (L): mecanismos con una implementación muy extendida a día de hoy, pero que ofrecen un nivel de seguridad aceptable solo a corto plazo. Únicamente deben utilizarse en escenarios en los que la amenaza sea baja/media y el nivel de seguridad requerido por el sistema bajo/medio (como veremos en el apartado 5) y deben ser reemplazados tan pronto como sea posible, ya que se consideran obsoletos respecto al estado del arte actual en seguridad criptográfica, y su garantía de seguridad es limitada respecto a la que ofrecen los mecanismos recomendados. Como consecuencia de ello, para estos mecanismos se define el periodo de validez hasta 2025 (31 de diciembre), salvo indicación expresa de otro periodo.

En la Tabla 3-2. Tamaño de las primitivas RSA acordadas se considera (L)egacy la criptografía RSA de hasta 2048 bits.

En la Tabla 3-4. Curvas elípticas acordadas se consideran (R)ecomendada la criptografía ECC de todos los tamaños habituales entre los que se encuentran NIST P-256 o secp256r11 y NIST P-384 o secp384r1

En la Tabla 3-8. Esquemas de Firma electrónica autorizados se consideran L los tamaños de clave RSA hasta 2024 y R los tamaños de clave RSA de más de 3072 bits. Y en las variantes ECC las de tamaños a partir de 256 bits.

En la página 50 se entra en detalle sobre la firma electrónica [MP.INFO.3] tal como se encuentra definida en el Reglamento eIDAS y según la forma en la que se debe aplicar en las Administraciones Públicas en el contexto del Esquema Nacional de Seguridad.

Para los niveles bajo y medio del ENS se admiten claves RSA (del firmante) de, al menos, 2048 bits, claves de 224-255 bits si se emplean curvas elípticas y Funciones hash SHA-256 o superior.

Sin embargo, tal como se ha visto esa posibilidad entra en la consideración de «Legacy» y se tiene que dejar de usar desde el 1 de enero de 2026.

Para el nivel alto del ENS se requiere una fortaleza mínima de 128 bits, «los mecanismos utilizados deberán ser recomendados«, que, según se ve en las tablas indicadas anteriormente, debe ser en RSA de al menos, 3072 bits, y de más de 256 bits si se emplean curvas elípticas . Se entra en detalle en la Tabla 3-8 (página 16).

En cuanto a los Sellos de Tiempo [MP.INFO.4] se consideran los requisitos para el ENS alto:

  • Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
  • Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
  • Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
     # RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits).
     # Curvas elípticas con claves de, al menos, 256 bits.
     # Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256. – Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.

Todos estos requisitos son muy difíciles de afrontar si se empiezan a considerar en el año 2025, pero EADTrust ya los tuvo en cuenta en la definición de sus jerarquías de certificación desde su creación.

Jerarquias de certificación de EADTrust.

Las jerarquías de certificación de EADTrust ya cumplen los requisitos establecidos por el CCN desde que se diseñaron y se llevó a cabo la ceremonia de generación de claves de CA en 2019, sin esperar a la fecha límite de diciembre de 2025. Se estructuran en tres niveles (Root CA, Sub-CA e Issuing CA) y combinan tecnologías RSA y ECC, posicionando a EADTrust como pionera en Europa por su uso dual. Esta estructura soporta la emisión de certificados cualificados para firma electrónica, sellos electrónicos y autenticación de sitios web, cumpliendo con los estándares de ETSI y CEN para eIDAS y garantizando alta seguridad y confianza en transacciones electrónicas. La adopción de ECC refuerza su preparación para desafíos criptográficos futuros y ha sido clave para su designación como la entidad emisora de los certificados utilizados por los organismos sanitarios españoles para emitir el pasaporte COVID-19 durante la pandemia.

Las variantes de certificados ofrecidos por EADTrust son las siguientes:

  • Autenticación y firma electrónica de personas físicas,
  • Autenticación y firma electrónica de personas físicas, con indicación de entidad en la que trabajan,
  • Autenticación y firma electrónica de representantes legales de personas jurídicas,
  • Autenticación y firma electrónica de empleados públicos,
  • Autenticación y firma electrónica de empleados públicos, en el contexto de la Administración de Justicia
  • Autenticación y sello electrónico de personas jurídicas,
  • Autenticación y sello electrónico de órganos de la administración pública,
  • Autenticación y sello electrónico de personas jurídicas sujetas a la normativa PSD2,
  • La creación de sellos de tiempo electrónicos cualificados,
  • La comprobación y validación de firmas electrónicas, sellos electrónicos, y de sellos de tiempo electrónicos,
  • La conservación de firmas electrónicas, sellos o certificados para estos servicios

Se contemplan algoritmos criptográficos de tipo RSA con tamaños de clave de 2048 bits, 4196 bits y 8192 bits y algoritmos criptográficos de tipo ECC (Criptografía de Curva Elíptica) con tamaños de clave de 256 bits y 384 bits.

Los diferentes niveles de robustez de criptografía permiten el cumplimiento de los niveles medios y altos del ENS (Esquema Nacional de Seguridad) de España, tal como se describen en el documento “Guía de Seguridad de las TIC – CCN-STIC 807 – Criptología de empleo en el Esquema Nacional de Seguridad” citado, según las necesidades de las Administraciones Públicas.

Los tamaños de clave para los certificados cualificados (a partir de los certificados de Autoridad de Certificación raíz) son:

  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 4096-bit key size with SHA256 digest algorithm para certificados cualificados.
  • RSA Root CA 8192-bit key size with SHA512 digest algorithm para certificados cualificados.
  • ECC Root CA P-256 with SHA256 digest algorithm para certificados cualificados.
  • ECC Root CA P-384 with SHA384 digest algorithm para certificados cualificados.
    Para certificados no cualificados
  • RSA Root CA 2048-bit key size with SHA256 digest algorithm para certificados no cualificados.

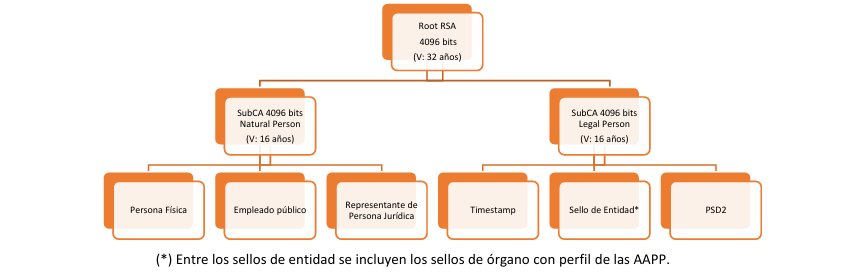
En la siguiente figura se muestra la jerarquía RSA de 4096 bits que es similar a la de 8192 bits.
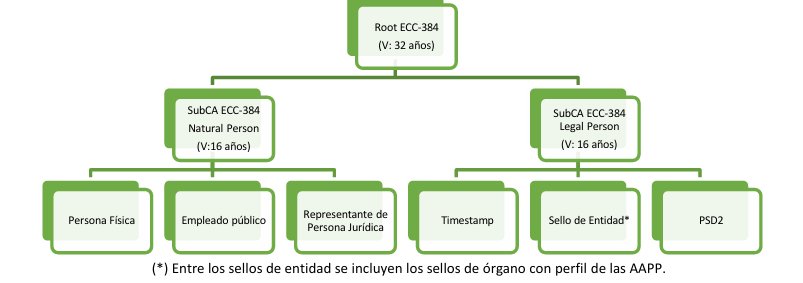
En la siguiente figura se muestra la jerarquía ECC de 384 bits que es similar a la de 256 bits.
Desde principios de 2023 EADTrust ha difundido además los nuevos certificados para la provisión de servicios de sello de tiempo cualificado diferenciados por usar diferentes algoritmos criptográficos, tamaño de clave y uso o no de Dispositivo Cualificado de Creación de Sello o de Firma (DCCF, DCCS o QSCD).

Algunos están especialmente diseñados para cumplir requisitos establecidos en el Esquema nacional de Seguridad (ENS) para el Nivel de Seguridad Alto.

Los campos “CommonName” de los nuevos certificados son:

Certificado CriptografíaTamaño ClaveQCSDENS
EADT QTSU 2023 RSA 2048RSA2048NONO
EADT QTSU 2023 ENS alto RSA 3072RSA3072NOSI
EADT QTSU QSCD 2023 ENS alto RSA 4096RSA4096SISI
EADT QTSU 2023 ENS alto ECC 256ECC256NOSI
EADT QTSU QSCD 2023 ENS alto ECC 384ECC384SISI

Por compatibilidad se mantienen los sellos de tiempo basados en criptografía RSA de 2048 bits, destinados a entidades no sujetas al cumplimiento de la normativa ENS del Esquema nacional de Seguridad.

El reto de las entidades del sector público

Los cambios en la criptografía de los certificados y de los sellos de tiempo no solo afectan a los Prestadores de Servicios de Confianza, también afectan a las entidades públicas que deben aceptar los nuevos certificados.

Por eso, en EADTrust hemos creado un servicio de apoyo sin coste para entidades públicas que orienta sobre los puntos de la infraestructura que deberían revisar para facilitar la transición a la criptografía más robusta (sobre todo su página web de servicios al ciudadano). Además, aportamos un juego completo de certificados de prueba vigentes y revocados para que puedan comprobar los diferentes casos de uso. Pueden llamar al 91 7160555.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Split, Croacia el 24 y 25 de septiembre de 2025


El 24 de septiembre de 2025, ENISA organiza el 11º Foro sobre Servicios de Confianza y Identificación Electrónica (11th Trust Services and eID Forum). El 25 de septiembre de 2025, D-TRUST, en colaboración con TÜV Nord Cert, celebrará la 17ª Jornada de CAs (17th CA-Day).

¿A quién va dirigido?

El foro, organizado en colaboración con la Comisión Europea desde 2015, se ha convertido en «la cita ineludible» para las partes interesadas del amplio ámbito del Reglamento eIDAS. Reúne a responsables políticos, prestadores de servicios de confianza, organismos de evaluación de la conformidad, supervisores, instituciones europeas y de los Estados miembros y usuarios finales interesados, ofreciendo un lugar único para los debates relacionados con las identidades digitales en Europa. Este año, el evento se traslada a Split, Croacia, y se garantiza también la retransmisión en línea para la participación virtual.

Contenido

Entre los temas que se debatirán este año, abordaremos los siguientes

  • Normalización y certificación de la Cartera de Identidad Digital Europea
  • Interacción de eIDASv2 con otra legislación (CRA, Ley de Chips de la UE, NISD2), incluidos los aspectos relacionados con la privacidad
  • Aplicación de los servicios de confianza nuevos y previamente definidos, desde el punto de vista técnico y organizativo
  • Nuevas necesidades de colaboración entre todos los servicios de confianza y las partes interesadas en la identificación electrónica
  • Estrategias para promover el mercado de la identidad digital

Como en años anteriores (desde 2018), el Trust Services and eID Forum irá seguido del CA-Day, organizado por D-Trust y TÜV Nord Cert, que tendrá lugar el 25 de septiembre en el mismo lugar.

Agenda en inglés

El borrador del programa ya está disponible. Contiene interesantes presentaciones y cautivadores debates entre expertos reconocidos en la materia. Tenga en cuenta que se seguirá actualizando en las próximas semanas. Ver la traducción más abajo

Inscripción

Ya puede reservar su plaza inscribiéndose aquí. Reserve su plaza presencial solo si está seguro de que podrá asistir al evento en persona. Tenga en cuenta que no es posible acoger presencialmente a más de 2-3 participantes de la misma organización.

Agenda en español

Participo en el IV Seminario Internacional RENIEC 2025


En vez de ir a los Sanfermines (tengo que hacer esta mención, siendo, como soy, de Pamplona) el 7 de julio viajaré a Lima (Perú) para participar en el IV Seminario Internacional RENIEC 2025, coincidiendo con la celebración del trigésimo aniversario de la fundación de RENIEC.

El Registro Nacional de Identificación y Estado Civil (RENIEC) se fundó el 12 de julio de 1995. Su creación se formalizó mediante la Ley N.º 26497, en cumplimiento de lo dispuesto por la Constitución Política del Perú de 1993, que estableció la necesidad de un organismo autónomo encargado de la identificación de las personas y la administración de los registros civiles en el país.

En mi reflexión sobre la Identidad Digital intentaré extrapolar la experiencia de la Unión Europea tras la publicación del Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, como base para adoptar enfoques parecidos en otros países, siempre respetando su modelo de soberanía, de forma que la gestión futura de la identidad digital pueda llegar a ser interoperable en la provisión de servicios digitales con un enfoque transfronterizo. Y explicaré qué nuevos servicios se pueden ofrecer con Carteras Digitales como la «EUDI Wallet» o «Cartera IDUE».

El Seminario Internacional RENIEC es un evento organizado por el Registro Nacional de Identificación y Estado Civil (RENIEC) de Perú, enfocado en la identidad digital y la transformación digital de los servicios de identificación ciudadana. Su objetivo principal es promover el uso de la identidad digital como mecanismo legal, seguro y confiable para acceder a servicios electrónicos tanto del gobierno como del sector privado.

Durante el seminario se abordan temas como:

  • Importancia del derecho a la identidad y su ejercicio en entornos digitales.
  • Procesos de identificación y autenticación para servicios de gobierno y comercio electrónico.
  • Evolución de la identidad digital y su impacto en la seguridad jurídica y competitividad del país.
  • Experiencias nacionales e internacionales en gestión de identidad digital.
  • Rol del DNI electrónico (DNIe) y los certificados digitales en la provisión de servicios virtuales.

El evento está dirigido a funcionarios públicos, directivos de empresas privadas, especialistas técnicos y legales, así como a todos los interesados en la implementación de servicios electrónicos seguros y proyectos de gobierno digital. Además, el seminario sirve como un espacio de intercambio y aprendizaje con expertos internacionales, fortaleciendo conocimientos y compartiendo buenas prácticas sobre transformación digital e innovación en identificación ciudadana.

Esta será mi tercera participación después de la del 2022 y de la del 2024. Aquí están los videos de las intervenciones anteriores:

Intervención de Julián Inza en el Seminario Internacional RENIEC (Identificación para un Perú Digital) de 13 julio 2022 con la ponencia «Tecnologías de Identificación emergentes» enfatizando la idea de que la Identidad es uno de los derechos humanos y como se prevé que será la EUDI Wallet (EIDAS 2)

Intervención de Julián Inza en el Seminario Internacional RENIEC (Oportunidades de la identificación digital: impacto del DNIe para más y mejores servicios) de 16 de julio de 2024 con la ponencia «Identidad digital basada en Blockchain y su evolución hacia la Cartera de Identidad Digital Europea» enfatizando la vigencia de las 7 leyes de la identidad de Kim Cameron.

Sesión de Identidad Digital en el curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, en julio de 2025


La Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga y el grupo de investigación NICS Lab han organizado un curso de verano en ciberseguridad, CYBER BOOTCAMP Málaga, dentro del Programa «Seminarios de Ciberseguridad» financiado por Google.org.

El objetivo del programa es entrenar a estudiantes de Universidades Públicas Españolas en aspectos relacionados con la ciberseguridad.

El curso de Verano tiene dos itinerarios, cada uno con 50 estudiantes, y está dirigido a Estudiantes Universitarios de cualquier Universidad Española.

Uno de los itinerarios está orientado a estudiantes de titulaciones técnicas con sólidos conocimientos informáticos y fundamentos de ciberseguridad (modalidad avanzada), y otro orientado a estudiantes de otras titulaciones sin ese nivel de conocimientos (modalidad básica).

Las clases tienen lugar desde el 1 al 11 de julio de 2025 en la Escuela Técnica Superior de Ingeniería Informática de la Universidad de Málaga.

Yo imparto la sesión de mañana del primer día (martes, 1 de julio) del Módulo Avanzado y trataré sobre Identidad Digital enfatizando los últimos avances del Reglamento EIDAS2 y la Cartera de Identidad Europea.

Este es el temario del Módulo Avanzado:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 18:15
MARTES 1Identidad Digital
Julián Inza
EAD Trust, European Agency of Digital Trust
Privacidad
Jordi Forné
Universidad Politécnica de Cataluña
MIÉRCOLES 2Seguridad de Redes y Sistemas
Pedro García
Universidad de Granada
Seguridad Web
Juan Caballero
IMDEA software Institute
JUEVES 3Vulnerabilidades software
Mikel Iturbe
Universidad de Mondragón
DevSecOps
Ana Lucila Sandoval
Universidad Complutense de Madrid
VIERNES 4Blockchain
Magda Payeras
Universidad de Islas Baleares
Seguridad multimedia
David Megías
Universidad Abierta de Cataluña (UOC)
SÁBADO 5Gestión integral de ciberincidentes
Félix García
Universidad de Murcia
Ciberinteligencia e inteligencia de fuentes abiertas
Lorena González
Universidad Carlos III de Madrid
DOMINGO 6DIA LIBREDIA LIBRE 
LUNES 7Seguridad 5G y entornos móviles
Josep Paradells
Universidad Politécnica de Cataluña
Seguridad de sistemas ciberfísicos
Cristina Alcaraz
Universidad de Málaga
MARTES 8Análisis malware
Ana Nieto
S2 Group
Seguridad Hardware
Iluminada Baturone
Universidad de Sevilla
MIÉRCOLES 9Informática forense
David Santo
Universidad de Málaga
Cibercrimen
Miguel Torres
Guardia Civil
JUEVES 10Criptografía avanzada
Javier Herranz
Universidad Politécnica de Cataluña
Hácking ético
Eduardo Sánchez
Allpentesting
VIERNES 11Inteligencia Artificial y Ciberseguridad
Rodrigo Román
Universidad de Málaga
Criptografía post-cuántica
Jaime Gómez
Santander Digital Services

Y esta es la formación de Módulo Básico:

DÍASMAÑANA
9:00 – 13:30
TARDE
15:00 – 16:30
TARDE
16:45 – 18:15
MARTESIntroducción a la ciberseguridad
Arturo Ribagorda
Universidad Carlos III de Madrid
Fraude y ciberdelincuencia
Patricia Saldaña
Universidad de Málaga
La confianza en entornos informáticos
Carmen Fernández
Universidad de Málaga
MIÉRCOLESCriptografía y herramientas criptográficas
Maribel González
Universidad Carlos III de Madrid
Criptografía aplicada
Isaac Agudo
Universidad de Málaga
Las dimensiones de la ciberseguridad
Luis Fernández
Revista SIC
JUEVESSeguridad en Redes
Miguel Soriano
Universidad Politécnica de Cataluña
Informática forense
J. Antonio Gómez
Universidad de Granada
Ciberseguridad y soberanía digital en España
Mar López
Women4Cyber Spain
VIERNESIdentidad y Firma digital
Xisca Hinarejos
Universidad de Islas Baleares
El impacto del mundo cuántico en la seguridad
Jose A. Montenegro
Universidad de Málaga
La vida secreta del metadato
Enrique Rando
Agencia Digital de Andalucía
SÁBADOPrivacidad online
Alberto Blanco
Universidad Rovira i Virgili
Soluciones Blockchain
Rubén Ríos
Universidad de Málaga
Seguridad de la IoT
Rodrigo Román
Universidad de Málaga
DOMINGO D Í A     L I B R ED Í A     L I B R E D Í A     L I B R E
LUNESHerramientas de Seguridad
José M. de Fuentes
Universidad Carlos III de Madrid
Factores humanos de la seguridad
Antonio Ruiz
Universidad de Murcia
Seguridad funcional
Fran Jaime
Universidad de Málaga
MARTESGestión de usuarios
Juan Hernández
Universidad Politécnica de Cataluña
Hardware y Seguridad
Antonio Muñoz
Universidad de Málaga
Ciberdefensa
Omar Orta
Plexus
MIÉRCOLESVirus informáticos en el día a día
Gerardo Fernández
Virus Total
Ransomware
Fernando Ramírez
Cuatroochenta
El ciclo del malware
J. Antonio Onieva
Universidad de Málaga
JUEVESFirewall/IDS
Cristina Alcaraz
Universidad de Málaga
Ciberinteligencia
Abel González
Grupo SIA
Seguridad en la industria
Cristina Alcaraz
Universidad de Málaga
VIERNESSeguridad y privacidad en móviles
Cristina López
Universidad de Vigo
Seguridad del vehículo conectado
Manuel Roldán
DEKRA
Inteligencia Artificial
Ana Ayerbe
TECNALIA

Versión 1.10 del documento de «Arquitectura y Marco de Referencia» (ARF) de la Cartera IDUE en español


La EUDI Wallet (European Union Digital Identity Wallet), conocida en español como la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE) se está desarrollando con los Actos de Ejecución y con la recopilación de especificaciones a través del ARF es decir, el Marco de Referencia y Arquitectura (Architecture and Reference Framework).

El ARF de la Cartera IDUE es un documento técnico clave que establece las bases para el diseño, desarrollo y funcionamiento de esta identidad digital en toda la Unión Europea.

Es un marco de referencia que los estados miembros y desarrolladores usan para garantizar que las carteras digitales sean seguras, interoperables y cumplan con la regulación eIDAS 2.0.

Traduje varias versiones del documento ARF, pero en los últimos meses la actualización de versiones iba más rápido que mi capacidad de traducción

Recientemente se publicó la versión 1.8 y la traduje a toda prisa. Pero después se publicó en poco tiempo la versión 1.9 y la 1.10.

La versión 1.10 se publicó el viernes 9 de mayo y hoy domingo 11 de mayo he preparado la traducción. Aún me falta corregir algunas cosas, pero aquí está lo principal.

ARF 1.10 en ingles

ARF 1.10 en español.

Contacte con EADTrust en el 917160555 si necesita adecuar sus servicios a la Cartera de Identidad EUropea.

Nuevos actos de ejecución de EIDAS2 publicados hoy


Se acaban de publicar hoy (7 de mayo de 2025) en el Diario Oficial de la Unión Europea nuevos actos de ejecución en desarrollo del Reglamento UE 910/2014 con las modificaciones incluida en el Reglamento UE 1183/2024. Básicamente en relación con las Carteras IDUE:

REGLAMENTO DE EJECUCIÓN (UE) 2025/846 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n. o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la correspondencia transfronteriza de la identidad de las personas físicas.

REGLAMENTO DE EJECUCIÓN (UE) 2025/847 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las reacciones a las violaciones de la seguridad de las carteras europeas de identidad digital.

REGLAMENTO DE EJECUCIÓN (UE) 2025/848 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n. o 910/2014 del Parlamento Europeo y del Consejo en lo relativo al registro de las partes usuarias de las carteras.

REGLAMENTO DE EJECUCIÓN (UE) 2025/849 DE LA COMISIÓN de 6 de mayo de 2025 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la presentación de información a la Comisión y al Grupo de Cooperación para la lista de carteras europeas de identidad digital certificadas.

Entrarán en vigor el 27 de mayo de 2025.

Logo EUDI Wallet

Recordemos que en el Diario Oficial de la Unión Europea de 4 de diciembre de 2024 (con entrada en vigor el 24 de diciembre) se publicaron:

REGLAMENTO DE EJECUCIÓN (UE) 2024/2977 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los datos de identificación de la persona y las declaraciones electrónicas de atributos expedidos a carteras europeas de identidad digital.

REGLAMENTO DE EJECUCIÓN (UE) 2024/2979 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la integridad y las funcionalidades básicas de las carteras europeas de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2980 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a las notificaciones a la Comisión relativas al ecosistema de la cartera europea de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2981 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a la certificación de las carteras europeas de identidad digital

REGLAMENTO DE EJECUCIÓN (UE) 2024/2982 DE LA COMISIÓN de 28 de noviembre de 2024 por el que se establecen disposiciones de aplicación del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo en lo que respecta a los protocolos y las interfaces que admitirá el marco europeo de identidad digital

Tercer lote de actos de ejecución relativos a los servicios electrónicos de confianza y a la Cartera de Identidad Digital Europea


La Unión Europea publicó el 15 de abril de 2025 los borradores de doce nuevos actos de ejecución centrados en los servicios electrónicos de confianza y la cartera de identidad digital europea, en lo que será el tercer bloque de actos de ejecución tras los dos anteriores, cumpliendo lo previsto en el Reglamento (UE) 1183/2024.

La publicación de estos borradores abre también la posibilidad de enviar comentarios hasta el 13 de mayo de 2025 a través de la plataforma  «Have your say» .

El conjunto de actos de ejecución configura el Marco Europeo de Identidad Digital y forma parte del juego de requisitos y especificaciones que determinan la evolución del documento de ARF («Architecture and Reference Framework», Arquitectura y Marco de Referencia) de la Cartera de Identidad DIgital. Recientemente publiqué la traducción al español del documento ARF versión 1.8.

Logo EUDI Wallet

¿Cuáles son los nuevos actos de ejecución?

El lote anterior se publicó el viernes 29 de noviembre de 2024 con posibilidad de enviar comentarios en el portal ‘Have your say’ (Díganos lo que piensa), hasta el 27 de diciembre.

Los actos de ejecución se adoptaron el 9 de abril de 2025, per todavía no están publicados en el Diario Oficial.

El primer lote de 5 actos de ejecución se publicó el 4 de diciembre de 2024, en el Diario Oficial de la Unión Europea, entrando en vigor a los 20 días, el 24 de diciembre. Desde esa fecha se calculan los 2 años para que los estados pongan a disposición de los ciudadanos la Cartera de Identidad Digital correspondiente a cada estado y el plazo de 3 años para que las entidades privadas obligadas a la aceptación de la identidad basada en una Cartera Digital deban empezar a hacerlo.

Que es el sello de tiempo cualificado


Un sello de tiempo cualificado es una marca digital emitida por una Autoridad de Sellado de Tiempo (TSA, por sus siglas en inglés: Timestamping Authority), que certifica que un documento o conjunto de datos existía en un momento específico y no ha sido alterado desde entonces. Es ampliamente utilizado en firmas electrónicas, auditorías y procesos legales para garantizar la integridad y la autenticidad temporal de la información. En contextos como la Unión Europea, un sello de tiempo cualificado cumple con normativas estrictas (como el reglamento eIDAS) y tiene validez legal, por la presunción establecida en el articulo 326.4 de la LEC (Ley de Enjuiciamiento Civil)

El sello de tiempo se basa en criptografía y contiene un hash del documento original junto con una marca temporal firmada por la TSA con su clave privada.


¿Cómo se calcula el hash de un sello de tiempo?

El proceso para generar un sello de tiempo implica varios pasos:

  1. Hash del documento original:
    • Se toma el documento o los datos que se quieren sellar (por ejemplo, un archivo PDF, texto, etc.).
    • Se calcula un hash del documento usando un algoritmo criptográfico como SHA-256. Este hash es una cadena única de longitud fija (por ejemplo, 256 bits para SHA-256) que representa los datos de forma unívoca. Cualquier cambio en el documento produciría un hash diferente.
    • Ejemplo: Si el documento es «Hola mundo», su hash SHA-256 sería algo como a591a6d40bf420404a011733cfb7b190d62c65bf0bcda32b57b277d9ad9f146e.
  2. Solicitud a la TSA:
    • El hash calculado se envía a la TSA junto con una solicitud de sello de tiempo.
    • La TSA no necesita el documento original, solo el hash, lo que garantiza la privacidad del contenido.
  3. Generación del sello de tiempo por la TSA:
    • La TSA toma el hash recibido y lo combina con la fecha y hora actuales (obtenida de un reloj sincronizado con una fuente confiable, como un servidor NTP).
    • Luego, la TSA genera un «token de sello de tiempo» que incluye:
      • El hash del documento.
      • La marca temporal (fecha y hora).
      • Información sobre la TSA (como su identificador).
      • Una firma digital creada con la clave privada de la TSA sobre estos datos, usando un algoritmo como RSA o ECDSA.
  4. Resultado:
    • El token de sello de tiempo es devuelto al solicitante en un formato estándar, como CMS (Cryptographic Message Syntax, definido en RFC 3161), codificado frecuentemente en Base64 para facilitar su transporte.

Certificados para DEA-AAPP o Pub-EAA


En la Arquitectura y Marco de Referencia de la Cartera de Identidad Digital Europea se recoge la opción de que las entidades de las Administraciones Públicas puedan generar Declaraciones de Atributos de forma similar a los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA).

Logo EUDI Wallet

En el modelo de confianza, tanto los Prestadores Cualificados de Declaraciones Electrónicas Cualificadas de Atributos (DECA) como las entidades públicas emisoras de Declaraciones Electrónicas de Atributos (DEA) deben contar con un certificado electrónico con el que se firman las declaraciones electrónicas de atributos.

EADTrust está generando ya certificados de prueba alineados con el modelo de confianza y puede prestar, si se requiere, tanto los servicios DECA (asociados a fuentes auténticas) como declaraciones DEA-AAPP (en inglés Pub-EAA).

Hay que tener en cuenta que la norma ETSI TS 119 412-5 se va a modificar para incorporar un nuevo OID esi4-qcStatement-10 solo para Organismos del Sector Público – OSP (en inglés PSB – Public Sector Bodies), que incluirá esta información:

  • countryOfLegislation deberá contener el código de país alfa-2 del marco legislativo del organismo del sector público, considerando que se utilizará «EU» para la legislación de la UE.
  • authSourceIdentification deberá contener una identificación única de la fuente auténtica para la que el OSP emite declaraciones de atributos.
  • nameOfLegislation deberá contener el nombre de la legislación que define al OSP como responsable de la fuente auténtica. Esta entrada deberá contener al menos la traducción al inglés del nombre de la legislación, pero también puede contener traducciones a otros idiomas.
  • La sintaxis queda así:

esi4-qcStatement-10 QC-STATEMENT ::= { SYNTAX QcPSB IDENTIFIED BY id-etsi-qcs-QcPSB }

id-etsi-qcs-QcPSB OBJECT IDENTIFIER ::= { id-etsi-qcs 10 }

QcPSB ::= SEQUENCE {
countryOfLegislation PrintableString (SIZE (2))
(CONSTRAINED BY { — ISO 3166 alpha-2 codes only — }),
— this field shall contain the alpha-2 country code of the legislation
— framework of public sector body in the case of EU legislation use
— the «EU» country-code.

authSourceIdentification UTF8String,
— this field is for the unique identification of authentic source

nameOfLegislation LegalDescriptions
}

LegalDescriptions ::= SEQUENCE SIZE (1..MAX) OF LegalDescription

LegalDescription ::= SEQUENCE {
language PrintableString (SIZE(2)), –ISO 639-1 language code
— the language (code) of the legislation
— description

legislation UTF8String
— the legislation name in the language set, at minimum the english
— (en) translation of the legistlation’s name shall be included
}

Contacte con EADTrust para adaptar su entidad u organismo a los retos del despliegue de la Cartera de Identidad Digital Europea.

Más información sobre la Cartera de Identidad .Digital Europea.

Versión 1.8 del ARF de la Cartera IDUE en español


La EUDI Wallet (European Union Digital Identity Wallet), conocida en español como la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE) se está desarrollando desde el punto de vista de la concreción de especificaciones a través del ARF es decir, el Marco de Referencia y Arquitectura (Architecture and Reference Framework).

El ARF de la Cartera IDUE es un documento técnico clave que establece las bases para el diseño, desarrollo y funcionamiento de esta identidad digital en toda la Unión Europea. Es un marco de referencia que los estados miembros y desarrolladores usan para garantizar que las carteras digitales sean seguras, interoperables y cumplan con la regulación eIDAS 2.0.

Traduje varias versiones del documento ARF, pero en los últimos meses la actualización de versiones iba más rápido que mi capacidad de traducción

Recientemente se ha publicado la versión 1.8 y la he intentado traducir a toda prisa, por lo que aquí traigo la versión en español de este documento «Marco de Referencia y Arquitectura»:

Aquí están sus aspectos principales:

  • Estandarización: Define los protocolos técnicos, como el formato de los identificadores digitales (basados en estándares como OpenID o ISO/IEC 18013-5 para credenciales móviles), para que las carteras funcionen igual en todos los países de la UE.
  • Interoperabilidad: Asegura que una Cartera IDUE emitida en España, por ejemplo, pueda usarse sin problemas en Francia o Alemania para servicios públicos y privados (como abrir una cuenta bancaria o identificarse en línea).
  • Seguridad: Establece requisitos para proteger los datos personales, como el uso de elementos seguros en dispositivos (chips físicos o software encriptado) y autenticación multifactor.
  • Funcionalidad: Detalla cómo las carteras almacenarán y presentarán credenciales digitales, como el DNI electrónico, licencias de conducir o certificados académicos, de forma que sean verificables al instante por terceros autorizados.
  • Desarrollo práctico: Proporciona una «caja de herramientas» (toolbox) técnica para que los países implementen sus propias versiones de la cartera, manteniendo un estándar común.

El ARF fue publicado por la Comisión Europea como parte del proceso para preparar la implementación de la EUDI Wallet, que se espera esté plenamente operativa para las navidades de 2026.