Archivo de la categoría: Time stamping

Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea


He venido a Sophia Antipolis, localidad cercana a Niza (Francia) para participar en las jornadas organizadas por el ETSI y el CEN para tratar sobre las normas técnicas que se requerirán para desarrollar del marco de identidad digital de la Unión Europea (ETSI & CEN Workshop on EU Digital Identity Framework Standards).

Las jornadas tendrán lugar a partir de mañana, 10 de septiembre de 2024, en la Sede de ETSI:

650 Route des Lucioles
06560 Valbonne – Sophia Antipolis
Francia.

La necesidad de normalización se encuadra en los tensos plazos establecidos por el Reglamento (UE) 2024/1183 (EIDAS2).

El pasado 30 de abril de 2024 se publicó en el Diario Oficial de la Unión Europea el Reglamento (UE) 2024/1183 por el que se modifica el Reglamento (UE) 910/2014 sobre identidades, autenticación y firmas electrónicas (eIDAS 2).

Esta modificación establece un ambicioso Marco Europeo de Identidad Digital que incluye los principales requerimientos de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE o EUDI Wallet) y una serie de nuevos servicios de confianza.

Todo ello supondrá una importante transformación de la seguridad de la infraestructura digital europea que facilitará las transacciones transfronterizas, mediante un acceso sencillo a los servicios financieros, a los de las administraciones públicas y a los de las empresas en general en toda Europa de manera que se produzca también un alto grado de involucración de las entidades participantes.

El ETSI y el CEN colaboran en la elaboración de una serie de normas técnicas que sustenten este nuevo marco regulatorio, basándose en las normas preexistentes a nivel mundial, algunas de muy reciente creación, para la autenticación de sitios web, la gestión abierta de identidad y las carteras digitales basadas en teléfonos móviles.

En las jornadas se presentará la situación actual de elaboración de estas normas técnicas a partir de sus versiones de «borrador» y se incluirán demostraciones de algunos de los proyectos piloto a gran escala que hacen uso de versiones preliminares de la cartera de identidad digital de la UE.

El taller está dirigido por el Comité Técnico ESI (Electronic Signatures and Trust Infrastructures) del ETSI y el CEN/TC 224 (Personal identification and related personal devices with secure elements, systems, operations and privacy in a multi sectorial environment).

¿Por qué son tan interesantes estas jornadas?

Las nuevas normas técnicas de CEN y de ETSI que concretarán los requisitos de este nuevo Marco Europeo de Identidad Digital tendrán un gran impacto en el mercado digital europeo que los prestadores de soluciones de Confianza Digital deben conocer para mantenerse al día en un entorno tan cambiante.

Además, las jornadas y la posterior consulta abierta sobre los documentos en estado de «borrador» de las normas técnicas ofrecen la oportunidad de influir en la dirección que tomen esas normas de CEN y de ETSI que definen la implementación del Marco Europeo de Identidad Digital.

.

FIPS PUB 203, FIPS PUB 204 y FIPS PUB 205 Normalización de la criptografía resistente a la Computación Cuántica


Actualización de las normas PQC FIPS y pruebas de interoperabilidad

La reciente publicación de los borradores FIPS PUB 203, FIPS PUB 204 y FIPS PUB 205 por el NIST abre la fase implementación de los algoritmos criptograficos resistentes a la Computación Cuántica.

Se han recibido comentarios de cada una de las propuestas de estandarización:

También desde el IETF se ha llevado a cabo una «Hackaton» para explorar la implementación de los algoritmos PQC en la emisión de certificados y en la gestión de comunicaciones TLS o firmas de documentos electrónicos.

Este proceso facilitará la interoperabilidad de diferentes implementaciones. El éxito de cualquier implantación de certificados y claves públicas depende de su capacidad para interoperar eficazmente.

También es preciso avanzar en la compatibilidad de DTLS, Datagram Transport Layer Security, la base del soporte de las comunicaciones TLS.

Normalización de ETSI

También ETSI va publicando informes técnicos y propuestas de normalización que contribuirán a la interoperabilidad:

  1. ETSI GR QSC 001 V1.1.1 (2016-07) Quantum-Safe Cryptography (QSC); Quantum-safe algorithmic framework
  2. ETSI GR QSC 006 V1.1.1 (2017-02) Quantum-Safe Cryptography (QSC); Limits to Quantum Computing applied to symmetric key sizes
  3. ETSI GR QSC 003 V1.1.1 (2017-02) Quantum Safe Cryptography; Case Studies and Deployment Scenarios
  4. ETSI GR QSC 004 V1.1.1 (2017-03) Quantum-Safe Cryptography; Quantum-Safe threat assessment
  5. ETSI TR 103 570 V1.1.1 (2017-10) CYBER; Quantum-Safe Key Exchanges
  6. ETSI TR 103 617 V1.1.1 (2018-09) Quantum-Safe Virtual Private Networks
  7. ETSI TR 103 618 V1.1.1 (2019-12) CYBER; Quantum-Safe Identity-Based Encryption
  8. ETSI TR 103 619 V1.1.1 (2020-07) CYBER; Migration strategies and recommendations to Quantum Safe schemes
  9. ETSI TS 103 744 V1.1.1 (2020-12) CYBER; Quantum-safe Hybrid Key Exchanges An update is in preparation. 
  10. ETSI TR 103 823 V1.1.2 (2021-10) CYBER; Quantum-Safe Public-Key Encryption and Key Encapsulation
  11. ETSI TR 103 616 V1.1.1 (2021-09) CYBER; Quantum-Safe Signatures
  12. ETSI TR 103 692 V1.1.1 (2021-11) CYBER; State management for stateful authentication mechanisms
  13. ETSI TR 103 949 V1.1.1 (2023-05) Quantum-Safe Cryptography (QSC) Migration; ITS and C-ITS migration study

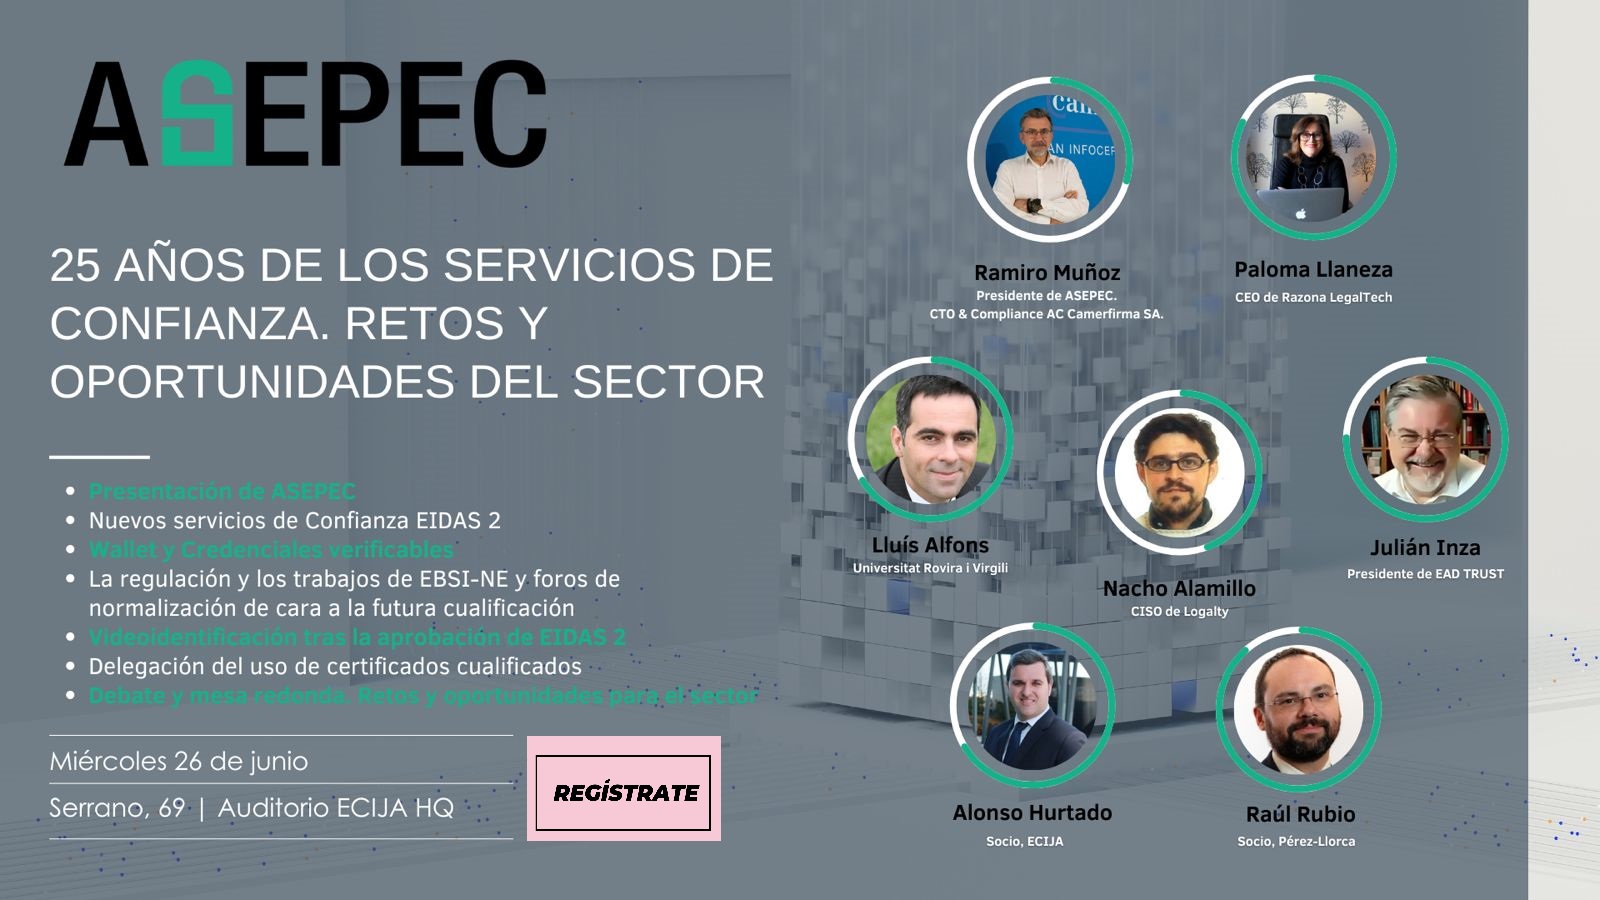
Evento de ASEPEC el 26 de junio de 2024 para conmemorar el 25º aniversario de los servicios de confianza .


La Asociación de Prestadores de Servicios de Confianza de España (ASEPEC) conmemora el 25º aniversario del nacimiento formal de los servicios de confianza digital con un evento que tendrá lugar el 26 de junio de 2024 .

En la sesión del Consejo de Ministros de Telecomunicaciones de la Unión Europea, celebrada el 22 de abril de 1999, se informó favorablemente la adopción de una posición común, respecto del proyecto de Directiva del Parlamento Europeo y del Consejo por la que se establece un marco común para la firma electrónica.

De esa posición común surgieron el Real Decreto-ley 14/1999, de 17 de septiembre, sobre firma electrónica y la Directiva 1999/93/CE del Parlamento Europeo y del Consejo, de 13 de diciembre de 1999, por la que se establece un marco comunitario para la firma electrónica.

Para celebrar esta efeméride, ASEPEC organiza un evento en el que se tratarán los retos y oportunidades que afronta del sector de los Servicios de Confianza Digital. Este evento se llevará a cabo el próximo 26 de junio de 2024 en las oficinas del despacho ECIJA, ubicadas en la C/Serrano 69, Madrid.

También se podrá asistir al evento en formato online. Para asistir online hay que inscribirse (Inscripción al evento ASEPEC)

El evento contará con una programación diversa y enriquecedora que abordará los temas más actuales y relevantes del sector de los Servicios de Confianza Digital, desde la implementación de nuevos servicios cualificados de confianza definidos en el Reglamento UE 2024/1183 (EIDAS 2) que modifica el Reglamento UE 2014/910 (EIDAS 1) hasta la regulación NIS2 y los trabajos en curso en EBSI-NE.

La jornada promete ser una oportunidad de intercambio de conocimientos y experiencias, reuniendo a destacados profesionales y expertos de la industria.

🔹 Agenda:

09:30 – Bienvenida, registro y café
10:00 – Presentación: Ramiro Muñoz
10:15 – Delegación del uso de certificados cualificados: Alonso Hurtado
10:45 – Wallet y Credenciales verificables: Lluís Ariño
11:15 – Regulación y trabajos de EBSI-NE: Nacho Alamillo
11:45 – Vídeoidentificación tras EIDAS 2: Julián Inza
12:15 – Nuevos servicios de Confianza EIDAS 2: Paloma Llaneza
12:45 – Receso – Cocktail
13:10 – Debate:: Retos y oportunidades del sector, moderado por Raúl Rubio
14:00 – Fin del evento

¡Será un día repleto de aprendizaje y networking en compañía de destacados profesionales del sector que no te puedes perder!

🔗 ¡Regístrate ahora y asegura tu plaza!
https://lnkd.in/d3RhkrRS

Este evento está abierto en modalidad presencial para los prestadores de servicios de confianza cualificados, no cualificados y CAB. Todos los demás interesados podrán asistir de forma online.

Estaremos encantados de contar con tu compañía en un día tan importante para nosotros. 😊🎉

El futuro de la identidad digital europea: expectativas vs realidad. Siguientes pasos


El próximo 28-de mayo de 2024 a las 17:00 tendrá lugar en el Comillas Conecta Lab sito en la Calle Galileo, 7, Madrid el evento «El futuro de la identidad digital europea: expectativas vs realidad» organizado por el Laboratorio de Confianza Digital que forma parte del Observatorio Legaltech Garrigues-ICADE y que tengo el privilegio de dirigir

La inscripción gratuita para participar de forma presencial o a distancia se confirma en este enlace.

El Laboratorio de Confianza Digital que forma parte del Observatorio Legaltech Garrigues-ICADE organiza esta interesante jornada, en el contexto del nuevo Reglamento (UE) 2024/1183 (eIDAS2), que ha entrado en vigor el 20 de mayo de 2024.

En el evento abordaremos los retos que se presentan para hacer realidad la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), y la nueva convocatoria de la «European Health and Digital Executive Agency» (HaDEA) denominada European Digital Identity and Trust Ecosystem (Standards and Sample Implementation).

La sesión se iniciará con una exposición de Julián Inza, sobre el proceso legislativo de eIDAS2, que ha concluido con la publicación del Reglamento (UE) 2024/1183  el pasado 30 de abril, y los desarrollos regulatorios y técnicos pendientes hasta la disponibilidad de las Carteras IDUE (EUDI Wallets) ofrecidas por los estados miembros, que se esperan para 2026 o 2027.

Se introducirán algunos de los retos pendientes de resolver, lo que dará pie al debate de la mesa redonda en la que participarán destacados expertos en servicios electrónicos de confianza. 

Entre los temas a debatir se incluye la posibilidad de que la Cartera ofrezca acceso a testimonios y credenciales de las Administraciones Públicas como si de una «Carpeta Ciudadana 2.0» se tratara. También sobre la forma en la que los ciudadanos podrán gestionar sus datos personales permitiendo cancelar datos cedidos con anterioridad. Se plantearán casos de uso transfronterizos con mención a los impulsados por los diferentes consorcios europeos participantes en los «Grandes Proyectos Piloto«.  

Programa

17:00 h – Bienvenida. 

Moisés Menéndez, Codirector del Observatorio Legaltech Garrigues-ICADE.

17:05 h – Presentación: el camino marcado por eIDAS2.

Julián Inza, Presidente de EADTrust, y director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.

17:20 h – Mesa redonda: Retos y oportunidades en el proceso de creación de la Identidad Digital de la Unión Europea, y los servicios disponibles a través de la Cartera IDUE. 

Angel Puebla Martinez, Presidente del Comité Técnico de Normalización (UNE) SC17-SC37 de Identificación Digital.  

Julián Inza, Presidente de EADTrust, y director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.

Lucas Carmona, Director Identidad Digital Descentralizada de Teknei.

Tomás García-Merás, «Client Account Leadership Manager» de Accenture.

Modera Albi Rodríguez Jaramillo, colaborador del Observatorio Legaltech Garrigues-ICADE.

18:30 h – Clausura. 

Pioneros de los servicios de confianza: el sello de tiempo


El sello de tiempo entró oficialmente en el entorno regulado con el Reglamento (UE) 910/2014 de 23 de julio de 2014 (EIDAS).

El Artículo 41 referido al efecto jurídico de los sellos de tiempo electrónicos decía

  1. No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a un sello de tiempo electrónico por el mero hecho de estar en formato electrónico o de no cumplir los requisitos de sello cualificado de tiempo electrónico.
  2. Los sellos cualificados de tiempo electrónicos disfrutarán de una presunción de exactitud de la fecha y hora que indican y de la integridad de los datos a los que la fecha y hora estén vinculadas.
  3. Un sello cualificado de tiempo electrónico emitido en un Estado miembro será reconocido como sello cualificado de tiempo electrónico en todos los Estados miembros.

Y el Artículo 42 referido a los requisitos de los sellos cualificados de tiempo electrónicos:

  1. Un sello cualificado de tiempo electrónico cumplirá los requisitos siguientes:

a) vincular la fecha y hora con los datos de forma que se elimine razonablemente la posibilidad de modificar los datos sin que se detecte;

b) basarse en una fuente de información temporal vinculada al Tiempo Universal Coordinado, y

c) haber sido firmada mediante el uso de una firma electrónica avanzada o sellada con un sello electrónico avanzado del prestador cualificado de servicios de confianza o por cualquier método equivalente.

  1. La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas a la vinculación de la fecha y hora con los datos y a una fuente de información temporal exacta. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando la vinculación de la fecha y hora con los datos y la fuente de información temporal exacta se ajuste a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Para entonces ya existía el estándar técnico RFC 3161 publicado en agosto de 2001, por lo que había una base, que luego se completaría con las normas europeas de ETSI EN 319421 y EN 319422. Estas normas fueron la evolución de la norma ETSI TS 102023 a la que contribuyó Ignacio Alamillo en los meses previos hasta su publicación en abril de 2002. Posteriormente se publicó en 2003, el estándar RFC 3628 derivado de la versión 1.2.1 de citada norma ETSI TS 102 023.

Todo ello en un contexto en el que estaba vigente la Directiva 1999/93/CE de 13 de diciembre de 1999 que no contemplaba el sello de tiempo como servicio de confianza regulado. Curiosamente, la transposición a la regulación española de esa directiva se hizo de forma anticipada (gracias a que el texto final de la directiva estaba disponible antes de la publicación oficial): Real Decreto-ley 14/1999, de 17 de septiembre, sobre firma electrónica.

Pero unos años antes unos cuantos locos ayudamos a impulsar una de las primeras investigaciones sobre sello de tiempo en España.

Un paper de investigación de 2002 de Sattam S. Al-Riyami y Chris J. Mitchell titulado Renewing Cryptographic Timestamps muestra que el esquema descrito en Haber y Stornetta [Haber y Stornetta Jr., 1994] para extender la validez de una marca de tiempo criptográfica para un Servicio de Sellado de Tiempo contiene deficiencias de seguridad. Y propone una modificación para rectificar las deficiencias identificadas.

En la bibliografía se cita el proyecto:

(PKITS, 1998] PKITS (1998). PKITS – Public Key In/rastracture with Time Stamping Authority. Fábrica Nacional de Moneda y Timbre (FNMT), Madrid, Spain. ETS Project: 23.192, Architecture of Time-Stamping Service and Scenarios of Use: Services and Features.

Uno de los impulsores del proyecto PKITS de 1998 (también conocido con el nombre «PITA») fue mi amigo José Antonio Mañas que preparó un artículo junto con Manuel Heras que todavía está disponible: «Fechado Digital«.

Y entre los participantes en aquel proyecto:

Project Director: Mr. Jesús Pita Andreu.
Project Manager: Mr. Antonio Muñoz .
Technical Team:
Multimedia documents. Mr. José Antonio Mañas.
Unstructured documents. Mr. Alvaro de la Escalera.
EDI documents: Mr. Manel Medina.
Financial Team responsible: Mr. Tomás Sánchez.
Legal Team leader: Mr. Miguel Angel Amutio.

Esta es la descripción del proyecto:

ETS-II
Public Key Infrastructure with Time Stamping Authority – PITA
Main Objectives.

The aim of the project is to provide an appropriate background in order to evaluate the functional and implementation aspects involved in the provision of a time stamping service within a pan-European Public Key Infrastructure. Conclusions compiled in deliverable documents are meant to be the starting point for further standardisation work on Time Stamping and Notary services. Special efforts will be taken to sort out protocols that will lead to a solution of the mutual trust problem.

Entregables del proyecto PKITS (a.k.a. PITA): Public Key Infrastructure with Time-Stamping Authority (ETS PROJECT: 23.192)

Pasos finales en la aprobación del Reglamento EIDAS 2


La mañana del 29 de junio de 2023 comenzó con una pequeña celebración en relación con el proceso de aprobación del Reglamento EIDAS2.

El anuncio de que el Consejo y el Parlamento alcanzaban un acuerdo sobre el marco legislativo de la identidad digital europea

Un acuerdo logrado entre las 2 y las 3 de la madrugada para consensuar los aspectos más espinosos del futuro Reglamento. La noticia (publicada en la web de la unión europea alrededor de las 3 y media de la madrugada) matizaba «los representantes de la Presidencia del Consejo y del Parlamento Europeo han alcanzado un acuerdo político provisional sobre los elementos principales de un nuevo marco para una identidad digital europea«.

El trílogo político final tuvo lugar del 8 de noviembre de 2023 cerrando formalmente las negociaciones durante la Presidencia española de la Unión Europea..

“Con la aprobación del Reglamento de Identidad Digital Europea damos un paso fundamental para que los ciudadanos puedan disponer de una identidad digital europea única y segura. Se trata de un avance clave para que la Unión Europea sea un referente en el ámbito digital protegiendo nuestros derechos y valores democráticos”, ha afirmado la vicepresidenta Nadia Calviño.

Al trílogo han asistido también el comisario europeo de Mercado Interior, Thierry Breton, y los colegisladores de este reglamento, los eurodiputados Cristian-Silviu Buşoi y Romana Jerković.

Durante estos dos años, se ha venido trabajando en el Parlamento Europeo, en el Consejo de la UE y en la Comisión Europea para alcanzar, tras 19 reuniones técnicas bajo la Presidencia española del Consejo de la UE, un acuerdo de texto final que será de obligado cumplimiento en todos los Estados miembros de la Unión Europea. celebración en relación con el proceso de aprobación del Reglamento EIDAS2.

El texto fue aprobado por la Comisión de Industria, Investigación y Energía del Parlamento Europeo (ITRE) el 7 de diciembre de 2023 y por el Comité de Representantes Permanentes de los Estados miembros de la UE (COREPER) el 6 de diciembre de 2023.

El Pleno de Parlamento Europeo lo aprobó el 29 de febrero de 2024 (335 votos a favor, 190 votos en contra y 31 abstenciones).

¡Con esta votación histórica se da otro paso en el desarrollo de una identidad digital europea para todos los ciudadanos europeos, válida y reconocida en toda Europa!

Con las nuevas normas, se establece un nuevo estándar mundial sobre cómo será en el futuro una identidad digital fiable, segura y fácil de usar.

El 26.03.2024, en el penúltimo paso para la publicación del EIDAS2 en el Diario Oficial, el Consejo de la Unión Europea adoptó el texto que modifica el Reglamento eIDAS.

El Reglamento revisado constituye un claro cambio de paradigma para la identidad digital en Europa. Su objetivo es garantizar que las personas y las empresas de toda Europa tengan acceso universal a una identificación y autenticación electrónicas seguras y fiables.

Principales elementos del Reglamento revisado:

🔹 El lanzamiento del monedero europeo de identidad digital.

🔹 Los testimonios electrónicos cualificados de atributos (TECA)

🔹 Cualquier persona puede utilizar una firma electrónica cualificada gratuita en la Cartera IDUE  para uso no profesional.

El 11.04.024 se firma por los Presidentes del Parlamento Europeo y del Consejo Europeo el texto final del Reglamento EIDAS 2 que se publicará en el Diario Oficial de la Unión Europea.

En el siguiente diagrama se describen los hitos ya logrados y se detallan los procesos en curso

Durante la tramitación del Reglamento eIDAS2, la Agencia Ejecutiva Europea en los ámbitos de la Salud y Digital (HaDEA) licitó el desarrollo de «Grandes Proyectos Piloto» que dio lugar a la aparición de cuatro grandes consorcios con participación Publico / Privada que han ido desarrollando sus proyectos desde mayo de 2023. Contemplan 11 casos de uso: diplomas universitarios, carné de conducir, identificaciones nacionales, apertura de cuentas bancarias…

Estos consorcios son Potential, Nobid, EWC o DC4EU, con presencia española en los dos últimos.

Los cuatro proyectos piloto a gran escala son:

  • El Consorcio de Carteras de Identidad Digital de la UE (EWC) se centra en definir credenciales de viaje digitales en todos los Estados miembros. El EWC tiene la intención de basarse en la aplicación de Carterade referencia para permitir los usos relacionados con las credenciales de viaje digitales.
  • El Consorcio Potential tiene como objetivo fomentar la innovación, la colaboración y el crecimiento en seis sectores que hacen uso de la identidad digital: administración pública, banca, telecomunicaciones, licencias de conducción móvil, firmas electrónicas y salud.
  • EL Consorcio NOBID se impulsa desde algunos países nórdicos y bálticos que, junto con Italia y Alemania, pondrán a prueba el uso de la cartera de identidad digital de la UE para gestión de pagos en un contexto de uso bancario.
  • En el Consorcio DC4EU (Digital Credentials for Europe) colaboran el sector público y el sector privado incluyendo el ámbito educativo y la seguridad social mediante el despliegue y el acceso a infraestructuras de servicios digitales interoperables en un marco de confianza transfronterizo.

Entre unos y otros, los pilotos están explorando el uso de la cartera digital en estas 11 áreas:

  1. Acceso a los servicios públicos: Acceso seguro a servicios públicos digitales, como solicitar un pasaporte o licencia de conducir, presentar impuestos o acceder a la información de seguridad social.
  2. Apertura de una cuenta bancaria: Verificación de la identidad de un usuario al abrir una cuenta bancaria en línea, eliminando la necesidad de que el usuario proporcione repetidamente su información personal
  3. Registro de tarjeta SIM: Prueba de identidad a efectos de contratos de tarjeta SIM pre y postpago (registro y activación), reduciendo el fraude y los costes para los operadores de redes móviles de telecomunicaciones.
  4. Licencia de conducción móvil: El almacenamiento y la presentación del carnet de conducir móvil en interacciones tanto en línea como presenciales (fuera de línea), por ejemplo mostrando a un agente el carnet de conducir.
  5. Firma de contratos: Crear firmas digitales seguras para firmar contratos en línea, eliminando la necesidad de documentos en papel y firmas manuscritas.
  6. Presentación de recetas: Proporcionar detalles de prescripción médica de medicamentos a las farmacias para que estas puedan dispensarlas.
  7. Documentación de viaje: Para presentar información de documentos de viaje (por ejemplo, pasaporte, visado), lo que permite un acceso rápido y fácil cuando se pasa por los controles de seguridad de aeropuertos y aduanas.
  8. Identidades digitales organizativas: Para demostrar el otorgamiento de poderes a los representantes de las empresas.
  9. Pagos: Verificación de la identidad de un usuario al iniciar un pago en línea.
  10. Certificación de educación: Prueba de posesión de títulos y diplomas educativos, para acreditarlos en la solicitud de empleo o al inscribirse en un nuevo proceso formativo.
  11. Seguridad Social: La cartera de identidad digital de la UE permite acreditar la cobertura de un seguro para acceder a las prestaciones de seguridad social de un usuario (por ejemplo, pensiones o prestaciones por discapacidad) en su país o en otro, por ejemplo . acogiendo la tarjeta sanitaria europea.

Además, la la Agencia Ejecutiva Europea en los ámbitos de la Salud y Digital (HaDEA) licitó el desarrollo del código fuente de referencia de la Cartera IDUE que fue adjudicado a la empresa sueca Scytale AB y que esta ha liberado como primera versión en el portal GitHub: EUDI Wallet Reference Implementation

Por otro lado, el Instituto Europeo de Normas de Telecomunicaciones (ETSI) está desarrollando algunas normas técnicas necesarias para la implementación de las nuevas funcionalidades de la Cartera IDUE.

Call to action:

Si tu empresa utiliza sistemas de identificación digital y queréis ver como podéis prepararos para ser parte del nuevo ecosistema que se ha de crear en torno a la Cartera IDUE contacta con EADTrust en el +34 917160555 (o por email: infor (sin r) at eadtrust punto eu) y explora los servicios que podemos ofreceros.

Ya somos Prestador Cualificado de Servicios de Confianza y algunos de nuestros servicios cualificados pueden resolver ya retos que os estéis planteando.

GoCertius de un vistazo. Para que conste. Video de 1 minuto.


En relación con los artículos recientes en este blogs sobre GoCertius contamos en un video de 1 minuto varios aspectos:

  • EADTrust es un Prestador Cualificado de Servicios de Confianza, lo que se puede comprobar aquí y aquí.
  • Por la Disposición final segunda de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza, se ha modificado el artículo 326 de la Ley 1/2000, de 7 de enero, de Enjuiciamiento Civil. Que señala:

«4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior, se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.

Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»

  • La cámara y el micrófono los controla directamente la App. No se puede instalar en móviles «rooteados» (con permisos de superusuario).
  • Cada prueba electrónica recogida en la Certificación se respalda por un sello de tiempo cualificado tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 41).
  • Cada Certificación se rubrica con un Sello electrónico cualificado de entidad (de la propia EADTrust) tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 35).
  • Cada certificación de GoCertius constituye un «Soporte duradero» según se exige en diferentes normas (por ejemplo, la Ley 3/2014 de defensa de consumidores y usuarios).

Por tanto las capturas de pruebas electrónicas registradas por GoCertius se benefician de esa presunción «Iuris Tantum» que impone la carga de la prueba a quien quiera negar su fuerza probatoria.

Y todo está hecho para que se pueda entender de la mejor forma posible qué es lo que se está demostrando y para dar certeza de su autenticidad.

GoCertius está disponible para iPhone y Android y su uso es gratuito.

GoCertius, una App que testimonia pruebas electrónicas irrefutables de audio, video y documentos


Fruto de la colaboración entre Garrigues y EADTrust tras la entrada en el capital del Prestador Cualificado de Servicios de Confianza por parte de la Firma de Abogados líder en España, hemos puesto a disposición de los ciudadanos una nueva App para teléfonos móviles denominada GoCertius.

Ayer se hicieron públicas algunas pinceladas respecto a la estrategia del bufete Garrigues que impulsa una factoría ‘legaltech’ y lanza con EADTrust la ‘app’ GoCertius de certificación digital de videos, audios y documentos.

La noticia cita algunas ideas de Eduardo Abad, socio responsable del Comité de Innovación y Digitalización, de Garrigues.

Como presidente de EADTust, es para mi un honor que formemos parte de esta vanguardista propuesta que busca transformar el panorama de la confianza digital en el nuevo contexto regulatorio basado en EIDAS2 y la propia evolución de la economía digital en los próximos años..

En estos momentos Garrigues muestra su oferta de servicios con «nuevos negocios digitales poco habituales en el ámbito legal».

En la que estamos contribuyendo desde EADTrust, creando conjuntamente una «factoría digital» ideada por Garrigues que diseña y desarrolla nuevos productos, servicios y herramientas. que permiten desplegar servicios o soluciones legaltech del ámbito de la confianza digital, contribuyendo a la adopción de la digitalización de los contratos y aportando un ecosistema de desarrollo alrededor de los activos digitales.

Un «gran laboratorio» que ya ofrece en los repositorios de aplicaciones de iPhone y Android su primera aplicación, GoCertius, dedicada a certificar digitalmente lo que se pueda captar con la cámara o el micrófono del teléfono móvil o los documentos que pasen por el.

Además, GoCertius permite ejemplificar la apariencia de las certificaciones de pruebas electrónicas de forma que se puedan presentar en juicio o en entornos de resolución de controversias, beneficiándose de que la certificación describe de forma entendible por no expertos las circunstancias en las que se han recogido las pruebas.

GoCertius es una aplicación que permite certificar vídeos, fotos y cualquier archivo digital, añadiendo a la captura un sello de tiempo cualificado que crea una prueba de máxima eficacia legal permitida por la regulación vigente. Además registra el rasttro de evidencias en una blockchain. Las certificaciones generadas por GoCertius se sellan electrónicamente con un sello electrónico cualificado y explican la vinculación de los elementos testimoniados con sellos de tiempo cualificados asociados a cada uno de ellos.

«Con este y los productos que le seguirán, Garrigues pretende dar un paso más en su contribución a la seguridad jurídica de las empresas y ciudadanos en una sociedad cada vez más digitalizada», en palabras de Eduardo Abad.

GoCertius es de uso abierto para cualquier persona que lo instale en su móvil y es de uso gratuito en la mayor parte de los casos. Para los usuarios que necesiten testimoniar de manera habitual un gran número de pruebas digitales existe un modelo de tarificación muy atractivo. Este modelo «freemium» permite probar la App sin coste y valorar si puede ser interesante adoptarlo como herramienta profesional.

Con los mismos principios, Garrigues y EADTrust promovemos una plataforma que se puede implantar en diferentes entornos profesionales (bancos, aseguradoras, empresas de telecomunicaciones, compañías eléctricas,…) para reforzar sus sistemas de contratación a distancia generando certificaciones disponibles para la entidad y para sus clientes que así pueden disponer de la misma posición probatoria, lo que yo llamo «simetría probatoria», y que coincide con la expresión acuñada de «igualdad de armas ante la ley».

Esta «factoría» se erige como un punto de convergencia entre la innovación y la legalidad, ofreciendo soluciones integrales que abordan las necesidades emergentes en seguridad jurídica digital y cumplimiento.

La plataforma está disponible en entornos Cloud respetuosos con las legislaciones europeas y como «armario digital» desplegable «on premise».

Tanto Eduardo Abad como yo pensamos que «la factoría» es, probablemente, el elemento más disruptivo y diferenciador en materia de innovación puesto en marcha por nuestras organizaciones recientemente.

Gracias a «la factoría» de Garrigues, estamos iniciando una etapa crucial en la que transformamos la experiencia y conocimiento acumulados a lo largo de los años en este blog, en un catálogo completo de soluciones digitales. Este catálogo abarca diversos formatos y está diseñado para facilitar la seguridad jurídica digital y el cumplimiento normativo, adaptándose a las necesidades actuales y futuras del sector.

Un aspecto que diferencia esta iniciativa es el papel activo de Garrigues en el pensamiento y diseño de estos productos y servicios. Al estar ideados desde un despacho legal, adquieren un carácter único y están intrínsecamente alineados con las normativas y los estándares de seguridad jurídica digital. Este enfoque no solo garantiza la legalidad de las soluciones propuestas, sino que también las enriquece con una perspectiva legal integral.

La factoría es un paso más en la senda iniciada por Garrigues que anunció el pasado mes de marzo de 2023 la compra de un 51% de EADTrust.

EADTrust, es un prestador cualificado de servicios electrónicos de confianza bajo la supervisión del Ministerio de Asuntos Económicos y Transformación Digital.

Aquel anuncio reflejaba un posicionamiento estratégico en un mercado «clave» en el nuevo marco regulatorio definido por el reglamento elDAS 2 (en inglés, electronic identification, authentication and trust services 2), que impulsa nuevos servicios cualificados prestados por los proveedores de servicios de confianza en el marco de la economía digital, y les permite ofrecer productos y servicios «críticos» para la seguridad jurídica.

Desde EADTrust también colaboramos con Garrigues en temas como la Inteligencia Artificial (IA) generativa.

Garrigues cuenta con un equipo de más de 150 profesionales de diversas áreas que está desarrollando «una arquitectura integrada por modelos propios» para resolver tareas específicas, de momento, al servicio de sus propios abogados, pero que «en poco tiempo se podría ofrecer también a clientes» para trabajos concretos.

En EADtrust estamos completando un modelo de verificación de cumplimiento que permitirá certificar que los datos con que se entrenan ciertos sistemas de LLM (Large Language Model) son propios y no sufren sesgos derivados de fuentes externas de datos.

«En Garrigues, consideramos que la innovación es fundamental para el desarrollo de nuestro negocio«, en palabras de Eduardo Abad. Un planteamiento que va más allá de una reflexión táctica ya que la clave del proceso de transformación digital del bufete se configura como un planteamiento estratégico.

Y en EADTrust estamos muy orgullosos se ser una pieza clave de esa estrategia.

Conclusión

La factoría ‘legaltech’ de Garrigues, apoyada por EADTrust, representa un paso significativo hacia la innovación en el campo de la confianza digital. Con proyectos como GoCertius, estamos no solo proporcionando herramientas útiles, sino también educando al mercado sobre la importancia de la seguridad jurídica en el entorno digital. Esta iniciativa marca el comienzo de una nueva era en la que la tecnología y la ley se fusionan para crear un entorno digital más sencillo, seguro y confiable.

15TH CA-DAY


Hoy, 12 de octubre de 2023, ha tenido lugar el decimoquinto «Dia de los Servicios de Certificación» (15TH CA-DAY). Este evento está asociado con el que se celebró ayer: el noveno Foro de los Servicios de Confianza e Identidad Digital (9th Trust Services and eId Forum).

El principal objetivo de estas jornadas es abordar los últimos avances en el marco de eIDAS2, los servicios de confianza en virtud de la Directiva NIS2, la próxima implementación de la Cartera Digital de la UE, así como la solución tecnológica con el fin de proporcionar servicios en línea seguros a los ciudadanos de la UE.

08:00 – 09:00Registrations and breakfast 
09:00 – 09:15Welcome by D-Trust and TÜVITKim Nguyen
Dirk Kretzschmar
09:15 – 09:30Keynote Andrea Valle, Adobe
09:30 – 09:50eIDAS 2.0 – What is new for TSP? Viky Manaila, Intesi Group
09:50 – 10:10NIS II and eIDAS II: How to audit Trust Services in 2025? Paloma Llaneza González, CerteIDAS
10:10 – 10:30QWACs and QSeals Identifying Reliable SourcesEnrico Entschew, D-Trust
Andreas Wand, D-Trust
10:50 – 11:10Auditing TSP Services in the Cloud Matthias Wiedenhorst, TÜVIT
11:10 – 11:30European Cyber regulations at a glance Slawomir Gorniak, ENISA
11:30 – 11:50Remote identification under eIDAS Jon Olnes, Signicat
11:50 – 12:10Wallet use cases for TSPsMichal Tabor, Obserwatorium.biz
12:30 – 12:50SSI and PKI – enabling attribute attestationsChristian Seegebarth, IDunion
12:50 – 13:10eIDAS 2.0 Toolbox: Selective Disclosure for EAA Sebastian Elfors, IDNow
13:10 – 13:30Post Quantum Cryptography Jan Klaußner, Bundesdruckerei
14:30 – 14:50CAB-Forum Updates and S/MIME Baseline RequirementsDimitris Zacharopoulos, CA/Browser-Forum
14:50 – 15:10International market for trust servicesDean Coclin, DigiCert
15:10 – 15:50Panel Discussion +Q&A: TSP governance – European vs. Root storesDennis Jackson, Mozilla
Jochen Eisinger, GoogleArno Fiedler, Nimbus Technologieberatung
Paul van Brouwershaven, Entrust
Kim Nguyen, D-Trust
15:50 – 16:00Closing remarksKim Nguyen,
Arno Fiedler

Al finalizar estos dos días quedan muchas inquietudes por resolver y algunas ideas:

  • El 4 de noviembre comenzará el debate final de los Trílogos sobre Identidad Digital con previsión de que el nuevo Reglamento (EIDAS2) se publique en Diciembre de 2023.
  • La Cartera Digital enfrenta como mayor reto la adopción.
  • La estructura de Prestadores de Servicios de expedición de testimonios cualificados presenta muchos retos e incertidumbres
  • No está claro aun como se evaluará la seguridad de la Cartera Digital ni los Servicios de expedición de testimonios cualificados.

Laboratorio de Confianza Digital ICADE Garrigues


La Universidad Pontificia Comillas y el despacho de abogados Garrigues, firmaron un convenio para crear el Observatorio ‘Legaltech’, Garrigues-ICADE.

El Observatorio, depende de la Facultad de Derecho (Comillas ICADE), a través del Centro de Innovación del Derecho (CID-ICADE).

En la organización del Observatorio destacan Fernando Vives (Presidente), Iñigo Navarro (Codirector), Moisés Menéndez (Codirector), Ofelia Tejerina (Coordinadora) y Hugo Alonso (Gestión de Proyectos).

Formando parte del Observatorio se han definido ya varios laboratorios:

Ahora se crea el Laboratorio de Confianza Digital ICADE Garrigues y he sido nombrado Director del Laboratorio, lo que para mi es un gran honor.

Aunque todavía estoy recopilando información para incorporarla a la página web del Laboratorio que se creará en el sitio de la Universidad de Comillas quisiera comentar que en este momento estamos dando prioridad al análisis del futuro Reglamento EIDAS2 y a la formulación de la Cartera IDUE que se espera que en unos dos años esté disponible para todos los ciudadanos europeos.

Hemos creado un Enlace de invitación al Canal de Whatsapp del Laboratorio de Confianza Digital en el que comentaremos novedades y al que se pueden conectar las personas interesadas.

Posteriormente organizaremos eventos presenciales con diversos ponentes en las instalaciones de la Universidad.

Y dado que soy de Pamplona y hoy es 6 de julio, pongo esta fotico del chupinazo que se ha disparado a las 12 de la mañana desde el balcón del ayuntamiento para celebrar que hoy comienzan las fiestas de San Fermín.