Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Mañana, 14 de noviembre de 2024, participo en el encuentro de la Junta de Observadores del proyecto DC4EU, uno de los grandes proyectos piloto que se están desarrollando en Europa.
Atos será el anfitrión. ya que la reunión tendrá lugar en sus instalaciones de la calle Albarracín, 25.
DC4EU busca aplicar el marco de confianza eIDAS de la Unión Europea centrándose en los ámbitos de la educación y la seguridad social.
DC4EU investigará la expedición de credenciales educativas y cualificaciones profesionales en el sector de la educación y la expedición del «Portable Document A1», y la Tarjeta Sanitaria Europea en el sector de la seguridad social.
DC4EU explora las posibilidades de la Cartera IDUE (EUDI Wallet) en interacciones transfronterizas según el proceso de la Caja de Herramientas de la UE (Toolbox).
DC4EU desarrolla cuatro casos de uso en los que se ponen a prueba la interoperabilidad y la escalabilidad en el ámbito nacional y en múltiples contextos transfronterizos para proporcionar información a la Comisión Europea y a los Estados miembros con vistas a actualizaciones iterativas.
DC4EU cuenta con la participación de 80 instituciones relevantes de 22 países, respaldadas por 43 organizaciones públicas y 49 entidades privadas, incluidas organizaciones emisoras de Carteras, emisores de Declaraciones Electrónicas de Atributos y con la participación de diversos Prestadores Cualificados de Servicios de Confianza y fuentes auténticas para permitir la realización de pruebas exhaustivas del monedero utilizando Declaraciones Electrónicas Cualificadas de Atributos.
Este artículo vuelca al español el titulado EUDI Wallet Reference Implementation, explicado por la Unión Europea sobre la disponibilidad del código fuente de la cartera IDUE.
La implementación de referencia de la Cartera IDUE se basa en su documento resúmen de arquitectura y marco de referencia y tiene como objetivo mostrar una plataforma robusta e interoperable para la identificación digital de personasy entidades, la autenticación y las firmas electrónicas basadas en estándares comunes en toda la Unión Europea.
La implementación de referencia de la cartera EUDI se adopta una arquitectura modular compuesta por un conjunto de componentes reutilizables para cada funciónque se desarrollarán paulatinamente y se podrán reutilizar en otros proyectos. En concreto, como parte de la implementación de referencia de la cartera IDUE, se entregará el siguiente conjunto de componentes:
Consulte la documentación publicada en Github que se detalla en las siguientes secciones para saber como compilar y participar en la Implementación de referencia de Cartera IDUE (EUDI Wallet).
Ámbito funcional
El alcance de la Implementación de Referencia de la Cartera IDUEse publica pensando en mejoras sucesivas de funcionalidad enfatizando las funcionalidades clave que permiten acoger un amplio conjunto de casos de uso. Por ejemplo:
Permiso de conducir móvil
Acceso a servicios públicos y privados en línea
Apertura de una cuenta bancaria
Registro de SIM
Autorización de pago
Autenticar un servicio de terceros para firmar documentos
Las siguientes observaciones se considerarán en relación con las funcionalidades proporcionadas.
Presentación remota
Flujos entre dispositivos y en el mismo dispositivo para autenticación y autorización en línea (OpenID4VP (borrador 20) que transfiere mDoc para autenticación y autorización remotas)
Plataformas aplicables: Android, iOS
Compartir proximidad
Uso de protocolos de proximidad QR/BLE
Etiqueta NFC para compatibilidad con dispositivos (entrega estática)
Plataformas aplicables: Android, iOS
Emisor
Una implementación de un servicio de emisión de credenciales, según OpenId4VCI (borrador 13) (proporciona un servicio de emisión de PID y mDL de prueba en formato mDoc y SD-JWT-VC)
Hoja de ruta
La hoja de ruta de la implementación de referencia de EUDI Wallet ofrece una visión transparente de las características y mejoras que se están desarrollando actualmente o que se planean para el futuro. Su propósito es promover la comunicación y la colaboración abiertas en nuestra comunidad.
Le animamos a que contribuya o proporcione sus comentarios o sugerencias para la implementación de referencia de EUDI Wallet. Según el tipo de comentarios que desee proporcionar, puede utilizar uno de los siguientes canales:Contribuciones al códigoSugerencias para la hoja de rutaOtros comentarios
Repositorios
En esta sección se ofrece una descripción general de los repositorios clave de la implementación de referencia de EUDI. La tabla que aparece a continuación sirve como ayuda de navegación para encontrar la información que está buscando.
Bibliotecas
Bibliotecas coordinadoras de Wallet Core (Android) y Wallet Kit (iOS)
Implementación de la biblioteca EUDI Wallet (Cartera IDUE) Core para Android que sirve como capa coordinadora entre la aplicación UI y las bibliotecas Wallet. Actualmente, coordina las bibliotecas de emisión, proximidad y presentación remota.
Implementación de la biblioteca EUDI Wallet Kit (Cartera IDUE) para iOS que sirve como capa coordinadora entre la aplicación UI y las bibliotecas Wallet. Actualmente coordina las bibliotecas de emisión, proximidad y presentación remota.
Implementación de la aplicación de interfaz de usuario de carterapara Android. Actualmente, también incluye una aplicación de demostración que demuestra las siguientes capacidades: presentación de proximidad, autenticación en línea en el mismo dispositivo y emisión de PID y mDL.
Implementación de la aplicación de interfaz de usuario de cartera para iOS. Actualmente, también incluye la aplicación de demostración, que demuestra las siguientes capacidades: presentación de proximidad y presentación en línea desde el mismo dispositivo y emisión de PID y mDL.
Aplicación de interfaz de usuario (frontend) de Web Verifier de demostración que actúa como punto final de confianza de Verifier/RP. Disponible en https://verifier.eudiw.dev
Una implementación de un servicio de emisión de credenciales, según OpenId4VCI (borrador 13), en JVM Kotlin. Disponible en https://issuer-backend.eudiw.dev/
Trust Provider Signer es un proveedor y cliente de servicios de firma remota en Java
Preguntas frecuentes y guías prácticas
Se ha recogido una lista de preguntas frecuentes sobre la implementación de la referencia de cartera IDUE.
Las instrucciones para instalar y utilizar las aplicaciones/bibliotecas correspondientes se pueden encontrar en los archivos ‘ReadMe’ correspondientes, es decir:
El software publicado en GitHub es una versión de desarrollo inicial:
La versión de desarrollo inicial es un entregable inicial que refleja los esfuerzos de un período de tiempo corto y no puede considerarse el producto final.
La versión de desarrollo inicial puede modificarse sustancialmente con el tiempo, puede acoger nuevas características pero también puede cambiar o eliminar las existentes, renunciando, potencialmente, a la compatibilidad con su código preexistente.
La versión de desarrollo inicial tiene un alcance funcional limitado.
La versión de desarrollo inicial puede contener errores o fallos de diseño y otros problemas que podrían causar fallas del sistema u otros errores y pérdida de datos.
La versión de desarrollo inicial hace uso de un juego de estándares de seguridad, privacidad, disponibilidad y confiabilidad reducidos en relación con las versiones futuras. Esto podría hacer que el software sea más lento, menos confiable o más vulnerable a ataques que el software maduro.
La versión de desarrollo inicial aún no está documentada exhaustivamente.
Los usuarios del software deben realizar ingeniería y pruebas adicionales suficientes para evaluar adecuadamente su aplicación y determinar si alguno de los componentes de código abierto es adecuado para su uso en esa aplicación.
Se recomienda encarecidamente no utilizar esta versión del software en producción.
El 12 de agosto de 2024 se publicaron los borradores de los primeros actos de ejecución (implementing acts) que se van a ir publicando en el desarrollo del Reglamento EIDAS2 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios.
Aunque el plazo ha vencido, he considerado útil recoger en este artículo la documentación de estos borradores.
Los desarrollos normativos se centran principalmente en la «Cartera IDUE» o «EUDI Wallet»
Carteras de identidad digital de la Unión Europea: Certificación
Esta iniciativa tiene por objeto establecer los requisitos para la certificación de la conformidad de las carteras de identidad digital de la Unión Europea . Si los Estados miembros no puedan utilizar los esquemas europeos de certificación de la ciberseguridad basados en el Reglamento (UE) 2019/881 o estos esquemas son insuficientes, deberán establecer esquemas nacionales de certificación que los completen. Dichos esquemas deben, por ejemplo, especificar los requisitos de competencia y un proceso de evaluación.
Carteras de identidad digital de la Unión Europea: Marco de confianza
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.
Su objetivo es garantizar que el sistema electrónico de notificación establecido por la Comisión Europea funcione como un canal de comunicación seguro y transparente para el intercambio de información entre la Comisión y los Estados miembros.
Carteras de identidad digital de la Unión Europea: datos de identificación de la persona y declaraciones electrónicas de atributos
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digitalde la Unión Europea.
Su objetivo es garantizar una gestión fluida del ciclo de vida de los datos de identificación personal y de las declaraciones electrónicas, que abarca la expedición, la verificación, la revocación y la suspensión. Esto garantiza que los datos de identificación personal y las certificaciones electrónicas de los usuarios se expidan a la cartera y puedan divulgarse a las partes pertinentes.
Carteras de identidad digital de la Unión Europea: protocolos e interfaces que deben admitir
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea . Su objetivo es garantizar la correcta aplicación de protocolos e interfaces cruciales para el funcionamiento eficaz de las carteras.
Al admitir protocolos e interfaces comunes, las carteras pueden garantizar:
la correcta expedición y presentación de los datos de identificación y las declaraciones electrónicas,
el adecuado intercambio de datos entre carteras, y
una comunicación eficiente con las partes pertinentes.
Carteras europeas de identidad digital: integridad y funcionalidades básicas
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras europeas de identidad digital. Su objetivo es establecer normas para garantizar que los Estados miembros proporcionen carteras interoperables y que puedan utilizarse para todos los fines previstos.
Por ejemplo, las carteras deben permitir:
la identificación transfronteriza segura en línea para una amplia gama de servicios públicos y privados;
Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.
Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.
En estas jornadas se pretende
Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.
Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”
10th Trust Services and eID Forum
La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:
Time
SPEAKERS AND PANELISTS
PANEL
09:00 10:00
Registrations & Coffee
10:00 11:20
Dimitris Papastergiou, Minister of Digital Governance Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA Andrea Servida Vedran Lalic, Head of Office at European Parliament Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements Setting up the scene Introductory Speeches / Keynotes
11:20
Let’s have a coffee
11:40 11:55
Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, Denmark
Perspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45
Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission Wim Coulier, Belgian Mobile ID-itsme Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland Mathias Trier Reindel, Agency for Digital Government, DenmarkModerated by Rossen Naydenov, ENISA
Panel Discussion Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45
Maria Owczarek, Polish Data Protection Authority
Digital Identities and Privacy Challenges
13:00
Lunch Break
14:00 15:00
Arno Fiedler, Vice Chair, ETSI ESI Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies Stéfane Mouille, General Manager, CLR Labs Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSAModerated by Eric Vetillard, ENISA
Presentation: Setting up the scene Panel Discussion Why Digital Wallet Certification and Standardization are so vital?
15:00
Jon Shamah, Co-founder & Director, Global Trust Foundation
Digital Wallets – A Future Vision
15:20
Let’s have a coffee
15:40 16:30
Jérôme Bordier, ClubPSCo Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus Kim Nguyen, Bundesdruckerei/D-Trust Andras Barsi, Senior Consultant, ARUBAModerated by Evgenia Nikolouzou, ENISA
Panel Discussion What are the main changes that TSPs will experience under eIDAS2?
16:30 16:45
Apostolos Apladas, Program Manager, DG DIGIT
Preservation of Qualified Electronic Signatures and eIDAS Dashboard update
Let’s dream of the future – CRA and Digital wallets – Market perspectives
17:15 17:30
Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA
Closing remarks
19:30 22:30
@Neworking event
16th CA-day
La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por D-TRUST en cooperación con TÜV NORD:
Time
SPEAKERS AND PANELISTS
PANEL
08:30 09:00
Registrations & Coffee
09:00 10:15
Welcome by D-Trust, TÜV NORD CERT and ENISA Dr. Katharina von Knop, VDE e.V. Tim Callan, Sectigo Dr. Kim Nguyen, Bundesdruckerei Paloma Llaneza González, Certeidas
Welcome Statements Setting up the scene Keynotes on digital trust, preventing security incidents, trust services andAI, legal perspective on trust services
10:15 10:40
Let’s have a coffee
10:40 12:10
Andreas Wand, Christian Seegebarth, D-Trust Jon Ølnes, Signicat Andrea Röck, ANSSI Enrico Entschew (D-Trust), Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair), Matthias Wiedenhorst (TÜV NORD CERT), Andrea Servida, Arno Fiedler (Nimbus)
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2 Fireside Chat Pros and Cons for eIDAS 2 stakeholders
12:10 13:10
Lunch Break
13:10 14:30
Michal Tabor, Obserwatorium.biz Dr. Ignacio Alamillo-Domingo, Logalty Jörg Lenz, Namirial Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities
14:30 14:50
Let’s have a coffee
14:50 16:15
Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano Dean Coclin, DigiCert Juliana Cafik (Microsoft), Evgenia Nikolouzou (ENISA), Viky Manaila (Intesi/CSC), Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20
Closing remarks
16:20 18:00
@Neworking event
Ya estoy deseando saludaros a los que podáis acudir.
Este Reglamento de Ejecución modifica algunos aspectos del procedimiento de gestión para los trámites relacionados con el etiquetado energético y, entre ellos, los relacionados con la expedición de certificados cualificados, especialmente de persona jurídica, que se requieren para los trámites con el registro europeo de productos para el etiquetado energético (EPREL).
En aplicación del Reglamento (UE) 2017/1369, que, entre otros aspectos establece la creación de una base de datos de productos eléctricos, la Comisión implementó el sistema del registro europeo de productos para el etiquetado energético (EPREL), que consta de dos partes: un sistema público que ofrece acceso gratuito a información pública sobre los modelos de productos introducidos en el mercado de la Unión y un sistema de cumplimiento en el que los proveedores facilitan información pública y técnica sobre dichos modelos de productos, y a los que pueden acceder las autoridades de vigilancia del mercado de los Estados miembros.
El sistema del EPREL proporciona información sobre los productos relacionados con la energía regulados por los Reglamentos Delegados adoptados en virtud del Reglamento (UE) 2017/1369, de la Directiva 2010/30/UE del Parlamento Europeo y del Consejo y, en el caso especial de los neumáticos, en virtud del Reglamento (UE) 2020/740 del Parlamento Europeo y del Consejo.
Para garantizar la autenticidad de la información y tener la certeza de que esta procede de fuentes de confianza se ha establecido un sistema para verificar la identidad y el derecho a registrar los modelos de productos en el EPREL.
Dado que existen miles de proveedores en los distintos Estados miembros que registran los modelos de productos en el EPREL, la verificación de su identidad de conformidad con la legislación pertinente de la UE y las normas internacionales debe realizarse por vía electrónica, lo que se puede optimizar mediante el uso de certificados electrónicos cualificados emitidos por Prestadores de Servicios de Confianza Cualificados, como EADTrust. Para la emisión de certificados cualificados, los Prestadores siguen procedimientos rigurosos de verificación de identidad.
Solo aquellos proveedores que hayan completado satisfactoriamente el procedimiento de verificación en el EPREL, demostrando su identidad y su país de establecimiento, podrán registrar nuevos modelos de productos, modificar los registros existentes o llevar a cabo cualquier otra operación sobre los modelos que hayan registrado.
La identificación de personas jurídicas se trata en el Artículo 4 «Verificación de las personas jurídicas»
Los proveedores que sean personas jurídicas presentarán elementos de prueba sobre su identidad y su establecimiento en la Unión mediante un sello electrónico cualificado respaldado por un certificado cualificado de sello electrónico expedido por un prestador cualificado de servicios de confianza (como EADTrust) con arreglo al Reglamento (UE) n.o 910/2014. No se aceptará la firma electrónica del representante autorizado de un proveedor que sea una persona jurídica porque no proporciona elementos de prueba sobre el establecimiento en la Unión de dicha persona jurídica.
El certificado cualificado de sello electrónico que respalda al sello electrónico cualificado contendrá el nombre de la persona jurídica tal como conste en el registro mercantil de un Estado miembro, sin omitir espacios, signos de puntuación u otros caracteres especiales. El certificado debe ser conforme con las normas EN 319 412-1 y EN 319 412-3.
El campo «Subject» (objeto) del certificado cualificado de sello electrónico tendrá un atributo llamado «organizationIdentifier» (identificador de la organización) que contendrá información con la siguiente estructura y orden:
a) la referencia del tipo de identidad de la persona jurídica de tres caracteres con el valor del NTR;
b) el código de país de dos caracteres indicado en la norma ISO 3166 referido al país de establecimiento;
c) guion/signo menos, «–» (U + 002D);
d) el identificador según la referencia del tipo de identidad para el NTR, utilizando la estructura y el orden siguientes, especificado en el Reglamento de Ejecución (UE) 2021/1042 como identificador único europeo (EUID):
i) el identificador del registro mercantil, para la sección u oficina concreta del registro público que haya asignado el número de registro mercantil a la persona jurídica de que se trate, ii) punto, «.» (U + 002E), iii) el número de registro mercantil asignado a la persona jurídica por el registro mercantil nacional a que se refiere el inciso i) anterior.
El código de país, que forma parte del EUID y que precede a los tres campos mencionados, así como el dígito de verificación, son opcionales.
Las personas físicas que registren modelos de proveedores que sean personas jurídicas no llevarán a cabo el proceso de verificación electrónica en lugar de dichas personas jurídicas.
Por tanto, los certificados de persona jurídica, que en España se identificaban con el Código CIF, pasarán a identificarse con el Código NTR cuando los certificados se vayan a utilizar para acceder a la base de datos EPREL.
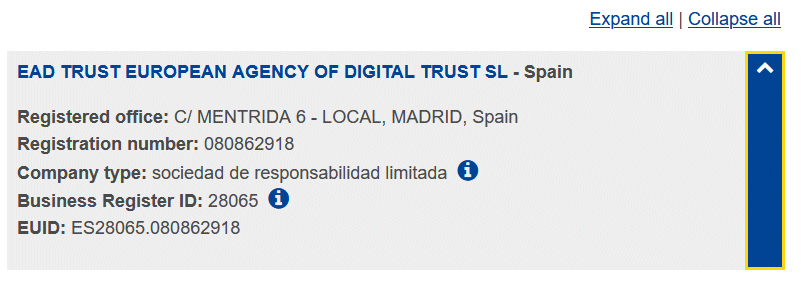
Este es un ejemplo del Código NTR (EUID) de EAD TRUST: ES28065.080862918
Contacte con EADTrust si necesita gestionar los certificados de su empresa para las gestiones con el Registro EPRELllamando al 917160555 o 902 365 612.
Este documento analiza la seguridad de los diferentes algoritmos criptográficos de HASH y de Clave Pública, como los usados en las firmas electrónicas y para el caso de los sellos de tiempo cualificados realiza la siguiente propuesta:
5.11 SELLOS DE TIEMPO [MP.INFO.4]
Atendiendo a la definición dada por el Reglamento eIDAS, un sello de tiempo electrónico está constituido por datos en formato electrónico que vinculan otros datos en formato electrónico con un instante concreto, aportando la prueba de que estos últimos datos existían en ese instante. Así pues, a efectos prácticos, los sellados de tiempo suponen la asignación por medios electrónicos de una fecha y hora a un documento electrónico, con la intervención de un prestador de servicios de certificación, que asegure la exactitud e integridad de la marca de tiempo del documento a la que va unido, de modo que no se pueda negar la vinculación de la fecha y hora a dicho documento con posterioridad al momento en que se practica el sellado.
Se considerarán distintos niveles de seguridad dependiendo de nivel exigido para la dimensión de Trazabilidad [T]. La siguiente tabla los requisitos mínimos establecidos para cada uno de estos niveles:
Requisitos sellado de tiempo
Requisitos sellado de tiempo
Nivel BAJO [T]
No aplica
Nivel MEDIO [T]
No aplica
Nivel ALTO [T]
Se utilizarán productos certificados conforme a lo establecido en el ENS ([op.pl.5] Componentes Certificados).
Se emplearán «sellos cualificados de tiempo electrónicos» atendiendo a lo establecido en el Reglamento eIDAS.
Se utilizarán mecanismos de firma electrónica recomendados y fortaleza mínima 128 bits, es decir:
— RSA de, al menos, 3072 bits (aunque se recomienda el uso de 4096 bits). — Curvas elípticas con claves de, al menos, 256 bits. — Funciones resumen de las incluidas en la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.
Para los esquemas enlazados, la seguridad recae en la función resumen empleada, por tanto, se empleará cualquiera de las funciones de la serie SHA-2 o SHA-3 con una seguridad mayor o igual que SHA-256.
Requisitos del sellado de tiempo según el ENS
Desde 2023 EADTrust proporciona servicios de sellado de tiempo cualificado con seguridad criptográfica reforzada y claves de mayor tamaño según lo indicado por el Centro Criptográfico Nacional.
Estas son las variantes de Qualified time stamp de EADTrust:
Como se puede apreciar, además de existir una opción económica (QTSU RSA 2048bits) existen variantes con seguridad ENS en RSA 3072bits y ECC 256bits y otras con seguridad aún mayor, en base a Dispositivo Cualificado de Creación de Sello (QSCD) RSA 4096bits y ECC 384bits.
No existe en este momento ningún otro prestador con este nivel de seguridad criptográfica en los sellos de tiempo, o al menos, yo no he podido encontrarlo.
Considerando los riesgos que pueden aparecer conforme se confirmen ataques prácticos a la criptografía clásica desde la computación cuántica conviene irse preparando con los recursos ya existentes, por ejemplo protegiendo la información con sellos de tiempo de mayor resistencia, como los indicados más arriba.
En la lista TLS española, pueden obtenerse los certificados de cada TSU:
Qualified timestamps issued by EADT QTSU 2023 RSA 2048
La robustez de los algoritmos criptográficos es también el objeto de uno de los estándares desarrollados por ETSI para dar cobertura de normalización al Reglamento 2014/910 (EIDAS) recientemente modificado por el Reglamento 2024/1183.
Contacte con EADTrust enviando un mail a info(at)eadtrust.eu o llamando al 917160555 (también al 902 365 612) si necesita reforzar la calidad de los sellos de tiempo cualificados que utiliza su institución o cumplir con el ENS (Esquema Nacional de Seguridad.
El artículo 45 decies del Reglamento EIDAS tras la modificación del Reglamento UE 2024/1183 establece que los datos electrónicos y documentos electrónicos conservados mediante un servicio cualificado de archivo electrónico gozarán de la presunción de su integridad y origen durante el período de conservación por el prestador cualificado de servicios de confianza.
El articulo Artículo 45 undecies entra en detalles.
Esta normativa crea un marco de presunciones respecto a la conservación de archivos, que tiene efectos en la Archivística Digital y en la Diplomática Digital. ¿Cómo se relacionan ambas disciplinas? Lo veremos a continuación.
Introducción
En la era digital, donde la información fluye a raudales y los documentos se crean y modifican en un abrir y cerrar de ojos, la preservación de la autenticidad y el valor probatorio de los registros digitales se convierte en un desafío crucial. Aquí es donde entran en juego la archivística digital y la diplomática digital, dos disciplinas que, aunque con enfoques diferentes, comparten el objetivo común de garantizar la integridad y la perdurabilidad de los documentos electrónicos a lo largo del tiempo.
Archivística digital: Preservación y acceso a largo plazo
La archivística digital se encarga de gestionar el ciclo de vida completo de los documentos electrónicos, desde su creación hasta su eliminación o conservación permanente. Su objetivo principal es asegurar que los registros digitales seleccionados por su valor histórico, cultural o administrativo sean preservados de forma adecuada y accesibles a largo plazo, independientemente de los cambios tecnológicos que puedan surgir en el futuro. Para ello, los archiveros digitales emplean diversas técnicas y herramientas, como la normalización de formatos, la migración de datos y la emulación de sistemas obsoletos.
Diplomática digital: Autenticidad y fiabilidad de los documentos electrónicos
La diplomática digital, por su parte, se centra en el estudio de la autenticidad y la fiabilidad de los documentos electrónicos. Su objetivo es determinar si un documento digital es realmente lo que dice ser, si ha sido creado por la persona o entidad que afirma haberlo creado y si no ha sido alterado o manipulado de forma fraudulenta. Para ello, los diplomáticos digitales analizan las características internas y externas del documento, como su estructura, su contenido, su firma electrónica y su contexto de producción.
La importancia de tratar conjuntamente ambas disciplinas
La archivística digital y la diplomática digital son dos caras de una misma moneda. Ambas disciplinas son complementarias y necesarias para garantizar la integridad y la fiabilidad de los documentos electrónicos a lo largo del tiempo. La archivística digital se encarga de preservar los documentos electrónicos y hacerlos accesibles, mientras que la diplomática digital se encarga de verificar su autenticidad y fiabilidad. La colaboración entre ambas disciplinas es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro.
Desafíos y oportunidades en el futuro
El avance de la tecnología y la creciente digitalización de la sociedad plantean nuevos desafíos y oportunidades para la archivística y la diplomática digital. La aparición de nuevas formas de documentos electrónicos, como los registros en redes sociales o los datos masivos, requiere el desarrollo de nuevas técnicas y herramientas para su gestión y preservación. Al mismo tiempo, la tecnología ofrece nuevas posibilidades para mejorar la eficiencia y la eficacia de los procesos archivísticos y diplomáticos, como el uso de la inteligencia artificial para la identificación y clasificación de documentos o la aplicación de la cadena de bloques para garantizar la inmutabilidad de los registros.
Especialmente tras el Reglamento UE 2024/1183 (EIDAS2) los instrumentos de preservación digital de archivos quedan reforzados y se benefician respecto a la custodia digital de la presunción «Iuris Tantum»
Conclusión
La archivística digital y la diplomática digital son dos disciplinas esenciales en la era digital. Su labor conjunta es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro. A medida que la tecnología avanza y la sociedad se digitaliza cada vez más, estas disciplinas deberán adaptarse y evolucionar para seguir cumpliendo su importante misión.
Call to action
Contacte con EADTrust en el número +34 91 7160555 si necesita custodiar información digital y protegerla a lo largo del tiempo,
O adoptar otros servicios cualificados de confianza como el Sello de Tiempo Cualificado o los certificados cualificados de persona física para firma electrónica (QSIGN) y los de persona jurídica para sello electrónico (QSEAL).
Actualización de las normas PQC FIPS y pruebas de interoperabilidad
La reciente publicación de los borradores FIPS PUB 203, FIPS PUB 204 y FIPS PUB 205 por el NIST abre la fase implementación de los algoritmos criptograficos resistentes a la Computación Cuántica.
También desde el IETF se ha llevado a cabo una «Hackaton» para explorar la implementación de los algoritmos PQC en la emisión de certificados y en la gestión de comunicaciones TLS o firmas de documentos electrónicos.
Este proceso facilitará la interoperabilidad de diferentes implementaciones. El éxito de cualquier implantación de certificados y claves públicas depende de su capacidad para interoperar eficazmente.
También es preciso avanzar en la compatibilidad de DTLS, Datagram Transport Layer Security, la base del soporte de las comunicaciones TLS.
Normalización de ETSI
También ETSI va publicando informes técnicos y propuestas de normalización que contribuirán a la interoperabilidad:
La diplomática es una ciencia auxiliar de la historia que se ocupa de la autenticidad de los documentos, y que se definió inicialmente en 1681 a partir de la obra fundacional “De re diplomática” del benedictino Jean Mabillon.
La reflexión provocada por una controversia dio como resultado esa obra en la que se determinan las características de los documentos que permite que se consideren auténticos.
El monje benedictino de la abadía de Saint-Germain-des-Prés Jean Mabillon (1632-1707), tras leer la obra del jesuita flamenco Daniel Papenbroeck (1628-1714), en la que se ponía en duda la autenticidad de algunos documentos merovingios conservados en la abadía de Saint Dennis, llegó a la conclusión de que no estaba de acuerdo.
Mabillon decidió refutar a Papenbroeck escribiendo De Re Diplomatica, una obra con la que pretendía cuestionar algunas de las ideas propuestas por el erudito holandés. La indignación de Mabillon le impulsó a revisar y recopilar la obra de su vida, y a sentar sistemáticamente las bases de una nueva ciencia. Sin duda, ¡una disputa muy beneficiosa para completar el análisis académico de la archivistica respecto a la autenticidad de los documentos!
En el ámbito de las Administraciones Públicas, el estudio de los documentos que se manejan para el trámite administrativo ha dado lugar al concepto de “diplomática contemporánea” que se uniformizó gracias a la Ley 30/1992.
Con la Ley 11/2007 se da un nuevo impulso a los aspectos digitales de la diplomática, pero quienes tienen que implantarlos se encuentran frecuentemente con que no tienen el bagaje conceptual que permita resolver las dudas de aplicación más allá de la letra de la ley.
En el sector privado, la LSSI y el artículo 2 de la Ley 56/2007 marcan una orientación en la Gestión Electrónica de Documentos, pero hay dudas sobre el valor jurídico de muchas de las iniciativas destinadas a mejorar la eficiencia en la Gestión de Documentos. Cuando los proyectos de desmaterialización documental se acometen, se experimentan ahorros de decenas de millones de euros (en función de la dimensión de los proyectos), y períodos de recuperación de la inversión de entre 9 y 12 meses.
En la Administración de Justicia, se desarrolla la Ley 18/2011 con clara inspiración en la Ley 11/2007 y que sistematiza la gestión digital de documentos a partir de las ideas del Real Decreto 84/2007, de 26 de enero, sobre implantación en la Administración de Justicia del sistema informático de telecomunicaciones Lexnet para la presentación de escritos y documentos, el traslado de copias y la realización de actos de comunicación procesal por medios telemáticos.
Las Leyes 39/2015 y 40/2015, promulgadas en octubre de 2015, establecen el procedimiento administrativo común de las administraciones públicas. Estas leyes consagran el derecho de las personas a relacionarse por medios electrónicos con las administraciones públicas, simplificando el acceso y fomentando el uso de tecnologías de la información y las comunicaciones.
Algunos puntos claves de estas leyes son:
Identificación y Firma: Los interesados deben identificarse y firmar electrónicamente utilizando sistemas admitidos por las administraciones públicas, que incluyen las firmas basadas en certificados cualificados
Presentación de Documentos: Los documentos deben presentarse a través de registros electrónicos habilitados al efecto, vinculado a las Sedes electrónicas de los organismos.
Notificaciones: Las notificaciones deben realizarse electrónicamente, asegurando que los interesados reciban la información de manera oportuna. Este aspecto tiene una regulación mejorable.
Plazos: Se deben respetar los plazos establecidos para cada fase del procedimiento, incluyendo la presentación de documentos y la resolución de trámites.
Derechos de los Interesados: Los interesados tienen derecho a conocer el estado de sus procedimientos, acceder a los documentos y recibir asistencia en el uso de medios electrónicos.
Más recientemente, se ha modificado la Ley 18/2011 con el Real Decreto-ley 6/2023 que introduce varias reformas importantes en el ámbito de la justicia en España, con el objetivo de modernizar y digitalizar el sistema judicial. Algunos de los aspectos más relevantes:
Digitalización de la Justicia: Se promueve el uso de tecnologías de la información y la comunicación en los procedimientos judiciales. Esto incluye la posibilidad de realizar comparecencias electrónicas y la tramitación de documentos de manera digital.
Eficiencia Procesal: Se han introducido medidas para mejorar la eficiencia de los procesos judiciales. Por ejemplo, se ha elevado la cuantía de los juicios ordinarios y verbales de 6.000 a 15.000 euros, lo que agiliza la resolución de casos menores.
Tramitación Preferente: Se establece una tramitación preferente para los procesos en los que intervengan personas mayores de 80 años, permitiendo que sus vistas se realicen en las primeras o últimas horas de audiencia.
Legitimación de Derechos: Se amplía la legitimación para la defensa de los derechos e intereses de los trabajadores autónomos del arte y la cultura, facilitando su acceso a la justicia.
Reclamación de Honorarios: Se introducen nuevas disposiciones para la reclamación de honorarios por parte de abogados y procuradores, incluyendo la posibilidad de que los jueces examinen de oficio la existencia de cláusulas abusivas en los contratos.
Cuestión Prejudicial Europea: Se regula la suspensión de actuaciones judiciales en caso de planteamiento de una cuestión prejudicial ante el Tribunal de Justicia de la Unión Europea, hasta que se resuelva dicha cuestión.
Existe una gran conexión entre la gestión digital de documentos en la empresa y la que tiene lugar en las administraciones publicas y la administración de justicia y en todas ellas entran en juego conceptos de evidencias electrónicas y de normativa que ayuda a interpretar lo que se empieza a denominar «Seguridad Jurídica Preventiva Digital«. Que extiende el concepto de Seguridad Jurídica Preventiva tradicionalmente respaldada por Notarios y Registradores a las funciones que aportan los Prestadores Cualificados de Servicios de Confianza.
Con la publicación de Reglamento UE 2024/1183 (EIDAS2) se va completando el mapa regulatorio que establece las presunciones «Iuris Tantum» de los servicios de confianza.
Con lo que la «Diplomática Digital» va extendiendo la panoplia de componentes que permiten establecer si un documento digital es auténtico, más allá de los elementos básicos:
Atribuibilidad: Firma electrónica (o sello electrónico)
Integridad: Firma electrónica (o sello electrónico) o custodia de referencia (punto único de verificación)
Transferibilidad (Endosabilidad): Custodia de referencia (punto único de verificación)
Cancelabilidad (Obliterabilidad): Custodia de referencia (punto único de verificación)
Completitud: Anotaciones en el registro matriz de la Custodia de referencia (punto único de verificación).
Presunción de efectos: con el concepto de notificaciones
Punto de ingesta (registro de entrada): Efectos de iniciación de procedimientos, verificación de autenticidad de documentos y garantía de custodia.
Y cuando los documentos son estructurados se añadiría:
Marco formal, que añade sintaxis y semántica
Ahora que pienso en ello, también viene a mi memoria mi colaboración hace varios años con el organismo OASIS para la normalización en el estándar UBL de la firma electrónica (necesario en la factura electrónica y útil en otros documentos empresariales). Se puede ver en Universal Business Language Version 2.1
Cristina Timón ha defendido recientemente en la Universidad de Murcia su tesis sobre El Reglamento eIDAS2 y es una de las grandes expertas sobre la Identidad Digital y los Servicios de Confianza Digital en Europa.
La Dra. María Cristina Timón López expondrá las principales aportaciones de su reciente tesis doctoral titulada El Reglamento eIDAS2: La Visión Estratégica de la Unión Europea para Regular un Metasistema de Identidad Digital bajo el Control del Ciudadano como Servicio Público (acceso al texto completo).
En esta presentación abordará los puntos principales de su investigación, las conclusiones obtenidas y, asimismo, aprovecharemos para intercambiar ideas e impresiones con los asistentes a partir de su exposición.
Ponente
Cristina Timón López
Graduada en Derecho por la Universidad de Murcia, con un Máster en Derecho de Nuevas Tecnologías y Bioderecho (Lille-UMU) y recientemente doctorada en la Universidad de Murcia con una tesis sobre el marco regulatorio de los servicios de identificación electrónica en la UE.
Ha prestado servicios de consultoría especializada a empresas internacionales en el sector financiero y ha colaborado con la Comisión Europea en temas relacionados con la Cartera de Identidad Digital Europea y en la definición del marco regulatorio de una infraestructura blockchain a nivel europeo (EBSI).
Actualmente, es consultora en la firma Arthur’s Legal, Strategies & Systems, colaboradora en la firma Explicit Selection y forma parte del grupo de investigación «Innovación, Derecho y Tecnología» (iDerTec) en la Universidad de Murcia.