Archivo de la categoría: Firma Electrónica

Present and Future of the European and Global Remote Signature Market


🚨 Last chance to be first to receive the report! 🚨
Be among the first to receive exclusive insights into the European and Global Remote Signature Market—but time is running out! Before February 14th

💡 Share your perspective now in our 👉 survey:
📊 «Present and Future of the European and Global Remote Signature Market»

We’re uncovering key trends, challenges, and opportunities, with a focus on:
✅ Legal frameworks (eIDAS 2.0)
✅ Availability, integration, and adoption of remote signatures
✅ Market dynamics & customer expectations
This survey is conducted by Obserwatorium.biz and Nimbus Technologieberatung GmbH for the Cloud Signature Consortium.
The results will be featured in an upcoming CSC publication.
⏳ Don’t miss your chance—take the survey today!

Se está desarrollando un estudio sobre «Presente y futuro del mercado europeo y mundial de la firma remota» y los que participen en la encuestan recibirán el informe sin coste, tan pronto como se complete. Y quedan pocos días para responder a la encuesta. ¡El plazo acaba el 14 de febrero!

Dos reconocidas consultoras del ámbito de los Servicios de Confianza Digital y EIDAS Obserwatorium.biz y Nimbus Technologieberatung GmbH han diseñado la encuesta para el Cloud Signature Consortium, que publicará los resultados del estudio.

🚨 ¡Última oportunidad para ser de los primeros en recibir el informe! 🚨
Sea de los primeros en recibir información exclusiva sobre el mercado europeo y mundial de la firma a distancia, ¡pero se acaba el tiempo!

💡 Comparte tu perspectiva ahora en esta👉 encuesta::
📊 «Presente y futuro del mercado europeo y mundial de la firma remota»

El estudio está descubriendo tendencias, retos y oportunidades clave, con especial atención a:
✅ Marcos jurídicos (eIDAS 2.0)
✅ Disponibilidad, integración y adopción de firmas remotas
✅ Dinámica del mercado y expectativas de los clientes

Los resultados aparecerán en una próxima publicación del Cloud Signature Consortium.

⏳ No pierda su oportunidad: ¡responda a la encuesta hoy mismo!

Nos vemos en el evento: Nuevo Modelo de Identidad Digital: telemática y segura – SocInfo Digital


El jueves 13 de febrero 2025 tendrá lugar en el INAP. C/ Atocha, 106. 28012 Madrid este evento de la revista «Sociedad de la Información Digital», con el patrocinio de Teknei, SICPA, EAD Trust y VeriDas.

Mi ponencia se centrará en la Certificación de la Cartera de Identidad Europea, gracias al impulso de la Agencia de la Unión Europea para la Ciberseguridad (ENISA) que ha lanzado un Grupo de Trabajo Ad Hoc (AHWG-Ad Hoc Working Group) centrado en la certificación de las Carteras de Identidad Digital de la UE (EUDI Wallet) y para el que he sido seleccionado como uno de los expertos.

El encuentro “Nuevo Modelo de Identidad Digital: telemática y segura” promete ser muy interesante y nos actualizará sobre el desarrollo del marco normativo y tecnológico de la Identidad Digital Europea.

La inscripción en el evento es gratuita para funcionarios de sector público.

La inscripción de asistentes de sector privado tiene un coste de 199 euros (IVA incluido), y, para gestionarla, deben ponerse en contacto con la organización: administracion@socinfodigital.es


El programa es el siguiente:

09.30 Acreditación. Entrega de Identificador personal y documentación.

10.00 Bienvenida.
Dª Carolina Sánchez Sánchez. Directora. Revista Sociedad de la Información Digital.

10.10 Nuevo Modelo de identidad Digital: telemática y segura.
D. Ángel Martín Bautista. Subdirector Adjunto de Planificación y Gobernanza de la Administración Digital. Ministerio para la Transformación Digital y de la Función Pública.

10.25 El Ecosistema Europeo de Identidad Digital (EUDI): más allá del wallet.
D. Lucas Carmona. Director Identidad Digital. Teknei.

10.40 Dirección General de la Policía.
Responsable de la Unidad de Informática y Telecomunicación.
Dirección General de la Policía.

10.55 Del Fraude a la Confianza: La Identidad Digital como pilar de la Administración Pública.
Ciberseguridad, centralidad del dato y el Wallet de Identidad para la transformación digital.
D. David Luquin.Director de Sector Público. Veridas.

11.10 Modelo de Identidad Digital en la Comunidad de Madrid.
Dª Marta Bilbao. Directora de Innovación, Datos y Transformación Digital. Madrid Digital. Comunidad de Madrid.

11.25 Turno de preguntas.

11.30 Pausa Café.

12.00 Viajes inteligentes: los beneficios de las credenciales de viaje digitales en 2026 con el nuevo EU Wallet.
D. Fabián Torres. Director. Business Development. SICPA.

12.15 Benidorm sandbox en el nuevo modelo de la identidad digital.
Dª Leire Bilbao. Directora General. Fundación Visit-Benidorm.

12.30 Certificación de la Cartera de Identidad Europea.
D. Julián Inza. Presidente. EAD Trust.

12.45 AOC.
D. Miquel Estapé. Director Gerente. Administración Oberta de Cataluña.

13.15 Turno de preguntas.

13.20 Cierre.

Puede ver el programa actualizado en el siguiente enlace: https://socinfodigital.es/2025…

EADTrust, la entidad líder en Digital Transaction Management (DTM)


El concepto Digital Transaction Management (DTM), Gestión de Transacciones Digitales engloba un conjunto de servicios y tecnologías basados en la nube diseñados para gestionar digitalmente transacciones basadas en documentos. El objetivo principal de la Gestión de Transacciones Digitales es eliminar la fricción inherente a las transacciones que involucran personas, documentos y datos, creando procesos más rápidos, fáciles, convenientes y seguros.

Los componentes clave de un sistema DTM incluyen:

  1. Firmas electrónicas: Permiten la vinculación de documentos a sus firmantes, su autenticación segura y la atribución legalmente vinculante de documentos firmados.
  2. Gestión de documentos y transacciones: Incluye almacenamiento digital, asociado al concepto de custodia, organización y recuperación eficiente de documentos y operaciones.
  3. Automatización de flujos de trabajo: Reduciendo tareas manuales y mejorando la consistencia de los procesos.
  4. Protocolos de seguridad: Implementando el cifrado donde se precisa (teniendo en ciuenta los riesgos que anuncia la computación cuántica) y controles de acceso para proteger información sensible.
  5. Autenticación digital: Verificando la identidad de los participantes en las transacciones.
  6. Gestión de evidencias digitales para favorecer la fuerza probatoria en contextos de resolución de controversias.
  7. Gestión de entornos híbridos de documentos digitales y en papel, con gestión de la digitalización cualificada de documentos en papel con fuerza probatoria y documentos nacidos digitales que se pueden usar impresos por la posibilidad de cotejo de su CSV (Código Seguro de Verificación) en su sede electrónica de referencia.

Los servicios de EADTrust encajan perfectamente en el concepto de Digital Transaction Management, ya que ofrecen varias soluciones clave que son fundamentales para la gestión digital de transacciones:

  1. Firmas electrónicas cualificadas: EADTrust emite certificados cualificados para personas físicas y entidades legales, que permiten la creación de firmas y sellos electrónicos avanzados y cualificados. También ofrece servicios de comprobación de las firmas electrónicas que se reciben en las entidades.
  2. Sellos de tiempo cualificados: Estos sellos permiten probar el momento exacto en que ocurrió un evento digital, dejando un registro irrefutable de la fecha, hora y contenido del evento mediante criptografía. Se asocia un sello de teiempo con cada transacción.
  3. Custodia digital: EADTrust ha desarrollado una tecnología que permite a los usuarios almacenar documentos digitalmente, pudiendo probar su autenticidad a través de CSV y su inalterabilidad mediante métodos criptográficos avanzados. En línea con la normativa de eArchivos de EIDAS2
  4. Notificaciones certificadas (Noticeman): Ofreciendo una plataforma de gestión de correo electrónico y SMS certificados que permite registrar la identidad del remitente, el receptor, el contenido y el momento exacto en que se realizaron las comunicaciones.
  5. Servicios corporativos: Proporcionan testimonios de publicación de documentos a las entidades obligadas para convocatorias de juntas generales de accionistas, foros y gestión de voto electrónico, cumpliendo con la Ley de Sociedades de Capital.
  6. Custodia de claves privadas: Celebran ceremonias de creación de claves, generando pares de claves asimétricas y manteniendo la clave privada para garantizar la integridad. Estos servicios son esenciales en la gestión de firmas manuscritas capturadas en tabletas digitalizadoras

Estos servicios de EADTrust abordan aspectos críticos de DTM, como la autenticación, la seguridad, la gestión de documentos y el cumplimiento normativo. Al ofrecer estas soluciones, EADTrust contribuye significativamente a la transformación digital de las empresas, permitiéndoles gestionar sus transacciones de manera más eficiente, segura y conforme a la normativa vigente.

En relación con las Carteras IDUE ayuda a adaptarse a las entidades obligadas por mandato del Reglamento EIDAS2 en el articulo 5 septies: 

Cuando el Derecho de la Unión o nacional exija que las partes usuarias privadas que prestan servicios —con la excepción de las microempresas y pequeñas empresas según se definen en el artículo 2 del anexo de la Recomendación 2003/361/CE de la Comisión ( 5 )— utilicen una autenticación reforzada de usuario para la identificación en línea, o cuando se requiera una autenticación reforzada de usuario para la identificación en línea en virtud de una obligación contractual, en particular en los ámbitos del transporte, la energía, la banca, los servicios financieros, la seguridad social, la sanidad, el agua potable, los servicios postales, la infraestructura digital, la educación o las telecomunicaciones, dichas partes usuarias privadas también aceptarán, a más tardar treinta y seis meses a partir de la fecha de entrada en vigor de los actos de ejecución a que se refieren el artículo 5 bis, apartado 23, y el artículo 5 quater, apartado 6, y únicamente a petición voluntaria del usuario, las carteras europeas de identidad digital proporcionadas de conformidad con el presente Reglamento.

Los días 20 y 21 de enero de 2025 tendrá lugar la reunión inicial del Grupo de Expertos de Certificación de la Cartera de identidad Digital de la Unión Europea (Cartera IDUE)


Justo antes de Navidades la Agencia ENISA me comunicó que había sido designado como uno de los Expertos que colaborarían en la definición del modelo de certificación de seguridad de la Cartera IDUE (EUDI Wallet, en inglés).

Un gran honor y una gran responsabilidad .

La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha lanzado un Grupo de Trabajo Ad Hoc (AHWG-Ad Hoc Working Group) centrado en la certificación de las Carteras de Identidad Digital de la UE (EUDI Wallet). Esta iniciativa surge en respuesta a una solicitud de la Comisión Europea para desarrollar un esquema de certificación de ciberseguridad para las Carteras IDUE (EUDI Wallets).

La Agencia ENISA solicitó en octubre de 2024 (con límite del 18 de noviembre para presentar candidaturas) expresiones de interés para participar en el Grupo d Expertos: The European Union Agency for Cybersecurity (ENISA) launches a call for expression of interest to create an Ad Hoc Working Group on the certification of EU Digital Identity Wallets.

El Grupo de trabajo ad hoc (AHWG) tiene por objeto:

  • Cumplir los requisitos del Marco Europeo de Identidad Digital (European Digital Identity Framework – EDIF), garantizando que se tengan en cuenta los sistemas de certificación, las normas y las especificaciones técnicas existentes y relevantes;
  • encajar perfectamente con el conjunto de soluciones para EUDI Wallets debatidas durante los últimos años en el Grupo de Expertos de la Caja de Herramientas eIDAS y su Subgrupo de Certificación, garantizando la alineación con las aportaciones del Marco de Arquitectura y Referencia como parte del proceso de la Caja de Herramientas, el Grupo de Cooperación de Identidad Digital Europea y su Subgrupo de Certificación.

ENISA ha buscado expertos con amplio conocimiento y experiencia en:

  • Certificación de ciberseguridad
  • Carteras digitales
  • Identificación electrónica
  • Servicios de confianza

Parece ser que yo cumplo el conocimiento y experiencia de esos temas y he sido designado como uno de los miembros del AHWG, tras haber solicitado mi participación.

Un honor para mí y un reconocimiento para EADTRUST.

Ya se están convocando las primeras reuniones y espero contribuir durante todas las fases del proyecto que conducen al desarrollo del esquema de certificación.

La primera reunión tendrá lugar los días 20 y 21 de enero de 2025.

El esquema de certificación de las Carteras IDUE es importante por varias razones:

  1. Garantiza que todas las Carteras EUDI emitidas a los ciudadanos de la UE funcionen de manera segura y uniforme en toda la UE.
  2. Verifica que cada cartera cumpla con los altos requisitos de seguridad establecidos por la regulación.
  3. Contribuye a proteger los datos y la privacidad de los usuarios

Hashes encadenados en la Orden HAC/1177/2024


La Orden HAC/1177/2024, de 17 de octubre, publicada en el Boletín Oficial del Estado (BOE) el 28 de octubre de 2024, establece las especificaciones técnicas, funcionales y de contenido que deben cumplir los sistemas y programas informáticos utilizados en los procesos de facturación por empresarios y profesionales en España.

Es el último paso en el desarrollo regulatorio que se ha producido tras la la inclusión del artículo 29.2.j) de la Ley 58/2003, de 17 de diciembre, General Tributaria, que ha incorporado una nueva obligación tributaria formal, para impedir o dificultar la fabricación, producción, importación y tenencia de sistemas y programas informáticos que permitan o faciliten la manipulación u ocultación de datos contables, de facturación o de gestión a la Administración tributaria.

Este cambio establece que los productores, comercializadores y usuarios de los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, deben garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros (ICALTI), sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándares para su legibilidad.

Su desarrollo reglamentario se produjo con el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre, detallando los requisitos que deben cumplir dichos sistemas con el fin de garantizar la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad (ICALTI) de los registros de facturación.

Este artículo resume la Orden HAC/1177/2024, y ofrece algunas orientaciones sobre su implementación.

Objetivos principales

  • Garantizar la integridad y seguridad de los registros de facturación: Los sistemas deben asegurar que los datos sean inalterables y estén protegidos contra manipulaciones indebidas.
  • Establecer requisitos técnicos y funcionales: Se detallan las características que deben cumplir los programas de facturación, incluyendo la capacidad de remitir información a la Agencia Estatal de Administración Tributaria (AEAT) y garantizar la trazabilidad de las facturas emitidas.
  • Estandarizar formatos de los registros de facturación: Se definen estructuras y formatos uniformes para los registros, facilitando su tratamiento y análisis por parte de la administración tributaria.

Aspectos destacados

  • Declaración responsable: Los desarrolladores de sistemas de facturación deben presentar una declaración responsable que acredite el cumplimiento de los requisitos establecidos.
  • Sistema VERI*FACTU: Se introduce la posibilidad de que los sistemas de facturación se adhieran voluntariamente al sistema VERI*FACTU, que permite la remisión de información en tiempo real a la AEAT.
  • Elementos adicionales en las facturas: Se establece la inclusión obligatoria de un código QR y, en su caso, una frase que indique que el sistema informático de facturación utilizado es VERI*FACTU.

Estructura

La orden se compone de 21 artículos distribuidos en ocho capítulos, dos disposiciones adicionales, una disposición final y un anexo que detalla la estructura y formato de los registros de facturación.

Entrada en vigor

La orden entró en vigor el 29 de octubre de 2024, al día siguiente de su publicación en el BOE.

Hashes encadenados

El artículo 13 de la Orden HAC/1177/2024, orienta en el uso de la «huella» o «hash» de los registros de facturación.

Para entenderlo mejor se puede echar un vistazo a este diagrama:

Para cada registro se calcula un HASH1 a partir de los datos del registro que no cambian (no se incluiría en el cálculo de hash el campo de referencia al registro de anulación, ya que muchos registros no se anularán). Además, en cada registro se calcula un HASH2 a partir del HASH1 del propio registro y el HASH2 del registro anterior.

Si está en el proceso de implementar técnicamente los requisitos de la Orden HAC/1177/2024, contacte con EADTrust porque le pueden ser útiles nuestros servicios de consultoría de Facturación Electrónica y las librerías de programación que podemos aportarle. Llame al 902 365 612 (equivalente al 91 716 0555) o envíe un email a info (at) eadtrust (dot) eu

Disponibles los primeros borradores de normas ETSI para la Cartera IDUE y aspectos especiales de los certificados electrónicos


El ETSI (European Telecommunications Standards Institute) y el CEN (European Committee for Standardization) desempeñan un papel crucial en el desarrollo de normas técnicas para facilitar la implementación de la Cartera de Identidad Digital Europea (Cartera IDUE o EUDI Wallet) establecida por el Reglamento (UE) 2024/1183 (eIDAS2).

Entre otros aspectos se busca garantizar la interoperabilidad y la seguridad de la Cartera IDUE (EUDI Wallet) en toda Europa. ETSI y CEN están trabajando en la actualización y adaptación de normas preexistentes para alinearlas con los requisitos de eIDAS2 o creando nuevas normas si es necesario.

Por estas fechas se han publicado las versiones en estado borrador de las siguientes normas de ETSI:

  • Nuevo OID a incluir en los certificados cualificados con los que los organismos públicos firmen Testimonio o Declataciones de Atributos. 0.4.0.1862.1.10
  • Implementación de Certificados Cualificados de Sitio WEB a la luz del Reglamento UE 2014/1183. Ampliación de la normativa de servicios de emisión de certificados EN 319 411. Norma de Evaluación (Requerimientos de Política y Seguridad) TS 119 411-5
  • Norma para evaluar a los Prestadores de Servicios de Expedición de Testimonios/Credenciales de Atributos. Requerimientos de Política y Seguridad TS 119 471
  • Caracterización de «Partes Usuarias» o «Partes Informadas» para que puedan realizar consultas a las Carteras IDUE. Incluye OIDs específicos . Atributos en los certificados de Partes informadas TS 119 475.

Pack Facturación digital y digitalización certificada de EADTrust para desarrolladores


En EADTrust estamos recibiendo muchas consultas sobre como dar cumplimiento a la nueva normativa de facturación, ya sea publicada o anunciada, considerando la forma de gestionar correctamente las firmas electrónicas y los sellos electrónicos. Y los hashes y los formatos de factura,…

Estas nuevas normas impactan especialmente a las entidades que desarrollan soluciones de facturación y en ocasiones su incumplimiento conlleva duras sanciones.

Los próximos meses supondrán un reto para las entidades desarrolladoras de soluciones ERP y de contabilidad o facturación, que tendrán que incluir en la funcionalidad de su software (SIF, Sistemas Informáticos de Facturación los denomina la autoridad tributaria) diferentes prestaciones, algunas con fecha límite (29 de julo de 2025) y otras con fecha todavía indeterminada a la espera de que se publique normativa adicional).

Las prestaciones a incluir en el software de gestión (que afectará también a las entidades que usan ese software) son:

  • Digitalización Certificada
  • Contabilidad Diligente o Certificada (Ley antifraude)
  • Factura electrónica o digital (Ley Crea y Crece)

Digitalización Certificada

La digitalización certificada es un proceso que permite convertir facturas recibidas en papel en archivos digitales firmados electrónicamente, garantizando que la versión digital mantenga la misma validez legal que la fuente en papel. 

Su normativa está vigente desde 2007.

Para que un proceso de digitalización sea considerado «certificado», es necesario utilizar software homologados por la Agencia Estatal de Administración Tributaria (AEAT). Estos programas deben cumplir el artículo 7 de la Orden EHA/962/2007, y los desarrolladores que deseen incluir esta funcionalidad en sus aplicaciones deben seguir el proceso de homologación que se recoge en la Resolución de 24 de octubre de 2007. Es necesario presentar un informe de Auditoría y EADTrust es el principal especialista en auditoría de Digitalización Certificada.

La firma electrónica (o mejor, el sello electrónico) juega un papel crucial en el proceso de digitalización certificada. EADTrust, que además es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También es muy importante el sistema de llevanza de la digitalización (recogiendo los datos señalado en el articulo 64 del Reglamento del IVA) que debe permitir garantizar la integridad e inalterabilidad de los registros que anotan cada factura en el proceso de digitalización. Aunque la norma prevé la firma de la base de datos, en la práctica se gestionan sistemas de hashes de los registros de facturación que se refuerzan con sellos de tiempo o sellos electrónicos en los períodos de cierre.

Varias de las técnicas utilizadas en la Digitalización Certificada son válidas para cumplir otros requisitos normativos, por lo que puede ser recomendable iniciar la adaptación al conjunto de nuevas normas implementando primero la Digitalización Certificada en el SIF, Sistema Informático de Facturación.

Contacte con EADTrust si necesita saber como implementar la Digitalización Certificada en su software y como realizar la auditoría para presentarla ante la Agencia Tributaria.

Y también para obtener los certificados digitales cualificados para generar los sellos electrónicos con los que se firman o sellan las versiones digitalizadas de las facturas en papel.

Contabilidad Diligente o Certificada (Ley Antifraude)

La Ley Antifraude, oficialmente conocida como Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, ha introducido cambios significativos en la forma en que las empresas deben llevar su contabilidad. Esta ley busca combatir el fraude fiscal y la evasión de impuestos a través de una serie de medidas estrictas que afectan directamente a la contabilidad y la facturación de las empresas.

Impone los requisitos ICALTI (integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros) a los sistemas de facturación en lo que tiene que ver con la emisión de facturas.

Introduce el concepto del nuevo sistema «Veri*factu» de uso opcional que implica la remisión de todas las facturas y tickets a la Agencia Tributaria, aunque con la alternativa de implantar medidas de gestión de integridad en el propio software SIF.

De modo que la nueva normativa asociada a la Ley Antifraude se centra en detallar los requisitos técnicos que debe cumplir un software de facturación certificado.

Es importante señalar que las sanciones por incumplimiento de las normativas antifraude se han endurecido significativamente. Las empresas que no utilicen software certificado, realicen pagos en efectivo por encima del límite permitido, o no reporten adecuadamente sus transacciones se enfrentan a multas sustanciales.

En «BOE» núm. 260, de 28/10/2024 se publicó la Orden HAC/1177/2024, de 17 de octubre, por la que se desarrollan las especificaciones técnicas, funcionales y de contenido referidas en el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre; y en el Reglamento por el que se regulan las obligaciones de facturación, aprobado por Real Decreto 1619/2012, de 30 de noviembre. Se publicó una corrección de errores en el BOE núm. 270, de 8 de noviembre de 2024.

El Artículo 13 del  Real Decreto 1007/2023, de 5 de diciembre contempla que la entidad productora del sistema informático certifique mediante una declaración responsable, que el sistema informático cumple la normativa Antifraude. EADtrust ofrece un servicio de auditoría para certificar que la Declaración responsable está correctamente formulada. Este servicio se creó para dotar de seguridad jurídica a los desarrolladores de soluciones de facturación ante los alarmantes requisitos que introdujo la Ley Antifraude (Ley 11/2021).

La Ley antifraude introdujo el artículo 201bis en la Ley General Tributaria en la que se definían las sanciones por falta de certificación. Y un apartado en el artículo 29 (2.j):

j) La obligación, por parte de los productores, comercializadores y usuarios, de que los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos. Reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándar para su legibilidad.

En la Orden 1177/2024 que concreta las especificaciones técnicas de la Ley Antifraude y del Real Decreto 1007/2023 se imponen varias obligaciones en relación con el uso de certificados electrónicos:

  • En el artículo 4 (…) Gestionar certificados electrónicos. Los certificados electrónicos serán utilizados para autenticarse en la conexión con la Agencia Estatal de Administración Tributaria con la finalidad de remitir la información y, en su caso, generar la firma electrónica de los registros de facturación y de evento (…)
  • En el artículo 5: Para remitir los registros de facturación a la sede electrónica de la Agencia Estatal de Administración Tributaria, los sistemas informáticos deberán presentar ante esta la correspondiente identificación electrónica del remitente mediante el uso de los certificados electrónicos válidos en cada momento en la sede electrónica de la Agencia Estatal de Administración Tributaria.
  • En el artículo 6: (…) c) El sistema informático deberá firmar electrónicamente, de acuerdo con lo especificado en el artículo 14, todos los registros de facturación que genere.
    d) El sistema informático deberá ser capaz de comprobar si es correcta la firma electrónica de cualquier registro de facturación individual generado, permitiendo realizar esta comprobación, bajo demanda, de forma rápida, fácil e intuitiva. (…)
  • En el Artículo 14: La firma electrónica de los registros de facturación y de evento se basará en el estándar del Instituto Europeo de Normas de Telecomunicaciones ETSI EN 319 132 y utilizará el tipo de firma «XAdES Enveloped Signature» con los detalles técnicos que para su generación se recojan en la sede electrónica de la Agencia Estatal de Administración Tributaria.
    En todo caso, la firma electrónica deberá ser generada con una clave privada asociada a un certificado electrónico cualificado de firma electrónica en vigor. Dicho certificado debe haber sido emitido por un proveedor de servicios de confianza cualificado que cumpla con los requisitos establecidos en el Reglamento (UE) N.º 910/2014 del Parlamento europeo y del Consejo, de 23 de julio de 2014, y esté incluido en la lista de proveedores de confianza de la UE (EU/EEA Trusted List).
    La firma electrónica generada deberá almacenarse en el registro de facturación o de evento al que corresponde, de acuerdo con lo especificado en los artículos 9.4.c), 10.c) y 11.c).

En la disposición final cuarta del RG 1007/2023 se indica que

Los obligados tributarios a que se refiere el artículo 3.2 de dicho Reglamento, en relación con sus actividades de producción y comercialización de los sistemas informáticos, deberán ofrecer sus productos adaptados totalmente al reglamento en el plazo máximo de nueve meses desde la entrada en vigor de la orden ministerial a que se refiere la disposición final tercera de este real decreto.

Como la Orden HAC/1177/2024 se publicó en el BOE 28 de octubre de 2024, los requisitos de la Orden se deben cumplir antes del 29 de julio de 2025.

Dado que EADTrust es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También proporciona servicios de URL para los códigos QR de los servicios de facturación «NO VERI*FACTU» (artículo 21).

EADTrust también provee de un servicio de custodia externo de registros de facturación de exportación, tal como exige el artículo 8. Se recomienda que la custodia sea por 6 años considerando el artículo 30 del Código de Comercio.

Los especialistas de EADTrust pueden actuar de consultores para resolver cualquier duda de implementación de esta normativa.

Factura Electrónica o Digital (Ley Crea y Crece)

La Ley Crea y Crece, aprobada en septiembre de 2022, establece una regulación para hacer obligatoria la factura electrónica en el ámbito privado.

Según el artículo 12 de la Ley Crea y Crece, «todas las empresas y autónomos deberán expedir y remitir facturas electrónicas en sus relaciones comerciales con otras empresas y autónomos».

La entrada en vigor del artículo 12, relativo a la facturación electrónica entre empresarios y profesionales producirá efectos, para los empresarios y profesionales cuya facturación anual sea superior a ocho millones de euros, al año de aprobarse el desarrollo reglamentario. Para el resto de los empresarios y profesionales, este artículo producirá efectos a los dos años de aprobarse el desarrollo reglamentario. La entrada en vigor del artículo 12 está supeditada a la obtención de la excepción comunitaria a los artículos 218 y 232 de la Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido.

Aunque España ya ha solicitado la excepción comunitaria, todavía no se ha publicado la concesión. Solamente se ha publicado una excepción similar para Alemania, Rumanía, Polonia, Francia e Italia.

No obstante, para la preparación de ese momento en que entre en vigor la obligatoriedad de la factura electrónica, hay que conocer los formatos de facturación, las posibilidades de generar facturas estructuradas o no estructuradas, la forma de añadir los sellos electrónicos XAdES o PAdES , la forma de comprobarlos y la forma de extraer información de las facturas recibidas.

Contacte con EADTrust si necesita saber como implementar la Factura Electrónica o Digital en su software de contabilidad o gestión empresarial y cómo realizar la gestión de los sellos y firmas electrónicos.

Y también para obtener los certificados digitales cualificados con los que generar los sellos electrónicos que se deben aplicar a las facturas.

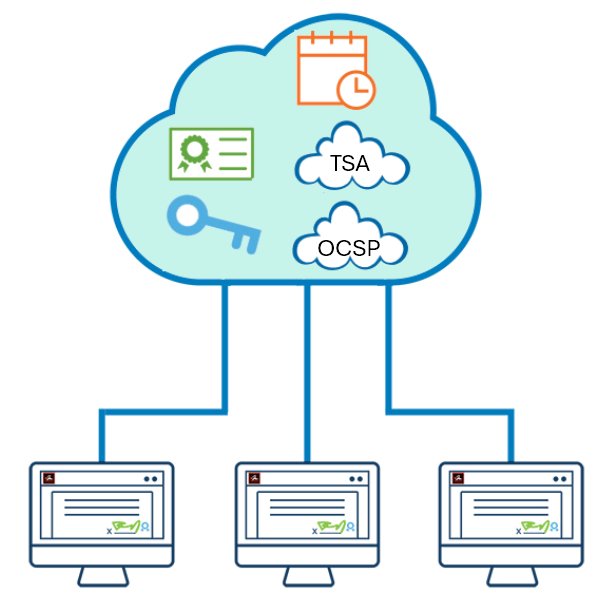
Firma electrónica remota de documentos en eIDAS y eIDAS2


Uno de los aspectos que han cambiado tras la publicación del Reglamento eIDAS2 es la forma de categorizar los sistemas de firma electrónica remota, si bien los requerimientos son semejantes.

En el Reglamento (UE) Nº 910/2014 se contempla la firma remota en 2 considerandos:

(52) Debe ser posible para el firmante confiar a un tercero los dispositivos cualificados de creación de firmas electrónicas, a condición de que se apliquen los procedimientos y mecanismos adecuados para garantizar que el firmante tiene el control exclusivo del uso de sus datos de creación de la firma electrónica y que la utilización del dispositivo cumple los requisitos de la firma electrónica cualificada.

(53) Debido a sus múltiples ventajas económicas, debe desarrollarse la creación de firmas electrónicas a distancia en un entorno de creación de firma electrónica gestionado por un prestador de servicios de confianza en nombre del firmante. Sin embargo, a fin de garantizar que estas firmas electrónicas obtengan el mismo reconocimiento jurídico que las firmas electrónicas creadas en un entorno completamente gestionado por el usuario, los prestadores que ofrezcan servicios de firma electrónica a distancia deben aplicar procedimientos de seguridad de la gestión y administrativos específicos y utilizar sistemas y productos fiables, incluidos canales de comunicación electrónica seguros para garantizar que el entorno de creación de firmas electrónicas es fiable y se utiliza bajo el control exclusivo del firmante. En el caso de una firma electrónica cualificada creada mediante un dispositivo de creación de firmas electrónicas a distancia, se aplicarán los requisitos aplicables a los prestadores cualificados de servicios de confianza contemplados en el presente Reglamento

Ya no se recoge nada más en el articulado, pero en el Anexo II se indican los requisitos que exige el Reglamento para la firma remota (en nombre del firmante):

Anexo II . Requisitos de los dispositivos cualificados de creación de firma electrónica

(…)

3. La generación o la gestión de los datos de creación de la firma electrónica en nombre del firmante solo podrán correr a cargo de un prestador cualificado de servicios de confianza.

4. Sin perjuicio de la letra d) del punto 1, los prestadores cualificados de servicios de confianza que gestionen los datos de creación de firma electrónica en nombre del firmante podrán duplicar los datos de creación de firma únicamente con objeto de efectuar una copia de seguridad de los citados datos siempre que se cumplan los siguientes requisitos:

  1. la seguridad de los conjuntos de datos duplicados es del mismo nivel que para los conjuntos de datos originales;
  2. el número de conjuntos de datos duplicados no supera el mínimo necesario para garantizar la continuidad del servicio.

De modo que los sistemas de gestión de firma en nombre del firmante solo los pueden gestionar prestadores cualificados (aunque su cualificación no esté relacionada con la emisión de certificados).

El servicio en sí no se consideraba un servicio cualificado y por eso no se incluía en la lista de servicios cualificados publicada por el Organismo Supervisor. Los servicios cualificados en el contexto del eIDAS1 eran:

  • Servicio de expedición de certificados electrónicos cualificados de firma electrónica;
  • Servicio de expedición de certificados electrónicos cualificados de sello electrónico;
  • Servicio de expedición de certificados electrónicos cualificados de autenticaciónde sitios web;
  • Servicio de expedición de sellos electrónicos cualificados de tiempo;
  • Servicio cualificado de entrega electrónica certificada;
  • Servicio cualificado de validación de firmas electrónicas cualificadas;
  • Servicio cualificado de validación de sellos electrónicos cualificados;
  • Servicio cualificado de conservación de firmas electrónicas cualificadas;
  • Servicio cualificado de conservación de sellos electrónicos cualificados.

Pero tras la publicación del Reglamento (UE) 2024/1183 la prestación de servicios de gestión de firma remota en nombre del firmante sí se considera servicio cualificado.

En base a este reglamento se insertan cambios en el Reglamento EIDAS. En el artículo 3:

se insertan los puntos siguientes:

«23 bis) “dispositivo cualificado de creación de firma electrónica a distancia”, dispositivo cualificado de creación de firmas electrónicas que está gestionado por un prestador cualificado de servicios de confianza, de conformidad con el artículo 29 bis, en nombre de un firmante;

23 ter) “dispositivo cualificado de creación de sello electrónico a distancia”, dispositivo cualificado de creación de sellos electrónicos que está gestionado por un prestador cualificado de servicios de confianza, de conformidad con el artículo 39 bis, en nombre de un creador de sellos;»;

Y en el articulado:

En el artículo 29, se inserta el apartado siguiente:

«1 bis.   La creación o la gestión de datos de creación de firma electrónica o la duplicación de estos datos de creación de firma con fines de copia de seguridad se llevará a cabo únicamente en nombre del firmante, a solicitud de este, y por un prestador cualificado de servicios de confianza que preste un servicio de confianza cualificado para la gestión de un dispositivo cualificado de creación de firma electrónica a distancia.».

Se inserta el artículo siguiente:

«Artículo 29 bis

Requisitos aplicables a un servicio cualificado para la gestión de dispositivos cualificados de creación de firma electrónica a distancia

  1. La gestión de dispositivos cualificados de creación de firma electrónica a distancia como servicio cualificado se llevará a cabo únicamente por un prestador cualificado de servicios de confianza que:

a) cree o gestione datos de creación de firmas electrónicas en nombre del signatario;

b) no obstante lo dispuesto en el punto 1, letra d), del anexo II, duplique los datos de creación de firmas electrónicas exclusivamente con fines de copia de seguridad, siempre y cuando se cumplan los requisitos siguientes:

i) la seguridad de los conjuntos de datos duplicados debe ser del mismo nivel que el previsto para los conjuntos de datos originales,

ii) el número de conjuntos de datos duplicados no debe superar el mínimo necesario para garantizar la continuidad del servicio;

c) cumpla todos los requisitos definidos en el informe de certificación del dispositivo cualificado específico de creación de firmas electrónicas a distancia expedido en virtud del artículo 30.

  1. A más tardar el 21 de mayo de 2025, la Comisión establecerá, mediante actos de ejecución, una lista de normas de referencia y, en su caso, las especificaciones y los procedimientos a los efectos del apartado 1 del presente artículo. Dichos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.».

Se inserta el artículo siguiente:

«Artículo 39 bis

Requisitos aplicables a un servicio cualificado para la gestión de dispositivos cualificados de creación de sello electrónico a distancia

El artículo 29 bis se aplicará mutatis mutandis a los servicios cualificados para la gestión de dispositivos cualificados de creación de sello electrónico a distancia.».

Por tanto, en la actualidad ya se considera cualificado el servicio cualificado para la gestión de dispositivos cualificados de creación de firma electrónica a distancia. Sin embargo, el detalle técnico se conocerá cuando se publique el acto de ejecución que establezca la lista de normas de referencia y, en su caso, las especificaciones y los procedimientos aplicables.

Nuevos borradores de Actos de Ejecución necesarios para el desarrollo de la Cartera IDUE (Identidad Digital de la Unión Europa) correpondientes al segundo lote


El viernes 29 de noviembre de 2024 la Comisión Europea publicó nuevos borradores de Actos de Ejecución necesarios para el desarrollo de la Cartera IDUE (Identidad Digital de la Unión Europea) en el portal ‘Have your say’ (Díganos lo que piensa), solicitando comentarios de los expertos y partes interesadas hasta el 27 de diciembre.

Este segundo lote podría publicarse, tras las modificaciones propuestas que se hayan aceptado, en marzo de 2025 en el Diario Oficial.

Wallet lists
This implementing act sets out rules for the submission to the Commission of information on certified wallet solutions and their associated electronic identification schemes by EU countries. It also sets out the requirements for the secure electronic system to be set up by the Commission for receiving the submissions.

Este acto de ejecución establece normas para la notificación a la Comisión por los países de la UE de la información sobre sus soluciones certificadas de cartera y los esquemas de identificación electrónica asociados. También establece los requisitos para el sistema electrónico seguro que debe desplegar la Comisión para recibir las notificaciones.

Draft implementing regulation – Ares(2024)8509195

Annex – Ares(2024)8509195

Identity matching – Cross-border identity matching of natural persons by public sector bodies (RP)

This implementing act sets out the provisions on unequivocal identity matching when using electronic identification means or European Digital Identity Wallets. It sets out what EU countries must do to ensure unequivocal identity matching when users want to access online cross-border public services when using electronic identification means or European digital identity wallets.

Este acto de ejecución establece las disposiciones sobre la correspondencia inequívoca de identidades cuando se utilizan medios de identificación electrónica o carteras europeas de identidad digital. Establece lo que deben hacer los países de la UE para garantizar la concordancia inequívoca de la identidad cuando los usuarios deseen acceder a servicios públicos transfronterizos en línea utilizando medios de identificación electrónica o carteras digitales de identidad europea.

Draft implementing regulation – Ares(2024)8509332


Relying parties – The registration of relying parties and the common mechanism for allowing the identification and authentication of relying parties

This act sets out the provisions on the process for registering relying parties in EU countries. The provisions relate to information necessary for authentication to access European Digital Identity Wallets, and to relying parties’ contact details and their intended use of wallets, including what data relying parties may ask users for. The provisions include specifications and requirements for relying party access certificates issued after the registration of a wallet relying party.

Este acto establece las disposiciones sobre el proceso de registro de las partes usuarias (partes informadas) en los países de la UE. Las disposiciones se refieren a la información necesaria para la autenticación con el fin de acceder a las carteras de identidad digital europea, así como a los datos de contacto de las partes usuarias y el uso previsto de las carteras, incluidos los datos que las partes usuarias pueden solicitar a los usuarios. Las disposiciones incluyen especificaciones y requisitos para los certificados que habilitan el acceso de las partes usuarias a las que se expide tras su registro como parte usuaria (parte informada) de cartera.

Draft implementing regulation – Ares(2024)8509234

Annex – Ares(2024)8509234

Security Breaches

This implementing act sets out rules for EU countries to have mechanisms in place to ensure the suspension and, where applicable, withdrawal of European Digital Identity Wallets if there is a security breach or partial compromise affecting a wallet’s reliability.

Este acto de ejecución establece normas para que los países de la UE dispongan de mecanismos que garanticen la suspensión y, en su caso, la retirada de las carteras de identidad digital europea si se produce una violación de la seguridad o un incidente de seguridad parcial que afecte a la fiabilidad de la cartera.

Draft implementing regulation – Ares(2024)8509261

Annex – Ares(2024)8509261

Electronic Attestations of Attributes

For the successful implementation of European Digital Identity Wallets, this implementing act sets out requirements for issuing and validating electronic attestations of attributes.

It also establishes a catalogue of attributes that must be verifiable against authentic sources, and sets out rules on notifying and publishing information on public sector bodies that issue attestations of attributes and are responsible for managing the authentic sources these attestations come from. 

Para implantar con éxito las Carteras de Identidad Digital Europea, este acto de ejecución establece requisitos para la emisión y validación de declaraciones electrónicas o testimonios electrónicos de atributos.

También establece un catálogo de atributos que deben poder verificarse a partir de fuentes auténticas, así como normas sobre notificación y publicación de información sobre los organismos del sector público que expiden declaraciones o testimonios de atributos y son responsables de la gestión de las fuentes auténticas de las que proceden dichos certificados.

Se pueden ver todas las iniciativas en el portal ‘Have your say‘ (Díganos lo que piensa)

Justamente el dia anterior, 28 de noviembre de 2024, se hizo oficial la aprobación de los actos de ejecución del lote 1 y lo comenté en este Blog.

También he comentado en este blog la aprobación formal del primer lote de actos de ejecución que tuvo lugar el dia 21 de noviembre de 2024. En ese artículo se incorporaba el texto con las modificaciones introducidas a los borradores de Actos de Ejecución publicados en agosto que se llevaban al Comité EIDAS para su aprobación.

Ese primer lote de borradores de los primeros actos de ejecución (implementing acts) se publicaron 12 de agosto de 2024 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios. También me referí a ellos en el Blog.

Firma de tipo «XAdES Enveloped Signature» según ETSI EN 319 132 para cumplir la Orden HAC/1177/2024, de 17 de octubre


En «BOE» núm. 260, de 28/10/2024 se publicó la Orden HAC/1177/2024, de 17 de octubre, por la que se desarrollan las especificaciones técnicas, funcionales y de contenido referidas en el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre; y en el Reglamento por el que se regulan las obligaciones de facturación, aprobado por Real Decreto 1619/2012, de 30 de noviembre. Se publicó una corrección de errores en el BOE núm. 270, de 8 de noviembre de 2024.

El Artículo 14 trata sobre la Firma electrónica de los registros de facturación y de evento.

La firma electrónica de los registros de facturación y de evento se basará en el estándar del Instituto Europeo de Normas de Telecomunicaciones ETSI EN 319 132 y utilizará el tipo de firma «XAdES Enveloped Signature» con los detalles técnicos que para su generación se recojan en la sede electrónica de la Agencia Estatal de Administración Tributaria.

En todo caso, la firma electrónica deberá ser generada con una clave privada asociada a un certificado electrónico cualificado de firma electrónica en vigor. Dicho certificado debe haber sido emitido por un proveedor de servicios de confianza cualificado que cumpla con los requisitos establecidos en el Reglamento (UE) N.º 910/2014 del Parlamento europeo y del Consejo, de 23 de julio de 2014, y esté incluido en la lista de proveedores de confianza de la UE (EU/EEA Trusted List).

La firma electrónica generada deberá almacenarse en el registro de facturación o de evento al que corresponde, de acuerdo con lo especificado en los artículos 9.4.c), 10.c) y 11.c).

Aunque el texto literal indica el término certificado electrónico cualificado de firma electrónica lo más normal será utilizar certificado electrónico cualificado de sello electrónico ya que el término «firma electrónica» se utiliza como genérico que ciertamente se concreta como «firma electrónica» cuando firman las personas físicas pero pasa a ser «sello electrónico» cuando «firman» las personas jurídicas.

Y en aspectos como la factura electrónica y verifactu (o veri*factu) en los que las firmas electrónicas se realizan de forma automatizada y sin «prestar consentimiento» individualizadamente, se deberían usar certificados de persona jurídica para sello electrónico.

Puede contactar con EAD Trust para obtener certificados cualificados de persona jurídica y, de ser necesario, para contratar los servicios de sello electrónico adecuados para cumplir la normativa de la Agencia Tributaria.