Archivo de la categoría: Conformidad normativa

Hoy se ha publicado en el DOUE el Reglamento (UE) 2024/1183 (EIDAS2)


El DOUE del 30 de abril de 2024 publica el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, conocido como Reglamento eIDAS2.

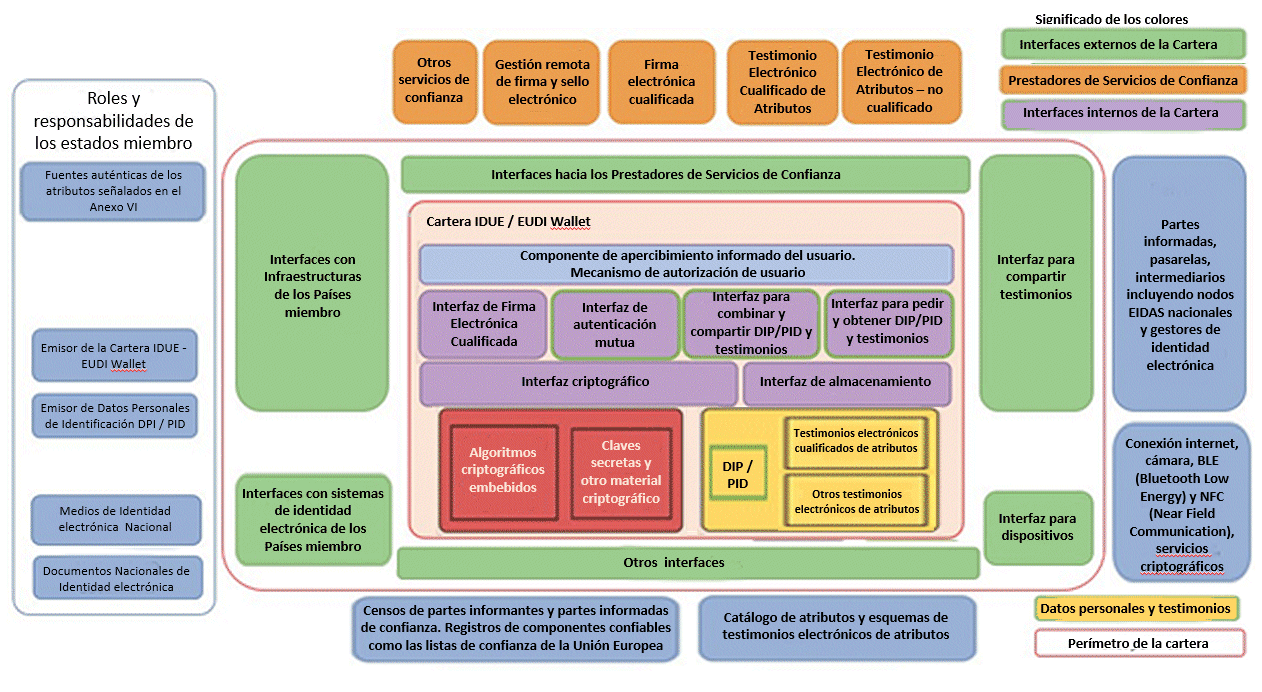
Entre otros aspectos, establece las condiciones que permitirán el despliegue de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), que favorecerá el uso transfronterizo de un sistema digital de gestión de Identidad, por el que los ciudadanos europeos podrán realizar diferentes gestiones de forma digital en su país y fuera de el.

Los países deberán emitir las Carteras Digitales (posiblemente durante el año 2027) y establecer la forma en la que se incorporarán a ella los «Datos de Identificación Personal (DIP)» del ciudadano que haya optado por usar la Cartera. No es obligatorio el uso de la Cartera por los ciudadanos.

También se gestionarán desde la Cartera los Testimonios Electrónicos (Cualificados y No Cualificados) de Atributos (TEA, TECA), para canalizar datos referidos al usuario de la Cartera desde Partes Informantes a Partes Informadas.

De esta manera se llevará el control de todas las cesiones de datos personales que haya autorizado el titular, y se podrá retirar el permiso de uso de esos datos en el futuro, de modo que por fin podremos registrar todas las veces en las que se nos pide información y la damos y decidir el ejercicio de los derechos SOPLAR (o ARCO) desde la propia Cartera.

También permitirá la realización de firmas electrónicas cualificadas (por las las persona físicas) y de sellos electrónicos cualificados (por las persona jurídicas).

Resumen del Reglamento

El Reglamento eIDAS 2 se divide en dos artículos, precedidos de 74 considerandos.

El artículo 1 realiza cincuenta y dos modificaciones en el Reglamento 910/2014. (EIDAS1), por lo que quedará una nueva versión de este reglamento

El artículo 2 establece la entrada en vigor de sus disposiciones a los veinte días de su publicación en el Diario Oficial de la Unión Europea.

Además, se modifican los 4 Anexos del Reglamento 910/2014. (EIDAS1) y se añaden 3 más.

Servicios cualificados tras el Reglamento eIDAS2

La lista de servicios cualificados será más amplia:

  • Certificado de persona física para realizar firmas electrónicas,
  • Certificado de persona jurídica para realizar sellos electrónicos,
  • Certificados para la autenticación de sitios web mediante protocolo TLS (QWAC)
  • Testimonios electrónicos de atributos (declaraciones electrónicas de atributos)
  • Sellos de tiempo electrónicos,
  • Servicios de entrega electrónica certificada,
  • Servicios de custodia digital de documentos (archivo electrónico)
  • Servicios de registro de transacciones con garantía de orden cronológico

La Cartera de Identidad Digital de la Unión Europea

Gran parte del Reglamento se dedica a la Cartera de Identidad Digital de la Unión Europea de la que hemos hablado bastante en este Blog. Merece la pena ver, por ejemplo, la traducción que he realizado del documento de Arquitectura y Marco de Referencia 1.2 de la citada Cartera.

Los sistemas de verificación de identidad por videoconferencia para la emisión de certificados cualificados.

Una modificación que tendrá gran impacto en España es la que se refiere al artículo 24, apartado 1. La redacción anterior de este apartado indicaba:

  1. Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado.

La información a que se refiere el párrafo primero será verificada por el prestador de servicios de confianza bien directamente o bien por medio de un tercero de conformidad con el Derecho nacional:

a) en presencia de la persona física o de un representante autorizado de la persona jurídica, o

b) a distancia, utilizando medios de identificación electrónica, para los cuales se haya garantizado la presencia de la persona física o de un representante autorizado de la persona jurídica previamente a la expedición del certificado cualificado, y que cumplan los requisitos establecidos con el artículo 8 con respecto a los niveles de seguridad «sustancial» o «alto», o

c) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a) o b), o

d) utilizando otros métodos de identificación reconocidos a escala nacional que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La seguridad equivalente será confirmada por un organismo de evaluación de la conformidad.

Este pequeño detalle «métodos de identificación reconocidos a escala nacional» dio pie a que en España se aprobara la Orden ETD/465/2021. Pero ahora, el texto queda así:

«1. Al expedir un certificado cualificado o una declaración electrónica cualificada de atributos, el prestador cualificado de servicios de confianza verificará la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expida el certificado cualificado o la declaración electrónica cualificada de atributos.

1 bis. La verificación de la identidad a que se refiere el apartado 1 se llevará a cabo por los medios adecuados, por el prestador cualificado de servicios de confianza, bien directamente o bien por medio de un tercero, sobre la base de uno de los siguientes métodos o de una combinación de los mismos cuando sea necesario de conformidad con los actos de ejecución a que se refiere el apartado 1 quater:

a) a través de la cartera europea de identidad digital o de un medio de identificación electrónica notificado que satisfaga los requisitos establecidos en el artículo 8 con respecto al nivel de seguridad alto;

b) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a), c) o d);

c) utilizando otros métodos de identificación que garanticen la identificación de la persona con un nivel alto de confianza, cuya conformidad será confirmada por un organismo de evaluación de la conformidad;

d) a través de la presencia física de la persona física o de un representante autorizado de la persona jurídica, mediante pruebas y procedimientos adecuados, de conformidad con el Derecho nacional.

Es decir, este nuevo reglamento desplaza la Orden ETD/465/2021 y la conformidad se establecerá a través de la norma europea de ETSI ETSI TS 119 461, ya publicada.

Charla grabada sobre la cartera de identidad digital de la Unión Europea en el contexto del nuevo Reglamento europeo de servicios de confianza


El 22 de febrero de 2022 se publicó una versión preliminar del documento «ARF» (European Digital Identity Architecture and Reference Framework – Outline).

Inmediatamente, el Instituto Blockchain intelligence convocó el Simposio “Actualidad de la Identidad digital autosoberana y su impacto en la economía digital” para el día 27 de febrero de 2022.

La jornada arrancó con una mesa redonda “El nuevo marco europeo de identidad digital: Reglamento EIDAS2, el ARF y la cartera de identidad digital europea (EUID Wallet)”, moderada por Isabel Fernández Torres, que contó con la participación de Cristina Timón López de la Universidad de Murcia, Carlos Pastor de INETUM y yo mismo, Julián Inza de EADTrust.

En la segunda mesa redonda, moderada por Almudena de la Mata, expertos de la Comisión Europea como José Manuel Panizo, y de la industria como Lucas Carmona de Teknei y Lluis Ariño, de la Universitat Rovira i Virgili se analizó el uso de la identidad digital en la red EBSI.

La última mesa estuvo moderada por Almudena de la Mata, y en ella participaron Arturo Brazal de la Agencia Española de Protección de datos, Javier Ibañez de Alastria y Rafael Eguilior de Procesia.

De aquel evento he extraído mi charla, que está disponible en Youtube.

Charla sobre EIDAS2 y la Cartera IDUE

Aunque los que seguís el Blog ya sabéis que he ido publicando las traducciones al español (y al euskera, catalá y galego) de las diferentes versiones del documento ARF (en español, Arquitectura y Marco de Referencia), lo que hoy os traigo es un pequeño reto.

¿En qué minuto del video se menciona al elefante?

Los que lleguéis a encontrarlo podéis mandarme un mensaje privado por Twitter (X). Mientras, iré pensando en algún tipo de premio, algo humorístico y de escaso valor, para los que acierten (y me lo comuniquen).

Animo a las empresas y organismos que están analizando el futuro impacto de la normativa EIDAS2 y de la Cartera IDUE en sus actividades a que nos contacten porque podemos plantear sesiones conjuntas de análisis de situación en las que participan expertos de Garrigues y de EADTrust y puede quedar más claro como actuar de cara a los próximos años.

Se puede llamar al 91 7160555 para solicitar presupuesto. O contactar a través del correo electrónico indicado en nuestra página web.

La Cartera IDUE y el proceso legislativo para la aprobación del Reglamento EIDAS 2 en la Universidad de Málaga


Los días 11 y 12 de julio de 2023 se celebraron los Cursos de Verano de la Universidad de Málaga, en los que tuve el privilegio de participar, en el programa «YO SOY, TÚ SOY, ÉL SOY: CIBERAMENAZAS A LA IDENTIDAD DIGITAL«.

Mi ponencia, en la segunda jornada de las 2 que componían el evento, se centró en el Reglamento EIDAS2 y en la Cartera IDUE (EUDI Wallet). Agradezco al vicerrector Javier López Muñoz y a Luis Fernández Delgado Editor de la Revista SIC la invitación para exponer mis ideas sobre la futura Cartera de Identidad Digital de la Unión Europea.

Las jornadas se desarrollaron con un gran ambiente entre ponentes y con los asistentes con un gran organización por parte de la FGUMA – Fundación General de la Universidad de Málaga.

La sesión de debates con expertos en seguridad digital resultó muy enriquecedora. Interesantes fueron las perspectivas aportadas por Luis Hidalgo, Jefe de Gabinete Dirección General INCIBE, Jorge Davila, Profesor titular de la Universidad Politécnica de Madrid (UPM), Ofelia Tejerina, Presidenta de la Asociación de Internautas, Enrique Rando, Consejero Técnico de la Agencia Digital de Andalucía y Ana Isabel Ayerbe Directora del Área de Negocio TRUSTECH de TECNALIA. Todos ellos aportaron luz sobre las amenazas cibernéticas y posibles soluciones, lo que permitió un intercambio de elevado nivel.

Tengo una foto con los ponentes de la segunda jornada del evento.

El primer día, la inauguración contó con la intervención de Felipe Romera, Director general en Parque Tecnológico de Andalucía (PTA) y Elsa Marina Álvarez, subdirectora de la FGUMA, además de los codirectores del evento Javier López Muñoz y a Luis Fernández Delgado.

En las ponencias de la primera jornada intervinieron:

Nicolás de la Parte – Embajador para la Ciberseguridad y las Amenazas Híbridas del Ministerio de Asuntos Exteriores, Maica Aguilar – Identity Management & Compliance de Ferrovial, Luis Fernández – Editor Revista SIC, Jess García – Director General de One Security, Isaac Agudo – Director General de Decentralized Security, Mar López – Directora Asociada Accenture Security.

La Fundación General de la Universidad de Málaga ha publicado en Youtube el contenido de las jurnadas

Día 1:

Día 2:


EADTrust se incorpora al Grupo Garrigues


Garrigues ha adquirido una participación del 51% en EAD Trust, compañía especializada en el desarrollo de productos y la prestación de servicios de confianza digital registrada como Prestador Cualificado de Servicios Electrónicos de Confianza en el Ministerio de Asuntos Económicos y Transformación Digital.

De este modo, el prestigioso despacho de abogados se posiciona en un mercado clave como es el de la confianza digital en el contexto del próximo reglamento eIDAS2 (Electronic IDentification, Authentication and Trust Services 2), una iniciativa de la Unión Europea para actualizar la normativa actual de servicios de confianza e identidad digital y conseguir un marco legal más adecuado a las necesidades de empresas y ciudadanos en una sociedad cada vez más conectada y digitalizada.

Con cerca de 15 años de historia, EAD Trust desarrolla servicios y productos digitales y proyectos a medida.

Su compromiso con la calidad y la innovación se refleja en su reconocimiento como Prestador Cualificado de Servicios Electrónicos de Confianza que opera en toda Europa, tras superar exigentes auditorías de cumplimiento, que se suman a sus certificaciones ISO 9001, ISO 27001, ISO 20000-1 y ENS de nivel medio.

La compañía emite certificados cualificados de persona física y jurídica, sellos de tiempo cualificados y certificados cualificados de sitio web, además de dar soporte a sellos y firmas electrónicas cualificadas en la nube y prestar servicios de contratación online y de interposición en las comunicaciones.

La labor de los proveedores de servicios de confianza como EAD Trust cobrará mayor relevancia con la próxima entrada en vigor del nuevo reglamento europeo –previsiblemente, este año–, que redefinirá el mercado. De hecho, este cambio regulatorio supondrá un desarrollo clave de la cartera europea de identidad digital IDUE (EUID Wallet), en la que EAD Trust está trabajando activamente. 

La entrada de Garrigues en su capital supone un reenfoque estratégico para EAD Trust, que se reflejará en los próximos meses en el lanzamiento de nuevos productos y servicios para fortalecer su posicionamiento en el mercado de la confianza digital tanto en España como en el resto de los países en los que está presente el despacho.

La amplia experiencia en economía digital de Garrigues y su visión regulatoria desde todas las perspectivas del derecho de los negocios constituyen una garantía de seguridad jurídica para los nuevos productos y servicios.

Fernando Vives, presidente ejecutivo de Garrigues, destaca que “la economía digital experimenta un crecimiento sin precedentes, lo que conlleva la necesidad de asegurar la seguridad jurídica en cada transacción digital. La inversión en EAD Trust constituye un paso muy relevante en la estrategia del despacho para desarrollar y habilitar infraestructuras digitales legales en los próximos años. Confiamos en que, de la mano de EAD Trust, seremos capaces de brindar soluciones innovadoras y seguras a nuestros clientes, fortaleciendo así la confianza en las transacciones digitales”.

Julián Inza, presidente de EAD Trust, explica que “nuestra misión es impulsar la sociedad del futuro con ideas, productos y servicios capaces de minimizar aquellas transacciones que mantienen el uso de papel por si fuera necesario su valor probatorio, dado que ya es posible generar, custodiar y presentar evidencias digitales de cualquier actividad o relación con las que dar respuesta técnica a todas las necesidades jurídicas. Estamos en un mundo que necesita pasar de un paradigma físico a otro digital y es preciso garantizar la aplicabilidad de las herramientas de seguridad jurídica en ambos. Con el apoyo de Garrigues, estamos listos para pasar al siguiente nivel”. 

Algunos puntos de interés:

  • Registrada como Prestador Cualificado de Servicios Electrónicos de Confianza por el Ministerio de Asuntos Económicos y Transformación Digital, EAD Trust es una compañía especializada en el desarrollo de productos digitales y proyectos a medida, con énfasis en su validez legal
  • Como resultado de esta alianza, en los próximos meses tendrá lugar el lanzamiento de nuevos productos y servicios relacionados con la confianza digital en el contexto del próximo reglamento europeo sobre identidad digital, eIDAS2
  • Formar parte del Grupo Garrigues representa un enorme potencial para difundir las herramientas que permiten la Transformación DIgital de la Sociedad, sin merma del valor probatorio

Articulo 12 de la Ley 10/2010 (PBC): Relaciones de negocio y operaciones no presenciales.


La Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo contempla en su artículo 3 la identificación formal de los clientes de los sujetos obligados (entidades de crédito, aseguradoras, gestoras de fondos e inversiones, entidades de dinero electrónico, notarios y registradores, y otros muchos colectivos citados en el artículo 2).

En su artículo 12 establece la posibilidad de identificación no presencial y describe diversas casuísticas, entre las que destaca la opción de identificar a los usuarios mediante sistemas de firma cualificada según lo previsto en el Reglamento EIDAS.

La reciente Ley 18/2022, de 28 de septiembre, de creación y crecimiento de empresas ha actualizado el artículo con algunas precisiones adicionales.

Las entidades Fintech, Insurtech, Regtech deberían contactar con EADTrust para explorar cómo integrar los certificados cualificados en los procesos de Onboarding de clientes.

Nuevo evento del Observatorio Legaltech & NewLaw Garrigues-ICADE: Presentación del libro ‘Videoconferencia y juicios telemáticos’


Presentación del libro ‘Videoconferencia y juicios telemáticos’ (editado por LA LEY)

Mesa redonda sobre la inmediación digital en la Administración de Justicia

En este evento, que tendrá lugar el 19-04-2023 a las 6 de la tarde, además de presentar su libro ‘Videoconferencia y juicios telemáticos’ D. Miguel Bueno Benedí, letrado de la administración de justicia y doctor en Derecho, compartirá mesa redonda con Dª Escarlata Gutiérrez, fiscal especialista contra la criminalidad informática, Dª María Gavilán, magistrada del Juzgado de Primera Instancia e Instrucción nº3 de Arganda del Rey y conmigo, Julián Inza, colaborador de la Dirección General de Transformación Digital de la Administración de Justicia (DGTDAJ) en aspectos de identidad digital y firma electrónica. La mesa redonda estará moderada por D. Albi Rodríguez Jaramillo, consultor del Observatorio Legaltech & NewLaw Garrigues-ICADE.

D. Íñigo Navarro Mendizábal, co director del Observatorio Legaltech & NewLaw Garrigues-ICADE realizará la presentación inicial.

En la organización también ha participado D. Moisés Menéndez, «of counsel» de Garrigues y codirector del Observatorio Legaltech & NewLaw Garrigues-ICADE.

El Observatorio lo preside D. Fernando Vives, presidente ejecutivo y socio director de Garrigues.

Es posible participar de forma presencial en el «Comillas Conecta Lab» de la Calle Galileo 7 de Madrid o a distancia. En ambos casos es necesario inscribirse.

Más detalles sobre el evento: Videoconferencia y juicios telemáticos.

Arquitectura y marco de referencia de la Cartera europea de identidad digital en EIDAS 2 – documento en español


Hoy se ha publicado la versión 1 del documento «European Digital Identity Wallet Architecture and Reference Framework» que llevábamos algún tiempo esperando.

El objetivo de este documento es proporcionar un conjunto de especificaciones necesarias para desarrollar una solución interoperable de Cartera Europea de Identidad Digital (IDUE) basada en normas y prácticas comunes.

La versión anterior (llamésmosle v0.9, aunque no consta ninguna) se publicó el 22 de febrero de 2022.

De aquel documento me permití realizar una traducción al español (un poco libre porque me tomé la licencia de aclarar conceptos que en el documento original no se entendían bien).

Uno de los aspectos que cuidé es la traducción de términos acuñados en inglés a otros que pudieran considerarse términos acuñados en español, huyendo de «falsos amigos» (palabras que se escriben de forma parecida en español pero que significan cosas diferentes). Por ejemplo «Relying Parties» por «Partes Informadas» considerando que son las que reciben los testimonios de las «Partes informantes». Me parece mejor traducción que «Partes que confían»

Este fue uno de los documentos que se entregaron a los participantes en los cursos de formación organizados por TCAB para especialistas en servicios de confianza (nivel 1), responsables de gestión de servicios de confianza (nivel 2) y auditores de servicios de confianza (nivel 3) y en el que tuve el honor de participar como profesor.

EPREL Suppliers Verification Guide


The information needed to register a company in the EPREL database and to manage the energy label is summarised in the document «Suppliers-Verification-Guide».

In recent months, several versions of this document have been generated and the links to the different versions that were included in many articles on the EPREL topic no longer work.

The history of changes is as follows:

1.020 December 2021First document version published in December 2021.
1.0112 January 2022Sections «Electronic sealing» and «Verify the organisation» have been updated with emphasis on the “qualified” requirement for seals provided by “qualified” trust service providers.
1.0213 January 2022Section «Important notes before sealing the verification file» updated with a correction for Northern Ireland accepted country codes.
1.037 February 2022Sections ”Create your organization”, Electronic Sealing” and “Verifying the organisation” have been updated with the new electronic verification requirements and accepted formats for qualified electronic seals. 
1.0422 February 2022References to the EUID and to ETSI standard improved and Annex 3 added.
1.056 April 2022Annex 2, “FAQs”. New FAQs added on “verification”.
1.0622 August 2022Emphasizing the fact that EPREL accepts only Qualified Electronic Seals.
1.0731 October 2022Improvements added to the Manage Organisation section

I have done some research to come up with the different versions and I include them below:

Versión 1.03 (february 2022) originally available at «https://ec.europa.eu/info/sites/default/files/energy_climate_change_environment/suppliers_verification_guide_v1.03_0.pdf»

Versión 1.04 (february 2022) originally available at «https://ec.europa.eu/info/sites/default/files/energy_climate_change_environment/suppliers_verification_guide_v1.04_0.pdf»

Versión 1.05 (april 2022) originally available at «https://ec.europa.eu/info/sites/default/files/energy_climate_change_environment/suppliers_verification_guide_v1.05_0.pdf»

Versión 1.07 (october 2022) originally available at «https://commission.europa.eu/system/files/2022-11/Suppliers%20Verification%20Guide.pdf»

One of the required items for the Companies to register in the EPREL Platform is a Legal Person Qualified Certificate to generarte Qualified Seals (QSEALS), which can be buyed in EAD TRUST European Agency of Digtal Trust in the link: QSEAL

Aviso a Operadoras de Telecomunicacion, Eléctricas y servicios al público de especial trascendencia económica.


Recientemente he cambiado de operador eléctrico y de operador de telecomunicaciones. Empresas muy grandes.

Y he comprobado que no tienen departamento de Asesoría Jurídica. O que, si lo tienen, quizá va llegando la hora de que sus abogados reciban algún curso de actualización.

O que los desarrolladores de sus páginas web dejen de ir a su bola y consulten con Asesoría Jurídica si la nueva página web de atención a clientes cumple la normativa.

Lo digo porque no puedo acceder a las facturas correspondientes al punto de suministro o al teléfono móvil de meses anteriores.


Hay que recordar que el artículo 2-1-b de la Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información indica:


b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

El artículo 2 completo:

Artículo 2. Obligación de disponer de un medio de interlocución telemática para la prestación de servicios al público de especial trascendencia económica.

  1. Sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio seguro de interlocución telemática que les permita la realización de, al menos, los siguientes trámites:

a) Contratación electrónica de servicios, suministros y bienes, la modificación y finalización o rescisión de los correspondientes contratos, así como cualquier acto o negocio jurídico entre las partes, sin perjuicio de lo establecido en la normativa sectorial.

b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

c) Presentación de quejas, incidencias, sugerencias y, en su caso, reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.

d) Ejercicio de sus derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.

  1. A los efectos de lo dispuesto en el apartado anterior, tendrán la consideración de empresas que presten servicios al público en general de especial trascendencia económica, las que agrupen a más de cien trabajadores o su volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, exceda de 6.010.121,04 euros y que, en ambos casos, operen en los siguientes sectores económicos:

a) Servicios de comunicaciones electrónicas a consumidores, en los términos definidos en la Ley 32/2003, de 3 de noviembre, General de Telecomunicaciones.

b) Servicios financieros destinados a consumidores, que incluirán los servicios bancarios, de crédito o de pago, los servicios de inversión, las operaciones de seguros privados, los planes de pensiones y la actividad de mediación de seguros. En particular, se entenderá por:

  1. Servicios bancarios, de crédito o de pago: las actividades relacionadas en el artículo 52 de la Ley 26/1988, de 29 de julio, sobre Disciplina e Intervención de las Entidades de Crédito.
  2. Servicios de inversión: los definidos como tales en la Ley 24/1988, de 28 de julio, del Mercado de Valores.
  3. Operaciones de seguros privados: las definidas en el artículo 3 del texto refundido de la Ley de ordenación y supervisión de los seguros privados, aprobado por Real Decreto Legislativo 6/2004, de 29 de octubre.
  4. Planes de pensiones: los definidos en el artículo 1 del texto refundido de la Ley de Regulación de los Planes y Fondos de Pensiones, aprobado por Real Decreto Legislativo 1/2002, de 29 de noviembre.
  5. Actividad de corredor de seguros: la definida en la Ley 26/2006, de 17 de julio, de mediación en seguros y reaseguros privados.

c) Servicios de suministro de agua a consumidores, definidos de acuerdo con la normativa específica.

d) Servicios de suministro de gas al por menor, de acuerdo con lo dispuesto en la Ley 34/1998, de 7 de octubre, del Sector de Hidrocarburos.

e) Servicios de suministro eléctrico a consumidores finales, de acuerdo con lo dispuesto en el título VIII de la Ley 54/1997, de 27 noviembre, del Sector Eléctrico.

f) Servicios de agencia de viajes, de acuerdo con lo dispuesto en el Real Decreto 271/1988, de 25 de marzo, por el que se regula el ejercicio de las actividades propias de las agencias de viajes.

g) Servicios de transporte de viajeros por carretera, ferrocarril, por vía marítima, o por vía aérea, de acuerdo con lo dispuesto en la normativa específica aplicable.

h) Actividades de comercio al por menor, en los términos fijados en el apartado 2 del artículo 1 de la Ley 7/1996, de 15 de enero, de ordenación del comercio minorista y en su normativa de desarrollo, a las que serán de aplicación únicamente los apartados c) y d) del apartado 1 del presente artículo.

  1. Excepcionalmente, el Gobierno o, en su caso, los órganos competentes de las Comunidades Autónomas podrán ampliar el ámbito de aplicación del apartado 1 del presente artículo a otras empresas diferentes de las previstas en la Ley, en aquellos casos en los que, por la naturaleza del servicio que presten, se considere que en el desarrollo de su actividad normal deban tener una interlocución telemática con sus clientes o usuarios.

En el plazo de un año desde la entrada en vigor de la obligación a que se refiere el apartado 1, el Gobierno analizará la aplicación del apartado 2 de este artículo a otras empresas con más de cien trabajadores o que tengan un volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, superior a 6.010.212,04 euros, que en el desarrollo de su actividad normal, presten servicios en los que se considere que deban tener una interlocución telemática con sus clientes o usuarios.

Las Comunidades Autónomas con competencias exclusivas en las materias objeto de obligación de comunicación telemática podrán modificar el ámbito y la intensidad de aplicación del apartado 1 del presente artículo en aquellos casos en que precisamente debido al desarrollo sectorial de sus competencias lo consideren oportuno.

¿Cómo se firman las TSL?


Las TSL (Trust Service status List) son listas de servicios de confianza cualificados expedidas por los organismos emisores (Operadores del Esquema) de cada uno de los países miembro de la Unión Europea (en conexión con los Organismos Supervisores, y frecuentemente formando parte de ellos) y son necesarias para establecer las cadenas de confianza de los certificados cualificados (y otros servicios de confianza), en el contexto del Reglamento EIDAS. Son ficheros codificados en XML (lo que optimiza su tratamiento automatizado) aunque se generan versiones en PDF para facilitar su lectura por los seres humanos.

Su estructura se define en la norma ETSI TS 119 612.

La lista de servicios de confianza cualificados debe estar firmada digitalmente por el «Scheme operator name» (Denominación del Operador del Esquema) para garantizar su autenticidad e integridad.

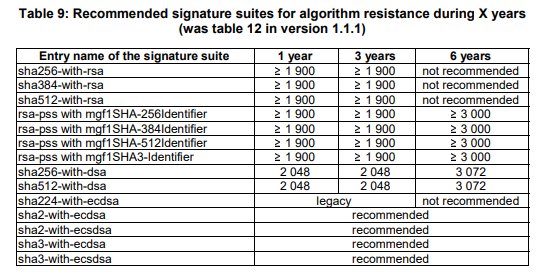
El formato de la firma digital debe ser XAdES BES o EPES, tal como se define en la norma ETSI TS 101 903. El algoritmo de firma y la clave del certificado deben permitir su uso durante un mínimo de 3 años, tal como se especifica en la siguiente tabla de ETSI TS 119 312:

El certificado del TLSO (Trust List Scheme Operator, en español Operador del Esquema de la Lista de Confianza), debe firmar electrónicamente la lista y de la validez de esta firma electrónica depende la validez de la lista del país. Esto implica incluir el certificado del firmante en la firma.

Para ello se debe utilizar el elemento de XML ds:KeyInfo, que solo deberá contener el certificado del Operador del Esquema y no deberá contener ningún otro certificado que forme ningún tipo de cadena de certificados asociada.

El certificado del Operador del Esquema deberá ajustarse a las siguientes restricciones:

  • El emisor del certificado podrá ser el propio TLSO (en este caso se trataría de un certificado autofirmado) o un servicio de confianza TSP (Trust Service Provider) que figure en la TL (Trusted List) o en una de las TL que forma parte de la misma comunidad (opción descrita en el apartado 5.3.9 de la norma ETSI TS 119 612 citada).
  • Los campos «Country code» (código de país) y «Organization» (organización) del Subject Distinguished Name (nombre distinguido del sujeto) deberán coincidir, respectivamente, con el «Scheme Territory» y uno de los valores de «Scheme operator name». Para este último, el valor en inglés del Reino Unido (preferido) o en el idioma local (transliterado a escritura latina), según esté disponible.

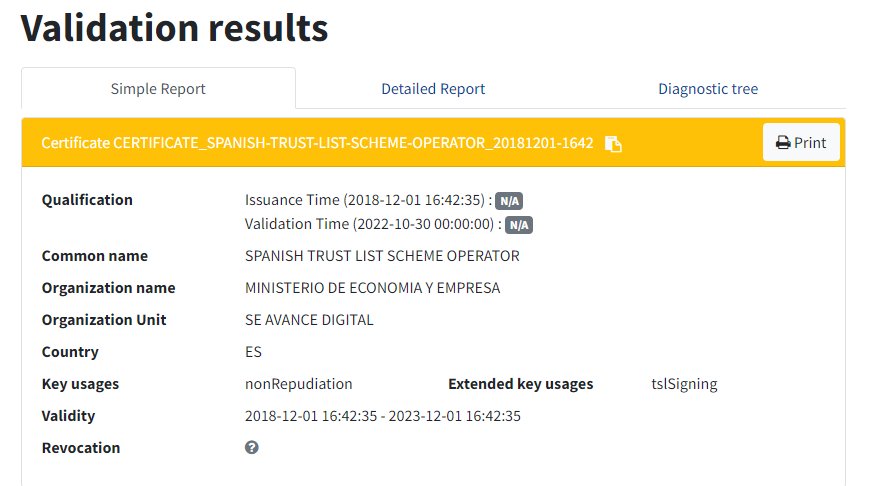
En el caso de la actual lista TSL de España el certificado es el siguiente:

MIID0zCCArugAwIBAgIJAO4AukjMGDjHMA0GCSqGSIb3DQEBCwUAMIGBMSswKQYDVQQDEyJTUEFOSVNIIFRSVVNUIExJU1QgU0NIRU1FIE9QRVJBVE9SMQswCQYDVQQGEwJFUzEpMCcGA1UEChMgTUlOSVNURVJJTyBERSBFQ09OT01JQSBZIEVNUFJFU0ExGjAYBgNVBAsTEVNFIEFWQU5DRSBESUdJVEFMMB4XDTE4MTIwMTE2NDIzNVoXDTIzMTIwMTE2NDIzNVowgYExKzApBgNVBAMTIlNQQU5JU0ggVFJVU1QgTElTVCBTQ0hFTUUgT1BFUkFUT1IxCzAJBgNVBAYTAkVTMSkwJwYDVQQKEyBNSU5JU1RFUklPIERFIEVDT05PTUlBIFkgRU1QUkVTQTEaMBgGA1UECxMRU0UgQVZBTkNFIERJR0lUQUwwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDwdC6107ZXBCwYqJ4XCk9uGjOFQ8hRvt6+GY9isAKtKKIz8d3e6O9SQqVo9bf5ylSWmdW2Fqh0WE7ul/4lUjVYpIum8Y4hWKZ7jfA0dd5MdNl46cNr4WuEr8EgB+f9JZzWxJkJW6pJbRmHAAuThcfqGpSSpsKqcKTpUay4eZMimbbG0cXj02n0FFVpUsz1dihy//qmEvo48/yOJn+tkN5vw1XNCwDjNZyuJvfhKW56Uexfrg0Xccjg0/8Rw+qNaeGeM+zXeohDBuLyIrGoqZbNk1kuDwcDdw0aM6bOpdzHmMIsUTqYCZUB7H0v1rz1qlHSTR7GsZov2mC0qVm73Tf/AgMBAAGjTDBKMAkGA1UdEwQCMAAwCwYDVR0PBAQDAgZAMB0GA1UdDgQWBBRRqeMeCSkPkvSIl8cwaypk5/HMjjARBgNVHSUECjAIBgYEAJE3AwAwDQYJKoZIhvcNAQELBQADggEBAOUEpP7J9Vpr/VXaF8PFwNHYexfUoyoaGQpBZoPn9rZsU41Qgn80rhmt0W34Zi7vlNrmFOtUVAlGkdTNjNCLODpITjMB6xK073MB3h6CjnWDjI0JJy8lXnrmtm3B8+gjsxXTPiN4U6lfhKkFoe/rCT0W6aYmnmSWnWV3zOBqJMqiSDHD05SSHYHDvxMZT3LzFnqOHw1sckZWT7Ey2NrwqwptqtoKBP3yuvH91gPyvL6OhPzuzz7ApQC4dqV1QSWIO0zsg00GTHLDI5f87fPnvdg9M4lts2rPQMk1JgColAt83gJ3AViknddnbNBaMkOheANSw55qSZOmmPeQ3qbYIDo=

Al decodificarlo, el resultado es este:

Cabe indicar que el certificado no es el correcto, especialmente si se tiene en cuenta que es el certificado del organismo designado para supervisar el sector de los servicios de confianza.

La indicada, es la denominación del organismo supervisor en la legislatura anterior.

En efecto, el Real Decreto 2/2020, de 12 de enero, por el que se reestructuran los departamentos ministeriales, establece en su artículo 16

Artículo 16. Ministerio de Asuntos Económicos y Transformación Digital.

1. Corresponde al Ministerio de Asuntos Económicos y Transformación Digital la propuesta y ejecución de la política del Gobierno en materia económica y de reformas para la mejora de la competitividad, las telecomunicaciones y la sociedad de la información.

2. Asimismo corresponde a este Ministerio la propuesta y ejecución de la política del Gobierno para la transformación digital y el desarrollo y fomento de la inteligencia artificial.

3. Este Ministerio se estructura en los siguientes órganos superiores:

a) La Secretaría de Estado de Economía y Apoyo a la Empresa.

b) La Secretaría de Estado de Digitalización e Inteligencia Artificial.

c) La Secretaría de Estado de Telecomunicaciones e Infraestructuras Digitales.

Posteriormente el Real Decreto 403/2020, de 25 de febrero, por el que se desarrolla la estructura orgánica básica del Ministerio de Asuntos Económicos y Transformación Digital desarrolla en su Artículo 8 la composición de la Secretaría de Estado de Digitalización e Inteligencia Artificial.

c) La Subdirección General para la Sociedad Digital, a la que corresponden las funciones a las que se refieren los párrafos m), n), ñ), o) y p) del apartado 1.

Es decir:

m) La supervisión, impulso y coordinación de iniciativas para la garantía del derecho a la confianza y seguridad digital, y en especial a la protección de los menores y colectivos vulnerables, así como la regulación en materia de ciberseguridad de los servicios digitales, en colaboración con otros órganos u organismos con competencias en la materia, así como con los sectores económicos y sociales públicos y privados afectados.

n) La elaboración y propuesta de normativa en materia de servicios digitales y sus prestadores, en particular sobre identificación electrónica y servicios electrónicos de confianza, comercio electrónico y nombres de dominio de Internet.

ñ) La elaboración de normativa, en colaboración con otros departamentos, referente a la regulación de las plataformas digitales, entre otras, la relativa a la privacidad y protección de la información, así como a la garantía de equidad y respeto a los derechos digitales de usuarios y empresas.

o) El ejercicio de las facultades de supervisión, control, inspección y sanción en materia de la sociedad digital, de conformidad con la legislación aplicable, incluyendo la gestión de la lista de prestadores de servicios de confianza cualificados

p) La participación en comisiones, grupos de trabajo y otros foros de carácter internacional o nacional, tanto públicos como privados, en materia de sociedad digital, así como el seguimiento y participación en iniciativas y foros relacionados con la Gobernanza de Internet.

Esa norma se publicó en el «BOE» núm. 50, de 27 de febrero de 2020. Por tanto el certificado debería haberse actualizado al día siguiente. Un certificado autofirmado se realiza en 10 minutos, especialmente si se cuenta con el fichero de configuración de Open-SSL de la emisión anterior. Pon 10 días entre que se piensa y se planifica. Y algo más para comunicar a los administradores de la EUTL.

Es decir han transcurrido 975 días (31 meses) y el organismo que supervisa a los emisores de certificados no ha sido capaz de crear un certificado adecuado en el que el firmante sea quien dice ser.