Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
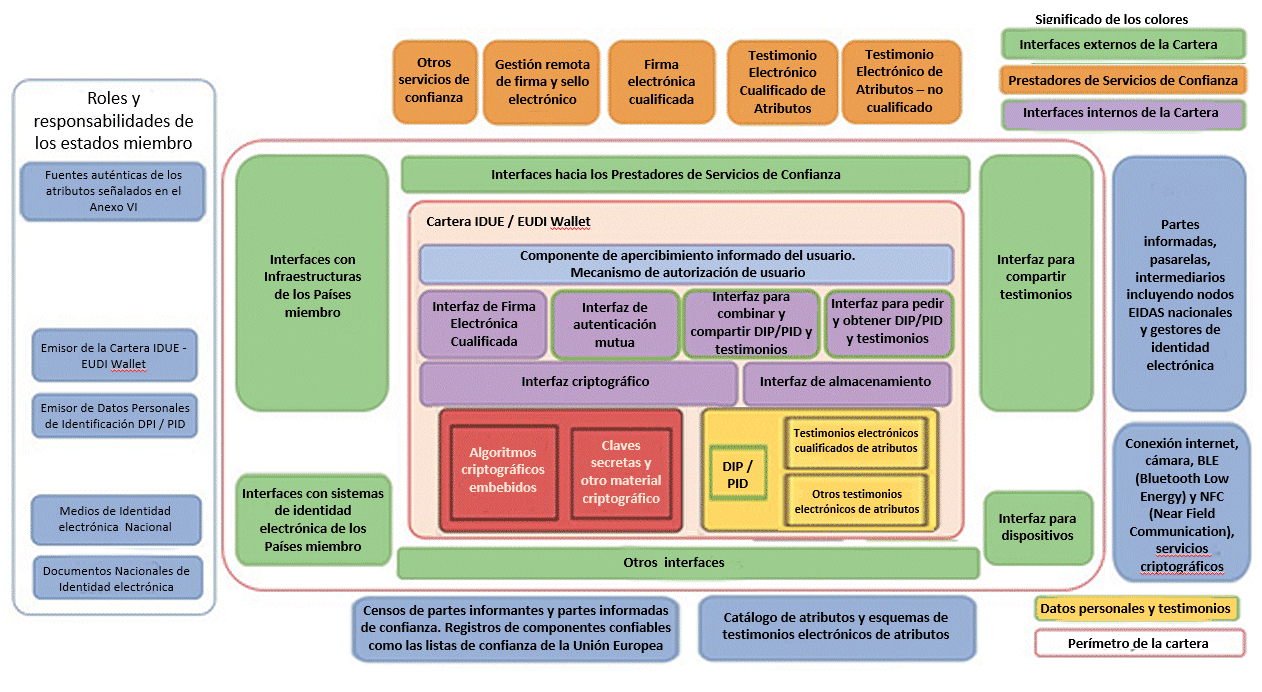
El objetivo de este documento es proporcionar un conjunto de especificaciones necesarias para desarrollar una solución interoperable de Cartera Europea de Identidad Digital (IDUE) basada en normas y prácticas comunes.
La versión anterior (llamésmosle v0.9, aunque no consta ninguna) se publicó el 22 de febrero de 2022.
De aquel documento me permití realizar una traducción al español (un poco libre porque me tomé la licencia de aclarar conceptos que en el documento original no se entendían bien).
Uno de los aspectos que cuidé es la traducción de términos acuñados en inglés a otros que pudieran considerarse términos acuñados en español, huyendo de «falsos amigos» (palabras que se escriben de forma parecida en español pero que significan cosas diferentes). Por ejemplo «Relying Parties» por «Partes Informadas» considerando que son las que reciben los testimonios de las «Partes informantes». Me parece mejor traducción que «Partes que confían»
Este fue uno de los documentos que se entregaron a los participantes en los cursos de formación organizados por TCAB para especialistas en servicios de confianza (nivel 1), responsables de gestión de servicios de confianza (nivel 2) y auditores de servicios de confianza (nivel 3) y en el que tuve el honor de participar como profesor.
Este Grupo de Expertos de la Comisión Europea tenía la siguiente denominación en Inglés: Commission expert group on electronic identification and remote Know-Your-Customer processes – E03571.
Tuve el honor de ser uno de los Expertos de este Grupo, representando a la AUI y el de participar en los trabajos que se desarrollaron entre 2018 y 2019.
Este grupo de expertos lo convocaron forma conjunta 3 direcciones generales de la Comisión Europea:
CNECT – DG Communications Networks, Content and Technology (Redes de Comunicaciones, Contenidos y Tecnología)
FISMA – DG Financial Stability, Financial Services and Capital Markets Union (Estabilidad Financiera, Servicios Financieros y Unión de los Mercados de Capitales)
JUST – DG Justice and Consumers (Justicia y Consumidores)
El 14 de diciembre de 2017, se adoptó la Decisión C(2017) 8405 final de la Comisión, de 14.12.2017, por la que se creaba el grupo de expertos de la Comisión sobre identificación electrónica y procesos remotos «Conozca a su cliente».
A partir de la primavera de 2018, el grupo de expertos (E03571) exploró las formas de facilitar el uso transfronterizo de la identificación electrónica (eID) y la extensión de las normas bancarias de Debida Diligencia de identificación de clientes (KYC) basada en herramientas de identificación y las de identificación y autenticación bajo eIDAS, Reglamento UE n.º 910/2014, para permitir a las instituciones financieras identificar digitalmente a los clientes con fines de incorporación.
El grupo estaba compuesto por 36 miembros entre reguladores, supervisores, expertos en identidad, entidades financieras implicadas en el cumplimiento de la Directiva contra el blanqueo de capitales, así como organizaciones de consumidores.
21 miembros del grupo procedían de las estructuras consultivas existentes (eIDAS, lucha contra el blanqueo de capitales y Comité Mixto de la AES), mientras que las 15 plazas restantes procedían de candidaturas de instituciones financieras y organizaciones de consumidores.
De España participaban dos personas, D. Julián Inza en representación de la AUI (Asociación de Usuarios de Internet) y D. Félix J. Pérez-Campos, Inspector del Sepblac.
Se crearon 2 Grupos de Trabajo:
Grupo 1 – Estudio sobre las soluciones de on-boarding a distancia existentes en el sector bancario. Se analizaron 25 normativas europeas de identificación del cliente en contexto de lucha contra el blanqueo de capitales a distancia. Se contemplaron más de 50 procesos de identificación a distancia en 10 países. Se definió una taxonomía que clasificaba los procesos en 7 categorías de experiencia de usuario, denominadas en este contexto “Onboarding Customer Journey· (recorridos de embarque) típicos de alto valor.
Grupo 2 – Marco para soluciones KYC/CDD reutilizables, en particular en el sector bancario. Se definió un Conjunto mínimo de atributos a efectos de DDC (Debida Diligencia de Clientes) en el sector bancario y nivel adecuado de garantía (LoA) según eIDAS (alto, sustancial y bajo)
Se incluyen a continuación los informes generados por los dos grupos de trabajo.
Grupo 1
Informe sobre soluciones de identificación remota en el sector bancario
Mientras se llevaban a cabo los trabajos de los dos grupos, la Comisión Europea publicó el documento Study on eID and digital onboarding: mapping and analysis of existing onboarding bank practices across the EU de gran interés:
Muchos organismos y empresas españoles no saben interpretar los números de identidad de los ciudadanos de otros países de la Unión Europea cuando aparecen en un certificado electrónico. Sin embargo, la norma europea que fija cómo se codifican es clara y permite saber, solo con leer el certificado, qué tipo de documento es, de qué país y cuál es su número.
Nota de actualización (octubre de 2026). Publiqué esta entrada en diciembre de 2022. La he actualizado porque el marco jurídico y normativo ha cambiado:
El Reglamento eIDAS 2 (Reglamento (UE) 2024/1183) y su Reglamento de Ejecución (UE) 2025/1943 hacen obligatoria la norma ETSI EN 319 412-1 V1.6.1 para los certificados cualificados.
Esa versión añade el prefijo EID, para identificadores basados en medios de identificación electrónica, y nuevas reglas para las personas jurídicas, como el uso del EUID del registro mercantil.
Los documentos de identidad de los ciudadanos de la UE están ahora armonizados por el Reglamento (UE) 2025/1208, lo que afecta a cómo deben interpretarse sus números. La revisión muestra además que varios países no incluyen un número personal permanente, un problema para los PID de las Carteras IDUE.
He corregido algunas incoherencias de la tabla por países y he eliminado unas notas de redacción que se habían colado en la versión publicada.
Marco normativo vigente
El Reglamento de Ejecución (UE) 2025/1943, en vigor desde el 20 de octubre de 2025, fija las normas de referencia de los certificados cualificados de firma y de sello electrónicos previstas en el Reglamento eIDAS 2. Para el contenido de los certificados remite a la serie EN 319 412 de ETSI:
Norma
Contenido
Certificados de firma
Certificados de sello
EN 319 412-1
Estructuras comunes, incluidos los identificadores
En los certificados de persona física, el identificador del titular va en el atributo serialNumber del campo subject. Cuando el certificado declara la semántica ETSI (qcStatement con el OID id-etsi-qcs-semanticsId-Natural, 0.4.0.194121.1.1), el valor se compone de cuatro partes, en este orden:
Un prefijo de tres caracteres que indica el tipo de identificador.
El código de país de dos letras de la norma ISO 3166-1. Grecia puede usar «EL» en lugar de «GR».
Un guion («-», carácter U+002D).
El identificador, con el formato propio de ese tipo y país.
Los prefijos admitidos por la EN 319 412-1 V1.6.1 (requisito NAT-5.1.3-03) son:
Identificador basado en un medio de identificación electrónica (por ejemplo, una eID nacional)
Novedad de la V1.6.1
XX:
Esquema nacional propio: dos caracteres seguidos de dos puntos
Debe registrarse en nameRegistrationAuthorities con una URI
Algunos ejemplos de la propia norma: PASSK-P3000180 (pasaporte eslovaco), IDCBE-590082394654 (documento de identidad belga), TINEL-123456789 (número fiscal griego) y EI:SE-200007292386 (esquema nacional sueco). Un DNI español se codificaría como IDCES-12345678Z, y un NIE como IDCES-X1234567L.
Personas jurídicas: el atributo organizationIdentifier
En los certificados de sello y en los de representante, la organización se identifica en el atributo organizationIdentifier, con la misma estructura de prefijo, país, guion e identificador. El Reglamento de Ejecución (UE) 2025/1943 exige que contenga el número de registro oficial cuando se conozca. Los prefijos admitidos (LEG-5.1.4-03) son:
Prefijo
Tipo de identificador
Observaciones
VAT
Número de IVA
Puede usarse el prefijo de país del IVA en lugar del ISO («EL» para Grecia)
NTR
Identificador del registro mercantil nacional
Puede ser el identificador nacional o el EUID
PSD
Autorización como proveedor de servicios de pago (PSD2)
Con la estructura de ETSI TS 119 495; la V1.6.1 lo amplía a entidades de fuera de la UE
LEI
Identificador de entidad jurídica ISO 17442
Con el código de país «XG»
XX:
Esquema nacional propio
Igual que en personas físicas
Dos novedades de la V1.6.1 afectan al prefijo NTR:
Se puede usar el EUID (European Unique Identifier), que asigna el sistema europeo de interconexión de registros mercantiles (BRIS) y puede consultarse en el buscador de empresas del Portal Europeo de e-Justicia. Según la norma de los registros, el EUID se forma con el código de país, el código del registro, un punto y el número de inscripción. Por eso el país aparece dos veces: una en el prefijo NTRES-, que exige la norma ETSI, y otra dentro del propio EUID. Por ejemplo, el EUID de EADTrust es ES28065.080862918, que se codifica como NTRES-ES28065.080862918.
Si el identificador no es único en todo el país sino dentro de una región, se añade «+» y el código de subdivisión ISO 3166-2. Por ejemplo, NTRDE+HE-123456.
Formatos por país
La tabla recoge, para cada Estado miembro, el número de identidad o número personal del ciudadano, que es el identificador preferente porque no cambia al renovar los documentos. Los números de pasaporte van en una tabla aparte, más abajo. En la notación, «d» es un dígito y «l», una letra. Hay países que usan más de un identificador, y el prefijo dependerá del que el prestador haya verificado.
País
Prefijo
Identificador
Formato
Alemania
IDC
Número del documento de identidad (Personalausweis)
Desde noviembre de 2010: 9 caracteres alfanuméricos en total (empieza por letra y usa un conjunto limitado de caracteres; no incluye vocales ni algunos caracteres fácilmente confundibles). Antes de noviembre de 2010: 10 dígitos. El número cambia con cada renovación de la tarjeta. Alemania no tiene un número personal nacional de uso general.
Austria
IDC
Número de la tarjeta de identidad (Personalausweis)
2 letras + 7 dígitos, por ejemplo PA1234567 (modelo vigente desde 2021, PRADO AUT-BO-03001). La tarjeta no lleva número personal: la eID austriaca trabaja con identificadores sectoriales, y el número de documento cambia al renovarla
Bélgica
PNO / IDC
Número del Registro Nacional / número de la tarjeta eID
11 dígitos / 12 dígitos
Bulgaria
PNO
EGN (también sirve como número fiscal)
6 dígitos de fecha de nacimiento + 3 de serie + 1 de control
Chipre
IDC
Número de la tarjeta de identidad (Αριθμός Δελτίου Ταυτότητας)
Número personal que figura en la tarjeta [comprobar en PRADO CYP-BO-04002) el número de dígitos; el modelo de muestra tiene 10]. Es distinto del número de documento (2 letras + 7 dígitos, por ejemplo HT0000000), que es el que figura en la zona de lectura mecánica y cambia al renovar la tarjeta.
Croacia
PNO
OIB
11 dígitos, con «HR» opcional delante
Dinamarca
PNO
CPR (también sirve como número fiscal)
6 dígitos + 4 dígitos, separador opcional
Eslovaquia
PNO
Número de nacimiento
10 dígitos (fecha + serie + control). En mujeres se suma 50 al mes. Los nacidos antes de 1954 tienen 9 dígitos, porque no llevan dígito de control.
Eslovenia
PNO
EMŠO
13 dígitos
España
IDC
DNI / NIE
DNI: 8 dígitos + 1 letra (dddddddl). NIE: X, Y o Z + 7 dígitos + 1 letra (ldddddddl). Existen además NIF para casos especiales (K para menores de 14 años residentes en España, L para españoles no residentes y M para extranjeros sin NIE), que no suelen aparecer en certificados cualificados con prefijo IDC
Estonia
PNO
Código personal (isikukood)
11 dígitos; el primero indica sexo y siglo
Finlandia
PNO
HETU
Fecha de nacimiento (6 dígitos) + signo de siglo + 3 dígitos + 1 carácter de control. Signos de siglo: «+» (1800‑1899); «-», Y, X, W, V o U (1900‑1999); A, B, C, D, E o F (2000‑2099). Los signos adicionales se usan desde 2023, así que los validadores antiguos que solo admiten «+», «-» y «A» rechazan códigos válidos.
Francia
IDC
Número de la CNI
Nueva CNI (desde 2021): 9 caracteres alfanuméricos, por ejemplo X4RTBPFW4. CNI anterior: 12 caracteres. La tarjeta no lleva número personal, y el número de documento cambia al renovarla
Grecia
PNO
AMKA
11 dígitos; los 6 primeros son la fecha de nacimiento. Código de país «EL» o «GR»
Hungría
PNO
Número de identificación personal
11 dígitos (sexo y siglo + fecha + serie + control)
Irlanda
TIN
PPS
7 dígitos + 1 carácter de control, a veces seguido de un segundo carácter
Italia
TIN / IDC
Codice fiscale / número de la carta d’identità elettronica (CIE)
Codice fiscale: 16 caracteres alfanuméricos; es un número fiscal, no de documento de identidad, pero es permanente. Número de la CIE: 2 letras + 5 dígitos + 2 letras (por ejemplo CA00000AA); cambia al renovar la tarjeta.
Letonia
PNO
Código personal
11 dígitos, guion opcional tras el sexto. Los asignados desde 2017 empiezan por 32 y no contienen la fecha de nacimiento
Lituania
PNO
Código personal
11 dígitos; el primero indica sexo (impar en hombres, par en mujeres) y siglo
Luxemburgo
PNO / IDC
Número del registro nacional
Número del registro nacional: 13 dígitos (fecha de nacimiento AAAAMMDD + 3 + 2 de control), que no figura impreso en la tarjeta. Número de la tarjeta de identidad (IDC): 9 caracteres alfanuméricos en el modelo de 2021, por ejemplo SPEC07347 en la muestra
Malta
IDC / TIN
Tarjeta de identidad
Nacionales: 7 dígitos + 1 letra (M, G, A, P, L, H, B o Z). No nacionales: 9 dígitos
Países Bajos
PNO / TIN
BSN (Burgerservicenummer)
9 dígitos. Es el número personal del ciudadano y también sirve como número fiscal; figura en el documento de identidad y en el pasaporte.
Polonia
PNO
PESEL
11 dígitos
Portugal
IDC
Cartão de Cidadão
Número de identificación civil: 8 dígitos + 1 de control. Es permanente y es el que conviene usar. El número de documento completo tiene 12 caracteres (los 9 anteriores + 2 letras de versión + 1 dígito de control) y cambia con cada tarjeta.
República Checa
PNO
Número de nacimiento (también sirve como número fiscal)
Fecha + serie + control. En mujeres se suma 50 al mes. Los nacidos antes de 1954 no tienen dígito de control.
Rumanía
PNO
CNP
13 dígitos
Suecia
PNO
Personnummer
10 o 12 dígitos; separador «-», o «+» a partir de los 100 años
Los formatos fiscales de todos los países pueden comprobarse en la lista de números de identificación fiscal de la Comisión Europea. La referencia oficial para comprobar cualquier documento es PRADO, el registro público del Consejo de la UE de documentos de identidad y de viaje auténticos, que describe cada modelo con sus imágenes de muestra. Es posible que algún formato haya cambiado o que la tabla contenga errores; si detectas alguno, te agradeceré que lo indiques en los comentarios.
Números de pasaporte
El prefijo PAS se usa sobre todo para ciudadanos de fuera de la UE o cuando el titular se ha identificado con su pasaporte. Todos los pasaportes siguen el documento 9303 de la OACI (ICAO), que reserva para el número un campo de hasta 9 caracteres alfanuméricos más un dígito de control. Algunos formatos nacionales (los ejemplos son ficticios, salvo el eslovaco):
País
Ejemplo de codificación
Formato
Austria
PASAT-P1234567
1 letra + 7 dígitos. En el documento puede aparecer un espacio entre la letra y los dígitos; al codificarlo en el serialNumber, conviene suprimirlo para evitar discrepancias al comparar valores.
Bélgica
PASBE-EA123456
2 letras + 6 dígitos
Chipre
PASCY-K12345678
K + 8 dígitos (pasaportes expedidos desde el 13/12/2010)
Eslovaquia
PASSK-P3000180
1 letra + 7 dígitos (ejemplo de la norma EN 319 412-1)
Como el número de pasaporte cambia con cada renovación, un certificado expedido con PAS no permite reconocer al mismo titular cuando renueva el pasaporte. Por eso conviene preferir siempre el número de identidad o el número personal cuando el país lo tiene.
Los documentos de identidad armonizados en la UE
La Unión Europea también ha armonizado los propios documentos de identidad. El Reglamento (UE) 2019/1157, aplicable desde el 2 de agosto de 2021, obligó a expedirlos en formato de tarjeta (ID-1), con zona de lectura mecánica (MRZ) y conforme al documento 9303 de la OACI (ICAO), la misma especificación que siguen los pasaportes. El Tribunal de Justicia lo anuló en 2024 por haberse adoptado con una base jurídica incorrecta, pero mantuvo sus efectos hasta su sustitución. Le ha sustituido el Reglamento (UE) 2025/1208 del Consejo, en vigor desde el 10 de julio de 2025, que mantiene los mismos requisitos y calendario:
Los documentos sin las medidas mínimas de seguridad de la OACI (ICAO) o sin zona de lectura mecánica funcional dejaron de ser válidos el 3 de agosto de 2026 (o antes, si caducaban antes).
El resto de documentos que no cumplan el formato armonizado dejarán de ser válidos, como tarde, el 3 de agosto de 2031.
Como excepción, las tarjetas de las personas que tenían 70 años o más el 2 de agosto de 2021 siguen siendo válidas hasta su caducidad, siempre que cumplan las medidas mínimas de seguridad de la OACI y tengan zona de lectura mecánica funcional.
Esto tiene tres consecuencias para la codificación en los certificados:
El número de documento tiene ya una estructura común. En la zona de lectura mecánica de la OACI (ICAO), el número de documento ocupa un campo de hasta 9 caracteres alfanuméricos, seguido de un dígito de control. Sirve para validar valores con prefijo IDC solo cuando el país usa como IDC el número del documento, como Alemania, Austria o Francia. No sirve cuando usa un número personal permanente: en el DNI español, ese campo contiene el número de soporte, y el número del DNI va en el campo de datos opcionales (véase el punto 3).
Los códigos de país no coinciden. La zona de lectura mecánica usa los códigos de tres caracteres de la OACI (ESP para España; Alemania usa D, rellenado como «D<<»), mientras que el serialNumber del certificado usa el código ISO 3166‑1 de dos letras (ES, DE). Hay que convertirlos.
No es lo mismo el número del documento que el número personal. En muchos países el número de la tarjeta cambia cada vez que se renueva, mientras que el número personal (PNO) se mantiene toda la vida. En España, el valor que se usa con IDCES es el número personal del DNI, que es permanente, y no el número de soporte, que cambia con cada tarjeta, como distingue el R Real Decreto 255/2025. Pasa lo mismo con el Cartão de Cidadão portugués. Quien valide un certificado no debe suponer que todos los países hacen lo mismo.
El formato de las tarjetas alemanas de 1987 a 2010 tiene ya un interés puramente histórico. Esas tarjetas, que también tenían zona de lectura mecánica, valían como máximo diez años, así que las últimas caducaron en 2020. Solo pueden aparecer en certificados antiguos, hoy caducados casi con seguridad.
Un problema para las Carteras IDUE: el número de identidad que falta
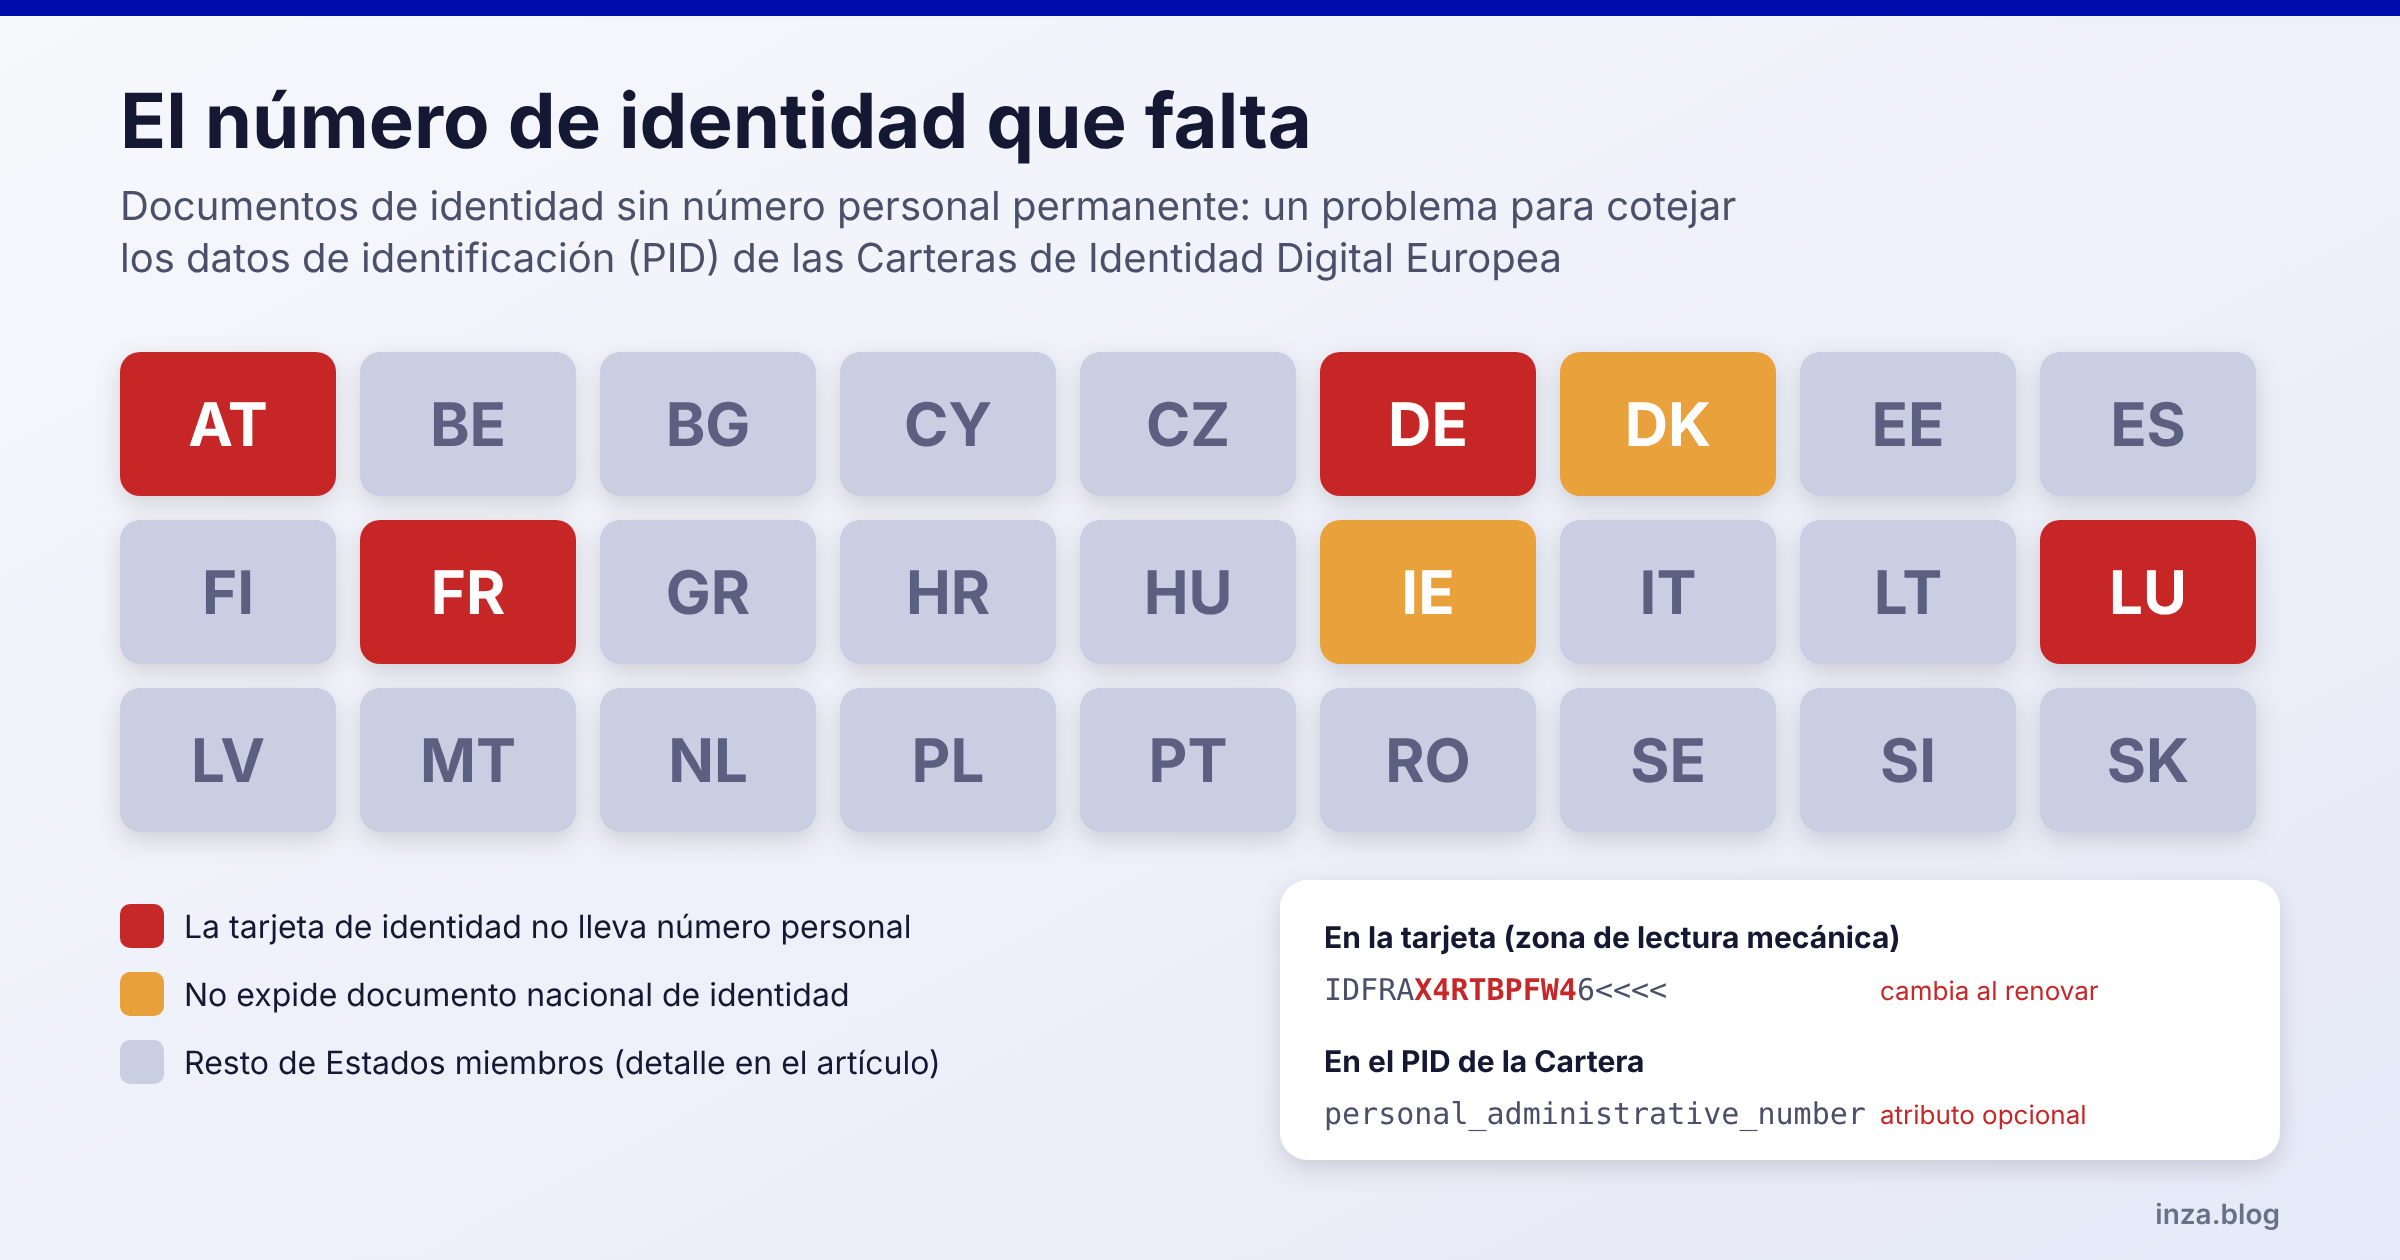
La revisión de los documentos en PRADO deja al descubierto un problema que va a aflorar con las Carteras de Identidad Digital Europea: no todos los países incluyen en sus documentos un número personal permanente del ciudadano.
Alemania, Austria y Francia no tienen en sus tarjetas de identidad un número personal. Solo figura el número de documento, que cambia cada vez que se renueva la tarjeta. Alemania, además, no tiene un número nacional de identificación de uso general.
Luxemburgo sí tiene un número del registro nacional, pero no aparece impreso en la tarjeta.
Irlanda y Dinamarca no expiden documento nacional de identidad.
Los datos de identificación de la persona (PID) que los Estados miembros emitirán a las Carteras se regulan en el Reglamento de Ejecución (UE) 2024/2977, cuyo anexo ha sido sustituido por el Reglamento de Ejecución (UE) 2026/1731. Los atributos obligatorios son los apellidos, el nombre, la fecha y el lugar de nacimiento, la nacionalidad y, con la nueva redacción, el retrato. El número administrativo personal (personal_administrative_number), «un valor asignado al usuario que sea único», figura solo entre los atributos opcionales: cada Estado decide si lo incluye y con qué política.
La consecuencia es práctica. Un banco, una administración o un prestador de servicios de confianza que reciba un PID de un ciudadano de alguno de estos países no tendrá un identificador estable con el que:
Vincularlo con un cliente ya registrado, que quizá se dio de alta con un pasaporte o con una tarjeta de identidad anterior.
Emitirle un certificado cualificado con un serialNumber que no cambie al renovar el documento, como pide la lógica de los prefijos PNO o IDC.
Distinguirlo de otra persona con el mismo nombre, fecha y lugar de nacimiento, sin recurrir a cotejos aproximados.
El Reglamento eIDAS 2 encomienda a los Estados miembros garantizar la identificación inequívoca de las personas en las comunicaciones transfronterizas, pero mientras el número administrativo personal sea opcional y algunos países no lo tengan, el problema de la vinculación de registros (record matching) quedará en manos de cada parte usuaria. Sería conveniente que los Estados que no incluyen un número personal en sus documentos lo incorporen, al menos, en el PID.
Hay debates entre especialistas sobre si la Orden ETD/465/2021 solo permite el «onboarding» con herramientas de comprobación de identidad automatizadas.
Hay quién opina que no, ya que el Artículo 4 establece claramente 2 modalidades de identificación remota por vídeo:
El proceso de identificación remota por vídeo se podrá realizar de forma asistida, con la mediación síncrona de un operador, o de forma no asistida, sin necesidad de interacción en línea entre un operador y el solicitante, con revisión posterior de un operador.
Según esa definición en un proceso atendido por operador no se requeriría una herramienta del tipo de las utilizadas en entornos que favorecen la actuación automatizada.
Sin embargo, hay quien opina que se debe entender que en el proceso asistido o síncrono, el operador es parte activa del proceso pero la toma de decisión de la identificación es realizada a partir de la información suministrada por una herramienta.
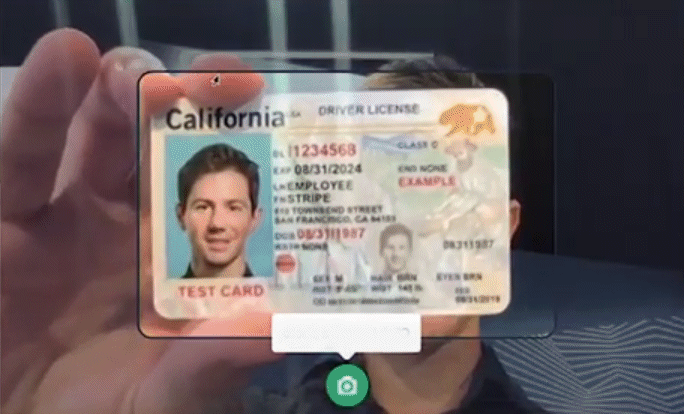
Por lo tanto, esta herramienta debería incorporar los medios técnicos para validar los documentos de identificación y verificar la correspondencia del titular de este documento con el solicitante que realiza el proceso y para verificar que es una persona viva que no está siendo suplantada.
Es una idea un poco peregrina, pero quien opina esto hace mención a que el artículo 8 de la Orden ETD/465/2021 indica:
La identidad del solicitante se acreditará mediante los documentos de identidad previstos en la ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Los documentos de identidad utilizados deberán incluir una fotografía y disponer de características de seguridad automáticamente comprobables en el proceso de identificación remota por vídeo de forma que se garantice la detección de falsificaciones y manipulaciones.
El hecho de exigir a los documentos de identidad que cuenten con características de seguridad automáticamente comprobables es un requisito que excede lo que la Orden puede imponer, porque no puede ir más allá de lo que indica el artículo 7 de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Dado que este artículo 7 indica «La identificación de la persona física que solicite un certificado cualificado exigirá su personación ante los encargados de verificarla y se acreditará mediante el Documento Nacional de Identidad…», si el documento Nacional de Identidad no tuviera características de seguridad automáticamente comprobables no por ello dejaría de ser obligatoria su comprobación.
Por otro lado, el que los documentos de identidad cuenten con características de seguridad automáticamente comprobables facilita el proceso realizado de forma no asistida pero no lo impone.
Este «disidente» opina que de la lectura del artículo 11 de la Orden ETD/465/2021 hay que deducir que «al no existir personación del solicitante, la herramienta debe proporcionar al operador una comparación automática entre la imagen del rostro extraído del documento de identidad y una imagen de la cara capturada por la herramienta. Esta comparación automática es independiente de la modalidad de identificación remota por vídeo realizada»
Sin embargo, contra ese criterio, otros opinan que el apartado 4 del artículo 11 de la orden indica:
a) Medidas procedimentales que hagan patente dicha manipulación con la introducción de un código único, aleatorio e impredecible y de un solo uso generado al efecto y remitido al solicitante. El código constará de un mínimo de seis caracteres o sistema con entropía equivalente. El prestador comprobará que el dispositivo móvil al que se remite el código se encuentra en posesión del usuario durante el proceso de identificación. El órgano supervisor podrá poner a disposición de los prestadores una plataforma tecnológica de verificación de la asociación del usuario con el dispositivo móvil.
b) En el caso de la identificación remota por vídeo asistida, medidas organizativas que hagan patente dicha manipulación a través de la interacción con el documento de identidad utilizado y con el solicitante, según las indicaciones del operador, a través de interacciones y actuaciones físicas que figurarán en un protocolo que incluirá acciones tanto comunes como aleatorias y diferenciadas.
c) En el caso de la identificación remota por vídeo no asistida, el sistema requerirá al solicitante la realización activa de interacciones y actuaciones físicas, que figurarán en un protocolo que incluirá acciones tanto comunes como aleatorias y diferenciadas.
Y que del texto cabe deducir que en el caso de la identificación remota por vídeo asistida, las medidas son organizativas.
El punto más controvertido del debate es la referencia al apartado 5 del artículo 12 de la Orden ETD/465/2021:
Se conservará, por un periodo mínimo de tiempo de quince años, el resultado automático de la verificación realizada por la aplicación, así como la evaluación y observaciones realizadas por el operador junto a su decisión de aprobación o rechazo de la identificación.
Nuestro amigo dice que esa mención implica que es obligatorio el uso de una aplicación para la verificación. Otros opinamos que es una opción que solo aplica cuando hay una aplicación de verificación pero no en los casos en los que no hay ninguna aplicación.
(Estamos aplazando un nuevo debate para considerar la norma ETSI TS 119 461)
El nuevo ecosistema que hay que desplegar para acoger el futuro mecanismo de Identidad Digital de la Unión Europea tendrá entre sus principales componentes una Cartera Digital (Cartera IDUE. Identidad Digital de la Unión Europea) desde la que se gestionarán certificados de firma electrónica, testimonios digitales de atributos (que podrán ser cualificados y no cualificados) y datos personales.
Los datos que se ceden estarán bajo el control de su titular que en un momento dado podrá retirar el permiso de acceso a sus datos que hubiera otorgado con anterioridad.
En la cartera (o más bien en el ecosistema creado alrededor de la cartera) quedará registrada cada cesión de datos y ¡por fin! existirá un mecanismos para tener constancia de todas las veces en las que se formula el consentimiento para que empresas y entidades hagan uso de nuestros datos, en un contexto en el que el Reglamento General de Protección de Datos da una pauta de nuestros derechos pero no aclara como ejercerlos de manera adecuada.
No necesitaremos una libreta para ir apuntando cada vez que nos piden permiso para tener nuestros datos y junto a la anotación la forma de ejercer frente a la entidad los derechos SOPLAR.
El documento que resume la funcionalidad de la Cartera IDUE y el futuro ecosistema lo ha elaborado el Grupo de Expertos EIDAS creado al efecto cuando se anunció la Propuesta de modificación del Reglamento EIDAS y la versión que existe ahora mismo es la de febrero de 2022. Se denomina «ARF» (European Digital Identity Architecture and Reference Framework – Outline).
Se anunció que el 30 de octubre de 2022 se publicaría una nueva versión, pero todavía no se ha publicado.
Hoy comienza a las 16:00 horas de España (y de Europa central) el Seminario Internacional Reniec 2022 con el lema «Identificación para un Perú Digital” en el que participo como ponente. Se extiende del 12 al 14 de julio de 2022 y tiene lugar de 09 a 13 horas, según huso horario de Perú (de 16:00 a 20:00 según horario de España).
Seminario Internacional RENIEC 2022
Este evento ha tenido lugar de forma presencial durante pasadas ediciones en Lima (Perú) y en esta ocasión el formato es «on line».
La inscripción es gratuita (ver formulario en la parte de abajo de la página).
El hashtag del eveneto será #SeminarioReniecDigital2022
El Seminario tiene como objetivo fortalecer los conocimientos previos, compartir las experiencias nacionales e internacionales y construir oportunidades para un intercambio efectivo de buenas prácticas en los temas de identificación y registros civiles.
El Seminario lo organiza el Registro Nacional de Identificación y Estado Civil (RENIEC) y el Banco Interamericano de Desarrollo (BID), y presenta conferencias y paneles. Comienza con una ceremonia inaugural.
Se tratarán diversos temas, “Avances del Sistema de Identificación en el Perú” a cargo de la Jefa Nacional de RENIEC, Carmen Velarde Koechlin, “Arquitecturas Organizacionales Sostenibles o Resilientes” a cargo de Juan Carlos Miranda, Manager Regional de Centro América y VP de Consultoría de Krüger Corporation, “El Valor de la Identificación para el Desarrollo de las Personas” a cargo de Bernard Norvant, “Integración de Sistemas de Registro Civil e Identificación” a cargo de Sharon Sinclair, Directora Nacional del Registro Civil del Tribunal Electoral de Panamá.
El día 13, se expondrá, “Identidad Digital y Estándares Internacionales” a cargo de Stephanie de Labriolle, Gerente de Asuntos Públicos y Relaciones Internacionales, Secure Identity Alliance, “Tecnologías de Identificación Emergentes / Experiencias de la Automatización para la Identificación” a cargo de Jose Luis Hernández, Especialista Senior de Gobierno Digital del Banco Interamericano de Desarrollo y Julián Inza, Consultor Internacional y Especialista en Nuevas Tecnologías, “Gobierno Digital en Países Lideres en Economía Digital” a cargo Jose Clastornik, Ex director general del Proyecto BID en OSCE.
El día 14 de julio se expondrán, “Servicios Digitales del Estado para Ciudadanos” a cargo del representante del Ministerio del Interior de Korea, “La Identificación Electronica como componente clave de la Digitalización de un país” a cargo de Erika Piirmets de Digital transformation adviser en e-Estonia Briefing Centre, “Gestión del Cambio y Transformación Cultural” a cargo de Gabriel Weinstein, “Organizaciones Agiles” a cargo de Jean Barroca, Consultor en Modernización Digital del Sector Publico en Deloite.
El Reglamento UE 910/2014 establece en su artículo 24:
1. Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado.
La información a que se refiere el párrafo primero será verificada por el prestador de servicios de confianza bien directamente o bien por medio de un tercero de conformidad con el Derecho nacional:
en presencia de la persona física o de un representante autorizado de la persona jurídica, o
a distancia, utilizando medios de identificación electrónica, para los cuales se haya garantizado la presencia de la persona física o de un representante autorizado de la persona jurídica previamente a la expedición del certificado cualificado, y que cumplan los requisitos establecidos con el artículo 8 con respecto a los niveles de seguridad «sustancial» o «alto», o
por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a) o b), o
utilizando otros métodos de identificación reconocidos a escala nacional que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La seguridad equivalente será confirmada por un organismo de evaluación de la conformidad.
El apartado 24-1.b permite la identificación a través de una plataforma de gestión de identidad siempre que se hayan adoptado medidas de seguridad apropiadas. El Reglamento de Ejecución (UE) 2015/1502 de la Comisión de 8 de septiembre de 2015 orienta sobre los aspectos a cumplir.
Para el caso de la opción 24-1.d ya existe en España adecuada cobertura según la Ley 6/2020 (Artículo 7):
(…)
Podrá prescindirse de la personación de la persona física que solicite un certificado cualificado si su firma en la solicitud de expedición de un certificado cualificado ha sido legitimada en presencia notarial.
(…)
2. Reglamentariamente, mediante Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital, se determinarán otras condiciones y requisitos técnicos de verificación de la identidad a distancia y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación como videoconferencia o vídeo-identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física según su evaluación por un organismo de evaluación de la conformidad. La determinación de dichas condiciones y requisitos técnicos se realizará a partir de los estándares que, en su caso, hayan sido determinados a nivel comunitario.
Serán considerados métodos de identificación reconocidos a escala nacional, a los efectos de lo previsto en el presente apartado, aquellos que aporten una seguridad equivalente en términos de fiabilidad a la presencia física y cuya equivalencia en el nivel de seguridad sea certificada por un organismo de evaluación de la conformidad, de acuerdo con lo previsto en la normativa en materia de servicios electrónicos de confianza.
Este artículo da cobertura legal a la adopción de estas dos normas:
Orden ETD/465/2021, de 6 de mayo, por la que se regulan los métodos de identificación remota por vídeo para la expedición de certificados electrónicos cualificados. Normativa a cumplir para la identificación a distancia (videoconferencia y videoidentificación) y criterios de auditoría para permitir la evaluación de los sistemas que la implementan. Específica de España
ETSI TS 119 461 V1.1.1 (2021-07) – Policy and security requirements for trust service components providing identity proofing of trust service subjects. Para uso en toda la Unión Europea. Toca más casos de uso, no solo la videoidentificación remota .
Los CABs (Conformity Assessment Bodies) ya contemplan estas normas en sus auditorías.
Y es algo muy necesario como se pudo comprobar en la fase de confinamiento de la ciudadanía del primer semestre de 2020 provocado por la enfermedad COVID-19.
El Reglamento (UE) nº 910/2014, del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por el que se deroga la Directiva 1999/93/CE contempla en su artículo 24.1 d) la posibilidad de verificación de la identidad del solicitante de un certificado cualificado utilizando otros métodos de identificación reconocidos a escala nacional que garanticen una seguridad equivalente en términos de fiabilidad a la presencia física.
En España se ha ido consolidando la percepción de la urgencia de contar con una previsión legal para ello, de lo que ya se ha tratado en este blog en diferentes entradas:
El 4 de noviembre de 2020 el Ministerio de Asuntos Económicos y Transformación Digital remitió un correo electrónico a los prestadores de servicios de certificación y otras entidades interesadas informando sobre la tramitación de la nueva Orden sobre los métodos de identificación no presencial para la expedición de certificados electrónicos cualificados con objeto de desarrollar el artículo 13.6 de la Ley 59/2003, de 19 de diciembre, de firma electrónica, determinando las condiciones y requisitos técnicos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado electrónico cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física, tal y como prevé el artículo 24.1 d) del Reglamento (UE) 910/2014, del Parlamento y del Consejo, de 23 de julio, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por el que se deroga la Directiva 1999/93/CE.
El correo electrónicio citado, de acuerdo con el artículo 26 de la Ley 50/1997, de 27 de noviembre, del Gobierno invitaba a participar en el proceso de audiencia pública recogido en el portal del Ministerio. con el escaso plazo de una semana que concluyó el 11 de noviembre de 2020.
Además del texto propuesto, se acompañaba al borrador de Orden Ministerial de Telepersonación, su Memoria de Anaálisis de Impacto Normativo:
Como ya se ha comentado en otras ocasiones en este blog, la identificación a distancia prevista en el apartado d) del artículo 24.1 del Reglamento EIDAS es esencial para lograr la generalización de la posesión y uso de certificados electrónicos, y de manera singular en tiempos de limitaciones de movilidad o indisponibilidad de los servicios presenciales de la administracion, como ha sucedido durante las fases de confinamiento por la pandemia COVID-19 y podría volver a suceder.
Pese a que ya existen diversas normas técnicas y legales que puede utilizar un CAB (Conformity Assessment Body) para valorar si un Prestador de Servicios Electrónicos de Confianza emplea métodos de identificación que aportan una seguridad equivalente en términos de fiabilidad a la presencia física, el hecho de que existiera una norma específicamente diseñada para ello, constituiría una ayuda inestimable, especialmente en cuanto supone una presunción del cumplimiento de la equivalencia de métodos de identificación.
En las semanas pasadas se han ido produciendo diferentes desarrollos legales que animan a pensar que finalmente se publicará en España una norma para ello, posiblemente una Orden Ministerial.
El 28 de febrero de 2020 se inició en el Congreso el trámite parlamentario necesario para la publicación de la futura «Ley reguladora de determinados aspectos de los servicios electrónicos de confianza». En el borrador de la norma remitido al Congreso, el artículo 7.2 indicaba:
Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital se determinarán las condiciones y requisitos técnicos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física.
El texto que pasó al senado reflejaba una enmienda:
Reglamentariamente podrán determinarse otras condiciones y requisitos técnicos de verificación de la identidad a distancia y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física según su evaluación por un organismo de evaluación de la conformidad. La determinación de dichas condiciones y requisitos técnicos se realizará a partir de los estándares que, en su caso, hayan sido determinados a nivel comunitario.
Serán considerados métodos de identificación reconocidos a escala nacional, a los efectos de lo previsto en el presente apartado, aquellos que aporten una seguridad equivalente en términos de fiabilidad a la presencia física y cuya equivalencia en el nivel de seguridad sea certificada por un organismo de evaluación de la conformidad, así como aquellos que se habiliten o se hayan habilitado, por organismos competentes, en cualquier otro ámbito de nuestro ordenamiento jurídico, a los efectos de llevar a cabo una identificación no presencial por medios electrónicos o telemáticos. En especial, serán válidos, a los efectos de la comprobación de la identidad de los solicitantes de un certificado cualificado, los procedimientos autorizados para la identificación no presencial mediante videoconferencia o mediante video-identificación en el ámbito de la Prevención de Blanqueo de Capitales, de acuerdo con sus últimas estipulaciones.
Aunque el término «Reglamentariamente» puede interpretarse en el sentido de «dictar cuantas disposiciones sean precisas para su desarrollo», hay opiniones que inducen a pensar que pudiera ser necesario un Real Decreto para ello, de gestión más compleya y larga que una orden Ministerial.
Por ello, podría ser conveniente modificar el texto en el trámite en el Senado para sustituir «Reglamentariamente» por «Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital» para volver al espíritu de la Orden Ministerial.
Anticipándose a la finalización del proceso del trámite parlamentario de la «Ley reguladora de determinados aspectos de los servicios electrónicos de confianza», que todavía puede requerir algunos meses, se publicó una modificación de la Ley 59/2003 que permitiría la Orden Ministerial, en el Real Decreto-ley 27/2020, de 4 de agosto.
Disposición final cuarta. Modificación de la Ley 59/2003, de 19 de diciembre, de firma electrónica.
Se añade un nuevo apartado 6 al artículo 13 de la Ley 59/2003, de 19 de diciembre, de firma electrónica, con el siguiente tenor:
«6. Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital se determinarán las condiciones y requisitos técnicos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física.»
Sin embargo, la Resolución de 10 de septiembre de 2020, del Congreso de los Diputados, por la que se ordena la publicación del Acuerdo de derogación del Real Decreto-ley 27/2020, de 4 de agosto, de medidas financieras, de carácter extraordinario y urgente, aplicables a las entidades locales dejó sin efecto dicha modificación.
Más recientemente, con la publicación del Real Decreto-ley 28/2020, de 22 de septiembre, de trabajo a distancia se ha incluido una nueva disposición que deja clara la determinación de publicar la Orden Ministerial
Disposición final quinta. Modificación de la Ley 59/2003, de 19 de diciembre, de firma electrónica.
Se añade un nuevo apartado 6 al artículo 13 de la Ley 59/2003, de 19 de diciembre, de firma electrónica, con el siguiente tenor:
«6. Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital se determinarán las condiciones y requisitos técnicos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física.»
Entre noviembre y diciembre de 2016 la Subdirección General de Servicios de la Sociedad de la Información, encuadrada en la Secretaría de Estado para la Sociedad de la Información y la Agenda Digital, del Ministerio de Energía, Turismo y Agenda Digital llevó a cabo una consulta pública sobre la adaptación del Ordenamiento jurídico español al Reglamento (UE) 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por el que se deroga la Directiva 1999/93/CE.
Tras la consulta se publicó un resumen cualitativo con las respuestas recibidas.
La Pregunta 2 de la consulta era: en relación con el artículo 24.1 d), ¿debe admitirse la expedición de certificados cualificados mediante la identificación del firmante mediante telepersonación? En caso afirmativo, ¿cómo propondría que se verificase que este medio de identificación ofrece una seguridad equivalente en términos de fiabilidad, a la identificación mediante personación?
Según el citado resumen («Respuestas-anteproyecto-Ley-Servicios-Confianza«) la mayoría de los participantes coinciden en la admisión de métodos alternativos a la personación para identificar a los solicitantes de certificados cualificados y la gran mayoría coinciden en proponer al menos el sistema previsto por el SEPBLAC o una solución conforme a la norma ETSI EN 319 411-2.
Por aquellas fechas, el SEPBLAC autorizó adicionalmente los sistemas de videoidentificación para su entrada en vigor el 1 de enero de 2017.
Pese al consenso respecto a la adopción en el ámbito de la identificación remota para la expedición de certificados cualificados definidos en el Reglamento UE nº 910/2014 (EIDAS) de los sistemas de identificación autorizados por el SEPBLAC, desde el año 2016 no se ha producido ningún avance en la admisión de estos métodos por el Organismo Supervisor español.
La imposibilidad de personación ante las RAs de los Prestadores de Servicios de Certificación (especialmente ante la Agencia Tributaria, una de las principales redes de RA de la FNMT) estaba dificultando la obtención de certificados electrónicos con los que realizar trámites frente a las administraciones públicas en un momento en el que se tramitaban ERTES y se debían gestionar otros muchos trámites urgentes.
Después de tantos años, después de que en muchos países que aplican el EIDAS esté perfectamente normalizado la obtención de certificados de forma remota, en España esta opción no estaba admitida en la práctica.
En el citado Real Decreto-ley se incluye la disposición adicional undécima que autoriza transitoriamente la videoconferencia:
Durante la vigencia del estado de alarma, decretado por el Real Decreto 463/2020, de 14 de marzo, se permitirá la expedición de certificados electrónicos cualificados de acuerdo con lo previsto en el artículo 24.1.d) del Reglamento (UE) 910/2014, de 23 de julio, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior. A tal efecto, el organismo supervisor aceptará aquellos métodos de identificación por videoconferencia basados en los procedimientos autorizados por el Servicio Ejecutivo de la Comisión de Prevención del Blanqueo de Capitales e Infracciones Monetarias o reconocidos para la expedición de certificados cualificados por otro Estado miembro de la Unión Europea. La equivalencia en el nivel de seguridad será certificada por un organismo de evaluación de la conformidad. Los certificados así emitidos serán revocados por el prestador de servicios al finalizar el estado de alarma, y su uso se limitará exclusivamente a las relaciones entre el titular y las Administraciones públicas.
En estos momentos hay dos documentos publicados en la página web del Congreso de los Diputados en relación con este procedimiento legislativo:
BOCG. Congreso de los Diputados Núm. A-4-1 de 28/02/2020 Pág.: 1
Iniciativa texto íntegro(PDF)
BOCG. Congreso de los Diputados Núm. A-4-2 de 30/04/2020 Pág.: 1
Enmiendas e índice de enmiendas al articulado texto íntegro(PDF)
Afortunadamente hay algunas propuestas de enmiendas que tratan del asunto de la identificación a distancia previa a la expedición de certificados cualificados:
El Grupo Parlamentario Plural con la enmienda 17 propone modificar el apartado 2 del artículo 7 sugiriendo el siguiente texto:
Artículo 7. Comprobación de la identidad y otras circunstancias de los solicitantes de un certificado cualificado.
«2. Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital Reglamentariamente se determinarán las condiciones y requisitos técnicos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante otros métodos de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La determinación de dichas condiciones y requisitos técnicos se realizará a partir de los estándares que, en su caso, hayan sido determinados a nivel comunitario.»
JUSTIFICACIÓN
El artículo 24 de ReIdAS establece que «Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado», por lo que estamos de acuerdo con los artículos 6 y 7.
La fase de identificación es la base sobre la que se asienta la prestación de servicios de confianza en general, certificación en particular. En los últimos años están surgiendo algunas cuestiones sobre aspectos relacionados con esta, tanto en lo referente a la operativa (identificación telemática o por videoconferencia) como a la demostración de atributos específicos (como la representación, ya tratado en el artículo el punto 3 del artículo 7).
El punto 2 del artículo establece que «Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital se determinarán las condiciones y requisitos aplicables a la verificación de la identidad y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificados mediante otros medios de identificación que aporten una seguridad equivalente en términos de fiabilidad a la presencia física».
Si el objetivo de ReIdAS era el de garantizar la validez de los Servicios de confianza, en especial la de los certificados de firma, no tiene mucho sentido que estos criterios técnicos aplicables a la verificación de la identidad sean aprobados de forma unilateral por orden ministerial. Pensamos que dichas condiciones y requisitos deberían ser establecidas por otros estamentos a nivel europeo.
Por otra parte, nos gustaría que se estableciera algún tipo de procedimiento para hacer propuestas, o que hubiera algún tipo de vía de colaboración con los diferentes prestadores de servicios para estudiar las alternativas y las novedades existentes.
El Grupo Parlamentario Popular con la enmienda 37 propone modificar el apartado 2 del artículo 7 sugiriendo el siguiente texto:
«2. Por Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital podrán determinarse otras condiciones y requisitos técnicos de identificación a distancia que faciliten la adopción de dichos métodos y su evaluación de conformidad.
Igualmente, serán considerados métodos de identificación reconocidos a escala nacional, que aporten una seguridad equivalente en términos de fiabilidad a la presencia física, aquellos que se habiliten o se hayan habilitado, por Organismos Competentes, en cualquier otro ámbito de nuestro ordenamiento jurídico a los efectos de llevar a cabo una identificación por medios electrónicos y, en especial, la regulada en el ámbito de la prevención del Prevención de Blanqueo de Capitales.»
JUSTIFICACIÓN
La posibilidad de identificar a distancia las personas físicas está contemplada en el Reglamento eIDAS (art. 24.1.b) y no aceptar dicha posibilidad restringe el mercado de los prestadores españoles frente a prestadores de la UE que lo permiten ya.
De manera similar a todos los Estados Miembros, España ya tiene regulación reconocida a escala nacional que prevé la posibilidad de realizar identificación remota. Esta regulación está desarrollada en múltiples sectores (sujetos obligados) incluyendo el sector financiero, coordinada por el SEPBLAC en España y define requisitos técnicos y operacionales en nuestro marco regulatorio en la línea de lo que se ha definido en otros países europeos.
La utilización de una orden ministerial que regule aspectos adicionales, como información a incluir en el certificado, puede ser recomendable, pero la duplicación de regulación no es solo ineficiente, sino que puede dar lugar a problemas de inconsistencia entre el mercado financiero y los servicios de confianza incrementando la exposición al riesgo de usuarios y consumidores que no tendrán una experiencia de uso consistente y no detectarán tempranamente una implementación fraudulenta.
Existen numerosos ámbitos dentro de nuestro ordenamiento jurídico en que el distintos Organismos Públicos han aprobado o deberán aprobar normas, circulares y/o recomendaciones que habiliten mecanismo de identificación electrónica que tengan eficacia equivalente a la identificación de manera física. Por tanto, la Ley de Servicios de Confianza debería dar reconocimiento a todos estos sistemas.
Confiemos en que estas enmiendas se acepten y la identificación a distancia para la expedición de certificados cualificados quede consolidada en nuestro ordenamiento jurídico.