Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
Un cartulario (Chartularium en latín o Cartulary en inglés) también conocido con otras denominaciones como códice diplomático (Codex Diplomaticus en latín, Diplomatic Codex en inglés) es un libro manuscrito medieval en forma de códice o rollo.
La RAE añade otras acepciones: Escribano, y principalmente el de número de un juzgado, o el notario en cuyo oficio se custodian las escrituras de que se habla.
Su contenido consiste en transcripciones de documentos originales relacionados con la fundación, privilegios y derechos legales de diversos establecimientos y gestionados en un apartado privilegiado de sus archivos:
Archivos reales
Archivos eclesiásticos: Incluyendo iglesias y monasterios.
Archivos municipales: Documentos relacionados con ciudades y municipios.
Archivos de Empresas y asociaciones industriales: Privilegios y derechos comerciales.
Archivos de Instituciones de enseñanza: Información sobre escuelas y universidades.
Archivos de Familias,y nobleza: Documentos relacionados con genealogía y propiedades.
Los cartularios solían ser manuscritos en pergamino o, en tiempos más recientes, en papel. A veces, el copista del cartulario reproduce el documento original con exactitud literal, mientras que en otros casos, se permite cierta libertad para mejorar la composición de la frase o actualizar la escritura de nombres propios.
Los cartularios actúan como una copia de seguridad de documentos esenciales, y se han admitido como prueba en controversias desde hace cientos de años, con documentos recogidos en los archivos de las Chancillerías de Valladolid y de Granada.
A la hora de decidir el nombre de un servicio de Custodia digital de documentos esenciales, referenciables por su código seguro de verificación, un concepto que viene a la mente es el del Protocolo notarial, colección ordenada de documentos matriz en los que intervienen los notarios.
Los protocolos notariales se refieren a un año, transcurrido el cual se encuadernan de forma que se garantiza su orden cronológico por la propia estructura de la encuadernación. Cada protocolo lo custodia su notario. Cuando los protocolos cumplen 25 años, se mandan a los Archivos de Distrito notariales, donde permanecen hasta cumplir 100 años de antigüedad. Finalmente, a los 100 años, pasan al Archivo Histórico de Protocolos de cada Colegio Notarial.
La idea de recurrir al término Cartulario Digital es consecuencia de formular un servicio con unas garantías equivalentes a las que los notarios aplican sobre los Protocolos notariales, pero sin inducir a interpretaciones equívocas adoptando términos propios de los notarios.
El término acuñado de cartulario permite transmitir la idea de que se trata de un sistema singular de preservación de documentos de especial relevancia y que se utiliza en contextos diferentes del notarial.
Cartulario Digital es una plataforma multiusuario, desarrollada en modo SaaS por EADTrust y disponible en modalidad “Cloud Computing” o “Nube TIC“, que permite una rápida puesta en marcha de las soluciones de Confianza Digital con presevación de documentos electrónicos direccionables con un Código Seguro de Verificación.
De esta forma, garantiza la seguridad de los intercambios, la confianza del archivo y la gestión de la prueba jurídica. Gracias al uso de sellos de tiempo cualificados la información preservada se beneficia de las presunciones del apartado 4 del artículo 326 de la Ley 1/2000, de 7 de enero, de Enjuiciamiento Civil.
Las tecnologías que ofrece CartularioDigital lo consolidan como instrumento de Prueba Digital y garantizan la seguridad en el Intercambio y el Archivo.
Entre las prestaciones cabe mencionar:
Autenticación,
Cifrado,
Registro,
Trazabilidad,
Orden cronológico
Control de la integridad,
Sellado de tiempo (interno y por un tercero de confianza).
Metadatos de original electrónico (que facilit la gestión de propiedades como Completitud, Obliterabilidad y Endosabilidad)
Diferentes niveles de gestión, que permiten ofrecer estas funcionalidades a las empresas, a las administraciones públicas o al público general, de forma flexible y escalable.
Cuenta con un webservice para el depósito de documentos y administra diferentes mecanismos de gestión de CSV (Código Seguro de Verificación).
Contacte con EADTrust en el 91 716 0555 para ampliar información
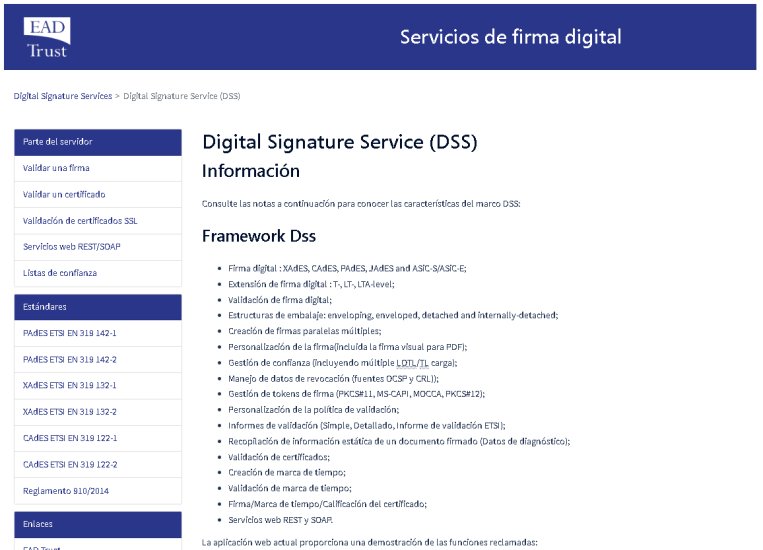
Hay una alternativa a Valide que ayuda distinguir mejor las firmas cualificadas y los sellos cualificados, y da mayor detalle sobre si se emplea o no Dispositivo Cualificado de Creación de Firma (en inglés QSCD Qualified Signature/Seal Creation Device):
La Plataforma DSS (Digital Signature Service) de EADTrust es una herramienta de validación de certificados y firmas mucho más completa, y también indica si el certificado utilizado se incluye en la lista de confianza de prestadores y servicios cualificados de la Unión Europea.
En España hay bastantes servicios de «recogida de firmas» que captan firmas simples o firmas avanzadas y que dicen cumplir con la normativa EIDAS.
Eso, en realidad, es fácil porque el artículo 25 del Reglamento EIDAS establece :
Artículo 25
Efectos jurídicos de las firmas electrónicas
No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a una firma electrónica por el mero hecho de ser una firma electrónica o porque no cumpla los requisitos de la firma electrónica cualificada.
Una firma electrónica cualificada tendrá un efecto jurídico equivalente al de una firma manuscrita.
Una firma electrónica cualificada basada en un certificado cualificado emitido en un Estado miembro será reconocida como una firma electrónica cualificada en todos los demás Estados miembros.
Pero lo cierto es que esos sistemas de recogida de firmas simples y avanzadas lo que hacen es confundir a los usuarios, porque los ciudadanos de a pie no tienen por qué ser expertos en firma electrónica cualificada. Se espera que los expertos estén detrás de esas empresas «especialistas», que están gestionando algunas de estas firmas, que tienen «menos papeles que un conejo de monte».
En realidad, a las empresas (y a sus clientes) les interesa que las firmas electrónicas que se gestionan «on-line» sean de tipo «cualificado«, entre otros motivos porque su fuerza probatoria es, en términos que usan los los abogados «iuris tantum«. Es decir, válidas salvo prueba en contrario, que deberá aportar la parte que niega su validez
En efecto, la Ley 6/2020 introdujo una aclaración de sus efectos en la Ley de Enjuiciamiento Civil:
«4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior (Reglamento (UE) 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior), se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.
Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»
Esa es una de las razones por lo que es tan útil una herramienta como esta: si recibimos un documento PDF firmado electrónicamente, el software «Adobe Reader» ya nos dice , por ejemplo, si el certificado es cualificado mostrando un candadito en la propiedades de la firma electrónica (con ello se comprueba, por ejemplo, si el prestador que emitió el certificado está en la lista TSL europea), incluso si se ha usado un QSCD. Pero para saber todo el detalle de las firmas electrónicas y de los certificados, esta herramienta DSS es posiblemente la más potente y la más sencilla de usar.
El viernes 19 de enero de 2024 vi que se había publicado la versión V1.2 del documento «European Digital Identity Wallet Architecture and Reference Framework» que también tiene otros títulos: The Common Union Toolbox for a Coordinated Approach Towards a European Digital Identity Framework (en español, «La Caja de herramientas Común de la Unión para un enfoque coordinado hacia un Marco Europeo de Identidad Digital»).
Esta versión del ARF incluye un nuevo capítulo 5 que describe el modelo de confianza del ecosistema de Cartera IDUE y detalla, por ejemplo, los estados de la Instancia de Cartera IDUE:
Desde que se aprobó la versión por el Grupo de Expertos del Toolbox, han pasado varios meses hasta verla publicada, considerando las menciones a futuros desarrollos del documento parece que pronto se podría publicar la versión V1.3..
Me he dado prisa en traducirla, como premio a los lectores de este Blog, y también pensando en proyectos de Cartera IDUE (o EUDI Wallet) en curso, como algunos de los que que estamos contribuyendo a impulsar desde EADTRUST.
Aquí está la traducción al español de «European Digital Identity Wallet Architecture and Reference Framework», es decir «Arquitectura y marco de referencia de la cartera de identidad digital de la Unión Europea»:
Animo a las empresas y organismos que están analizando el futuro impacto de la normativa EIDAS2 y de la Cartera IDUE en sus actividades a que nos contacten porque podemos plantear sesiones conjuntas de análisis de situación en las que participan expertos de Garrigues y de EADTrust y puede quedar más claro como actuar de cara a los próximos años.
Se puede llamar al 91 7160555 para solicitar presupuesto. O contactar a través del correo electrónico indicado en nuestra página web.
He traducido el documento sobre ARF (Architecture and Reference Framework) de la EUDI Wallet (o Cartera IDUE) a euskera, galego y catalá. En concreto la versión 1.1. Como no domino estos idiomas tanto como el español, recurro a los amables lectores de este blog para que me ayuden en la revisión de los textos.
La Comisión Europea hizo ayer, 8 de noviembre de 2023, un comunicado expresando su satisfacción sobre el acuerdo alcanzado el por el Parlamento Europeo y el Consejo de la UE en el trílogo (diálogo a tres bandas) final sobre el Reglamento EIDAS2 por el que, entre otros aspectos se regulan las nuevas Carteras de Identidad Digital de la Unión Europea. Ya el pasado 29 de junio se anunció un importante avance al concretar los aspectos más espinosos del texto legal EIDAS2. Como español, es para mí motivo de orgullo y satisfacción que el acuerdo se haya culminado bajo la Presidencia Española de turno de la Unión Europea.
Y gracias a la aclaración de Ángel Martín en el evento organizado el 19 de octubre de 2023 por el Observatorio Legaltech Garrigues-ICADE, a través del Laboratorio de Confianza Digital, que tengo el honor de dirigir, sabemos este acuerdo cuenta entre los logros de la Presidencia Española, aunque todavía hay que dar varios pasos hasta que la norma se publique en el Diario Oficial de la Unión Europea:
Votación en el comité ITRE del Parlamento Europeo el 28 de noviembre de 2023.
Votación en sesión plenaria del Parlamento Europeo entre el 15 y 18 de enero de 2024.
Adopción por el Consejo Europeo a finales de enero de 2024.
Traducción a los idiomas oficiales de los países miembros y publicación en el Diario Oficial de la Unión Europea, probablemente en marzo 2024.
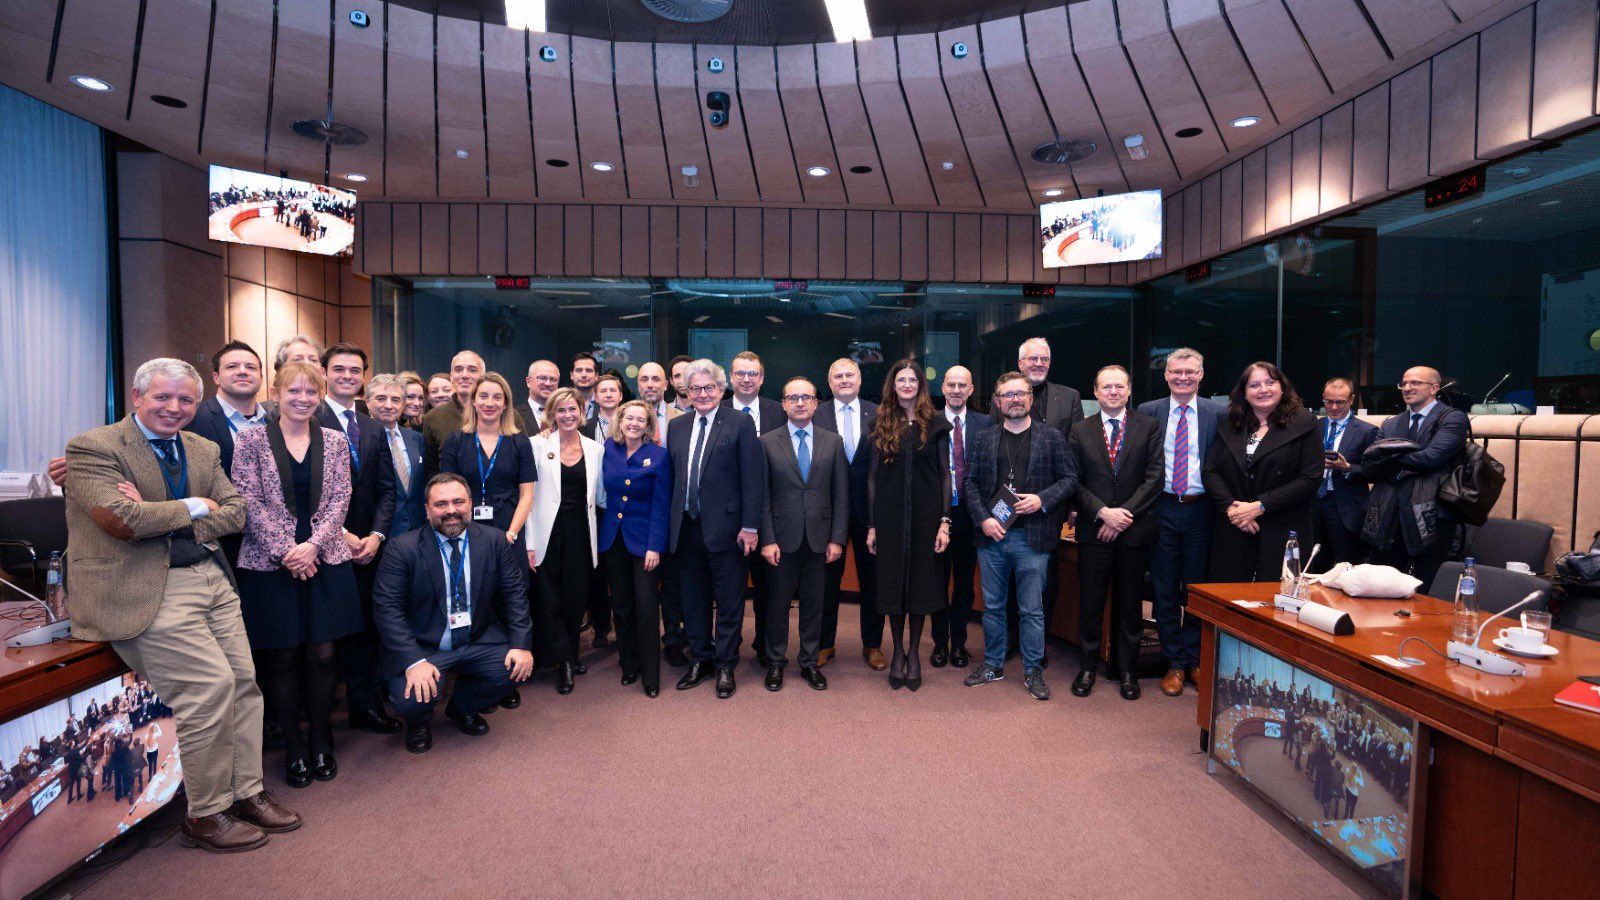
Foto de grupo de los participantes en el último Trílogo que acordó el texto final de EIDAS2
Esta es la traducción del comunicado:
La Comisión acoge con satisfacción el acuerdo final alcanzado ayer por el Parlamento Europeo y el Consejo de la UE en el diálogo a tres bandas final sobre el Reglamento por el que se regulan las carteras de identidad digital de la Unión Europea. Con ello concluye el trabajo de los colegisladores para aplicar los resultados del acuerdo político provisional alcanzado el 29 de junio de 2023 sobre un marco jurídico para una identidad digital de la UE, el primer marco de identidad digital fiable y seguro para todos los europeos.
Esto supone un paso importante hacia los objetivos de la Década Digital 2030 sobre la digitalización de los servicios públicos.
Todos los ciudadanos de la UE podrán tener en su teléfono móvil una Cartera de Identidad Digital de la UE para acceder a servicios en línea públicos y privados, nuevos y preexistentes, con total seguridad y con énfasis en la protección de los datos personales, cualquiera que sea el país en el que los servicios estén disponibles, a disposición de cualquier ciudadano en cualquier lugar de Europa.
Además de los servicios públicos, las plataformas en línea muy grandes designadas con arreglo al Reglamento de Servicios Digitales (incluidos servicios como Amazon, Booking.com o Facebook) y los servicios privados que estén legalmente obligados a autenticar a sus usuarios deberán aceptar la Cartera de Identidad Digital de la UE para iniciar sesión en sus servicios en línea.
Además, las características y especificaciones comunes de las carteras harán atractiva su aceptación por parte de todos los proveedores de servicios privados, creando nuevas oportunidades de negocio. La cartera también facilitará que los proveedores de servicios puedan cumplir con otros requisitos normativos.
Además de custodiar de forma segura la identidad digital de su titular, la Cartera le permitirá nuevas funcionalidades como abrir cuentas bancarias, realizar pagos y conservar documentos digitales auténticos (testimonios cualificados y no cualificados) relacionados con esa identidad.
Por ejemplo, la Cartera albergará el carné de conducir, las recetas médicas, que se podrán leer por un farmacéutico en otro país con su propia aplicación de Cartera en el móvil, los certificados profesionales, como los que acreditan la profesión de abogado, procurador o ingeniero colegiado, la certificaciones de formación oficial o profesional o los billetes de avión o autobús. La Cartera ofrecerá una alternativa práctica y fácil de usar a la identificación digital que se definía en el Reglamento EIDAS de 2014 para que la pudieran desplegar los estados.
La Cartera facilitará los medios para que su usuario pueda decidir si cede o no sus datos a las entidades que se los solicitan (partes informadas), o incluso si retira el permiso de que una entidad tenga sus datos con posterioridad a haber aceptado que los cedía. La Cartera llevará la cuenta de todas las veces que el titular ha cedido datos y a qué entidades y los permisos que ha retirado.
La Cartera deberá superar un proceso de evaluación de conformidad por un organismo independiente con arreglo a normas de evaluación que granizarán el mayor nivel de exigencia en cuanto a su seguridad. Y partes sustanciales de su código fuente se publicarán de forma abierta para permitir su escrutinio por terceros y excluir cualquier posibilidad de uso indebido, seguimiento ilegal, rastreo o interceptación gubernamental o de otros tipo.
Los debates legislativos han reforzado la ambición del Reglamento en una serie de ámbitos importantes para los ciudadanos. La Cartera contendrá un cuadro de mando de todas las transacciones accesible a su titular, ofrecerá la posibilidad de denunciar posibles violaciones de la protección de datos y permitirá la interacción entre Carteras. Además, los ciudadanos podrán usar la Cartera junto con los sistemas nacionales de identificación electrónica existentes y podrán realizar desde la Cartera de firmas electrónicas que serán sin coste en determinadas circunstancias.
El acuerdo alcanzado por los colegisladores está pasar por una fase de aprobación formal del Parlamento Europeo y el Consejo. Una vez adoptado formalmente, el marco europeo de identidad digital entrará en vigor a los 20 días de su publicación en el Diario Oficial de la Unión Europea.
Cada Estado miembro debe proporcionar a sus ciudadanos su Cartera de identidad digital de la UE a los 24 meses desde publicación de ciertas normas complementarias: (actos de ejecución) que concreten las especificaciones técnicas de la cartera de identidad digital de la UE (trabajo ya en curso y que ha dado lugar a los documentos de «Arquitectura y Marco de Referencia» (en inglés «Architecture and Reference Framework») y las especificaciones técnicas para la evaluación de conformidad.
Estos actos de ejecución, que deberían publicarse en el DOUE entre 6 y 12 meses después de la adopción del Reglamento EIDAS2, se basarán en las especificaciones desarrolladas en el marco de la caja de herramientas de identidad digital de la UE (Toolboox consensuado por el Grupo de Expertos EIDAS – E03032), estableciendo condiciones armonizadas para la implantación de las carteras en toda Europa.
El programa político de la Década Digital 2030 establece la ambición de Europa para liderar la transformación digital en 2030. De acuerdo con los objetivos de la Década Digital, para 2030 todos los servicios públicos clave deberán estar disponibles en línea, todos los ciudadanos deberán poder acceder a sus historiales médicos en línea y todos deberán tener acceso a su herramienta segura de gestión de la Identidad Digital de forma que mejore la privacidad.
La cartera de identidad digital de la UE parte del marco jurídico transfronterizo existente para la gestión de identidades digitales de confianza, a partir de las iniciativas de cada estado, según se recogía en el Reglamento eIDAS adoptado en 2014 y que ya incluía la previsión de requisitos para la emisión de certificados de sitios web (denominados QWAC).
La propuesta de la Comisión de un nuevo Reglamento que modifique y actualice el citado Reglamento eIDAS, sobre cuyo texto los colegisladores han alcanzado ayer un acuerdo definitivo, mejorará la eficacia y ampliará las ventajas de una identidad digital segura y cómoda orientada a su uso en dispositivos móviles antes las administraciones públicas y ante el sector privado.
Además, a lo largo de los últimos 2 años se han licitado, adjudicado e iniciado cuatro proyectos piloto a gran escala, en los que se están invirtiendo más de 90 millones de euros, de los cuales 46 millones están cofinanciados por la Comisión con cargo al Programa Europa Digital, y que han empezado a probar versiones preliminares de carteras de identidad digital de la UE en una serie de casos de uso cotidiano, como el carné de conducir móvil, la sanidad electrónica, los pagos digitales, la educación y las cualificaciones profesionales. Los proyectos piloto se iniciaron el 1 de abril de 2023 y contribuirán a mejorar las especificaciones técnicas de la cartera y el desarrollo del prototipo «oficial» disponible en código fuente.
«Me complace ver que estas negociaciones tan técnicas han llegado a buen puerto, convirtiendo nuestra propuesta en legislación. La cartera de identidad digital de la UE marcará el comienzo de una nueva era de la Década Digital, como forma cómoda y segura de gestionar los documentos digitales personales y de acceder diariamente a los servicios en línea públicos y privados. Los europeos tendrán control sobre sus datos personales y podrán compartirlos fácilmente, si lo desean, desde una aplicación en su teléfono.» Vicepresidenta Věra Jourová – 08/11/2023
«El acuerdo de hoy es un paso importante hacia el objetivo de la UE para 2030 de dar a todos los ciudadanos europeos la posibilidad de utilizar una identidad digital segura y que preserve su intimidad. La Cartera de Identidad Digital de la UE dará a los ciudadanos el control sobre sus datos y mejorará la seguridad cuando utilicen servicios en línea. Reforzará la soberanía tecnológica de Europa y nos ayudará a afrontar los retos actuales y futuros de la digitalización.» Thierry Breton, Comisario de Mercado Interior – 08/11/2023
Perdonad el poco margen de aviso de la celebración de este evento el próximo martes 7 de noviembre a las 18:00 con posibilidad de acudir telemáticamente o presencialmente al Instituto de Ingeniería de España (Madrid, Calle del General Arrando, 38, 28010). Este es el enlace de inscripción. También se puede llamar para la inscripción al 91 319 74 17.
ORGANIZADO POR:
El Comité de Sociedad Digital del Instituto de Ingeniería de España.
07 de noviembre 18:00 horas
Es posible Inscribirse a la jornada en esta página o en el 91 319 74 17
El pasado 3 de junio de 2021 la Comisión Europea propuso un marco para una identidad digital europea que estará a disposición de todos los ciudadanos, residentes y empresas en la UE. A través de sus carteras de identidad digital europea, los ciudadanos podrán demostrar su identidad y compartir documentos electrónicos, para lo cual bastará pulsar un botón en el teléfono. Su identificación digital nacional, que estará reconocida en toda Europa, les permitirá acceder a servicios online. El uso de la cartera de identidad digital europea quedará siempre a discreción del usuario. La Comisión Europea está invirtiendo 46 MEUR para probar y mejorar la billetera de identidad digital europea (EUDI) mediante el desarrollo de 4 proyectos piloto paneuropeos que probarán el uso de la billetera EUDI para individuos y empresas en una amplia gama de casos de uso cotidiano.
PROGRAMA
18:00 Bienvenida a los asistentes y presentación de la Jornada.
D. José Trigueros. Presidente del Instituto de la Ingeniería de España.
D. Víctor Izquierdo Loyola. Presidente del Comité de Sociedad Digital del IIE.
18:10 La identidad digital en las relaciones ciudadano – Administración.
D. Miguel Solano Gadea. Experto en Administración Digital. Canal ViCoTAE.
18:40 El Reglamento eIDAS2 y la Wallet de Identidad EUDI.
D. Julián Inza. Presidente de EAD Trust. Director del Laboratorio de Confianza Digital del Observatorio Legaltech & Newlaw Garrigues-ICADE.
19:10 D. Selva Orejón, CEO de onBranding, empresa especializada en la protección de la identidad de marcas y organizaciones.
19:40 Coloquio moderado por: D. Víctor Izquierdo Loyola. Presidente del Comité de Sociedad Digital del IIE.
Hoy, 12 de octubre de 2023, ha tenido lugar el decimoquinto «Dia de los Servicios de Certificación» (15TH CA-DAY). Este evento está asociado con el que se celebró ayer: el noveno Foro de los Servicios de Confianza e Identidad Digital (9th Trust Services and eId Forum).
El principal objetivo de estas jornadas es abordar los últimos avances en el marco de eIDAS2, los servicios de confianza en virtud de la Directiva NIS2, la próxima implementación de la Cartera Digital de la UE, así como la solución tecnológica con el fin de proporcionar servicios en línea seguros a los ciudadanos de la UE.
08:00 – 09:00
Registrations and breakfast
09:00 – 09:15
Welcome by D-Trust and TÜVIT
Kim Nguyen Dirk Kretzschmar
09:15 – 09:30
Keynote
Andrea Valle, Adobe
09:30 – 09:50
eIDAS 2.0 – What is new for TSP?
Viky Manaila, Intesi Group
09:50 – 10:10
NIS II and eIDAS II: How to audit Trust Services in 2025?
Paloma Llaneza González, CerteIDAS
10:10 – 10:30
QWACs and QSeals Identifying Reliable Sources
Enrico Entschew, D-Trust Andreas Wand, D-Trust
10:50 – 11:10
Auditing TSP Services in the Cloud
Matthias Wiedenhorst, TÜVIT
11:10 – 11:30
European Cyber regulations at a glance
Slawomir Gorniak, ENISA
11:30 – 11:50
Remote identification under eIDAS
Jon Olnes, Signicat
11:50 – 12:10
Wallet use cases for TSPs
Michal Tabor, Obserwatorium.biz
12:30 – 12:50
SSI and PKI – enabling attribute attestations
Christian Seegebarth, IDunion
12:50 – 13:10
eIDAS 2.0 Toolbox: Selective Disclosure for EAA
Sebastian Elfors, IDNow
13:10 – 13:30
Post Quantum Cryptography
Jan Klaußner, Bundesdruckerei
14:30 – 14:50
CAB-Forum Updates andS/MIME Baseline Requirements
Dimitris Zacharopoulos, CA/Browser-Forum
14:50 – 15:10
International market for trust services
Dean Coclin, DigiCert
15:10 – 15:50
Panel Discussion +Q&A: TSP governance – European vs. Root stores
Dennis Jackson, Mozilla Jochen Eisinger, GoogleArno Fiedler, Nimbus Technologieberatung Paul van Brouwershaven, Entrust Kim Nguyen, D-Trust
15:50 – 16:00
Closing remarks
Kim Nguyen, Arno Fiedler
Al finalizar estos dos días quedan muchas inquietudes por resolver y algunas ideas:
El 4 de noviembre comenzará el debate final de los Trílogos sobre Identidad Digital con previsión de que el nuevo Reglamento (EIDAS2) se publique en Diciembre de 2023.
La Cartera Digital enfrenta como mayor reto la adopción.
La estructura de Prestadores de Servicios de expedición de testimonios cualificados presenta muchos retos e incertidumbres
No está claro aun como se evaluará la seguridad de la Cartera Digital ni los Servicios de expedición de testimonios cualificados.
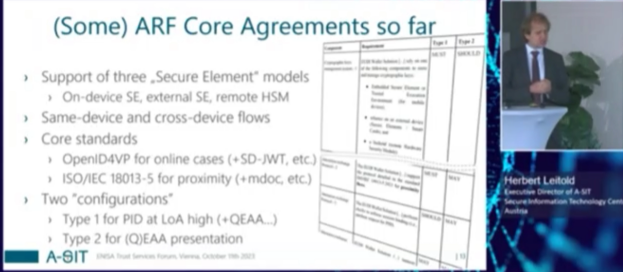
Hoy, 11 de octubre de 2023, ha tenido lugar el noveno Foro de los Servicios de Confianza e Identidad Digital (9th Trust Services and eId Forum). El principal objetivo de este Foro es abordar los últimos avances en el marco de eIDAS2, los servicios de confianza en virtud de la Directiva NIS2, la próxima implementación de la Cartera Digital de la UE, así como la solución tecnológica con el fin de proporcionar servicios en línea seguros a los ciudadanos de la UE.
Es la primera de las dos jornadas relacionadas que se celebran anualmente de manera conjunta y que este año ha tenido lugar en Centro de Conferencias «Thirty-Five» de Viena (Austria).
09:00 – 10:00
Registrations – ☕ Breakfast time
10:00 – 10:15
Welcome Statements
Evangelos Ouzounis, ENISA, Head of Unit Policy Development and Implementation Ulrich Latzenhofer, Chairman of the ECATS
10:15 – 11:15
Keynote Speakers Opening of the Forum. Speakers will also introduce the purpose of the evens and set the landscape.
Florian Tursky, State Secretary, Austria Åsa Barton, Head of Sector eID Technical Framework at European Commission, DG CONNECT, Government & Trust Herbert Leitold, Executive Director of A-SIT, Secure Information Technology Center, Austria
11:15 – 11:30
Update on NIS2 Security Measures for TSPs, whole NIS2 ecosystem
Vinzenz Heussler, Policy Officer on Cybersecurity, European Commission
Gerard Feitsma, Specialised Inspector, Dutch Authority for Digital Infrastructure Ministry of Economic Affairs and Climate Policy Sara Kulus, Public Security Counsellor, Permanent Representation of the Federal Republic of Germany to the European Union Chris De Vuyst, Cybersecurity & certification expert, Centre for Cybersecurity Belgium Clemens Wanko, Conformity Assessment Body TÜV AUSTRIA/Chairman of ACAB’c
12:45 – 13:00
Ensuring Trust, Security, Reach andConvenience for the upcoming EUDI Wallet
Jean-Daniel Aussel, Head of Standardization at Thales Digital Identity and Security
14:00 – 14:15
ETSI ESI on eIDAS2: new Trust Services and Digital Wallets
Santino Foti, Vice Chair of ETSI TC ESI
14:15 – 15:20
Katarzyna Ziolkowska, Legal Expert, Ministry of Digital Affairs, Poland Eric Vetillard, Lead Cybersecurity Expert, ENISA Gil Bernabeu, CTO, GlobalPlatform Andrea Röck, ETSI TC ESI / CEN TC 224
15:40 – 16:30
Panel Discussion: How eIDAS2 is perceived by a Trust Service Provider? [ moderated by Evgenia Nikolouzou, ENISA ]worries, challenges market perspective eIDAS2 impact
Viky Manaila, Trust Services Director, Intesi GroupViktoria Ruubel, Managing Director Digital Identity, Veriff Franziska Granc, Project Manager Secure Digital Identities Nimbus Kotryna Urbanaite, Decentralised Identity Strategy Manager, Accenture
16:30 – 16:45
How to Secure User Interactions at the Device Level for High Assurance Use Cases like eID one
Fabien Courtiade, Director of Product Management, Qualcom
16:45 – 17:00
Revocation by EBSI: EBSI’s Credential Status Framework and how to choose a revocation method when using W3C Verifiable Credentials
El Sistema de Información de Explotaciones Agrarias (SIEX) es un conjunto de bases de datos y registros administrativos interconectados que contendrá la caracterización de las explotaciones agrarias y empresas conexas de España. El objetivo principal del SIEX es perseguir la interoperabilidad entre las distintas fuentes de información disponibles de los sectores agrícola, ganadero y forestal. El SIEX será interoperable técnica y sistemáticamente con los Registros de Explotaciones Agrícolas de las CC.AA, los Cuadernos Digitales de Explotación Agrícola y demás registros públicos. El SIEX se configura como un instrumento para la gestión eficiente de la PAC siguiendo el sistema de indicadores del “New Delivery Model” y el cumplimiento y seguimiento de las estrategias “de la granja a la mesa” y de biodiversidad, dentro del pacto verde. Además, permitirá simplificar la gestión para el agricultor y ganadero permitiendo reutilizar en su gestión empresarial toda la información disponible. También proporcionará información para su análisis por las Administraciones, en orden a la orientación de la política agraria general y sectorial
El Cuaderno Digital de Explotación Agraria es un registro de datos actualizados de la explotación agraria referidos a la aplicación de productos fitosanitarios. La anotación de las aplicaciones de productos fitosanitarios en un cuaderno de explotación es una obligación que, en el caso de los productos fitosanitarios, entró en vigor en 2012, en el marco de la normativa comunitaria sobre uso sostenible de estos productos. En el caso de los fertilizantes, los planes de abonado y el registro de fertilización son obligatorios desde 1996, en las explotaciones situadas en zonas declaradas vulnerables, desde la entrada en vigor de la normativa sobre contaminación de las aguas por nitratos procedentes de fuentes agrarias. El Cuaderno Digital de Explotación Agraria supone cambiar del soporte en papel del cuaderno de explotación tradicional a un soporte digital que permita al agricultor sacar mejor provecho de la información que genera y, cuando es necesario, poder trasmitirla a las administraciones por métodos telemáticos. La información registrada en los cuadernos de explotación es clave para la mejora en la gestión de las explotaciones, permitiendo un uso más eficiente y sostenible de los insumos y, con ello, una reducción de los costes de producción
La entrada en vigor del cuaderno digital ha coincidido con el primer año de aplicación de la PAC, el año 2023 que, como en otras ocasiones en los que se han introducido cambios en esta política, ha supuesto un esfuerzo adicional para agricultores y ganaderos, así como para las entidades colaboradoras a través de las cuales gestionan sus ayudas y, en ocasiones, sus explotaciones.
Los agricultores y ganaderos tramitan las solicitudes de ayuda de la PAC a través de entidades colaboradoras autorizadas por las comunidades autónomas, que suelen ser entidades financieras, cooperativas y organizaciones agrarias.
En el marco regulatorio se va a postponer la obligatoriedad de la adopción del cuaderno de explotación digital, con el objeto de dar más tiempo al sector, agricultores y ganaderos y también a las entidades colaboradoras, para que se puedan familiarizar con las nuevas herramientas necesarias para su aplicación.
Mientras, se ponen en marcha medidas que promuevan el uso del cuaderno de explotación digital de manera voluntaria, de manera que, cuando su aplicación sea obligatoria, ya existan muchos agricultores que lo hayan adoptado. Por último, se flexibiliza el uso del cuaderno de explotación digital, eximiendo de la obligación de su empleo a los agricultores con menor base territorial.
Para las explotaciones que cumplan alguna de las siguientes condiciones no será obligatorio el uso del cuaderno digital:
Superficie agraria total menor o igual a 5 hectáreas, siempre y cuando tengan una superficie de regadío menor o igual a 1 hectárea, excepto en el caso de los invernaderos.
Superficie destinada únicamente a pastos, siempre que no realicen aplicaciones de fertilizantes en dichas superficies.
Dichas explotaciones pueden optar por utilizar el cuaderno digital voluntariamente o bien mantener los registros en papel que determina la normativa sectorial, a disposición de la autoridad competente.
La aplicación del cuaderno de explotación digital se realizará de forma progresiva a partir del 1 de septiembre de 2024 y a partir del 1 de septiembre de 2025.
A partir del 1 de septiembre de 2024, el cuaderno de explotación digital será obligatorio para las explotaciones que:
Cuenten con una superficie total, sumando la superficie de tierras de cultivo y de cultivos permanentes, superior a 30 hectáreas; o
Sobre el total de su superficie de tierras de cultivo y de cultivos permanentes, tengan más 5 hectáreas de regadío.
Dispongan de cultivos bajo invernadero.
Igualmente desde el 1 de septiembre de 2024, en el caso de productos fitosanitarios cuyo empleo se realice al amparo de una autorización excepcional concedida por el MAPA (Ministerio de Agricultura Pesca y Alimentación), se impone que el agricultor realice las anotaciones en el cuaderno de explotación digital.
A partir del 1 de septiembre de 2025, deben emplear el cuaderno de explotación digital el resto de los productores, salvo los que cumplen los requisitos ya indicados para que no sea obligatorio.
Los titulares de explotación con superficies de pastos, deberán emplear el cuaderno de explotación digital sólo si estas superficies son objeto de fertilización.
Para facilitar el despliegue de la infraestructura tecnológica del Cuaderno Digital el Ministerio de Agricultura Pesca y Alimentación ha publicado una página web que recoge todos los aspectos técnicos del proyecto (SIEX: Sistema de Información de Explotaciones Agrarias).
Este es el contenido en octubre de 2023:
DOCUMENTO TÉCNICO. Documento Técnico de coordinación del Sistema de Información de Explotaciones Agrarias (SIEX) de la campaña 2023 que incluye el Anexo I (Contenido mínimo REA), el Anexo II (Contenido mínimo CUE) y Anexo III (Cronología de incorporación de fuentes de información SIEX). Ver documento
ANEXO IV. ACRÓNIMOS. Descripción de acrónimos o abreviaturas utilizados en el Documento Técnico. Ver documento
ANEXO V. DEFINICIÓN DE VARIABLES. Definición de los campos de información del Registro Autonómico de Explotaciones Agrícolas (REA) y del Cuaderno de Explotaciones Agrícolas (CUE) así como la indicación de obligatorio o voluntario para cada campo. Ver documento
ANEXO VI. INTERFAZ ÚNICO COMÚN. Descripción de los distintos métodos implementados en el servicio web de REA y CUE para poder facilitar información del registro de explotaciones a los CUE comerciales. Versión 2.0.1Ver documento
ANEXO VII. CATÁLOGOS SIEX. Listas de códigos estandarizadas que permiten cumplimentar el contenido mínimo del REA y CUE para el adecuado funcionamiento del sistema y explotación futura de la información aplicaciones externas y recibir datos de cuadernos gestionados por las mismas. Ver catálogos
ANEXO VIII. MODELO AUTORIZACIÓN REPRESENTACIÓN. Modelo de autorización de representación para los casos en los que el agricultor disponga de un representante, de manera que el representante pueda tener acceso y realizar os trámites del REA y/o CUE del titular de la explotación. Ver documento
ANEXO IX. MODELO AUTORIZACIÓN ACCESO REA-CUE. Modelo de autorización para que una herramienta digital pueda tener acceso a la información del REA y/o CUE y pueda gestionar el CUE del titular de la explotación. Ver documento
ANEXO X – REGISTRO DE AUTORIZACIONES PARA EL USO DE APLICACIONES COMERCIALES: Procedimiento para la autorización y el funcionamiento del CUE-Comercial. Ver documento
En el ANEXO VI. INTERFAZ ÚNICO COMÚN se indican los certificados electrónicos válidos con los que el Fondo Español de Garantía Agraria (FEGA) ha hecho las pruebas de firma electrónica JSON (JWT):
Certificado de sitio Web de tipo OV
Certificado de Persona Jurídica
Considerando las limitaciones de los certificados OV (Organization Validation) que solo pueden expedirse por un año, parece más recomendable usar los certificados cualificados de Persona Jurídica (de hasta 4 años de duración). En el caso de solicitarlos a EADTrust, es posible elegir certificados basados en criptografía de curva elíptica ECC 256, que son los de uso más eficiente y seguro.
Contacte con EADTrust llamando al 902 365 612 o al 91 7160555, para obtener certificados electrónicos cualificados adecuados para el Cuaderno de Campo Digital.
Mi ponencia, en la segunda jornada de las 2 que componían el evento, se centró en el Reglamento EIDAS2 y en la Cartera IDUE (EUDI Wallet). Agradezco al vicerrector Javier López Muñoz y a Luis Fernández Delgado Editor de laRevista SIC la invitación para exponer mis ideas sobre la futura Cartera de Identidad Digital de la Unión Europea.
Las jornadas se desarrollaron con un gran ambiente entre ponentes y con los asistentes con un gran organización por parte de la FGUMA – Fundación General de la Universidad de Málaga.
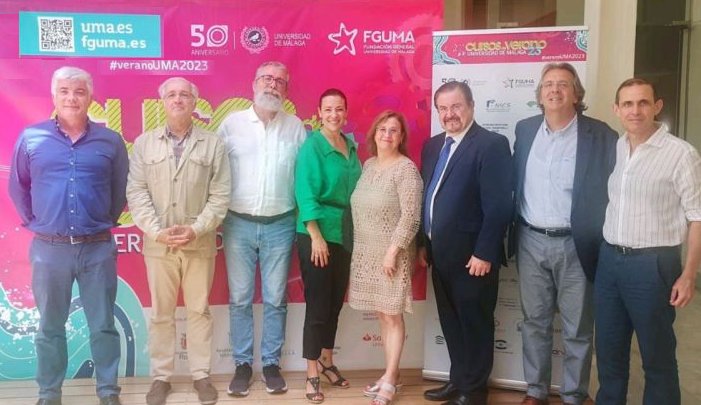
La sesión de debates con expertos en seguridad digital resultó muy enriquecedora. Interesantes fueron las perspectivas aportadas por Luis Hidalgo, Jefe de Gabinete Dirección General INCIBE, Jorge Davila, Profesor titular de la Universidad Politécnica de Madrid (UPM), Ofelia Tejerina, Presidenta de la Asociación de Internautas, Enrique Rando, Consejero Técnico de la Agencia Digital de Andalucía y Ana Isabel Ayerbe Directora del Área de Negocio TRUSTECH de TECNALIA. Todos ellos aportaron luz sobre las amenazas cibernéticas y posibles soluciones, lo que permitió un intercambio de elevado nivel.
Tengo una foto con los ponentes de la segunda jornada del evento.
El primer día, la inauguración contó con la intervención de Felipe Romera, Director general en Parque Tecnológico de Andalucía (PTA) y Elsa Marina Álvarez, subdirectora de la FGUMA, además de los codirectores del evento Javier López Muñoz y a Luis Fernández Delgado.
En las ponencias de la primera jornada intervinieron:
Nicolás de la Parte – Embajador para la Ciberseguridad y las Amenazas Híbridas del Ministerio de Asuntos Exteriores, Maica Aguilar – Identity Management & Compliance de Ferrovial, Luis Fernández – Editor Revista SIC, Jess García – Director General de One Security, Isaac Agudo – Director General de Decentralized Security, Mar López – Directora Asociada Accenture Security.
La Fundación General de la Universidad de Málaga ha publicado en Youtube el contenido de las jurnadas