Archivo de la categoría: Sociedad de la Información

Aviso a Operadoras de Telecomunicacion, Eléctricas y servicios al público de especial trascendencia económica.


Recientemente he cambiado de operador eléctrico y de operador de telecomunicaciones. Empresas muy grandes.

Y he comprobado que no tienen departamento de Asesoría Jurídica. O que, si lo tienen, quizá va llegando la hora de que sus abogados reciban algún curso de actualización.

O que los desarrolladores de sus páginas web dejen de ir a su bola y consulten con Asesoría Jurídica si la nueva página web de atención a clientes cumple la normativa.

Lo digo porque no puedo acceder a las facturas correspondientes al punto de suministro o al teléfono móvil de meses anteriores.


Hay que recordar que el artículo 2-1-b de la Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información indica:


b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

El artículo 2 completo:

Artículo 2. Obligación de disponer de un medio de interlocución telemática para la prestación de servicios al público de especial trascendencia económica.

  1. Sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio seguro de interlocución telemática que les permita la realización de, al menos, los siguientes trámites:

a) Contratación electrónica de servicios, suministros y bienes, la modificación y finalización o rescisión de los correspondientes contratos, así como cualquier acto o negocio jurídico entre las partes, sin perjuicio de lo establecido en la normativa sectorial.

b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

c) Presentación de quejas, incidencias, sugerencias y, en su caso, reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.

d) Ejercicio de sus derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.

  1. A los efectos de lo dispuesto en el apartado anterior, tendrán la consideración de empresas que presten servicios al público en general de especial trascendencia económica, las que agrupen a más de cien trabajadores o su volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, exceda de 6.010.121,04 euros y que, en ambos casos, operen en los siguientes sectores económicos:

a) Servicios de comunicaciones electrónicas a consumidores, en los términos definidos en la Ley 32/2003, de 3 de noviembre, General de Telecomunicaciones.

b) Servicios financieros destinados a consumidores, que incluirán los servicios bancarios, de crédito o de pago, los servicios de inversión, las operaciones de seguros privados, los planes de pensiones y la actividad de mediación de seguros. En particular, se entenderá por:

  1. Servicios bancarios, de crédito o de pago: las actividades relacionadas en el artículo 52 de la Ley 26/1988, de 29 de julio, sobre Disciplina e Intervención de las Entidades de Crédito.
  2. Servicios de inversión: los definidos como tales en la Ley 24/1988, de 28 de julio, del Mercado de Valores.
  3. Operaciones de seguros privados: las definidas en el artículo 3 del texto refundido de la Ley de ordenación y supervisión de los seguros privados, aprobado por Real Decreto Legislativo 6/2004, de 29 de octubre.
  4. Planes de pensiones: los definidos en el artículo 1 del texto refundido de la Ley de Regulación de los Planes y Fondos de Pensiones, aprobado por Real Decreto Legislativo 1/2002, de 29 de noviembre.
  5. Actividad de corredor de seguros: la definida en la Ley 26/2006, de 17 de julio, de mediación en seguros y reaseguros privados.

c) Servicios de suministro de agua a consumidores, definidos de acuerdo con la normativa específica.

d) Servicios de suministro de gas al por menor, de acuerdo con lo dispuesto en la Ley 34/1998, de 7 de octubre, del Sector de Hidrocarburos.

e) Servicios de suministro eléctrico a consumidores finales, de acuerdo con lo dispuesto en el título VIII de la Ley 54/1997, de 27 noviembre, del Sector Eléctrico.

f) Servicios de agencia de viajes, de acuerdo con lo dispuesto en el Real Decreto 271/1988, de 25 de marzo, por el que se regula el ejercicio de las actividades propias de las agencias de viajes.

g) Servicios de transporte de viajeros por carretera, ferrocarril, por vía marítima, o por vía aérea, de acuerdo con lo dispuesto en la normativa específica aplicable.

h) Actividades de comercio al por menor, en los términos fijados en el apartado 2 del artículo 1 de la Ley 7/1996, de 15 de enero, de ordenación del comercio minorista y en su normativa de desarrollo, a las que serán de aplicación únicamente los apartados c) y d) del apartado 1 del presente artículo.

  1. Excepcionalmente, el Gobierno o, en su caso, los órganos competentes de las Comunidades Autónomas podrán ampliar el ámbito de aplicación del apartado 1 del presente artículo a otras empresas diferentes de las previstas en la Ley, en aquellos casos en los que, por la naturaleza del servicio que presten, se considere que en el desarrollo de su actividad normal deban tener una interlocución telemática con sus clientes o usuarios.

En el plazo de un año desde la entrada en vigor de la obligación a que se refiere el apartado 1, el Gobierno analizará la aplicación del apartado 2 de este artículo a otras empresas con más de cien trabajadores o que tengan un volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, superior a 6.010.212,04 euros, que en el desarrollo de su actividad normal, presten servicios en los que se considere que deban tener una interlocución telemática con sus clientes o usuarios.

Las Comunidades Autónomas con competencias exclusivas en las materias objeto de obligación de comunicación telemática podrán modificar el ámbito y la intensidad de aplicación del apartado 1 del presente artículo en aquellos casos en que precisamente debido al desarrollo sectorial de sus competencias lo consideren oportuno.
Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados (actualización de octubre de 2026)


Muchos organismos y empresas españoles no saben interpretar los números de identidad de los ciudadanos de otros países de la Unión Europea cuando aparecen en un certificado electrónico. Sin embargo, la norma europea que fija cómo se codifican es clara y permite saber, solo con leer el certificado, qué tipo de documento es, de qué país y cuál es su número.

Nota de actualización (octubre de 2026). Publiqué esta entrada en diciembre de 2022. La he actualizado porque el marco jurídico y normativo ha cambiado:

  • El Reglamento eIDAS 2 (Reglamento (UE) 2024/1183) y su Reglamento de Ejecución (UE) 2025/1943 hacen obligatoria la norma ETSI EN 319 412-1 V1.6.1 para los certificados cualificados.
  • Esa versión añade el prefijo EID, para identificadores basados en medios de identificación electrónica, y nuevas reglas para las personas jurídicas, como el uso del EUID del registro mercantil.
  • Los documentos de identidad de los ciudadanos de la UE están ahora armonizados por el Reglamento (UE) 2025/1208, lo que afecta a cómo deben interpretarse sus números. La revisión muestra además que varios países no incluyen un número personal permanente, un problema para los PID de las Carteras IDUE.
  • He corregido algunas incoherencias de la tabla por países y he eliminado unas notas de redacción que se habían colado en la versión publicada.

Marco normativo vigente

El Reglamento de Ejecución (UE) 2025/1943, en vigor desde el 20 de octubre de 2025, fija las normas de referencia de los certificados cualificados de firma y de sello electrónicos previstas en el Reglamento eIDAS 2. Para el contenido de los certificados remite a la serie EN 319 412 de ETSI:

NormaContenidoCertificados de firmaCertificados de sello
EN 319 412-1Estructuras comunes, incluidos los identificadoresV1.6.1V1.6.1
EN 319 412-2Perfil de certificado de persona físicaV2.4.1V2.4.1
EN 319 412-3Perfil de certificado de persona jurídica—V1.3.1
EN 319 412-5Declaraciones QC (QCStatements)V2.5.1V2.5.1

La versión de referencia es, por tanto, la EN 319 412-1 V1.6.1, publicada en junio de 2025. ETSI tiene ya en tramitación un borrador V1.7.0, que pasó a encuesta pública entre febrero y mayo de 2026; mientras el reglamento no se modifique, la versión exigible es la V1.6.1. Recojo la lista completa de actos de ejecución y normas en «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan».

Personas físicas: el atributo serialNumber

En los certificados de persona física, el identificador del titular va en el atributo serialNumber del campo subject. Cuando el certificado declara la semántica ETSI (qcStatement con el OID id-etsi-qcs-semanticsId-Natural, 0.4.0.194121.1.1), el valor se compone de cuatro partes, en este orden:

  1. Un prefijo de tres caracteres que indica el tipo de identificador.
  2. El código de país de dos letras de la norma ISO 3166-1. Grecia puede usar «EL» en lugar de «GR».
  3. Un guion («-», carácter U+002D).
  4. El identificador, con el formato propio de ese tipo y país.

Los prefijos admitidos por la EN 319 412-1 V1.6.1 (requisito NAT-5.1.3-03) son:

PrefijoTipo de identificadorObservaciones
PASNúmero de pasaporte
IDCNúmero del documento nacional de identidadEs el más habitual, junto con PNO
PNONúmero personal nacional (registro civil)
TAXNúmero fiscal personalObsoleto: debe usarse TIN
TINNúmero de identificación fiscal según la lista de la Comisión EuropeaPreferido para identificadores fiscales
EIDIdentificador basado en un medio de identificación electrónica (por ejemplo, una eID nacional)Novedad de la V1.6.1
XX:Esquema nacional propio: dos caracteres seguidos de dos puntosDebe registrarse en nameRegistrationAuthorities con una URI

Algunos ejemplos de la propia norma: PASSK-P3000180 (pasaporte eslovaco), IDCBE-590082394654 (documento de identidad belga), TINEL-123456789 (número fiscal griego) y EI:SE-200007292386 (esquema nacional sueco). Un DNI español se codificaría como IDCES-12345678Z, y un NIE como IDCES-X1234567L.

Personas jurídicas: el atributo organizationIdentifier

En los certificados de sello y en los de representante, la organización se identifica en el atributo organizationIdentifier, con la misma estructura de prefijo, país, guion e identificador. El Reglamento de Ejecución (UE) 2025/1943 exige que contenga el número de registro oficial cuando se conozca. Los prefijos admitidos (LEG-5.1.4-03) son:

PrefijoTipo de identificadorObservaciones
VATNúmero de IVAPuede usarse el prefijo de país del IVA en lugar del ISO («EL» para Grecia)
NTRIdentificador del registro mercantil nacionalPuede ser el identificador nacional o el EUID
PSDAutorización como proveedor de servicios de pago (PSD2)Con la estructura de ETSI TS 119 495; la V1.6.1 lo amplía a entidades de fuera de la UE
LEIIdentificador de entidad jurídica ISO 17442Con el código de país «XG»
XX:Esquema nacional propioIgual que en personas físicas

Dos novedades de la V1.6.1 afectan al prefijo NTR:

  • Se puede usar el EUID (European Unique Identifier), que asigna el sistema europeo de interconexión de registros mercantiles (BRIS) y puede consultarse en el buscador de empresas del Portal Europeo de e-Justicia. Según la norma de los registros, el EUID se forma con el código de país, el código del registro, un punto y el número de inscripción. Por eso el país aparece dos veces: una en el prefijo NTRES-, que exige la norma ETSI, y otra dentro del propio EUID. Por ejemplo, el EUID de EADTrust es ES28065.080862918, que se codifica como NTRES-ES28065.080862918.
  • Si el identificador no es único en todo el país sino dentro de una región, se añade «+» y el código de subdivisión ISO 3166-2. Por ejemplo, NTRDE+HE-123456.

Formatos por país

La tabla recoge, para cada Estado miembro, el número de identidad o número personal del ciudadano, que es el identificador preferente porque no cambia al renovar los documentos. Los números de pasaporte van en una tabla aparte, más abajo. En la notación, «d» es un dígito y «l», una letra. Hay países que usan más de un identificador, y el prefijo dependerá del que el prestador haya verificado.

PaísPrefijoIdentificadorFormato
AlemaniaIDCNúmero del documento de identidad (Personalausweis)Desde noviembre de 2010: 9 caracteres alfanuméricos en total (empieza por letra y usa un conjunto limitado de caracteres; no incluye vocales ni algunos caracteres fácilmente confundibles). Antes de noviembre de 2010: 10 dígitos. El número cambia con cada renovación de la tarjeta. Alemania no tiene un número personal nacional de uso general.
AustriaIDCNúmero de la tarjeta de identidad (Personalausweis)2 letras + 7 dígitos, por ejemplo PA1234567 (modelo vigente desde 2021, PRADO AUT-BO-03001). La tarjeta no lleva número personal: la eID austriaca trabaja con identificadores sectoriales, y el número de documento cambia al renovarla
BélgicaPNO / IDCNúmero del Registro Nacional / número de la tarjeta eID11 dígitos / 12 dígitos
BulgariaPNOEGN (también sirve como número fiscal)6 dígitos de fecha de nacimiento + 3 de serie + 1 de control
ChipreIDCNúmero de la tarjeta de identidad (Αριθμός Δελτίου Ταυτότητας)Número personal que figura en la tarjeta [comprobar en PRADO CYP-BO-04002) el número de dígitos; el modelo de muestra tiene 10]. Es distinto del número de documento (2 letras + 7 dígitos, por ejemplo HT0000000), que es el que figura en la zona de lectura mecánica y cambia al renovar la tarjeta.
CroaciaPNOOIB11 dígitos, con «HR» opcional delante
DinamarcaPNOCPR (también sirve como número fiscal)6 dígitos + 4 dígitos, separador opcional
EslovaquiaPNONúmero de nacimiento10 dígitos (fecha + serie + control). En mujeres se suma 50 al mes. Los nacidos antes de 1954 tienen 9 dígitos, porque no llevan dígito de control.
EsloveniaPNOEMŠO13 dígitos
EspañaIDCDNI / NIEDNI: 8 dígitos + 1 letra (dddddddl). NIE: X, Y o Z + 7 dígitos + 1 letra (ldddddddl). Existen además NIF para casos especiales (K para menores de 14 años residentes en España, L para españoles no residentes y M para extranjeros sin NIE), que no suelen aparecer en certificados cualificados con prefijo IDC
EstoniaPNOCódigo personal (isikukood)11 dígitos; el primero indica sexo y siglo
FinlandiaPNOHETUFecha de nacimiento (6 dígitos) + signo de siglo + 3 dígitos + 1 carácter de control. Signos de siglo: «+» (1800‑1899); «-», Y, X, W, V o U (1900‑1999); A, B, C, D, E o F (2000‑2099). Los signos adicionales se usan desde 2023, así que los validadores antiguos que solo admiten «+», «-» y «A» rechazan códigos válidos.
FranciaIDCNúmero de la CNINueva CNI (desde 2021): 9 caracteres alfanuméricos, por ejemplo X4RTBPFW4. CNI anterior: 12 caracteres. La tarjeta no lleva número personal, y el número de documento cambia al renovarla
GreciaPNOAMKA11 dígitos; los 6 primeros son la fecha de nacimiento. Código de país «EL» o «GR»
HungríaPNONúmero de identificación personal11 dígitos (sexo y siglo + fecha + serie + control)
IrlandaTINPPS7 dígitos + 1 carácter de control, a veces seguido de un segundo carácter
ItaliaTIN / IDCCodice fiscale / número de la carta d’identità elettronica (CIE)Codice fiscale: 16 caracteres alfanuméricos; es un número fiscal, no de documento de identidad, pero es permanente. Número de la CIE: 2 letras + 5 dígitos + 2 letras (por ejemplo CA00000AA); cambia al renovar la tarjeta.
LetoniaPNOCódigo personal11 dígitos, guion opcional tras el sexto. Los asignados desde 2017 empiezan por 32 y no contienen la fecha de nacimiento
LituaniaPNOCódigo personal11 dígitos; el primero indica sexo (impar en hombres, par en mujeres) y siglo
LuxemburgoPNO / IDCNúmero del registro nacionalNúmero del registro nacional: 13 dígitos (fecha de nacimiento AAAAMMDD + 3 + 2 de control), que no figura impreso en la tarjeta. Número de la tarjeta de identidad (IDC): 9 caracteres alfanuméricos en el modelo de 2021, por ejemplo SPEC07347 en la muestra
MaltaIDC / TINTarjeta de identidadNacionales: 7 dígitos + 1 letra (M, G, A, P, L, H, B o Z). No nacionales: 9 dígitos
Países BajosPNO / TINBSN (Burgerservicenummer)9 dígitos. Es el número personal del ciudadano y también sirve como número fiscal; figura en el documento de identidad y en el pasaporte.
PoloniaPNOPESEL11 dígitos
PortugalIDCCartão de CidadãoNúmero de identificación civil: 8 dígitos + 1 de control. Es permanente y es el que conviene usar. El número de documento completo tiene 12 caracteres (los 9 anteriores + 2 letras de versión + 1 dígito de control) y cambia con cada tarjeta.
República ChecaPNO
Número de nacimiento (también sirve como número fiscal)
Fecha + serie + control. En mujeres se suma 50 al mes. Los nacidos antes de 1954 no tienen dígito de control.
RumaníaPNOCNP13 dígitos
SueciaPNOPersonnummer10 o 12 dígitos; separador «-», o «+» a partir de los 100 años

Los formatos fiscales de todos los países pueden comprobarse en la lista de números de identificación fiscal de la Comisión Europea. La referencia oficial para comprobar cualquier documento es PRADO, el registro público del Consejo de la UE de documentos de identidad y de viaje auténticos, que describe cada modelo con sus imágenes de muestra. Es posible que algún formato haya cambiado o que la tabla contenga errores; si detectas alguno, te agradeceré que lo indiques en los comentarios.

Números de pasaporte

El prefijo PAS se usa sobre todo para ciudadanos de fuera de la UE o cuando el titular se ha identificado con su pasaporte. Todos los pasaportes siguen el documento 9303 de la OACI (ICAO), que reserva para el número un campo de hasta 9 caracteres alfanuméricos más un dígito de control. Algunos formatos nacionales (los ejemplos son ficticios, salvo el eslovaco):

PaísEjemplo de codificaciónFormato
AustriaPASAT-P12345671 letra + 7 dígitos. En el documento puede aparecer un espacio entre la letra y los dígitos; al codificarlo en el serialNumber, conviene suprimirlo para evitar discrepancias al comparar valores.
BélgicaPASBE-EA1234562 letras + 6 dígitos
ChiprePASCY-K12345678K + 8 dígitos (pasaportes expedidos desde el 13/12/2010)
EslovaquiaPASSK-P30001801 letra + 7 dígitos (ejemplo de la norma EN 319 412-1)

Como el número de pasaporte cambia con cada renovación, un certificado expedido con PAS no permite reconocer al mismo titular cuando renueva el pasaporte. Por eso conviene preferir siempre el número de identidad o el número personal cuando el país lo tiene.

Los documentos de identidad armonizados en la UE

La Unión Europea también ha armonizado los propios documentos de identidad. El Reglamento (UE) 2019/1157, aplicable desde el 2 de agosto de 2021, obligó a expedirlos en formato de tarjeta (ID-1), con zona de lectura mecánica (MRZ) y conforme al documento 9303 de la OACI (ICAO), la misma especificación que siguen los pasaportes. El Tribunal de Justicia lo anuló en 2024 por haberse adoptado con una base jurídica incorrecta, pero mantuvo sus efectos hasta su sustitución. Le ha sustituido el Reglamento (UE) 2025/1208 del Consejo, en vigor desde el 10 de julio de 2025, que mantiene los mismos requisitos y calendario:

  • Los documentos sin las medidas mínimas de seguridad de la OACI (ICAO) o sin zona de lectura mecánica funcional dejaron de ser válidos el 3 de agosto de 2026 (o antes, si caducaban antes).
  • El resto de documentos que no cumplan el formato armonizado dejarán de ser válidos, como tarde, el 3 de agosto de 2031.
  • Como excepción, las tarjetas de las personas que tenían 70 años o más el 2 de agosto de 2021 siguen siendo válidas hasta su caducidad, siempre que cumplan las medidas mínimas de seguridad de la OACI y tengan zona de lectura mecánica funcional.

Esto tiene tres consecuencias para la codificación en los certificados:

  1. El número de documento tiene ya una estructura común. En la zona de lectura mecánica de la OACI (ICAO), el número de documento ocupa un campo de hasta 9 caracteres alfanuméricos, seguido de un dígito de control. Sirve para validar valores con prefijo IDC solo cuando el país usa como IDC el número del documento, como Alemania, Austria o Francia. No sirve cuando usa un número personal permanente: en el DNI español, ese campo contiene el número de soporte, y el número del DNI va en el campo de datos opcionales (véase el punto 3).
  2. Los códigos de país no coinciden. La zona de lectura mecánica usa los códigos de tres caracteres de la OACI (ESP para España; Alemania usa D, rellenado como «D<<»), mientras que el serialNumber del certificado usa el código ISO 3166‑1 de dos letras (ES, DE). Hay que convertirlos.
  3. No es lo mismo el número del documento que el número personal. En muchos países el número de la tarjeta cambia cada vez que se renueva, mientras que el número personal (PNO) se mantiene toda la vida. En España, el valor que se usa con IDCES es el número personal del DNI, que es permanente, y no el número de soporte, que cambia con cada tarjeta, como distingue el R Real Decreto 255/2025. Pasa lo mismo con el Cartão de Cidadão portugués. Quien valide un certificado no debe suponer que todos los países hacen lo mismo.

El formato de las tarjetas alemanas de 1987 a 2010 tiene ya un interés puramente histórico. Esas tarjetas, que también tenían zona de lectura mecánica, valían como máximo diez años, así que las últimas caducaron en 2020. Solo pueden aparecer en certificados antiguos, hoy caducados casi con seguridad.

Un problema para las Carteras IDUE: el número de identidad que falta

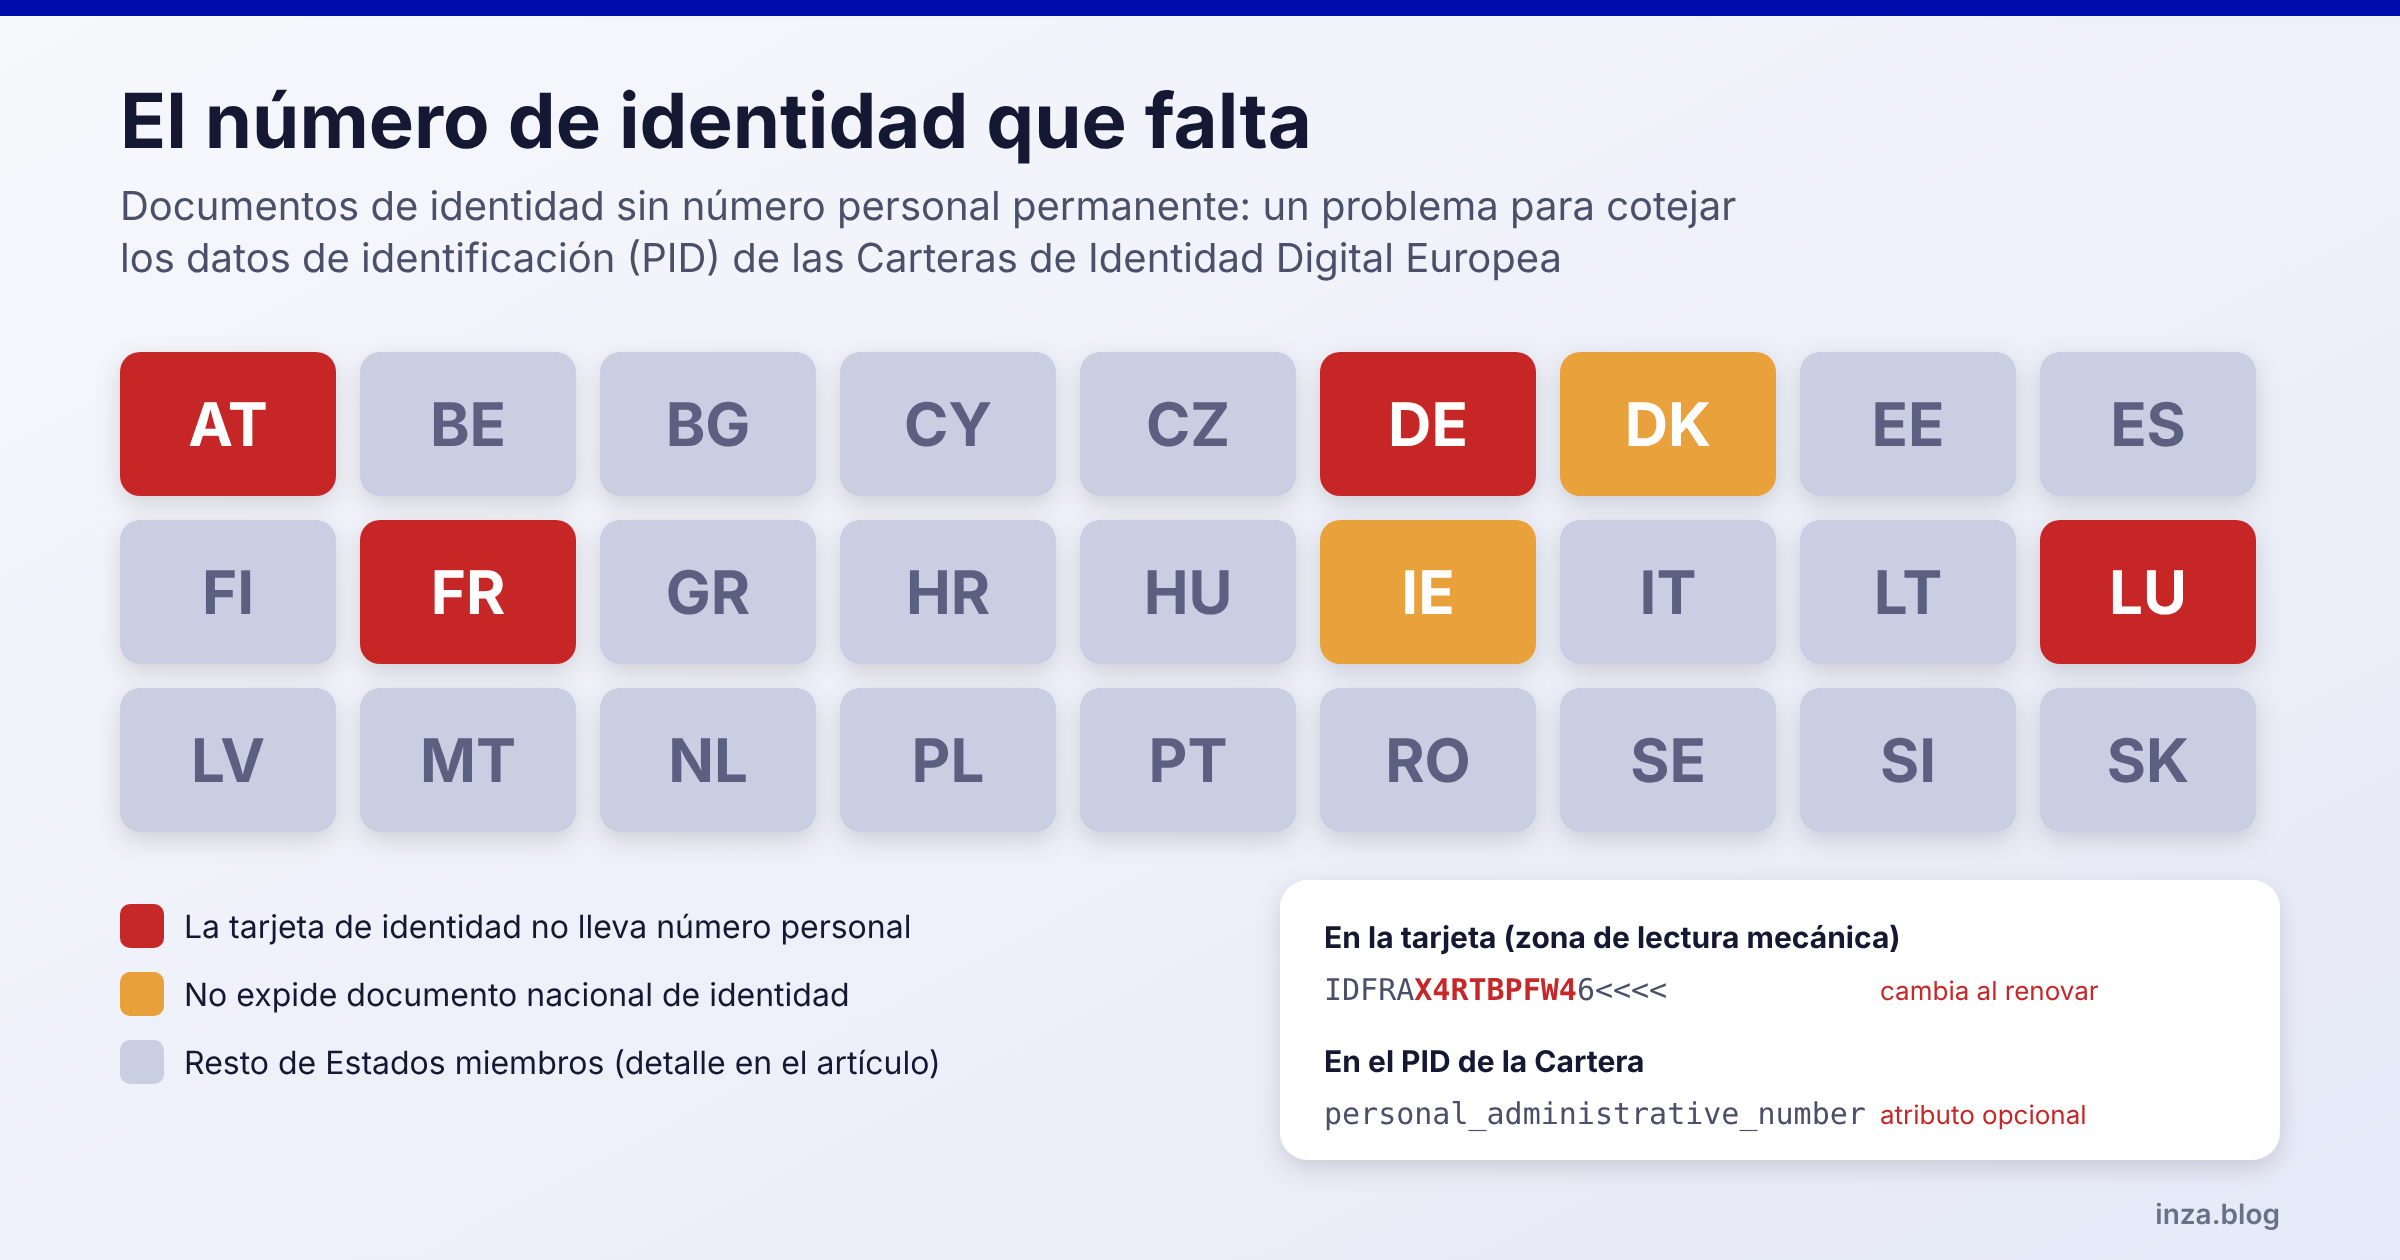
La revisión de los documentos en PRADO deja al descubierto un problema que va a aflorar con las Carteras de Identidad Digital Europea: no todos los países incluyen en sus documentos un número personal permanente del ciudadano.

  • Alemania, Austria y Francia no tienen en sus tarjetas de identidad un número personal. Solo figura el número de documento, que cambia cada vez que se renueva la tarjeta. Alemania, además, no tiene un número nacional de identificación de uso general.
  • Luxemburgo sí tiene un número del registro nacional, pero no aparece impreso en la tarjeta.
  • Irlanda y Dinamarca no expiden documento nacional de identidad.

Los datos de identificación de la persona (PID) que los Estados miembros emitirán a las Carteras se regulan en el Reglamento de Ejecución (UE) 2024/2977, cuyo anexo ha sido sustituido por el Reglamento de Ejecución (UE) 2026/1731. Los atributos obligatorios son los apellidos, el nombre, la fecha y el lugar de nacimiento, la nacionalidad y, con la nueva redacción, el retrato. El número administrativo personal (personal_administrative_number), «un valor asignado al usuario que sea único», figura solo entre los atributos opcionales: cada Estado decide si lo incluye y con qué política.

La consecuencia es práctica. Un banco, una administración o un prestador de servicios de confianza que reciba un PID de un ciudadano de alguno de estos países no tendrá un identificador estable con el que:

  1. Vincularlo con un cliente ya registrado, que quizá se dio de alta con un pasaporte o con una tarjeta de identidad anterior.
  2. Emitirle un certificado cualificado con un serialNumber que no cambie al renovar el documento, como pide la lógica de los prefijos PNO o IDC.
  3. Distinguirlo de otra persona con el mismo nombre, fecha y lugar de nacimiento, sin recurrir a cotejos aproximados.

El Reglamento eIDAS 2 encomienda a los Estados miembros garantizar la identificación inequívoca de las personas en las comunicaciones transfronterizas, pero mientras el número administrativo personal sea opcional y algunos países no lo tengan, el problema de la vinculación de registros (record matching) quedará en manos de cada parte usuaria. Sería conveniente que los Estados que no incluyen un número personal en sus documentos lo incorporen, al menos, en el PID.

Fuentes

Otros artículos relacionados

Dia mundial del cifrado: 21 de octubre. Intervención de Julián Inza en el evento de Cibervoluntarios


Conéctate a este evento programado para el 21 de octubre de 2022 a las 16.00h, con motivo del Día Mundial del Cifrado.

El viernes 21 de octubre a las 16.00h, online y en directo, se retransmite por YouTube mi charla / diálogo «El cifrado. La importancia del cifrado y el papel de los gobiernos en su implantación”. Aunque pensando más en los ciudadanos que en los gobiernos.

Julián Inza en el Dia Mundial del Cifrado

Agradezco a los que os conectéis en tiempo real a esta charla impartida por Julián Inza, Chief Audit Officer de TCAB Trust Conformity Assessment Body, uno de los primeros organismos de evaluación de conformidad de Europa.

Los Organismos de Evaluación de Conformidad (Conformity Assessment Bodies, CAB) auditan a los Prestadores Cualificados de Servicios Electrónicos de Confianza que despliegan sus servicios en el contexto del Reglamento EIDAS.

Julián Inza nos hablará de la importancia del cifrado y de las acciones que como ciudadanos podemos realizar para protegerlo, involucrando a instituciones públicas y gobiernos.

El evento lo organiza la Fundación Cibervoluntarios, Internet Society y la Global Encryption Coalition.

Jornada “Europa Conectada: Claves para la integración digital” el jueves 22 de septiembre en Paterna


El Instituto de Robótica y Tecnologías de la Información y la Comunicación (IRTIC) de la Universitat de València (UV) acoge la jornada “Europa Conectada: Claves para la integración digital” el próximo jueves 22 de septiembre a las 9:30 horas.

La entrada al evento, situado en el salón de actos del primer piso del Parc Científic de la Universidad de Valencia por la entrada de la calle Catedrático José Beltrán, 2, en Paterna, es libre y gratuita.

Durante la sesión, se ofrecerán varias ponencias por parte de profesionales del sector centradas en la relación entre las administraciones públicas y los ciudadanos a través de servicios digitales, las claves de futuros proyectos de innovación en el ámbito europeo y el camino seguido por los casos de éxito en convocatorias Connecting Europe Facility (CEF) anteriores.

Con el fin de facilitar el diseño de certificados de asistencia y el coffee break, así como garantizar el aforo, la organización del evento agradece que las personas interesadas en la jornada a rellenen este formulario indicando sus datos de contacto: https://encuestas.uv.es/index.php/952652.

La agenda provisional de la jornada es la siguiente:

FINANCIACIÓN DE ACTIVIDADES DE INNOVACIÓN

09:30 Bienvenida e introducción a la jornada.

09:40 Líneas de financiación europeas. José Vilar, IVACE

10:00 Líneas de financiación regionales y nacionales. Óscar David, Inndrómeda

EUROPA CONECTADA: RETOS ACTUALES Y FUTUROS

10:20 Administración pública digital y ciudadanía. Ernesto Faubel, Ayuntamiento de València

10:40 Identidad digital: Del eIDAS al eIDAS2. Julián Inza, Trust Conformity Assessment Body

11:00 La privacidad del individuo en la Europa digital. Ricard Martínez, Universitat de València

11:20 PAUSA (coffee break)

CASOS DE ÉXITO

11:50 Visión general de proyectos recientes: tendencia a la estandarización de servicios digitales. José Rocha, LMT Group

12:10 Experiencia de entidades en proyectos CEF Digital.

  • LODRoadTran18 – CEF Open Data. Fernanda Peset, Universitat Politècnica de València
  • AS4EDI2020 – CEF eDelivery. Santi Casas, ValidatedID
  • eID4Spain2020 – CEF eIdentification. Teresa Bonet, Ayuntamiento de Torrent.
  • EUROLogin2020 – CEF eIdentification. Ignacio Sánchez, Universitat de València

12:50 Preguntas y respuestas

13:00 Clausura

La jornada aglutina las actividades de innovación tecnológica alineadas con las prioridades de la Comisión Europea, que en la actualidad está impulsando la denominada «EUDI Wallet» Cartera de identidad digital europea, que se generalizará una vez se apruebe el nuevo Reglamento europeo que modiica el vigente Regamento 910/2014 (EIDAS),

Se puede solicitar más información al IRTI a través de este enlace.

Aportación del Parlamento español al proceso legislativo europeo conducente a la modificación del Reglamento UE nº 910/2014 (EIDAS)


El Parlamento español remitió al Parlamento europeo en octubre de 2021 su primer informe respecto al proceso legislativo relativo a la propuesta de Reglamento siguiente: «Proposal for a Regulation of the European Parliament and of the Council amending Regulation (EU) No 910/2014 as regards establishing a framework for a European Digital Identity»

Este es el documento remitido (en PDF).

Y aquí la transcripción del infome:

INFORME 28/2021 DE LA COMISIÓN MIXTA PARA LA UNIÓN EUROPEA, DE 23 DE SEPTIEMBRE DE 2021, SOBRE LA APLICACIÓN DEL PRINCIPIO DE SUBSIDIARIEDAD POR LA PROPUESTA DE REGLAMENTO DEL PARLAMENTO EUROPEO Y DEL CONSEJO POR EL QUE SE MODIFICA EL REGLAMENTO (UE) N.o 910/2014 EN LO QUE RESPECTA AL ESTABLECIMIENTO DE UN MARCO PARA UNA IDENTIDAD DIGITAL EUROPEA [COM (2021) 281 FINAL] [COM (2021) 281 FINAL ANEXO] [2021/0136 (COD)] {SEC (2021) 228 FINAL} {SWD (2021) 124 FINAL}{SWD (2021) 125 FINAL}

ANTECEDENTES

A. El Protocolo sobre la aplicación de los principios de subsidiariedad y proporcionalidad, anejo al Tratado de Lisboa de 2007, en vigor desde el 1 de diciembre de 2009, ha establecido un procedimiento de control por los Parlamentos nacionales del cumplimiento del principio de subsidiariedad por las iniciativas legislativas europeas. Dicho Protocolo ha sido desarrollado en España por la Ley 24/2009, de 22 de diciembre, de modificación de la Ley 8/1994, de 19 de mayo. En particular, los nuevos artículos 3 j), 5 y 6 de la Ley 8/1994 constituyen el fundamento jurídico de este informe.

B. La Propuesta de Reglamento del Parlamento Europeo y del Consejo por el que se modifica el Reglamento (UE) n.0 910/2014 en lo que respecta al establecimiento de un Marco para una Identidad Digital Europea, ha sido aprobada por la Comisión Europea y remitida a los Parlamentos nacionales, los cuales disponen de un plazo de ocho semanas para verificar el control de subsidiariedad de la iniciativa, plazo que concluye el 4 de octubre de 2021.

C. La Mesa y los Portavoces de la Comisión Mixta para la Unión Europea, el 14 de septiembre de 2021, adoptaron el acuerdo de proceder a realizar el examen de la iniciativa legislativa europea indicada, designando como ponente al Diputado D. José María Sánchez García (GVOX), y solicitando al Gobierno el informe previsto en el artículo 3 j) de la Ley 8/1994.

D. Se ha recibido informe del Gobierno en el que se manifiesta la conformidad de la iniciativa con el principio de subsidiariedad. Asimismo, se han recibido informes del Parlamento Vasco y del Parlamento de Cantabria comunicando el archivo de expediente o la no emisión de dictamen motivado.

E. La Comisión Mixta para la Unión Europea, en su sesión celebrada el 23 de septiembre de 2021, aprobó el presente

INFORME

1.- El artículo 5.1 del Tratado de la Unión Europea señala que «el ejercicio de las competencias de la Unión se rige por los principios de subsidiariedad y proporcionalidad’. De acuerdo con el artículo 5.3 del mismo Tratado, «en virtud del principio de subsidiariedad la Unión intervendrá sólo en caso de que, y en la medida en que, los objetivos de la acción pretendida no puedan ser alcanzados de manera suficiente por los Estados miembros, ni a nivel central ni a nivel regional y local, sino que puedan alcanzarse mejor, debido a la dimensión o a los efectos de la acción pretendida, a escala de la Unión«.

2.- La Propuesta legislativa analizada se basa en el artículo 114 del Tratado de Funcionamiento de la Unión Europea, que establece lo siguiente:

«Artículo 114

1. Salvo que los Tratados dispongan otra cosa, se aplicarán las disposiciones siguientes para la consecución de los objetivos enunciados en el artículo 26. El Parlamento Europeo y el Consejo, con arreglo al procedimiento legislativo ordinario y previa consulta al Comité Económico y Social, adoptarán las medidas relativas a la aproximación de las disposiciones legales, reglamentarias y administrativas de los Estados miembros que tengan por objeto el establecimiento y el funcionamiento del mercado interior.
( ….
)
10. Las medidas de armonización anteriormente mencionadas incluirán, en los casos apropiados, una cláusula de salvaguardia que autorice a los Estados miembros a adoptar, por uno o varios de los motivos no económicos indicados en el artículo 36, medidas provisionales sometidas a un procedimiento de control de la Unión.»

3.- La Propuesta de Reglamento sobre la que se informa lo es de modificación del Reglamento (UE) n.0 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Luego la materia es relativa al mercado interior por lo que dicha materia es de competencia compartida entre la Unión y los Estados miembros (art.4.2.a) del Tratado de Funcionamiento de la Unión Europea.

Por consiguiente, debe ser examinada la conformidad de la Propuesta de Reglamento analizada con el principio de subsidiariedad.

La Propuesta de Reglamento sobre la que se informa se ordena a la armonización en la prestación de servicios de confianza, así como de la seguridad, tanto para los ciudadanos que utilicen una identidad digital europea con fines de representación en línea como para los proveedores de servicios en línea, de modo tal que puedan confiar plenamente en las soluciones de identidad digital y aceptarlas con independencia de dónde se hayan expedido.

Dicha armonización o aproximación de legislaciones (de los Estados miembros) – tal y como la denomina el capítulo 3 del Título VII del Tratado de Funcionamiento de la Unión Europea- es de suyo subsidiaria toda vez que es difícil concebir la armonización general de todas las legislaciones nacionales de los Estados miembros por otro sujeto que no sea la propia Unión Europea, si nos atenemos al concepto de subsidiariedad ex artículo 5.3 del Tratado citado, con la salvedad de que el contenido objetivo de la Propuesta de Reglamento analizada no fuese propiamente armonizador. No parece verificarse esta hipótesis de excepción.

Cumple censurar, no obstante y por último, el tenor hermético y de perfiles cuasi esotéricos de la exposición de motivos recibida, que precede a la Propuesta de Reglamento, cuando se afirma en ella lo siguiente: «ofrece un instrumento adecuado para establecer la estructura de interoperabilidad necesaria para la creación de un ecosistema de identidad digital a escala de la UE basado en identidades legales expedidas por los Estados miembros y en la provisión de atributos de identidad digital cualificados y no cualificados«.

Además, incurre dicho texto en una petición de principio al justificar la proporcionalidad, sabido que la Propuesta de Reglamento es armonizadora, así: «Supone una contribución clara al objetivo de mejorar el mercado único digital a través de un marco jurídico más armonizado«.

CONCLUSIÓN

Por los motivos expuestos, la Comisión Mixta para la Unión Europea entiende que la Propuesta de Reglamento del Parlamento Europeo y del Consejo por el que se modifica el Reglamento (UE) n.• 910/2014 en lo que respecta al establecimiento de un Marco para una Identidad Digital Europea, es conforme al principio de subsidiariedad establecido en el vigente Tratado de la Unión Europea.

Certificados de empleado público ¿con número de identificación profesional o con seudónimo?


El Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos se modificó por el Real Decreto 668/2015, de 17 de julio, por el que se modifica el Real Decreto 1671/2009, de 6 de noviembre, por el que se desarrolla parcialmente la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos.

La modificación fue necesaria para incluir los «certificados electrónicos de empleado público con seudónimo» ya que…

El cumplimiento de las funciones legales atribuidas a estas instituciones y organismos públicos, así como la utilización, en su caso, de información clasificada para ese cumplimiento, hace necesario que en estos ámbitos la firma electrónica del personal al servicio de aquellas instituciones no esté basada en un certificado electrónico vinculado al nombre y apellidos del titular y a su número de documento nacional de identidad, requisitos que actualmente y sin excepción alguna exige el citado artículo 22 Real Decreto 1671/2009, de 6 de noviembre.

Por estas razones, se hace necesaria la modificación de este precepto añadiendo un nuevo apartado que permita el uso del certificado electrónico de empleado público mediante un seudónimo. Dicha reforma compatibiliza esta facultad de expedir certificado de empleado público con las obligaciones de revelar la verdadera identidad de los funcionarios y empleados públicos afectados en el caso de ser requerida por los órganos judiciales en el ejercicio de sus funciones o a tenor de lo previsto en el artículo 11.2 de la Ley Orgánica 15/1999, de 13 de diciembre.

En el mismo sentido, la Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Públic, en su artículo 43.2 indica

Cada Administración Pública determinará los sistemas de firma electrónica que debe utilizar su personal, los cuales podrán identificar de forma conjunta al titular del puesto de trabajo o cargo y a la Administración u órgano en la que presta sus servicios. Por razones de seguridad pública los sistemas de firma electrónica podrán referirse sólo el número de identificación profesional del empleado público.

Pero, tal como se explicó en el artículo de ayer «¿Debe constar el número de DNI en los certificados cualificados expedidos en España?» la Ley 6/2020 «obliga » a consignar el número de DNI (o CIF o NIE) o usar un pseudónimo incumplienndo el Reglamento EIDAS.

El artículo 43 de la Ley 40/2015 se ha desarrollado en el Real Decreto 203/2021 mediante el artículo 23:

1. Sin perjuicio de lo previsto en el artículo 22.3 de este Reglamento, de acuerdo con lo previsto en el artículo 43.2 de la Ley 40/2015, de 1 de octubre, los prestadores cualificados de servicios de confianza podrán consignar un número de identificación profesional en el certificado electrónico de empleado público, a petición de la Administración en la que presta servicios el empleado o empleada de que se trate, si dicho certificado se va a utilizar en actuaciones que afecten a información clasificada, a la seguridad pública, a la defensa nacional o a otras actuaciones para cuya realización esté legalmente justificado el anonimato. Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».

(…)

3. La Administración solicitante del certificado conservará la documentación acreditativa de la identidad del titular.

Nótese que la denominación indicada («Estos certificados se denominarán «certificados electrónicos de empleado público con número de identificación profesional».) contrasta con la utilizada en el artículo 22 del Real Decreto 1671/2009,tras la modificación del Real Decreto 668/2015 («Estos certificados se denominarán certificados electrónicos de empleado público con seudónimo».)

Por tanto, si se considerara que es obligatorio consignar el número de DNI (o CIF o NIE) en los certificados cualificados, no podrían expedirse «certificados electrónicos de empleado público con número de identificación profesional». Y para pode usar la alternativa prevista en la Ley 6/2020 (el pseudónimo), la norma (RD 203/2021) debería mencionar de forma expresa la posibilidad de seudónimo como ya lo hacía el Real Decreto 668/2015.

¿Conclusión?

¿Debe constar el número de DNI en los certificados cualificados expedidos en España?


La Ley 6/2020 recoge en su Artículo 6 (sobre «Identidad y atributos de los titulares de certificados cualificados.»

  1. La identidad del titular en los certificados cualificados se consignará de la siguiente forma:
  • En el supuesto de certificados de firma electrónica y de autenticación de sitio web expedidos a personas físicas, por su nombre y apellidos y su número de Documento Nacional de Identidad, número de identidad de extranjero o número de identificación fiscal, o a través de un pseudónimo que conste como tal de manera inequívoca. Los números anteriores podrán sustituirse por otro código o número identificativo únicamente en caso de que el titular carezca de todos ellos por causa lícita, siempre que le identifique de forma unívoca y permanente en el tiempo.
  • En el supuesto de certificados de sello electrónico y de autenticación de sitio web expedidos a personas jurídicas, por su denominación o razón social y su número de identificación fiscal. En defecto de este, deberá indicarse otro código identificativo que le identifique de forma unívoca y permanente en el tiempo, tal como se recoja en los registros oficiales.
  1. Si los certificados admiten una relación de representación incluirán la identidad de la persona física o jurídica representada en las formas previstas en el apartado anterior, así como una indicación del documento, público si resulta exigible, que acredite de forma fehaciente las facultades del firmante para actuar en nombre de la persona o entidad a la que represente y, en caso de ser obligatoria la inscripción, de los datos registrales.

Sin embargo, el Reglamento europeo EIDAS, establece en el Artículo 4 (sobre el «Principio del mercado interior»

  1. No se impondrá restricción alguna a la prestación de servicios de confianza en el territorio de un Estado miembro por un prestador de servicios de confianza establecido en otro Estado miembro por razones que entren en los ámbitos cubiertos por el presente Reglamento.
  2. Se permitirá la libre circulación en el mercado interior de los productos y servicios de confianza que se ajusten al presente Reglamento.

Por tanto, la normativa española estaría imponiendo una restricción a la prestación de servicios de confianza que excede a lo que prevé el Reglamento Europeo y restringiendo opciones a los prestadores de servicios de confianza españoles. Lo cual está expresamente prohibido por el Reglamento UE nº 910/2014, que, por cierto, es una norma de rango superior a la Ley 6/2020 española.

Prueba de que la intención del legislador europeo es la de definir diferentes mecanismos de numeración es que el Anexo I (sobre «REQUISITOS DE LOS CERTIFICADOS CUALIFICADOS DE FIRMA ELECTRÓNICA») indica:

Los certificados cualificados de firma electrónica contendrán:

a) una indicación, al menos en un formato adecuado para el procesamiento automático, de que el certificado ha sido expedido como certificado cualificado de firma electrónica;

b) un conjunto de datos que represente inequívocamente al prestador cualificado de servicios de confianza que expide los certificados cualificados, incluyendo como mínimo el Estado miembro en el que dicho prestador está establecido, y

— para personas jurídicas: el nombre y, cuando proceda, el número de registro según consten en los registros oficiales,

— para personas físicas, el nombre de la persona;

c) al menos el nombre del firmante o un seudónimo; si se usara un seudónimo, se indicará claramente;

d) datos de validación de la firma electrónica que correspondan a los datos de creación de la firma electrónica;

e) los datos relativos al inicio y final del período de validez del certificado;

f) el código de identidad del certificado, que debe ser único para el prestador cualificado de servicios de confianza;

g) la firma electrónica avanzada o el sello electrónico avanzado del prestador de servicios de confianza expedidor;

h) el lugar en que está disponible gratuitamente el certificado que respalda la firma electrónica avanzada o el sello electrónico avanzado a que se hace referencia en la letra g);

i) la localización de los servicios que pueden utilizarse para consultar el estado de validez del certificado cualificado;

j) cuando los datos de creación de firma electrónica relacionados con los datos de validación de firma electrónica se encuentren en un dispositivo cualificado de creación de firma electrónica, una indicación adecuada de esto, al menos en una forma apta para el procesamiento automático.

Es decir, es el Prestador el que define la forma de codificar el código de identidad del certificado.

En el mismo sentido se establece el principio recogido en el considerando 54:

La interoperabilidad y el reconocimiento transfronterizos de los certificados cualificados es un requisito previo para el reconocimiento transfronterizo de las firmas electrónicas cualificadas. Por consiguiente, los certificados cualificados no deben estar sometidos a ningún requisito obligatorio que exceda de los requisitos establecidos en el presente Reglamento. No obstante, en el plano nacional debe permitirse la inclusión de atributos específicos, por ejemplo identificadores únicos, en los certificados cualificados, a condición de que tales atributos específicos no comprometan la interoperabilidad y el reconocimiento transfronterizos de los certificados y las firmas electrónicas cualificados.

Y, en el plano técnico, la interoperabilidad se resuelve haciendo uso del estándar europeo destinado para ello, la norma ETSI EN 319 412-1 Y en esta norma se ve (apartado «5.1.3 Natural person semantics identifier») que son varias las posibilidades de codificar números de identidad, que no se limitan a recoger el número de DNI:

The semantics of id-etsi-qcs-SemanticsId-Natural shall be as follows.

When the natural person semantics identifier is included, any present serialNumber attribute in the subject field shall contain information using the following structure in the presented order:

  • 3 character natural person identity type reference;
  • 2 character ISO 3166-1 [2] country code;
  • hyphen-minus «-» (0x2D (ASCII), U+002D (UTF-8)); and
  • identifier (according to country and identity type reference).

The three initial characters shall have one of the following defined values:

  1. «PAS» for identification based on passport number.
  2. «IDC» for identification based on national identity card number.
  3. «PNO» for identification based on (national) personal number (national civic registration number).
  4. «TAX» for identification based on a personal tax reference number issued by a national tax authority. Thisvalue is deprecated. The value «TIN» should be used instead.
  5. «TIN» Tax Identification Number according to the European Commission – Tax and Customs Union (https://ec.europa.eu/taxation_customs/tin/tinByCountry.html).
  6. Two characters according to local definition within the specified country and name registration authority, identifying a national scheme that is considered appropriate for national and European level, followed by the character «:» (colon).

Other initial character sequences are reserved for future amendments of the present document.

EXAMPLES: "PASSK-P3000180", "IDCBE-590082394654" and "EI:SE-200007292386".

When a locally defined identity type reference is provided (two characters followed by «:»), the nameRegistrationAuthorities element of SemanticsInformation (IETF RFC 3739) shall be present and shall contain at least a uniformResourceIdentifier generalName. The two letter identity type reference preceding the «:» character shall be unique within the context of the specified uniformResourceIdentifier.

Por tanto, dada la posibilidad de hacer constar otros números de identificación de la persona física a criterio del Prestador de Servicios de Certificación y la limitación impuesta a los estados miembro que les prohíbe legislar en lo que ya legisla el Reglamento EIDAS, no sería obligatorio hacer constar el número de DNI.

Seminario Internacional Reniec 2022


Hoy comienza a las 16:00 horas de España (y de Europa central) el Seminario Internacional Reniec 2022 con el lema «Identificación para un Perú Digital” en el que participo como ponente. Se extiende del 12 al 14 de julio de 2022 y tiene lugar de 09 a 13 horas, según huso horario de Perú (de 16:00 a 20:00 según horario de España).

Seminario Internacional RENIEC 2022

Este evento ha tenido lugar de forma presencial durante pasadas ediciones en Lima (Perú) y en esta ocasión el formato es «on line».

La inscripción es gratuita (ver formulario en la parte de abajo de la página).

El hashtag del eveneto será #SeminarioReniecDigital2022

El Seminario tiene como objetivo fortalecer los conocimientos previos, compartir las experiencias nacionales e internacionales y construir oportunidades para un intercambio efectivo de buenas prácticas en los temas de identificación y registros civiles.

El Seminario lo organiza el Registro Nacional de Identificación y Estado Civil (RENIEC) y el Banco Interamericano de Desarrollo (BID), y presenta conferencias y paneles. Comienza con una ceremonia inaugural.

Se tratarán diversos temas, “Avances del Sistema de Identificación en el Perú” a cargo de la Jefa Nacional de RENIEC, Carmen Velarde Koechlin, “Arquitecturas Organizacionales Sostenibles o Resilientes” a cargo de Juan Carlos Miranda, Manager Regional de Centro América y VP de Consultoría de Krüger Corporation, “El Valor de la Identificación para el Desarrollo de las Personas” a cargo de Bernard Norvant, “Integración de Sistemas de Registro Civil e Identificación” a cargo de Sharon Sinclair, Directora Nacional del Registro Civil del Tribunal Electoral de Panamá.

El día 13, se expondrá, “Identidad Digital y Estándares Internacionales” a cargo de Stephanie de Labriolle, Gerente de Asuntos Públicos y Relaciones Internacionales, Secure Identity Alliance, “Tecnologías de Identificación Emergentes / Experiencias de la Automatización para la Identificación” a cargo de Jose Luis Hernández, Especialista Senior de Gobierno Digital del Banco Interamericano de Desarrollo y Julián Inza, Consultor Internacional y Especialista en Nuevas Tecnologías, “Gobierno Digital en Países Lideres en Economía Digital” a cargo Jose Clastornik, Ex director general del Proyecto BID en OSCE.

El día 14 de julio se expondrán, “Servicios Digitales del Estado para Ciudadanos” a cargo del representante del Ministerio del Interior de Korea, “La Identificación Electronica como componente clave de la Digitalización de un país” a cargo de Erika Piirmets de Digital transformation adviser en e-Estonia Briefing Centre, “Gestión del Cambio y Transformación Cultural” a cargo de Gabriel Weinstein, “Organizaciones Agiles” a cargo de Jean Barroca, Consultor en Modernización Digital del Sector Publico en Deloite.

Dia internacional de la firma electrónica


El dia 30 de junio se conmemora en Estados Unidos el dia nacional de la firma electrónica.

Pero ¿cual podría ser el dia internacional de la firma electrónica?

Es un debate interesante que abro aquí, si bien lo inauguro con una propuesta. 4 de septiembre.

Porque el 4 de septiembre de 1998 se firmó electrónicamente un comunicado conjunto entre Estados Unidos e Irlanda aprovechando la visita del Presidente Bill Clinton a Irlanda. Su anfitrión, el Primer Ministro «Taoiseach» Bertie Ahern fue el otro firmante.

Ya hice referencia a este acto en mi post «Jordi Sevilla en el Observatorio del Notariado para la Sociedad de la Información» en 2006.

En una visita a la factoría del fabricante de PCs Gateway de Dublín, se preparó el entorno para la firma electrónica utilizando portátiles de Gateway y el software de firma electrónica de la empresa Baltimore Technologies, radicada en Irlanda.

La visita presidencial estaba prevista para la primera semana de septiembre. Fran Rooney, director general de Baltimore, y Brendan Tuohy, secretario general del Departamento de Empresas Públicas, elaboraron una idea para que los gobiernos de Irlanda y Estados Unidos publicaran un comunicado sobre comercio electrónico, firmado con tecnologías de seguridad digital en lugar de con pluma y tinta. Luego consiguieron el apoyo a este plan de un alto asesor político del Presidente Clinton.

La PKI era muy adecuada para la gestión de documentos oficiales. Su contenido no podía alterarse sin ser detectado después de adjuntar las firmas digitales. Pero los documentos podían seguir siendo copiados y distribuidos tan ampliamente como fuera necesario. El software de autoridad de certificación UniCert, de Baltimore, generaría los certificados digitales para identificar al Presidente Clinton y al Taoiseach Ahern. Esos certificados podrían almacenarse en tarjetas inteligentes y el proceso de firma adoptaría la forma de una transacción con tarjeta.

Clinton y Ahern recibieron sus tarjetas inteligentes personales, cada una con un código de firma único y un certificado digital. Los dos Jefes de Estado introdujeron sus tarjetas inteligentes en los lectores e introdujeron sus códigos personales, generando las firmas adjuntas al comunicado. Éste aparece, con los sellos de las firmas, en la página web de la Casa Blanca.

«¿Tienen idea de cuánto tiempo paso cada día firmando con mi nombre?» preguntó Clinton. «Me voy a sentir completamente inútil si no puedo hacer al menos eso».

El escenario estaba preparado para una exhibición de Baltimore Technologies ante un público invitado y los medios de comunicación internacionales que acompañaban al presidente estadounidense. El fabricante de ordenadores Gateway aceptó acoger el acto en sus instalaciones de Clonshaugh. Los políticos interpretaron su papel a la perfección y toda la tecnología funcionó bien.

Sin embargo, fue un inconveniente que el proceso de firma digital fuera más o menos instantáneo. Para mejorar la visivilidad de la operación, Baltimore ideó una animación especial que mostraba la transferencia de las firmas de las tarjetas al documento. Esta animación prolongaba la ceremonia y creaba una sensación de ocasión especial.

En retrospectiva, el aspecto más interesante del comunicado era el docuento que prescribía a los gobiernos en la infraestructura en evolución para las transacciones basadas en Internet: proporcionar un marco jurídico claro, promover un entorno favorable a la competencia y garantizar una protección adecuada de los objetivos de interés público, como la privacidad, los derechos de propiedad intelectual y la protección del consumidor. El acuerdo intergubernamental también afirmaba que los impuestos sobre el comercio electrónico debían ser coherentes y no discriminatorios.

En los tratados internacionales los firmante se suelen intercambiar las plumas. Quizá habría que pensar en otro acto protocolario que no implicara intercambiarse las tarjetas chip, para no transmitir ideas equívocas. Quizá los lectores de tarjetas («chipeteras»).

Dia de la firma electrónica: 30 de junio


El próximo dia 30 de junio se conmemora en Estados Unidos el dia nacional de la firma electrónica.

Se ha elegido la fecha por el momento en que el presidente William Jefferson («Bill») Clinton firma la denominada «Electronic Signatures in Global & National Commerce Act» o «ESIGN Act» el 30 de junio del año 2000. 10 años más tarde, el Congreso de Estados Unidos aprobó una resolución para que el 30 de junio tuviera la consideración de «National ESIGN Day» para aumentar la visibilidad de las firmas electrónicas y promover las ventajas en el comercio electrónico.

Antes de la adopción en el año 2000 de la Ley de Firma Electrónica (ESIGN-Electronic Signatures in Global & National Commerce Act), en 1999 se estableció la Ley Uniforme de Transacciones Electrónicas (UETA-Uniform Electronic Transactions Act). La diferencia entre la ESIGN y la UETA es que la ESIGN es una legislación federal, mientras que la UETA es adoptada por los estados individualmente. En el momento de la creación de la UETA, todos los estados excepto 3 adoptaron la ley en la legislación estatal.

Para firmar el proyecto de ley, el presidente introdujo una tarjeta inteligente criptográfica en un lector, tecleó su contraseña – «Buddy» (nombre de su perro) – y una réplica de su firma apareció en la pantalla, al tiempo que en el interior del fichero quedaba el hash del documento cifrado con su clave privada y acompañado de su certificado. Pero antes de hacerlo, firmó el proyecto de ley a la manera tradicional, con una pluma, debido a que los abogados de la Casa Blanca creían que la Constitución de Estados Unidos exige que los presidentes pongan la pluma sobre el papel para aprobar la legislación.

Es curioso, porque parece ser que en 2005 los abogados de la Casa Blanca redactaron un informe por el que que la firma con Autopen era constitucional. Y puestos a elegir, me parece que el uso de una tarjeta chip es más lógico que el de una máquina de firma.