Archivo de la categoría: Prestadores de Servicios Electrónicos de Confianza

Retos y oportunidades del nuevo Reglamento europeo de Identidad Digital (EIDAS2) Madrid, 16 de abril 2024


El 8 de noviembre de 2023 la Presidencia española del Consejo de la Unión Europea culminó con éxito la negociación del Reglamento de identidad digital europea y el texto final se publicará en el Diario Oficial de la Unión Europea probablemente en abril de 2024, tras la reciente aprobación del texto por el Parlamento Europeo y el Consejo de la Unión Europea.

En 2026 estará disponible en los teléfonos móviles de todos los ciudadanos europeos la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE) para realizar todo tipo de gestiones, tanto en el ámbito privado como en el público.

Te invitamos a un encuentro impulsado por Canon junto con Garrigues, donde se explicarán de manera cercana y sencilla las novedades que conlleva esta nueva versión del Reglamento Europeo de Servicios de Confianza y cómo afecta a las empresas. Regístrate aquí

En las charlas se señalan algunas de las soluciones tecnológicas que facilitarán la adopción de la normativa.

El evento tendrá lugar el 16 de abril de 9:30 a 11:00 horas en la sede de Canon en Madrid, en el Canon Open Innovation Center, (Avenida de Europa 6, Parque empresarial La Moraleja, 28108 Alcobendas, Madrid)

PROGRAMA  

09:30 Bienvenida al evento

Alejandro Padín, Socio Garrigues

Gerard Enríquez, Canon  

09:40h Aspectos legales del nuevo reglamento europeo de identidad digital EIDAS2.

Julián Inza, EADTrust, Grupo Garrigues  

10:20h Soluciones tecnológicas para aplicar el nuevo reglamento en los procesos de negocio de la empresa.

Marc Berbel, Canon  

10:50h Coloquio y participación del público

Preguntas y cierre  

11:00h Café y networking profesional     

Tras el evento, aprovecharemos el networking para aclarar dudas con los expertos de Canon, Garrigues y EADTrust.

¡No te lo pierdas!   Regístrate aquí

Validación de certificados y firmas cualificadas


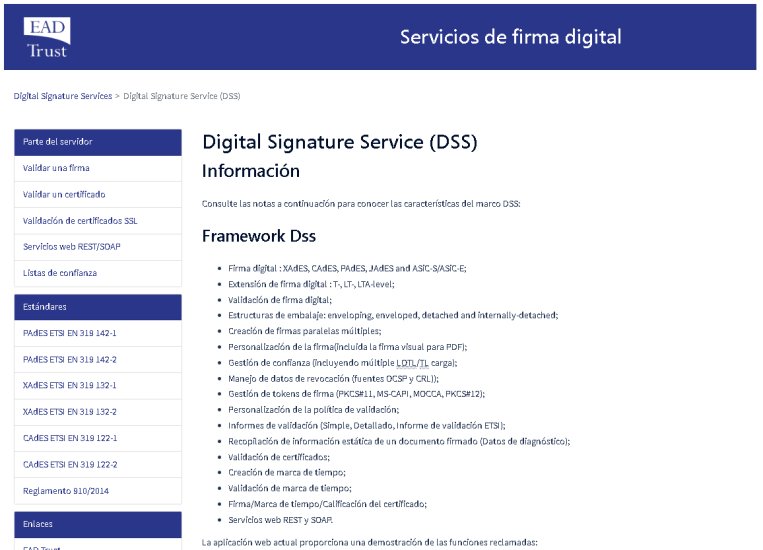
Hay una alternativa a Valide que ayuda distinguir mejor las firmas cualificadas y los sellos cualificados, y da mayor detalle sobre si se emplea o no Dispositivo Cualificado de Creación de Firma (en inglés QSCD Qualified Signature/Seal Creation Device):

La Plataforma DSS (Digital Signature Service) de EADTrust es una herramienta de validación de certificados y firmas mucho más completa, y también indica si el certificado utilizado se incluye en la lista de confianza de prestadores y servicios cualificados de la Unión Europea.

En España hay bastantes servicios de «recogida de firmas» que captan firmas simples o firmas avanzadas y que dicen cumplir con la normativa EIDAS.

Eso, en realidad, es fácil porque el artículo 25 del Reglamento EIDAS establece :

Artículo 25

Efectos jurídicos de las firmas electrónicas

  1. No se denegarán efectos jurídicos ni admisibilidad como prueba en procedimientos judiciales a una firma electrónica por el mero hecho de ser una firma electrónica o porque no cumpla los requisitos de la firma electrónica cualificada.
  2. Una firma electrónica cualificada tendrá un efecto jurídico equivalente al de una firma manuscrita.
  3. Una firma electrónica cualificada basada en un certificado cualificado emitido en un Estado miembro será reconocida como una firma electrónica cualificada en todos los demás Estados miembros.

Pero lo cierto es que esos sistemas de recogida de firmas simples y avanzadas lo que hacen es confundir a los usuarios, porque los ciudadanos de a pie no tienen por qué ser expertos en firma electrónica cualificada. Se espera que los expertos estén detrás de esas empresas «especialistas», que están gestionando algunas de estas firmas, que tienen «menos papeles que un conejo de monte».

En realidad, a las empresas (y a sus clientes) les interesa que las firmas electrónicas que se gestionan «on-line» sean de tipo «cualificado«, entre otros motivos porque su fuerza probatoria es, en términos que usan los los abogados «iuris tantum«. Es decir, válidas salvo prueba en contrario, que deberá aportar la parte que niega su validez

En efecto, la Ley 6/2020 introdujo una aclaración de sus efectos en la Ley de Enjuiciamiento Civil:

«4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior (Reglamento (UE) 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior), se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.

Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»

Esa es una de las razones por lo que es tan útil una herramienta como esta: si recibimos un documento PDF firmado electrónicamente, el software «Adobe Reader» ya nos dice , por ejemplo, si el certificado es cualificado mostrando un candadito en la propiedades de la firma electrónica (con ello se comprueba, por ejemplo, si el prestador que emitió el certificado está en la lista TSL europea), incluso si se ha usado un QSCD. Pero para saber todo el detalle de las firmas electrónicas y de los certificados, esta herramienta DSS es posiblemente la más potente y la más sencilla de usar.

Retos y oportunidades del nuevo Reglamento Europeo de Identidad Digital. Nuevo evento en Vigo.


El próximo martes 20 de febrero de 2024, de 9:30 a 11:00 de mañana, tendrá lugar en el Círculo de Empresarios de Galicia situado en Av. García Barbón, 62, 36201, Vigo (Pontevedra) un evento organizado por Canon, Garrigues y EADTrust para tratar los retos y oportunidades del nuevo Reglamento Europeo de Identidad Digital (EIDAS2).

En junio de 2021, la Comisión Europea propuso un marco para una identidad digital europea que estuviera a disposición de todos los ciudadanos, residentes y empresas de la UE por medio de una cartera europea de identidad digital.

El nuevo marco propuesto modifica el Reglamento 910/2014 relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Reglamento eIDAS), que sentó las bases para acceder de forma segura a los servicios públicos y realizar transacciones en línea y transfronterizas en la UE, creando los certificados cualificados y las firmas y sellos cualificados junto con otros servicios de confianza digital.

Tras las negociaciones interinstitucionales («diálogos tripartitos»), el 29 de junio de 2023 los colegisladores lograron alcanzar un acuerdo provisional inicial sobre los elementos clave del expediente, con sujeción a la introducción de algunos ajustes técnicos adicionales al proyecto de texto legislativo del Reglamento revisado.

El 8 de noviembre de 2023 la Presidencia española del Consejo de la Unión Europea culminó con éxito la negociación del reglamento europeo de servicios cualificados de confianza y de Identidad Digital europea y el texto final se publicará en el Diario Oficial de la Unión Europea probablemente en marzo de 2024.

En 2026 estará disponible en los teléfonos móviles de todos los ciudadanos europeos la Cartera de Identidad Digital de la Unión Europea para realizar todo tipo de gestiones, tanto en el ámbito privado como en el público.

El nuevo Reglamento exige, de hecho, a los Estados miembros que expidan una cartera digital en el marco de un sistema de identidad electrónica, con arreglo a normas técnicas comunes y tras una certificación obligatoria.

A fin de establecer la arquitectura técnica necesaria, acelerar la aplicación del Reglamento revisado, impartir directrices a los Estados miembros y evitar la fragmentación, la propuesta se acompañó de una Recomendación sobre la creación de un Grupo de Expertos que defina un conjunto de instrumentos de la Unión (Toolbox) que ha recoge las especificaciones técnicas de la cartera digital.

Este es el contexto del evento que tendrá lugar el próximo martes 20 de febrero de 2024, de 9:30 a 11:00 de mañana, en el Círculo de Empresarios de Galicia situado en Av. García Barbón, 62, 36201, Vigo (Pontevedra) .

En este encuentro, en el colaboran Canon EMEA, EADTrust y Garrigues, veremos cómo se deben preparar las empresas y los organismos para ese momento y como impactará en su negocio.

Para inscribirse, hay que completar el formulario que aparece en el lado derecho de la página del Círculo de Empresarios de Galicia asociada a este evento.

Charla grabada sobre la cartera de identidad digital de la Unión Europea en el contexto del nuevo Reglamento europeo de servicios de confianza


El 22 de febrero de 2022 se publicó una versión preliminar del documento «ARF» (European Digital Identity Architecture and Reference Framework – Outline).

Inmediatamente, el Instituto Blockchain intelligence convocó el Simposio “Actualidad de la Identidad digital autosoberana y su impacto en la economía digital” para el día 27 de febrero de 2022.

La jornada arrancó con una mesa redonda “El nuevo marco europeo de identidad digital: Reglamento EIDAS2, el ARF y la cartera de identidad digital europea (EUID Wallet)”, moderada por Isabel Fernández Torres, que contó con la participación de Cristina Timón López de la Universidad de Murcia, Carlos Pastor de INETUM y yo mismo, Julián Inza de EADTrust.

En la segunda mesa redonda, moderada por Almudena de la Mata, expertos de la Comisión Europea como José Manuel Panizo, y de la industria como Lucas Carmona de Teknei y Lluis Ariño, de la Universitat Rovira i Virgili se analizó el uso de la identidad digital en la red EBSI.

La última mesa estuvo moderada por Almudena de la Mata, y en ella participaron Arturo Brazal de la Agencia Española de Protección de datos, Javier Ibañez de Alastria y Rafael Eguilior de Procesia.

De aquel evento he extraído mi charla, que está disponible en Youtube.

Charla sobre EIDAS2 y la Cartera IDUE

Aunque los que seguís el Blog ya sabéis que he ido publicando las traducciones al español (y al euskera, catalá y galego) de las diferentes versiones del documento ARF (en español, Arquitectura y Marco de Referencia), lo que hoy os traigo es un pequeño reto.

¿En qué minuto del video se menciona al elefante?

Los que lleguéis a encontrarlo podéis mandarme un mensaje privado por Twitter (X). Mientras, iré pensando en algún tipo de premio, algo humorístico y de escaso valor, para los que acierten (y me lo comuniquen).

Animo a las empresas y organismos que están analizando el futuro impacto de la normativa EIDAS2 y de la Cartera IDUE en sus actividades a que nos contacten porque podemos plantear sesiones conjuntas de análisis de situación en las que participan expertos de Garrigues y de EADTrust y puede quedar más claro como actuar de cara a los próximos años.

Se puede llamar al 91 7160555 para solicitar presupuesto. O contactar a través del correo electrónico indicado en nuestra página web.

ARF V1.2 – Arquitectura y marco de referencia de la cartera de identidad digital de la Unión Europea


El viernes 19 de enero de 2024 vi que se había publicado la versión V1.2 del documento «European Digital Identity Wallet Architecture and Reference Framework» que también tiene otros títulos: The Common Union Toolbox for a Coordinated Approach Towards a European Digital Identity Framework (en español, «La Caja de herramientas Común de la Unión para un enfoque coordinado hacia un Marco Europeo de Identidad Digital»).

El documento ARF V1.2 está fechado en noviembre de 2023, pero desde entonces ya se ha publicado el texto final del reglamento EIDAS2 que modifica el Reglamento EIDAS «1» acordado en noviembre de 2023 tras el proceso de trílogos, y después ratificado por el Comité ITRE del Parlamento Europeo en diciembre de 2023.

Esta versión del ARF incluye un nuevo capítulo 5 que describe el modelo de confianza del ecosistema de Cartera IDUE y detalla, por ejemplo, los estados de la Instancia de Cartera IDUE:

Desde que se aprobó la versión por el Grupo de Expertos del Toolbox, han pasado varios meses hasta verla publicada, considerando las menciones a futuros desarrollos del documento parece que pronto se podría publicar la versión V1.3..

Me he dado prisa en traducirla, como premio a los lectores de este Blog, y también pensando en proyectos de Cartera IDUE (o EUDI Wallet) en curso, como algunos de los que que estamos contribuyendo a impulsar desde EADTRUST.

Aquí está la traducción al español de «European Digital Identity Wallet Architecture and Reference Framework», es decir «Arquitectura y marco de referencia de la cartera de identidad digital de la Unión Europea»:

Animo a las empresas y organismos que están analizando el futuro impacto de la normativa EIDAS2 y de la Cartera IDUE en sus actividades a que nos contacten porque podemos plantear sesiones conjuntas de análisis de situación en las que participan expertos de Garrigues y de EADTrust y puede quedar más claro como actuar de cara a los próximos años.

Se puede llamar al 91 7160555 para solicitar presupuesto. O contactar a través del correo electrónico indicado en nuestra página web.

Arquitectura y Marco de Referencia (ARF) de la Cartera IDUE (de EIDAS2) en euskera, galego y catalá


He traducido el documento sobre ARF (Architecture and Reference Framework) de la EUDI Wallet (o Cartera IDUE) a euskera, galego y catalá. En concreto la versión 1.1. Como no domino estos idiomas tanto como el español, recurro a los amables lectores de este blog para que me ayuden en la revisión de los textos.

El documento de partida (en español) se recoge en este artículo del blog: Arquitectura y marco de referencia de la cartera europea de identidad digital (V.1.1.0) que, a su vez parte del documento en inglés ARF-v1.1.0-for-publication.pdf

El grupo de Expertos de la «Caja de Herramientas» de EIDAS ha aprobado las versiones 1.2 y 1.3 pero estas versiones todavía no están publicadas. En cuanto se publiquen, tengo previsto realizar la traducción.

Aquí están los documentos:

Versión en euskera

Versión en galego

Versión en catalá

Puedo enviar los textos en Word a los interesados en mejorar la traducción. Me los podéis pedir por email a julian «arroba» inza «punto» com.

GoCertius de un vistazo. Para que conste. Video de 1 minuto.


En relación con los artículos recientes en este blogs sobre GoCertius contamos en un video de 1 minuto varios aspectos:

  • EADTrust es un Prestador Cualificado de Servicios de Confianza, lo que se puede comprobar aquí y aquí.
  • Por la Disposición final segunda de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza, se ha modificado el artículo 326 de la Ley 1/2000, de 7 de enero, de Enjuiciamiento Civil. Que señala:

«4. Si se hubiera utilizado algún servicio de confianza cualificado de los previstos en el Reglamento citado en el apartado anterior, se presumirá que el documento reúne la característica cuestionada y que el servicio de confianza se ha prestado correctamente si figuraba, en el momento relevante a los efectos de la discrepancia, en la lista de confianza de prestadores y servicios cualificados.

Si aun así se impugnare el documento electrónico, la carga de realizar la comprobación corresponderá a quien haya presentado la impugnación. Si dichas comprobaciones obtienen un resultado negativo, serán las costas, gastos y derechos que origine la comprobación exclusivamente a cargo de quien hubiese formulado la impugnación. Si, a juicio del tribunal, la impugnación hubiese sido temeraria, podrá imponerle, además, una multa de 300 a 1200 euros.»

  • La cámara y el micrófono los controla directamente la App. No se puede instalar en móviles «rooteados» (con permisos de superusuario).
  • Cada prueba electrónica recogida en la Certificación se respalda por un sello de tiempo cualificado tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 41).
  • Cada Certificación se rubrica con un Sello electrónico cualificado de entidad (de la propia EADTrust) tal como se define en el Reglamento EIDAS (Reglamento 910/2014, artículo 35).
  • Cada certificación de GoCertius constituye un «Soporte duradero» según se exige en diferentes normas (por ejemplo, la Ley 3/2014 de defensa de consumidores y usuarios).

Por tanto las capturas de pruebas electrónicas registradas por GoCertius se benefician de esa presunción «Iuris Tantum» que impone la carga de la prueba a quien quiera negar su fuerza probatoria.

Y todo está hecho para que se pueda entender de la mejor forma posible qué es lo que se está demostrando y para dar certeza de su autenticidad.

GoCertius está disponible para iPhone y Android y su uso es gratuito.

GoCertius, una App que testimonia pruebas electrónicas irrefutables de audio, video y documentos


Fruto de la colaboración entre Garrigues y EADTrust tras la entrada en el capital del Prestador Cualificado de Servicios de Confianza por parte de la Firma de Abogados líder en España, hemos puesto a disposición de los ciudadanos una nueva App para teléfonos móviles denominada GoCertius.

Ayer se hicieron públicas algunas pinceladas respecto a la estrategia del bufete Garrigues que impulsa una factoría ‘legaltech’ y lanza con EADTrust la ‘app’ GoCertius de certificación digital de videos, audios y documentos.

La noticia cita algunas ideas de Eduardo Abad, socio responsable del Comité de Innovación y Digitalización, de Garrigues.

Como presidente de EADTust, es para mi un honor que formemos parte de esta vanguardista propuesta que busca transformar el panorama de la confianza digital en el nuevo contexto regulatorio basado en EIDAS2 y la propia evolución de la economía digital en los próximos años..

En estos momentos Garrigues muestra su oferta de servicios con «nuevos negocios digitales poco habituales en el ámbito legal».

En la que estamos contribuyendo desde EADTrust, creando conjuntamente una «factoría digital» ideada por Garrigues que diseña y desarrolla nuevos productos, servicios y herramientas. que permiten desplegar servicios o soluciones legaltech del ámbito de la confianza digital, contribuyendo a la adopción de la digitalización de los contratos y aportando un ecosistema de desarrollo alrededor de los activos digitales.

Un «gran laboratorio» que ya ofrece en los repositorios de aplicaciones de iPhone y Android su primera aplicación, GoCertius, dedicada a certificar digitalmente lo que se pueda captar con la cámara o el micrófono del teléfono móvil o los documentos que pasen por el.

Además, GoCertius permite ejemplificar la apariencia de las certificaciones de pruebas electrónicas de forma que se puedan presentar en juicio o en entornos de resolución de controversias, beneficiándose de que la certificación describe de forma entendible por no expertos las circunstancias en las que se han recogido las pruebas.

GoCertius es una aplicación que permite certificar vídeos, fotos y cualquier archivo digital, añadiendo a la captura un sello de tiempo cualificado que crea una prueba de máxima eficacia legal permitida por la regulación vigente. Además registra el rasttro de evidencias en una blockchain. Las certificaciones generadas por GoCertius se sellan electrónicamente con un sello electrónico cualificado y explican la vinculación de los elementos testimoniados con sellos de tiempo cualificados asociados a cada uno de ellos.

«Con este y los productos que le seguirán, Garrigues pretende dar un paso más en su contribución a la seguridad jurídica de las empresas y ciudadanos en una sociedad cada vez más digitalizada», en palabras de Eduardo Abad.

GoCertius es de uso abierto para cualquier persona que lo instale en su móvil y es de uso gratuito en la mayor parte de los casos. Para los usuarios que necesiten testimoniar de manera habitual un gran número de pruebas digitales existe un modelo de tarificación muy atractivo. Este modelo «freemium» permite probar la App sin coste y valorar si puede ser interesante adoptarlo como herramienta profesional.

Con los mismos principios, Garrigues y EADTrust promovemos una plataforma que se puede implantar en diferentes entornos profesionales (bancos, aseguradoras, empresas de telecomunicaciones, compañías eléctricas,…) para reforzar sus sistemas de contratación a distancia generando certificaciones disponibles para la entidad y para sus clientes que así pueden disponer de la misma posición probatoria, lo que yo llamo «simetría probatoria», y que coincide con la expresión acuñada de «igualdad de armas ante la ley».

Esta «factoría» se erige como un punto de convergencia entre la innovación y la legalidad, ofreciendo soluciones integrales que abordan las necesidades emergentes en seguridad jurídica digital y cumplimiento.

La plataforma está disponible en entornos Cloud respetuosos con las legislaciones europeas y como «armario digital» desplegable «on premise».

Tanto Eduardo Abad como yo pensamos que «la factoría» es, probablemente, el elemento más disruptivo y diferenciador en materia de innovación puesto en marcha por nuestras organizaciones recientemente.

Gracias a «la factoría» de Garrigues, estamos iniciando una etapa crucial en la que transformamos la experiencia y conocimiento acumulados a lo largo de los años en este blog, en un catálogo completo de soluciones digitales. Este catálogo abarca diversos formatos y está diseñado para facilitar la seguridad jurídica digital y el cumplimiento normativo, adaptándose a las necesidades actuales y futuras del sector.

Un aspecto que diferencia esta iniciativa es el papel activo de Garrigues en el pensamiento y diseño de estos productos y servicios. Al estar ideados desde un despacho legal, adquieren un carácter único y están intrínsecamente alineados con las normativas y los estándares de seguridad jurídica digital. Este enfoque no solo garantiza la legalidad de las soluciones propuestas, sino que también las enriquece con una perspectiva legal integral.

La factoría es un paso más en la senda iniciada por Garrigues que anunció el pasado mes de marzo de 2023 la compra de un 51% de EADTrust.

EADTrust, es un prestador cualificado de servicios electrónicos de confianza bajo la supervisión del Ministerio de Asuntos Económicos y Transformación Digital.

Aquel anuncio reflejaba un posicionamiento estratégico en un mercado «clave» en el nuevo marco regulatorio definido por el reglamento elDAS 2 (en inglés, electronic identification, authentication and trust services 2), que impulsa nuevos servicios cualificados prestados por los proveedores de servicios de confianza en el marco de la economía digital, y les permite ofrecer productos y servicios «críticos» para la seguridad jurídica.

Desde EADTrust también colaboramos con Garrigues en temas como la Inteligencia Artificial (IA) generativa.

Garrigues cuenta con un equipo de más de 150 profesionales de diversas áreas que está desarrollando «una arquitectura integrada por modelos propios» para resolver tareas específicas, de momento, al servicio de sus propios abogados, pero que «en poco tiempo se podría ofrecer también a clientes» para trabajos concretos.

En EADtrust estamos completando un modelo de verificación de cumplimiento que permitirá certificar que los datos con que se entrenan ciertos sistemas de LLM (Large Language Model) son propios y no sufren sesgos derivados de fuentes externas de datos.

«En Garrigues, consideramos que la innovación es fundamental para el desarrollo de nuestro negocio«, en palabras de Eduardo Abad. Un planteamiento que va más allá de una reflexión táctica ya que la clave del proceso de transformación digital del bufete se configura como un planteamiento estratégico.

Y en EADTrust estamos muy orgullosos se ser una pieza clave de esa estrategia.

Conclusión

La factoría ‘legaltech’ de Garrigues, apoyada por EADTrust, representa un paso significativo hacia la innovación en el campo de la confianza digital. Con proyectos como GoCertius, estamos no solo proporcionando herramientas útiles, sino también educando al mercado sobre la importancia de la seguridad jurídica en el entorno digital. Esta iniciativa marca el comienzo de una nueva era en la que la tecnología y la ley se fusionan para crear un entorno digital más sencillo, seguro y confiable.

Orden en el caos: Evaluación de conformidad en entornos complejos (en el Panel: Estándares, Identidad Digital y Servicios de Pago)


En el contexto del III Congreso Internacional «Presente y futuro de la regulación de los criptoactivos en la Unión Europea» organizado por LegalCripto by BAES y la Universidad de Alicante los días 13, 14 y 15 de diciembre de 2023, que ya comenté quisiera llamar la atención sobre el Cuarto Panel que tiene lugar el viernes 15 de diciembre de 2023 a las 10:00.

10:00   Cuarto Panel: Estándares, Identidad Digital y Servicios de Pago

Presenta y modera: Dra. Mª José Vañó Vañó, Profesora Titular de Derecho Mercantil en la Universidad de Valencia e investigadora en LegalCripto

  • PSD3 en el contexto de los criptoactivos con función de pago — Dra. Lucía Alvarado Herrera, Profesora Titular de Derecho Mercantil en la Universidad Pablo de Olavide de Sevilla y colaboradora en LegalCripto.
  • Orden en el caos: Evaluación de conformidad en entornos complejos — Dña. Ainhoa Inza Blasco, Chief Executive Officer del Trust Conformity Assessment Body (tCAB).
  • Marcos de referencia en seguridad como camino a seguir — D. Pablo López, Jefe del Área de Normativa y Servicios de Ciberseguridad del Centro Criptológico Nacional (CCN).
  • La futura regulación europea sobre identidad digital y su impacto en los medios de pago — Dña. Mª Cristina Timón López, Investigadora doctoral en la Universidad de Murcia, consultora de pagos digitales para la firma holandesa Explicit Selection y colaboradora en iDerTec y LegalCripto.

Final text of article 45 in #EIDAS2 Regulation


Today has been published the final text adopted for EIDAS2 Regulation in the last Triloge meeting, last week.

This is the text of Article 45

Article 45 – Requirements for qualified certificates for website authentication

  1. Qualified certificates for website authentication shall meet the requirements laid down in Annex IV. Evaluation of compliance with those requirements shall be carried out in accordance with the standards and the specifications referred to in paragraph 3.
  2. Qualified certificates for website authentication issued in accordance with paragraph 1 shall be recognised by web-browsers. ▌Web-browsers shall ensure that the identity data attested in the certificate and additional attested attributes are displayed in a user-friendly manner. Web-browsers shall ensure support and interoperability with qualified certificates for website authentication referred to in paragraph 1, with the exception of enterprises ▌ considered to be microenterprises and small enterprises in accordance with Commission Recommendation 2003/361/EC during the first 5 years of operating as providers of web-browsing services.
    ▌
    2b. Qualified certificates for website authentication shall not be subject to any mandatory requirements other than the requirements laid down in paragraph 1
  3. By … [12 months after the date of the entering into force of this amending Regulation], the Commission shall, by means of implementing acts, establish a list of reference standards and when necessary, establish specifications and procedures for qualified certificates for website authentication, referred to in paragraph 1. ▌ Those implementing acts shall be adopted in accordance with the examination procedure referred to in Article 48(2).”

Article 45a-1 – Cybersecurity precautionary measures

  1. Web-browsers shall not take any measures contrary to their obligations set out in Article 45, notably the requirement to recognise Qualified Certificates for Website Authentication, and to display the identity data provided in a user friendly manner.
  2. By way of derogation to paragraph 1 and only in case of substantiated concerns related to breaches of security or loss of integrity of an identified certificate or set of certificates, web-browsers may take precautionary measures in relation to that certificate or set of certificates.
  3. Where measures are taken, web-browsers shall notify their concerns in writing without undue delay, jointly with a description of the measures taken to mitigate those concerns, to the Commission, the competent supervisory authority, the entity to whom the certificate was issued and to the qualified trust service provider that issued that certificate or set of certificates. Upon receipt of such a notification, the competent supervisory authority shall issue an acknowledgement of receipt to the web-browser in question.
  4. The competent supervisory authority shall consider the issues raised in the notification in accordance with Article 17(3)(c). When the outcome of that investigation does not result in the withdrawal of the qualified status of the certificate(s), the supervisory authority shall inform the web-browser accordingly and request it to put an end to the precautionary measures referred to in paragraph 2.