Identidad digital, Cartera IDUE, Firma electrónica, Archivo digital, blockchain, Medios de pago, eBanca, administración de justicia. administración pública, Seguridad Jurídica Preventiva Digital
El 12 de agosto de 2024 se publicaron los borradores de los primeros actos de ejecución (implementing acts) que se van a ir publicando en el desarrollo del Reglamento EIDAS2 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios.
Aunque el plazo ha vencido, he considerado útil recoger en este artículo la documentación de estos borradores.
Los desarrollos normativos se centran principalmente en la «Cartera IDUE» o «EUDI Wallet»
Carteras de identidad digital de la Unión Europea: Certificación
Esta iniciativa tiene por objeto establecer los requisitos para la certificación de la conformidad de las carteras de identidad digital de la Unión Europea . Si los Estados miembros no puedan utilizar los esquemas europeos de certificación de la ciberseguridad basados en el Reglamento (UE) 2019/881 o estos esquemas son insuficientes, deberán establecer esquemas nacionales de certificación que los completen. Dichos esquemas deben, por ejemplo, especificar los requisitos de competencia y un proceso de evaluación.
Carteras de identidad digital de la Unión Europea: Marco de confianza
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.
Su objetivo es garantizar que el sistema electrónico de notificación establecido por la Comisión Europea funcione como un canal de comunicación seguro y transparente para el intercambio de información entre la Comisión y los Estados miembros.
Carteras de identidad digital de la Unión Europea: datos de identificación de la persona y declaraciones electrónicas de atributos
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digitalde la Unión Europea.
Su objetivo es garantizar una gestión fluida del ciclo de vida de los datos de identificación personal y de las declaraciones electrónicas, que abarca la expedición, la verificación, la revocación y la suspensión. Esto garantiza que los datos de identificación personal y las certificaciones electrónicas de los usuarios se expidan a la cartera y puedan divulgarse a las partes pertinentes.
Carteras de identidad digital de la Unión Europea: protocolos e interfaces que deben admitir
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea . Su objetivo es garantizar la correcta aplicación de protocolos e interfaces cruciales para el funcionamiento eficaz de las carteras.
Al admitir protocolos e interfaces comunes, las carteras pueden garantizar:
la correcta expedición y presentación de los datos de identificación y las declaraciones electrónicas,
el adecuado intercambio de datos entre carteras, y
una comunicación eficiente con las partes pertinentes.
Carteras europeas de identidad digital: integridad y funcionalidades básicas
Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras europeas de identidad digital. Su objetivo es establecer normas para garantizar que los Estados miembros proporcionen carteras interoperables y que puedan utilizarse para todos los fines previstos.
Por ejemplo, las carteras deben permitir:
la identificación transfronteriza segura en línea para una amplia gama de servicios públicos y privados;
Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.
Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.
En estas jornadas se pretende
Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.
Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”
10th Trust Services and eID Forum
La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:
Time
SPEAKERS AND PANELISTS
PANEL
09:00 10:00
Registrations & Coffee
10:00 11:20
Dimitris Papastergiou, Minister of Digital Governance Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA Andrea Servida Vedran Lalic, Head of Office at European Parliament Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements Setting up the scene Introductory Speeches / Keynotes
11:20
Let’s have a coffee
11:40 11:55
Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, Denmark
Perspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45
Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission Wim Coulier, Belgian Mobile ID-itsme Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland Mathias Trier Reindel, Agency for Digital Government, DenmarkModerated by Rossen Naydenov, ENISA
Panel Discussion Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45
Maria Owczarek, Polish Data Protection Authority
Digital Identities and Privacy Challenges
13:00
Lunch Break
14:00 15:00
Arno Fiedler, Vice Chair, ETSI ESI Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies Stéfane Mouille, General Manager, CLR Labs Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSAModerated by Eric Vetillard, ENISA
Presentation: Setting up the scene Panel Discussion Why Digital Wallet Certification and Standardization are so vital?
15:00
Jon Shamah, Co-founder & Director, Global Trust Foundation
Digital Wallets – A Future Vision
15:20
Let’s have a coffee
15:40 16:30
Jérôme Bordier, ClubPSCo Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus Kim Nguyen, Bundesdruckerei/D-Trust Andras Barsi, Senior Consultant, ARUBAModerated by Evgenia Nikolouzou, ENISA
Panel Discussion What are the main changes that TSPs will experience under eIDAS2?
16:30 16:45
Apostolos Apladas, Program Manager, DG DIGIT
Preservation of Qualified Electronic Signatures and eIDAS Dashboard update
Let’s dream of the future – CRA and Digital wallets – Market perspectives
17:15 17:30
Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA
Closing remarks
19:30 22:30
@Neworking event
16th CA-day
La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por D-TRUST en cooperación con TÜV NORD:
Time
SPEAKERS AND PANELISTS
PANEL
08:30 09:00
Registrations & Coffee
09:00 10:15
Welcome by D-Trust, TÜV NORD CERT and ENISA Dr. Katharina von Knop, VDE e.V. Tim Callan, Sectigo Dr. Kim Nguyen, Bundesdruckerei Paloma Llaneza González, Certeidas
Welcome Statements Setting up the scene Keynotes on digital trust, preventing security incidents, trust services andAI, legal perspective on trust services
10:15 10:40
Let’s have a coffee
10:40 12:10
Andreas Wand, Christian Seegebarth, D-Trust Jon Ølnes, Signicat Andrea Röck, ANSSI Enrico Entschew (D-Trust), Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair), Matthias Wiedenhorst (TÜV NORD CERT), Andrea Servida, Arno Fiedler (Nimbus)
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2 Fireside Chat Pros and Cons for eIDAS 2 stakeholders
12:10 13:10
Lunch Break
13:10 14:30
Michal Tabor, Obserwatorium.biz Dr. Ignacio Alamillo-Domingo, Logalty Jörg Lenz, Namirial Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities
14:30 14:50
Let’s have a coffee
14:50 16:15
Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano Dean Coclin, DigiCert Juliana Cafik (Microsoft), Evgenia Nikolouzou (ENISA), Viky Manaila (Intesi/CSC), Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20
Closing remarks
16:20 18:00
@Neworking event
Ya estoy deseando saludaros a los que podáis acudir.
El Artículo 34 del Reglamento UE 2014/910 (EIDAS) regula el Servicio cualificado de conservación de firmas electrónicas cualificadas
1. Solo podrá prestar un servicio cualificado de conservación de firmas electrónicas cualificadas el prestador cualificado de servicios de confianza que utilice procedimientos y tecnologías capaces de ampliar la fiabilidad de los datos de la firma electrónica cualificada más allá del período de validez tecnológico.
2. La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas al servicio cualificado de conservación de firmas electrónicas cualificadas. Se presumirá el cumplimiento de los requisitos establecidos en el apartado 1 cuando los mecanismos del servicio cualificado de conservación de firmas electrónicas cualificadas se ajusten a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.
Y el artículo Artículo 40 extiende el concepto al Servicio cualificado de conservación de sellos electrónicos cualificados, ya que establece que los artículos 32, 33 y 34 se aplicarán mutatis mutandis a la validación y conservación de los sellos electrónicos cualificados.
En ETSI se han publicado normas técnicas y de políticas para estos servicios:
El servicio de conservación cualificada de firmas y sellos electrónicos podrá implementarse de acuerdo con:
La conservación durante largos períodos de tiempo, utilizando técnicas de firma digital, de la capacidad de validar una firma digital, de la capacidad de mantener su estado de validez y de la capacidad de obtener una prueba de la existencia de los datos firmados asociados tal como estaban en el momento del envío al servicio de preservación, incluso si más tarde la clave de firma se ve comprometida, el certificado caduca o los ataques criptográficos son factibles en el algoritmo de firma o el algoritmo hash utilizado en la firma enviada.
La aportación de una prueba de la existencia de objetos digitales, estén o no firmados, mediante técnicas de firma digital (firmas digitales, tokens de sello de tiempo, registros de pruebas, etc.).
Dentro de los estándares utilizados para definir este servicio se distinguen tres modelos de almacenamiento de conservación para el servicio de conservación:
Servicios de conservación con almacenaje. En este caso, los datos a conservar son almacenados por el servicio de conservación mientras que las pruebas y los datos conservados son entregados a petición del servicio de conservación al cliente de conservación.
Servicios de conservación con almacenamiento temporal. En este caso, los datos a conservar se almacenan en el lado del cliente. El servicio de conservación conserva los datos o un hash de los datos a conservar solo temporalmente, como máximo hasta que se produzca la prueba. Las evidencias se producen de forma asíncrona. Una vez producidas, las evidencias se almacenan durante un tiempo para que el cliente pueda recuperarlas.
Servicios de conservación sin almacenamiento. En este caso, los datos a conservar se almacenan en el lado del cliente. Las evidencias se producen de forma sincrónica y se incluyen en la respuesta al cliente. El servicio de conservación sólo conserva rastros de sus acciones para poder proporcionar registros de sus actividades.
La norma ETSI TS 119 511 es una especificación técnica desarrollada por el Instituto Europeo de Normas de Telecomunicaciones (ETSI). Establece los requisitos de política y seguridad para los prestadores de servicios de confianza que ofrecen servicios cualificados de preservación a largo plazo de firmas y sellos digitales o cualquier tipo de archivo utilizando técnicas de firma digital. Esta especificación es crucial para garantizar la integridad y autenticidad de los documentos electrónicos durante largos períodos de tiempo, lo cual es esencial para preservar el valor probatorio y la disponibilidad de las evidencias electrónicas que respaldan los procesos tecnológicos con los que se implementan las transacciones legales y comerciales.
Está norma permite también dar cumplimiento a los requisitos de conservación documental que impone la normativa tributaria, mercantil y administrativa.
Aunque la norma se orienta a la conservación de documentos electrónicos, desde el punto de vista de la archivística se podría aplicar a documentos procedentes de la digitalización de soportes analógicos, como los documentos en papel, los documentos en microfichas, las fotografías, las grabaciones de video o audio y los registros en celuloide.
La conversión de soportes analógicos requiere de la aplicación de ciertos requerimientos que garanticen la imagen fiel y fidedigna con un nivel de calidad adecuado al tipo de documento preservado. Además, en documentos escritos o sonoros es deseable acompañar la posibilidad de visualización o de escucha activa con el reconocimiento de caracteres o la transcripción de texto hablado para facilitar las búsquedas y el posicionamiento del indicador de lectura sobre las apariciones del texto buscado,
En el caso de las grabaciones de video es conveniente manejar versiones de fotogramas de tamaño reducido obtenidas cada pocos segundos como sistema complementario de gestión de integridad que permita jugar con secuencias de imágenes para su extracción auténtica cuando sea necesario escalar la secuencia de video a resoluciones menores que la de la grabación original.
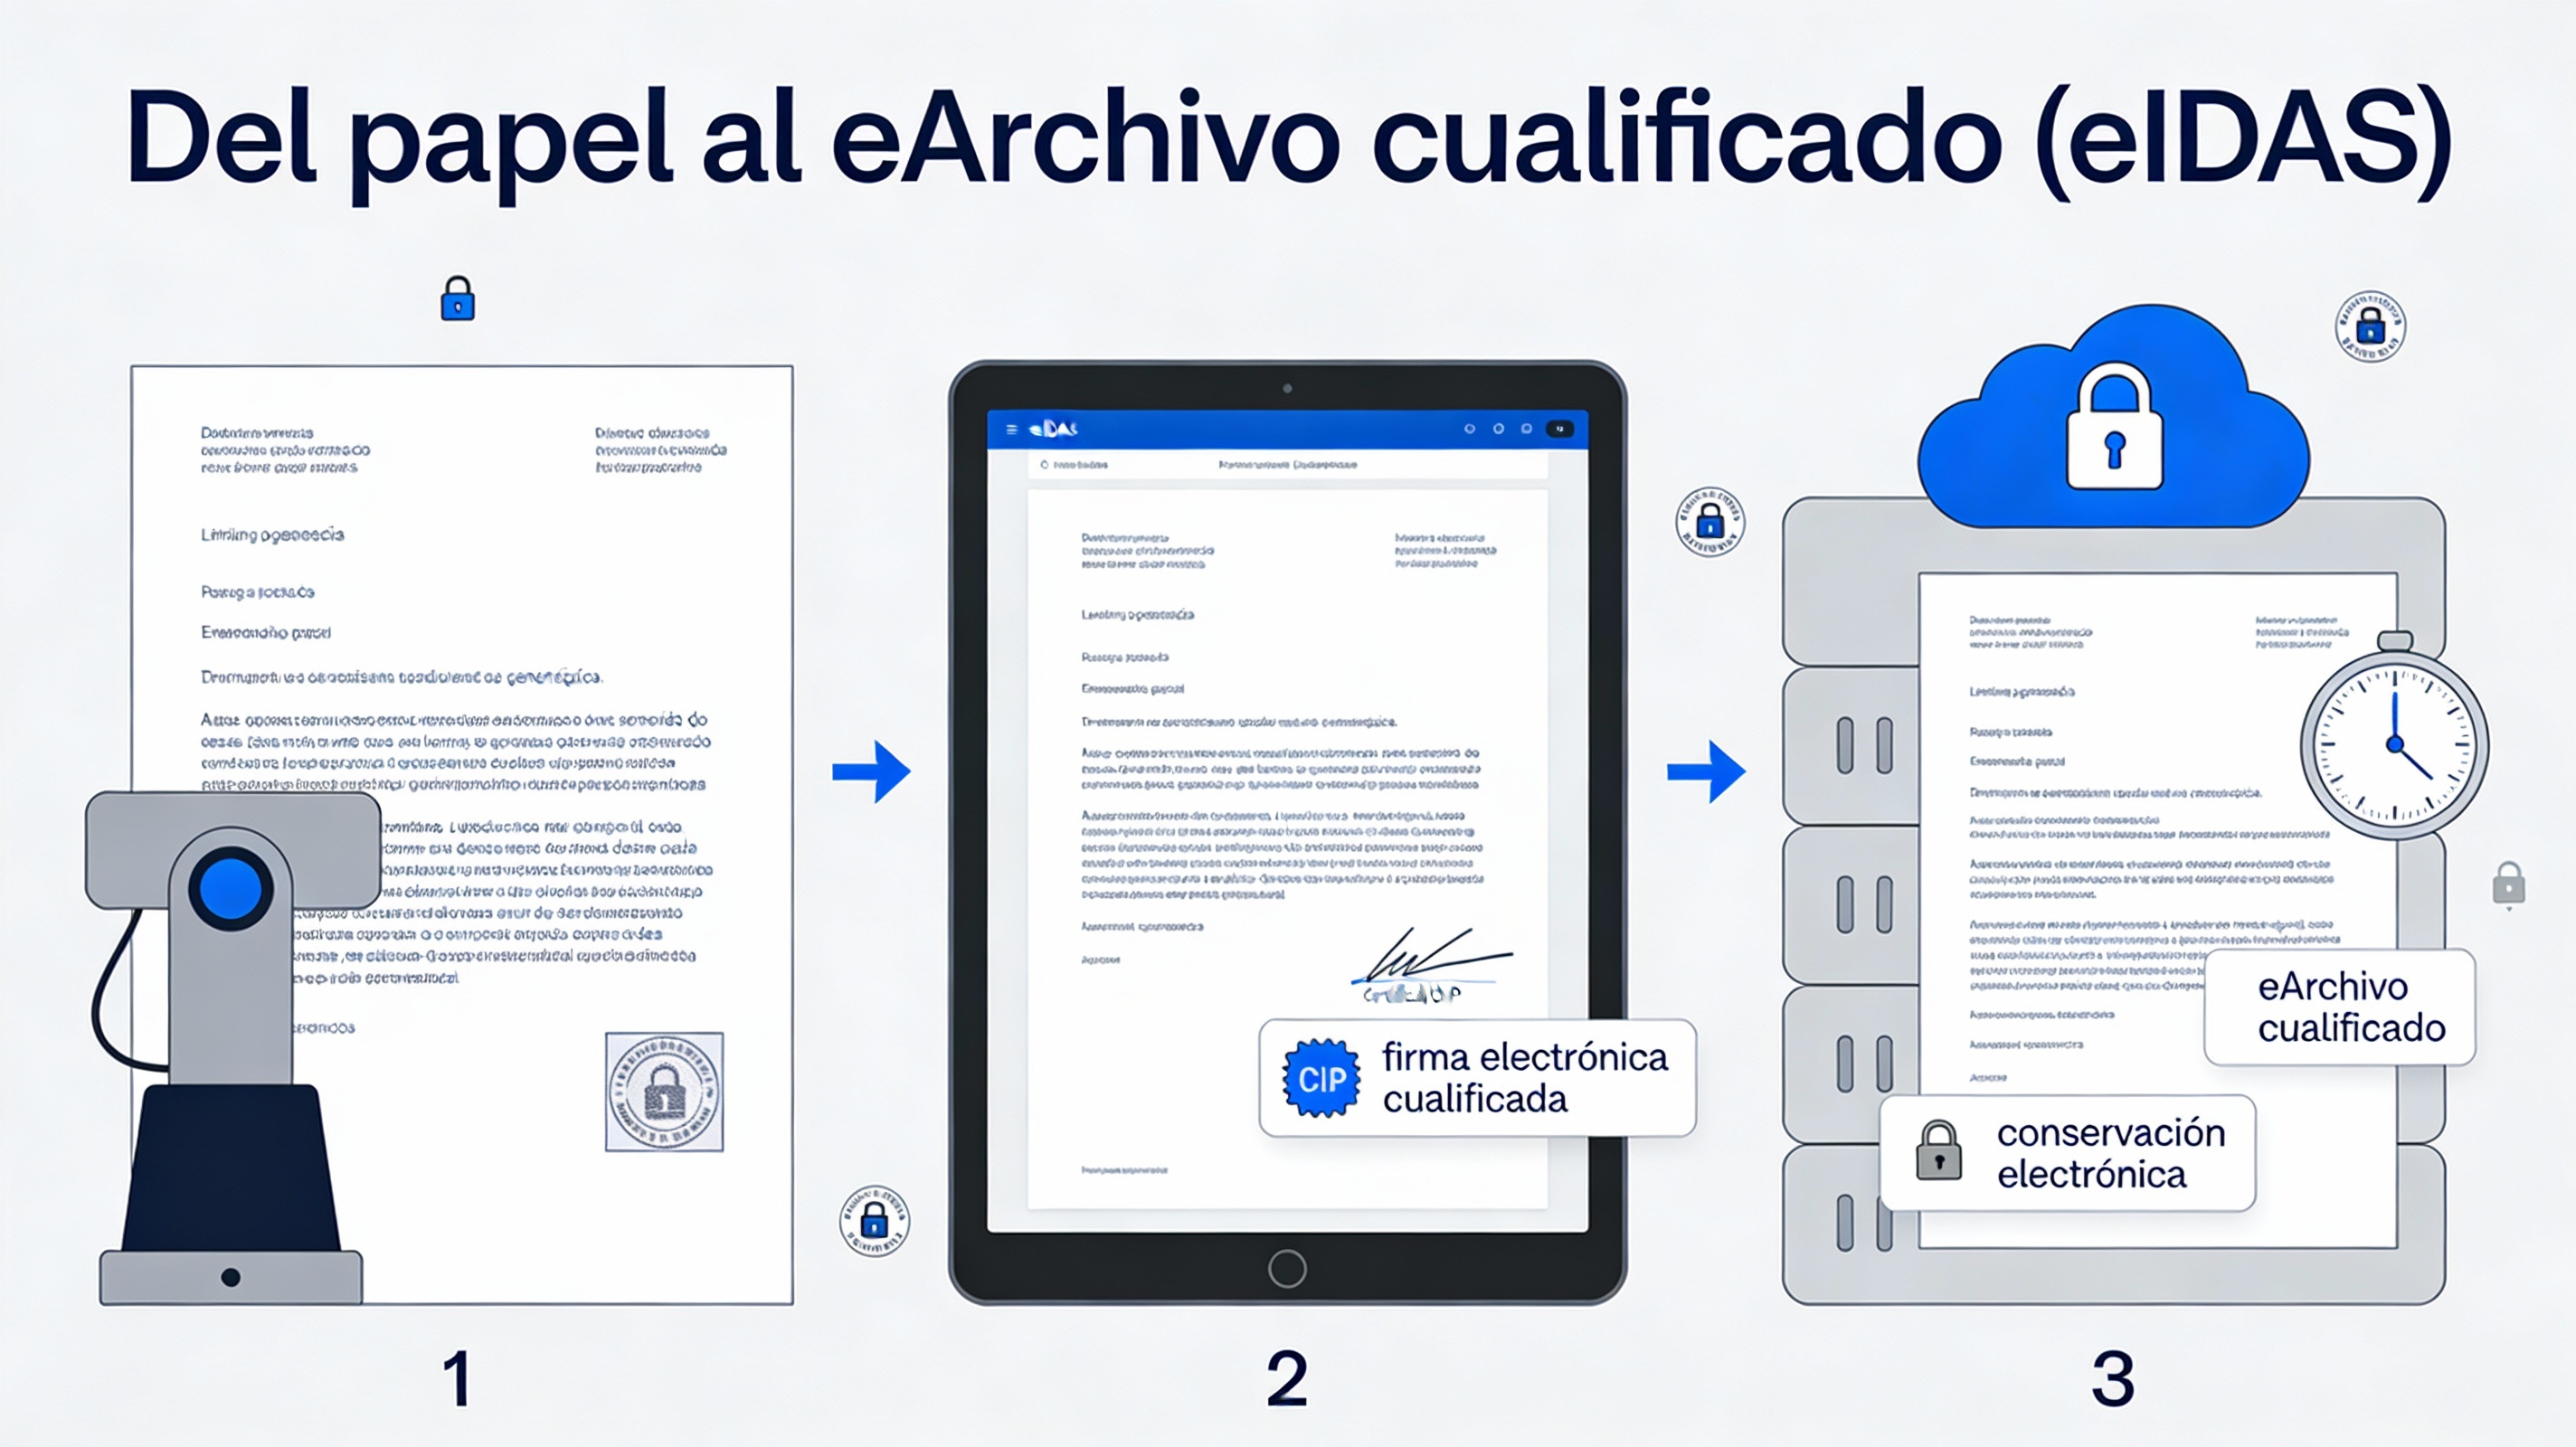
El Reglamento 2024/1183 (EIDAS2) dedica los artículo 45 decies y 45 undecies a definir los servicios de archivo electrónico (eArchiving) y los servicios cualificados de archivo electrónico (Qualified eArchiving).
Viendo los requisitos, se comprueba que se pueden implementar con las normas ya desarrolladas ETSI TS 119 511 y ETSI TS 119 512.
Salvo en lo relativo a la conversión de documentos existentes en soportes físicos (en papel) que se deban preservar de forma electrónica (según lo previsto en el considerando 66 del Reglamento UE 2024/1183.
(…)El marco jurídico para los servicios cualificados de archivo electrónico debe ofrecer a los prestadores de servicios de confianza y a los usuarios un conjunto de herramientas eficiente que incluya requisitos funcionales aplicables al servicio de archivo electrónico, así como efectos jurídicos claros cuando se utilice un servicio cualificado de archivo electrónico. Dichas disposiciones deben aplicarse a los datos y documentos electrónicos creados en forma digital, así como a los documentos en papel escaneados y digitalizados. Cuando sea necesario, dichas disposiciones deben permitir la reproducción de los datos y documentos electrónicos conservados en diferentes soportes o formatos con el fin de ampliar su durabilidad y legibilidad después del período de validez tecnológica, evitando al mismo tiempo la pérdida y la alteración en la medida de lo posible. Cuando los datos y documentos electrónicos presentados al servicio de archivo electrónico contengan una o varias firmas electrónicas cualificadas o sellos electrónicos cualificados, el servicio debe utilizar procedimientos y tecnologías capaces de ampliar su fiabilidad durante el período de conservación de dichos datos, posiblemente basándose en el uso de otros servicios de confianza cualificados establecidos por el presente Reglamento. Con el fin de crear pruebas de conservación cuando se utilicen firmas electrónicas, sellos electrónicos o sellos de tiempo electrónicos, deben utilizarse servicios de confianza cualificados.(…)
Faltaría establecer los procedimientos conversión que tendrían que recogerse en una normativa similar a las existentes para la digitalización certificada, la digitalización garantizada, la «conservazione sostitutiva» de Italia, o la Ersetzendes Scannen (RESISCAN, Replacement Scanning) de Alemania.
He venido a Sophia Antipolis, localidad cercana a Niza (Francia) para participar en las jornadas organizadas por el ETSI y el CEN para tratar sobre las normas técnicas que se requerirán para desarrollar del marco de identidad digital de la Unión Europea (ETSI & CEN Workshop on EU Digital Identity Framework Standards).
Las jornadas tendrán lugar a partir de mañana, 10 de septiembre de 2024, en la Sede de ETSI:
650 Route des Lucioles 06560 Valbonne – Sophia Antipolis Francia.
La necesidad de normalización se encuadra en los tensos plazos establecidos por el Reglamento (UE) 2024/1183 (EIDAS2).
El pasado 30 de abril de 2024 se publicó en el Diario Oficial de la Unión Europea el Reglamento (UE) 2024/1183 por el que se modifica el Reglamento (UE) 910/2014 sobre identidades, autenticación y firmas electrónicas (eIDAS 2).
Esta modificación establece un ambicioso Marco Europeo de Identidad Digital que incluye los principales requerimientos de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE o EUDI Wallet) y una serie de nuevos servicios de confianza.
Todo ello supondrá una importante transformación de la seguridad de la infraestructura digital europea que facilitará las transacciones transfronterizas, mediante un acceso sencillo a los servicios financieros, a los de las administraciones públicas y a los de las empresas en general en toda Europa de manera que se produzca también un alto grado de involucración de las entidades participantes.
El ETSI y el CEN colaboran en la elaboración de una serie de normas técnicas que sustenten este nuevo marco regulatorio, basándose en las normas preexistentes a nivel mundial, algunas de muy reciente creación, para la autenticación de sitios web, la gestión abierta de identidad y las carteras digitales basadas en teléfonos móviles.
En las jornadas se presentará la situación actual de elaboración de estas normas técnicas a partir de sus versiones de «borrador» y se incluirán demostraciones de algunos de los proyectos piloto a gran escala que hacen uso de versiones preliminares de la cartera de identidad digital de la UE.
Las nuevas normas técnicas de CEN y de ETSI que concretarán los requisitos de este nuevo Marco Europeo de Identidad Digital tendrán un gran impacto en el mercado digital europeo que los prestadores de soluciones de Confianza Digital deben conocer para mantenerse al día en un entorno tan cambiante.
Además, las jornadas y la posterior consulta abierta sobre los documentos en estado de «borrador» de las normas técnicas ofrecen la oportunidad de influir en la dirección que tomen esas normas de CEN y de ETSI que definen la implementación del Marco Europeo de Identidad Digital.
Este Reglamento de Ejecución modifica algunos aspectos del procedimiento de gestión para los trámites relacionados con el etiquetado energético y, entre ellos, los relacionados con la expedición de certificados cualificados, especialmente de persona jurídica, que se requieren para los trámites con el registro europeo de productos para el etiquetado energético (EPREL).
En aplicación del Reglamento (UE) 2017/1369, que, entre otros aspectos establece la creación de una base de datos de productos eléctricos, la Comisión implementó el sistema del registro europeo de productos para el etiquetado energético (EPREL), que consta de dos partes: un sistema público que ofrece acceso gratuito a información pública sobre los modelos de productos introducidos en el mercado de la Unión y un sistema de cumplimiento en el que los proveedores facilitan información pública y técnica sobre dichos modelos de productos, y a los que pueden acceder las autoridades de vigilancia del mercado de los Estados miembros.
El sistema del EPREL proporciona información sobre los productos relacionados con la energía regulados por los Reglamentos Delegados adoptados en virtud del Reglamento (UE) 2017/1369, de la Directiva 2010/30/UE del Parlamento Europeo y del Consejo y, en el caso especial de los neumáticos, en virtud del Reglamento (UE) 2020/740 del Parlamento Europeo y del Consejo.
Para garantizar la autenticidad de la información y tener la certeza de que esta procede de fuentes de confianza se ha establecido un sistema para verificar la identidad y el derecho a registrar los modelos de productos en el EPREL.
Dado que existen miles de proveedores en los distintos Estados miembros que registran los modelos de productos en el EPREL, la verificación de su identidad de conformidad con la legislación pertinente de la UE y las normas internacionales debe realizarse por vía electrónica, lo que se puede optimizar mediante el uso de certificados electrónicos cualificados emitidos por Prestadores de Servicios de Confianza Cualificados, como EADTrust. Para la emisión de certificados cualificados, los Prestadores siguen procedimientos rigurosos de verificación de identidad.
Solo aquellos proveedores que hayan completado satisfactoriamente el procedimiento de verificación en el EPREL, demostrando su identidad y su país de establecimiento, podrán registrar nuevos modelos de productos, modificar los registros existentes o llevar a cabo cualquier otra operación sobre los modelos que hayan registrado.
La identificación de personas jurídicas se trata en el Artículo 4 «Verificación de las personas jurídicas»
Los proveedores que sean personas jurídicas presentarán elementos de prueba sobre su identidad y su establecimiento en la Unión mediante un sello electrónico cualificado respaldado por un certificado cualificado de sello electrónico expedido por un prestador cualificado de servicios de confianza (como EADTrust) con arreglo al Reglamento (UE) n.o 910/2014. No se aceptará la firma electrónica del representante autorizado de un proveedor que sea una persona jurídica porque no proporciona elementos de prueba sobre el establecimiento en la Unión de dicha persona jurídica.
El certificado cualificado de sello electrónico que respalda al sello electrónico cualificado contendrá el nombre de la persona jurídica tal como conste en el registro mercantil de un Estado miembro, sin omitir espacios, signos de puntuación u otros caracteres especiales. El certificado debe ser conforme con las normas EN 319 412-1 y EN 319 412-3.
El campo «Subject» (objeto) del certificado cualificado de sello electrónico tendrá un atributo llamado «organizationIdentifier» (identificador de la organización) que contendrá información con la siguiente estructura y orden:
a) la referencia del tipo de identidad de la persona jurídica de tres caracteres con el valor del NTR;
b) el código de país de dos caracteres indicado en la norma ISO 3166 referido al país de establecimiento;
c) guion/signo menos, «–» (U + 002D);
d) el identificador según la referencia del tipo de identidad para el NTR, utilizando la estructura y el orden siguientes, especificado en el Reglamento de Ejecución (UE) 2021/1042 como identificador único europeo (EUID):
i) el identificador del registro mercantil, para la sección u oficina concreta del registro público que haya asignado el número de registro mercantil a la persona jurídica de que se trate, ii) punto, «.» (U + 002E), iii) el número de registro mercantil asignado a la persona jurídica por el registro mercantil nacional a que se refiere el inciso i) anterior.
El código de país, que forma parte del EUID y que precede a los tres campos mencionados, así como el dígito de verificación, son opcionales.
Las personas físicas que registren modelos de proveedores que sean personas jurídicas no llevarán a cabo el proceso de verificación electrónica en lugar de dichas personas jurídicas.
Por tanto, los certificados de persona jurídica, que en España se identificaban con el Código CIF, pasarán a identificarse con el Código NTR cuando los certificados se vayan a utilizar para acceder a la base de datos EPREL.
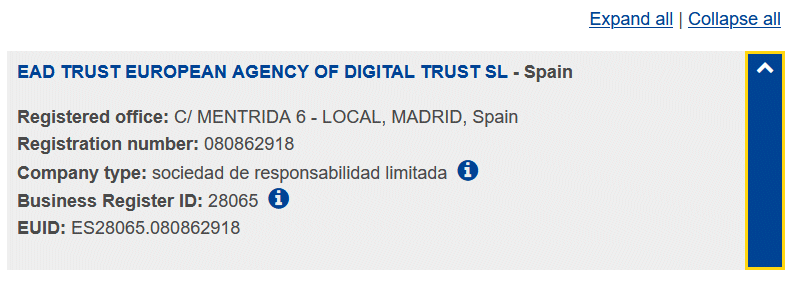
Este es un ejemplo del Código NTR (EUID) de EAD TRUST: ES28065.080862918
Contacte con EADTrust si necesita gestionar los certificados de su empresa para las gestiones con el Registro EPRELllamando al 917160555 o 902 365 612.
El artículo 45 decies del Reglamento EIDAS tras la modificación del Reglamento UE 2024/1183 establece que los datos electrónicos y documentos electrónicos conservados mediante un servicio cualificado de archivo electrónico gozarán de la presunción de su integridad y origen durante el período de conservación por el prestador cualificado de servicios de confianza.
El articulo Artículo 45 undecies entra en detalles.
Esta normativa crea un marco de presunciones respecto a la conservación de archivos, que tiene efectos en la Archivística Digital y en la Diplomática Digital. ¿Cómo se relacionan ambas disciplinas? Lo veremos a continuación.
Introducción
En la era digital, donde la información fluye a raudales y los documentos se crean y modifican en un abrir y cerrar de ojos, la preservación de la autenticidad y el valor probatorio de los registros digitales se convierte en un desafío crucial. Aquí es donde entran en juego la archivística digital y la diplomática digital, dos disciplinas que, aunque con enfoques diferentes, comparten el objetivo común de garantizar la integridad y la perdurabilidad de los documentos electrónicos a lo largo del tiempo.
Archivística digital: Preservación y acceso a largo plazo
La archivística digital se encarga de gestionar el ciclo de vida completo de los documentos electrónicos, desde su creación hasta su eliminación o conservación permanente. Su objetivo principal es asegurar que los registros digitales seleccionados por su valor histórico, cultural o administrativo sean preservados de forma adecuada y accesibles a largo plazo, independientemente de los cambios tecnológicos que puedan surgir en el futuro. Para ello, los archiveros digitales emplean diversas técnicas y herramientas, como la normalización de formatos, la migración de datos y la emulación de sistemas obsoletos.
Diplomática digital: Autenticidad y fiabilidad de los documentos electrónicos
La diplomática digital, por su parte, se centra en el estudio de la autenticidad y la fiabilidad de los documentos electrónicos. Su objetivo es determinar si un documento digital es realmente lo que dice ser, si ha sido creado por la persona o entidad que afirma haberlo creado y si no ha sido alterado o manipulado de forma fraudulenta. Para ello, los diplomáticos digitales analizan las características internas y externas del documento, como su estructura, su contenido, su firma electrónica y su contexto de producción.
La importancia de tratar conjuntamente ambas disciplinas
La archivística digital y la diplomática digital son dos caras de una misma moneda. Ambas disciplinas son complementarias y necesarias para garantizar la integridad y la fiabilidad de los documentos electrónicos a lo largo del tiempo. La archivística digital se encarga de preservar los documentos electrónicos y hacerlos accesibles, mientras que la diplomática digital se encarga de verificar su autenticidad y fiabilidad. La colaboración entre ambas disciplinas es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro.
Desafíos y oportunidades en el futuro
El avance de la tecnología y la creciente digitalización de la sociedad plantean nuevos desafíos y oportunidades para la archivística y la diplomática digital. La aparición de nuevas formas de documentos electrónicos, como los registros en redes sociales o los datos masivos, requiere el desarrollo de nuevas técnicas y herramientas para su gestión y preservación. Al mismo tiempo, la tecnología ofrece nuevas posibilidades para mejorar la eficiencia y la eficacia de los procesos archivísticos y diplomáticos, como el uso de la inteligencia artificial para la identificación y clasificación de documentos o la aplicación de la cadena de bloques para garantizar la inmutabilidad de los registros.
Especialmente tras el Reglamento UE 2024/1183 (EIDAS2) los instrumentos de preservación digital de archivos quedan reforzados y se benefician respecto a la custodia digital de la presunción «Iuris Tantum»
Conclusión
La archivística digital y la diplomática digital son dos disciplinas esenciales en la era digital. Su labor conjunta es fundamental para garantizar la preservación de la memoria digital y el acceso a la información auténtica y fiable en el futuro. A medida que la tecnología avanza y la sociedad se digitaliza cada vez más, estas disciplinas deberán adaptarse y evolucionar para seguir cumpliendo su importante misión.
Call to action
Contacte con EADTrust en el número +34 91 7160555 si necesita custodiar información digital y protegerla a lo largo del tiempo,
O adoptar otros servicios cualificados de confianza como el Sello de Tiempo Cualificado o los certificados cualificados de persona física para firma electrónica (QSIGN) y los de persona jurídica para sello electrónico (QSEAL).
El Registro Nacional de Identificación y Estado Civil – Reniec, de Perú, en el marco del proyecto RENIEC-BID, de mejoramiento del acceso a los servicios de registros civiles e identificación de calidad a nivel nacional, presenta el Seminario Internacional “DNI electrónico para mejores servicios”, evento virtual dirigido a servidores públicos y público en general, que se desarrollará y transmitirá en las redes sociales del Reniec, del 15 al 17 de julio de 2024. Formulario de inscripción.
Reniec organiza desde hace varios años estos Seminarios Internacionales centrados en la Identidad y Gestión Digital de la Identidad en los que se presentan experiencias nacionales e internacionales relacionadas a procesos de identificación digital.
Mi intervención tendrá lugar el 16 de julio con el provocador título «Blockchain y su aplicación en la identidad digital».
Ciertamente Blockchain ha inspirado iniciativas como SSI (Self Sovereign Identity) que en Europa se tuvieron en cuenta al definir el modelo de identidad en el que se basa la «Cartera IDUE» y que ha adquirido carta de naturaleza tras la publicación del Reglamento 2024/1183 (conocido como EIDAS2). Sin embargo estas siglas se usan ahora más para referirse a «State Supported Identity«, identidad respaldada por el Estado, y el modelo de Cartera de Identidad Digital EUropea ya no hace referencia a Blockchain.
Puede entenderse el modelo de referencia y la arquitectura de esta Cartera de Identidad Digital con la traducción que hecho del documento ARF (Architecture and Reference Framework) al español:
Esta es la referida a la versión 1.2. Todavía tengo que finalizar las de las versiones 1.3 y 1.4, y seguramente se publicarán otras.
El resto de las ponencias previstas son:
Lunes 15 de julio
Inauguración del Seminario Internacional Reniec 2024 De 9:00 a.m. a 9:30 a.m A cargo de Carmen Velarde – Jefa Nacional del Reniec y representantes del BID
Primera ponencia: Plan de masificación del DNIe en el Perú De 9:30 a.m. a 9:50 a.m. A cargo de Carmen Velarde – Jefa Nacional del Reniec
Segunda ponencia: La identificación digital como eje del Gobierno Digital De 9:50 a.m. a 10:10 a.m. A cargo de César Vílchez – Secretario de la Secretaría de Transformación y Gobierno Digital de la PCM
Panel de expertos De 10:10 a.m. a 10:40 a.m.
Participan:
Luis Cruz – Jefe de la Unidad de Gobierno de Tecnologías de la Información del Reniec Héctor Saravia – Director de Certificación y Servicios Digitales del Reniec
Inauguración de la feria tecnológica Reniec De 10:40 a.m. a 11:00 a.m. A cargo de Carmen Velarde – Jefa Nacional del Reniec
Tercera ponencia: Lecciones aprendidas de masificación para la identificación digital (educación y concienciación) De 11:50 a.m. a 12:20 p.m. A cargo de Rolando Kattan – Comisionado Propietario Registro Nacional de las Personas
Panel de expertos De 12:20 p.m. a 12:40 p.m.
Participan:
Virginia Cachay – Gerenta General del Reniec Iván Castillejos – Subdirector de Procesamiento de Identificación del Reniec Javier Aching Acosta – Jefe de la Oficina de Tecnologías de Información y Comunicaciones de la Superintendencia Nacional de Migraciones
Cuarta ponencia: Automatización de los procesos de identificación y Registro Civil De 12:40 p.m. a 1:10 p.m.
Panel de expertos De 1:10 p.m. a 1:30 p.m.
Participan:
Juan Huertas – Director de Registros de Identificación del Reniec Jaime Honores – Jefe de la Oficina de Tecnología de la Información del Reniec
Martes 16 de julio
Primera ponencia: Blockchain y su aplicación en la identidad digital De 9:00 a.m. a 9:30 a.m. A cargo de Julián Inza – Experto en PKI, blockchain, administración electrónica, medios de pago y seguridad
Panel de expertos De 9:30 a.m. a 9:50 a.m.
Participan:
Luis Gallegos – Jefe de la Unidad de Infraestructura y Soporte Tecnológico del Reniec José Zárate Sousa – CEO Stamping.io Juan José Miranda – CEO Magia Digital
Segunda ponencia: Data factory De 9:50 a.m. a 10:20 a.m. A cargo de Javier Barreiro – CEO de Iugo, empresa especializada en diseño y desarrollo de sistemas
Panel de expertos De 10:20 a.m. a 10:40 a.m.
Participan:
Miguel Martínez – Jefe de la Unidad de Ingeniería de Software del Reniec Jaime Honores – Jefe de la Oficina de Tecnología de la Información del Reniec
Tercera ponencia: Ciberseguridad e Inteligencia Artificial: Desafíos en la identidad digital De 11:20 a.m. a 11:50 a.m. A cargo de Santiago Paz – Especialista Senior en Ciberseguridad del Banco Interamericano de Desarrollo (BID)
Panel de expertos De 11:50 a.m. a 12:10 p.m.
Participan:
Nancy Vílchez – Oficial de Seguridad y Confianza Digital del Reniec Yamilet Serrano – Head of Data Science Department at UTEC Luis Lavado – Subgerente de Datos y Analítica Avanzada en el Banco de la Nación
Cuarta ponencia: Aplicación de la tecnología en el registro civil e identificación en zonas alejadas De 12:10 p.m. a 12:40 p.m. A cargo de Shrikant Karwa – Encargado de Latinoamérica del MOSIP
Panel de expertos De 12:40 p.m. a 1:00 p.m.
Participan:
Karim Pardo – Directora de Restitución de la Identidad y Apoyo Social del Reniec Luis Bezada – Director de Registros Civiles del Reniec
Miércoles 17 de julio
Primera ponencia: Mejorando los servicios con la experiencia del ciudadano De 9:00 a.m. a 9:30 a.m. A cargo de Carlos Sandoval – Design Innovation Consultant
Panel de expertos De 9:30 a.m. a 9:50 a.m.
Participan:
Rosemary Wood Muñoz – Subdirectora Servicios al Ciudadano del Reniec Mariana Llona Rosa – Subsecretaria de la Subsecretaría de Calidad de Servicios de la Secretaría de Gestión Pública de la PCM
Segunda ponencia: Servicios digitales potenciados con biometría De 9:50 a.m. a 10:20 a.m. A cargo de Javier Preciozzi – Consultor Internacional especializado en sistemas de identificación y biometría
Panel de expertos De 10:20 a.m. a 10:40 a.m.
Participan:
Johnny Tarmeño – Subdirector de Servicios de Gobierno Digital del Reniecware del Reniec César Rosales – Subdirector de Servicios de Certificación Digital del Reniec
Visita a stands de feria tecnológica De 11:00 a.m. a 11:20 a.m.
Tercera ponencia: Mejorando los servicios en las poblaciones en condiciones de vulnerabilidad De 11:20 a.m. a 11:50 a.m.
Participan:
Nancy Vílchez – Oficial de Seguridad y Confianza Digital del Reniec Yamilet Serrano – Head of Data Science Department at UTEC Luis Lavado – Subgerente de Datos y Analítica Avanzada en el Banco de la Nación
Panel de expertos De 11:50 a.m. a 12:10 p.m.
Participan:
Rocío Vásquez – Subdirectora Fortalecimiento de la Identificación del Reniec Juan Carlos Castro – Director de Servicios Registrales del Reniec Jessica Niño de Guzmán – Viceministra de Prestaciones Sociales del Ministerio de Desarrollo e Inclusión Social (Midis)
Cuarta ponencia: Colaboración público-privada en la masificación de la identificación digital De 12:10 p.m. a 12:40 p.m.
Panel de espertos De 12:40 p.m. a 1:00 p.m.
Participa: Héctor Saravia – Director de Certificación y Servicios Digitales del Reniec
Conclusiones del seminario y cierre del evento De 1:00 p.m. a 1:40 p.m.
Participan:
Carmen Velarde – Jefa Nacional del Reniec Virginia Cachay – Gerenta General del Reniec Representantes del BID
En la sesión del Consejo de Ministros de Telecomunicaciones de la Unión Europea, celebrada el 22 de abril de 1999, se informó favorablemente la adopción de una posición común, respecto del proyecto de Directiva del Parlamento Europeo y del Consejo por la que se establece un marco común para la firma electrónica.
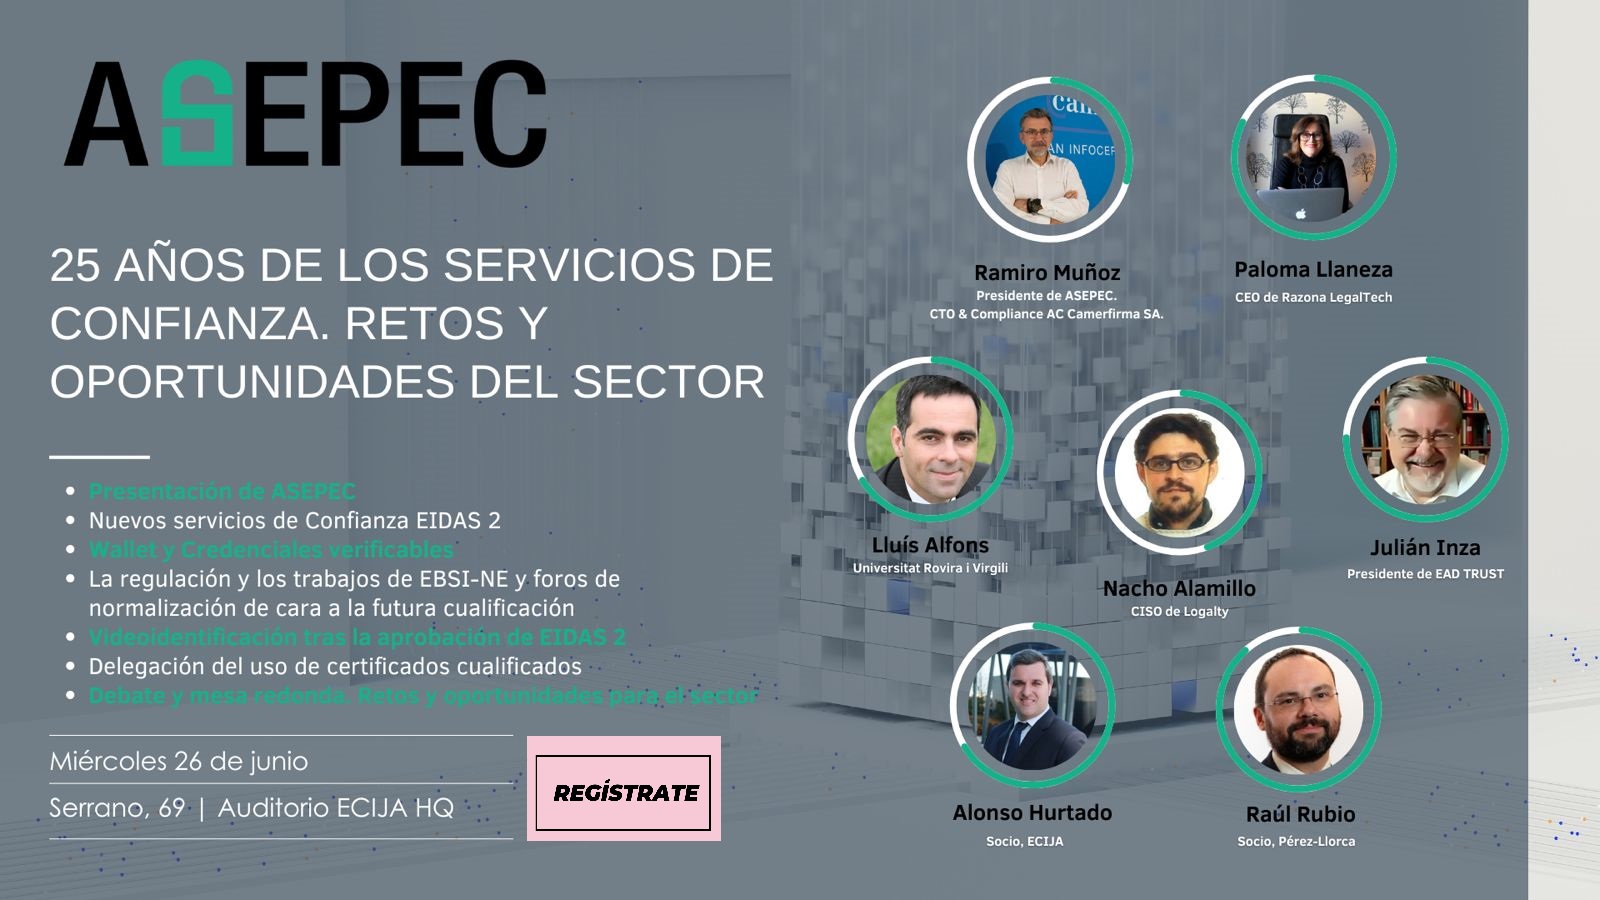
Para celebrar esta efeméride, ASEPEC organiza un evento en el que se tratarán los retos y oportunidades que afronta del sector de los Servicios de Confianza Digital. Este evento se llevará a cabo el próximo 26 de junio de 2024 en las oficinas del despacho ECIJA, ubicadas en la C/Serrano 69, Madrid.
También se podrá asistir al evento en formato online. Para asistir online hay que inscribirse (Inscripción al evento ASEPEC)
El evento contará con una programación diversa y enriquecedora que abordará los temas más actuales y relevantes del sector de los Servicios de Confianza Digital, desde la implementación de nuevos servicios cualificados de confianza definidos en el Reglamento UE 2024/1183 (EIDAS 2) que modifica el Reglamento UE 2014/910 (EIDAS 1) hasta la regulación NIS2 y los trabajos en curso en EBSI-NE.
La jornada promete ser una oportunidad de intercambio de conocimientos y experiencias, reuniendo a destacados profesionales y expertos de la industria.
🔹 Agenda:
09:30 – Bienvenida, registro y café 10:00 – Presentación: Ramiro Muñoz 10:15 – Delegación del uso de certificados cualificados: Alonso Hurtado 10:45 – Wallet y Credenciales verificables: Lluís Ariño 11:15 – Regulación y trabajos de EBSI-NE: Nacho Alamillo 11:45 – Vídeoidentificación tras EIDAS 2: Julián Inza 12:15 – Nuevos servicios de Confianza EIDAS 2: Paloma Llaneza 12:45 – Receso – Cocktail 13:10 – Debate:: Retos y oportunidades del sector, moderado por Raúl Rubio 14:00 – Fin del evento
¡Será un día repleto de aprendizaje y networking en compañía de destacados profesionales del sector que no te puedes perder!
Este evento está abierto en modalidad presencial para los prestadores de servicios de confianza cualificados, no cualificados y CAB. Todos los demás interesados podrán asistir de forma online.
Estaremos encantados de contar con tu compañía en un día tan importante para nosotros. 😊🎉
Se trata del Ciclo de sesiones sobre ciberseguridad e identidad digital organizado por Garrigues, Axencia para a modernizacion tecnolóxica de Galicia, Ciber.gal y Gradiant.
Esta es ya la Sesión 3 y toca varios aspectos regulatorios relacionados con la ciberseguridad:
Identidad digital y privacidad: EIDAS 2. Cartera de identidad digital europea y Servicios cualificados de Confianza Digital.
Mercados de datos: Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA)
Cuando: Jueves, 13 de junio de 2024 • 10:00 a 13:00 h. Donde: Sede Afundación – Rúa Policarpo Sanz, 24, 26, Santiago de Vigo, 36202 Vigo, Pontevedra. Formulario de inscripción: Sitio web de Gradiant.
En este ciclo de sesiones se está tratando el mapa regulatorio de la ciberseguridad en Europa y en España. En esta tercera y última sesión, se tratarán cuestiones de máxima actualidad, como el alcance del Reglamento EIDAS-2 (Reglamento UE 2024/1183) , publicado el 30 de abril de 2024 y que ha entrado en vigor el 20 de mayo, y las normas que rigen los nuevos mercados regulados de datos en la UE y el acceso a información pública, sin perder el vínculo con la ciberseguridad.
Será un encuentro para el debate y el intercambio de experiencias prácticas.
Programa 10:00 h – Apertura Nicolas Santos, socio responsable de Garrigues en Galicia. Luis Pérez Freire, director general de Gradiant. 10:15 h – EIDAS2 y la cartera de identidad digital europea Jaime Loureiro Acuña, responsable de Seguridad Avanzada del Dato de Gradiant. 10:55 h – Servicios Cualificados de Confianza Digital. Certificación, firma y sello cualificados, sello de tiempo, archivo electrónico, identidad digital. Julián Inza, presidente de EADTrust, grupo Garrigues. 11:35 h – Mercados de datos y su regulación en la UE. Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA) Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad. 12:15 h – Cierre:Resumen y conclusiones del ciclo Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad.
Tras la sesión se dará paso al Coffee break y al momento de networking
Please contact with partner4pilot «at» eadtrust.eu if you are looking for partners for this HaDEA call.
EADTrust is also looking for partners and is hosting this contact collection initiative to share interested parties information with all persons contacting.