Cambios inmediatos en el Reglamento UE 910/2014 (EIDAS) por la Directiva (UE) 2022/2555 (NIS2)


Aunque el Reglamento UE 910/2014 (EIDAS) está inmerso en un proceso de revisión que dará lugar a lo que ya se está llamando «EIDAS 2» y que contendrá, entre otros aspectos, la definición de una «Cartera Electrónica EUDI» especialmente orientada a la identificación, existen otros desarrollos legislativos que se interrelacionan con EIDAS.

Uno, que ya he mencionado en alguna ocasión es la posibilidad de abrir cuentas bancarias con certificados cualificados «EIDAS» (establecido en la Directiva AML5 Directiva (UE) 2018/843, en el artículo 1, que modifica la Directiva (UE) 2015/849 en varios aspectos, y, en particular el artículo 13, apartado 1). Esta Directiva se traspuso en España mediante el Real Decreto-ley 7/2021, de 27 de abril que modificó los artículos 12 y 25 de Ley 10/2010 dando cobertura a esta posibilidad.

El cambio normativo más reciente es la publicación de la denominada «Directiva NIS2» que uniformiza el tratamiento de la ciberseguridad y los requisitos de aplicación entre todos los sectores, en especial los sectores en los que la ciberseguridad es más importante.

Esta Directiva elimina el artículo del Reglamento EIDAS referido a las medidas de ciberseguridad de los Prestadores de Servicios de Confianza y a su supervisión y establece que tales Prestadores deben cumplir en ese sentido lo establecido en la Directiva NIS2,. La norma distingue entre Prestadores de Servicios de Confianza en general y Prestadores de Servicios de Confianza Cualificados a los que considera Entidades esenciales e importantes. Habrá que esperar a la transposición de la Directiva al ordenamiento español que contemplará el establecimiento de una estrategia nacional de ciberseguridad actualizada en la que se encaje a los Prestadores de Servicios de Confianza.

En concreto, la «Directiva (UE) 2022/2555 del Parlamento Europeo y del Consejo de 14 de diciembre de 2022 relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad en toda la Unión, por la que se modifican el Reglamento (UE) nº 910/2014 y la Directiva (UE) 2018/1972 y por la que se deroga la Directiva (UE) 2016/1148 (Directiva SRI 2)» conocida como Directiva NIS2 ha eliminado el artículo 19 del Reglamento (UE) nº 910/2014 (EIDAS) con efectos a partir del 18 de octubre de 2024.

El artículo 19 del EIDAS eliminado, en su redacción actual dice lo siguiente:

Requisitos de seguridad aplicables a los prestadores de servicios de confianza

  1. Los prestadores cualificados y no cualificados de servicios de confianza adoptarán las medidas técnicas y organizativas adecuadas para gestionar los riesgos para la seguridad de los servicios de confianza que prestan. Habida cuenta de los últimos avances tecnológicos, dichas medidas garantizarán un nivel de seguridad proporcionado al grado de riesgo. En particular, se adoptarán medidas para evitar y reducir al mínimo el impacto de los incidentes de seguridad e informar a los interesados de los efectos negativos de cualquiera de tales incidentes.
  2. Los prestadores cualificados y no cualificados de servicios de confianza, sin demoras indebidas pero en cualquier caso en un plazo de 24 horas tras tener conocimiento de ellas, notificarán al organismo de supervisión y, en caso pertinente, a otros organismo relevantes como el organismo nacional competente en materia de seguridad de la información, o la autoridad de protección de datos, cualquier violación de la seguridad o pérdida de la integridad que tenga un impacto significativo en el servicio de confianza prestado o en los datos personales correspondientes.

Cuando la violación de seguridad o la pérdida de integridad puedan atentar contra una persona física o jurídica a la que se ha prestado el servicio de confianza, el prestador de servicios de confianza notificará también a la persona física o jurídica, sin demora indebida, la violación de seguridad o la pérdida de integridad.

Cuando proceda, en particular si una violación de la seguridad o pérdida de la integridad afecta a dos o más Estados miembros, el organismo de supervisión notificado informará al respecto a los organismos de supervisión de los demás Estados miembros de que se trate y a la ENISA.

El organismo de supervisión notificado informará al público o exigirá al prestador de servicios de confianza que lo haga, en caso de considerar que la divulgación de la violación de seguridad o la pérdida de integridad reviste interés público.

  1. El organismo de supervisión facilitará a la ENISA anualmente un resumen de las notificaciones de violación de la seguridad y pérdida de la integridad recibidas de los prestadores de servicios de confianza.
  2. La Comisión podrá, mediante actos de ejecución, establecer:

a) una mayor especificación de las medidas a que se refiere el apartado 1, y

b) la definición de los formatos y procedimientos, incluidos los plazos, aplicables a efectos del apartado 2.

Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Este artículo ya no será necesario, porque los artículos 2 y 3 de la Directiva NIS2 indican:

Artículo 2

Ámbito de aplicación

1.   La presente Directiva se aplicará a las entidades públicas o privadas de alguno de los tipos mencionados en los anexos I o II que sean consideradas medianas empresas con arreglo al artículo 2 del anexo de la Recomendación 2003/361/CE, o que superen los límites máximos para las medianas empresas previstos en el apartado 1 de dicho artículo, y que presten sus servicios o lleven a cabo sus actividades en la Unión.

El artículo 3, apartado 4, del anexo de dicha Recomendación no se aplicará a efectos de la presente Directiva.

2.   Independientemente de su tamaño, la presente Directiva también se aplicará a las entidades de alguno de los tipos mencionados en los anexos I o II cuando:

 a) los servicios son prestados por:

(…)

  ii) prestadores de servicios de confianza;

(…)

Artículo 3

Entidades esenciales e importantes

1.   A efectos de la presente Directiva, las siguientes entidades se considerarán entidades esenciales:

(…)

 b) prestadores cualificados de servicios de confianza y registros de nombres de dominio de primer nivel, así como proveedores de servicios de DNS, independientemente de su tamaño;

De modo que los PSC deberán analizar como les impacta la Directiva NIS2, dado que es muy probable que sus requisitos tengan que ser considerados por las Entidades de Evaluación de Conformidad (CAB, Conformity Assessment Body) en sus auditorías periódicas

Firma electrónica protocolaria de tratados y acuerdos internacionales


El 4 de septiembre de 1988 (hace casi 35 años) se llevó a cabo una ceremonia formal para la firma electrónica conjunta de un Comunicado sobre el Comercio Electrónico del Primer Ministro Irlandés (Taoiseach) Bertie Ahern y el Presidente de los Estados Unidos Bill Clinton, como uno de los actos de su visita a Dublín.

Por limitaciones de los desarrollos legislativos de ambos estados en lo referido al reconocimiento legal con valor de presunción de la Firma Electrónica en el momento de esta firma, no se pudo firmar un Tratado Internacional, lo que hubiera sido, si cabe, más impactante.

Bill Clinton y Bertie Ahern firmando electrónicamente

El acto fue importante, y la mera notoriedad del acto (como los contratos celebrados «ad solemnitatem«) hubiera supuesto plena eficacia probatoria. Sin embargo, el protocolo oficial dejó en entredicho los planeamientos que probablemente les hicieron sus asesores a ambos mandatarios, ya que al finalizar la firma, los dos dignatarios intercambiaron protocolariamente los instrumentos utilizados para firmar.

Si el documento se hubiera firmado en papel y el intercambio hubiera sido de plumas estilográficas, la foto final hubiera sido una de tantas. Pero puesto que las firmas fueron firmas electrónicas y los instrumentos tarjetas inteligentes (smartcards), la foto resultante en la que ambos dirigentes se intercambiaban las tarjetas suponía ciertas implicaciones.

Una de las más importantes es que NO es un buen ejemplo para el público porque la tarjeta chip contiene la clave privada que constituye la capacidad criptográfica de firmar del titular, y cederla a otra persona implica perder el control de la clave privada.

Quien controla la clave privada (para lo que hará falta una contraseña o un PIN) puede realizar una nueva firma electrónica, con plena atribución de lo firmado a quien aparece como firmante.

Probablemente ninguno de los dos mandatarios pudo suplantar al otro pese a tener su tarjeta chip, si suponemos que no conocióan las contraseñas utilizadas.

La foto es bonita, pero desde el punto de vista de un «purista» de la firma electrónica, transmite un concepto peligroso: «las tarjetas se pueden ceder a otras personas y no pasa nada«.

No es cierto. Hay que evitar que nadie más que nosotros tenga acceso a nuestra tarjeta chip (a nuestro DNI), entre otras cosas porque no es muy difícil obtener las claves de múltipes formas. Ya no debemos dejar el DNI de prenda cuando reservemos una taquilla, o una cancha de tenis, o nos quedemos sin dinero al echar gasolina.

Técnicamente, el acto político no tuvo apenas impacto criptográfico. Al finalizar, probablemente se revocaron ambos certificados y posiblemente no había más oportunidades de usar las tarjetas chip ya que en 1998 el número de lectores de tarjeta chip (chipeteras) era mínimo.

Pero la tentación política de llevar a cabo firmas electrónicas en determinados actos públicos para impulsar la adopción de la firma electrónica, que es loable, deberá tener en cuenta que, casi más de 30 años depués de la firma de la foto, ya no se puede disculpar el «compromiso de las claves» al que equivale la cesión o intercambio de tarjetas chip.

Otros artículos relacionados:

El Consorcio POTENTIAL uno de los seleccionados por la Agencia HaDEA para impulsar su Cartera IDUE


El Consorcio «POTENTIAL«, ha sido seleccionado por la Comisión Europea a través de la Agencia HaDEA para que lleve a cabo su proyecto de Cartera de Identidad Digital de la Unión Europea.

Este es uno de los consorcios citados en el artículo «Proyectos Piloto a gran escala para impulsar la adopcion de la cartera de identidad europea EUDIWallet«.

El 14/12/2022, la Comisión Europea anunció los resultados de la licitación para el desarrollo de granes proyectos piloto de Cartera de Identidad Digital de la Unión Europea. El Consorcio POTENTIAL es uno de los seleccionados por la Comisión Europea.

Forman parte del Consorcio POTENTIAL un total 148 participantes de 19 Estados miembros de la UE, así como de Ucrania, apoyados por sus gobiernos, para acometer uno de los Grandes Proyectos Piloto que permita comprobar el nuevo prototipo de Cartera Europea de Identidad Digital en seis casos de uso («servicios de administración electrónica», «apertura de cuentas», «registro de tarjetas SIM», «permiso de conducir móvil», «firma electrónica remota cualificada» y «receta electrónica»). El Consorcio POTENCIAL se compromete a desplegar estos proyectos piloto con ambición y determinación.

La ANTS (Agence nationale des titres sécurisés, de Francia), coordinadora del consorcio, ha anunciado la concesión , y ha mostrado su orgullo, junto con todos los miembros de POTENTIAL, de que la Comisión Europea les haya confiado la realización de estos casos de uso pioneros de la identidad digital europea, que serán objeto de pruebas transfronterizas.

La entidad está ahora comprometida con la DG CONNECT de la UE con vistas a la firma del acuerdo de subvención y para preparar el lanzamiento del proyecto, previsto a principios de mayo de 2023.

Aviso a Operadoras de Telecomunicacion, Eléctricas y servicios al público de especial trascendencia económica.


Recientemente he cambiado de operador eléctrico y de operador de telecomunicaciones. Empresas muy grandes.

Y he comprobado que no tienen departamento de Asesoría Jurídica. O que, si lo tienen, quizá va llegando la hora de que sus abogados reciban algún curso de actualización.

O que los desarrolladores de sus páginas web dejen de ir a su bola y consulten con Asesoría Jurídica si la nueva página web de atención a clientes cumple la normativa.

Lo digo porque no puedo acceder a las facturas correspondientes al punto de suministro o al teléfono móvil de meses anteriores.


Hay que recordar que el artículo 2-1-b de la Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información indica:


b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

El artículo 2 completo:

Artículo 2. Obligación de disponer de un medio de interlocución telemática para la prestación de servicios al público de especial trascendencia económica.

  1. Sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio seguro de interlocución telemática que les permita la realización de, al menos, los siguientes trámites:

a) Contratación electrónica de servicios, suministros y bienes, la modificación y finalización o rescisión de los correspondientes contratos, así como cualquier acto o negocio jurídico entre las partes, sin perjuicio de lo establecido en la normativa sectorial.

b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

c) Presentación de quejas, incidencias, sugerencias y, en su caso, reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.

d) Ejercicio de sus derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.

  1. A los efectos de lo dispuesto en el apartado anterior, tendrán la consideración de empresas que presten servicios al público en general de especial trascendencia económica, las que agrupen a más de cien trabajadores o su volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, exceda de 6.010.121,04 euros y que, en ambos casos, operen en los siguientes sectores económicos:

a) Servicios de comunicaciones electrónicas a consumidores, en los términos definidos en la Ley 32/2003, de 3 de noviembre, General de Telecomunicaciones.

b) Servicios financieros destinados a consumidores, que incluirán los servicios bancarios, de crédito o de pago, los servicios de inversión, las operaciones de seguros privados, los planes de pensiones y la actividad de mediación de seguros. En particular, se entenderá por:

  1. Servicios bancarios, de crédito o de pago: las actividades relacionadas en el artículo 52 de la Ley 26/1988, de 29 de julio, sobre Disciplina e Intervención de las Entidades de Crédito.
  2. Servicios de inversión: los definidos como tales en la Ley 24/1988, de 28 de julio, del Mercado de Valores.
  3. Operaciones de seguros privados: las definidas en el artículo 3 del texto refundido de la Ley de ordenación y supervisión de los seguros privados, aprobado por Real Decreto Legislativo 6/2004, de 29 de octubre.
  4. Planes de pensiones: los definidos en el artículo 1 del texto refundido de la Ley de Regulación de los Planes y Fondos de Pensiones, aprobado por Real Decreto Legislativo 1/2002, de 29 de noviembre.
  5. Actividad de corredor de seguros: la definida en la Ley 26/2006, de 17 de julio, de mediación en seguros y reaseguros privados.

c) Servicios de suministro de agua a consumidores, definidos de acuerdo con la normativa específica.

d) Servicios de suministro de gas al por menor, de acuerdo con lo dispuesto en la Ley 34/1998, de 7 de octubre, del Sector de Hidrocarburos.

e) Servicios de suministro eléctrico a consumidores finales, de acuerdo con lo dispuesto en el título VIII de la Ley 54/1997, de 27 noviembre, del Sector Eléctrico.

f) Servicios de agencia de viajes, de acuerdo con lo dispuesto en el Real Decreto 271/1988, de 25 de marzo, por el que se regula el ejercicio de las actividades propias de las agencias de viajes.

g) Servicios de transporte de viajeros por carretera, ferrocarril, por vía marítima, o por vía aérea, de acuerdo con lo dispuesto en la normativa específica aplicable.

h) Actividades de comercio al por menor, en los términos fijados en el apartado 2 del artículo 1 de la Ley 7/1996, de 15 de enero, de ordenación del comercio minorista y en su normativa de desarrollo, a las que serán de aplicación únicamente los apartados c) y d) del apartado 1 del presente artículo.

  1. Excepcionalmente, el Gobierno o, en su caso, los órganos competentes de las Comunidades Autónomas podrán ampliar el ámbito de aplicación del apartado 1 del presente artículo a otras empresas diferentes de las previstas en la Ley, en aquellos casos en los que, por la naturaleza del servicio que presten, se considere que en el desarrollo de su actividad normal deban tener una interlocución telemática con sus clientes o usuarios.

En el plazo de un año desde la entrada en vigor de la obligación a que se refiere el apartado 1, el Gobierno analizará la aplicación del apartado 2 de este artículo a otras empresas con más de cien trabajadores o que tengan un volumen anual de operaciones, calculado conforme a lo establecido en la normativa del Impuesto sobre el Valor Añadido, superior a 6.010.212,04 euros, que en el desarrollo de su actividad normal, presten servicios en los que se considere que deban tener una interlocución telemática con sus clientes o usuarios.

Las Comunidades Autónomas con competencias exclusivas en las materias objeto de obligación de comunicación telemática podrán modificar el ámbito y la intensidad de aplicación del apartado 1 del presente artículo en aquellos casos en que precisamente debido al desarrollo sectorial de sus competencias lo consideren oportuno.

Codificación de los números de identidad de los ciudadanos de la Unión Europea en los certificados (actualización de octubre de 2026)


Muchos organismos y empresas españoles no saben interpretar los números de identidad de los ciudadanos de otros países de la Unión Europea cuando aparecen en un certificado electrónico. Sin embargo, la norma europea que fija cómo se codifican es clara y permite saber, solo con leer el certificado, qué tipo de documento es, de qué país y cuál es su número.

Nota de actualización (octubre de 2026). Publiqué esta entrada en diciembre de 2022. La he actualizado porque el marco jurídico y normativo ha cambiado:

  • El Reglamento eIDAS 2 (Reglamento (UE) 2024/1183) y su Reglamento de Ejecución (UE) 2025/1943 hacen obligatoria la norma ETSI EN 319 412-1 V1.6.1 para los certificados cualificados.
  • Esa versión añade el prefijo EID, para identificadores basados en medios de identificación electrónica, y nuevas reglas para las personas jurídicas, como el uso del EUID del registro mercantil.
  • Los documentos de identidad de los ciudadanos de la UE están ahora armonizados por el Reglamento (UE) 2025/1208, lo que afecta a cómo deben interpretarse sus números. La revisión muestra además que varios países no incluyen un número personal permanente, un problema para los PID de las Carteras IDUE.
  • He corregido algunas incoherencias de la tabla por países y he eliminado unas notas de redacción que se habían colado en la versión publicada.

Marco normativo vigente

El Reglamento de Ejecución (UE) 2025/1943, en vigor desde el 20 de octubre de 2025, fija las normas de referencia de los certificados cualificados de firma y de sello electrónicos previstas en el Reglamento eIDAS 2. Para el contenido de los certificados remite a la serie EN 319 412 de ETSI:

NormaContenidoCertificados de firmaCertificados de sello
EN 319 412-1Estructuras comunes, incluidos los identificadoresV1.6.1V1.6.1
EN 319 412-2Perfil de certificado de persona físicaV2.4.1V2.4.1
EN 319 412-3Perfil de certificado de persona jurídica—V1.3.1
EN 319 412-5Declaraciones QC (QCStatements)V2.5.1V2.5.1

La versión de referencia es, por tanto, la EN 319 412-1 V1.6.1, publicada en junio de 2025. ETSI tiene ya en tramitación un borrador V1.7.0, que pasó a encuesta pública entre febrero y mayo de 2026; mientras el reglamento no se modifique, la versión exigible es la V1.6.1. Recojo la lista completa de actos de ejecución y normas en «Los actos de ejecución de #eIDAS2, al día, junto con las normas ETSI y CEN que citan».

Personas físicas: el atributo serialNumber

En los certificados de persona física, el identificador del titular va en el atributo serialNumber del campo subject. Cuando el certificado declara la semántica ETSI (qcStatement con el OID id-etsi-qcs-semanticsId-Natural, 0.4.0.194121.1.1), el valor se compone de cuatro partes, en este orden:

  1. Un prefijo de tres caracteres que indica el tipo de identificador.
  2. El código de país de dos letras de la norma ISO 3166-1. Grecia puede usar «EL» en lugar de «GR».
  3. Un guion («-», carácter U+002D).
  4. El identificador, con el formato propio de ese tipo y país.

Los prefijos admitidos por la EN 319 412-1 V1.6.1 (requisito NAT-5.1.3-03) son:

PrefijoTipo de identificadorObservaciones
PASNúmero de pasaporte
IDCNúmero del documento nacional de identidadEs el más habitual, junto con PNO
PNONúmero personal nacional (registro civil)
TAXNúmero fiscal personalObsoleto: debe usarse TIN
TINNúmero de identificación fiscal según la lista de la Comisión EuropeaPreferido para identificadores fiscales
EIDIdentificador basado en un medio de identificación electrónica (por ejemplo, una eID nacional)Novedad de la V1.6.1
XX:Esquema nacional propio: dos caracteres seguidos de dos puntosDebe registrarse en nameRegistrationAuthorities con una URI

Algunos ejemplos de la propia norma: PASSK-P3000180 (pasaporte eslovaco), IDCBE-590082394654 (documento de identidad belga), TINEL-123456789 (número fiscal griego) y EI:SE-200007292386 (esquema nacional sueco). Un DNI español se codificaría como IDCES-12345678Z, y un NIE como IDCES-X1234567L.

Personas jurídicas: el atributo organizationIdentifier

En los certificados de sello y en los de representante, la organización se identifica en el atributo organizationIdentifier, con la misma estructura de prefijo, país, guion e identificador. El Reglamento de Ejecución (UE) 2025/1943 exige que contenga el número de registro oficial cuando se conozca. Los prefijos admitidos (LEG-5.1.4-03) son:

PrefijoTipo de identificadorObservaciones
VATNúmero de IVAPuede usarse el prefijo de país del IVA en lugar del ISO («EL» para Grecia)
NTRIdentificador del registro mercantil nacionalPuede ser el identificador nacional o el EUID
PSDAutorización como proveedor de servicios de pago (PSD2)Con la estructura de ETSI TS 119 495; la V1.6.1 lo amplía a entidades de fuera de la UE
LEIIdentificador de entidad jurídica ISO 17442Con el código de país «XG»
XX:Esquema nacional propioIgual que en personas físicas

Dos novedades de la V1.6.1 afectan al prefijo NTR:

  • Se puede usar el EUID (European Unique Identifier), que asigna el sistema europeo de interconexión de registros mercantiles (BRIS) y puede consultarse en el buscador de empresas del Portal Europeo de e-Justicia. Según la norma de los registros, el EUID se forma con el código de país, el código del registro, un punto y el número de inscripción. Por eso el país aparece dos veces: una en el prefijo NTRES-, que exige la norma ETSI, y otra dentro del propio EUID. Por ejemplo, el EUID de EADTrust es ES28065.080862918, que se codifica como NTRES-ES28065.080862918.
  • Si el identificador no es único en todo el país sino dentro de una región, se añade «+» y el código de subdivisión ISO 3166-2. Por ejemplo, NTRDE+HE-123456.

Formatos por país

La tabla recoge, para cada Estado miembro, el número de identidad o número personal del ciudadano, que es el identificador preferente porque no cambia al renovar los documentos. Los números de pasaporte van en una tabla aparte, más abajo. En la notación, «d» es un dígito y «l», una letra. Hay países que usan más de un identificador, y el prefijo dependerá del que el prestador haya verificado.

PaísPrefijoIdentificadorFormato
AlemaniaIDCNúmero del documento de identidad (Personalausweis)Desde noviembre de 2010: 9 caracteres alfanuméricos en total (empieza por letra y usa un conjunto limitado de caracteres; no incluye vocales ni algunos caracteres fácilmente confundibles). Antes de noviembre de 2010: 10 dígitos. El número cambia con cada renovación de la tarjeta. Alemania no tiene un número personal nacional de uso general.
AustriaIDCNúmero de la tarjeta de identidad (Personalausweis)2 letras + 7 dígitos, por ejemplo PA1234567 (modelo vigente desde 2021, PRADO AUT-BO-03001). La tarjeta no lleva número personal: la eID austriaca trabaja con identificadores sectoriales, y el número de documento cambia al renovarla
BélgicaPNO / IDCNúmero del Registro Nacional / número de la tarjeta eID11 dígitos / 12 dígitos
BulgariaPNOEGN (también sirve como número fiscal)6 dígitos de fecha de nacimiento + 3 de serie + 1 de control
ChipreIDCNúmero de la tarjeta de identidad (Αριθμός Δελτίου Ταυτότητας)Número personal que figura en la tarjeta [comprobar en PRADO CYP-BO-04002) el número de dígitos; el modelo de muestra tiene 10]. Es distinto del número de documento (2 letras + 7 dígitos, por ejemplo HT0000000), que es el que figura en la zona de lectura mecánica y cambia al renovar la tarjeta.
CroaciaPNOOIB11 dígitos, con «HR» opcional delante
DinamarcaPNOCPR (también sirve como número fiscal)6 dígitos + 4 dígitos, separador opcional
EslovaquiaPNONúmero de nacimiento10 dígitos (fecha + serie + control). En mujeres se suma 50 al mes. Los nacidos antes de 1954 tienen 9 dígitos, porque no llevan dígito de control.
EsloveniaPNOEMŠO13 dígitos
EspañaIDCDNI / NIEDNI: 8 dígitos + 1 letra (dddddddl). NIE: X, Y o Z + 7 dígitos + 1 letra (ldddddddl). Existen además NIF para casos especiales (K para menores de 14 años residentes en España, L para españoles no residentes y M para extranjeros sin NIE), que no suelen aparecer en certificados cualificados con prefijo IDC
EstoniaPNOCódigo personal (isikukood)11 dígitos; el primero indica sexo y siglo
FinlandiaPNOHETUFecha de nacimiento (6 dígitos) + signo de siglo + 3 dígitos + 1 carácter de control. Signos de siglo: «+» (1800‑1899); «-», Y, X, W, V o U (1900‑1999); A, B, C, D, E o F (2000‑2099). Los signos adicionales se usan desde 2023, así que los validadores antiguos que solo admiten «+», «-» y «A» rechazan códigos válidos.
FranciaIDCNúmero de la CNINueva CNI (desde 2021): 9 caracteres alfanuméricos, por ejemplo X4RTBPFW4. CNI anterior: 12 caracteres. La tarjeta no lleva número personal, y el número de documento cambia al renovarla
GreciaPNOAMKA11 dígitos; los 6 primeros son la fecha de nacimiento. Código de país «EL» o «GR»
HungríaPNONúmero de identificación personal11 dígitos (sexo y siglo + fecha + serie + control)
IrlandaTINPPS7 dígitos + 1 carácter de control, a veces seguido de un segundo carácter
ItaliaTIN / IDCCodice fiscale / número de la carta d’identità elettronica (CIE)Codice fiscale: 16 caracteres alfanuméricos; es un número fiscal, no de documento de identidad, pero es permanente. Número de la CIE: 2 letras + 5 dígitos + 2 letras (por ejemplo CA00000AA); cambia al renovar la tarjeta.
LetoniaPNOCódigo personal11 dígitos, guion opcional tras el sexto. Los asignados desde 2017 empiezan por 32 y no contienen la fecha de nacimiento
LituaniaPNOCódigo personal11 dígitos; el primero indica sexo (impar en hombres, par en mujeres) y siglo
LuxemburgoPNO / IDCNúmero del registro nacionalNúmero del registro nacional: 13 dígitos (fecha de nacimiento AAAAMMDD + 3 + 2 de control), que no figura impreso en la tarjeta. Número de la tarjeta de identidad (IDC): 9 caracteres alfanuméricos en el modelo de 2021, por ejemplo SPEC07347 en la muestra
MaltaIDC / TINTarjeta de identidadNacionales: 7 dígitos + 1 letra (M, G, A, P, L, H, B o Z). No nacionales: 9 dígitos
Países BajosPNO / TINBSN (Burgerservicenummer)9 dígitos. Es el número personal del ciudadano y también sirve como número fiscal; figura en el documento de identidad y en el pasaporte.
PoloniaPNOPESEL11 dígitos
PortugalIDCCartão de CidadãoNúmero de identificación civil: 8 dígitos + 1 de control. Es permanente y es el que conviene usar. El número de documento completo tiene 12 caracteres (los 9 anteriores + 2 letras de versión + 1 dígito de control) y cambia con cada tarjeta.
República ChecaPNO
Número de nacimiento (también sirve como número fiscal)
Fecha + serie + control. En mujeres se suma 50 al mes. Los nacidos antes de 1954 no tienen dígito de control.
RumaníaPNOCNP13 dígitos
SueciaPNOPersonnummer10 o 12 dígitos; separador «-», o «+» a partir de los 100 años

Los formatos fiscales de todos los países pueden comprobarse en la lista de números de identificación fiscal de la Comisión Europea. La referencia oficial para comprobar cualquier documento es PRADO, el registro público del Consejo de la UE de documentos de identidad y de viaje auténticos, que describe cada modelo con sus imágenes de muestra. Es posible que algún formato haya cambiado o que la tabla contenga errores; si detectas alguno, te agradeceré que lo indiques en los comentarios.

Números de pasaporte

El prefijo PAS se usa sobre todo para ciudadanos de fuera de la UE o cuando el titular se ha identificado con su pasaporte. Todos los pasaportes siguen el documento 9303 de la OACI (ICAO), que reserva para el número un campo de hasta 9 caracteres alfanuméricos más un dígito de control. Algunos formatos nacionales (los ejemplos son ficticios, salvo el eslovaco):

PaísEjemplo de codificaciónFormato
AustriaPASAT-P12345671 letra + 7 dígitos. En el documento puede aparecer un espacio entre la letra y los dígitos; al codificarlo en el serialNumber, conviene suprimirlo para evitar discrepancias al comparar valores.
BélgicaPASBE-EA1234562 letras + 6 dígitos
ChiprePASCY-K12345678K + 8 dígitos (pasaportes expedidos desde el 13/12/2010)
EslovaquiaPASSK-P30001801 letra + 7 dígitos (ejemplo de la norma EN 319 412-1)

Como el número de pasaporte cambia con cada renovación, un certificado expedido con PAS no permite reconocer al mismo titular cuando renueva el pasaporte. Por eso conviene preferir siempre el número de identidad o el número personal cuando el país lo tiene.

Los documentos de identidad armonizados en la UE

La Unión Europea también ha armonizado los propios documentos de identidad. El Reglamento (UE) 2019/1157, aplicable desde el 2 de agosto de 2021, obligó a expedirlos en formato de tarjeta (ID-1), con zona de lectura mecánica (MRZ) y conforme al documento 9303 de la OACI (ICAO), la misma especificación que siguen los pasaportes. El Tribunal de Justicia lo anuló en 2024 por haberse adoptado con una base jurídica incorrecta, pero mantuvo sus efectos hasta su sustitución. Le ha sustituido el Reglamento (UE) 2025/1208 del Consejo, en vigor desde el 10 de julio de 2025, que mantiene los mismos requisitos y calendario:

  • Los documentos sin las medidas mínimas de seguridad de la OACI (ICAO) o sin zona de lectura mecánica funcional dejaron de ser válidos el 3 de agosto de 2026 (o antes, si caducaban antes).
  • El resto de documentos que no cumplan el formato armonizado dejarán de ser válidos, como tarde, el 3 de agosto de 2031.
  • Como excepción, las tarjetas de las personas que tenían 70 años o más el 2 de agosto de 2021 siguen siendo válidas hasta su caducidad, siempre que cumplan las medidas mínimas de seguridad de la OACI y tengan zona de lectura mecánica funcional.

Esto tiene tres consecuencias para la codificación en los certificados:

  1. El número de documento tiene ya una estructura común. En la zona de lectura mecánica de la OACI (ICAO), el número de documento ocupa un campo de hasta 9 caracteres alfanuméricos, seguido de un dígito de control. Sirve para validar valores con prefijo IDC solo cuando el país usa como IDC el número del documento, como Alemania, Austria o Francia. No sirve cuando usa un número personal permanente: en el DNI español, ese campo contiene el número de soporte, y el número del DNI va en el campo de datos opcionales (véase el punto 3).
  2. Los códigos de país no coinciden. La zona de lectura mecánica usa los códigos de tres caracteres de la OACI (ESP para España; Alemania usa D, rellenado como «D<<»), mientras que el serialNumber del certificado usa el código ISO 3166‑1 de dos letras (ES, DE). Hay que convertirlos.
  3. No es lo mismo el número del documento que el número personal. En muchos países el número de la tarjeta cambia cada vez que se renueva, mientras que el número personal (PNO) se mantiene toda la vida. En España, el valor que se usa con IDCES es el número personal del DNI, que es permanente, y no el número de soporte, que cambia con cada tarjeta, como distingue el R Real Decreto 255/2025. Pasa lo mismo con el Cartão de Cidadão portugués. Quien valide un certificado no debe suponer que todos los países hacen lo mismo.

El formato de las tarjetas alemanas de 1987 a 2010 tiene ya un interés puramente histórico. Esas tarjetas, que también tenían zona de lectura mecánica, valían como máximo diez años, así que las últimas caducaron en 2020. Solo pueden aparecer en certificados antiguos, hoy caducados casi con seguridad.

Un problema para las Carteras IDUE: el número de identidad que falta

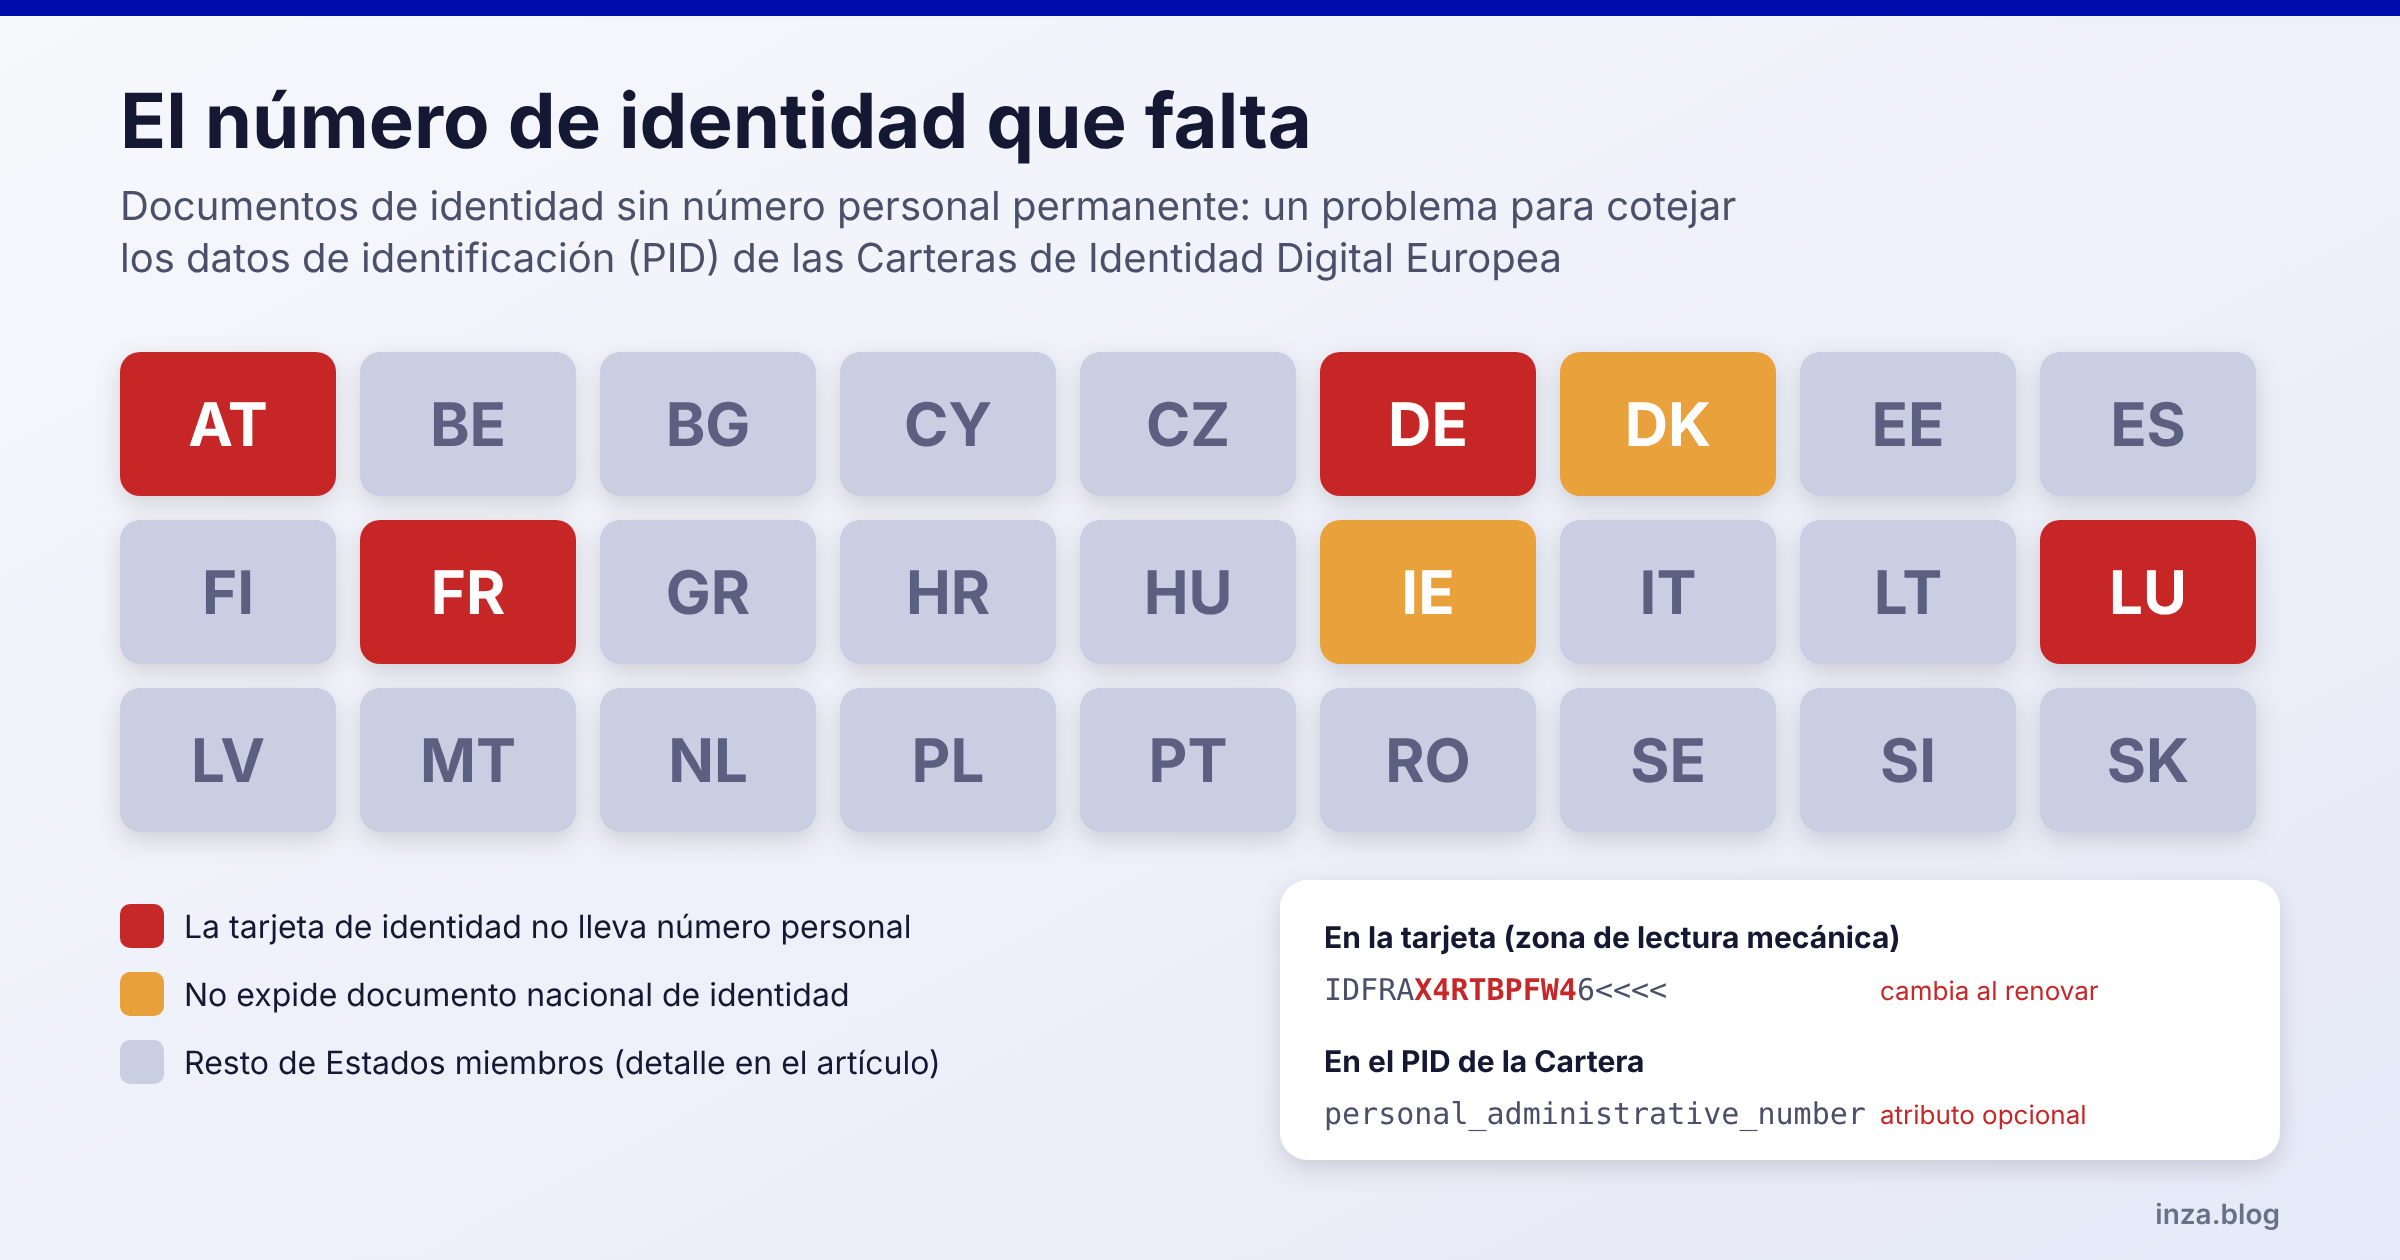
La revisión de los documentos en PRADO deja al descubierto un problema que va a aflorar con las Carteras de Identidad Digital Europea: no todos los países incluyen en sus documentos un número personal permanente del ciudadano.

  • Alemania, Austria y Francia no tienen en sus tarjetas de identidad un número personal. Solo figura el número de documento, que cambia cada vez que se renueva la tarjeta. Alemania, además, no tiene un número nacional de identificación de uso general.
  • Luxemburgo sí tiene un número del registro nacional, pero no aparece impreso en la tarjeta.
  • Irlanda y Dinamarca no expiden documento nacional de identidad.

Los datos de identificación de la persona (PID) que los Estados miembros emitirán a las Carteras se regulan en el Reglamento de Ejecución (UE) 2024/2977, cuyo anexo ha sido sustituido por el Reglamento de Ejecución (UE) 2026/1731. Los atributos obligatorios son los apellidos, el nombre, la fecha y el lugar de nacimiento, la nacionalidad y, con la nueva redacción, el retrato. El número administrativo personal (personal_administrative_number), «un valor asignado al usuario que sea único», figura solo entre los atributos opcionales: cada Estado decide si lo incluye y con qué política.

La consecuencia es práctica. Un banco, una administración o un prestador de servicios de confianza que reciba un PID de un ciudadano de alguno de estos países no tendrá un identificador estable con el que:

  1. Vincularlo con un cliente ya registrado, que quizá se dio de alta con un pasaporte o con una tarjeta de identidad anterior.
  2. Emitirle un certificado cualificado con un serialNumber que no cambie al renovar el documento, como pide la lógica de los prefijos PNO o IDC.
  3. Distinguirlo de otra persona con el mismo nombre, fecha y lugar de nacimiento, sin recurrir a cotejos aproximados.

El Reglamento eIDAS 2 encomienda a los Estados miembros garantizar la identificación inequívoca de las personas en las comunicaciones transfronterizas, pero mientras el número administrativo personal sea opcional y algunos países no lo tengan, el problema de la vinculación de registros (record matching) quedará en manos de cada parte usuaria. Sería conveniente que los Estados que no incluyen un número personal en sus documentos lo incorporen, al menos, en el PID.

Fuentes

Otros artículos relacionados

Pioneros de la Inteligencia Artificial: Revista TRAMA


Quiero darle las gracias de nuevo a mi amigo José María Jimenez-Shaw, compañero de Teleco de Madrid que conservaba 2 ejemplares de la revista TRAMA que dirigí en 1987. Me los dio hace varios años y yo tenía la idea de publicarlos en el Blog, pero uno se lía y va dejando cosas para más adelante. Procrastinar, creo que lo llaman.

No sé qué hice con el número 0, pero aquí está el número 1.

Yo tenía algo de experiencia dirigiendo revistas escolares, como la que dirigí en Irabia (instituto de Pamplona) durante varios años, los primeros en los que se implementó el BUP (Bachillerato Unificado Polivalente). Aquella se llamaba Aura.

Yo era muy activo en los clubs de Teleco: Eurielec, el Club de Radio, el de IEEE,… Y muy interesado en impulsar temas de innovación. En aquel momento la Inteligencia Artificial ya era muy prometedora.

A lo largo de los años, las tecnologías que se etiquetaban como «Inteligencia Artificial» iban cambiando añadiendo nuevas disciplinas y dejando atrás otras, pero el interés en desarrollar herramientas nunca ha cesado.

Y, una vez más, tengo la sensación de que éramos pioneros, que sembramos las primeras semillas, y caímos abatidos por las flechas de los indios, y que algún tiempo después llegaron los colonos a recolectar la cosecha.

Diplomatica digital: la autenticidad de documentos desmaterializados


La Diplomática es una ciencia que tiene por objeto el estudio de la autenticidad de los documentos, teniendo en cuenta sus caracteres extrínsecos e intrínsecos, es decir, el soporte, la escritura, el lenguaje, los formulismos, los signos de suscripción y otros elementos.

El nombre «diplomática» procede del primer tratado sobre la materia De re Diplomatica, de Jean Mabillon, publicado en París en 1681. Mabillon fue un erudito benedictino que escribió el tratado para responder al cuestionamiento de la autenticidad de ciertas cartas de la abadía de Saint-Denis por parte del jesuita holandés Daniel Papenbroeck. El tratado describe una forma objetiva y sistemática de distinguir documentos auténticos de los falsos  y ha sentado las bases de los análisis críticos de los documentos desde el siglo XVII, auxiliando a otras ciencias como la historiografía.

El término «diploma» hunde sus orígenes en el diploma militar romano,  documento formado por dos chapas (di-ploma) de bronce unidas en las que se grababan los datos del soldado romano que se licenciaba, y en las que se dejaba constancia de que se le otorgaba la ciudadanía romana, así como la fecha de la  tribunicia potestas del emperador, y la del otorgamiento indicando los cónsules a cargo. En la parte exterior de la primera chapa se incluía el texto del otorgamiento y en la de la segunda los sellos de siete testigos. Las partes internas repetían el texto externo de la primera chapa y surtían el efecto de copia notarial de la constitutio publicada en Roma. El documento con las dos chapas atadas y selladas impedía la manipulación de la parte interna. La doble inscripción y los sellos  servían para evitar el fraude o la alteración del documento.

Medidas de seguridad destinadas a establecer sin un ápice de duda la autenticidad de tan preciado documento.

De un nivel equivalente a las medidas de seguridad que vemos en los documentos de identidad, en el papel moneda o en los billetes de lotería: marcas de agua, filigranas, hologramas, microimpresión, tintas magnéticas, imágenes infrarrojas o ultravioleta, relieves,…

Las medidas de seguridad del diploma permitían establecer presunciones de la autenticidad del documento, de modo que el término «diploma» hace referencia desde entonces a un documento en el que es relevante su autenticidad, por lo que se suelen incluir en cada época las medidas de seguridad más consolidadas, lo que también permite datar los documentos.

En las imágenes que se acompañan a este artículo se incluye un Diploma Romano datado en el siglo I encontrado en Croacia en 1997, al extraer arena del río Sava (Slavonski Brod). Es uno de los mejor preservados, y en el que los sellos de los testigos perviven bajo la tapa de madera que cubre el depósito soldado a la segunda hoja. El texto proporciona evidencias muy interesantes acerca de la actividad romana en lo que era la provincia de Panonia. Se expidió en el reinado del emperador Vespasiano. El titular del documento era el centurión «Liccaivs Birsi F.Masunnia»,

Aunque la ciencia diplomática se ha considerado tradicionalmente un instrumento auxiliar de los estudios históricos al permitir el análisis de documentos antiguos, su metodología puede extenderse al análisis de los documentos electrónicos determinando los elementos constitutivos de su autenticidad, más allá de lo indicado por las leyes.

La diplomática digital considera las características de autenticidad de los documentos digitales si bien ya no se centra en las propiedades de los soportes documentales y tipos de letras empleados aunque sí en el uso de expresiones y pautas de organización de los documentos. Añade un componente el «metacolo» (aplicable a la información que se puede recoger en los metadatos) a la estructura formal de los documentos (tradicionalmente divididos en 3 partes: «protocolo», «cuerpo» y «escatocolo»).

Los criterios fundamentales de autenticidad de los documentos digitales son los elementos de «apariencia», el uso de técnicas de «firma electrónica» (asociadas o no al concepto jurídico de «prestación del consentimiento» ) y técnicas de preservación digital, especialmente asociadas a las referencias de autenticidad lo que con frecuencia se gestiona frecuentemente mediante códigos de localización de documentos  (en ocasiones denominados «códigos seguros de verificación»).

En un sistema de preservación orientado a la gestión de documentos auténticos se registrarían (y gestionarían) la obliterabilidad (o cancelabilidad, el agotamiento de un derecho asociado a un título, por ejemplo un billete de viaje), la endosabilidad (o transmisibilidad, la transmisión de un derecho vinculado al título cuando el transmitente firma electrónicamente el endoso y lo registra en la plataforma de preservación) y completitud (o grapa electrónica, cuando son posibles diferentes intervenciones sobre un documento, en la forma de documentos vinculados o de elementos modificadores posteriores del documento inicial).

En relación con la endosabilidad (y, a veces, con la obliterabilidad), la plataforma de preservación orientada a la gestión de documentos auténticos registra al poseedor del documento, por lo que se registran los endosos y los poseedores sucesivos.

Las técnicas de gestión de la autenticidad de documentos digitales se suelen emplear en contextos en los que se precisa desmaterializar procesos tradicionalmente soportados en documentos en papel.

Uno de estas situaciones ha sido la gestión de títulos valores.

Un Título Valor es un documento mercantil en el que está incorporado un derecho privado patrimonial, por lo que el ejercicio del derecho está vinculado jurídicamente a la posesión del documento.

En el  caso particular de las acciones que representan una fracción del capital de una sociedad, se trata de documentos en los que se incorporan y representan los derechos y obligaciones de los socios de una entidad jurídica por los que se facilita la transmisión y ejercicio de tales derechos. El título-acción puede ser nominativo o al portador. Cuando se emitía en un soporte en papel, cada acción solía ir numerada correlativamente y se extendía en libros talonarios cuyas matrices quedaban en poder de la sociedad anónima.

Aunque ya no se gestionan acciones en papel, de vez en cuando se pueden ver ejemplares antiguos enmarcados en despachos de abogados. Algunas acciones tenían incluso valor artístico.

La emisión desmaterializada de acciones es aquella que no requiere la expedición de títulos físicos individuales para respaldar la tenencia y transmisión de derechos.  La posibilidad de que los valores puedan representarse mediante anotaciones en cuenta se produjo e España a partir de la Ley 24/1988, de 28 de julio, del Mercado de Valores. En esta  norma se establece que la llevanza del registro contable de los valores representados por medio de anotaciones en cuenta correspondientes a una emisión será atribuida a una única entidad.

La referencia a la custodia de registros en los que consta la propiedad de las acciones y sus transmisiones es lo esencial de la norma, que en cuanto al resto de requisitos formales se centra en administrar la migración de los conceptos de derechos a asociados a la posesión de trozos de papel a otros centrados en las anotaciones en soporte electrónico.

En el fondo, el sistema de anotaciones en cuenta se inspira en los sistemas contables, con un pequeño matiz: en la anotación de transferencias de efectivo (gestionadas, por ejemplo, en los sistemas de compensación y liquidación bancarias) el dinero se considera equivalente a cualquier otro y por ello, a veces se denomina «fungible», mientras que los títulos están numerados y diferenciados, y cada uno es singular, de modo que, aunque representan la misma proporción de propiedad de una entidad, un título es distinto te los demás, y por ello, a veces se denominan «no fungibles»,

¿Cabe entender que la Orden ETD/465/2021 solo permite el «onboarding» con herramientas automatizadas de comprobación de identidad ?


Hay debates entre especialistas sobre si la Orden ETD/465/2021 solo permite el «onboarding» con herramientas de comprobación de identidad automatizadas.

Hay quién opina que no, ya que el Artículo 4 establece claramente 2 modalidades de identificación remota por vídeo:

El proceso de identificación remota por vídeo se podrá realizar de forma asistida, con la mediación síncrona de un operador, o de forma no asistida, sin necesidad de interacción en línea entre un operador y el solicitante, con revisión posterior de un operador.

Según esa definición en un proceso atendido por operador no se requeriría una herramienta del tipo de las utilizadas en entornos que favorecen la actuación automatizada.

Sin embargo, hay quien opina que se debe entender que en el proceso asistido o síncrono, el operador es parte activa del proceso pero la toma de decisión de la identificación es realizada a partir de la información suministrada por una herramienta.

Por lo tanto, esta herramienta debería incorporar los medios técnicos para validar los documentos de identificación y verificar la correspondencia del titular de este documento con el solicitante que realiza el proceso y para verificar que es una persona viva que no está siendo suplantada.

Es una idea un poco peregrina, pero quien opina esto hace mención a que el artículo 8 de la Orden ETD/465/2021 indica:

La identidad del solicitante se acreditará mediante los documentos de identidad previstos en la ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Los documentos de identidad utilizados deberán incluir una fotografía y disponer de características de seguridad automáticamente comprobables en el proceso de identificación remota por vídeo de forma que se garantice la detección de falsificaciones y manipulaciones.

El hecho de exigir a los documentos de identidad que cuenten con características de seguridad automáticamente comprobables es un requisito que excede lo que la Orden puede imponer, porque no puede ir más allá de lo que indica el artículo 7 de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza. Dado que este artículo 7 indica «La identificación de la persona física que solicite un certificado cualificado exigirá su personación ante los encargados de verificarla y se acreditará mediante el Documento Nacional de Identidad…», si el documento Nacional de Identidad no tuviera características de seguridad automáticamente comprobables no por ello dejaría de ser obligatoria su comprobación.

Por otro lado, el que los documentos de identidad cuenten con características de seguridad automáticamente comprobables facilita el proceso realizado de forma no asistida pero no lo impone.

Este «disidente» opina que de la lectura del artículo 11 de la Orden ETD/465/2021 hay que deducir que «al no existir personación del solicitante, la herramienta debe proporcionar al operador una comparación automática entre la imagen del rostro extraído del documento de identidad y una imagen de la cara capturada por la herramienta. Esta comparación automática es independiente de la modalidad de identificación remota por vídeo realizada»

Sin embargo, contra ese criterio, otros opinan que el apartado 4 del artículo 11 de la orden indica:

a) Medidas procedimentales que hagan patente dicha manipulación con la introducción de un código único, aleatorio e impredecible y de un solo uso generado al efecto y remitido al solicitante. El código constará de un mínimo de seis caracteres o sistema con entropía equivalente. El prestador comprobará que el dispositivo móvil al que se remite el código se encuentra en posesión del usuario durante el proceso de identificación. El órgano supervisor podrá poner a disposición de los prestadores una plataforma tecnológica de verificación de la asociación del usuario con el dispositivo móvil.

b) En el caso de la identificación remota por vídeo asistida, medidas organizativas que hagan patente dicha manipulación a través de la interacción con el documento de identidad utilizado y con el solicitante, según las indicaciones del operador, a través de interacciones y actuaciones físicas que figurarán en un protocolo que incluirá acciones tanto comunes como aleatorias y diferenciadas.

c) En el caso de la identificación remota por vídeo no asistida, el sistema requerirá al solicitante la realización activa de interacciones y actuaciones físicas, que figurarán en un protocolo que incluirá acciones tanto comunes como aleatorias y diferenciadas.

Y que del texto cabe deducir que en el caso de la identificación remota por vídeo asistida, las medidas son organizativas.

El punto más controvertido del debate es la referencia al apartado 5 del artículo 12 de la Orden ETD/465/2021:

Se conservará, por un periodo mínimo de tiempo de quince años, el resultado automático de la verificación realizada por la aplicación, así como la evaluación y observaciones realizadas por el operador junto a su decisión de aprobación o rechazo de la identificación.

Nuestro amigo dice que esa mención implica que es obligatorio el uso de una aplicación para la verificación. Otros opinamos que es una opción que solo aplica cuando hay una aplicación de verificación pero no en los casos en los que no hay ninguna aplicación.

(Estamos aplazando un nuevo debate para considerar la norma ETSI TS 119 461)

Cartera IDUE = EUDI Wallet


El nuevo ecosistema que hay que desplegar para acoger el futuro mecanismo de Identidad Digital de la Unión Europea tendrá entre sus principales componentes una Cartera Digital (Cartera IDUE. Identidad Digital de la Unión Europea) desde la que se gestionarán certificados de firma electrónica, testimonios digitales de atributos (que podrán ser cualificados y no cualificados) y datos personales.

Los datos que se ceden estarán bajo el control de su titular que en un momento dado podrá retirar el permiso de acceso a sus datos que hubiera otorgado con anterioridad.

En la cartera (o más bien en el ecosistema creado alrededor de la cartera) quedará registrada cada cesión de datos y ¡por fin! existirá un mecanismos para tener constancia de todas las veces en las que se formula el consentimiento para que empresas y entidades hagan uso de nuestros datos, en un contexto en el que el Reglamento General de Protección de Datos da una pauta de nuestros derechos pero no aclara como ejercerlos de manera adecuada.

No necesitaremos una libreta para ir apuntando cada vez que nos piden permiso para tener nuestros datos y junto a la anotación la forma de ejercer frente a la entidad los derechos SOPLAR.

El documento que resume la funcionalidad de la Cartera IDUE y el futuro ecosistema lo ha elaborado el Grupo de Expertos EIDAS creado al efecto cuando se anunció la Propuesta de modificación del Reglamento EIDAS y la versión que existe ahora mismo es la de febrero de 2022. Se denomina «ARF» (European Digital Identity Architecture and Reference Framework – Outline).

Se anunció que el 30 de octubre de 2022 se publicaría una nueva versión, pero todavía no se ha publicado.

¿Cómo se firman las TSL?


Las TSL (Trust Service status List) son listas de servicios de confianza cualificados expedidas por los organismos emisores (Operadores del Esquema) de cada uno de los países miembro de la Unión Europea (en conexión con los Organismos Supervisores, y frecuentemente formando parte de ellos) y son necesarias para establecer las cadenas de confianza de los certificados cualificados (y otros servicios de confianza), en el contexto del Reglamento EIDAS. Son ficheros codificados en XML (lo que optimiza su tratamiento automatizado) aunque se generan versiones en PDF para facilitar su lectura por los seres humanos.

Su estructura se define en la norma ETSI TS 119 612.

La lista de servicios de confianza cualificados debe estar firmada digitalmente por el «Scheme operator name» (Denominación del Operador del Esquema) para garantizar su autenticidad e integridad.

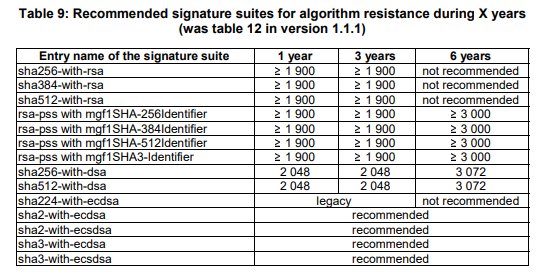
El formato de la firma digital debe ser XAdES BES o EPES, tal como se define en la norma ETSI TS 101 903. El algoritmo de firma y la clave del certificado deben permitir su uso durante un mínimo de 3 años, tal como se especifica en la siguiente tabla de ETSI TS 119 312:

El certificado del TLSO (Trust List Scheme Operator, en español Operador del Esquema de la Lista de Confianza), debe firmar electrónicamente la lista y de la validez de esta firma electrónica depende la validez de la lista del país. Esto implica incluir el certificado del firmante en la firma.

Para ello se debe utilizar el elemento de XML ds:KeyInfo, que solo deberá contener el certificado del Operador del Esquema y no deberá contener ningún otro certificado que forme ningún tipo de cadena de certificados asociada.

El certificado del Operador del Esquema deberá ajustarse a las siguientes restricciones:

  • El emisor del certificado podrá ser el propio TLSO (en este caso se trataría de un certificado autofirmado) o un servicio de confianza TSP (Trust Service Provider) que figure en la TL (Trusted List) o en una de las TL que forma parte de la misma comunidad (opción descrita en el apartado 5.3.9 de la norma ETSI TS 119 612 citada).
  • Los campos «Country code» (código de país) y «Organization» (organización) del Subject Distinguished Name (nombre distinguido del sujeto) deberán coincidir, respectivamente, con el «Scheme Territory» y uno de los valores de «Scheme operator name». Para este último, el valor en inglés del Reino Unido (preferido) o en el idioma local (transliterado a escritura latina), según esté disponible.

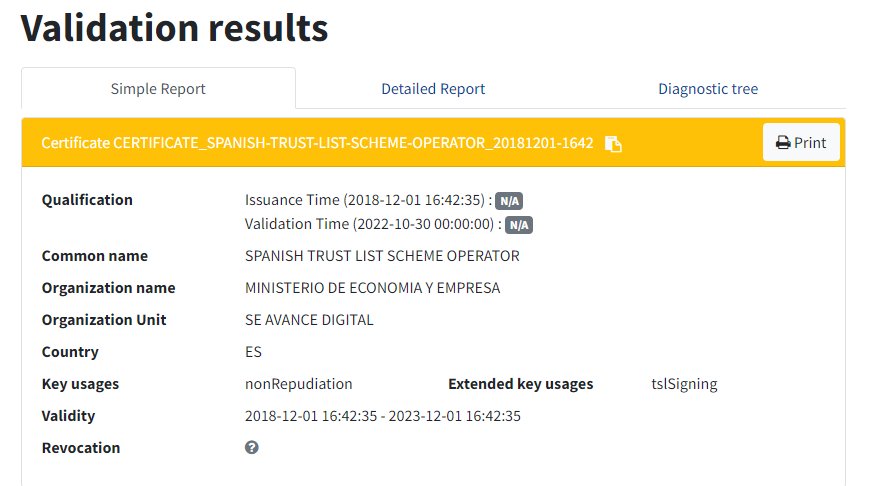
En el caso de la actual lista TSL de España el certificado es el siguiente:

MIID0zCCArugAwIBAgIJAO4AukjMGDjHMA0GCSqGSIb3DQEBCwUAMIGBMSswKQYDVQQDEyJTUEFOSVNIIFRSVVNUIExJU1QgU0NIRU1FIE9QRVJBVE9SMQswCQYDVQQGEwJFUzEpMCcGA1UEChMgTUlOSVNURVJJTyBERSBFQ09OT01JQSBZIEVNUFJFU0ExGjAYBgNVBAsTEVNFIEFWQU5DRSBESUdJVEFMMB4XDTE4MTIwMTE2NDIzNVoXDTIzMTIwMTE2NDIzNVowgYExKzApBgNVBAMTIlNQQU5JU0ggVFJVU1QgTElTVCBTQ0hFTUUgT1BFUkFUT1IxCzAJBgNVBAYTAkVTMSkwJwYDVQQKEyBNSU5JU1RFUklPIERFIEVDT05PTUlBIFkgRU1QUkVTQTEaMBgGA1UECxMRU0UgQVZBTkNFIERJR0lUQUwwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDwdC6107ZXBCwYqJ4XCk9uGjOFQ8hRvt6+GY9isAKtKKIz8d3e6O9SQqVo9bf5ylSWmdW2Fqh0WE7ul/4lUjVYpIum8Y4hWKZ7jfA0dd5MdNl46cNr4WuEr8EgB+f9JZzWxJkJW6pJbRmHAAuThcfqGpSSpsKqcKTpUay4eZMimbbG0cXj02n0FFVpUsz1dihy//qmEvo48/yOJn+tkN5vw1XNCwDjNZyuJvfhKW56Uexfrg0Xccjg0/8Rw+qNaeGeM+zXeohDBuLyIrGoqZbNk1kuDwcDdw0aM6bOpdzHmMIsUTqYCZUB7H0v1rz1qlHSTR7GsZov2mC0qVm73Tf/AgMBAAGjTDBKMAkGA1UdEwQCMAAwCwYDVR0PBAQDAgZAMB0GA1UdDgQWBBRRqeMeCSkPkvSIl8cwaypk5/HMjjARBgNVHSUECjAIBgYEAJE3AwAwDQYJKoZIhvcNAQELBQADggEBAOUEpP7J9Vpr/VXaF8PFwNHYexfUoyoaGQpBZoPn9rZsU41Qgn80rhmt0W34Zi7vlNrmFOtUVAlGkdTNjNCLODpITjMB6xK073MB3h6CjnWDjI0JJy8lXnrmtm3B8+gjsxXTPiN4U6lfhKkFoe/rCT0W6aYmnmSWnWV3zOBqJMqiSDHD05SSHYHDvxMZT3LzFnqOHw1sckZWT7Ey2NrwqwptqtoKBP3yuvH91gPyvL6OhPzuzz7ApQC4dqV1QSWIO0zsg00GTHLDI5f87fPnvdg9M4lts2rPQMk1JgColAt83gJ3AViknddnbNBaMkOheANSw55qSZOmmPeQ3qbYIDo=

Al decodificarlo, el resultado es este:

Cabe indicar que el certificado no es el correcto, especialmente si se tiene en cuenta que es el certificado del organismo designado para supervisar el sector de los servicios de confianza.

La indicada, es la denominación del organismo supervisor en la legislatura anterior.

En efecto, el Real Decreto 2/2020, de 12 de enero, por el que se reestructuran los departamentos ministeriales, establece en su artículo 16

Artículo 16. Ministerio de Asuntos Económicos y Transformación Digital.

1. Corresponde al Ministerio de Asuntos Económicos y Transformación Digital la propuesta y ejecución de la política del Gobierno en materia económica y de reformas para la mejora de la competitividad, las telecomunicaciones y la sociedad de la información.

2. Asimismo corresponde a este Ministerio la propuesta y ejecución de la política del Gobierno para la transformación digital y el desarrollo y fomento de la inteligencia artificial.

3. Este Ministerio se estructura en los siguientes órganos superiores:

a) La Secretaría de Estado de Economía y Apoyo a la Empresa.

b) La Secretaría de Estado de Digitalización e Inteligencia Artificial.

c) La Secretaría de Estado de Telecomunicaciones e Infraestructuras Digitales.

Posteriormente el Real Decreto 403/2020, de 25 de febrero, por el que se desarrolla la estructura orgánica básica del Ministerio de Asuntos Económicos y Transformación Digital desarrolla en su Artículo 8 la composición de la Secretaría de Estado de Digitalización e Inteligencia Artificial.

c) La Subdirección General para la Sociedad Digital, a la que corresponden las funciones a las que se refieren los párrafos m), n), ñ), o) y p) del apartado 1.

Es decir:

m) La supervisión, impulso y coordinación de iniciativas para la garantía del derecho a la confianza y seguridad digital, y en especial a la protección de los menores y colectivos vulnerables, así como la regulación en materia de ciberseguridad de los servicios digitales, en colaboración con otros órganos u organismos con competencias en la materia, así como con los sectores económicos y sociales públicos y privados afectados.

n) La elaboración y propuesta de normativa en materia de servicios digitales y sus prestadores, en particular sobre identificación electrónica y servicios electrónicos de confianza, comercio electrónico y nombres de dominio de Internet.

ñ) La elaboración de normativa, en colaboración con otros departamentos, referente a la regulación de las plataformas digitales, entre otras, la relativa a la privacidad y protección de la información, así como a la garantía de equidad y respeto a los derechos digitales de usuarios y empresas.

o) El ejercicio de las facultades de supervisión, control, inspección y sanción en materia de la sociedad digital, de conformidad con la legislación aplicable, incluyendo la gestión de la lista de prestadores de servicios de confianza cualificados

p) La participación en comisiones, grupos de trabajo y otros foros de carácter internacional o nacional, tanto públicos como privados, en materia de sociedad digital, así como el seguimiento y participación en iniciativas y foros relacionados con la Gobernanza de Internet.

Esa norma se publicó en el «BOE» núm. 50, de 27 de febrero de 2020. Por tanto el certificado debería haberse actualizado al día siguiente. Un certificado autofirmado se realiza en 10 minutos, especialmente si se cuenta con el fichero de configuración de Open-SSL de la emisión anterior. Pon 10 días entre que se piensa y se planifica. Y algo más para comunicar a los administradores de la EUTL.

Es decir han transcurrido 975 días (31 meses) y el organismo que supervisa a los emisores de certificados no ha sido capaz de crear un certificado adecuado en el que el firmante sea quien dice ser.