Archivo de la categoría: Buenas Prácticas

Jornada Cloud Computing y la privacidad de los menores en la red


Como ya comenté en el artículo «Cloud Computing y Privacidad de los Menores en la Red» estaba prevista mi participación en el reciente evento organizado por la Fundación Solventia.

Adjunto copia del resumen del evento preparado por la Fundación:

“Hay una reducida consciencia de la protección de datos y los riesgos que implica compartir información en la red”

  • “Es necesario educar en la política de privacidad a todos los actores implicados, especialmente a los  menores”
  • “El actual marco legislativo da muchas respuestas a los desafíos del Cloud Computing. La autorregulación es un complemento y no un sustitutivo de ley”
  • La Fundación Solventia y la Fundación Anar firman un acuerdo de colaboración para compartir recursos y velar por la protección de la infancia

Los cambios de aplicaciones de las nuevas tecnologías constituyen un fenómeno que ha variado nuestra forma de relacionarnos y de comunicarnos, mucho más aún en el caso de los menores. En la vida digital se intercambian datos personales, imágenes, información pública o privada que se introduce en la red sin conocer los riesgos que esto conlleva. Y es que… ¿A dónde van mis datos? Este interrogante fue el punto de partida de la Jornada Cloud Computing y la privacidad de los menores en la red, que la Fundación Solventia organizó ayer en el Ilustre Colegio de Abogados de Madrid. La cita, celebrada en colaboración con la Fundación ACS, Google y el Centro de Estudios Diaz-Bastien &Truan es ya un punto de referencia para los especialistas en protección de datos ya que fue una acción más del proyecto de investigación internacional ‘La privacidad de los menores ante el uso de las nuevas tecnologías’ que la Fundación Solventia desarrolla desde hace un año.

El seminario fue inaugurado por el director de la Agencia Española de Protección de Datos (AEPD), Artemi Rallo Lombarte, además del Presidente de la Fundación Solventia, Conrado Truan y el director del proyecto de investigación y Catedrático de Derecho Administrativo José Luis Piñar Mañas. En diálogo con todos los actores implicados en este proceso, la jornada también contó con la intervención de más de 20 profesionales y expertos del sector, quienes reflexionaron sobre los desafíos de cloud computing o nube digital y cómo proteger los principios de la privacidad, especialmente de los menores, un colectivo tan vulnerable.

Conectividad y colaboración

El auge de la computación en la nube, cloud computing o “nube TIC” –tal y como prefiere definirla Julián Inza, presidente de Albalia Interactiva– hace que sea imprescindible tener en cuenta este nuevo paradigma de funcionamiento de Internet. Esta tendencia se basa en que los archivos o documentos que tradicionalmente almacenábamos en nuestro ordenador pueden alojarse ahora en ‘la nube’ de Internet. De esta manera se han transformado los sistemas de almacenamiento de datos y documentos ya que ahora “cualquier usuario puede acceder a sus archivos personales desde cualquier sitio”, destacó Barbara Navarro, directora Europea de Políticas Públicas y Asuntos Institucionales de Google España y Portugal.

Asimismo, Navarro señaló que la existencia de la ‘nube digital’ “contribuye a la conectividad y colaboración entre las personas”. El cloud computing también facilita trabajar en grupo a través de la red posibilitando “que varias personas co-editen un documento, realicen búsquedas de información en segundos o escriban un mail en un idioma y el destinatario lo reciba en otro”. Sin embargo, desde el punto de vista de la privacidad, el intercambio y la conectividad plantea una serie de interrogantes que todos los actores implicados deben responder.

Autorregulación, ¿una solución?

Otro de los puntos clave que añade complejidad a este campo es el principio de territorialidad en la aplicación de las normas y el carácter interterritorial intrínseco de la computación en la nube. “No podemos saber realmente donde se ubican los almacenes de datos”, explica José Luis Piñar, “por tanto, no podemos realmente determinar en todo momento que norma puede aplicarse”. Sin embargo, el desconocimiento que arguyen los proveedores de Internet sobre la ubicación de los datos o sobre qué jurisdicción aplicar “no puede excusar el incumplimiento de los principios de la protección de datos y la privacidad”, explicó Francisco Fonseca Morillo, director de la Representación de la Comisión Europea en España. “El derecho y, en concreto la legislación europea, da respuesta a estos interrogantes. No podemos permitir que los suministradores de los servicios digitales no cumplan los principios de privacidad. Debemos exigírselo”.

En esta misma línea se manifestó Natalia Martos Díaz, Directora Jurídica y de Privacidad de Tuenti quien insistió que “el marco legislativo actual da muchas respuestas a los desafíos que se plantean. En ningún caso la autorregulación puede sustituir a la ley. Es un complemento necesario en situaciones concretas, pero no un sustitutivo legal”. En cuanto a la autorregulación, una práctica mucho más extendida en Estados Unidos, José Luis Piñar consideró que “es imprescindible acentuar las medidas de autorregulación responsable mediante la definición de políticas de privacidad rigurosas, cuyo cumplimiento esté garantizado por los proveedores y que cuenten con algún grado de vinculatoriedad al objeto de poder imponer, en su caso, su acatamiento”.

Educar para concienciar

Junto al cumplimento de la ley o la mejora de las medidas de autorregulación hay otro aspecto imprescindible para salvaguardar la privacidad: la concienciación. “Existe una reducida conciencia de los riesgos que implica compartir datos y hay un gran desconocimiento sobre la protección de los mismos”, afirmó  Pablo Lucas Murillo, magistrado del Tribunal Supremo. “Es necesario fomentar una conciencia de protección de datos a través de la educación de todos los actores implicados”, explicó Lucas Murillo. “Instituciones, familia, educadores, proveedores de servicios deben adquirir esta conciencia de la protección para poderla transmitir a los y las menores”.

En esta misma línea insistió Arturo Canalda, Defensor del Menos de la Comunidad de Madrid que “es importante concienciar y acompañar los niños y niñas en su vida digital. Lo indispensable no es donde están los datos sino saber los delitos y los abusos que se cometen con el manejo de los mismos”. Y es que, “todos podemos poner de nuestra parte, podemos mejorar nuestro cumplimiento, pero sin la educación y conciencia de los chavales el esfuerzo por respetar los principios de la protección de datos no es completo”, afirmó Natalia Martos durante su ponencia ayer en el Colegio de Abogados de Madrid.

Análisis de los proveedores digitales

En el marco de la Jornada la Fundación Solventia también presentó el estudio, ‘Prácticas en materia de privacidad de los proveedores de Redes Sociales’. Dirigido por José Luis Piñar y realizado por Chiara Civitelli, abogada especializada en la propiedad intelectual, comercio electrónico y la protección de datos; el texto determina qué grado de protección de la privacidad tienen los menores usuarios de redes sociales.

Elaborado a partir de la información contenida directamente en las páginas web de las redes sociales, el estudio analiza la política de privacidad de 10 comunidades sociales de diversos países. Proveedores de servicios digitales “con una política de privacidad relativamente elaborada, una apariencia de seriedad y garantía”, tal y como explicó José Luis Piñar durante la presentación del estudio, “pero existen detalles como la dificultad de la cancelación de los datos, los textos de privacidad farragosos que no se leen por parte del usuario y se aceptan desconociéndolos o las complicaciones para configurar la privacidad”. Aspectos como éstos hacen que sea difícil garantizar completamente la privacidad en este tipo de plataformas.

Acuerdo de colaboración: Solventia – Anar

El punto y final de la Jornada lo puso la firma del convenio colaboración entre la Fundación Solventia y la Fundación Anar, dos entidades comprometidas en la promoción y defensa de la infancia. Durante el próximo año, periodo de vigencia de este acuerdo, Solventia y Anar compartirán recursos, programas y proyectos de investigación que velen por el desarrollo integral los y las menores. El ámbito de actuación de las actividades compartidas será España y algunos países de Latinoamérica, ámbito de actuación de las dos fundaciones. Con este convenio la Fundación Solventia da un paso más en la cooperación en red para sumar esfuerzos en la protección de la infancia y la juventud, uno de sus pilares fundacionales.

V Congreso de Factura Electrónica y Digitalización Certificada de ASIMELEC


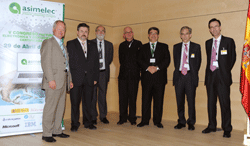
Aunque con algo de retraso y tras la publicación de otros resúmenes, como el de Bartolomé Borrego, que uso como referencia, incluyo seguidamente mi resumen del evento que el 29 de Abril del 2010 tuvo lugar en el Auditorio de la Secretaría de Estado de Telecomunicaciones y para la Sociedad de la Información, del Ministerio de Industria, Turismo y Comercio.

El  V Congreso de Facturación Electrónica y Digitalización Certificada convocado por ASIMELEC se celebró a continuación de la reunión de alto nivel de factura electrónica, organizado por la Comisión Europea, con apoyo del MITyC los dias 27 y 28 de abril de 2010. Estos actos se inscriben en el marco de la presidencia española de la Union Europea en el primer semestre de 2010.

La apertura institucional del Congreso corrió a cargo de D. Martín Pérez Sánchez, Presidente de ASIMELEC que resumió los logros de los últimos años en el impulso de la factura electrónica gracias a la participación del sector privado con el apoyo de la Agencia Tributaria y el Ministerio de Industria, Turismo y Comercio, con elevadas inversiones que se pueden perder si el Ministerio de Economía y Hacienda sigue incumpliendo los plazos indicados en la Ley 30/2007 y en la Ley 56/2007, en relación con la publicación de la normativa pendiente que completa la necesaria para facturar a las administraciones públicas, por lo que reclamó la máxima diligencia del citado Ministerio para resolver la situación. Agradeció al MITYC y al Ministerio de Presidencia el apoyo en las iniciativas de impulso de la Factura electrónica e introdujo a D. Fernando de Pablo, Director General para la Administración Electrónica del Ministerio de la  Presidencia, que anunció el compromiso de su departamento de constituir un “hub” -plataforma unificada- que aglutine en uno solo todos los sistemas que conviven en los distintos ministerios, lo que conllevará a un ahorro de costes importante. Fernando comentó la publicación en el CTT (Centro de Transferencia de Tecnología) de los documentos del grupo de trabajo de factura electrónica de las administraciones públicas.

La primera ponencia del programa regular fue la de D. Gonzalo Die Socias, Director de Planificación y Relaciones Externas de  Red.es, quien habló del Impulso para la Adopción de la Factura electrónica por parte de la Administración, centrándose en los ejes del plan de promoción de la eFactura que está dotado con un presupuesto de 475.000 € y que abarca tres frentes:

  1. Un primer eje del tipo B2C, que persigue penetrar la utilización de la efactura en un 6%, y que va fundamentalmente destinado a la emisión de facturas.
  2. Un segundo eje consistente en el fomento del uso entre empresas y entidades locales, focalizado en el entorno B2B, y
  3. Un tercer eje dedicado a la creación de contenidos, en concreto, la creación de un Portal con contenidos que aporten empresas especializadas y entidades.

En su ponencia se anunció una nueva edición (la 3ª) del ya tradicional libro sobre “La Factura Electrónica”, editado por ASIMELEC y Red.es  del que en breve se anunciará su descarga libre por  Internet.

Yo presenté InvoiceX, un proyecto en el que participan nueve entidades: Albalia Interactiva, Asimelec, Atos Origin, Camerfirma, Desarrollo y Recursos, Eurobits, Invinet, Pimec y Seres y que está abierto a todas las plataformas de Facturación electrónica que operan en España. El proyecto esta apoyado por el Ministerio de Industria, Turismo y Comercio en el Plan Avanza2 con el código TSI-020512-2009-69. Se han incorporado al proyecto instituciones y entidades tales como Adquira, AECOC, Agencia del Conocimiento y la Tecnología de la Rioja, AOC, BBVA, Caixa Galicia, Docontime, Edicom, EJIE, GVA, Indra, Mityc y Telefónica.

D. Víctor Usobiaga, responsable Financial Service Sector en IBM SPGI INDUSTRY BUSINESS DEVELOPMENT TEAM IBDT y D. Carlos Jerez, Director General de Notarnet, hablaron sobre las tres columnas en las que se sustentan los documentos electrónicos: gestión del documento, firma electrónica y custodia digital. Ejemplificaron el modelo con el caso de la digitalización certificada y finalizaron con una demostración práctica de cómo se digitaliza un documento con la solución DigiFactIn. También explicaron el potencial de la firma digitalizada si se emplea con las adecuadas medidas de seguridad.

Tras el Coffee-Break, tuvo lugar una Mesa Redonda bajo el título “Challenges in the development of Electronic Invoicing in Europe”, en la que intervinieron D. Christiaan van der Valk, Chief Executive Officer de TrustWeaver, Mr. Bruno Koch, Chairman of the EXPP Summit, CEO en Billentis, Mr. Tony Nisbett, IBM eInvoicing SME – consultant to world-wide customer and supplier boarding teams de IBM, Mr. Olaf Schrader, Senior Production Manager for Supplier Enablement de Ariba Inc y D. Arturo González Mc Dowell, Director General de Eurobits.

En la mesa redonda se analizaron aspectos como la necesidad de reglas de juego homogéneas y estables en toda Europa, para no desanimar a los innovadores, se reivindicó el uso de la firma electrónica como el modelo más efectivo de garantizar la autenticidad e integridad de las facturas electrónicas. Se barajaron algunas cifras, como que en Europa existen más de 140 plataformas de factura electrónica, que el  precio de emitir una factura en Finlandia (sin firma electrónica) es 5 veces más caro que en España (con firma electrónica) o que se han recopilado más de 240 preguntas prácticas a las diferentes administraciones tributarias de toda la unión europea sobre aspectos de gestión de facturas electrónicas, de las que solo 3 se refieren a la firma electrónica. Desde el punto de vista de Ariba, operador de factura electrónica multinacional, no importa cual pueda ser la complejidad de los requisitos, con tal de que sean los mismos en toda Europa, lo cual no parece que pueda lograse con la modificación propuesta de la Directiva 2006/112.

Tras la mesa redonda, D. Arturo González Mac Dowell, tuvo una presentación independiente  sobre Iniciativas de Interoperabilidad, haciendo una analogía entre los sistemas de factura electrónica y los de  telefonía móvil.

Alabó la iniciativa de la AGE, al definir la arquitectura de la factura a efectos de normalización de la factura electrónica.

Por su parte, D. Ricardo Carballo Gestal, Director del Area de Excelencia Operacional de  Caixa Galicia, flanqueado por Alvaro González (Product manager de zBackTrust en Albalia), habló del entorno Mainframe de la Caja de Ahorros gallega, y de las razones que llevaron a la institución a seleccionar la aplicación zBackTrust de firma electrónica que se utiliza en entornos z/OS y zLinux. La estrategia de costes de IBM en entornos zLinux, la disponibilidad de hardware criptográfico IBM 4764 y 4765 ya instalado en los equipos y utilizados, por ejemplo, en el marco de la adaptación a SEPA y a EMV y la infraestructura de alta disponibilidad que permite alta escalabilidad, alta disponibilidad  y recuperaciones sin latencia en los centros de sistemas de la caja separados 2 kilómetros. Además la seguridad de los sistemas ha merecido la certificación Common Criteria EAL5, una de las más altas disponibles. El entorno resultante, uno de los más potentes destinados a la firma electrónica se está utilizando en el sistema de factura electrónica de la caja, pero también como sistema de validación para los cajeros electrónicos de la entidad que aceptan el DNI electrónico, de forma que no necesitan acceder a internet para conocer el estado de revocación de los certificados del DNI. Caixa Galicia ya impone a todos su proveedores tecnológicos la facturación electrónica en formato facturae, de modo que no es posible ser proveedor de las áreas tecnológicas de la Caja si no se factura electrónicamente.

D. Santiago Segarra Tormo, Jefe de la Dependencia de Asistencia y Servicios Tributarios de la Delegación Central de Grandes Contribuyentes de la Agencia Estatal Tributaria, nos habló del resultado del proceso de reforma de la Directiva 112/2006 en la Comisión Europea.

La nueva Directiva sobre Facturación electrónica recogerá diferentes medios para demostrar  la autenticidad e integridad de una factura electrónica:

  • Por una parte, sigue contemplando la posibilidad de utilizar la firma electrónica y EDI como sistemas válidos de facturación, opciones que ya se contemplaban en la anterior Directiva.
  • Por otra, introduce como novedad la posibilidad de utilizar otros sistemas tecnológicos distintos de los anteriores, como podrían ser: otros tipos de firma electrónica, de EDI, de archivo seguro, intranet, terceras partes de confianza, etc.

Desde un punto de vista tributario, si se utilizan sistemas basados en la firma electrónica avanzada, el control fiscal será más fácil. Si bien, en el supuesto de utilizar otros procesos de negocio, aunque a priori parezca más fácil su utilización, resultará más difícil de demostrar que se generan las evidencias adecuadas a un proceso de gestión contable adecuado cuando se llegue al momento de la inspección fiscal. Esta mayor dificultad se aplicará tanto a las facturas electrónicas como en papel, por lo que, a la larga, los sistemas electrónicos con EDI o firma electrónica serán más sencillos.

En el marco de los sistemas de gestión de autenticidad e integridad, decribió la posibilidad de introducir un CSV (Código Seguro de Verificación) como el que contempla la Ley 11/2007 que permita acceder a la web del emisor de la factura y cotejarla con la original. Esta posibilidad ya se recoge en la norma española EHA/962/2007.

La principal novedad, por tanto se centraría en las evidencias de los nuevos procesos de negocio que se podrían calificar como pistas de auditoría fiables. Aunque con una aparente simplicidad, hablaríamos de sistemas en los que no vale todo: han de ser sistemas que puedan acreditar la autoría de una factura y su integridad, aplicando una triple conciliación (pedido, albarán, factura) y con validación semántica plena. Esto significa que las auditorías pueden ser más intrusivas.

De acuerdo con esta nueva Directiva (art. 247), cabe por tanto el almacenamiento en papel pero también en soporte electrónico mediante la utilización del sistema de digitalización certificada.

A continuación D. Héctor Sánchez Montenegro, de Microsoft, tras un breve repaso a las tecnologías disponibles y en particular a las más prometedoras de “computación en la nube”, hizo una introducción a la siguiente ponencia, que corrió a cargo de D. Santi Casas, socio-Director de ALBALIA INTERACTIVA, quien habló de OffInvoice, la solución internacional de facturación electrónica en entornos Office 2010.

Héctor comentó iniciativas de Microsoft concurrentes con las de impulso de la factura electrónica, en particular en el ámbito del DNI electrónico y destacó una reciente prueba de concepto de “Logon” de Windows Live con el DNI electrónico.

Santi Casas  hizo un recorrido histórico de las distintas aplicaciones y sistemas operativos que hemos venido utilizando desde hace 40 años hasta llegar al año 2009 en que se lanzó FactOffice y llegando a OffInvoice en 2010, aunque también adelantó algo acerca de Windows Azure Platform prevista para 2011, que será un sistema operativo totalmente en red pensado para el Cloud Computing.

Comentó que a fecha de hoy ha habido más de 6.000 descargas de FactOffice  en Codeplex y que Offinvoice, diseñado para entornos Office 2010, permite trabajar tanto en Word como en Excel. Esta nueva aplicación da soporte a mútiples idiomas de la Unión Europea ya diferentes formatos de facturas: facturae, UBL y UN/CEFACT CII. FactOffice recibió en 2009 un premio de CatCert como mejor solución de firma electrónica, y Offinvoice incluye la misma tecnología de firma.

Santi avanzó que la próxima versión de Office 2010 incluirá librerías propias XAdES de firma electrónica para las aplicaciones que se basan en el formato OOXML.

Tras destacar las principales características de Offinvoice llevó a cabo una demostración de creación de una factura electrónica en Excel y su transformación a los diferentes formatos: facturae 3.1 y 3.2, UBL, CII o en papel, las cuales firmó electrónicamente con una tarjeta de Firmaprofesional. Un aspecto interesante de Offinvoice es que mantiene la estructura interna de las facturas (facturae, UBL o CII) dentro de ficheros OOXML como docx o xlsx, de forma que pueden visualizarse con cualquier aplicación compatible con OOXML (ISO 29500) aunque nos esté adaptada de forma expresa a la gestión de facturas.

Sobre Innovación empresarial, más allá de la regulación y de la evolución de estándares habló D. Mario Tanco, Director General de Desarrollo y Recursos con una ponencia muy práctica y racional respecto de la problemática asociada a la facturación electrónica y la innovación. Destacó la importancia del uso de la información estructurada y desmontó algunos mitos sobre lso “problemas” de la facturación electrónica. Estuvo algo crítico con algunas instancias de la AGE, reconociendo el esfuerzo de otras, especialmente del MITyC.

Tras el lunch, D. Oriol Bausa, Director General de Invinet Sistemes acometió su ponencia sobre ”Cross border invoicing”, señalando la importancia de los consensos en los estándares e identificando diferentes niveles de consenso: sintaxis, semántica, léxica y pragmática (de contexto). Repasó brevemente los perfiles definidos en CEN BII (CEN Workshop on ‘Business Interoperability Interfaces on public procurement in Europe’) que permiten definir un mínimo común (“core”) y extensiones nacionales, sectoriales y bilaterales. En los trabajos de CEN BII se utilizan los resultados de la Dirección General de Patrimonio  de España en torno al modelo ontológico de Códice (Componentes y Documentos Interoperables para la Contratación Electrónica). También trató sobre PEPPOL (Pan-European Public eProcurement On-Line), señalando que en este importante proyecto internacional no hay participación española.

Mr. Tim McGrath, Co-Chair of the Universal Business Language (UBL) Technical Committee, de OASIS, que trató sobre OASIS – UBL as a first generation UN/CEFACT – CII. Tim valoró la jornada como “Top Class”, un elogio que alcanza mayor significación si se considera que el Congreso de ASIMELEC se ha celebrado a continuación de la Conferencia de Alta Nivel sobre Factura Electrónica organizado por la Comisión Europea y que tuvo lugar los dos días que precedieron al congreso, con amplia representación de de ponentes internacionales. Tim McGrath, además de su rolo como voluntario en el desarrollo de UBL, es Managing Director y Principal Consultant of Document Engineering Services , y Asisstant Technical Director del Proyecto Peppol.  Tim explicó la historia de UBL, y de la colaboración entre UN/CEFACT y OASIS, concretada en la aprobación conjunta de ebXML y de los CCTS (Core Component Technical Specification ) que suponen la metodología de construcción semántica de documentos. En base a los CCTS de UN/CEFACT, OASIS ha elaborado 60 documentos en la versión 2.1 de UBL, cubriendo toda la cadena de suministro incluyendo los datos necesarios para el comercio internacional y alineados con la Core Component Library (CCL) 08B de UN/CEFACT. Dado que la recomendación del Grupo de Expertos se ciñe a la semántica de CII (Cross Industry Invoice), merced al acuerdo entre OASIS y UN/CEFACT, UBL (que utiliza la misma semántica y ofrece un modelo más maduro y una sintaxis más definida) se configura como el modelo de implementación inicial de CII, mientras el estándar concluye su definición. Este enfoque se sigue ya en diferentes proyectos: OIOUBL, svefaktura, NES, ePRIOR, CODICE, Peppol, y BII.

D. José María Sobrino, de la Subdirector General de Aplicaciones de Contabilidad y Control, de la Intervención General de la Administración del Estado (IGAE), del Ministerio de Economia y Hacienda, habló de Arquitectura Normalizada de Recepción de Facturas Electrónicas en la AGE (CTT) y de las conclusiones del Grupo de Trabajo creado para definirla. En el grupo de trabajo participaron 9 ministerios y 7 entidades públicas, con 23 personas de promedio en cada reunión. La comisión se estructuró en ponencias y el 25 de noviembre de 2009 se aprobaron las conclusiones: la propuesta de arquitectura, con la posibilidad de contar con un punto general de entrada de facturas electrónicas, la propuesta de interfaces normalizados y sus definiciones WSDL, la publicación de las conclusiones en el centro de Transferencias de Tecnología  (CTT) del Ministerio de Presidencia, lo que se hizo el 23 de diciembre de 2009, y la constitución de un comité de coordinación y supervisión integrado por representantes del Ministerio de la presidencia (coordinador) y de los ministerios de Economía y Hacienda; Industria, Turismo y Comercio; la Agencia Estatal de administración Tributaria y la Seguridad Social.

Los formatos se basan en los definidos en la Orden PRE/2971/2007, dando soporte a facturae versiones 3.0, 3.1 y 3.2; firma XAdES EPES y XL; y política de firma facturae 3.1. Los accesos podrán llevarse a cabo con usuario/contraseña y mediante certificados y no se admiten lotes de facturas. Las facturas se pueden enviar, anular y consultar. Al hacerlo, es posible acceder por identificador de factura o apunte registral. El registro electrónico centralizado o del órgano de la AGE es uno de los puntos clave, y otro las interfaces entre las plataformas y los sistemas de gestión de los organismos. Las facturas se pueden gestionar de forma manual y de forma automatizada.

Un gran trabajo de la administración pública que está a disposición de las plataformas de facturación electrónica para facilitar a sus clientes la gestión de facturas con la administración pública.

La última ponencia del Congreso corrió a cargo de D. Anders Grangård, director de GS1  eCom Business Unit, y Co-Chairman de CEN eInvoice 3 que sustituyó a Stefan Engel-Fleschig, que no pudo quedarse por problemas de horarios de vuelo.

Anders explicó las sucesivas fases que ha tenido el CEN Workshop on electronic invoice, eInv, que en estos momentos inicia su tercera fase, con una reunión que había tenido lugar, precisamente en Madrid, los días 28 y 29 de abril (la segunda tras el kick-off inicial). A lo largo de las sucesivas fases, se han publicado recomendaciones como los CWA 15575, CWA 15577 o CWA 15579. En la fase 2 participaron 70 compañías y 6 autoridades fiscales, y se tuvieron 10 reuniones plenarias, 2 conferencias públicas con más de 120 personas y se definieron 25 gestores de información de país, para la plataforma eInvoice Gateway. El Grupo de Trabajo de CEN cooperó con otros, como UN/CEFACT, ETSI, GS1, Odette o el Expert gropup.

En la fase 3, que ha reunido a 30 personas en Madrid, se está trabajando sobre un juego de herramientas de verificación de cumplimiento que incluye al menos Reino Unido, Alemania, España, Italia, Francia, Polonia,… Va a ser posible desarrollar entornos de autocomprobación  respecto a un juego de criterios de conformidad.

Anders agradeció a ASIMELEC y al MITyC el apoyo al CEN al facilitar los medios de reunión y el soporte logístico para los participantes y le deseó éxito en sus actividades.

Tras ésta última ponencia tuvo lugar el Coloquio final con las Conclusiones que tuve el placer de resumir, y tras ellas, D. José Pérez, Director General de ASIMELEC cerró el acto con la correspondiente Clausura institucional, agradeciendo a los asistentes su participacion en una semana tan densa destinada a la factura electronica, con Madrid como sede protagonista.

Otras referencias:

Facturación Electrónica en la Administración Pública – Junio 2010 (Madrid)


El próximo 15 de Junio de 2010, se celebrará en Madrid, organizado por Atenea Interactiva el Seminario Facturación Electrónica en la Administración Pública impartido por varios consultores deAlbalia Interactiva. Tiene un coste de 350 euro (+IVA) y es posible inscribirse:

Este es contenido del evento:

Novedades importantes de la nueva normativa de Facturación

  • Marco Internacional. Futura directiva de facturación electrónica.
  • Normativa española: RD 1496/2003, de 31 de enero;Orden EHA 962/2007
  • Ley 59/2003, de 19 de diciembre, de Firma Electrónica.
  • Ley 30/2007 de Contratos del Sector Público
  • Orden PRE 2971/2007
  • Contenido de la factura.
  • Requisitos legales de los sistemas de facturación Electrónica.
  • Fechas de entrada en vigor de la obligación de Facturar electrónicamente
  • Formatos de las facturas electrónicas XML (formato facturae)

La firma y certificación electrónica: concepto y aplicaciones

  • Formatos de las firmas electrónicas XML (firmas XAdES)
  • Firmas electrónicas avanzadas y reconocidas.Dispositivos de creación de firma Firmas simples y completas. Revocación de certificados, OCSP y timestamping
  • Certificados electrónicos reconocidos o cualificados.
  • Prestadores de servicios de certificación
  • El DNI electrónico

Marco de desarrollo de la facturación electrónica en el sector público

  • Efectos de la implantación de la infraestructura prevista por la Ley 11/2007.
  • Firmas electrónicas previstas por la Ley 11/2007 Registro Electrónico
  • Digitalización certificada en el marco de la normativa de facturación electrónica y de la de Administración Electrónica..
  • Adecuación de los organismos públicos a Ley 30/2007, en el ámbito de la facturación electrónica
  • Formatos a utilizar en el sector público: facturae, UBL, CII
  • Iniciativas del sector público respecto a la recepción de facturas electrónicas: efácil, CTT, e.FACT (AOC), gFactura,…
  • Integración de sistemas de digitalización certificada con el registro.
  • Consideraciones sobre el Esquema nacional de interoperabilidad y el Esquema nacional de seguridad.
    Interoperabilidad de la factura electrónica.
  • Integración de sistemas de digitalización certificada con el registro.
  • Consideraciones sobre el Esquema nacional de interoperabilidad y el Esquema nacional de seguridad.

Adaptación de las empresas para facturar electrónicamente a sus clientes del sector público

  • Aspectos de la adaptación de las empresas para facturar electrónicamente
  • Herramientas gratuitas o de bajo coste para facturar electrónicamente. Plataformas, facturae del MITyC, Faccil, FactOffice, Offinvoice, eFaktur, …
  • Obtención e Instalación de FactOffice 1.1
  • Configuración de OCSP y Timestamping
  • Generación de facturas, en papel y electrónicas. Importación y exportación de facturas


Declaración de Granada para la Agenda Digital


La Declaración de Granada se basa en ocho ejes: infraestructuras; uso avanzado de Internet y confianza; derechos de los usuarios; Mercado Único Digital; Servicios Públicos digitales; fortalecer la competitividad del sector TIC europeo; Dimensión Internacional de la Agenda Digital e Indicadores sobre la Sociedad de la Información

Los países de la UE consideran que hay que adoptar medidas para alcanzar un 100% de cobertura de banda ancha básica para todos los ciudadanos en 2013 y promover una amplia adopción de la banda ancha de alta velocidad en 2020

Son necesarios servicios públicos digitales que promuevan la reutilización de la información del sector público, que aumenten la eficiencia del Gobierno y reduzcan las cargas administrativas de los ciudadanos y las empresas

Es preciso reforzar la competitividad del sector TIC europeo apostando por la investigación, el desarrollo y la innovación mediante programas mejor adaptados a las empresas del sector, especialmente las pymes

Los ministros responsables de la política de Telecomunicaciones y Sociedad de la Información de los países miembros de la Unión Europea (UE), bajo la presidencia del ministro de Industria, Turismo y Comercio, Miguel Sebastián, han acordado el pasado 20 de abril de 2010 la Declaración de Granada para la Agenda Digital.

La Reunión Informal de Ministros de Telecomunicaciones y Sociedad de la Información de la Unión Europea, que se celebró entre el 18 y el 20 de abril de 2010 en la ciudad andaluza, constituye la cita principal de la Presidencia española en el ámbito de la Sociedad de la Información.

La reunión ha podido llevarse a cabo gracias a un sistema de videoconferencia por RDSI, dado que gran parte de las delegaciones no han podido asistir presencialmente al encuentro como consecuencia de los problemas causados en el tráfico aéreo europeo por la erupción del volcán Eyjafjallajokull (pronunciado Eya-fiatla-yocult) en Islandia.

Teniendo como principales retos la recuperación económica y la competencia cada vez mayor de otras regiones del mundo, la Unión Europea debe hacer una reflexión en profundidad sobre las TIC como factor esencial para el crecimiento económico, la creación de empleo, la sostenibilidad y la integración social.

La Declaración pretende ser uno de los hitos de referencia en el desarrollo de la nueva Estrategia Digital, que promueve la Comisión Europea durante el semestre de la Presidencia española, y que contribuirá a afianzar el liderazgo tecnológico europeo en este sector estratégico, cuyos efectos deben extenderse a la ciudadanía en su conjunto, a las empresas y a las Administraciones Públicas.

La Declaración Ministerial de Granada incluye los principales ejes que son imprescindibles para lograr una verdadera sociedad y economía digitales, innovadoras, sostenibles e inclusivas.

La Declaración reconoce que el sector de las Tecnologías de la Información y las Comunicaciones (TIC) constituye un factor clave y estratégico para el crecimiento, tanto en este período de recuperación económica como más a largo plazo. Todos los Estados miembros están de acuerdo en que la Unión Europea necesita una nueva estrategia digital alrededor de las nuevas tecnologías y de la implantación de la Sociedad de la Información y del Conocimiento.

La Declaración de Granada considera que esta estrategia deberá basarse en los siguientes ejes.

  • Infraestructuras

La UE debe contar con infraestructuras sólidas, más rápidas y eficientes, especialmente respecto a la banda ancha y la redes de futuro.

Es preciso adoptar medidas concretas para superar la brecha digital alcanzando el objetivo del 100% de cobertura de banda ancha básica para todos los ciudadanos en 2013 y promover una amplia penetración de la banda ancha de velocidad ultrarrápida en 2020.

También es necesario dar un fuerte impulso al despliegue de redes de velocidad ultrarrápida de nueva generación, impulsando para ello la competencia entre proveedores de banda ancha y la implementación de un marco regulatorio predecible, que promueva la inversión eficiente en infraestructuras de banda ancha ultrarrápidas y en servicios relacionados.

  • Uso avanzado de Internet, seguridad y confianza

Europa necesita una Internet más segura, en la que los ciudadanos sean capaces de aprovechar todas las potencialidades a través de una adecuada alfabetización digital, especialmente de los sectores más desfavorecidos o reticentes a su uso. El sector público tiene aquí una labor fundamental como desarrollador de servicios públicos fundamentales en áreas como el e-Government o la e-Salud.

  • Derechos de los usuarios

La Declaración aboga por la elaboración y difusión de una Carta de derechos fundamentales de los ciudadanos en el entorno digital, fácilmente comprensible, que refuerce la seguridad jurídica y la transparencia, y sistematice los derechos que asisten a consumidores y empresas en el entorno digital.

También es preciso reforzar la protección de los datos y la privacidad de los usuarios de redes sociales y en sectores clave como la sanidad en línea o los servicios de Administración electrónica.

  • Mercado Único Digital

Un verdadero Mercado Único Digital, soporte fundamental de la economía del conocimiento en Europa, debe lograrse mediante la eliminación de los obstáculos reglamentarios, en particular en materia del acceso y de las transacciones transfronterizas.

Con respecto a los derechos de propiedad intelectual, hay que promover activamente el desarrollo de los mercados europeos de contenidos digitales, mediante soluciones prácticas que impulsen nuevos modelos de negocio y que, al mismo tiempo, protejan y aseguren la justa remuneración de los derechos de autor.

  • Servicios Públicos Digitales

Los países miembros están de acuerdo en la necesidad del desarrollo de nuevos y mejores servicos públicos digitales, que reactiven la demanda y hagan explícitas las ventajas de la economía digital y el gobierno abierto. Estos servicios públicos deben promover la reutilización de la información del sector público, incrementar la eficiencia de la Administración e impulsar una reducción significativa de las cargas administrativas de ciudadanos y empresas, así como contribuir a una economía más eco-eficiente.

En este ámbito, es preciso garantizar la implementación de estrategias de Administración electrónica, en términos organizativos, legales y técnicos, incluyendo al DNI electrónico y la firma electrónica.

  • Fortalecer la competitividad del sector TIC europeo

Hay que reforzar la competitividad del sector TIC apostando por la investigación, el desarrollo y la innovación mediante programas mejor adaptados a las especiales características de las empresas del sector, especialmente las pymes.

La Declaración también defiende que es necesario apoyar la innovación en TIC mediante la I+D en áreas en las que Europa tiene un gran potencial de mercado, como la sanidad, la movilidad ecológica, redes y medidores inteligentes y eficiencia energética, o en sectores estratégicos, tales como la Internet del Futuro o el cloud computing.

  • Dimensión internacional de la Agenda Digital

Los Estados miembros quieren reforzar la dimensión internacional de la UE en el sector TIC, muy especialmente en ámbitos como la gobernanza de Internet o la elaboración de normas internacionales.

  • Indicadores sobre la Sociedad de la Información

Por último, la Declaración resalta la necesidad de progresar en la elaboración de nuevos indicadores sobre la Sociedad de la Información, fiables y adaptados a la evolución tecnológica, y más alineados con los utilizados por otros organismos internacionales como la OCDE o la UIT.

Más información en el MITyC. Declaración de Granada para la nueva Agenda Digital

La UFV crea el GINTA, Grupo de investigación dedicado a las AA.PP.


La Universidad Francisco de Vitoria (UFV) crea «GINTA» Grupo de Investigación sobre Nuevas Tecnologías Aplicadas.

El Grupo GINTA está formado por Profesores de la Universidad y Profesionales del mundo Empresarial relacionados con las Nuevas Tecnologías

Ante la necesidad de aplicar intensivamente la tecnología en las administraciones públicas y otros sectores, se ha creado un grupo especializado en el conocimiento de las necesidades de estos, tanto a nivel tecnológico como jurídico y económico para ofrecer soluciones integrales.

El objetivo del grupo se centra en dos líneas: Administraciones Públicas Locales para su Gestión Interna y Entidades Financieras en su desarrollo de Business Inteligence (B.I.).

Para ello, el grupo preparará y entregará Proyectos de Innovación Tecnológica y Business Intelligence (Inteligencia de Negocio) relevantes, que sean del interés de las Administraciones Públicas: Ayuntamientos y Empresas Multisectoriales: Sector Financiero, Banca, Seguros, Sector de las Telecomunicaciones, Tecnologías de la Información y de la Comunicación, Energía, Bienes de Consumo etc… y también se presentará a Concursos y Licitaciones de proyectos de Innovación Tecnológica Aplicada en el mundo de las Administraciones Publicas, así como a convocatorias externas de ayudas específicas sujetas a los planes nacionales y regionales de fomento de ciencia y tecnología, contando para ello con el apoyo de la OTRI (Oficina de Transferencia de Resultados de Investigación) de la UFV.

En el ámbito de las Administraciones locales colaborará en el diseño, elaboracion e imparticion de cursos y seminarios organizados por la Administración a los colectivos sectoriales que estos determinen.

Equipo

El grupo bajo la dirección de Ignacio Temiño Aguirre está compuesto por Inmaculada Puebla Sánchez, Mara Sánchez Benito, Rodrigo Navalón García, Delia Nogales Uzabal, Natalia Cobos Lanáquera, Manuel Robredo Botella, así como por Julián Inza Aldaz y Miguel Ángel de Bas Sotelo.

El Grupo de Investigación GINTA ha identificado mediante reuniones con autoridades locales y empresas sectoriales necesidades en los campos en los que centrará su investigación:

  • Administraciones Públicas Locales para su Gestión Interna:
    • Incrementar su apertura Digital (Documentación, Expedientes Contratación Electrónica);
    • Registro Telemático;
    • Gestión Documental;
    • Plataforma de Licitación Telemática;
    • Virtualización,
    • Ordenación CPD;
    • Documentos electrónicos;
    • Sede electrónica;
    • Notificaciones fehacientes;
    • Publicación fehaciente en el perfil del contratante;
    • Custodia Digital;
    • Códigos Seguros de Verificación;
    • Certificación de Seguridad del organismo;
    • Certificados de sede electrónica, de sello electrónico y de empleado público;
    • Compulsa electrónica;
    • Pago telemático;
    • Interoperabilidad;
    • Dirección Electrónica Única;
    • Verificación de Datos de Identidad y Residencia;
    • Supresión de certificados en soporte papel;
    • Comunicación de Cambio de Domicilio;
    • Digitalización Certificada
  • Entidades Financieras en su desarrollo de Business Intelligence (B.I.):
    • Redes Avanzadas en B.I. y Tecnologías de la Información IT ;
    • Banca Virtual; Certificado Digital;
    • Factura Electrónica;
    • Firma Electrónica;
    • Marketing Social: ERP, CRM, Datamining, Datawarehouse ….;
    • Redes Sociales y Audiovisuales;
    • Diseño Gráfico de Interfaces y Usabilidad;
    • Herramientas Colaborativas, canal Web;
    • Plataformas orientadas a servicios (SOA);
    • Plan de seguridad y de sistemas;
    • Redes avanzadas en Movilidad; ……

Y todo ello con una especial aplicación de las normativas vigentes en los proyectos objetivo.

Referencia: Club de la Innovación

Información sobre los grupos de investigación de la Universidad Francisco de Vitoria

Practitioners call for immediate adoption of better eInvoicing rules


Varios especialistas en factura electrónica de toda Europa hemos estado reflexionando estos últimos meses sobre algunas de las conclusiones recogidas en el Informe Final del Grupo de Expertos en Factura Electrónica de la Comisión Europea con las que no estamos de acuerdo y con las que se está presionando a los representantes de los paises miembros que están negociando bajo la Presidencia Española la nueva redacción de la modificación de la Directiva 112/2006.

Hemos preparado un texto que nos gustaría difundir y hacer llegar a los negociadores del futuro texto de la directiva.

Practitioners call for immediate adoption of better eInvoicing rules under the Spanish Presidence

Catálogo para el Intercambio y Transferencia de Aplicaciones (CITA)


En estos dias el MITyC ha  publicado el Catálogo para el Intercambio y Transferencia de Aplicaciones (CITA).

Su objeto es que se desarrolle entre los actores del mercado de las Tecnologías de la Información y las Comunicaciones. Actualmente incluye los proyectos cofinanciados por el Ministerio de Industria, Turismo y Comercio en el Subprograma Servicios Públicos Digitales en las convocatorias de 2008 y 2009.

En breve estarán disponibles las segundas fases de las aplicaciones LocalWeb, Sigem y LocalGis que conforman la Plataforma Avanza Local Soluciones.

Hoja Informativa_CITA.pdf [PDF] [298 Kb]

Custodia digital: la protección de la integridad


La protección de la integridad y de la autenticidad de la información es un elemento que poco a poco ha ido apareciendo como un concepto clave en el ámbito profesional de los directivos españoles. En este contexto aparecen términos como la protección de registros de auditoría (o logs) y la protección de su integridad.

Albalia Interactiva ha firmado un acuerdo como socio estratégico de Kinamik Data Integrity, empresa de software líder en el desarrollo de soluciones específicas para la protección de la integridad de la información en tiempo real. En el modelo de Albalia de Gestión de documentos electrónicos de carácter probatorio, una de las piezas claves es la firma electrónica y otra el sistema de custodia digital con metadatos. Hablaré en próximos artículos de las posibilidades de unir los dos conceptos, de su relación con la Ley 11/2007 y el cumplimiento de los recientemente publicados esquemas de Seguridad e Interoperabilidad, o el cumplimiento de la LOPD. En el artículo de hoy me centraré en las razones por las que es importante mantener registros de auditoría (o logs) correctamente protegidos, y que rol representa Kinamik para su correcta gestión.

Kinamik Data Integrity es una empresa de software especializada en la protección de la integridad de la información.

Han desarrollado una solución de software que recoge, asegura y centraliza en tiempo real los registros de auditoría (o logs) desde diversas fuentes. Al procesarlos les aplica un “sello digital” que permite evidenciar cualquier intento de manipulación, obteniendo por lo tanto pruebas irrefutables de su integridad. La solución de Kinamik, llamada Secure Audit Vault, aporta una serie de beneficios para las organizaciones, entre los que destacan la reducción de costes en procesos de auditoría (interna o externa), la gestión de pruebas electrónicas y/o procesos de investigación de informática forense. Asimismo, facilita el cumplimiento de leyes y estándares, como la Ley 11/2007, la LOPD, la norma utilizada en entornos de pago PCI-DSS o la norma ISO 27001, especialmente en lo que se relaciona con la prevención y detección de la manipulación de los registros electrónicos. Finalmente disuade el fraude, reduce el riesgo e impacto de la amenaza interna y sirve como soporte en procesos judiciales al aumentar el valor probatorio de los registros, dándoles una mayor validez legal y permitiendo su uso como prueba electrónica en caso de litigio.

Su principal diferencial respecto a otras tecnologías que intentan dar protección de la integridad (uso de autoridades de sellado de tiempo (TSA), dispositivos WORM (Write Once, Read Many), herramientas de gestión de eventos (SIM/SEM), hash simple, firma digital, etc) se centra en la capacidad de procesar y asegurar la información en tiempo real, aplicando un sello de inmutabilidad al mayor nivel de detalle. Cuando se desea proteger información en contextos de alto rendimiento, por ejemplo logs, las tecnologías existentes crean una ventana de oportunidad que permitiría que una manipulación de los ficheros no fuera detectada o, aún peor, podría dar una falsa sensación de seguridad. La existencia de esta ventana de oportunidad para la manipulación hace además que los ficheros pierdan valor probatorio, pues las organizaciones se encuentran con la imposibilidad de probar un negativo, es decir, probar que nadie ha hecho nada en los ficheros y que no han sido manipulados desde el momento de su creación.

Este hecho aparentemente trivial de demostrar la existencia en un momento dado y la integridad de un documento electrónico –por ejemplo con una firma digital– se transforma en imposible por los inmanejables costes computacionales que implicarían aplicar una firma por cada fracción de segundo, en forma constante. Este mismo contexto –alto rendimiento, aplicación de numerosas “sellos” por segundo, etc- hace impracticable el uso de los servicios de autoridades de sellado de tiempo (TSA), pues su carácter transaccional implica altísimos costes por el elevado número de transacciones a “sellar” y los altísimos niveles en el uso de recursos (en particular ancho de banda),

Discrepancia con el Informe del Grupo de Expertos


Recientemente he hecho referencia al Informe final del Grupo de Expertos en Factura Electrónica enfatizando algunas discrepancias que he detectado entre lo que es opinión mayoritaria en España (y en algunos paises europeos) y lo que refleja el propio Final Report of the Expert Group on e-Invoicing .

Hoy he tenido ocasón de comentarlo en Radio Líder, emisora que se escucha en toda Galicia.

Este es el trozo del programa «Entre nosotros» que dirige la periodista Ana Valiño, y que se ha interesado por este tema:

Los puntos claves son el «equal treatment«, la firma electrónica y el formato de la factura, que debería ser UBL ya que CII (el formato identificado por el Grupo de Expertos), como ya he comentado en otra ocasión, no está todavía listo.

Informe final del Grupo de Expertos en Factura Electrónica


El Final Report of the Expert Group on e-Invoicing es el resultado de más de un año de trabajo de más de 30 expertos de toda Europa.

Junto con conclusiones que verdaderamente pueden ser de consenso se incluyen otras que parecen sesgadas por determinados intereses políticos, y en defensa de algunas posiciones particulares.

El informe tiene partidarios y detractores como puede verse en estos blogs:

Las dos posiciones son relevantes porque de la tesis «triunfadora» depende el consenso para la modificación de la Directiva 2006/112/EC, cuyo borrador actual está disponible.

La posición mayoritaria en España es que no es conveniente cambiar las reglas del juego a mitad del partido, y que tampoco es aceptable, ni siquiera dar a entender que se pueden cambiar. El efecto que tendría es que todos los jugadores se pararan hasta que queden claras las reglas de nuevo, ralentizando la expansión de la factura electrónica. Otra posición mayoritaria en España es que tampoco se deben cambiar las reglas de forma que favorezcan a los más lentos (o a los más torpes) del mercado pero con gran potencia de lobby como algunas entidades financieras europeas (afortunadamente, no las españolas).

Entre todos los conceptos que se manejan, el más peligroso es el de «equal treatment» refiriéndose a un tratamiento igual de las facturas electrónicas respecto a las de papel. Y sin definir qué significa eso.

Para ser correcto, debería llevar la coletilla latina «mutatis mutandi», que significa que se aplica la semejanza cambiando lo que haya que cambiar, como consecuencia de la diferencia de soporte que conlleva formas diferentes de gestionar. Por ejemplo, en una factura en papel se le puede poner el sello «pagado» sobre el documento original. Eso no es tan fácil de representar en un documento electrónico, salvo que se tengan en cuenta parámetros de autenticidad electrónica que algunos de los expertos pretenden eliminar de la factura electrónica.

En todo caso, mi posición personal es que no se puede imponer un modelo que cada vez es menos seguro (el del papel) sobre otro que nace con cierto nivel de seguridad. Por el contrario, dado que las facturas en papel son fácilmente falsificables se debería imponer una exigencia de seguridad adicional (se me ocurren varias: usar papel con marcas de agua, usar papel timbrado, usar papel con marcas de trepado, por ejemplo indicando el CIF del emisor, usar papel con tintas ultravioletas,…)

Por todos estos argumentos y algunos más estoy preparando un documento que recoja la posición española a favor del mantenimento de la firma electrónica de las facturas electrónicas en la Directiva 2006/112/CE, y de la adopción internacional a corto de plazo del estándar UBL, sin perjuicio de una migración futura a CII, cuando la norma esté más madura. La idea es enviarlo a la UE en el marco de la consulta  «Consultation on the Final Report of the Expert Group on e-Invoicing».

Estoy abierto a que me envieis comentarios y sugerencias para su inclusión en el documento, pero recordad que el período de la consulta se extiende desde el 30.11.2009 hasta el  26.2.2010, por lo que tengo que enviar el documento en inglés antes del cierre del plazo. Si alguien quiere contactar conmigo para este tema, que llame al 902 365 612.