¿Debe constar el número de DNI en los certificados cualificados expedidos en España?


La Ley 6/2020 recoge en su Artículo 6 (sobre «Identidad y atributos de los titulares de certificados cualificados.»

  1. La identidad del titular en los certificados cualificados se consignará de la siguiente forma:
  • En el supuesto de certificados de firma electrónica y de autenticación de sitio web expedidos a personas físicas, por su nombre y apellidos y su número de Documento Nacional de Identidad, número de identidad de extranjero o número de identificación fiscal, o a través de un pseudónimo que conste como tal de manera inequívoca. Los números anteriores podrán sustituirse por otro código o número identificativo únicamente en caso de que el titular carezca de todos ellos por causa lícita, siempre que le identifique de forma unívoca y permanente en el tiempo.
  • En el supuesto de certificados de sello electrónico y de autenticación de sitio web expedidos a personas jurídicas, por su denominación o razón social y su número de identificación fiscal. En defecto de este, deberá indicarse otro código identificativo que le identifique de forma unívoca y permanente en el tiempo, tal como se recoja en los registros oficiales.
  1. Si los certificados admiten una relación de representación incluirán la identidad de la persona física o jurídica representada en las formas previstas en el apartado anterior, así como una indicación del documento, público si resulta exigible, que acredite de forma fehaciente las facultades del firmante para actuar en nombre de la persona o entidad a la que represente y, en caso de ser obligatoria la inscripción, de los datos registrales.

Sin embargo, el Reglamento europeo EIDAS, establece en el Artículo 4 (sobre el «Principio del mercado interior»

  1. No se impondrá restricción alguna a la prestación de servicios de confianza en el territorio de un Estado miembro por un prestador de servicios de confianza establecido en otro Estado miembro por razones que entren en los ámbitos cubiertos por el presente Reglamento.
  2. Se permitirá la libre circulación en el mercado interior de los productos y servicios de confianza que se ajusten al presente Reglamento.

Por tanto, la normativa española estaría imponiendo una restricción a la prestación de servicios de confianza que excede a lo que prevé el Reglamento Europeo y restringiendo opciones a los prestadores de servicios de confianza españoles. Lo cual está expresamente prohibido por el Reglamento UE nº 910/2014, que, por cierto, es una norma de rango superior a la Ley 6/2020 española.

Prueba de que la intención del legislador europeo es la de definir diferentes mecanismos de numeración es que el Anexo I (sobre «REQUISITOS DE LOS CERTIFICADOS CUALIFICADOS DE FIRMA ELECTRÓNICA») indica:

Los certificados cualificados de firma electrónica contendrán:

a) una indicación, al menos en un formato adecuado para el procesamiento automático, de que el certificado ha sido expedido como certificado cualificado de firma electrónica;

b) un conjunto de datos que represente inequívocamente al prestador cualificado de servicios de confianza que expide los certificados cualificados, incluyendo como mínimo el Estado miembro en el que dicho prestador está establecido, y

— para personas jurídicas: el nombre y, cuando proceda, el número de registro según consten en los registros oficiales,

— para personas físicas, el nombre de la persona;

c) al menos el nombre del firmante o un seudónimo; si se usara un seudónimo, se indicará claramente;

d) datos de validación de la firma electrónica que correspondan a los datos de creación de la firma electrónica;

e) los datos relativos al inicio y final del período de validez del certificado;

f) el código de identidad del certificado, que debe ser único para el prestador cualificado de servicios de confianza;

g) la firma electrónica avanzada o el sello electrónico avanzado del prestador de servicios de confianza expedidor;

h) el lugar en que está disponible gratuitamente el certificado que respalda la firma electrónica avanzada o el sello electrónico avanzado a que se hace referencia en la letra g);

i) la localización de los servicios que pueden utilizarse para consultar el estado de validez del certificado cualificado;

j) cuando los datos de creación de firma electrónica relacionados con los datos de validación de firma electrónica se encuentren en un dispositivo cualificado de creación de firma electrónica, una indicación adecuada de esto, al menos en una forma apta para el procesamiento automático.

Es decir, es el Prestador el que define la forma de codificar el código de identidad del certificado.

En el mismo sentido se establece el principio recogido en el considerando 54:

La interoperabilidad y el reconocimiento transfronterizos de los certificados cualificados es un requisito previo para el reconocimiento transfronterizo de las firmas electrónicas cualificadas. Por consiguiente, los certificados cualificados no deben estar sometidos a ningún requisito obligatorio que exceda de los requisitos establecidos en el presente Reglamento. No obstante, en el plano nacional debe permitirse la inclusión de atributos específicos, por ejemplo identificadores únicos, en los certificados cualificados, a condición de que tales atributos específicos no comprometan la interoperabilidad y el reconocimiento transfronterizos de los certificados y las firmas electrónicas cualificados.

Y, en el plano técnico, la interoperabilidad se resuelve haciendo uso del estándar europeo destinado para ello, la norma ETSI EN 319 412-1 Y en esta norma se ve (apartado «5.1.3 Natural person semantics identifier») que son varias las posibilidades de codificar números de identidad, que no se limitan a recoger el número de DNI:

The semantics of id-etsi-qcs-SemanticsId-Natural shall be as follows.

When the natural person semantics identifier is included, any present serialNumber attribute in the subject field shall contain information using the following structure in the presented order:

  • 3 character natural person identity type reference;
  • 2 character ISO 3166-1 [2] country code;
  • hyphen-minus «-» (0x2D (ASCII), U+002D (UTF-8)); and
  • identifier (according to country and identity type reference).

The three initial characters shall have one of the following defined values:

  1. «PAS» for identification based on passport number.
  2. «IDC» for identification based on national identity card number.
  3. «PNO» for identification based on (national) personal number (national civic registration number).
  4. «TAX» for identification based on a personal tax reference number issued by a national tax authority. Thisvalue is deprecated. The value «TIN» should be used instead.
  5. «TIN» Tax Identification Number according to the European Commission – Tax and Customs Union (https://ec.europa.eu/taxation_customs/tin/tinByCountry.html).
  6. Two characters according to local definition within the specified country and name registration authority, identifying a national scheme that is considered appropriate for national and European level, followed by the character «:» (colon).

Other initial character sequences are reserved for future amendments of the present document.

EXAMPLES: "PASSK-P3000180", "IDCBE-590082394654" and "EI:SE-200007292386".

When a locally defined identity type reference is provided (two characters followed by «:»), the nameRegistrationAuthorities element of SemanticsInformation (IETF RFC 3739) shall be present and shall contain at least a uniformResourceIdentifier generalName. The two letter identity type reference preceding the «:» character shall be unique within the context of the specified uniformResourceIdentifier.

Por tanto, dada la posibilidad de hacer constar otros números de identificación de la persona física a criterio del Prestador de Servicios de Certificación y la limitación impuesta a los estados miembro que les prohíbe legislar en lo que ya legisla el Reglamento EIDAS, no sería obligatorio hacer constar el número de DNI.

Los oscenses por el mundo tienen un día especial en las fiestas de San Lorenzo de Huesca


El Ayuntamiento de Huesca organiza una recepción institucional para los oscenses residentes fuera de la ciudad durante las Fiestas de San Lorenzo. El acto tendrá lugar el domingo 14 de agosto a las 12.00 horas en el patio de la Casa Consistorial.

Todos los interesados en participar en el acto podrán inscribirse hasta el próximo 26 de julio a las 14.00 horas a través del correo electrónico protocolo@huesca.es.

El concejal de Fiestas, Ramón Lasaosa, ha animado a todos los oscenses que residen fuera de la ciudad a participar en el acto: “Queremos sentirnos cerca de todos los que no siempre estáis en la ciudad pero que lleváis a Huesca allá dónde estéis”.

Este acto ya se celebró en el año 2019 y participaron en torno a 80 oscenses que residían en otras ciudades de España y de otros países.  

Entre ellos, Maria Luisa Blasco, Oscense de pro, y su esposo, Oscense consorte, Julián Inza

Seminario Internacional Reniec 2022


Hoy comienza a las 16:00 horas de España (y de Europa central) el Seminario Internacional Reniec 2022 con el lema «Identificación para un Perú Digital” en el que participo como ponente. Se extiende del 12 al 14 de julio de 2022 y tiene lugar de 09 a 13 horas, según huso horario de Perú (de 16:00 a 20:00 según horario de España).

Seminario Internacional RENIEC 2022

Este evento ha tenido lugar de forma presencial durante pasadas ediciones en Lima (Perú) y en esta ocasión el formato es «on line».

La inscripción es gratuita (ver formulario en la parte de abajo de la página).

El hashtag del eveneto será #SeminarioReniecDigital2022

El Seminario tiene como objetivo fortalecer los conocimientos previos, compartir las experiencias nacionales e internacionales y construir oportunidades para un intercambio efectivo de buenas prácticas en los temas de identificación y registros civiles.

El Seminario lo organiza el Registro Nacional de Identificación y Estado Civil (RENIEC) y el Banco Interamericano de Desarrollo (BID), y presenta conferencias y paneles. Comienza con una ceremonia inaugural.

Se tratarán diversos temas, “Avances del Sistema de Identificación en el Perú” a cargo de la Jefa Nacional de RENIEC, Carmen Velarde Koechlin, “Arquitecturas Organizacionales Sostenibles o Resilientes” a cargo de Juan Carlos Miranda, Manager Regional de Centro América y VP de Consultoría de Krüger Corporation, “El Valor de la Identificación para el Desarrollo de las Personas” a cargo de Bernard Norvant, “Integración de Sistemas de Registro Civil e Identificación” a cargo de Sharon Sinclair, Directora Nacional del Registro Civil del Tribunal Electoral de Panamá.

El día 13, se expondrá, “Identidad Digital y Estándares Internacionales” a cargo de Stephanie de Labriolle, Gerente de Asuntos Públicos y Relaciones Internacionales, Secure Identity Alliance, “Tecnologías de Identificación Emergentes / Experiencias de la Automatización para la Identificación” a cargo de Jose Luis Hernández, Especialista Senior de Gobierno Digital del Banco Interamericano de Desarrollo y Julián Inza, Consultor Internacional y Especialista en Nuevas Tecnologías, “Gobierno Digital en Países Lideres en Economía Digital” a cargo Jose Clastornik, Ex director general del Proyecto BID en OSCE.

El día 14 de julio se expondrán, “Servicios Digitales del Estado para Ciudadanos” a cargo del representante del Ministerio del Interior de Korea, “La Identificación Electronica como componente clave de la Digitalización de un país” a cargo de Erika Piirmets de Digital transformation adviser en e-Estonia Briefing Centre, “Gestión del Cambio y Transformación Cultural” a cargo de Gabriel Weinstein, “Organizaciones Agiles” a cargo de Jean Barroca, Consultor en Modernización Digital del Sector Publico en Deloite.

Como usar Noticeman como sistema de contratación electrónica para pymes y profesionales


El artículo 1262  del Código Civil establece:

El consentimiento se manifiesta por el concurso de la oferta y de la aceptación sobre la cosa y la causa que han de constituir el contrato.

Hallándose en lugares distintos el que hizo la oferta y el que la aceptó, hay consentimiento desde que el oferente conoce la aceptación o desde que, habiéndosela remitido el aceptante, no pueda ignorarla sin faltar a la buena fe. El contrato, en tal caso, se presume celebrado en el lugar en que se hizo la oferta.

En los contratos celebrados mediante dispositivos automáticos hay consentimiento desde que se manifiesta la aceptación.

Por otro lado el artículo 1450 indica:

La venta se perfeccionará entre comprador y vendedor, y será obligatoria para ambos, si hubieren convenido en la cosa objeto del contrato, y en el precio, aunque ni la una ni el otro se hayan entregado.

Aunque hay contratos que exigen por su naturaleza requisitos especiales y otros con exigencias de forma concreta («ad solemnitatem o ad subtantiam») la mayor parte de los contratos que se vehiculan a través de internet se basan en la adecuada prestación del consentimiento. Sin consentimiento, sin confirmación de la existencia de voluntad por las partes en crear una relación jurídica generadora de derechos y obligaciones, no hay contrato.

Y esta es una de las ventajas de Noticeman: no se limita a garantizar la entrega a su destinatario de un documento en determinado momento, propio de un servicio de notificación, sino que permite gestionar diferentes variantes de prestación del consentimiento .

De esta forma, el documento notificado supone la entrega incuestionable de la oferta, y la respuesta marcada por el destinario asociada a esa oferta es la prestación del consentimiento, resultando en la perfección del contrato, de una forma que recoge todas las evidencias electrónicas de los momentos en los que se dieron los pasos de la presentación de la oferta y de su aceptación, recogiendo la expresión de voluntad de las partes.

Al redactar el mensaje la pantalla de edición es semejante a una pantalla de GMAIL u otra herramienta de redacción de correos electrónicos, y es posible adjuntar ficheros (por ejemplo el fichero de oferta).

Pero en la parte de abajo de la pantalla hay una persianilla de opciones («combo box») para que el remitente elija cómo quiere que Noticeman gestione el mensaje frente al destinatario, permitiendo varias modalidades de respuesta.

Simplemente seleccionando la opción «Acepto/no acepto» se le ofrece la destinatario la opción de elegir. De modo que si elige «Acepto» se logra la perfección del contrato con evidencias electrónicas para ambas partes, recogidas en un soporte duradero.

List of Trust Service Providers confirming support of qualified seals for EPREL organization verification


Within the EPREL Workspace, a section called «List of Trust Service Providers confirming support of qualified legal person certificates that allow generating qualified electronic seals for EPREL organization verification» has been published.

This is a list of Qualified Certification Service Providers (a subset of the full list of Qualified Certification Service Providers of the European Union), who have explicitly expressed to the European Commission their interest in providing qualified legal entity certificates for qualified electronic seals for use in the manner required by EPREL.

This list has been compiled exclusively to make it easier for suppliers of electrical equipment to select qualified trust service providers providing the desired «specific» service for EPREL. It may be that other Qualified Trusted Service Providers not on this list could also issue certificates suitable for this use.

As this is an open market, with the possibility to act cross-border, any Qualified Trust Service Provider established in any European country can, in principle, issue the certificate to an electrical equipment supplier established in a different country.

The providers currently included in this list are the following:

ANF Autoridad de Certificación Asoc., Bank-Verlag GmbH, Digisign S.A., DigitalSign Certificadora Digital S.A., Disig, a.s., European Agency of Digital Trust S.L. (EAD Trust), First certification autority, a.s., Intesi Group SpA, Quelified e-Seal, Krajowa Izba Rozliczeniowa S.A., Microsec zrt., Sectigo Europe sl, SEP Bulgaria JSC, SK ID Solutions, Trans Sped, TrustPro QTSP and UANATACA S.A.

Of all of them, I highlight, of course, EADTrust, European Agency of Digital Trust S.L. which includes a help service (in English and Spanish) for companies interested in registering their products in EPREL, which is sometimes a difficult task, especially the first time it is attempted. Call +34 917160555 if you need additional information regarding qualified eSeals for EPREL.

Lista de Prestadores de Servicios de Certificación publicada por EPREL


Dentro del «Área de Trabajo» de EPREL (EPREL Workspace) se ha publicado una sección denominada «List of Trust Service Providers confirming support of qualified seals for EPREL organisation verification» (Lista de proveedores de servicios de confianza que confirman su disposición a emitir certificados cualificados que permiten emitir sellos cualificados para la verificación de la organización EPREL).

Se trata de una lista de Prestadores Cualificados de Servicios de Certificación (subconjunto de de la lista completa de Prestadores Cualificados de Servicios de Certificación de la Unión Europea), que han manifestado explícitamente a la Comisión Europea su interés en proporcionar certificados cualificados de persona jurídica para realizar sellos electrónicos cualificados destinados a su uso de la forma requerida por EPREL.

Esta lista se ha elaborado exclusivamente para facilitar a los proveedores de equipos eléctricos la selección de proveedores que presten el servicio «específico» deseado para el EPREL. Pudiera ser que otros Prestadores Cualificados de Servicios de Confianza que no figuran en esta lista pudieran también emitir certificados adecuados para este uso-

Dado que se trata de un mercado abierto, con posibilidad de actuación tranfronteriza, cualquier Prestador establecido en cualquier país europeo puede, en principio, emitir el certificado a un proveedor de equipos eléctricos radicado en un país diferente.

Los prestadores incluidos a dia de hoy en esa lista son los siguientes:

ANF Autoridad de Certificación Asoc., Bank-Verlag GmbH, Digisign S.A., DigitalSign Certificadora Digital S.A., Disig, a.s., European Agency of Digital Trust S.L (EAD Trust), First certification autority, a.s., Intesi Group SpA Quelified e-Seal, Krajowa Izba Rozliczeniowa S.A., Microsec zrt., Sectigo Europe sl SEP Bulgaria JSC, SK ID Solutions, Trans Sped, TrustPro QTSP y UANATACA S.A.

De todos ellos destaco, claro, a EADTrust, European Agency of Digital Trust S.L. que incluye un servicio de ayuda (en inglés y en español) a las empresas interesadas en registrar sus productos en EPREL, lo que a veces constituye una tarea que presenta ciertas dificultadas, especialmente la primera vez que se intenta.

Dia internacional de la firma electrónica


El dia 30 de junio se conmemora en Estados Unidos el dia nacional de la firma electrónica.

Pero ¿cual podría ser el dia internacional de la firma electrónica?

Es un debate interesante que abro aquí, si bien lo inauguro con una propuesta. 4 de septiembre.

Porque el 4 de septiembre de 1998 se firmó electrónicamente un comunicado conjunto entre Estados Unidos e Irlanda aprovechando la visita del Presidente Bill Clinton a Irlanda. Su anfitrión, el Primer Ministro «Taoiseach» Bertie Ahern fue el otro firmante.

Ya hice referencia a este acto en mi post «Jordi Sevilla en el Observatorio del Notariado para la Sociedad de la Información» en 2006.

En una visita a la factoría del fabricante de PCs Gateway de Dublín, se preparó el entorno para la firma electrónica utilizando portátiles de Gateway y el software de firma electrónica de la empresa Baltimore Technologies, radicada en Irlanda.

La visita presidencial estaba prevista para la primera semana de septiembre. Fran Rooney, director general de Baltimore, y Brendan Tuohy, secretario general del Departamento de Empresas Públicas, elaboraron una idea para que los gobiernos de Irlanda y Estados Unidos publicaran un comunicado sobre comercio electrónico, firmado con tecnologías de seguridad digital en lugar de con pluma y tinta. Luego consiguieron el apoyo a este plan de un alto asesor político del Presidente Clinton.

La PKI era muy adecuada para la gestión de documentos oficiales. Su contenido no podía alterarse sin ser detectado después de adjuntar las firmas digitales. Pero los documentos podían seguir siendo copiados y distribuidos tan ampliamente como fuera necesario. El software de autoridad de certificación UniCert, de Baltimore, generaría los certificados digitales para identificar al Presidente Clinton y al Taoiseach Ahern. Esos certificados podrían almacenarse en tarjetas inteligentes y el proceso de firma adoptaría la forma de una transacción con tarjeta.

Clinton y Ahern recibieron sus tarjetas inteligentes personales, cada una con un código de firma único y un certificado digital. Los dos Jefes de Estado introdujeron sus tarjetas inteligentes en los lectores e introdujeron sus códigos personales, generando las firmas adjuntas al comunicado. Éste aparece, con los sellos de las firmas, en la página web de la Casa Blanca.

«¿Tienen idea de cuánto tiempo paso cada día firmando con mi nombre?» preguntó Clinton. «Me voy a sentir completamente inútil si no puedo hacer al menos eso».

El escenario estaba preparado para una exhibición de Baltimore Technologies ante un público invitado y los medios de comunicación internacionales que acompañaban al presidente estadounidense. El fabricante de ordenadores Gateway aceptó acoger el acto en sus instalaciones de Clonshaugh. Los políticos interpretaron su papel a la perfección y toda la tecnología funcionó bien.

Sin embargo, fue un inconveniente que el proceso de firma digital fuera más o menos instantáneo. Para mejorar la visivilidad de la operación, Baltimore ideó una animación especial que mostraba la transferencia de las firmas de las tarjetas al documento. Esta animación prolongaba la ceremonia y creaba una sensación de ocasión especial.

En retrospectiva, el aspecto más interesante del comunicado era el docuento que prescribía a los gobiernos en la infraestructura en evolución para las transacciones basadas en Internet: proporcionar un marco jurídico claro, promover un entorno favorable a la competencia y garantizar una protección adecuada de los objetivos de interés público, como la privacidad, los derechos de propiedad intelectual y la protección del consumidor. El acuerdo intergubernamental también afirmaba que los impuestos sobre el comercio electrónico debían ser coherentes y no discriminatorios.

En los tratados internacionales los firmante se suelen intercambiar las plumas. Quizá habría que pensar en otro acto protocolario que no implicara intercambiarse las tarjetas chip, para no transmitir ideas equívocas. Quizá los lectores de tarjetas («chipeteras»).

Dia de la firma electrónica: 30 de junio


El próximo dia 30 de junio se conmemora en Estados Unidos el dia nacional de la firma electrónica.

Se ha elegido la fecha por el momento en que el presidente William Jefferson («Bill») Clinton firma la denominada «Electronic Signatures in Global & National Commerce Act» o «ESIGN Act» el 30 de junio del año 2000. 10 años más tarde, el Congreso de Estados Unidos aprobó una resolución para que el 30 de junio tuviera la consideración de «National ESIGN Day» para aumentar la visibilidad de las firmas electrónicas y promover las ventajas en el comercio electrónico.

Antes de la adopción en el año 2000 de la Ley de Firma Electrónica (ESIGN-Electronic Signatures in Global & National Commerce Act), en 1999 se estableció la Ley Uniforme de Transacciones Electrónicas (UETA-Uniform Electronic Transactions Act). La diferencia entre la ESIGN y la UETA es que la ESIGN es una legislación federal, mientras que la UETA es adoptada por los estados individualmente. En el momento de la creación de la UETA, todos los estados excepto 3 adoptaron la ley en la legislación estatal.

Para firmar el proyecto de ley, el presidente introdujo una tarjeta inteligente criptográfica en un lector, tecleó su contraseña – «Buddy» (nombre de su perro) – y una réplica de su firma apareció en la pantalla, al tiempo que en el interior del fichero quedaba el hash del documento cifrado con su clave privada y acompañado de su certificado. Pero antes de hacerlo, firmó el proyecto de ley a la manera tradicional, con una pluma, debido a que los abogados de la Casa Blanca creían que la Constitución de Estados Unidos exige que los presidentes pongan la pluma sobre el papel para aprobar la legislación.

Es curioso, porque parece ser que en 2005 los abogados de la Casa Blanca redactaron un informe por el que que la firma con Autopen era constitucional. Y puestos a elegir, me parece que el uso de una tarjeta chip es más lógico que el de una máquina de firma.

Fin de Alexa Traffic Rank


Alexa Traffic Rank, ha desaparecido el día 1 de Mayo de 2022. Aunque, según parece, se había anunciado la discontinuación (o finalización) del servicio, a mi me ha pillado por sorpresa y me he enterado cuando me ha avisado el plug-in de mi navegador.

El plug-in todavía indicará el ranking de las páginas que visitemos hasta diciembre de 2022. y la API también funcionará hasta esa fecha.

Siempre me ha intrigado como gestionar la despedida de un servicio y no soy el único, porque en relación con los Prestadores de Servicios de Confianza DIgital un documento imprescindible (y un procedimiento que se refleja en el) es el Plan de Cese (Termination Plan) que obliga a pensar como se gestionará la finalización de los servicios.

El mensaje de Amazon (la empresa detras del servicio) ha incluido un mensaje de despedida:

Twenty-five years ago, we founded Alexa Internet. After two decades of helping you find, reach, and convert your digital audience, we made the difficult decision to retire Alexa.com on May 1, 2022. Thank you for making us your go-to resource for content research, competitive analysis, keyword research, and so much more.

We have been proud to serve you as customers.

Thank you sincerely,

The Alexa.com Team

La plataforma mostraba datos como la posición (en cuanto al número de visitas) que una página web ocupaba a nivel mundial y en el país en el que estaba registrado, así como el número de sitios que enlazaban con él, una relación de sitios similares y el tiempo medio de carga, entre otros aspectos.

El sistema recopilaba los datos que mostraba utilizando la extensión del navegador (plug-in) Alexa Browser Extension, válida para Google Chrome y Mozilla Firefox. Cuando un usuario visitaba un sitio web la extensión se ocupaba de recopilar información que luego se incorpraba a la base de datos que permitía estimar el posicionamiento de la página visitada.

Además el sitio web alexa.com permitía realizar investigaciones de posicionamiento web.

Es posible que cada vez hubiera menos usuarios que se instalaban el plug-in, lo que podría empeorar las estimaciones. Y otras herramientas como Google Analytics ya proporcionaban información estadísitica relevante de visitas y ranking de interés para los creadores de sitios web.

Fue bonito mientras duró.

Directrices EPREL: creación de perfiles de usuario y de organizaciones y verificación de proveedores


Ya he hablado en otros artículos sobre la base de datos EPREL y de los certificados cualificados de persona jurídica para sello que son necesarios patra inscribir organizaciones en esa plataforma.

La Comisión Europea ha publicado un documento de directrices de EPREL en inglés que guia a los proveedores de aparatos eléctricos para inscribir sus productos en la citada base de datos EPREL que permite gestionar las etiquetas energéticas.

Aquí se aporta el documento de directrices en español, con referencias a EADTrust en los aspectos en los que el documento se refiere a los Prestadores Cualificados de Confianza Digital en general.

Se han corregido algunas referecias al término «Sello» cuando la intención del redactor era referirse al término «Certificado».

También se ha procurado aclarar un aspecto un poco confuso referido a un tipo de identificación de empresas en registro mercantil, que en España no se usa pero que es necesario para el proceso de Verificación de la empresa en EPREL. Se trata de una herramienta de la Unión Europea que permite buscar empresas en todos los Registros Mercantiles de Europa, y que genera como resultado un identificador numérico del registro mercantil y un número interno del registro para la empresa de que se trate.

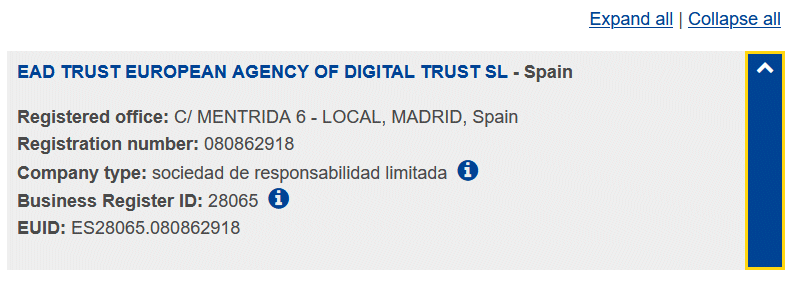
Por ejemplo, buscando EADTrust, los datos son estos:

Business registers – search for a company in the EU

EAD TRUST EUROPEAN AGENCY OF DIGITAL TRUST SL – Spain

  • Registered office: C/ MENTRIDA 6 – LOCAL, MADRID, Spain
  • Registration number: 080862918
  • Company type: sociedad de responsabilidad limitada
  • Business Register ID: 28065
  • EUID: ES28065.080862918

Un aspecto a tener en cuenta es que es crítico que los campos incluidos en el certificado coincidan con los inscritos en la base de datos para que se complete la verificación. Por ello es recomendable que las organizaciones que todavía no cuentan con certificados cualificados de persona jurídica para sello contacten con EADTrust para tener la certeza de que no habrá problemas con el certificado.

Se puede contactar con EADTrust llamando al 917160555.