Archivo de la categoría: Buenas Prácticas

Videoblog Plan-E


Estoy encantado de que José Luis Rodríguez Zapatero en primera persona haya creado este videoblog para explicar como se va a atacar la crisis. El Plan Español para el Estímulo de la Economía y el Empleo (que los ingenieros hubiéramos denominado Plan E4, pero que otro tipo de asesores han dejado en «Plan E» ) es un medio directo de conectar con los ciudadanos y demuestra la importancia que el Presidente otorga a Internet como medio de comunicación (sin despreciar el resto).

El video del Presidente es muy sencillo, como corresponde a un primer mensaje, pero demuestra su implicación con el problema.

Al margen de que habrá quien quiera criticarlo (aduciendo que precisamente existen otros canales, algunos más «oficiales»), no se puede negar la inmediatez del medio (que impregna el propio video, lo que me parece una de las mayores aportaciones, y que invito a conservar evitando futuras «ediciones profesionales»).

Aquí, «menos es más». Animo al presidente a seguir añadiendo comentarios periódicamente, desde la frescura que da una cierta improvisación y el entorno en el que se elabora (su propio despacho).

El segundo intercalar


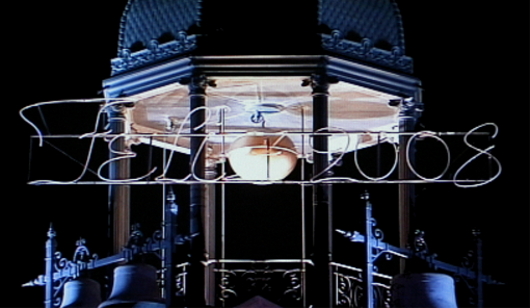
Reloj de la Puerta del SolYa hice una breve mención a los segundos intercalares en un artículo que preparé hace unos meses.

Sin embargo el tema se hace más de actualidad porque precisamente hoy se dan las circunstancias por las que es preciso insertar un segundo intercalar en el último minuto del año. La última vez que fue necesario incluir un segundo intercalar al finalizar el año fue en 2005.

En general, los segundos intercalares pueden ser positivos o negativos según sea preciso añadir o restar segundos respecto a los actuales patrones atómicos referenciados a UTC (Tiempo Universal Coordinado) para mantener el sincronismo con la rotación de la tierra que se puede acelerar o frenar ligeramente por diversos motivos a lo largo del tiempo.

Esto produce la curiosa circunstancia de que un minuto cada muchos meses pueda tener 59 segundos (esta circunstancia todavía no se ha dado) o 61 (lo que ha sucedido 24 veces desde 1972).

Para los sistemas de representación digital del tiempo (entre los que se incluyen los de timestamping) esto implica que el último minuto de 2008 verá moverse el segundero desde 00 hasta 60, antes de pasar de nuevo a 00 . Dicho así no parece muy llamativo, pero hay que recordar que normalmente el paso es de 59 a 00 al incrementar el minutero.

Los sistemas que no puedan representar el valor 60 en segundero, deberían el valor 59 durante dos segundos. Aunque lo más frecuente será que olvidemos el segundo intercalar en nuestros relojes y asumamos que el error se diluye en la deriva habitual que afecta a la mayoría de relojes.

El segundo intercalar ha tenido poca incidencia en el pasado en las retransmisiones desde la Puerta del Sol de Madrid, desde la que anuncia el cambio de año, pero este año, los maestros relojeros que gestionan el reloj protagonista, han mencionado la circunstancia, que será tratada debidamente. Sin embargo, dado que la hora oficial de España es GMT +1, la aplicación del segundo intercalar se llevará a cabo en la transición de las 00:59:59 a las 01:00:00.

A pesar del protagonismo del Reloj de la Puerta del Sol, no hay que olvidar que el patrón de referencia horaria de España se gestiona en el Real Observatorio de la Armada en Cádiz, en su Departamento de Hora.

Las horas marcadas por los GPS no se ajustan en su fuente, por lo que las aplicaciones informáticas que hagan uso de la referencia temporal GPS deben tener en cuenta que el decalaje aumentará. La información de corrección por segundos intercalares contenidas en los datos sobre UTC de la subtrama 4, página 18 del mensaje de navegación transmitida por los satélites cambiará, de forma  que antes del segundo intercalar indicará GPS – UTC = +14s y tras el,  GPS – UTC = +15s .

Normas relativas a la seguridad


El Centro Criptológico Nacional es uno de los organismos más relevantes en lo que se refiere a la difusión de los conceptos de seguridad en España.

De su página web extraigo esta interesante lista de normas técnicas de seguridad:

[ISO-11770-3:2008]

ISO/IEC 11770-3:2008, Information technology — Security techniques — Key management — Part 3: Mechanisms using asymmetric techniques, 2008.

[ISO-27005:2008]

ISO/IEC 27005:2008, Information technology — Security techniques — Information security risk management, 2008.

[UNE-71504:2008]

UNE 71504:2008 – Metodología de análisis y gestión de riesgos de los sistemas de información, 2008.

[CCN-STIC-401:2007]

Guías Generales: Glosario y Abreviaturas. Centro Criptológico Nacional, Guía STIC 401 2007.

[ITIL:2007]

ITIL V3 Glossary, 30 May 2007

[NIST-SP800-38D:2007]

Recommendation for Block Cipher Modes of Operation: Galois/Counter, NIST Special Publication 800-38D, Nov 2007.

[NIST-SP800-57:2007]

Recommendation for Key Management – Part 1: General, NIST Special Publication 800-57, March 2007.

[NIST-SP800-94:2007]

Guide to Intrusion Detection and Prevention Systems (IDPS) NIST Special Publication 800-94, February 2007.

[ISO-11568-4:2007]

ISO 11568-4:2007, Banking — Key management (retail) — Part 4: Asymmetric cryptosystems — Key management and life cycle, 2007.

[ISO-21827:2007]

ISO/IEC 21827:2002, Information technology — Systems Security Engineering — Capability Maturity Model (SSE-CMM), 2007.

[RFC4949:2007]

RFC4949, Internet Security Glossary, Version 2, August 2007Each entry is preceded by a character — I, N, O, or D — enclosed in parentheses, to indicate the type of definition (as is explained further in Section 3):

  • «I» for a RECOMMENDED term or definition of Internet origin.
  • «N» if RECOMMENDED but not of Internet origin.
  • «O» for a term or definition that is NOT recommended for use in IDOCs but is something that authors of Internet documents should know about.
  • «D» for a term or definition that is deprecated and SHOULD NOT be used in Internet documents.

.see url:http://www.ietf.org/rfc/rfc4949

[UNE-ISO-27001_es:2007]

UNE-ISO/IEC 27001:2007, Tecnología de la información – Técnicas de seguridad – Sistemas de Gestión de la Seguridad de la Información (SGSI) – Especificaciones (ISO/IEC 27001:2005), 2007.

[BS25999-1:2006]

Business continuity management – Part 1: Code of practice. British Standard BS 25999-1:2006.

[CC:2006]

Common Criteria for Information Technology Security Evaluation, version 3.1, revision 1, September 2006.

  • Part 1 – Introduction and general model
  • Part 2 – Security functional requirements
  • Part 3 – Security assurance requirements

Also published as [ISO/IEC 15408].

[CCN-STIC-001:2006]

Políticas: Seguridad de las TIC en la Administración. Centro Criptológico Nacional, Guía STIC 001, 2006.

[CCN-STIC-002:2006]

Políticas: Definición de Criptología Nacional. Centro Criptológico Nacional, Guía STIC 002, 2006.

[CCN-STIC-003:2006]

Políticas: Uso Cifradores Certificados. Centro Criptológico Nacional, Guía STIC 003, 2006.

[CCN-STIC-103:2006]

Procedimientos: Catálogo de Productos con Certificación Criptológica Centro Criptológico Nacional, Guía STIC 103, 2006.

[CCN-STIC-150:2006]

Procedimientos: Evaluación y Clasificación Tempest de Cifradores con Certificación Criptológica. Centro Criptológico Nacional, Guía STIC 150 2006.

[CCN-STIC-151:2006]

Procedimientos: Evaluacin y Clasificacin Tempest de Equipos. Centro Criptológico Nacional, Guía STIC 151 2006.

[CCN-STIC-152:2006]

Procedimientos: Evaluacin y Clasificacin Zoning de Locales. Centro Criptológico Nacional, Guía STIC 152 2006.

[CCN-STIC-201:2006]

Normas: Organización y Gestión STIC. Centro Criptológico Nacional, Guía STIC 201 2006.

[CCN-STIC-202:2006]

Normas: Estructura y Contenido DRS. Centro Criptológico Nacional, Guía STIC 202 2006.

[CCN-STIC-203:2006]

Normas: Estructura y Contenido POS. Centro Criptológico Nacional, Guía STIC 203 2006.

[CCN-STIC-204:2006]

Normas: CO-DRS-POS Formulario Centro Criptológico Nacional, Guía STIC 204 2006.

[CCN-STIC-207:2006]

Normas: Estructura y Contenido del Concepto de Operación de Seguridad (COS). Centro Criptológico Nacional, Guía STIC 207 2006.

[CCN-STIC-301:2006]

Instrucciones Técnicas: Requisitos STIC. Centro Criptológico Nacional, Guía STIC 301 2006.

[CCN-STIC-302:2006]

Instrucciones Técnicas: Interconexión de CIS. Centro Criptológico Nacional, Guía STIC 302 2006.

[CCN-STIC-303:2006]

Instrucciones Técnicas: Inspección STIC. Centro Criptológico Nacional, Guía STIC 303 2006.

[CCN-STIC-400:2006]

Guías Generales: Manual de Seguridad de las TIC. Centro Criptológico Nacional, Guía STIC 400 2006.

[CCN-STIC-403:2006]

Guías Generales: Gestión de Incidentes de Seguridad. Centro Criptológico Nacional, Guía STIC 403 2006.

[CCN-STIC-404:2006]

Guías Generales: Control de Soportes Informáticos. Centro Criptológico Nacional, Guía STIC 404 2006.

[CCN-STIC-405:2006]

Guías Generales: Algoritmos y Parmetros de Firma Electrnica Centro Criptológico Nacional, Guía STIC 405 2006.

[CCN-STIC-406:2006]

Guías Generales: Seguridad de Redes Inalámbricas. Centro Criptológico Nacional, Guía STIC 406 2006.

[CCN-STIC-407:2006]

Guías Generales: Seguridad de Telefonía Móvil. Centro Criptológico Nacional, Guía STIC 407 2006.

[CCN-STIC-408:2006]

Guías Generales: Seguridad Perimetral – Cortafuegos. Centro Criptológico Nacional, Guía STIC 408 2006.

[CCN-STIC-414:2006]

Guías Generales: Seguridad en Voz sobre IP. Centro Criptológico Nacional, Guía STIC 414 2006.

[CCN-STIC-430:2006]

Guías Generales: Herramientas de Seguridad. Centro Criptológico Nacional, Guía STIC 430 2006.

[CCN-STIC-431:2006]

Guías Generales: Herramientas de Análisis de Vulnerabilidades. Centro Criptológico Nacional, Guía STIC 431 2006.

[CCN-STIC-432:2006]

Guías Generales: Seguridad Perimetral – Detección de Intrusos. Centro Criptológico Nacional, Guía STIC 432 2006.

[CCN-STIC-435:2006]

Guías Generales: Herramientas de Monitorización de Tráfico en Red. Centro Criptológico Nacional, Guía STIC 435 2006.

[CCN-STIC-512:2006]

Guías para Entornos Windows: Gestin de Actualizaciones de Seguridad en Sistemas Windows. Centro Criptológico Nacional, Guía STIC 512 2006.

[CCN-STIC-611:2006]

Guías para otros entornos: Configuración Segura (SuSE Linux). Centro Criptológico Nacional, Guía STIC 611 2006.

[CCN-STIC-612:2006]

Guías para otros entornos: Configuración Segura (Debian). Centro Criptológico Nacional, Guía STIC 612 2006.

[CCN-STIC-614:2006]

Guías para otros entornos: Configuración Segura (RedHat Enterprise AS 4 y Fedora). Centro Criptológico Nacional, Guía STIC 614 2006.

[CCN-STIC-641:2006]

Guías para otros entornos: Plantilla configuracin segura Routers CISCO. Centro Criptológico Nacional, Guía STIC 641 2006.

[CCN-STIC-642:2006]

Guías para otros entornos: Configuracin Segura (Switches Enterasys). Centro Criptológico Nacional, Guía STIC 642 2006.

[CCN-STIC-671:2006]

Guías para otros entornos: Configuracin Segura (Servidor Web Apache). Centro Criptológico Nacional, Guía STIC 671 2006.

[CCN-STIC-903:2006]

Informes Técnicos: kk Centro Criptológico Nacional, Guía STIC 903 2006.

[CCN-STIC-951:2006]

Informes Técnicos: kk Centro Criptológico Nacional, Guía STIC 951 2006.

[CCN-STIC-952:2006]

Informes Técnicos: kk Centro Criptológico Nacional, Guía STIC 952 2006.

[CEM:2006]

Common Evaluation Methodology, version 3.1, revision 1, September 2006. Also published as [ISO/IEC 18405].

[CNSS-4009:2006]

NATIONAL INFORMATION ASSURANCE (IA) GLOSSARY. Committee on National Security Systems. CNSS Instruction No. 4009. Revised June 2006.

[COBIT:2006]

CobiT – Control Objectives, Management Guidelines, Maturity Models. IT Gobernance Institute. Version 4.0, 2006.

[FIPS-200:2006]

FIPS 200, Minimum Security Requirements for Federal Information and Information Systems, March 2006.

[NIST7298:2006]

NIST IR 7298 Glossary of Key Information Security Terms, April 25, 2006.

[NIST-SP800-53:2006]

Recommended Security Controls for Federal Information Systems, NIST Special Publication 800-53, December 2006.

[NIST-SP800-88:2006]

Guidelines for Media Sanitization, NIST Special Publication 800-88, September 2006.

[NIST-SP800-100:2006]

Information Security Handbook: A Guide for Managers, NIST Special Publication 800-100, October 2006.

[ISO-11770-4:2006]

ISO/IEC 11770-4:2006, Information technology — Security techniques — Key management — Part 4: Mechanisms based on weak secrets, 2006.

[ISO-14888-3:2006]

ISO/IEC 14888-3:2006, Information technology — Security techniques — Digital signatures with appendix — Part 3: Discrete logarithm based mechanisms, 2006.

[ISO-18028-1:2006]

ISO/IEC 18028-1:2006, Information technology — Security techniques — IT network security — Part 1: Network security management, 2006.

[ISO-18028-2:2006]

ISO/IEC 18028-2:2006, Information technology — Security techniques — IT network security — Part 1: Network security architecture, 2006.

[ISO-18028-5:2006]

ISO/IEC 18028-5:2006, Information technology — Security techniques — IT network security — Part 5: Securing communications across networks using virtual private networks, 2006.

[ISO-18033-2:2006]

ISO/IEC 18033-2:2006, Information technology — Security techniques — Encryption algorithms — Part 2: Asymmetric ciphers 2006.

[ISO-18043:2006]

ISO/IEC 18043:2006, Information technology — Security techniques — Selection, deployment and operations of intrusion detection systems. 2006.

[ISO-19790:2006]

ISO/IEC 19790:2006, Information technology — Security techniques — Security requirements for cryptographic modules. 2006.

[CCN-STIC-101:2005]

Procedimientos: Procedimiento de Acreditacin Nacional. Centro Criptológico Nacional, Guía STIC 101, 2005.

[EBIOS:2005]

EBIOS – Expression des Besoins et Identification des Objectifs de Sécurité

[NIST-SP800-38B:2005]

Recommendation for Block Cipher Modes of Operation: The CMAC Mode for Authentication, NIST Special Publication 800-38B, May 2005.

[NIST-SP800-77:2005]

Guide to IPsec VPNs NIST Special Publication 800-77, December 2005.

[NIST-SP800-83:2005]

Guide to Malware Incident Prevention and Handling, NIST Special Publication 800-83, November 2005.

[ISO-11568:2005]

ISO 11568-1:2005, Banking — Key management (retail) — Part 1: Principles, 2005.

[ISO-11568-2:2005]

ISO 11568-2:2005, Banking — Key management (retail) — Part 2: Symmetric ciphers, their key management and life cycle, 2005.

[ISO-15443-1:2005]

ISO/IEC TR 15443:2005, Information technology — Security techniques — A framework for IT security assurance — Part 1: Overview and framework, 2005.

[ISO-17799:2005]

ISO/IEC 17799:2005, Information technology — Code of practice for information security management, 2005.

[ISO-18028-3:2005]

ISO/IEC 18028-3:2005, Information technology — Security techniques — IT network security — Part 3: Securing communications between networks using security gateways , 2005.

[ISO-18028-4:2005]

ISO/IEC 18028-4:2005, Information technology — Security techniques — IT network security — Part 4: Securing remote access, 2005.

[ISO-18031:2005]

ISO/IEC 18031:2005, Information technology — Security techniques — Random bit generation, 2005.

[ISO-18033-1:2005]

ISO/IEC 18033-1:2005, Information technology — Security techniques — Encryption algorithms — Part 1: General, 2005.

[ISO-18033-3:2005]

ISO/IEC 18033-3:2005, Information technology — Security techniques — Encryption algorithms — Part 3: Block ciphers 2005.

[ISO-18033-4:2005]

ISO/IEC 18033-4:2005, Information technology — Security techniques — Encryption algorithms — Part 3: Stream ciphers 2005.

[ISO-27001:2005]

ISO/IEC 27001:2005, Information technology — Security techniques — Information security management systems — Requirements, 2005.

[H.235:2005]

ITU-T H.235, Implementors Guide for H.235 V3: Security and encryption for H-series (H.323 and other H.245- based) multimedia terminals. (5 August 2005).

[X.509:2005]

ITU-T X.509, ISI/IEC 9594-8, Information technology – Open Systems Interconnection – The Directory: Public-key and attribute certificate frameworks. 08/2005.

[Magerit-v2:2005]

Ministerio de Administraciones Públicas, Metodología de Análisis y Gestión de Riesgos de los Sistemas de Información, MAP, versión 2.0, 2005.

[UNE-Guide73_es:2005]

Gestión del riesgo — Vocabulario — Directrices para la utilización en las normas, 2005.

[FIPS-199:2004]

FIPS PUB 199, Standards for Security Categorization of Federal Information and Information Systems, February 2004..

[NIST-SP800-27:2004]

Engineering Principles for Information Technology Security (A Baseline for Achieving Security), NIST Special Publication 800-27 Rev. A, June 2004.

[NIST-SP800-37:2004]

Guide for the Security Certification and Accreditation of Federal Information Systems, NIST Special Publication 800-37, May 2004.

[NIST-SP800-38C:2004]

Recommendation for Block Cipher Modes of Operation: the CCM Mode for Authentication and Confidentiality, NIST Special Publication 800-38C, May 2004.

[NIST-SP800-60V2:2004]

Volume II: Appendixes to Guide for Mapping Types of Information and Information Systems to Security Categories, NIST Special Publication 800-60, June 2004.

[NIST-SP800-61:2004]

Computer Security Incident Handling Guide, NIST Special Publication 800-61, January 2004.

[ISO-9798-5:2004]

ISO/IEC 9798-5:2004, Information technology — Security techniques — Entity authentication — Part 5: Mechanisms using zero-knowledge techniques, 2004.

[ISO-10118-3:2004]

ISO/IEC 10118-3:2004 Information technology — Security techniques — Hash-functions — Part 3: Dedicated hash-functions, 2004.

[ISO-13335-1:2004]

ISO/IEC 13335-1:2004, Information technology — Security techniques — Management of information and communications technology security — Part 1: Concepts and models for information and communications technology security management, 2004.

[ISO-13888-1:2004]

ISO/IEC 13888-1:2004, IT security techniques — Non-repudiation — Part 1: General, 2004.

[ISO-15946-4:2004]

ISO/IEC 15946-4:2004 Information technology — Security techniques — Cryptographic techniques based on elliptic curves — Part 4: Digital signatures giving message recovery, 2004.

[ISO-18044:2004]

ISO/IEC TR 18044:2004, Information technology — Security techniques — Information security incident management, 2004.

[UNE-71502:2004]

UNE 71502:2004, Especificaciones para los Sistemas de Gestión de la Seguridad de la Información (SGSI), 2004.

[CRAMM:2003]

CCTA Risk Analysis and Management Method (CRAMM), Version 5.0, 2003.

[NIST-SP800-55:2003]

Security Metrics Guide for Information Technology Systems, NIST Special Publication 800-55, July 2003.

[ISO-15782-1:2003]

ISO 15782-1:2003, Certificate management for financial services — Part 1: Public key certificates, 2003.

[X.805:2003]

ITU-T X.805, Security architecture for systems providing end-to-end communications, (10/03).

[Ley-59:2003]

Ley 59/2003, de 19 de diciembre, de firma electrónica.

[Octave:2003]

C. Alberts and A. Dorofee, Managing information Security Risks. The OCTAVE Approach, Addison Wesley, 2003.

[TDIR:2003]

Texas Department of Information Resources, Practices for Protecting Information Resources Assets, Revised September 2003.

[NIST-SP800-34:2002]

Contingency Planning Guide for Information Technology Systems, NIST Special Publication 800-34, June 2002.

[ISO-Guide73:2002]

Risk management — Vocabulary — Guidelines for use in standards, 2002.

[ISO-8825-1:2002]

ISO/IEC 8825-1:2002, Information technology — ASN.1 encoding rules: Specification of Basic Encoding Rules (BER), Canonical Encoding Rules (CER) and Distinguished Encoding Rules (DER), 2002.

[ISO-9796-2:2002]

ISO/IEC 9796-2:2002, Information technology — Security techniques — Digital signature schemes giving message recovery — Part 2: Integer factorization based mechanisms, 2002.

[ISO-14516:2002]

ISO/IEC TR 14516:2002, Information technology — Security techniques — Guidelines for the use and management of Trusted Third Party services, 2002.

[ISO-15816:2002]

ISO/IEC 15816:2002, Information technology — Security techniques — Security information objects for access control, 2002.

[ISO-15939:2002]

ISO/IEC 15939:2002, Software engineering — Software measurement process, 2002.

[ISO-15945:2002]

ISO/IEC 15945:2002, Information technology — Security techniques — Specification of TTP services to support the application of digital signatures, 2002.

[ISO-15946-1:2002]

ISO/IEC 15946-1:2002, Information technology — Security techniques — Cryptographic techniques based on elliptic curves — Part 1: General, 2002.

[ISO-15946-2:2002]

ISO/IEC 15946-2:2002, Information technology — Security techniques — Cryptographic techniques based on elliptic curves — Part 2: Digital signatures, 2002.

[ISO-15946-3:2002]

ISO/IEC 15946-3:2002, Information technology — Security techniques — Cryptographic techniques based on elliptic curves — Part 3: Key establishment, 2002.

[ISO-15947:2002]

ISO/IEC TR 15947:2002, Information technology — Security techniques — IT intrusion detection framework, 2002.

[ISO-18014-1:2002]

ISO/IEC IS 18014-2:2002, Information technology — Security techniques — Time-stamping services — Part 1: Framework 2002.

[ISO-18014-2:2002]

ISO/IEC IS 18014-2:2002, Information technology — Security techniques — Time-stamping services — Part 2: Mechanisms producing independent tokens 2002.

[H.530:2002]

ITU-H H.530, Symmetric security procedures for H.323 mobility in H.510. (03/02).

[FIPS-140-2:2001]

FIPS 140-2, Security Requirements for Cryptographic Modules, May 2001.

[NIST-SP800-33:2001]

Underlying Technical Models for Information Technology Security, NIST Special Publication 800-33, December 2001.

[NIST-SP800-38A:2001]

Recommendation for Block Cipher Modes of Operation – Methods and Techniques, NIST Special Publication 800-38A, Dec 2001.

[ISO-15292:2001]

ISO/IEC 15292:2001, Information technology – Security techniques – Protection Profile registration procedures, 2001.

[CIAO:2000]

Critical Infrastructure Assurance Office, Practices for Securing Critical Information Assets, January 2000.

[FIPS-186-2:2000]

FIPS 186-2, Digital Signature Standard (DSS), January, 2000.

[ISO-9000_es:2000]

Sistemas de gestión de la calidad — Conceptos y vocabulario, 2000.

[ISO-10118-1:2000]

ISO/IEC 10118-1:2000, Information technology — Security techniques — Hash-functions — Part 1: General, 2000.

[ISO-13335-4:2000]

ISO/IEC 13335-4:2000, Information technology — Guidelines for the management of IT Security — Part 4: Selection of safeguards, 2000.

[Directive-1999/93/EC:1999]

Directive 1999/93/EC of the European Parliament and the Council of 13 December 1999 on a Community framework for electronic signatures.

[FIPS-43-3:1999]

FIPS 43-3, Data Encryption Standard (DES), October 1999 (withdrawn May 19, 2005).

[ISO-8732:1999]

ISO 8732:1988/Cor 1:1999, Banking – Key management (wholesale), 1999.

[ISO-9797-1:1999]

ISO/IEC 9797-1:1999, Information technology — Security techniques — Message Authentication Codes (MACs) — Part 1: Mechanisms using a block cipher, 1999.

[ISO-2382-8:1998]

ISO/IEC 2382-8:1998, Information technology — Vocabulary — Part 8: Security, 1998.

[ISO-14888-1:1998]

ISO/IEC 14888-1:1998, Information technology — Security techniques — Digital signatures with appendix — Part 1: General, 1998.

[CESID:1997]

Centro Superior de Información de la Defensa, Glosario de Términos de Criptología, Ministerio de Defensa, 3ª edición, 1997.

[ISO-9798-1:1997]

ISO/IEC 9798-1:1997, Information technology — Security techniques — Entity authentication — Part 1: General, 1997.

[Magerit:1997]

Ministerio de Administraciones Públicas, Metodología de Análisis y Gestión de Riesgos de los Sistemas de Información, MAP, versión 1.0, 1997.

[Ribagorda:1997]

A. Ribagorda, Glosario de Términos de Seguridad de las T.I., Ediciones CODA, 1997.

[ISO-10181-1:1996]

ISO/IEC 10181-1:1996, ITU-T X.810, Information technology – Open Systems Interconnection – Security frameworks for open systems: Overview, 1996.

[ISO-10181-2:1996]

ISO/IEC 10181-2:1996, ITU-T X.811, Information technology — Open Systems Interconnection — Security frameworks for open systems: Authentication framework, 1996.

[ISO-11770-1:1996]

ISO/IEC 11770-1:1996, Information technology — Security techniques — Key management — Part 1: Framework, 1996.

[ISO-11770-2:1996]

ISO/IEC 11770-2:1996, Information technology — Security techniques — Key management — Part 2: Mechanisms using symmetric techniques, 1996.

[X.790:1995]

ITU-T X.790, X.790 Trouble management function for ITU-T applications. (11/95).

[X.810:1995]

ITU-T X.810, ISO/IEC 10181-1:1996, Information technology – Open Systems Interconnection – Security frameworks for open systems: Overview. (11/95).

[IRM-5239-8:1995]

IRM-5239-08A, U.S. Marine Corps, Compuer Security Procedures, 1995.

[ITSEM:1993]

ITSEM – Information Technology Security Evaluation Manual. Commission of the European Communities. 1993.

[ITSEC:1991]

ITSEC – Information Technology Security Evaluation Criteria – Harmonized Criteria of France, Germany, the Netherlands, and the United Kingdom, Version 1.1, Published by Dept. of Trade and Industry, London, 1991.

[ISO-7498-2:1989]

ISO 7498-2:1989, ITU-T X.800, Information processing systems — Open Systems Interconnection — Basic Reference Model — Part 2: Security Architecture, 1989.

[TCSEC:1985]

TCSEC – Trusted Computer Systems Evaluation Criteria, DoD 5200.28-STD, Department of Defense, United States of America, 1985

[FIPS-81:1980]

FIPS 81, DES Modes of Operation, December 1980 (withdrawn May 19, 2005).

[BLP:1976]

Bell, D. E. and LaPadula, L. J., Secure Computer Systems: Unified Exposition and Multics Interpretation, MTR-2997 Rev. 1, MITRE Corp., Bedford, Mass., March 1976.

Core Component Technical Specification (CCTS)


La piedra angular de las actividades de estandarización de Naciones Unidas en  UN/CEFACT (Centre for Trade Facilitation and Electronic Business) son las especificaciones Core Component Technical Specification (CCTS). Los «Core Components»  («componentes esenciales» o «componentes de base») son bloques constructivos independientes de la tecnología y neutros desde el punto de vista sintáctico  que se utilizan para la modelización de datos.

En la actualidad estos bloques constructivos son también la base del estándar ISO 15000-5.

Entre las ventajas de usar CCTS se encuentran la posibilidad de reutilización de datos a través de diferentes tipos de documentos, mejor interoperabilidad de las soluciones que manejan documentos empresariales o de la administración pública y consistencia a través de diferentes estándares sectoriales.

En mi opinión, el siguiente paso en la evolución de facturae (que a finales de 2009 debería continuar la convergencia hacia los estándares internacionales) debe ser la adopción de CCTS en la definición de casi todos los elementos constructivos de la factura.

En la propia web de UNECE está disponible el documento UN/CEFACT: Core Components Technical Specification Version 2.01 (fechado el 15 de noviembre de 2003 y con 113 páginas). También existe una versión más actualizada, fechada el 16 de abril de 2007, propuesta como estándar y hecha pública para su segunda revisión, que se identifica como CCTS versión 3.0.

De la propia página del estándar ISO se obtiene información relevante sobre el uso de CCTS:

ISO/TS 15000-5:2005 can be employed wherever business information is being shared or exchanged amongst and between enterprises, governmental agencies, and/or other organisations in an open and worldwide environment.

ISO/TS 15000-5:2005 will form the basis for standards development work of business analysts,business users and information technology specialists supplying the content of and implementing applications that will employ the UN/CEFACT Core Component Library(CCL). The Core Component Library will be stored in a UN/CEFACT repository and identified in an ebXML compliant registry.

Due to the evolving nature of the UN/CEFACT Core Component Library, ISO/TS 15000-5:2005 includes material that focuses on the business community doing further discovery and analysis work. Some of the contents of ISO/TS 15000-5:2005 are not typical of this type of technical document. However, they are critical for successful adoption and standardization in this area to move forward.

Servicios DSS en EADTrust


EADTrustEADTrust es la denominación del conjunto de servicios on-line que impulsa Albalia, relacionados con la firma electrónica, la factura electrónica y la administración electrónica. Entre los servicios disponibles están los relacionados con el sellado de tiempo (timestamping) tan necesarios en los servicios de autenticidad de la sociedad de la información.

Desde hace unos dias hemos liberado la funcionalidad DSS (Digital Signature Service) que permite firmar electrónicamente y verificar firmas electrónicas de forma remota. Esta funcionalidad va a quedar a disposición de los integradores que van a poder desarrollar servicios cliente DSS sin coste alguno.

El entorno que ahora se publica cuenta con algunas restricciones que no se aplicarán a los servicios comerciales: solo gestionará firmas XAdES X-L , no se permitirán frecuencias de consulta o peticiones de servicio superiores a 10 por minuto, la TSA utilizada es la propia de EADTrust, los servicios de validación no son configurables.

La especificación DSS (Digital Signature Services) alcanzó el nivel de Standard de OASIS en junio de 2007, en su versión 1.0. Esta especificación simplifica la gestión de las firmas electrónicas en las organizaciones, permitiendo la definición de modelos de gestión centrados en servidores que se alinean con las arquitecturas de sistemas más avanzadas. Las claves privadas se pueden gestionar de forma segura en entornos centralizados y puede evitarse la dispersión de material criptográfico en los ordenadores individuales de los usuarios, robusteciendo la política de seguridad mientras se saca partido a las múltiples funcionalidades de la firma electrónica.

DSS describe dos protocolos de tipo petición/respuesta basados en XML, uno para generar firmas electrónicas  y otro para verificarlas. Al usar estos protocolos, un cliente puede enviar documentos al servidor y obtener el documento firmado electrónicamente, o enviar un documento firmado al servidor y obtener los datos de la comprobación de la firma electrónica.

DSS da cobertura a diferentes tipos de firmas electrónicas, como las basadas en XML and CMS. Se desarrolla sobre un núcleo de elementos y procedimientos que pueden perfilarse para proporcionar determinadas funciones como time-stamping (incluyendo los basados en XML), validaciones de vigencia de certificados de múltiples prestadores de servicios de certificación, sellos corporativos, sellos de sede electrónica, marcas de notificación o publicación fehaciente, o firma de código ejecutable.

El estándar DSS de OASIS se desarrolló gracias al esfuerzo de reprerentantes de la American Bar Association, Cancillería Federal de Austria, BEA Systems, CATCert-Agencia Catalana de Certificacio, IBM, Nokia, Universal Postal Union, y otros.

Estos servicios representan la posibilidad de que el sector privado pueda disfrutar de servicios equivalentes a los que proporciona la herramienta @firma del MAP y de la Junta de Andalucía, o PSIS (Plataforma de Servicios de Identificación y firma) de CatCert en el sector público, pero actualizados a las versiones más recientes de los estándares técnicos. También en muchos organismos del ámbito público pueden preferir el uso de EADTrust al de @firma, dependiendo de cuales sean sus necesidades en relación con la firma electrónica.

Algo muy necesario en el marco de las obligaciones marcadas por la Ley 11/2007 y la Ley 30/2007 para el sector público y la Let 22/2007 y la Ley 56/2007.

Convivencia de Linux y Windows


Ayer estuve en el evento de Interoperabilidad-Interoperatividad que organizaron conjuntamente Novell y Microsoft.

En la presentación, Stephen McGibbon, Regional Technology Officer de Microsoft comentó que el 69% de los grandes clientes de Microsoft utilizan también Linux en sus instalaciones, por lo que para Microsoft era una prioridad limar cualquier posible fuente de problemas de interfuncionamiento para sus clientes. Se encontraron con que Novell se estaba posicionando como la empresa más fuerte de soporte Linux en entornos empresariales y tenía preocupaciones similares respecto a  mantener libre de problemas las instalaciones de sus clientes. De modo que parecía natural explorar la colaboración.

Tras dos años de efectividad del acuerdo, recientemente se ha ampliado y en la actualidad abarca no solo los esfuerzos en virtualización (que fue el tema central de la exposición de ayer) sino los de integración de directorios (incluyendo Liberty Alliance), software ofimático (compatibilidad ODF para MS Office), accesibilidad (con mejoras para facilitar el acceso a discapacitados), porting de Silverlight a Linux y márketing conjunto. Además del sostenimiento colaborativo del Laboratorio de Interoperabilidad en Cambridge con 77 personas.

De hecho, una de las conclusiones sorprendentes es que «Microsoft vende Linux». En realidad, Microsoft incluye como parte de su oferta «certificados» de Novell que son convertibles por actividades de soporte en Linux, o entregables SuSE Linux Enterprise y a los que tienen acceso los clientes con entornos mixtos Linux/Windows.

En lo referente a la virtualización, se presentaron los productos de virtualización de ambas marcas. Por parte de Microsoft, Virtual PC para virtualización de escritorio,  Hyper-V server para servidores (que podría virtualizar, por ejemplo, un sistema  SuSE Linux Enterprise 10) y Desktop Optimization Pack para aplicaciones. Por parte de Novell, ZENWorks Orchestrator (que pronto se redenominará PlateSpin Orchestrator en linea con otros productos de la empresa del SuSE Linux), Xen como entorno de virtualización de servidores (que podría, por ejemplo virtualizar ejecuciones de Windows Server 2008), y productos complementarios como PlateSpin (Virtual Disaster Recovery y Workload de-virtualization Toolbox).

Luis Miguel Garcia Oliva - Microsoft

Luis Miguel Garcia Oliva

Tras la introducción de Stephen, la presentación fue muy interactiva y desarrollada mano a mano por  Luis Miguel Garcia Oliva de Microsft y Juan Zamora de Novell.

Juan Zamora - Novell

Juan Zamora - Novell

El 10% de los clientes conjuntos que disfrutan de las ventajas del acuerdo de forma expresa son españoles. Entre ellos cabe citar a ADIF, Arsys, Ayuntamiento de Barcelona, Caixa Galicia, Cash Converters, Chrono Express, Endesa, Eroski, FIATC, INEM, Orange, Prisa.com o Randstad

EDICOM, el PSC con «mejores prácticas»


EDICOM, empresa especializada en el desarrollo, implantación de soluciones y prestación de servicios XML/EDI, obtuvo el reconocimiento por parte del Ministerio de Industria, Turismo y Comercio para operar como PSC el pasado día 13 de Octubre, el mismo día que obtenía la Certificación de ASIMELEC, convirtiéndose en el primer PSC en disponer de esta acreditación.

El Esquema de Calidad de PSC de ASIMELEC permite identificar a los Prestadores de Servicios de Certificación que adoptan las mejores prácticas, por lo que la Autoridad de Certificación de EDICOM ha quedado identificada como la de más valor de entre las que operan en España, y, posiblemente en Europa. El sello de ASIMELEC supera los requisitos de otros esquemas como Webtrust for Certification Authorities, y tiene en cuenta la normativa europea de firma electrónica.

Operar en calidad de Autoridad de Certificación permite proveer a los clientes de EDICOM de los elementos de identificación específicos a la actividad concreta a realizar, evitando certificados generalistas y garantizando el cumplimiento de la legalidad en su interpretación más estricta, como en el caso de los dispositivos seguros, que gozan de la certificación CWA 14169.

EDICOM añade de esta forma a su amplio portafolio de soluciones para el transporte de información (mensajes de datos), el valor de actuar en Calidad de Autoridad de Certificación, lo que le permite prestar servicios como:

  • Emisión de certificados
  • Generación de Sellos de Tiempo
  • Almacenamiento certificado de información
  • Firma electrónica Remota

EDICOM expide certificados que se ajustan a lo establecido en la Directiva 1999/93/CE de 13 de diciembre de 1999 y a la Ley 59/2003 de 19 de diciembre, de firma electrónica, por lo que goza de amplio reconocimiento para operar en todos los países de la Unión Europea.

La certificación de ASIMELEC se ha obtenido en base a la auditoría de cumplimiento de la norma ETSI TS 101 456 y ha sido realizada por la consultora S21sec.

Edicom es una compañía dedicada al desarrollo e implantación de sistemas transaccionales de alto rendimiento empresa a empresa (B2B). Especialista en consultoría y desarrollo de software EDI e integración de datos (XML, EDIFACT, X12, VDA, …), aplicaciones y procesos, dispone de su propia Red de Valor Añadido (SEDEB2B) para el transporte seguro de la información, así como de soluciones en el campo del Reaprovisionamiento Continuo (CRP) y Trazabilidad. La empresa con sede en Valencia, posee delegaciones en México, Francia, Italia y Argentina, cuenta en la actualidad con un equipo humano de 128 personas especializadas en el campo de las comunicaciones electrónicas que atienden a las más de 4.800 empresas que conforman su cartera de clientes y su plataforma de intercambio mueve más de 80 millones de transacciones anuales.

Interlocución telemática


El 29 de diciembre de 2007 se publicó en el BOE la LMISI, Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información. Una de las características de esta norma es que impone a las empresas privadas ciertas obligaciones coherentes con el derecho de los ciudadanos a usar la vía telemática que se consagra en la  LAECSP, Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los Servicios Públicos .

En el artículo 2 de la LMISI se establece la obligación de ciertas empresa de disponer de un medio de interlocución telemática para la prestación de servicios al público de especial trascendencia económica. Y en la disposición final cuarta se indica que esta obligación entrará en vigor a los doce meses de la publicación de la Ley en el Boletín Oficial del Estado.

Todo el artículo tiene su interés, pero conviene destacar que sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio de interlocución telemática que, mediante el uso de certificados reconocidos de firma electrónica, les permita la realización de ciertos trámites como la contratación electrónica, modificación de condiciones contractuales, altas, bajas, quejas, histórico de facturación, sustitución de informaciones y datos en general, así como el ejercicio de los derechos de acceso, rectificación, oposición y cancelación en materia de protección de datos

Las empresas obligadas por esta normativa son aquellas con más de 100 empleados o un volumen de operaciones superior a los 6 millones de euros que presten servicios al público considerados como de especial trascendencia económica, como banca, electricidad, agua y gas, y telecomunicaciones, entre otros.

Para facilitar a todo tipo de empresas el cumplimiento de esta norma, Albalia Interactiva ha desarrollado en el marco de su gama de servicios EADTrust la funcionalidad de Interlocución Telemática que se integra con facilidad en el entorno web  de la empresa. De esta manera, en un tiempo record, es posible contar con este tipo de servicios y cumplir los plazos marcados por la ley. Los formularios firmados electrónicamente se guardan en formato XAdES-X-L (según se define por la norma TS 101 903) por lo que incluyen todas las evidencias electrónicas que afectan a la validez del certificado en el momento de la firma.

El sistema es personalizable con la imagen del web de la entidad y permite definir todo tipo de trámites y formularios. Además, es posible diseñar entornos mixtos en los que el formulario se completa y se prevalida en la entidad y se firma electrónicamente en la plataforma EADTrust.

Trámites que debe permitir la interlocución telemática

Mediante el uso de certificados reconocidos de firma electrónica, la interlocución telemática debe permitir a los clientes y usuarios la realización de, al menos, los siguientes trámites:

  • Contratación electrónica de servicios, suministros de bienes, la modificación y finalización o rescisión de los contratos, así como cualquier acto o negocio jurídico entre las partes.
  • Consulta de los datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los tres últimos años y el contrato suscrito.
  • Presentación de quejas, incidencias, sugerencias y reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.
  • Ejercicio de los derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.

Empresas afectadas por la normativa

Las empresas obligadas por esta normativa son aquellas que agrupen a más de cien trabajadores o cuenten con un volumen anual de operaciones superior a los 6.010.121 euros y que, en ambos casos, operen en los siguientes sectores:

  • Servicios de comunicaciones electrónicas a consumidores.
  • Servicios financieros destinados a consumidores, que incluyen los servicios bancarios, de crédito o de pago, los servicios de inversión, las operaciones de seguros privados, los planes de pensiones y la actividad de intermediación de seguros.
  • Servicios de suministro de agua a consumidores.
  • Servicios de suministro de gas al por menor.
  • Servicios de suministro eléctrico a consumidores finales.
  • Servicios de agencia de viajes.
  • Servicios de transporte de viajeros por carretera, ferrocarril, vía marítima o aérea.
  • Actividades de comercio al por menor.

Además, el Gobierno y las Comunidades Autónomas, podrán ampliar el ámbito de aplicación de esta obligación a otras empresas distintas de las previstas en la Ley, en aquellos casos en los que se considere que en el desarrollo de su actividad normal deban tener una interlocución telemática con sus clientes o usuarios.

ISA reemplazará a IDABC


La Comisión aprueba un nuevo programa destinado a romper las e-barreras.

La Comisión ha aprobado una propuesta de Decisión del Parlamento Europeo y el Consejo de Ministros sobre un nuevo programa para el período 2010-15: «Soluciones para la interoperabilidad de las administraciones públicas europeas» (“Interoperability Solutions for European Public Administrations” ISA).

En los últimos años, los Estados miembros han ido transformado sus administraciones para proporcionar los servicios públicos por vía electrónica a fin de que los ciudadanos y las empresas pueden comunicar rápida y fácilmente con sus administraciones nacionales.

En la Europa de hoy, los ciudadanos son libres de trabajar y reubicarse en cualquier Estado miembro de la UE y las empresas llevan a cabo negocios en toda la UE. Al hacerlo, necesitan comunicarse con las administraciones de otros Estados miembros. Los Estados miembros, a su vez, necesitan comunicarse unos con otros para servir a los ciudadanos y las empresas de la mejor manera posible.

Para evitar la creación de barreras electrónicas (e-barreras) entre las administraciones europeas, los Estados miembros y la Comisión tienen que intensificar sus esfuerzos para garantizar comunicaciones sin barreras en el seno del mercado interior.

De la burocracia a las e-barreras: la evolución de los retos

Las barreras electrónica  en las fronteras nacionales son el principal desafío de la nueva era.

Cuando han creado los servicios públicos electrónicos para reducir los trámites burocráticos y hacer la comunicación con las administraciones más rápido y fácil, los Estados miembros han tenido en cuenta principalmente teniendo la dimensión nacional. Sin embargo, para servir a los ciudadanos y las empresas en una Europa de la movilidad, los Estados miembros deben ser capaces de comunicarse fácilmente a través de las fronteras. Las soluciones desarrolladas sin coordinación a nivel de la UE pueden resultar incompatibles y noal no poder «hablar» unas con otras. Aquí es donde entra en juego el programa de medidas ISA.

En respuesta a la necesidad de coordinación y de cooperación a nivel de la UE, el programa ISA propone establecer y promover de común acuerdo a fin de evitar soluciones e-barreras en las fronteras nacionales.

En el período 2010-2015, el programa ISA intenta dar soporte y promover la cooperaciónentre administraciones públicas europeas.

ISA se centrará en proporcionar soluciones transfronterizas para las administraciones públicas, dando acceso marcos comunes, servicios comunes y herramientas genéricas y promoviendo la reutilización,  y el intercambio de experiencias y de buenas prácticas. 

De AIF a ISA: antecedentes

ISA es la continuación del programa IDABC (interoperable delivery of pan-European e-government services to administrations, businesses and citizens,  despliegue interoperable de servicios paneuropeos de e-administración a las administraciones, las empresas y los ciudadanos), que llega a su fin en diciembre de 2009.

El programa IDABC, por otro lado, se puso en marcha en enero de 2005 como  sucesor del programa IDA (“interchange of data between administrations”, «intercambio de datos entre administraciones»).

Los programas IDABC e IDA han proporcionado un valor añadido para el intercambio de información entre las administraciones en comparación con lo que podría haber sido obtenidas desde un enfoque separado y no coordinado.

El programa ISA se basará en los logros de los programas AIF e IDABC y, como sus predecesores, contribuirá a un mayor desarrollo ye implantación a aplicación de la estrategia de e-administración europea.

Ver la norma: Propuesta de DECISIÓN DEL PARLAMENTO EUROPEO Y DEL CONSEJO relativa a las soluciones de interoperabilidad para las administraciones públicas europeas (ISA)

Servired y Sistema 4B podrían fusionar sus procesadores


El desarrollo del SCF (SEPA Card Famework) impone que las empresas de gestión de medios de pago segreguen sus actividades de procesamiento de las relativas a la gestión de las marcas, a las que ahora se denomina actividades de «esquema» de medios de pago.

Por su estructura de varias empresas el entorno SEMP-Servired-SERMEPA lo tuvo fácil. La denominación SERMEPA quedó para la procesadora y Servired Sociedad Española de Medios de Pago, fue la denominación para el Esquema.

Sistema 4B tuvo que escindir su actividad procesadora, con la denominación «Redes y Procesos» .

Ahora las entidades procesadoras inician conversaciones para valorar su posible fusión, lo que podría redundar en sustanciosos ahorros de costes, y en lograr un volumen de operaciones que situaría a la nueva sociedad como líder europea. Lo cual implica su capacidad para absorber las actividades de procesamiento de esquemas de otros paises. En definitiva el posicionamiento como uno de los grandes campeones europeos en procesamiento de medios de pago.

Esta iniciativa es una consecuencia lógica de las presiones derivadas de SEPA y del posicionamiento de España como uno de los países líderes mundiales en gestión de medios de pago. Solo es cuestión de tiempo que las Cajas de Ahorro valoren la importancia de este movimiento y se sumen al carro. En este caso, con el valor añadido de su credibilidad para atraer a otras cajas de ahorro europeas.

Estamos en los albores de una nueva etapa en los que el procesador español (si al final consigue unificar todas las iniciativas) podría llegar a ser uno de los pocos líderes mundiales de esta actividad.

La noticia se ha publicado en el web de Sermepa, y de ella se ha hecho eco el diario El Pais

Servired y 4B fusionan sus sistemas de proceso de datos

Las dos redes suman el 85% del mercado de tarjetas

Í. BARRÓN – Madrid – 15/10/2008

Seguirán como marcas independientes, por el momento, pero estudian unir la parte más cara de su negocio: los sistemas de procesos, es decir, los ordenadores, que son más costosos que la plantilla. El objetivo es ganar tamaño y competitividad frente a la dura competencia europea, que amenaza con implantarse en España en los próximos años.

Las empresas procesadoras de medios de pago Sermepa (que emite tarjetas Servired) y Redes y Procesos (tarjetas 4B) han acordado «iniciar negociaciones» para la integración de sus actividades. Si este proceso concluye en una fusión, como parece probable, las entidades que forman parte de Servired serán las que dominen la nueva compañía, ya que esta sociedad tiene más del 60% del mercado. En Servired están el BBVA, La Caixa, Caja Madrid, Bancaja, Banco Sabadell, Bankinter, Caja España y Caja Laboral Popular, entre otros. Redes y Procesos, con el 25% del mercado, está formado por todas las entidades del grupo Santander, el grupo Banco Popular, Guipuzcoano, Pastor, Banco Gallego y Banca March.

Esta operación podría dejar arrinconado al sistema de las cajas de ahorros, Euro 6000, que sólo tiene el 15% del mercado. La marcha de las grandes cajas del sistema de la Confederación de Cajas de Ahorros (CECA) abrió una de las mayores crisis de esta institución. Con el paso del tiempo, se comprueba que las consecuencias de la marcha de La Caixa, Caja Madrid, Bancaja y Caixa Catalunya, entre otras, ha tenido consecuencias muy relevantes. Euro 6000 está buscando alianzas con operadores europeos, como First Data, así como posibles alianzas con cajas, para garantizar su supervivencia.

El objetivo de esta posible fusión, explican, es que ambas consideran que «juntas garantizarían el tamaño y la competitividad suficientes para ser uno de los líderes del sector en Europa».

De hecho, la Comisión Europea y el Banco Central Europeo (BCE) han alentado las fusiones en el sector de los medios de pago, preocupados por el excesivo número de pequeñas empresas procesadoras que hay en la Unión Europea (UE) y por su incapacidad de competir en tamaño con los grandes operadores. No hay que olvidar que en alguno de los principales países de Europa ya cuentan con un solo operador.

Y, por otro lado, con la integración se respondería a la necesidad de «mantener a España como referencia en la industria de los servicios bancarios europeos». También hace referencia a «situarse en la mejor posición competitiva posible para hacer frente a los retos y aprovechar las ventajas del nuevo marco definido por la implantación de la Zona Única de Medios de Pago (SEPA)», explica la nota.

La nota de prensa:

Sermepa y Redes y Procesos acuedan estudiar su fusión

Las empresas procesadoras de medios de pago Sermepa S.A. y Redes y Procesos S.A. estudian un proceso de fusión. Ambas compañías han acordado “el inicio y el desarrollo de contactos y, en su caso, negociaciones, para determinar la viabilidad, interés y condiciones de un proceso de integración de su actividad de procesamiento”.

Si el proceso concluye en una fusión, ésta se sometería, con las preceptivas autorizaciones previas de las autoridades competentes, a su aprobación por los respectivos órganos de gobierno.

El objetivo de este movimiento responde tanto a la necesidad de mantener a España como referencia en la industria de los servicios bancarios europeos, como a la de situarse en la mejor posición competitiva posible para hacer frente a los retos y aprovechar las ventajas del nuevo marco definido por la implantación de la Single Euro Payments Area (SEPA)

La Comisión Europea y el Banco Central Europeo han manifestado su preocupación por el excesivo número de pequeñas sociedades de proceso existentes en la Unión Europea, incapaces, por separado, de competir en tamaño con los grandes operadores y han alentado procesos de concentración en el sector de los medios de pago. Esta preocupación ha sido rápidamente contestada por algunos países europeos en los que se constatan antecedentes que han sido formalmente autorizados por las autoridades de competencia, entre ellos, la fusión de SIA/SSB en Italia o la que dio lugar a VocaLink en el Reino Unido.

En este entorno, las entidades bancarias accionistas de Sermepa y Redes y Procesos consideran que juntas garantizarían el tamaño y la competitividad suficientes para ser uno de los líderes del sector en Europa.

Su integración, eventualmente por la vía de fusión, en un sector en el que las economías de escala resultan fundamentales, responde a una lógica económica y a una recomendable estrategia para la industria. Las entidades aseguran que de su integración se derivaran beneficios, no sólo para las sociedades que se fusionen y sus socios, sino para la industria de los medios de pago en general, para sus usuarios y para el conjunto de los consumidores.

El presidente de Sermepa, José Manuel Gabeiras, ha manifestado tras el acuerdo que “gracias al nuevo entorno europeo podremos realizar una operación planteada y deseada históricamente por los distintos actores del sector”

En el mismo tono, el presidente de Redes y Procesos, Jesús Arellano, afirmaba que “con esta operación, nuestra posición competitiva pasará a ser mucho más significativa y fuerte en Europa”

Sermepa procesó durante el año 2007 un total de 1.950 millones de transacciones on-line y, como empresa de desarrollo tecnológico, proporciona soluciones para la industria de medios de pago de países como Andorra, Méjico, Perú, Brasil, Argentina, Venezuela y Estados Unidos.

Redes y Procesos, por su parte, procesó durante el año 2007 un total de 1.510 millones de transacciones on line, gestionando 12.680 cajeros automáticos y 458.000 terminales punto de venta.