Archivo de la categoría: Prestadores de Servicios de Certificación

Vigencia del Código Seguro de Verificación (CSV)


El Código Seguro de Verificación de documentos o CSV es un conjunto de dígitos que identifica de forma única los documentos electrónicos auténticos emitidos por una entidad.

El CSV se suele incluir en la parte final de un documento, próximo a la zona en la que se incluye la firma gráfica o la firma electrónica y posibilita el cotejo, a través de la Sede Electrónica de la entidad, de la versión impresa del documento gracias a la descarga del correspondiente documento electrónico original.

Los documentos con CSV se denominan documentos híbridos porque tienen carácter de auténticos tanto en su versión impresa como electrónica, por la posibilidad de cotejarlos contra su matriz.

Para comprobar la autenticidad de un documento, si se pone en duda, se introduce el código CSV que figura en el documento accediendo a la sección de la página web de la entidad destinada al cotejo de documentos. Si el código tecleado corresponde verdaderamente a un documento original la página web ofrecerá su descarga, lo que permitirá comprobar  la coincidencia de contenido del documento en papel con el electrónico.

En ocasiones, el CSV forma parte de una dirección URL que incluye el dominio de la página web de la sede electrónica del organismo, y en estos casos se suele incluir también un código bidimensional (QR) con dicho enlace para facilitar el cotejo con teléfonos móviles que incluyen aplicaciones de lectura de este tipo de códigos.

La razón por la que el enlace con el CSV se incluye en una zona del documento contigua a la de la firma es por que se considera que, como ella, forma parte de la zona del documento denominada escatocolo.

En el ámbito de las administraciones públicas, el CSV se menciona en la Ley 39/2015:

Artículo 27. Validez y eficacia de las copias realizadas por las Administraciones Públicas.

(…)

c) Las copias en soporte papel de documentos electrónicos requerirán que en las mismas figure la condición de copia y contendrán un código generado electrónicamente u otro sistema de verificación, que permitirá contrastar la autenticidad de la copia mediante el acceso a los archivos electrónicos del órgano u Organismo público emisor.

d) Las copias en soporte papel de documentos originales emitidos en dicho soporte se proporcionarán mediante una copia auténtica en papel del documento electrónico que se encuentre en poder de la Administración o bien mediante una puesta de manifiesto electrónica conteniendo copia auténtica del documento original.

A estos efectos, las Administraciones harán públicos, a través de la sede electrónica correspondiente, los códigos seguros de verificación u otro sistema de verificación utilizado.

(…)

El CSV también se menciona en la Ley 40/2015:

Artículo 42. Sistemas de firma para la actuación administrativa automatizada.

(…)

b) Código seguro de verificación vinculado a la Administración Pública, órgano, organismo público o entidad de Derecho Público, en los términos y condiciones establecidos, permitiéndose en todo caso la comprobación de la integridad del documento mediante el acceso a la sede electrónica correspondiente.

(…)

Es un error habitual considerar el CSV un sistema de firma, y aparte de en esta reciente Ley 40/2015, este error también se producía en la Ley 11/2007, claro antecedente en la regulación del CSV.

En el ámbito privado, el CSV lo utilizan los Prestadores de Servicios de Confianza Digital (en terminología acuñada por el Reglamento Europeo UE 910/204) para identificar documentos electrónicos auténticos accesibles a través de sus sistemas de Custodia Digital. Los documentos en papel que contienen transcripciones de documentos electrónicos suelen denominarse «albalá» o Copia Constatable si figura en ellos el Código Seguro de Verificación (CSV).

El Código Seguro de Verificación no es suficiente para identificar un documento, sino que esta información debe ir acompañada de la identificación por su URL de la sede electrónica de la entidad a la que se puede acceder para el cotejo del documento al que corresponde. La excepción está constituida por los Códigos Seguros de Verificación enrutables (o con información de encaminamiento) a los que me referiré en otro artículo.

El código seguro de verificación es unívoco para un documento determinado y no puede haber dos documentos con el mismo código (lo que se denomina una «colisión») en una misma entidad. Este es uno de los motivos por los que los CSV tienen validez ilimitada y forman parte de la identificación del documento desde su gestión en la fase activa del procedimiento administrativo hasta su custodia en la fase de archivo.

Por dicho motivo, los archiveros exigen que en el protocolo de cesión de documentos electrónicos que pasan a estar bajo su custodia se incluyan las medidas de seguridad y control que garantizan la correcta identificación del CSV de todos los documentos del lote transferido, asi como que existen medidas adicionales de control en la gestión de documentos en la fase activa que permiten garantizar que no se generarán códigos CSV coincidentes con otros asignados a los documentos transferidos para su archivo.

He escrito más artículos con temática conexa a la del CSV:

Convocatoria de junta general de socios por correo electrónico


La Orden JUS/3185/2010, de 9 de diciembre, por la que se aprueban los Estatutos-tipo de las sociedades de responsabilidad limitada, propone en su Anexo I un modelo de Estatutos-tipo para sociedades de responsabilidad limitada, que en lo referente a la «periodicidad, convocatoria y lugar de celebración de la junta general» (artículo 5), establece:

La junta general será convocada por el órgano de administración.

La convocatoria se comunicará a los socios a través de procedimientos telemáticos, mediante el uso de firma electrónica. En caso de no ser posible se hará mediante cualquier otro procedimiento de comunicación, individual y escrito que asegure la recepción por todos los socios en el lugar designado al efecto o en el que conste en el libro registro de socios. En relación con otros aspectos relativos a la convocatoria, periodicidad, lugar de celebración y mayorías para adoptar acuerdos de la junta general se aplicarán las normas previstas en la Ley de Sociedades de Capital aprobada por el Real Decreto Legislativo 1/2010, de 2 de julio.

Junta-GeneralEsta redacción ha sido invocada en algunas resoluciones de la Dirección de Registros y del Notariado cuando se ha recurrido la negativa del registrador de inscribir estatutos que sin seguir este texto exactamente, han adoptado alguno parecido.

Básicamente el DGRN ha avalado la negativa de los registradores a inscribir estatutos que hicieran mención a la posibilidad de comunicación de las convocatorias de junta por correoelectrónico asumiento el argumento de que «mediante el correo electrónico no hay seguridad ni de la recepción por el socio».

La explicación detallada del posicionamiento de los registradores mercantiles y la DGRN puede verse en el interesante artículo publicado en la web del despacho de abogados Adalte bajo el título Convocatoria de junta general de socios por correo electrónico: a propósito de dos recientes Resoluciones de la Dirección General de los Registros y del Notariado.

Lo que al parecer ignoran tanto los registradores como la DGRN es que la dirección del correo electrónico puede ser utilizada para remitir mensajes mediante servicios técnicos que permiten dejar constancia de la transmisión y recepción de las presentaciones y de las comunicaciones y notificaciones, de la fecha y hora en que se produzca su salida y de las de la puesta a disposición del interesado, de su contenido íntegro y del acceso al mismo, así como de la identificación del remitente y del destinatario de las mismas.

Estos medios técnicos tienen igual o superior carga probatoria que la que puede tener el envío de un correo certificado, que, desde luego, no permite acreditar el contenido de un envío, ni que quien lo recoge sea efectivamente su destinatario, a pesar de la abundante jurisprudencia en favor de su admisión.

De todas formas el contexto jurídico se va adecuando a los nuevos tiempos, y así viene a demostrarlo el reciente Real Decreto 1065/2015, de 27 de noviembre, sobre comunicaciones electrónicas en la Administración de Justicia en el ámbito territorial del Ministerio de Justicia y por el que se regula el sistema LexNET. En su artículo 3 señala:

Los sistemas electrónicos de información y comunicación deberán dejar constancia de la transmisión y recepción de las presentaciones y de las comunicaciones y notificaciones, de la fecha y hora en que se produzca su salida y de las de la puesta a disposición del interesado, de su contenido íntegro y del acceso al mismo, así como de la identificación del remitente y del destinatario de las mismas. Los sistemas de identificación y autentificación se ajustaran a lo previsto en la Ley 18/2011, de 5 de julio, en la Ley 59/2003, de 19 de diciembre, de firma electrónica, en el Reglamento UE n.º 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, y en el presente real decreto.

Este texto hace mención al Reglamento UE n.º 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014 que recoge toda una categoría de sistemas de comunicación que denomina «servicio de entrega electrónica certificada», y que define como  un servicio que permite transmitir datos entre partes terceras por medios electrónicos y aporta pruebas relacionadas con la gestión de los datos transmitidos, incluida la prueba del envío y la recepción de los datos, y que protege los datos transmitidos frente a los riesgos de pérdida, robo, deterioro o alteración no autorizada. Conviene referirse a sus artículos 43 y 44 ya que detallan el «Efecto jurídico de un servicio de entrega electrónica certificada» y los «Requisitos de los servicios cualificados de entrega electrónica certificada».

Con estas referencias podemos releer el artículo 173 del Real Decreto Legislativo 1/2010, de 2 de julio, por el que se aprueba el texto refundido de la Ley de Sociedades de Capital (LSC) y que se refiere a Forma de la convocatoria de la Junta General:

“1. La junta general será convocada mediante anuncio publicado en la página web de la sociedad si ésta hubiera sido creada, inscrita y publicada en los términos previstos en el artículo 11 bis. Cuando la sociedad no hubiere acordado la creación de su página web o todavía no estuviera ésta debidamente inscrita y publicada, la convocatoria se publicará en el “Boletín Oficial del Registro Mercantil” y en uno de los diarios de mayor circulación en la provincia en que esté situado el domicilio social.

2. En sustitución de la forma de convocatoria prevista en el párrafo anterior, los estatutos podrán establecer que la convocatoria se realice por cualquier procedimiento de comunicación individual y escrita, que asegure la recepción del anuncio por todos los socios en el domicilio designado al efecto o en el que conste en la documentación de la sociedad. En el caso de socios que residan en el extranjero, los estatutos podrán prever que sólo serán individualmente convocados si hubieran designado un lugar del territorio nacional para notificaciones.

3. Los estatutos podrán establecer mecanismos adicionales de publicidad a los previstos en la ley e imponer a la sociedad la gestión telemática de un sistema de alerta a los socios de los anuncios de convocatoria insertados en la web de la sociedad “.

De esta forma, ya es posible proponer un texto adecuado para su inclusión en los estatutos sociales que permita la convocatoria de Junta de Accionistas cuando conste la dirección de correo electrónico para la sociedad (se indican 2 ejemplos a partir de los que produjeron la controversia en el citado artículo de abogados Adalte:

Primer ejemplo

«Las Juntas serán convocadas por el Órgano de Administración por medio de carta certificada, con quince días de antelación a la fecha de la misma, dirigida a los domicilios de los socios que consten en el Libro Registro de Socios, o bien mediante un servicio de entrega electrónica certificada dirigido a la dirección electrónica, como por ejemplo la dirección de correo electrónico, que conste igualmente en el Libro Registro de Socios, o cualquier otro medio telemático que asegure la recepción de la comunicación».

Segundo ejemplo

La junta general será convocada por el órgano de administración. La convocatoria se comunicará a los socios a través de procedimientos telemáticos, mediante el uso de firma electrónica o mediante un servicio de entrega electrónica certificada dirigido a la dirección electrónica, como por ejemplo la dirección de correo electrónico que conste en el libro registro de socios. En todo caso se hará mediante un procedimiento de comunicación, individual y escrito que asegure la recepción por todos los socios en el lugar designado al efecto o en el que conste en el libro registro de socios. En relación con otros aspectos relativos a la convocatoria, periodicidad, lugar de celebración y mayorías para adoptar acuerdos de la junta general se aplicaran las normas previstas en la Ley de Sociedades de Capital aprobada por el Real Decreto Legislativo 1/2010, de 2 de julio

Noticeman

En el caso de que las sociedades adopten este tipo de redacción, un servicio de entrega electrónica certificada adecuado es el denominado NOTICEMAN prestado por EADTrust.

Reunión de Prestadores de Servicios de Certificación en AMETIC


El Minsiterio de Industria, Energía y Turismo está dando pasos para facilitar la adopción del Reglamento UE 910/2014 en España.

El próximo 1 de julio es un hito importante porque entran en vigor la mayor parte de los aspectos relevantes del Reglamento europeo y se deroga la Directiva 1999/93 cuya transposición dio lugar a la Ley 59/2003 que quedará igualmente derogada en su mayor parte.

Se prevé que se publique una nueva norma, posiblemente una Ley que cubra los aspectos regulatorios que el Reglamento reserva a los paises miembros, pero no podrá solaparse con lo que ya está cubierto por el Reglamento.

Para intentar armonizar en lo posible las voces del sector de los Prestadores de Servicios de Confianza Digital, se va a mantener en breve una reunión de PSCD en las instalaciones de AMETIC. Al finalizar, aquellos PSDC que lo dessen podrán formalizar la fundación del Grupo de Trabajo de Prestadores del que hemos venido hablando los últimos meses unos cuantos PSDC. Es recomendable que los Fundadores hayan formalizado previamente su incorporación a AMETIC (los que falten por hacerlo).

Este Grupo de Trabajo canalizará hacia el Minetur las inquietudes del sector de la Confianza Digital, bajo el auspicio de AMETIC, la patronal más relevante del sector de las Tecnologías de la Información y de las Comunicaciones.

La fecha será el 29 de marzo de 2016 a las 11:00 horas en la sede de AMETIC de Madrid. Se habilitará la posibilidad de participación a distancia por medios digitales.

Para manifestar este interés podéis enviarme un mensaje a julian (punto) inza (arroba) eadtrust (dot) eu, precediendo en el texto del asunto la etiqueta [PSDC]  o podéis llamar al número 91 7160555. para que tomen nota de vuestros datos.


Aplicabilidad del Reglamento Europeo UE 910/2014 (EIdAS)


A diferencia de la Directiva 93/1999 /CEE del Consejo, el Reglamento (UE)  nº 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (denominado reglamento eIDAS por las iniciales de Electronic Identificatiom Authentication and Signature) que entró en vigor el 17 de septiembre de 2014, tendrá un impacto directo y, en algunos casos,  supondrá la derogación de las leyes nacionales vigentes en los Estados miembros.

El Reglamento se aplicará gradualmente en los próximos meses con plazos de entrada en vigor escalonados que concluirán el 01 de julio 2016, con la derogación de la Directiva 93/1999 / CEE.

Desde su entrada en vigor el 17 de septiembre de 2014, ya son de aplicación las disposiciones contenidas en los artículos 9.5, 17.8, 19.4, 20.4, 21.4, 24.5, 27.4, 28.6, 29.2, 30.3, 30.4, 31.3, 32.3, 33.2, 34.2, 37.4, 38.6, 42.2, 44.2, 45.2, 47 y 48. El resto de las disposiciones, a excepción de los artículos 7, 8.1, 8.2, 9, 10, 11 y 12.1, que se aplicará a partir del 18 septiembre de 2015, deben ser implementadas a partir del 1 de julio de 2016. Sólo el  artículo 6 se aplicará a partir del 18 de septiembre 2018.

Desde 01 de julio de 2016 en adelante:

  • Los Dispositivos de Creación de Firma (denominados antes Dispositivos Seguros de Creación de Firma y ahora Dispositivos Cualificados de Creación de Firma) que tuvieran la consideración de tales según  el artículo 3.4  de la Directiva 93/1999 /CEE,  mantendrán su reconocimiento tras la nueva norma (Reglamento eIdAS).
  • Los certificados reconocidos expedidos a personas físicas de acuerdo con la Directiva 93/1999 /CEE se consideran hasta su vencimiento certificados cualificados de acuerdo con la nueva norma (Reglamento eIdAS).
  • Para ser considerados prestadores de servicios de confianza digital cualificados de acuerdo con el Reglamento eIDAS, los Prestadores de Servicios de Certificación que emitían  ​​certificados reconocidos de acuerdo con la Directiva 93/1999 / CEE deben presentar a partir del 01 de julio de 2017 un informe de evaluación sobre el cumplimiento de la normativa técnica y organizativa aplicable al órgano de supervisión (Minetur, en el caso de España).

La aplicación del Reglamento eIdAS, implica la puesta en marcha de 7 actos de ejecución que deben adoptarse en un  año:

  • 3 actos de ejecución relativos a la identificación y autenticación digital (eID)
  • 4 actos de ejecución en materia de servicios de confianza digital
    • Formatos de firma electrónica (artículo 27.4)
    • Formatos de sellos electrónicos (artículo 37.4)
    • Listas de confianza (artículo 22.5)
    • Marca de confianza de la UE (artículo 23.3)

En los más de 16 años de vigencia de la Directiva 93/1999 /CEE del Consejo, cada Estado miembro la ha desarrollado en su legislación nacional adoptando, en algunos casos normas técnicas de organismos como ETSI y CEN. En España, entre otras normas la Ley 59/2003, con disposiciones sobre firmas electrónicas en la Ley 11/2007 y en la Ley 18/2011.

El impacto revolucionario del Reglamento, sin embargo, cambia todos los paradigmas existentes anteriormente, que pueden considerarse los causantes de la falta de interoperabilidad transnacional en el mercado único europeo. El nuevo modelo, destinado a facilitarla, todavía tiene que demostrar su utilidad en un contexto internacional en el que los mayores avances se han producido a partir de la adopción de incoativas de la industria a través del CAB Forum, solo para el ámbito de los certificados para servidores web, en un modelo como en norteamericano de escasa regulación.

REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados


Se acaba de publicar el REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados con arreglo al artículo 23, apartado 3, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Texto pertinente a efectos del EEE)

REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados

(Texto pertinente a efectos del EEE)

LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 23, apartado 3,

Considerando lo siguiente:

(1)

El Reglamento (UE) no 910/2014 establece que los proveedores de servicios de confianza cualificados podrán utilizar una etiqueta de confianza para los servicios de confianza cualificados a fin de reforzar la confianza y la conveniencia para los usuarios. Esta etiqueta de confianza distingue claramente los servicios de confianza cualificados de los demás servicios de confianza, contribuyendo así a la transparencia en el mercado y fomentando por ende la confianza en los servicios en línea y la conveniencia de estos, aspectos esenciales para que los usuarios los aprovechen plenamente y confíen sin reservas en los servicios electrónicos.

(2)

La Comisión organizó un concurso para estudiantes de arte y diseño de los Estados miembros, a fin de recibir propuestas sobre un nuevo logotipo. Un jurado de expertos seleccionó las tres mejores propuestas sobre la base de los criterios especificados en el pliego de condiciones técnicas y de diseño de la «e-Mark U Trust Competition». Se celebró una consulta en línea entre el 14 de octubre y el 14 de noviembre de 2014. El logotipo propuesto, elegido por la mayoría de los visitantes del sitio web durante dicho período y respaldado por una decisión final del jurado, debe ser ahora adoptado como nueva etiqueta de confianza «UE» para servicios de confianza cualificados.

(3)

A fin de que el logotipo pueda utilizarse tan pronto como sea aplicable con arreglo a la legislación de la Unión y de garantizar el funcionamiento efectivo del mercado interior y la competencia leal y proteger los intereses de los consumidores, la nueva etiqueta de confianza «UE» para servicios de confianza cualificados ha sido registrada como marca colectiva en la Oficina de Propiedad Intelectual del Reino Unido, por lo que está en vigor, es utilizable y está protegida. El logotipo será registrado también en los registros de la Unión e internacionales.

(4)

Las medidas previstas en el presente Reglamento se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO EL PRESENTE REGLAMENTO:

Artículo 1

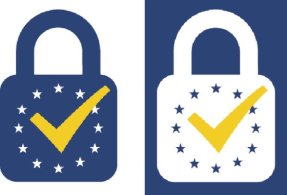
La etiqueta de confianza «UE» para servicios de confianza cualificados será de la forma que se indica en los anexos I y II, sin perjuicio de lo dispuesto en el artículo 2.

Artículo 2

1.   Los colores de referencia de la etiqueta de confianza «UE» para servicios de confianza cualificados serán Pantone no 654 y no 116; o azul (100 % cian + 78 % magenta + 25 % amarillo + 9 % negro) y amarillo (19 % magenta + 95 % amarillo), en caso de utilizarse la cuatricromía; cuando se utilicen colores RGB, los colores de referencia serán azul (43 rojo + 67 verde + 117 azul) y amarillo (243 rojo + 202 verde + 18 azul).

2.   La etiqueta de confianza «UE» para servicios de confianza cualificados podrá utilizarse solo en blanco y negro, según se muestra en el anexo II, si no resulta práctico utilizar el color.

3.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza sobre fondo oscuro, podrá utilizarse en formato negativo empleando el mismo color de fondo, tal como se muestra en los anexos I y II.

4.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza en color sobre un fondo coloreado que dificulte su visualización, podrá utilizarse una línea de delimitación alrededor de dicha etiqueta a fin de mejorar el contraste con los colores del fondo.

Artículo 3

La etiqueta de confianza «UE» para servicios de confianza cualificados tendrá una dimensión mínima que garantice la conservación de los atributos visuales y formas clave, pero su tamaño no será inferior a 64 × 85 píxeles 150 dpi.

Artículo 4

La etiqueta de confianza «UE» para servicios de confianza cualificados se utilizará de una manera que permita reconocer claramente los servicios cualificados que corresponden a la etiqueta. La etiqueta de confianza podrá ir acompañada de elementos gráficos o textuales que indiquen claramente los servicios de confianza cualificados para los que se utiliza, a condición de que no modifiquen la naturaleza de la etiqueta de confianza «UE» para servicios de confianza cualificados ni alteren el vínculo con las listas de confianza aplicables a que se refiere el artículo 23, apartado 2, del Reglamento (UE) no 910/2014.

Artículo 5

El presente Reglamento entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

El presente Reglamento será obligatorio en todos sus elementos y directamente aplicable en cada Estado miembro.

Hecho en Bruselas, el 22 de mayo de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER


(1)  DO L 257 de 28.8.2014, p. 73.


ANEXO I

Etiqueta de confianza «UE» para servicios de confianza cualificados en color

confianza-ue-color


ANEXO II

Etiqueta de confianza «UE» para servicios de confianza cualificados en blanco y negro

confianza-ue-negro


¿Cómo evolucionan las TSL europeas?


Ayer incluía en este blog la actual relación de TSL europeas que determinan los certificados que deben aceptarse en España y en todos los demás países europeos. Hace unos años, en 2011 ya preparé otra información parecida titulada EU Trusted Lists of Certification Service Providers

Son 2 muestras de mi larga cruzada para difundir el sistema de entre los estandarizados que mejor permite resolver el problema de conocer los Prestadores de Servicios de Certificación que merecen la confianza de los sistemas informáticos.

Así y todo, creo que el sistema es imperfecto, y además está mal implementado.

Todavía recuerdo retazos de una larga charla telefónica que tuve hace muchos años con Francisco Jordán, uno de los expertos españoles en certificación digital, puede que fuera en 1.999. Seguramente el ya no se acordará. Le contaba una idea que yo tenía de que el inicio de la confianza de las jerarquías de certificación pudieran gestionarse con listas nacionales gestionadas por los supervisores, con una técnica semejante a la de los DNS o LDAP. Los ordenadores, navegadores y programas que usan o admiten certificados (firmas, autenticaciones,…) tendrían una personalización nacional que además de tener en cuenta el idioma, la moneda, la fecha del cambio de hora equinoccial, la configuración del teclado o la forma de reflejar las fechas incluiría elementos esenciales hoy en día como la URL de sincronización horaria nacional (el servicio NTP que en España fue hora.roa.es y en Estados Unidos time.nist.gov) y la lista de confianza de CAs admitida a nivel nacional (construida con las de todos los países con un nivel de supervisión equivalente).

Lo más parecido a eso que tenemos en la actualidad son las listas TSL nacionales partiendo de la lista de listas, si bien su efectivo uso todavía requiere de cierto procesamiento manual.

Un detalle interesante comparando las dos listas, separadas casi cuatro años (se actualizan cada 6 meses) es que no son uniformes ciertos aspectos que deberían serlo.

Por ejemplo, incluir ficheros con la extensión ZIP para las listas en PDF no me parece una buena práctica. No se ahorra mucho espacio y el uso de ficheros comprimidos es una invitación a los rastreadores de los buscadores para que no indexen su contenido.

Algunos países hacían referencia a ficheros que incluían espacios en la denominación. Eso ya se ha corregido en las listas recientes.

Otro aspecto preocupante es el aparente cambio de organismo supervisor (el que publica las listas) en algunos países, incluido España. Por ejemplo, Finlandia, Eslovenia, Holanda, Luxemburgo,…

Algunos países incluyen solo una de las dos listas nacionales en la europea, unas veces la XML y otras la PDF. Se supone que todos tienen las dos listas. Además el criterio parece que va cambiando a lo largo del tiempo.

En mi opinión el manejo de URL más adecuado es el que hace Bélgica, y que debería ser copiado por todos los países:

Según este modelo, las TSL de España deberían figurar como:

Y lo mismo para el resto de países.

Yo incluiría en en las TSL una información que me parece crítica: la dirección (URL) de los servicios OCSP de cada prestador de servicios de certificación. Es una pena que en la última versión que yo he mirado de la norma ETSI TS 102 231 ni siquiera existe la posibilidad de incluir esa información por restricciones del estándar.

Nuestras esperanzas están puestas en la futura norma ETSI TS 119 612 Electronic Signatures and Infrastructures (ESI); Trusted Lists que incluye extensiones opcionales (para mi obligatorias) al respecto, como expiredCertsRevocationInfo, y que deberá evolucionar para incluir los servidores OCSP de todos los Prestadores de Servicios de Confianza Digital (PSCD) cualificados que expidan certificados cualificados.

¿Donde están las TSL europeas?


La recientemente publicada Ley 15/2014 señala:

En lo que respecta a la firma electrónica en la Administración pública, se modifica la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos, para asegurar el uso de una única relación de certificados electrónicos reconocidos en todas las Administraciones Públicas, de manera que se liberen recursos administrativos para otros fines más productivos y se eliminen los costes y cargas que su aceptación en cada Administración Pública supone para los prestadores de servicios. Esa lista será la lista de confianza de prestadores de servicios de certificación establecidos en España que mantiene el Ministerio de Industria, Energía y Turismo, que contiene, de manera diferenciada, los certificados electrónicos reconocidos correspondientes a los sistemas de firma electrónica avanzada admitidos por las Administraciones Públicas. Dicha lista sustituye a las relaciones de prestadores de servicios de certificación que cada Administración puede crear en la actualidad, por lo que decae la necesidad de publicarlas a que se refería el artículo 15.2 de la Ley 11/2007, de 22 de junio.

Aunque no es objeto de la regulación contenida en la presente disposición, debe tenerse en cuenta que se está tramitando un Reglamento europeo sobre identificación electrónica y servicios de confianza para las transacciones en el mercado interior, que obligará a las Administraciones Públicas a admitir también los certificados electrónicos reconocidos emitidos por prestadores de servicios que figuren en las listas de confianza de otros Estados miembros de la Unión Europea en los términos que prevea dicha norma comunitaria, por lo que las Administraciones Públicas deberán ir planteándose la adaptación de sus sistemas a dicha circunstancia, contando para ello con el sistema nacional de verificación de certificados electrónicos en las Administraciones Públicas.

Lo cierto es que a la fecha de publicación en el BOE de dicha norma (el 17 de septiembre de 2014) ya se había publicado el Reglamento UE 910/2014 (en el DOUE  núm. 257, de 28 de agosto de 2014) por lo que ya es de aplicación la obligación de aceptar los certificados recogidos en todas las TSL europeas-

¿Como encontrar todas las TSL?  No es difícil. Seguidamente las indicaré. Agradecería que en lo comentarios incluyáis, quienes la sepáis, la respuesta a la pregunta ¿Como encontrar todas las TSL? porque existen varios métodos.

Austria

Bélgica

Bulgaria

Chipre

Chequia

Alemania

Dinamarca

Estonia

Grecia

España

Finlandia

Francia

Croacia

Hungría

Irlanda

Islandia

Italia

Liechtenstein

Luxemburgo

Latvia

Malta

Holanda

Noruega

Polonia

Portugal

Rumanía

Suecia

Eslovenia

Eslovaquia

Reino Unido


DECISIÓN DE EJECUCIÓN (UE) 2015/296 DE LA COMISIÓN de 24 de febrero de 2015 – procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica


Se acaba de publicar la DECISIÓN DE EJECUCIÓN (UE) 2015/296 DE LA COMISIÓN de 24 de febrero de 2015 por la que se establecen las modalidades de procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica con arreglo al artículo 12, apartado 7, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Texto pertinente a efectos del EEE)


LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 12, apartado 7,

Considerando lo siguiente:

(1)

La cooperación entre los Estados miembros en materia de interoperabilidad y seguridad de los sistemas de identificación electrónica resulta esencial para fomentar un alto grado de confianza y seguridad que corresponda al nivel de riesgo en tales sistemas.

(2)

El artículo 7, letra g), del Reglamento (UE) no 910/2014 requiere que el Estado miembro notificante facilite a los demás Estados miembros, con seis meses de antelación, una descripción de este sistema, a fin de que los Estados miembros puedan cooperar de la manera descrita en el artículo 12, apartado 5, del Reglamento (UE) no 910/2014.

(3)

La cooperación entre los Estados miembros exige unos procedimientos simplificados. La interoperabilidad y la seguridad de los sistemas de identificación electrónica no pueden crearse mediante procedimientos aplicados en distintas lenguas. La utilización de la lengua inglesa en la cooperación debe facilitar la consecución de la interoperabilidad y la seguridad de los sistemas de identificación electrónica, pese a lo cual la traducción de la documentación ya existente no debe ser origen de cargas poco razonables.

(4)

Diversos elementos de los sistemas de identificación electrónica son gestionados por autoridades u organismos diferentes de los Estados miembros. Para hacer posible una cooperación efectiva y simplificar los procedimientos administrativos, procede velar por que cada Estado miembro disponga de un interlocutor único a través del cual pueda accederse a sus autoridades y organismos competentes.

(5)

El intercambio de información, experiencia y buenas prácticas entre los Estados miembros facilita el desarrollo de los sistemas de identificación electrónica y sirve como herramienta para alcanzar la interoperabilidad técnica. La necesidad de una cooperación de este tipo se justifica específicamente en caso de introducirse adaptaciones en sistemas de identificación electrónica ya notificados o modificaciones de los sistemas de identificación electrónica sobre los que se haya facilitado información a los Estados miembros antes de la notificación, así como en caso de producirse acontecimientos o incidentes importantes que puedan afectar a la seguridad o a la interoperabilidad de los sistemas de identificación electrónica. Asimismo, los Estados miembros deben disponer de los medios necesarios para solicitar este tipo de información relativa a la interoperabilidad y la seguridad de los sistemas de identificación electrónica de los demás Estados miembros.

(6)

La revisión por pares de los sistemas de identificación electrónica debe entenderse como un proceso de aprendizaje mutuo que contribuye a reforzar la confianza entre los Estados miembros y garantiza la interoperabilidad y la seguridad de los sistemas de identificación electrónica notificados. Esto obliga a los Estados miembros notificantes a facilitar suficiente información sobre sus sistemas de identificación electrónica. No obstante, debe tenerse también en cuenta la necesidad de que los Estados miembros preserven la confidencialidad de determinada información, cuando sea fundamental para la seguridad.

(7)

Con el fin de garantizar que el proceso de revisión por pares es rentable y produce resultados claros y concluyentes, así como de evitar cargas innecesarias a los Estados miembros, los Estados miembros deben llevar a cabo colectivamente una sola revisión por pares.

(8)

Los Estados miembros deben tener en cuenta las evaluaciones de terceros independientes, si existen, a la hora de cooperar en asuntos relacionados con los sistemas de identificación electrónica, incluso a la hora de realizar las evaluaciones por pares.

(9)

Con el fin de facilitar las modalidades de procedimiento para alcanzar los objetivos del artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, debe crearse una Red de Cooperación. Su propósito es garantizar la existencia de un foro que pueda incluir a todos los Estados miembros y les permita cooperar de manera formal en relación con los aspectos prácticos del mantenimiento del marco de interoperabilidad.

(10)

La Red de Cooperación debe examinar los proyectos de formularios de notificación facilitados por los Estados miembros de conformidad con el artículo 7, letra g), del Reglamento (UE) no 910/2014 y emitir dictámenes que proporcionen indicaciones respecto a la conformidad de los sistemas en ellos descritos con los requisitos de los artículos 7, 8, apartados 1 y 2, y 12, apartado 1, de dicho Reglamento y el acto de ejecución a que se hace referencia en el artículo 8, apartado 3, de dicho Reglamento. El artículo 9, apartado 1, letra e), del Reglamento (UE) no 910/2014 exige que los Estados miembros notificantes describan cómo cumple el sistema de identificación electrónica notificado los requisitos de interoperabilidad con arreglo al artículo 12, apartado 1, del Reglamento (UE) no 910/2014. En particular, los dictámenes de la Red de Cooperación deben ser tenidos en cuenta por los Estados miembros cuando se preparen para cumplir la obligación que les impone el artículo 9, apartado 1, letra e), del Reglamento (UE) no 910/2014 de describir a la Comisión cómo cumple el sistema de identificación electrónica notificado los requisitos de interoperabilidad con arreglo al artículo 12, apartado 1, del Reglamento (UE) no 910/2014.

(11)

Todas las partes implicadas en la notificación deben tomar nota del dictamen de la Red de Cooperación como orientación para todos los procesos de cooperación, notificación e interoperabilidad.

(12)

A fin de garantizar la eficacia del proceso de revisión por pares realizado en virtud de la presente Decisión, procede que la Red de Cooperación facilite orientaciones a los Estados miembros.

(13)

Las medidas previstas en la presente Decisión se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO LA PRESENTE DECISIÓN:

CAPÍTULO I

DISPOSICIONES GENERALES

Artículo 1

Objetivo

Con arreglo al artículo 12, apartado 7, del Reglamento, la presente Decisión establece las modalidades de procedimiento para facilitar la cooperación entre los Estados miembros, en la medida necesaria para garantizar la interoperabilidad y la seguridad de los sistemas de identificación electrónica que los Estados miembros tengan intención de notificar o hayan notificado a la Comisión. Las modalidades se refieren, en particular:

a)

al intercambio de información, experiencia y buenas prácticas sobre los sistemas de identificación electrónica y el examen de las novedades pertinentes en el sector de la identificación electrónica, según lo establecido en el capítulo II;

b)

a la revisión por pares de los sistemas de identificación electrónica, según lo establecido en el capítulo III, y

c)

a la cooperación a través de la Red de Cooperación, según lo establecido en el capítulo IV.

Artículo 2

Lengua de la cooperación

1.   Salvo que los Estados miembros afectados acuerden otra cosa, la lengua de la cooperación será el inglés.

2.   Pese a lo dispuesto en el apartado 1, los Estados miembros no estarán obligados a traducir los documentos justificativos a que se refiere el artículo 10, apartado 2, cuando ello suponga una carga excesiva.

Artículo 3

Interlocutor único

1.   A efectos de la cooperación entre los Estados miembros en virtud del artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, cada Estado miembro designará un interlocutor único.

2.   Cada Estado miembro comunicará a los demás Estados miembros y a la Comisión la información sobre dicho interlocutor único. La Comisión pondrá en línea una lista de los interlocutores únicos.

CAPÍTULO II

INTERCAMBIO DE INFORMACIÓN, EXPERIENCIA Y BUENAS PRÁCTICAS

Artículo 4

Intercambio de información, experiencia y buenas prácticas

1.   Los Estados miembros deberán compartir la información, la experiencia y las buenas prácticas relativas a los sistemas de identificación electrónica con los demás Estados miembros.

2.   Cada Estado miembro informará, por tanto, a los demás Estados miembros cuando introduzca cualquiera de las modificaciones, mejoras o adaptaciones siguientes, que guardan relación con la interoperabilidad o los niveles de seguridad del sistema:

a)

las mejoras o adaptaciones de su sistema de identificación electrónica ya notificado, cuando no requieran notificación con arreglo al artículo 9, apartado 1, del Reglamento (UE) no 910/2014;

b)

las modificaciones, mejoras o adaptaciones de la descripción de su sistema de identificación electrónica facilitada con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014 que se produjeron antes de la notificación.

3.   Cuando un Estado miembro tenga conocimiento de cualquier hecho o incidente importante que no esté relacionado con su sistema de identificación electrónica notificado, pero que puede afectar a la seguridad de otros sistemas de identificación electrónica notificados, informará de ello a los demás Estados miembros.

Artículo 5

Solicitud de información sobre interoperabilidad y seguridad

1.   Cuando un Estado miembro considere que, a fin de garantizar la interoperabilidad entre los sistemas de identificación electrónica, es necesario disponer de información complementaria a la ya facilitada por el Estado miembro que notificó el sistema de identificación electrónica, podrá solicitar a este dicha información. El Estado miembro notificante deberá facilitar dicha información, a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

2.   Con el fin de mejorar la seguridad de los sistemas de identificación electrónica, un Estado miembro que tenga una duda en materia de seguridad en relación con un sistema que haya sido notificado o esté en proceso de notificación podrá solicitar información sobre dicha duda. El Estado miembro objeto de la solicitud deberá facilitar a todos los Estados miembros la información pertinente solicitada para determinar si se ha producido una violación de seguridad con arreglo al artículo 10 del Reglamento (UE) no 910/2014 o determinar si existe un riesgo real de que pueda producirse tal violación, a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

Artículo 6

Intercambio de información a través de los interlocutores únicos

Los Estados miembros intercambiarán información con arreglo a los artículos 4 y 5 a través de los interlocutores únicos y facilitarán la información pertinente solicitada sin demora indebida.

CAPÍTULO III

REVISIÓN POR PARES

Artículo 7

Principios

1.   La revisión por pares es un mecanismo de cooperación entre Estados miembros cuyo objetivo es garantizar la interoperabilidad y la seguridad de los sistemas de identificación electrónica notificados.

2.   La participación de los Estados miembros pares será voluntaria. El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a una revisión por pares no podrá negarse a que determinado Estado miembro participe como par en dicho proceso.

3.   Cada Estado miembro que participe en el proceso de revisión por pares correrá con los gastos que suponga su participación en dicho proceso.

4.   La información obtenida a través del proceso de revisión por pares deberá utilizarse exclusivamente con este fin. Los representantes de los Estados miembros que lleven a cabo la revisión por pares no revelarán a terceros ninguna información sensible o confidencial obtenida en el transcurso de dicha revisión.

5.   Los Estados miembros pares deberán revelar cualquier posible conflicto de intereses que puedan tener los representantes designados por ellos para tomar parte en las actividades de revisión.

Artículo 8

Inicio del proceso de revisión por pares

1.   El proceso de revisión por pares podrá iniciarse de dos maneras distintas:

a)

un Estado miembro solicita que su sistema de identificación electrónica sea sometido a una revisión por pares;

b)

uno o más Estados miembros expresan el deseo de llevar a cabo la revisión por pares del sistema de identificación electrónica de otro Estado miembro. En su solicitud, deberán indicar las razones por las que desean llevar a cabo la revisión por pares y explicar cómo contribuirá dicha revisión a la interoperabilidad y seguridad de los sistemas de identificación electrónica de los Estados miembros.

2.   Las solicitudes a que se refiere el apartado 1 se comunicarán a la Red de Cooperación de conformidad con el apartado 3. Los Estados miembros que tengan intención de participar en la revisión por pares deberán comunicarlo a la Red de Cooperación en el plazo de un mes.

3.   El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a una revisión por pares deberá facilitar a la Red de Cooperación la siguiente información:

a)

el sistema de identificación electrónica objeto de revisión;

b)

el o los Estados miembros pares;

c)

el calendario para la presentación a la Red de Cooperación del resultado esperado, y

d)

las modalidades de realización de la revisión por pares con arreglo al artículo 9, apartado 2.

4.   Una vez realizada la revisión por pares, el sistema de identificación electrónica no será sometido a otra revisión dentro de los dos años siguientes, salvo que así lo haya acordado la Red de Cooperación.

Artículo 9

Preparación de la revisión por pares

1.   Los Estados miembros que intervengan como pares facilitarán al Estado miembro cuyo sistema de identificación electrónica sea objeto de revisión los nombres y datos de contacto de los representantes suyos que participarán en la revisión dentro de las dos semanas siguientes al momento en que dichos Estados miembros hayan informado de su intención de participar en la revisión con arreglo al artículo 8, apartado 2. El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a revisión por pares podrá denegar la participación de un representante en caso de conflicto de interés.

2.   Teniendo en cuenta las orientaciones facilitadas por la Red de Cooperación, el Estado miembro cuyo sistema de identificación electrónica sea sometido a revisión por pares y los Estados miembros pares se concertarán sobre:

a)

el alcance y las modalidades de la revisión por pares sobre la base del ámbito de aplicación del artículo 7, letra g), o del artículo 9, apartado 1, del Reglamento (UE) no 910/2014 y del interés expresado por los Estados miembros pares en la fase de inicio;

b)

el calendario de las actividades de revisión por pares, a fin de determinar un plazo, que no podrá exceder de tres meses a partir del momento en que los Estados miembros pares faciliten los nombres y datos de contacto de sus representantes de conformidad con el apartado 1;

c)

otras modalidades de organización relacionadas con el proceso de revisión por pares.

El Estado miembro cuyo sistema de identificación electrónica sea objeto de una revisión por pares deberá informar de este acuerdo a la Red de Cooperación.

Artículo 10

Revisión por pares

1.   Los Estados miembros participantes llevarán a cabo la revisión por pares de forma conjunta. Los representantes de los Estados miembros elegirán entre ellos mismos a un representante para coordinar la revisión.

2.   El Estado miembro cuyo sistema de identificación electrónica sea objeto de una revisión por pares facilitará a los Estados miembros pares el formulario de notificación presentado a la Comisión, o una descripción del sistema con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014 en caso de que el sistema de identificación electrónica todavía no haya sido notificado. También facilitará todos los documentos justificativos e información adicional pertinente.

3.   La revisión por pares podrá incluir, sin que la relación sea exhaustiva, uno o varios de los siguientes aspectos:

a)

evaluación de la documentación pertinente;

b)

examen de los procesos;

c)

seminarios de carácter técnico, y

d)

consideración de la evaluación por terceros independiente.

4.   Los Estados miembros pares podrán solicitar documentación adicional relacionada con la notificación. El Estado miembro cuyo sistema de identificación electrónica sea objeto de revisión por pares deberá facilitar dicha información a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

Artículo 11

Resultados de la evaluación por pares

Los Estados miembros pares prepararán y presentarán un informe destinado a la Red de Cooperación en el plazo de un mes a partir de la finalización del proceso de revisión por pares. Los miembros de la Red de Cooperación podrán solicitar información suplementaria o aclaraciones al Estado miembro cuyo sistema de identificación electrónica haya sido objeto de una revisión por pares o a los Estados miembros pares.

CAPÍTULO IV

LA RED DE COOPERACIÓN

Artículo 12

Creación y métodos de trabajo

Queda establecida una red para fomentar la cooperación con arreglo al artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014 (denominada «Red de Cooperación»). La Red de Cooperación desempeñará su trabajo a través de una combinación de reuniones y de procedimientos escritos.

Artículo 13

Proyecto de formulario de notificación

Cuando el Estado miembro notificante facilite la descripción de su sistema de identificación electrónica con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014, transmitirá a la Red de Cooperación el proyecto de formulario de notificación debidamente cumplimentado y toda la documentación complementaria precisa, tal como se especifica en el artículo 9, apartado 1, del Reglamento (UE) no 910/2014, y en el acto de ejecución a que se refiere el artículo 9, apartado 5, del Reglamento (UE) no 910/2014.

Artículo 14

Funciones

La Red de Cooperación estará facultada para:

a)

facilitar la cooperación entre los Estados miembros sobre el establecimiento y el funcionamiento del marco de interoperabilidad con arreglo al artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, mediante el intercambio de información;

b)

establecer métodos para un intercambio de información eficaz en relación con todos los temas relacionados con la identificación electrónica;

c)

examinar los avances pertinentes en el sector de la identificación electrónica y debatir y desarrollar buenas prácticas en materia de interoperabilidad y seguridad de los sistemas de identificación electrónica;

d)

adoptar dictámenes sobre las novedades relacionadas con el marco de interoperabilidad a que se refiere el artículo 12, apartados 2 a 4, del Reglamento (UE) no 910/2014;

e)

adoptar dictámenes sobre la evolución de las especificaciones técnicas mínimas, las normas y los procedimientos relativos a los niveles de seguridad previstos en el acto de ejecución adoptado con arreglo al artículo 8, apartado 3, del Reglamento (UE) no 910/2014 y a las orientaciones que acompañan a dicho acto de ejecución;

f)

adoptar orientaciones sobre el ámbito de aplicación de la evaluación por pares y sus modalidades;

g)

examinar los resultados de las revisiones por pares con arreglo al artículo 11;

h)

examinar el proyecto de formulario de notificación cumplimentado;

i)

adoptar dictámenes sobre la manera en que un sistema de identificación electrónica que se va a notificar, y cuya descripción se ha facilitado con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014, cumple los requisitos de los artículos 7, 8, apartados 1 y 2, y 12, apartado 1, de dicho Reglamento y el acto de ejecución a que se refiere el artículo 8, apartado 3, de dicho Reglamento.

Artículo 15

Composición

1.   Serán miembros de la Red de Cooperación los Estados miembros y los países del Espacio Económico Europeo.

2.   Los representantes de los países adherentes serán invitados por el Presidente a asistir como observadores a las reuniones de la Red de Cooperación a partir de la fecha de la firma del Tratado de adhesión.

3.   El Presidente podrá invitar a expertos externos a la Red de Cooperación, que tengan competencias específicas sobre un tema del orden del día, a que participen en el trabajo de la Red de Cooperación o de un subgrupo, de forma ocasional, previa consulta a la Red de Cooperación. Asimismo, el presidente podrá otorgar la condición de observador a personas y organizaciones previa consulta a la Red de Cooperación.

Artículo 16

Funcionamiento

1.   Las reuniones de la Red de Cooperación estarán presididas por la Comisión.

2.   En concertación con la Comisión, la Red de Cooperación podrá crear subgrupos para examinar cuestiones específicas sobre la base de un mandato definido por la Red de Cooperación. Los subgrupos dejarán de existir desde el momento en que hayan cumplido su mandato.

3.   Los miembros de la Red de Cooperación, así como los expertos invitados y observadores, deberán cumplir las obligaciones de secreto profesional previstas en los Tratados y en sus disposiciones de aplicación, así como las normas de seguridad de la Comisión relativas a la protección de la información clasificada de la UE, establecidas en el anexo de la Decisión 2001/844/CE, CECA, Euratom de la Comisión (2). En caso de que no respeten esas obligaciones, la Comisión podrá adoptar todas las medidas adecuadas.

4.   La Red de Cooperación celebrará sus reuniones en los locales de la Comisión. La Comisión prestará los servicios de secretaría.

5.   La Red de Cooperación publicará los dictámenes que adopte con arreglo al artículo 14, letra i), en un sitio web específico. Cuando un dictamen contenga información confidencial, la Red de Cooperación adoptará una versión no confidencial del dictamen a efectos de dicha publicación.

6.   La Red de Cooperación adoptará su reglamento interno por mayoría simple de sus miembros.

Artículo 17

Gastos de reunión

1.   La Comisión no remunerará los servicios de quienes participen en las actividades de la Red de Cooperación.

2.   Los gastos de viaje de los participantes en las reuniones de la Red de Cooperación podrán ser reembolsados por la Comisión. El reembolso lo efectuará de acuerdo con las disposiciones en ella vigentes y dentro del límite de los créditos disponibles que se hayan atribuido a sus servicios en virtud del procedimiento anual de asignación de recursos.

Artículo 18

Entrada en vigor

La presente Decisión entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

Hecho en Bruselas, el 24 de febrero de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER


(1)  DO L 257 de 28.8.2014, p. 73.

(2)  Decisión 2001/844/CE, CECA, Euratom de la Comisión, de 29 de noviembre de 2001, por la que se modifica su Reglamento interno (DO L 317 de 3.12.2001, p. 1).



Se publican más borradores de las normas de ETSI sobre firma electrónica


Los pasados 16, 17 y 19 de febrero se han añadido en el servidor de ETSI un nuevo lote de documentos «drafts» (borradores) relativos al esfuerzo de normalización de la firma electrónica bajo el Mandato M460, necesario también para aplicar el Reglamento UE 910/2014.

El mapa descriptivo del nuevo modelo de normalización se describe en tr_119000v003-rationalised_framework_document_COMPLETE-draft.pdf

Están  abiertos a comentarios por parte de los especialistas, con la vista puesta en su mejora antes de que se publiquen como definitivos. Para enviar comentarios se puede usar la siguiente plantilla: Template-for-comments.doc

16 de febrero de 2015

17 de febrero de 2015

19 de febrero de 2015

Let’s Encrypt – Cifremos


The Internet Security Research Group (ISRG), en español, Grupo de Investigación de Seguridad de Internet (GISI), se ha constituido recientemente como entidad sin ánimo con el objetivo de impulsar la seguridad de Internet, especialmente a través de su iniciativa  ”Let’s Encrypt” “Cifremos” que pretende distribuir gratuita y automáticamente certificados de servidor web basados en el protocolo “Secure Sockets Layer/Transport Layer Security” (SSL/TLS)ca todos los servidores del mundo.

En el Consejo del ISRG estarán representadas las entidades Mozilla,  Akamai,Cisco, la Universidad de Michigan, la  Stanford Law School, CoreOS, IndenTrust, y la Fundación EFF (Electronic Frontier Foundation).

Estos son los miembros:

  • Josh Aas (Mozilla) — ISRG Executive Director
  • Stephen Ludin (Akamai)
  • Dave Ward (Cisco)
  • J. Alex Halderman (University of Michigan)
  • Andreas Gal (Mozilla)
  • Jennifer Granick (Stanford Law School)
  • Alex Polvi (CoreOS)
  • Peter Eckersley (EFF) — Observer

La iniciativa Let’s Encrypt, en español  “Cifremos” tiene entre sus destinatarios a los webmasters de las empresas, que instalan y mantienen servidores web. Si en la actualidad  conseguir los certificados de servidor es un engorro, por ser relativamente costosos y difíciles de instalar, con Let’s Encrypt se pretende resolver estos problemas creando una nueva Autoridad de Certificación (CA) que prepare e instale los certificados gratuita y automáticamente cuando se instalan los servidores o se reconfigura el software de un proyecto.

La gran ventaja de una internet en la que todos los servidores web usan SSL/TLS es que las comunicaciones se cifran siempre, y por tanto sus contenidos no son accesibles ni para atacantes maliciosos ni para gobiernos con pretensiones de espiar o censurar a sus ciudadanos (o a ciudadanos de otros países).

Let’s Encrypt ya ha comenzado a desarrollar los protocolos y el software necesario.

La Autoridad de Certificación (CA) de Let’s Encrypt dialoga con un software de gestión específico instalado en los servidores mediante el protocolo ACME (“Automated Certificate Management Environment”). Ya existe un borrador de la especificación ACME. Se pretende promover esta especificación para que sea parte del cuerpo normativo de la Internet Engineering Task Force (IETF) en el plazo más breve posible, y de esta forma garantizar su evolución como estándar abierto.

Tanto el software utilizado por la CA (Certification Authority) como el de las aplicaciones que acceden a ella y que facilitan a los administradores de sistemas la configuración de certificados SSL/TLS en servidores web como Apache, Nginx y Microsoft IIS, serán de fuentes abiertas. La CA pretende operar de forma transparente de modo que el repositorio de certificados emitidos y revocados estará a disposición de quien quiera inspeccionarlos.

Let’s Encrypt se someterá a los procesos de auditoría habituales de todas las CA y cumplirá los requerimientos básicos (baseline requirements) establecidos por la organización de cooperación entre desarrolladores de navegadores y autoridades de certificación  CA/Browser Forum en cuanto a la emisión y gestión de certificados digitales.

El Internet Security Research Group (ISRG) solicitará que sus certificados raíz se incluyan en los programas definidos por los desarrolladores de navegadores como Mozilla y Microsoft, para que estos navegadores confíen en los certificados emitidos por la CA de ISRG por defecto (sin requerir una aprobación expresa por los usuarios). Dado que este proceso puede ser largo y laborioso y que puede llegar a necesitar hasta 3 años por cada navegador, inicialmente ISRG solicitará a IdenTrust  (cuyas CA raíz ya están integradas en los navegadores) que firme sus certificados.   IdenTrust es uno de los impulsores del proyecto.

Para colaborar en España con esta iniciativa, contactar con Julian (@) inza.net