Archivo de la categoría: Prestadores de Servicios de Certificación

Digitalización Certificada, ¿qué es y para qué sirve?


Software homologado

Digitalización Certificada, Factura Electrónica, Firma Electrónica, Certificado Electrónico. Todos estos conceptos están relacionados.

En el desarrollo de la normativa de facturación electrónica, la ORDEN EHA/962/2007, de 10 de abril, por la que se desarrollan determinadas disposiciones sobre facturación telemática y conservación electrónica de facturas ha definido el concepto de Digitalización Certificada. Este blog ha sido pionero al tratar sobre la Digitalización Certificada desde 2006.

El procedimiento de homologación se ha recogido en la resolución de 24 de octubre de 2007, de la Agencia Estatal de Administración Tributaria, sobre procedimiento para la homologación de software de digitalización contemplado en la Orden EHA/962/2007, de 10 de abril de 2007.

En sentido estricto la digitalización certificada se definió para los procedimientos del ámbito tributario por lo quedaría fuera de la cobertura de la Ley 39/2015, según determina la Disposición adicional primera relativa a la Especialidades por razón de materia. Sin embargo la implantación del concepto y el gran número de aplicaciones disponibles, lo convierten en estándar de facto, tambien para el sector público.

La digitalización certificada es el proceso de conversión de documentos en papel a documentos electrónicos que contienen su reproducción facsimilar y que están firmados electrónicamente. Los sistemas que gestionan la digitalización deben cumplir ciertos criterios de integridad e inalterabilidad en la base de datos con la que se realiza la llevanza de la digitalización y se requiere que sean auditados. Los documentos digitalizados con este tipo de sistemas tienen el carácter de original, por lo que se puede prescindir de los documentos en papel de los que proceden, por lo que es muy relevante el valor legal de estos procesos y de los documentos a los que dan lugar

La digitalización certificada de facturas ha propiciado el nacimiento del concepto que ahora se usa también en relación con las administraciones públicas y la digitalización de la Justicia.

Para la digitalización certificada de facturas se puede recurrir a las diferentes variantes de software homologado por la Agencia Tributaria que la AEAT publica también en su sitio web. Las diputaciones forales también han publicado normativa equivalente y cuentan con procedimintos de homologación semejantes a los de la Agencia Tributaria y con sus propias listas de software homologado.

Firma Electrónica

La firma electrónica se regula en el Reglamento UE 910 / 2014 que se denomina abreviadamente «EIDAS».

La firma electrónica avanzada está vinculada al firmante de manera única; permite la identificación del firmante; se crea utilizando datos de creación de la firma electrónica que el firmante puede utilizar, con un alto nivel de confianza, bajo su control exclusivo, y está vinculada con los datos firmados por la misma de modo tal que cualquier modificación ulterior de los mismos sea detectable.

De forma resumida, la firma avanzada vincula al firmante con lo firmado.

Lo firmado muchas veces de condensa en el valor «Hash» del documento, lo que también es una forma de garantizar la integridad del documento firmado tras la realización de la firma avanzada. Y el firmante se puede asociar de varias formas, con biometría en caso de firmas no basadas en certificados, o con la operación matemática del hash con la clave privada del firmante si se aplica una firma basada en certificado.

La firma basada en certificados usa criptografía de clave pública, también llamada criptografía asimétrica.

En la criptografía asimétrica intervienen 2 claves vinculadas matemáticamente entre sí:

1.    Clave Privada
2.    Clave Pública

Lo que se cifre con la clave privada, sólo puede descifrarse con la clave pública, y viceversa.

Las funciones hash son unidireccionales y generan una ristra corta de caracteres a partir de un documento o de una ristra larga de caracteres.

Un posible simil sería un valor suma: si cada caracter de una ristra lo transformamos en un número (por ejemplo, su valor ASCII) y sumamos los valores de todos los caracteres de la ristra, el valor resultante depende del contenido de la ristra. SI cambia un carácter, la suma cambia. Los algoritmos utilizados en criptográfia son más elaborados para que no se puedan realizar modificaciones a las ristras que den como resultado el mismo valor de hash, lo que permitirá cambiar los contenidos. Por eso, el valor suma, aunque sirve para explicar el hash, no es en sí un buen método de hash.

Dado un documento y su «hash», es posible comprobar si el hash corresponde verdaderamente a ese documento. No obstante, a partir del hash no es posible deducir el documento del que procede. Podría haber infinitos. Cuando dos documentos diferentes producen el mismo valor de hash al realizar su cálculo con un determinado algoritmo, se dice que se ha producido una «colisión».

¿Cómo funciona la firma electrónica?

Al documento que se va a firmar se le aplica la función hash con un algoritmo concreto (por ejemplo, SHA-256) y el resultado obtenido se opera matemáticamente con una función de firma asimétrica (por ejemplo, RSA o ECC) con la clave privada del firmante (normalmente la clave privada reside en una tarjeta chipo o un token criptográfico, y no sale de el, por lo que el hash se envía al chip y es el chip el que realiza la operación criptográfica). La firma se compone del resultado de esa operación en el chip (lo que en ocasiones se llama valor PKCS#1), y el certificado del firmante que contiene sus datos y la clave pública relacionada criptograficamente con la privada.

Si se hace llegar el documento y la firma al destinatario (a veces, el formato de documento utilizado permite embeber la firma en su interior, como es el caso de los ficheros PDF)¡. Este puede realizar el proceso equivalente en sentido contrario para comprobar la firma.

Extrae la clave pública del certificado, con lo que puede aplicar la función criptográfica al valor PKCS#1 del que se extrae el valor Hash. Calcula el valor Hash del documento y lo compara con el valor obtenido de descifrar la firma PKCS#1. Ambos deben ser iguales. Si no son iguales hay un problema en algún lado. Por ejemplo, el documento ha cambiado en la transmisión o se ha manipulado.

Por eso un importante efecto de la firma electrónica es que garantiza la integridad e inalterabilidad de los documentos firmados electrónicamente.

El certificado utilizado para firmar lo expide una «autoridad de certificación» o una «entidad prestadora de servicios de confianza». La expedición de certificados electrónicos es uno de los posibles servicios de confianza» y, por ello, una «autoridad de certificación» es una «entidad prestadora de servicios de confianza.

Estas entidades comprueban la identidad de los solicitantes de certificados y tras ello les expiden un certificado electrónico asociando la clave pública del certificado con una clave privada que debe custodiar de forma secreta el titular del certificado con la máxima seguridad.

El Certificado Electrónico

Los certificados electrónicos de persona física o jurídica son unos documentos electrónicos que contienen información del emisor, el periodo de validez del certificado, la identidad del firmante,…

Lo importante es que este certificado vincula la clave pública con la identidad de una persona concreta y que está firmado por la entidad de certificación, que ha comprobado los documentos de identidad del solicitante y su correspondencia con los rasgos del solicitante. Al expedir el certificado se establece también su vinculación con la clave privada bajo control exclusivo del firmante.

Aunque pueden emitir certificados autoridades de certificación no cualifiadas, en Europa se prefieren las entidades de certificación cualificadas, que emiten certificados cualificados.

En España existe un importante número de entidades emisoras de certificados cualificados, de entre los que cabe citar a Camerfirma, EADTrust, FNMT (CERES), Ivnosys o Vintegris.

En determinadas modalidades de firma (como la AdES – T o las firmas longevas) es conveniente incluir información sobre el momento en que se creó la firma, lo que realiza añadiendo un sello de tiempo. Los sellos de tiempo los expiden las Autoridades de Sellado de Tiempo (TSA – Time Stamp Authority).

El sello de tiempo demuestra que cierta combinación de datos existió antes de un momento dado y que ninguno de estos datos ha sido modificado desde entonces.

Resumiendo, para la digitalización certificada de documentos, se necesita un certificado electrónico con el que realizar la firma electrónica sobre cada uno de los documentos escaneados.

Este requisito y la garantía de integridad de la base de datos en la que se gestiona la llevanza del proceso de digitalización de facturas son los más relevantes para superar la auditoría que permite solicitar la homologación del software a la AEAT.

Digitalización Certificada en el ámbito de la Justicia.

En el marco de la normativa Lexnet se ha definido por el CTEAJE (Comité Tecnico Estatal de la Administración Judicial Electrónica) la GIS de Digitalización Certificada.
Esta norma permite digitalizar cualquier documento para su presentación en procesos judiciales por lo que tiene un valor especial:

  • Sirve en el sector privado para digitalizar cualquier documento, no solo facturas
  • Permite tener documentos digitalizados por si en un momento dado hacen falta para un jucio. Esta solía ser la principal razón para custodiar documentos en papel: por si hacían falta en un juicio.

Los requisitos de digitalización certificada en el ámbito de la justicia son muy parecidos a los exigidos en el ámbito tributario:

  • Firma electrónica de los documentos escaneados
  • Protección de la integridad e inalterabilidad de la base de datos de llevanza de la digitalización

¿Cómo pongo en marcha un proceso de digitalización certificada?

Para llevar a cabo la digitalización certificada de facturases en una empresa es necesario contar con un software homologado por la AEAT o por cualquera de las haciendas forales de Alava, Guipuzcoa, Navarra o Vizcaya.

Para que el software pueda realizar una firma electrónica en cada factura escaneada, hace falta equiparlo con un certificado cualificado. La tendencia actual es equipar el software con certificado cualificado de persona jurídica, en cuyo caso las firmas electrónicas resultantes se denominan «sellos electrónicos cualificados» si se gestionan en un equipo denominado «Dispositivo Cualificado de Creación de Sello» (equipos que también se denomina HSM «Hardware Security Module»).

Cabe la posibilidad de realizar procesos de «digitalización certificada» o «digitalización garantizada» en el contexto de la administración pública, para lo que seaplican varias de las Normas Técnicas de Interoperabilidad. En particular la de copia auténica, la de digitalización, la de política de firma y la de documento electrónico.

El portal ValidaE facilita algunas herramientas para validar firmas y certificados electrónicos. También la herramienta DSS de EADTrust proporciona mucha información sobre los certificados y las firmas de los documentos electrónicos, sean o no resultado de la una digitalización certificada.

Tal vez alguien se hizo esta pregunta: ¿es necesario partir del documento de la factura impreso para poder escanearlo en un proceso de digitalización certificada o se puede firmar electrónicamente una factura recibida en formato pdf?

La respuesta la da la ORDEN EHA/962/2007, de 10 de abril, por la que se desarrollan determinadas disposiciones sobre facturación telemática y conservación electrónica de facturas en los diferentes artículos de los que consta.

La digitalización certificada solo se puede hacer desde documentos en soporte papel.

No obstante, considerando que el emisor y el receptor pueden llegar al acuerdo de que el emisor de la factura actua enviando «prefacturas» en formato PDF al receptor y que este las convierte en autofacturas electrónicas añadiendo la firma electrónica, se cumple el requisito fundamental de la factura electrónica, que es su firma electrónica. La normativa permite que las facturas las gestione el destinatario (autofactura) o un tercero en nombre del emisor de la factura, que suele ser el que añade las firmas electrónicas o los sellos electrónicos.

Qué hacer si se pierde o alguien sustrae el dispositivo donde reside el certificado electrónico

En caso de pérdida o robo del dispositivo en el que se aloja la clave privada asociada al certificado electrónico, hay que solicitar la revocación del certificado personándose ante una Autoridad de Registo de la Autoridad de Certificación que expidió el certificado. Algunas autoridades de certificación ofrecen la posibilidad de realizar la revocación a distancia, empleando códigos que se entregaron en el momento de la expedición del certificado.

Por ejemplo, EADTrust dispone de una página específica y un formulario para solicitar la revocación del certificado.

Externalización de procesos de digitalización certificada

Cuando un proceso no está centrado en el núcleo de negocio de una empresa pero puede suponer una carga administrativa importante por su volumen, muchas entidades recurren a la externalización de procesos de negocio (BPO).

Un servicio de Digitalización Certificada realizado por terceros o un servicio de Sello electrónico remoto gestionado por un prestador de servicios de confianza digital cualificado pueden ayudar en estos casos.

El artículo 7 de la Orden EHA/962/2007 indica:

“Este proceso de digitalización deberá cumplir los siguientes requisitos:

a) Que el proceso de digitalización sea realizado por el propio obligado tributario o bien por un tercero prestador de servicios de digitalización, en nombre y por cuenta de aquel, utilizando en ambos casos un software de digitalización certificado (…)
b) Que el proceso de digitalización utilizado garantice la obtención de una imagen fiel e íntegra de cada documento digitalizado y que esta imagen digital sea firmada con firma electrónica en los términos de los artículos anteriores de esta Orden en base a un certificado electrónico instalado en el sistema de digitalización e invocado por el software de digitalización certificada. Este certificado debe corresponder al obligado tributario cuando la digitalización certificada se realice por el mismo o al prestador de servicios de digitalización en otro caso.”

Ventajas de la Digitalización Certificada

Estas son algunas de las ventajas de la Digitalización Certificada:

  • Ahorro de tiempos en la búsqueda de documentos, puesto que, al tratarse de documentos en formato electrónico, se pueden generar búsquedas por palabras clave.
  • Aumenta la eficiencia y productividad de los empleados al ganar tiempo en el achivo y en las búsquedas, reduciendo los errores.
  • Frecuentennete la digitalización permite incorpoporar la información de las facturas en el sistema de contabilidad o ERP.
  • Al tener los documentos digitales gestionados por un software informático y custodiados en un repositorio seguro, se agilizan las tomas de decisiones al tener la certeza que se cuenta con toda la información.
  • Se ahorra espacio de almacenamiento al no tener que custodiar los dcumentos en papel y se ahorran otros costes relacionados con el material de archivo
  • Facilita la adopción de procedimientos repetuosos con el medio ambiente e, indirectamente, ayuda a superar una posible auditoría de tipo ISO 14.001

Llámenos

Puede contactar con EADTrust a través de los teléfonos 917160555 y 902 365 612 si necesita ayuda pata homologar una solucuón de digitalización certificada o necesita certificados electrónicos.

Nuevo DNIe 4.0


El Reglamento UE 2019/1157 del Parlamento Europeo y del Consejo de 20 de junio de 2019, armoniza el aspecto y las medidas de seguridad de los documentos de identidad y de residencia de los ciudadanos de todos los países miembros de la Unión Europea.

Los requisitos técnicos se basan en el documento 9303 de ICAO.

El tamaño de los documentos será el del formato ID-1 de la norma ISO/IEC 7810:2003, correspondiente al tamaño estándar de «tarjeta de crédito» que es de 85,60 × 53,98 mm (3 3⁄8 × 2 1⁄8 pulgadas) y esquinas redondeadas con un radio de entre 2.88 y 3.48 mm.

España ya lleva unos meses desarrollando con las nuevas especificaciones el nuevo documento DNIe 4.0 y el ministro del Interior, Fernando Grande-Marlaska, lo ha presentado oficialmente el 2 de junio de 2021.

El acto de presentación ha sido celebrado en la comisaría de la Policía Nacional de Móstoles y con el ministro han participado el director general de la Policía, Francisco Pardo, y por la delegada del Gobierno en Madrid, Mercedes González, entre otras autoridades.

La actriz Luisa Martín, la inspectora Miralles en la serie televisiva “Servir y proteger”, ha sido la primera persona en recibir el nuevo DNI. 

La Policía Nacional, en un trabajo conjunto con La Fábrica Nacional de Moneda y Timbre – Real Casa de la Moneda, ha diseñado un soporte que incluye características materiales, técnicas, de seguridad, funcionales y de usabilidad alineados con los avances más recientes de seguridad documental.

Entre los cambios introducidos, el nuevo DNI incluye la denominación en inglés «National Identity Card»y en el anverso, el código de dos letras que identifica el Estado miembro.

El nuevo modelo de DNI Europeo se enmarca dentro del Programa de Identidad Digital DNIE de la Policía Nacional. El programa trabaja en el desarrollo de una aplicación de teléfono móvil gratuita que permitirá la acreditación de la identidad y la firma electrónica.

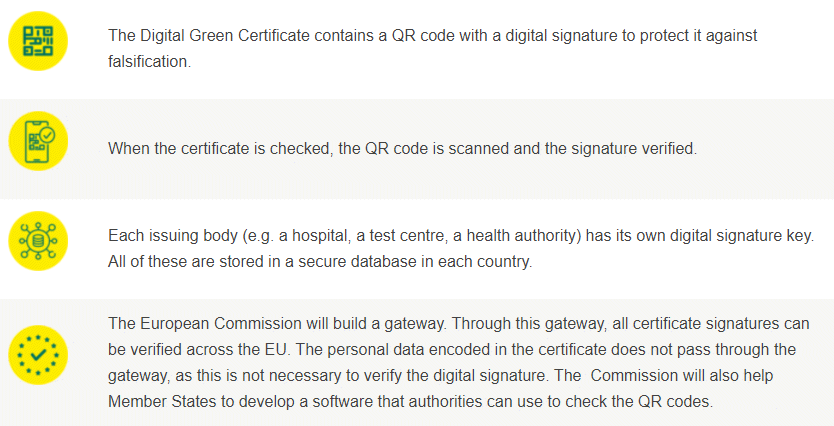
Electronic signatures in EU Digital COVID Certificates, based on qualified certificates issued by #EIDAS Certification Authorities


To configure DGCG (Digital Green Certificate Gateway) in Digital COVID Certificate project, participating countries provide information regarding Public Key of the certificate of CSCA (Certificate Signing Certificate Authority). Spain uses a ECC #eIDAS Sub-CA as CSCA.

CSCA, as defined in the DGC project, requires the CSCA cert to include the country field for which the CSCA is valid. However, #EIDAS certificates are intended for cross-border interoperability, so the country field in the CA cert is irrelevant to countries in which it is valid.

DGC technical documents should be changed so CSCA of one country could be serviced from a CA in other country. So #EIDAS certification authorities could provide DSC certificates to health bodies in any country. The same principle should be extended to WHO technical documents.

Extended key Usage Identifiers could be present with some information in #EIDAS certificates, so the explanation that the DSC may contain an extended key usage extension with zero or more key usage policy identifiers that constrain the types of HCERTs such DSC certificate may sign, should consider other OIDs as «not present» if the eHealth application doesn´t understand them.

If one or more of the special DGC OIDs are present, the verifiers SHALL verify the extended key usage against the stored HCERT.

In absence of any key usage extension of the special DGC OIDs (i.e. no such special DGC OIDs extensions), the related DSC certificate can be used to sign any type of HCERT.

So, in #EIDAS DSC certificates to be used to electronically sign HCERT, the following OIDs can be used in Extended Key Usage extension fields:

  • OID 1.3.6.1.4.1.1847.2021.1.1 — valid for test
  • OID 1.3.6.1.4.1.1847.2021.1.2 — valid for vaccinations
  • OID 1.3.6.1.4.1.1847.2021.1.3 — valid for recovery

This OIDs can be present if the related EU Digital COVID Certificate is restricted to one of two kind of certificates. If all 3 are included (or none of them) the related EU Digital COVID Certificate is NOT restricted and can reflect any of the three options.

Public Key of Spain CSCA for European digital COVID certificate


In order to configure DGCG (Digital Green Certificate Gateway) participating countries need to deliver information regarding CSCA (Certificate Signing Certificate Authority), and specifically Public Key of the certificate of the CA used to sign the DSC (Document Signing Certificate) of every Body in charge of issuing DGC (Digital Green Certificates) . Remember that Health CSCA is different from CSCA used in Passports although both environments use similar terminology.

Trust List managed by Gateway

The ECC p-256 Public Key of Spain CSCA to be used for European Digital Green Certificates is

—–BEGIN PUBLIC KEY—–MFkwEwYHKoZIzj0CAQYIKoZIzj0DAQcDQgAE1rjpdfCTyXE8RdrbW8rbLagURmGQerDBqh0WEaRCaJpqDuqKy0Zs1fXBhSPJQ4334X0TdMAWBIoLnLBC2up9Lg==
—–END PUBLIC KEY—–

Principles regarding validity

  • Rule 0: A certificate needs to be valid when it is used to sign/seal.
  • Rule 1: The DSC needs to be valid longer than anything it signs. So, the DSC expiry date must be >= than expiration date of the document it signs.
  • Rule 2: The CSCA needs to be valid longer than any DSC it signs.
  • Rule 3: If any certificate has a shorter ‘key usage period’ – then the signature has to be created in that period.

More info:

Para más información: +34 91716055

Uso de certificados electrónicos para la firma electrónica de certificados verdes digitales


Se recogen seguidamente varias recomendaciones, basadas en documentos publicados por la Comisión Europea (actualización 2022, el enlace no funciona: este el nuevo contenido sobre EU Digital COVID Certificate) en relación con la arquitectura de seguridad de los «pasaportes COVID», o «Certificados Verdes Digitales» (CVD) que es su actual denominación.

La información de este artículo puede entenderse mejor en relación con el que publiqué hace unos días: El “Certificado Verde Digital” para circular en tiempos de pandemia COVID-19 dentro de la UE.

La información recogida en este artículo está especialmente enfocada a las entidades españolas que participan en el proyecto y pretende aclarar algunas dudas sobre el uso de certificados.

Tipos de certificados a utilizar.

Las entidades deben disponer de un certificado basado en criptografía de curva elíptica con tamaño de clave de 256 bits, y es deseable que tengan también otro certificado basado en criptografía RSA, con tamaño de clave de 2048 bits para situaciones de contingencia. Esta recomendación se indica en las páginas 5 y 6 del documento «Guidelines on Technical Specifications for Digital Green Certificates – Volume 1«

En España, es recomendable que, en el caso de las administraciones públicas, se utilicen certificados cualificados de sello de órgano del tipo indicado (ECC o RSA). Las entidades privadas deberían optar por un certificado de sello electrónico para persona jurídica. Estos certificados se denominan «Document Signing Certificates (DSCs)» en los documentos técnicos del proyecto. La codificación de caracteres debe basarse en el formato UTF-8. Con esta codificación no debería haber problema con los acentos de los nombres de los organismos en el campo «Common Name», «Organization», «Organization Unit» aunque teniendo en cuenta que es un proyecto internacional puede ser más sencillo para usuarios de otros países si no se usan acentos.

España ya tiene definida la CSCA (Certificate Signing Certificate Authority) para la emisión de certificados. Las entidades que emitan certificados digitales de vacunación, de pruebas diagnósticas de estar o haber estado infectado por COVID-19, o de haber superado la dolencia, deberían contactar con el Ministerio de Sanidad para coordinar su participación. La CSCA española está basada en certificados cualificados EIDAS, con una arquitectura diferente a la orientada a los sistemas eMRTD (electronic Machine Readable Travel Documents) de ICAO que inspiraron inicialmente el modelo de PKI adoptado para el «Digital Green certificate».

Cada país tiene flexibilidad para definir el modelo de confianza que adoptará, pudiendo incluso tener más de una CSCA.

Se recomienda que las entidades firmantes de certificados HCERT (Electronic Health Certificate Container, denominación que aplica a los certificados verdes digitales, junto con DGC, Digital Green Certificate) utilicen dispositivos HSM para la custodia de claves privadas.

En las firmas realizadas con el DSC sobre el HCERT se debe incluir el dato «Expiration time» que indica la fecha límite en la que se acepta el certificado verde digital por quienes comprueban sus datos (en trámites fronterizos o de otro tipo). Esta fecha debe ser menor que la fecha de expiración del DSC. Ver página 6 del documento indicado anteriormente.

También se incluye el campo «Issued At«. Esta fecha es la de emisión de certificado y no puede ser anterior a la fecha de emisión del DSC. Ver página 6 del documento indicado anteriormente.

Existe una recomendación que sugiere adquirir certificados DSC de 2 años y utilizarlos por 6 meses para firmar los HCERT. No obstante, si se limita la validez de los HCERT a 6 meses, los DSC de 2 años se podrían utilizar durante 18 meses.

Contacte con el +34 91 716 0555 si necesita información adicional.

Thales anuncia la certificación EIDAS para firma remota de sus HSM


El Módulo de Seguridad de Hardware (Hardware Security Module, HSM) de Thales denominado Luna v.7.7.0 ya está certificado de acuerdo con los Criterios Comunes (Common Criteria, CC) en el nivel EAL4+ contra el Perfil de Protección (PP) EN 419 221-5 de los Servicios de Identificación, Autenticación y Confianza electrónicos (eIDAS). Además de la certificación CC, Luna HSM 7 también ha recibido la certificación eIDAS como dispositivo cualificado de creación de firmas y sellos (Qualified Signature/Seal Creation Device QSCD).

Los HSM Luna (de las generaciones 6 y 7, anteriormente englobados bajo la marca Safenet) ya habían conseguido certificaciones como QSCD independiente, o como parte de un QSCD de firma remota formado por módulos creados por entidades terceras que los incluían en su configuración. Han certificado su validez entidades de evaluación de conformidad de Austria, Italia y España, según lo previsto en el artículo 30.3.b (Procesos alternativos) del Reglamento EIDAS.

Los prestadores de servicios de confianza cualificados (Qualified Trust Service Providers, QTSP), así como las empresas públicas o privadas que emiten certificados digitales y proporcionan firmas y sellos digitales sobre servidores propios o remotos (avanzados y cualificados), sello de tiempo, entrega electrónica y servicios de autenticación de sitios web, pueden utilizar ahora los HSM Luna 7 como parte de su solución alineada con eIDAS.

Esta certificación CC EAL4+ de la familia de HSMs Luna es la quinta en cuatro generaciones de productos (Luna CA3, Luna 4, Luna 5/6 y ahora Luna 7).

Esta última versión de HSM Luna incluye funciones útiles para operaciones eIDAS de gran volumen, que requieran alto rendimiento, y funcionalidades como la autorización por clave (per-key authorization, PKA) y el almacenamiento escalable de claves (scalable key storage, SKS), funciones utilizadas por los sistemas que gestionan firmas remotas en nombre del titular del certificado.

Los Prestadores de Servicios de Confianza (Trust Service Providers – TSP) que adopten estos HSM de Thales pueden certificar sus soluciones de firma remota conPerfil de Protección Common Criteria EN 419 241-2 (perfil de protección para QSCD diseñado para la modalidad de firma electrónica en servidor), o en el caso de una certificación eIDAS existente (en base al artículo 30.3.b, procesos alternativos), ampliar su lista de certificaciones con esta nueva certificación Common Criteria.

La certificación en base al Perfil de Protección Common Criteria EN 419 221-5 “Cryptographic Modules for Trust Services” (Módulos criptográficos para servicios de confianza) puede utilizarse como certificación independiente o como base para una certificación CC de mayor alcance según el Perfil de Protección EN 419 241-2 para servicios de firma y sellado electrónico remotos. La norma EN 419 241-2 exige el empleo de un módulo criptográfico, como un HSM, destinado a ser utilizado por los TSP en apoyo de las operaciones de firma electrónica y sellado electrónico, que esté certificado conforme a la norma EN 419 221-5.

Además, los artículos 30 y 31 del reglamento eIDAS dictan que «La conformidad de los dispositivos cualificados de creación de firmas electrónicas con los requisitos [de la UE] […] será certificada por los organismos públicos o privados adecuados designados por los Estados miembros». Luna HSM 7 está publicado en la lista del artículo 31 de eIDAS, promoviendo su uso como QSCD certificado.

El uso de un equipamiento de HSM basado en la nube o en las instalaciones de la entidad que lo adopta es una forma excelente de cumplir con el eIDAS y tiene muchas ventajas, pero se exige que el HSM esté certificado como dispositivo QSCD.

En los entornos de trabajo remotos existe la necesidad de acceder a las claves de firma digital en cualquier momento y lugar. Los HSM se utilizan para gestionar y proteger las claves de firma privadas de sus titulares, sin que el firmante deba preocuparse por su custodia (como ocurre cuando se utilizan tarjetas inteligentes). Sus claves se mantienen en el perímetro del Prestador de Servicios de Confianza (protegidas por el HSM) y con sujeción a la evaluación periódica del prestador.

HSMs Luna

Además de los requisitos a los HSM impuestos por el Reglamento eIDAS mencionados anteriormente, que requieren su evaluación de conformidad, los HSM de red y de tarjeta PCIe de Luna proporcionan altos rendimientos, protección de claves de alto nivel de aseguramiento y la administración y supervisión centralizada de las operaciones de criptografía necesarias para gestionar firmas electrónicas, sellos electrónicos y otros servicios de confianza y resultan necesarios para proporcionar servicios eIDAS.

Noticia comunicada por Thales (artículo de Hermann Bauer) .

Los organismos públicos españoles no gestionan correctamente los certificados cualificados


No estoy seguro de que la afirmación se pueda generalizar a «TODOS» los organismos públicos, pero sí a la inmensa mayoría.

Desde hace unos cuantos años, muchos organismos públicos publican una lista de los Prestadores de Servicios de Certificación cuyos certificados admiten para realizar gestiones en su sede electrónica.

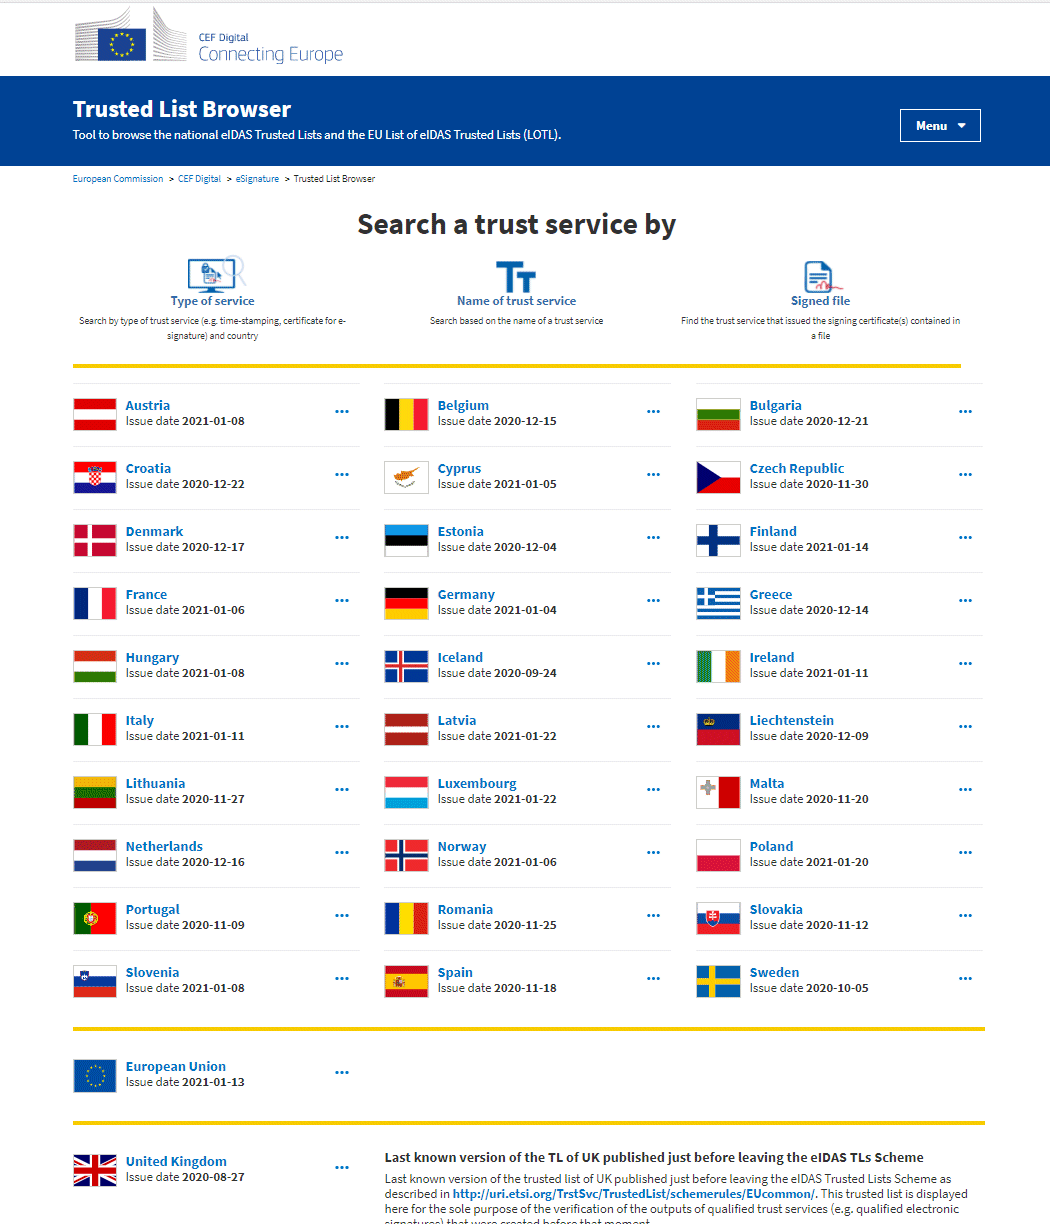
La mera existencia de una lista ya es sospechosa, porque es muy difícil mantenerla actualizada, salvo que se haga referencia a la herramienta publicada por la Comisión Europea que permite visualizar los Prestadores de Servicios de Certificación Cualificados de todos los estados miembros: https://webgate.ec.europa.eu/tl-browser/#/

La existencia de la lista da a entender que solo se admiten algunos prestadores españoles, pero si fuera así, sería ilegal.

Algunos organismos hacen referencia a que admiten los certificados que gestiona la plataforma @firma, pero esta plataforma tampoco está siendo diligente en la gestión de certificados. Y aunque con cierta frecuencia publica nuevas versiones de un documento que incluye los prestadores cuyos certificados han comprobado ( Anexo – PSC ) la cadencia de publicación lleva varios meses de retraso respecto a la publicación por la SEDIA de la lista de confianza TSL española en PDF y XML (y la lista anexa de resumen de cambios Cambios TSL).

Y el mecanismo adoptado para la comprobación de certificados por @firma debería estar más automatizado, en especial para acoger los certificados cuyos perfiles siguen las pautas definidas en los estándares de ETSI (aplicables a personas y entidades de cualquier país), aunque caber entender que los certificados «especiales» de empleado público, de sello electrónico para las administraciones, y de sede electrónica puedan contener información adicional, ya que se han definido perfiles de certificados especiales para ello en el documento «Perfiles de Certificados 2.0«. No se entiende este retraso, especialmente si se tiene en cuenta que la SGAD (de la que depende @firma ) está en el mismo Ministerio que la SEDIA ( Organismo al que los Prestadores solicitan la cualificación y su inclusión en la TSL).

Voy a indicar a continuación referencias a varias leyes (y un reglamento europeo) para que se entienda que todos los organismo públicos deben admitir los certificados de todos los prestadores cualificados europeos indpendientemente del pais que los haya incluido en su lista TSL.

La reciente Ley 6/2020 indica:

Artículo 16. Mantenimiento de la lista de confianza.

1. El Ministerio de Asuntos Económicos y Transformación Digital establecerá, mantendrá y publicará la lista de confianza con información relativa a los prestadores cualificados de servicios de confianza sujetos a esta Ley, junto con la información relacionada con los servicios de confianza cualificados prestados por ellos, según lo previsto en el artículo 22 del Reglamento (UE) 910/2014.

2. El plazo máximo para dictar y notificar resolución en el procedimiento de verificación previa de cumplimiento de los requisitos establecidos en el citado Reglamento será de 6 meses, transcurridos los cuales se podrá entender desestimada la solicitud.

3. La revocación de la cualificación a un prestador o a un servicio mediante su retirada de la lista de confianza es independiente de la aplicación del régimen sancionador.

Por otro lado, la Ley 39/2015 indica:

Artículo 9. Sistemas de identificación de los interesados en el procedimiento.

1. Las Administraciones Públicas están obligadas a verificar la identidad de los interesados en el procedimiento administrativo, mediante la comprobación de su nombre y apellidos o denominación o razón social, según corresponda, que consten en el Documento Nacional de Identidad o documento identificativo equivalente.

2. Los interesados podrán identificarse electrónicamente ante las Administraciones Públicas a través de los sistemas siguientes:

a) Sistemas basados en certificados electrónicos cualificados de firma electrónica expedidos por prestadores incluidos en la ‘‘Lista de confianza de prestadores de servicios de certificación’’.

b) Sistemas basados en certificados electrónicos cualificados de sello electrónico expedidos por prestadores incluidos en la ‘‘Lista de confianza de prestadores de servicios de certificación’’.

(…)

Artículo 10. Sistemas de firma admitidos por las Administraciones Públicas.

1. Los interesados podrán firmar a través de cualquier medio que permita acreditar la autenticidad de la expresión de su voluntad y consentimiento, así como la integridad e inalterabilidad del documento.

2. En el caso de que los interesados optaran por relacionarse con las Administraciones Públicas a través de medios electrónicos, se considerarán válidos a efectos de firma:

a) Sistemas de firma electrónica cualificada y avanzada basados en certificados electrónicos cualificados de firma electrónica expedidos por prestadores incluidos en la ‘‘Lista de confianza de prestadores de servicios de certificación’’.

b) Sistemas de sello electrónico cualificado y de sello electrónico avanzado basados en certificados electrónicos cualificados de sello electrónico expedidos por prestador incluido en la ‘‘Lista de confianza de prestadores de servicios de certificación’’.

Por otro lado, el Reglamento Europeo UE 910 2014 indica en su artículo 25:

(…)

3.   Una firma electrónica cualificada basada en un certificado cualificado emitido en un Estado miembro será reconocida como una firma electrónica cualificada en todos los demás Estados miembros.

De forma semejente, en su artículo 27  Firmas electrónicas en servicios públicos


1.   Si un Estado miembro requiere una firma electrónica avanzada con el fin de utilizar un servicio en línea ofrecido por un organismo del sector público, o en nombre del mismo, dicho Estado miembro reconocerá las firmas electrónicas avanzadas, las firmas electrónicas avanzadas basadas en un certificado cualificado de firma electrónica y las firmas electrónicas cualificadas por lo menos en los formatos o con los métodos definidos en los actos de ejecución contemplados en el apartado 5.

2.   Si un Estado miembro requiere una firma electrónica avanzada basada en un certificado cualificado con el fin de utilizar un servicio en línea ofrecido por un organismo del sector público, o en nombre del mismo, dicho Estado miembro reconocerá las firmas electrónicas avanzadas basadas en un certificado cualificado y las firmas electrónicas cualificadas por lo menos en los formatos o con los métodos definidos en los actos de ejecución contemplados en el apartado 5.

3.   Los Estados miembros no exigirán para la utilización transfronteriza de un servicio en línea ofrecido por un organismo del sector público una firma electrónica cuyo nivel de garantía de la seguridad sea superior al de una firma electrónica cualificada.

4.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas a firmas electrónicas avanzadas. Se presumirá el cumplimiento de los requisitos de las firmas electrónicas avanzadas mencionadas en los apartados 1 y 2 del presente artículo y en el artículo 26 cuando una firma electrónica avanzada se ajuste a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

5.   A más tardar el 18 de septiembre de 2015, y teniendo en cuenta las prácticas, normas y actos jurídicos de la Unión existentes, la Comisión, mediante actos de ejecución, definirá los formatos de referencia de las firmas electrónicas avanzadas o métodos de referencia cuando se utilicen formatos alternativos. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

Existen artículos semejantes para los sellos electrónico. Por ejemplo el artículo 35 indica:


(…)3.   Un sello electrónico cualificado basado en un certificado cualificado emitido en un Estado miembro será reconocido como un sello electrónico cualificado en todos los demás Estados miembros.

Y el artículo Artículo 37 Sellos electrónicos en servicios públicos

1.   Si un Estado miembro requiere un sello electrónico avanzado con el fin de utilizar un servicio en línea ofrecido por un organismo del sector público, o en nombre del mismo, dicho Estado miembro reconocerá los sellos electrónicos avanzados, los sellos electrónicos avanzados basados en un certificado reconocido de sellos electrónicos y los sellos electrónicos cualificados por lo menos en los formatos o con los métodos definidos en los actos de ejecución contemplados en el apartado 5.

2.   Si un Estado miembro requiere un sello electrónico avanzado basado en un certificado cualificado con el fin de utilizar un servicio en línea ofrecido por un organismo del sector público, o en nombre del mismo, dicho Estado miembro reconocerá los sellos electrónicos avanzados basados en un certificado cualificado y los sellos electrónicos cualificados por lo menos en los formatos o con los métodos definidos en los actos de ejecución contemplados en el apartado 5.

3.   Los Estados miembros no exigirán, para el uso transfronterizo en un servicio en línea ofrecido por un organismo del sector público, un sello electrónico cuyo nivel de seguridad sea superior al de un sello electrónico cualificado.

4.   La Comisión podrá, mediante actos de ejecución, establecer números de referencia de normas relativas a los sellos electrónicos avanzados. Se presumirá el cumplimiento de los requisitos de los sellos electrónicos avanzados mencionados en los apartados 1 y 2 del presente artículo y en el artículo 36 cuando un sello electrónico avanzado se ajuste a dichas normas. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

5.   A más tardar el 18 de septiembre de 2015, y teniendo en cuenta las prácticas existentes, las normas y actos jurídicos de la Unión, la Comisión adoptará actos de ejecución que definan los formatos de referencia de los sellos electrónicos avanzados o métodos de referencia cuando se utilicen formatos alternativos. Estos actos de ejecución se adoptarán con arreglo al procedimiento de examen contemplado en el artículo 48, apartado 2.

En resumidas cuentas, los organismos públicos deben aceptar todos los certificados cualificados expedidos por Prestadores de Servicios de Certificación incluidos en las Lista de Servicios de Confianza Cualificados de todos los paises de la Unión Europea.

La lista de confianza europea está disponble en el siguiente enlace:
https://ec.europa.eu/information_society/policy/esignature/trusted-list/tl-mp.xml
Este fichero contiene los enlaces  a las listas TSL de todos los estados miembros.

Los que sigan este blog han comprobado que no dejo de ser insistente porque llevo hablando de este tema desde hace más de 10 años (cada vez referenciando normas distintas, las vigentes en ese momento) y prueba de ello son los siguientes artículo:

Como desincentivar el uso de la firma electrónica


La Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información incluia en el artículo 2 el apartado 1 con el siguiente texto:

1. Sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio de interlocución telemática que, mediante el uso de certificados reconocidos de firma electrónica, les permita la realización de, al menos, los siguientes trámites:

a) Contratación electrónica de servicios, suministros y bienes, la modificación y finalización o rescisión de los correspondientes contratos, así como cualquier acto o negocio jurídico entre las partes, sin perjuicio de lo establecido en la normativa sectorial.

b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

c) Presentación de quejas, incidencias, sugerencias y, en su caso, reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.

d) Ejercicio de sus derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.

Tras la publicación de la Ley 6/2020, de 11 de noviembre, reguladora de determinados aspectos de los servicios electrónicos de confianza, que lo modifica en su Disposición final primera, la redacción actual, sin mención a los certificados cualificados de firma electrónica, queda

«1. Sin perjuicio de la utilización de otros medios de comunicación a distancia con los clientes, las empresas que presten servicios al público en general de especial trascendencia económica deberán facilitar a sus usuarios un medio seguro de interlocución telemática que les permita la realización de, al menos, los siguientes trámites:

a) Contratación electrónica de servicios, suministros y bienes, la modificación y finalización o rescisión de los correspondientes contratos, así como cualquier acto o negocio jurídico entre las partes, sin perjuicio de lo establecido en la normativa sectorial.

b) Consulta de sus datos de cliente, que incluirán información sobre su historial de facturación de, al menos, los últimos tres años y el contrato suscrito, incluidas las condiciones generales si las hubiere.

c) Presentación de quejas, incidencias, sugerencias y, en su caso, reclamaciones, garantizando la constancia de su presentación para el consumidor y asegurando una atención personal directa.

d) Ejercicio de sus derechos de acceso, rectificación, cancelación y oposición en los términos previstos en la normativa reguladora de protección de datos de carácter personal.»

Entiendo la lógica. «Ya que ha sido una obligación que se ha incumplido durante tantos años sin que haya tenido consecuencias, vamos a quitar la obligación, no sea que alguien diga que en España se incumple la Ley y no pasa nada«. La alternativa hubiera sido tipificar la infracción correspondiente (posiblemente infracción leve) en el artículo 18.

Hace 12 años reflexioné sobre el tema de la Interlocución telemática y forcé a mi empresa a realizar una fuerte inversión para desarrollar servicios de gestión de fima electrónica para facilitar el cumplimiento a las empresas obligadas, que no sirvió para nada.

Variaciones entre versiones de la Lista de Confianza de Prestadores de Servicios de Confianza (TSL) de España


El Ministerio de Asuntos Económicos y Transformación Digital en el que se encuadra la Secretaría de Estado de Digitalización e Inteligencia Artificial, Organo Supervisor de los Servicios Electrónicos de Confianza en España, publica la lista TSL que recoge los prestadores cualificados de servicios de confianza y los servicios cualificados que estos prestan, de acuerdo con lo dispuesto en el Reglamento Europeo UE 910/2014 (EIDAS).

Cada vez que se actualiza la lista, publica un fichero denominado «cambiosTSL.pdf» que contiene los cambios en la lista TSL desde la publicación anterior. No he conseguido encontrar ningún repositorio en el que estén las 107 listas publicadas hasta la fecha y como considero que es una información interesante, he pensado publicar en este blog las que yo he descargado a lo largo de los años.

Seguro que entre los lectores de este blog hay personas interesadas en la identidad digital y en los servicios electrónicos de confianza que me pueden ayudar a completar esta información. Aquellos que tengáis ficheros «cambiosTSL.pdf» descargados en un momento u otro, comprobad el número que figura al principio del contenido del archivo y enviádmelo, por favor, si es uno de los que me faltan. Podeis hacer el envío a julian (arroba) inza (punto) com

Al final de este artículo iré poniendo los números de secuencia de los ficheros que me vayais enviando, para evitar en lo posible que envieis ficheros repetidos.

Y ahora indico la información relevante de los más recientes:

Número de secuencia: 107

Fecha de firma: 18 de noviembre de 2020

Cambios respecto a la versión anterior:

VÍNTEGRIS

  • Alta del servicio «Qualified Certificates issued by vinCAsign nebulaSUITE4 Authority» para la expedición de certificados cualificados de autenticación de sitios web.

ELECTRONIC IDENTIFICATION

  • Alta del prestador
  • Alta del servicio «Qualified Certificates issued by ELECTRONIC IDENTIFICATION CA1» para la expedición de certificados cualificados de firma electrónica.
  • Inclusión del cualificador «QCQSCDManagedOnBehalf» en el servicio anteriormente citado para los certificados emitidos en QSCD centralizado con el OID 1.3.6.1.4.1.55193.1.1.2.

Número de secuencia: 106

Fecha de firma: 23 de octubre de 2020

Cambios respecto a la versión anterior:

ANCERT

  • Alta del Servicio de Sellos cualificados de tiempo emitidos por «ANCERT Qualified Time-stamp Authority G2 (TSA/TSU)».

BEWOR

  • Alta del prestador cualificado de servicios de confianza
  • Alta del Servicio de expedición de certificados electrónicos cualificados de firma electrónica emitidos por “BEWOR TECH CA1”;

Número de secuencia: 105

Fecha de firma: 19 de octubre de 2020

Cambios respecto a la versión anterior:

Ajustes técnicos en el fichero XML

FIRMAPROFESIONAL

  • Inclusión en el campo «Digital Identity Service» de un nuevo certificado de CA para el Servicio « AC Firmaprofesional – INFRAESTRUCTURA».

Número de secuencia: 103

Fecha de firma: 5 de octubre de 2020

Cambios respecto a la versión anterior:


EADTRUST

  • Alta del prestador cualificado de servicios de confianza
  • Alta de los siguientes servicios de expedición de certificados cualificados de firma electrónica:
    “EADTrust RSA 2048 SubCA For Qualified Certificates 2019-NP”;
    “EADTrust RSA 4096 SubCA For Qualified Certificates 2019- NP”
    “EADTrust RSA 8192 SubCA For Qualified Certificates 2019- NP”;
    “EADTrust ECC 256 SubCA For Qualified Certificates 2019- NP”;
    “EADTrust ECC 384 SubCA For Qualified Certificates 2019- NP”.
  • Alta de los siguientes servicios de expedición de certificados cualificados de sello electrónico:

“EADTrust RSA 2048 SubCA For Qualified Certificates 2019-LP”;
“EADTrust RSA 4096 SubCA For Qualified Certificates 2019-LP”
“EADTrust RSA 8192 SubCA For Qualified Certificates 2019-LP”;
“EADTrust ECC 256 SubCA For Qualified Certificates 2019-LP”;
“EADTrust ECC 384 SubCA For Qualified Certificates 2019-LP”.

  • Alta de los siguientes servicios de expedición de certificados electrónicos cualificados de autenticación de sitios web:

“EADTrust RSA 4096 SubCA For Qualified Web EV/PSD2 Cert 2019”;
“EADTrust RSA 8192 SubCA For Qualified Web EV/PSD2 Cert 2019”;
«EADTrust ECC 256 SubCA For Qualified Web EV/PSD2 Cert 2019»;
«EADTrust ECC 384 SubCA For Qualified Web EV/PSD2 Cert 2019»;
“EADTrust ECC 256 SubCA For Qualified Web DV/OV Cert 2019”;
“EADTrust ECC 384 SubCA For Qualified Web DV/OV Cert 2019”;
“EADTrust RSA 4096 SubCA For Qualified Web DV/OV Cert 2019”;
“EADTrust RSA 8192 SubCA For Qualified Web DV/OV Cert 2019”.

  • Alta de los siguientes servicios de expedición de sellos electrónicos cualificados de tiempo:


Servicio «QTSU ALPHA EADTrust”;
Servicio “QTSU DELTA EADTrust”;
Servicio “QTSU EPSILON EADTrust”.

FIRMAPROFESIONAL

  • Alta del «Servicio de expedición de certificados electrónicos cualificados de autenticación de sitios web emitidos por “AC Firmaprofesional Secure Web 2020”»
  • Alta del «Servicio de expedición de sellos electrónicos cualificados de tiempo emitidos por «AC Firmaprofesional CLOUD QUALIFIED TSU-2020″».


SIGNE

  • Inclusión en el campo «Digital Identity Service» de un nuevo certificado para el Servicio «Certificados reconocidos emitidos por SIGNE Autoridad de Certificación»;
  • Inclusión en la extensión “Additional Service Information” de las indicaciones “ForeSignatures” y “ForeSeals”;
  • Inclusión en la extensión “Service Information Extension” la indicación «QSCDManagedOnBehalf» para el servicio emitido en QSCD centralizado con los OIDs 1.3.6.1.4.1.36035.1.2.3, 1.3.6.1.4.1.36035.1.10.3 y 1.3.6.1.4.1.36035.1.5.3.

SIA

  • Inclusión en el campo «Digital Identity Service» de un nuevo certificado de sello electrónico de tiempo para el Servicio «Sellos de tiempo cualificados emitidos por TSAQC».


LOGALTY

  • Inclusión en el campo «Digital Identity Service» de un nuevo certificado de CA para el Servicio «Certificados cualificados emitidos por Logalty Qualified CA G2».

Hasta aquí el contenido de los últimos cambios a la TSL.

Come veis, me falta el 104.

Ficheros «cambiosTSL.pdf» que sí tengo o he ido recibiendo:

116, 115, 114, 113, 112, 111, 110, 108, 107, 106, 105, 103, 101, 100, 99, 98, 95, 94, 93, 92, 90, 89, 87, 86, 85, 83, 76, 62,

Iré poniendo un repositorio en un próximo artículo del Blog

El Pleno del Congreso aprueba el Proyecto de Ley reguladora de determinados aspectos de los servicios electrónicos de confianza


El Proyecto de Ley reguladora de determinados aspectos de los servicios electrónicos de confianza ha quedado aprobado en ell Congreso el 29/10/2020 una vez votados y ratificados los cambios realizados durante su tramitación en el Senado, con 319 votos a favor, 9 en contra y 19 abstenciones.

La norma, que entrará en vigor al día siguiente de su publicación en el Boletín Oficial del Estado (BOE), adapta el ordenamiento jurídico español al marco regulatorio de la Unión Europea evitando la existencia de «vacíos normativos susceptibles de dar lugar a situaciones de inseguridad jurídica en la prestación de servicios electrónicos de confianza» y creando otros en los que colisiona con el Reglamento EIDAS. (Reglamento UE 910/2014).

Originalmente, su objetivo era complementar el citado reglamento en aquellos aspectos en los que delega la regulación a los países miembros.

Este Proyecto de Ley regula ciertos aspectos de los nuevos servicios electrónicos de confianza previstos en el Reglamento EIDAS, entre los que se encuentra la firma electrónica de persona física, ya recogida en la normativa española anterior, que ahora se deroga.

Entre los nuevos servicios se incluyen el sello electrónico de persona jurídica, los servicios de validación y conservación de firmas y sellos cualificados, el servicio de entrega electrónica certificada y la expedición de certificados cualificados para servidores web, que habiliten el protocolo de cifrado TSL.

En su artículo 6, uno de los puntos en los que colisiona con el Reglamento EIDAS, establece que el período de vigencia de los certificados electrónicos no será superior a cinco años. La normativa técnica relativa a la criptografía creada en desarrollo del Reglamento permite diferentes duraciones de los certificados , según la robustez de los algoritmos criptográficos.

Enmiendas del Senado

En cuanto a las enmiendas introducidas por el Senado, el Pleno de la Cámara Baja ha aceptado la modificación del apartado 1 del artículo 6 sobre la identidad y atributos de los titulares de los certificados cualificados.

De esta manera, en los supuestos de certificado de firma electrónica y de autenticación de sitios web expedidos a personas físicas, se podrán sustituir el DNI, el número de identidad de extranjero  o número de identificación fiscal por otro código o número identificativo «únicamente en caso de que el titular carezca de todos ellos por causa lícita, siempre que le identifique de forma unívoca y permanente en el tiempo». Esta previsión también es contraria al Reglamento EIDAS, ya que la normativa técnica creada en su desarrollo permite utilizar diferentes códigos numéricos asociados a la identidad, como el número de pasaporte, el número de la seguridad social, el número de colegiado o un número de identificación profesional. La posibilidad de usar números diferentes del NIE o del número de DNI era una demanda de la sociedad que lo considera necesario para proteger la privacidad del firmante, y el Congreso aprobó una enmienda en su trámite que lo permitía, pero que fue revertida inexplicablemente en la tramitación de la norma en el Senado.

Del mismo modo, la Cámara Baja ha ratificado los cambios introducidos por el Senado en el artículo 7, apartado 2, que establece que/para que mediante Orden de la persona titular del Ministerio de Asuntos Económicos y Transformación Digital, se determinarán otras condiciones y requisitos técnicos de verificación de la identidad a distancia y, si procede, otros atributos específicos de la persona solicitante de un certificado cualificado, mediante videoconferencia o vídeo-identificación.

El Pleno del Congreso también ha aprobado la modificación realizada por la Cámara Alta en el artículo 7, apartado 4, sobre la comprobación de datos por parte de prestadores de servicios de confianza mediante «documentos públicos, si resultan exigibles». Es una pena que se haya orillado la mención a documentos privados, considerando el grado de desarrollo de la figura del mandato en España, que coexiste con el poder notarial y que se había incluido en las enmiendas propuestas por el Congreso en la primera fase del trámite parlamentario, revertidas en el Senado.

Asimismo, la Cámara Baja ha ratificado la introducción del artículo 10 sobre la responsabilidad de los prestadores de servicios electrónicos de confianza y el artículo 10 (bis), que modifica las limitaciones de responsabilidad de servicios electrónicos de confianza.

El Pleno del Congreso también ha aprobado la modificación del artículo 11, de modo que los prestadores de servicios de confianza no cualificados figurarán «en una lista diferente» a la de los cualificados con la descripción detallada y clara de las características propias y diferenciales entre unos y otros. Algo que, en realidad, ya está sucediendo y que no precisaba de mención legal expresa.

Los artículos 1 y 2 de la disposición adicional tercera de este Proyecto de Ley también han sido ratificados por el Pleno del Congreso. De este modo, se reconoce que el DNI «es el Documento Nacional de Identidad que permite acreditar electrónicamente la identidad personal de su titular, así como la identidad del firmante y la integridad de los documentos firmados con sus certificados electrónicos». Este es otro de los errores introducidos en el Senado, al cambiar una enmienda introducida en el Congreso . El DNI electrónico contiene dos certificados cualificados: uno de firma electrónica y otro de autenticación. Todos los certificados cualificados (ya sean de firma, ya sean de autenticación) deben ser válidos para acreditar electrónicamente la identidad personal de su titular, así como la identidad del firmante y la integridad de los documentos firmados con sus certificados electrónicos (de firma). Hacer la mención expresa al DNIe puede dar a entender que se trata de un caso singular, y no un caso particular de un concepto general.

Queda un sabor agridulce al finalizar el proceso parlamentario que ha conducido a la aprobación de la Ley. Por lo menos ha quedado derogada la Ley 59/2003 que generaba muchos problemas de interpretación en lo que no coincidía con el Reglamento UE 910/2014.

Pero muchos de los errores de la Ley 59/2003 se mantienen en la nueva Ley.

Una nueva esperanza: el Reglamento EIDAS está en un proceso de revisión que ha pasado en 2020 por una encuesta promovida por la Comisión Europea y que en unos meses dará lugar a un nuevo Reglamento. Una vez se publique el nuevo Reglamento habrá una nueva oportunidad de corregir los errores de la «Ley reguladora de determinados aspectos de los servicios electrónicos de confianza» cuando haya que tramitar la próxima ley. Esperemos que no pasen otros 17 años.