Archivo de la categoría: Firma digital

Reglamento de Ejecución (UE) 2015/806 de la Comisión, de 22 de mayo de 2015


El Parlamento Europeo y  El Consejo de la Unión Europea adoptaron en el verano de 2014 el Reglamento 910/2014, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza en las transacciones electrónicas en el mercado interior (etiquetado #eIdAS o #eIdaTS).

El objetivo del Reglamento es el establecimiento de un marco jurídico claro que garantice el reconocimiento transfronterizo de identidades electrónicas, la interoperabilidad de la firma electrónica y otros servicios de confianza digital tales como los sellos electrónicos, los sellos de tiempo, la custodia de documentos electrónicos o las notificaciones fehacientes, posibilitando las comunicaciones electrónicas entre ciudadanos, empresas y Administraciones públicas y potenciando el comercio y la administración electrónica.

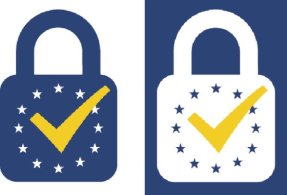
images-eIdaTSMás recientemente, en el Reglamento de ejecución (UE) 2015/806 de la Comisión de 22 de mayo de 2015, se establecen las especificaciones relativas a la forma de la nueva “etiqueta de confianza” «UE» para “servicios de confianza” cualificados.

Esta “etiqueta de confianza” distingue claramente los “servicios de confianza” cualificados de los demás “servicios de confianza”, contribuyendo así a la transparencia en el mercado y fomentando, la confianza en los servicios en línea y la conveniencia de éstos, aspectos esenciales para que los usuarios los aprovechen plenamente y confíen sin reservas en los servicios electrónicos.

La denominación completa de la norma es ta siguiente: Reglamento de Ejecución (UE) 2015/806 de la Comisión, de 22 de mayo de 2015, por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados.

Publicado en: «DOUE» núm. 128, de 23 de mayo de 2015 (DOUE-L-2015-80992)

LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 23, apartado 3,

Considerando lo siguiente:

(1)

El Reglamento (UE) no 910/2014 establece que los proveedores de servicios de confianza cualificados podrán utilizar una etiqueta de confianza para los servicios de confianza cualificados a fin de reforzar la confianza y la conveniencia para los usuarios. Esta etiqueta de confianza distingue claramente los servicios de confianza cualificados de los demás servicios de confianza, contribuyendo así a la transparencia en el mercado y fomentando por ende la confianza en los servicios en línea y la conveniencia de estos, aspectos esenciales para que los usuarios los aprovechen plenamente y confíen sin reservas en los servicios electrónicos.

(2)

La Comisión organizó un concurso para estudiantes de arte y diseño de los Estados miembros, a fin de recibir propuestas sobre un nuevo logotipo. Un jurado de expertos seleccionó las tres mejores propuestas sobre la base de los criterios especificados en el pliego de condiciones técnicas y de diseño de la «e-Mark U Trust Competition». Se celebró una consulta en línea entre el 14 de octubre y el 14 de noviembre de 2014. El logotipo propuesto, elegido por la mayoría de los visitantes del sitio web durante dicho período y respaldado por una decisión final del jurado, debe ser ahora adoptado como nueva etiqueta de confianza «UE» para servicios de confianza cualificados.

(3)

A fin de que el logotipo pueda utilizarse tan pronto como sea aplicable con arreglo a la legislación de la Unión y de garantizar el funcionamiento efectivo del mercado interior y la competencia leal y proteger los intereses de los consumidores, la nueva etiqueta de confianza «UE» para servicios de confianza cualificados ha sido registrada como marca colectiva en la Oficina de Propiedad Intelectual del Reino Unido, por lo que está en vigor, es utilizable y está protegida. El logotipo será registrado también en los registros de la Unión e internacionales.

(4)

Las medidas previstas en el presente Reglamento se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO EL PRESENTE REGLAMENTO:

Artículo 1

La etiqueta de confianza «UE» para servicios de confianza cualificados será de la forma que se indica en los anexos I y II, sin perjuicio de lo dispuesto en el artículo 2.

Artículo 2

1. Los colores de referencia de la etiqueta de confianza «UE» para servicios de confianza cualificados serán Pantone no 654 y no 116; o azul (100 % cian + 78 % magenta + 25 % amarillo + 9 % negro) y amarillo (19 % magenta + 95 % amarillo), en caso de utilizarse la cuatricromía; cuando se utilicen colores RGB, los colores de referencia serán azul (43 rojo + 67 verde + 117 azul) y amarillo (243 rojo + 202 verde + 18 azul).

2. La etiqueta de confianza «UE» para servicios de confianza cualificados podrá utilizarse solo en blanco y negro, según se muestra en el anexo II, si no resulta práctico utilizar el color.

3. Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza sobre fondo oscuro, podrá utilizarse en formato negativo empleando el mismo color de fondo, tal como se muestra en los anexos I y II.

4. Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza en color sobre un fondo coloreado que dificulte su visualización, podrá utilizarse una línea de delimitación alrededor de dicha etiqueta a fin de mejorar el contraste con los colores del fondo.

Artículo 3

La etiqueta de confianza «UE» para servicios de confianza cualificados tendrá una dimensión mínima que garantice la conservación de los atributos visuales y formas clave, pero su tamaño no será inferior a 64 × 85 píxeles 150 dpi.

Artículo 4

La etiqueta de confianza «UE» para servicios de confianza cualificados se utilizará de una manera que permita reconocer claramente los servicios cualificados que corresponden a la etiqueta. La etiqueta de confianza podrá ir acompañada de elementos gráficos o textuales que indiquen claramente los servicios de confianza cualificados para los que se utiliza, a condición de que no modifiquen la naturaleza de la etiqueta de confianza «UE» para servicios de confianza cualificados ni alteren el vínculo con las listas de confianza aplicables a que se refiere el artículo 23, apartado 2, del Reglamento (UE) no 910/2014.

Artículo 5

El presente Reglamento entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

El presente Reglamento será obligatorio en todos sus elementos y directamente aplicable en cada Estado miembro.

Hecho en Bruselas, el 22 de mayo de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER

__________

(1) DO L 257 de 28.8.2014, p. 73.

ANEXO I

Etiqueta de confianza «UE» para servicios de confianza cualificados en color

images-eIdaTS

ANEXO II

Etiqueta de confianza «UE» para servicios de confianza cualificados en blanco y negro

eIdaTS-black-and-white

Un gran paso en la interoperabilidad de firma: Decisión de Ejecución (UE) 2015/1506 de la Comisión de 8 de septiembre de 2015


La simplificación en la gestión de firmas electrónicas es ahora un mandato legal en todos los paises de la Unión Europea gracias a la Decisión de Ejecución (UE) 2015/1506 de la Comisión de 8 de septiembre de 2015 por la que se establecen las especificaciones relativas a los formatos de las firmas electrónicas avanzadas y los sellos avanzados que deben reconocer los organismos del sector público de conformidad con los artículos 27, apartado 5, y 37, apartado 5, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Esta norma tendrá un gran impacto en el desarrollo de la administración pública y obligará a revisar la Ley 11/2007, el RD 1671/2009 y el RD 4/2010, así como la política de firma electrónica de la AGE y su anexo de perfiles de certificados y alguna de las Normas Técnicas de Interoperabilidad.

Lo incluyo a continuación:

LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (Ver Nota 1), y, en particular, sus artículos 27, apartado 5, y 37, apartado 5,

Considerando lo siguiente:

(1) Los Estados miembros deben establecer los medios técnicos necesarios que les permitan procesar los documentos firmados electrónicamente que son necesarios cuando se utiliza un servicio en línea ofrecido por, o en nombre de, un organismo del sector público.

(2) El Reglamento (UE) num 910/2014 obliga a los Estados miembros que requieran una firma electrónica avanzada o un sello electrónico avanzado para utilizar un servicio en línea ofrecido por, o en nombre de, un organismo del sector público a reconocer las firmas electrónicas avanzadas y los sellos electrónicos avanzados, las firmas electrónicas avanzadas y los sellos electrónicos avanzados basados en un certificado cualificado y las firmas electrónicas y los sellos electrónicos cualificados en formatos específicos o en formatos alternativos validados con arreglo a métodos de referencia específicos.

(3) Para definir los formatos y los métodos de referencia específicos, deben tenerse en cuenta las prácticas, las normas y los actos jurídicos de la Unión existentes.

(4) La Decisión de Ejecución 2014/148/UE de la Comisión (Ver Nota 2) ha definido una serie de formatos de firma electrónica avanzada más habituales que deben admitir técnicamente los Estados miembros cuando se necesiten firmas electrónicas avanzadas para un procedimiento administrativo en línea. La finalidad del establecimiento de los formatos de referencia es facilitar la validación transfronteriza de las firmas electrónicas y mejorar la interoperabilidad transfronteriza de los procedimientos electrónicos.

(5) Las normas recogidas en el anexo de la presente Decisión son las normas existentes para los formatos de firmas electrónicas avanzadas. Debido a la revisión en curso de los organismos de normalización de las versiones de archivo a largo plazo de los formatos de referencia, las normas que detallan el archivo a largo plazo se excluyen del ámbito de aplicación de la presente Decisión. Cuando esté disponible la nueva versión de las normas citadas, se revisarán las referencias a las normas y las cláusulas sobre archivo a largo plazo.

(6) Las firmas electrónicas avanzadas y los sellos electrónicos avanzados son similares desde el punto de vista técnico. Por lo tanto, las normas de los formatos de firmas electrónicas avanzadas deben aplicarse mutatis mutandis a los formatos de sellos electrónicos avanzados.

(7) En los casos en que se utilicen formatos de firma electrónica o sello electrónico distintos de los que se suelen admitir técnicamente para firmar o sellar, se deben proporcionar medios de validación que permitan la verificación transfronteriza de las firmas electrónicas o los sellos electrónicos. Para permitir que los Estados miembros receptores puedan confiar en las herramientas de validación de otro Estado miembro, es necesario proporcionar información de fácil acceso sobre dichas herramientas de validación, para lo que se debe incluir la información en los documentos electrónicos, en las firmas electrónicas o en los contenedores de documentos electrónicos.

(8) Cuando haya posibilidades de validación de firma electrónica o sello electrónico apropiadas para el tratamiento automático en los servicios públicos de un Estado miembro, esas posibilidades de validación deben ponerse a disposición y proporcionarse al Estado miembro receptor. No obstante, la presente Decisión no debe obstaculizar la aplicación del artículo 27, apartados 1 y 2, ni del artículo 37, apartados 1 y 2, del Reglamento (UE) num 910/2014 cuando no sea posible el tratamiento automático de las posibilidades de validación de métodos alternativos.

(9) Para establecer requisitos comparables para la validación y para aumentar la confianza en las posibilidades de validación proporcionadas por los Estados miembros para otros formatos de firma electrónica o sello electrónico distintos de los comúnmente admitidos, los requisitos previstos en la presente Decisión para las herramientas de validación parten de los requisitos para la validación de las firmas electrónicas y los sellos electrónicos cualificados a los que hacen referencia los artículos 32 y 40 del Reglamento (UE) no 910/2014.

(10) Las medidas previstas en la presente Decisión se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO LA PRESENTE DECISIÓN:

Artículo 1

Los Estados miembros que requieran una firma electrónica avanzada o una firma electrónica avanzada basada en un certificado cualificado como se prevé en el artículo 27, apartados 1 y 2, del Reglamento (UE) no 910/2014, reconocerán la firma electrónica avanzada XML, CMS o PDF en el nivel de conformidad B, T o LT o con un contenedor con firma asociada donde las firmas cumplan las especificaciones técnicas que figuran en el anexo.

Artículo 2

1. Los Estados miembros que requieran una firma electrónica avanzada o una firma electrónica avanzada basada en un certificado cualificado como se prevé en el artículo 27, apartados 1 y 2, del Reglamento (UE) no 910/2014, reconocerán otros formatos de firma electrónica distintos a los contemplados en el artículo 1 de la presente Decisión, siempre que el Estado miembro en el que tenga su sede el proveedor de servicios de confianza utilizado por el firmante ofrezca a otros Estados miembros posibilidades de validación de firmas adecuadas, en la medida de lo posible, para el tratamiento automático.

2. Las posibilidades de validación de la firma deberán:

a) permitir a los demás Estados miembros validar las firmas electrónicas recibidas en línea de manera gratuita y en una forma comprensible para los hablantes no nativos;

b) indicarse en el documento firmado, en la firma electrónica o en el contenedor del documento electrónico, y

c) confirmar la validez de una firma electrónica avanzada siempre que:

  1. el certificado que respalda la firma electrónica avanzada fuera válido en el momento de la firma, y cuando la firma electrónica avanzada esté respaldada por un certificado cualificado, que el certificado cualificado que respalda la firma electrónica avanzada fuera, en el momento de la firma, un certificado cualificado de la firma electrónica que se ajustara al anexo I del Reglamento (UE) no 910/2014 y que hubiera sido expedido por un proveedor de servicios de confianza cualificado;
  2. los datos de validación de la firma correspondan a los datos proporcionados a la parte usuaria;
  3. el conjunto único de datos que representa al firmante se facilite correctamente a la parte usuaria;
  4. en caso de que se utilice un seudónimo, la utilización del mismo se indique claramente a la parte usuaria en el momento de la firma;
  5. cuando la firma electrónica avanzada se haya creado mediante un dispositivo de creación de firmas electrónicas cualificado, la utilización del mismo se indique claramente a la parte usuaria;
  6. la integridad de los datos firmados no se haya visto comprometida;
  7. los requisitos previstos en el artículo 26 del Reglamento (UE) no 910/2014 se cumplieran en el momento de la firma;
  8. el sistema utilizado para validar la firma electrónica avanzada ofrezca a la parte usuaria el resultado correcto del proceso de validación y le permita detectar cualquier problema que afecte a la seguridad.

Artículo 3

Los Estados miembros que requieran un sello electrónico avanzado o un sello electrónico avanzado basado en un certificado cualificado como se prevé en el artículo 37, apartados 1 y 2, del Reglamento (UE) no 910/2014 reconocerán el sello electrónico avanzado XML, CMS o PDF en el nivel de conformidad B, T o LT o con un contenedor con sello asociado que cumpla las especificaciones técnicas que figuran en el anexo.

Artículo 4

1. Los Estados miembros que requieran un sello electrónico avanzado o un sello electrónico avanzado basado en un certificado cualificado como se prevé en el artículo 37, apartados 1 y 2, del Reglamento (UE) no 910/2014 reconocerán otros formatos de sello electrónico distintos a los contemplados en el artículo 3 de la presente Decisión, siempre que el Estado miembro en el que tenga su sede el proveedor de servicios de confianza utilizado por el creador del sello ofrezca a otros Estados miembros posibilidades de validación de sellos adecuadas, en la medida de lo posible, para el tratamiento automático.

2. Las posibilidades de validación del sello deberán:

a) permitir a los demás Estados miembros validar los sellos electrónicos recibidos en línea de manera gratuita y en una forma comprensible para los hablantes no nativos;

b) indicarse en el documento sellado, en el sello electrónico o en el contenedor del documento electrónico;

c) confirmar la validez de un sello electrónico avanzado siempre que:

  1. el certificado que respalda el sello electrónico avanzado fuera válido en el momento del sellado y, cuando el sello electrónico avanzado esté respaldado por un certificado cualificado, que el certificado cualificado que respalda el sello electrónico avanzado fuera, en el momento del sellado, un certificado cualificado del sello electrónico que se ajustara al anexo III del Reglamento (UE) no 910/2014 y que hubiera sido expedido por un proveedor de servicios de confianza cualificado;
  2. los datos de validación del sello correspondan a los datos proporcionados a la parte usuaria;
  3. el conjunto único de datos que representa al creador del sello se facilite correctamente a la parte usuaria;
  4. en caso de que se utilice un seudónimo, la utilización del mismo se indique claramente a la parte usuaria en el momento de aplicar el sello;
  5. cuando el sello electrónico avanzado se haya creado mediante un dispositivo de creación de sellos electrónicos cualificado, la utilización del mismo se indique claramente a la parte usuaria;
  6. la integridad de los datos sellados no se haya visto comprometida;
  7. los requisitos previstos en el artículo 36 del Reglamento (UE) no 910/2014 se cumplieran en el momento de aplicar el sello;
  8. el sistema utilizado para validar el sello electrónico avanzado ofrezca a la parte usuaria el resultado correcto del proceso de validación y le permita detectar cualquier problema que afecte a la seguridad.

Artículo 5

La presente Decisión entrará en vigor a los veinte días de su publicación en el Diario Oficial de la Unión Europea.

La presente Decisión será obligatoria en todos sus elementos y directamente aplicable en cada Estado miembro.

Hecho en Bruselas, el 8 de septiembre de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER

_________

(Nota 1) DO L 257 de 28.8.2014, p. 73.

(Nota 2) Decisión de Ejecución 2014/148/UE de la Comisión, de 17 de marzo de 2014, que modifica la Decisión 2011/130/UE, por la que se establecen los requisitos mínimos para el tratamiento transfronterizo de los documentos firmados electrónicamente por las autoridades competentes en virtud de la Directiva 2006/123/CE del Parlamento Europeo y del Consejo, relativa a los servicios en el mercado interior (DO L 80 de 19.3.2014, p. 7).

ANEXO

Lista de especificaciones técnicas para las firmas electrónicas avanzadas XML, CMS o PDF y el contenedor con firma asociada

Las firmas electrónicas avanzadas mencionadas en el artículo 1 de la Decisión deben cumplir una de las siguientes especificaciones técnicas del ETSI, con la excepción de la cláusula 9 de las mismas:

El contenedor con firma asociada mencionado en el artículo 1 de la Decisión debe cumplir las siguientes especificaciones técnicas del ETSI:

Lista de especificaciones técnicas para los sellos electrónicos avanzados XML, CMS o PDF y el contenedor con sello asociado

Los sellos electrónicos avanzados mencionados en el artículo 3 de la Decisión deben cumplir una de las siguientes especificaciones técnicas del ETSI, con la excepción de la cláusula 9 de las mismas:

El contenedor con sello asociado mencionado en el artículo 3 de la Decisión debe cumplir las siguientes especificaciones técnicas del ETSI:

Perfil de base del contenedor con sello asociado: ETSI TS 103174 v.2.2.1


Nuevas normas publicadas en desarrollo del Reglamento (UE) Número 910/2014 del Parlamento Europeo y del Consejo de 23 de julio de 2014.


Tras la publicación el pasado verano del 2014 de Reglamento (UE) Número 910/2014 del Parlamento Europeo y del Consejo de 23 de julio de 2014 relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE, estaban pendientes de publicación varias normas para completar su desarrollo, que se han ido publicando a lo largo de 2015.

En febrero y mayo se publicaron las dos primeras, y el pasado 9 de septiembre se han publicado 4 más:

  • Decisión de Ejecución (UE) 2015/296 de la Comisión de 24 de febrero de 2015Por la que se establecen las modalidades de procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica con arreglo al artículo 12, apartado 7, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Reglamento de Ejecución (UE) 2015/806 de la Comisión de 22 de mayo de 2015Por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados.
  • Reglamento de Ejecución (UE) 2015/1501 de la Comisión de 8 de septiembre de 2015Sobre el marco de interoperabilidad de conformidad con el artículo 12, apartado 8, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Reglamento de Ejecución (UE) 2015/1502 de la Comisión de 8 de septiembre de 2015Sobre la fijación de especificaciones y procedimientos técnicos mínimos para los niveles de seguridad de medios de identificación electrónica con arreglo a lo dispuesto en el artículo 8, apartado 3, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Decisión de Ejecución (UE) 2015/1505 de la Comisión de 8 de septiembre de 2015Por la que se establecen las especificaciones técnicas y los formatos relacionados con las listas de confianza de conformidad con el artículo 22, apartado 5, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Decisión de Ejecución (UE) 2015/1506 de la Comisión de 8 de septiembre de 2015Por la que se establecen las especificaciones relativas a los formatos de las firmas electrónicas avanzadas y los sellos avanzados que deben reconocer los organismos del sector público de conformidad con los artículos 27, apartado 5, y 37, apartado 5, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Cambios en la Ley de Firma Electrónica (Ley 59/2003)


Aunque la técnica legislativa de mezclar «churras» con «merinas» se produce en algunas de las leyes publicadas en España, no nos acostumbramos a encontrar determinados aspectos legales de ciertos tipos en leyes que no tienen mucho que ver con el asunto.

Una de las últimas ocasiones en las que esto se produce es en la Ley 25/2015, de 28 de julio, de mecanismo de segunda oportunidad, reducción de la carga financiera y otras medidas de orden social, que modifica algunos aspectos de la Ley 59/2003 para favorecer el uso de sistemas de firma centralizada.

En mi opinión es una reforma innecesaria o insuficiente, porque aunque parafrasea alguna de sus definiciones parece ignorar la existencia del Reglamento europeo UE 910/2014, que en su exposición de motivos (considerandos 51 y 52) ya da por sobreentendido que es admisible la firma mediante sistemas de firma en la nube o firma centralizada o firma SOA, y no menciona modificaciones tan importantes como la denominación de certificados y firmas electrónicas que deben denominarse «cualificados» en vez de «reconocidos«.

Para los que solo conocen la Ley 59/2003, no obstante, resuelve la supuesta controversia de si la Ley de firma electrónica permite o no la firma a distancia con claves hospedadas por el prestador, lo que para muchos, ya permitía la redacción anterior.

Este es el texto:

Disposición final cuarta. Modificación de la Ley 59/2003, de 19 de diciembre, de firma electrónica.

La Ley 59/2003, de 19 de diciembre, de firma electrónica, queda modificada como sigue:

Uno. El apartado 2 del artículo 3, queda redactado del siguiente modo:

«2. La firma electrónica avanzada es la firma electrónica que permite identificar al firmante y detectar cualquier cambio ulterior de los datos firmados, que está vinculada al firmante de manera única y a los datos a que se refiere y que ha sido creada por medios que el firmante puede utilizar, con un alto nivel de confianza, bajo su exclusivo control.»

Dos. El apartado 2 del artículo 6, queda redactado del siguiente modo:

«2. El firmante es la persona que utiliza un dispositivo de creación de firma y que actúa en nombre propio o en nombre de una persona física o jurídica a la que representa.»

Tres. El apartado 2 del artículo 7, queda redactado como sigue:

«2. La custodia de los datos de creación de firma asociados a cada certificado electrónico de persona jurídica o, en su caso, de los medios de acceso a ellos será responsabilidad de la persona física solicitante, cuya identificación se incluirá en el certificado electrónico.»

Cuatro. La letra c) del artículo 12, queda redactada en los siguientes términos:

«c) Asegurarse de que el firmante tiene el control exclusivo sobre el uso de los datos de creación de firma correspondientes a los de verificación que constan en el certificado.»

Cinco. La letra a) del artículo 18, queda redactada en los siguientes términos:

«a) No almacenar ni copiar, por sí o a través de un tercero, los datos de creación de firma de la persona a la que hayan prestado sus servicios, salvo en caso de su gestión en nombre del firmante. En este caso, se aplicarán los procedimientos y mecanismos técnicos y organizativos adecuados para garantizar que el firmante controle de modo exclusivo el uso de sus datos de creación de firma.

Solo los prestadores de servicios de certificación que expidan certificados reconocidos podrán gestionar los datos de creación de firma electrónica en nombre del firmante. Para ello, podrán efectuar una copia de seguridad de los datos de creación de firma siempre que la seguridad de los datos duplicados sea del mismo nivel que la de los datos originales y que el número de datos duplicados no supere el mínimo necesario para garantizar la continuidad del servicio. No podrán duplicar los datos de creación de firma para ninguna otra finalidad».

Seis. El punto 1.º de la letra b), del artículo 18, queda redactado como sigue:

«1.º Las obligaciones del firmante, la forma en que han de custodiarse los datos de creación de firma, el procedimiento que haya de seguirse para comunicar la pérdida o posible utilización indebida de dichos datos, o, en su caso, de los medios que los protegen, así como información sobre los dispositivos de creación y de verificación de firma electrónica que sean compatibles con los datos de firma y con el certificado expedido.»

Siete. La letra e) del apartado 1 del artículo 20, queda redactada como sigue:

«e) Tomar medidas contra la falsificación de certificados y, en el caso de que el prestador de servicios de certificación genere datos de creación de firma, garantizar su confidencialidad durante el proceso de generación y su entrega por un procedimiento seguro al firmante. Si el prestador de servicios gestiona los datos de creación de firma en nombre del firmante, deberá custodiarlos y protegerlos frente a cualquier alteración, destrucción o acceso no autorizado, así como garantizar su continua disponibilidad para el firmante.»

Ocho. Las letras c) y d) del apartado 1 del artículo 23, quedan redactadas en los siguientes términos:

«c) Negligencia en la conservación de sus datos de creación de firma, en el aseguramiento de su confidencialidad y en la protección de todo acceso o revelación de éstos o, en su caso, de los medios que den acceso a ellos.

d) No solicitar la suspensión o revocación del certificado electrónico en caso de duda en cuanto al mantenimiento de la confidencialidad de sus datos de creación de firma o, en su caso, de los medios que den acceso a ellos.»

Nueve. Se añade un apartado 5 al artículo 29 con el siguiente contenido:

«5. Podrá requerirse la realización de pruebas en laboratorios o entidades especializadas para acreditar el cumplimiento de determinados requisitos. En este caso, los prestadores de servicios correrán con los gastos que ocasione esta evaluación.»

Al margen de estas pequeñas pautas, conviene no olvidar que la Ley 59/2003 como expresión de la transposición de la Directiva 1999/93/CE  quedará derogada en breve, y que en el marco del nuevo reglamento hay que tener en cuenta, en lo que se refiere a la firma en servidor,  la norma EN 419 241 Security requirements for trustworthy systems supporting server signing (signature generation services)

Por cierto, otra de las modificaciones de las que van cayendo gota a gota de la Ley de Firma Electrónica es la que hace unos pocos meses se encargó de extender la validez de los certificados cualificados a cinco años, para simplificar la gestión del DNI electrónico 3.0 y que ya mencioné en este blog.

Diferencias del EJIS respecto al ENI y al ENS


Recientemente el CTEAJE (Comité Técnico Estatal de la Administración Judicial Electrónica) ha publicado las bases del Esquema Judicial de Interoperabilidad y Seguridad de 6 de julio de 2015.

El EJIS (Esquema Judicial de Interoperabilidad y Seguridad) se inspira en el Esquema Nacional de Interoperabilidad (ENI) y en el Esquema Nacional de Seguridad (ENS), con algunas diferencias determinadas por las leyes procesales y la Ley marco de la digitalización de la Justicia, la Ley 18/11, de 5 de julio, que singulariza para el ámbito de la Justicia algunas de las principales aportaciones de la Ley 11/2007.

Algunas de las diferencias más reseñables respecto al ENI (RD 4/2010) son las siguientes:

  • Catálogo de Estándares: EJIS presenta compatibilidad con los formatos utilizados en el marco de AGE (Administración General del Estado). Además, permite al CTEAJE definir el suyo si se diera el caso.
  • Interoperabilidad: La redacción del EJIS es aclaratoria de las dimensiones de la interoperabilidad del Esquema Nacional centrado en el ámbito de la Administración de justicia (AJ) ya que tiene en cuenta las peculiaridades del ámbito de justicia en sus tres ámbitos (con la Administración de Justicia, con los ciudadanos y profesionales y con el resto de Administraciones Públicas)
  • Inventarios de información Administrativa: En enfoque se realiza sobre el Test de Compatibilidad del CGPJ (Consejo general del Poder Judicial) dado que los procedimientos serán los que figuren en los inventarios de información judicial de acuerdo con las leyes procesales y el Test de Compatibilidad.
  • Activos Semánticos del Test de Compatibilidad del CGPJ, modelo de datos lógico para conseguir un intercambio de información entre sistemas (asuntos, recursos y exhortos).
  • Firma Electrónica:
    • Alineamiento con el Reglamento europeo UE 910/2014.
    • Política única de firma electrónica para toda la AJ (Administración de justicia).
    • Simplificación de certificados de firma y sello asociados a órganos judiciales.
    • Accesibilidad: admisión amplia de firmas de ciudadanos.
    • Diferencia la autenticación de la firma electrónica
    • Admisión de prestadores de cualquier país de la Unión Europea.
  • Digitalización Certificada: se contempla procedimiento de homologación. No existe el concepto en la AGE, sólo digitalización «que garantizará la imagen fiel», en justicia se permite certificar el software con el que se digitaliza.
  • Declaración de Conformidad: en la AGE es genérica dado que es una mera declaración; en la AJ hay un índice de aspectos de cumplimiento que permiten acreditarlo en mayor o menor medida.
  • Custodia Documental (Conservación): se indica la presunción de mantenimiento de integridad y autenticidad del EJE (Expediente Judicial Electrónico) y del DJE (Documento Judicial Electrónico), acompañadas de medidas de seguridad

Algunas de las diferencias más reseñables del EJIS respecto al ENS (RD 3/2010) son las siguientes:

  • Categorías de los Sistemas:
    • EJIS añade la dimensión de seguridad CONSERVACIÓN que viene contemplada en la propia Ley 18/2011. El concepto de archivo judicial se extiende a períodos de conservación que en el ámbito administrativo se considerarían prescritos y sin necesidad de conservación.
    • Se aclara la forma de determinar los niveles de las dimensiones y las categorías.
  • Auditoría: Se elimina la auditoria como requisito del EJIS, ya que es una competencia del CGPJ.
  • Medidas de Seguridad:
    • Se mantienen las medidas de seguridad como marco de requisitos a cumplir por los órganos judiciales.
    • Se refuerza la exigencia de algunas medidas, en especial en firma electrónica y en custodia de evidenciaselectrónicas.
  • Guía Técnica de Seguridad: se prevé la publicación de nueva norma específica para ampliar el detalle de la sección de seguridad del EJIS, que amplia la normativa de seguridad del Test de compatibilidad.
  • Coordinación: el CTEAJE coordinará la gestión de incidentes entre los órganos que los sufran y los servicios prestados por el Centro Criptológico Nacional

Se puede ampliar la información en esta interesante presentación sobre la Modernización de la Administración de Justicia

Aplicabilidad del Reglamento Europeo UE 910/2014 (EIdAS)


A diferencia de la Directiva 93/1999 /CEE del Consejo, el Reglamento (UE)  nº 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (denominado reglamento eIDAS por las iniciales de Electronic Identificatiom Authentication and Signature) que entró en vigor el 17 de septiembre de 2014, tendrá un impacto directo y, en algunos casos,  supondrá la derogación de las leyes nacionales vigentes en los Estados miembros.

El Reglamento se aplicará gradualmente en los próximos meses con plazos de entrada en vigor escalonados que concluirán el 01 de julio 2016, con la derogación de la Directiva 93/1999 / CEE.

Desde su entrada en vigor el 17 de septiembre de 2014, ya son de aplicación las disposiciones contenidas en los artículos 9.5, 17.8, 19.4, 20.4, 21.4, 24.5, 27.4, 28.6, 29.2, 30.3, 30.4, 31.3, 32.3, 33.2, 34.2, 37.4, 38.6, 42.2, 44.2, 45.2, 47 y 48. El resto de las disposiciones, a excepción de los artículos 7, 8.1, 8.2, 9, 10, 11 y 12.1, que se aplicará a partir del 18 septiembre de 2015, deben ser implementadas a partir del 1 de julio de 2016. Sólo el  artículo 6 se aplicará a partir del 18 de septiembre 2018.

Desde 01 de julio de 2016 en adelante:

  • Los Dispositivos de Creación de Firma (denominados antes Dispositivos Seguros de Creación de Firma y ahora Dispositivos Cualificados de Creación de Firma) que tuvieran la consideración de tales según  el artículo 3.4  de la Directiva 93/1999 /CEE,  mantendrán su reconocimiento tras la nueva norma (Reglamento eIdAS).
  • Los certificados reconocidos expedidos a personas físicas de acuerdo con la Directiva 93/1999 /CEE se consideran hasta su vencimiento certificados cualificados de acuerdo con la nueva norma (Reglamento eIdAS).
  • Para ser considerados prestadores de servicios de confianza digital cualificados de acuerdo con el Reglamento eIDAS, los Prestadores de Servicios de Certificación que emitían  ​​certificados reconocidos de acuerdo con la Directiva 93/1999 / CEE deben presentar a partir del 01 de julio de 2017 un informe de evaluación sobre el cumplimiento de la normativa técnica y organizativa aplicable al órgano de supervisión (Minetur, en el caso de España).

La aplicación del Reglamento eIdAS, implica la puesta en marcha de 7 actos de ejecución que deben adoptarse en un  año:

  • 3 actos de ejecución relativos a la identificación y autenticación digital (eID)
  • 4 actos de ejecución en materia de servicios de confianza digital
    • Formatos de firma electrónica (artículo 27.4)
    • Formatos de sellos electrónicos (artículo 37.4)
    • Listas de confianza (artículo 22.5)
    • Marca de confianza de la UE (artículo 23.3)

En los más de 16 años de vigencia de la Directiva 93/1999 /CEE del Consejo, cada Estado miembro la ha desarrollado en su legislación nacional adoptando, en algunos casos normas técnicas de organismos como ETSI y CEN. En España, entre otras normas la Ley 59/2003, con disposiciones sobre firmas electrónicas en la Ley 11/2007 y en la Ley 18/2011.

El impacto revolucionario del Reglamento, sin embargo, cambia todos los paradigmas existentes anteriormente, que pueden considerarse los causantes de la falta de interoperabilidad transnacional en el mercado único europeo. El nuevo modelo, destinado a facilitarla, todavía tiene que demostrar su utilidad en un contexto internacional en el que los mayores avances se han producido a partir de la adopción de incoativas de la industria a través del CAB Forum, solo para el ámbito de los certificados para servidores web, en un modelo como en norteamericano de escasa regulación.

REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados


Se acaba de publicar el REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados con arreglo al artículo 23, apartado 3, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Texto pertinente a efectos del EEE)

REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados

(Texto pertinente a efectos del EEE)

LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 23, apartado 3,

Considerando lo siguiente:

(1)

El Reglamento (UE) no 910/2014 establece que los proveedores de servicios de confianza cualificados podrán utilizar una etiqueta de confianza para los servicios de confianza cualificados a fin de reforzar la confianza y la conveniencia para los usuarios. Esta etiqueta de confianza distingue claramente los servicios de confianza cualificados de los demás servicios de confianza, contribuyendo así a la transparencia en el mercado y fomentando por ende la confianza en los servicios en línea y la conveniencia de estos, aspectos esenciales para que los usuarios los aprovechen plenamente y confíen sin reservas en los servicios electrónicos.

(2)

La Comisión organizó un concurso para estudiantes de arte y diseño de los Estados miembros, a fin de recibir propuestas sobre un nuevo logotipo. Un jurado de expertos seleccionó las tres mejores propuestas sobre la base de los criterios especificados en el pliego de condiciones técnicas y de diseño de la «e-Mark U Trust Competition». Se celebró una consulta en línea entre el 14 de octubre y el 14 de noviembre de 2014. El logotipo propuesto, elegido por la mayoría de los visitantes del sitio web durante dicho período y respaldado por una decisión final del jurado, debe ser ahora adoptado como nueva etiqueta de confianza «UE» para servicios de confianza cualificados.

(3)

A fin de que el logotipo pueda utilizarse tan pronto como sea aplicable con arreglo a la legislación de la Unión y de garantizar el funcionamiento efectivo del mercado interior y la competencia leal y proteger los intereses de los consumidores, la nueva etiqueta de confianza «UE» para servicios de confianza cualificados ha sido registrada como marca colectiva en la Oficina de Propiedad Intelectual del Reino Unido, por lo que está en vigor, es utilizable y está protegida. El logotipo será registrado también en los registros de la Unión e internacionales.

(4)

Las medidas previstas en el presente Reglamento se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO EL PRESENTE REGLAMENTO:

Artículo 1

La etiqueta de confianza «UE» para servicios de confianza cualificados será de la forma que se indica en los anexos I y II, sin perjuicio de lo dispuesto en el artículo 2.

Artículo 2

1.   Los colores de referencia de la etiqueta de confianza «UE» para servicios de confianza cualificados serán Pantone no 654 y no 116; o azul (100 % cian + 78 % magenta + 25 % amarillo + 9 % negro) y amarillo (19 % magenta + 95 % amarillo), en caso de utilizarse la cuatricromía; cuando se utilicen colores RGB, los colores de referencia serán azul (43 rojo + 67 verde + 117 azul) y amarillo (243 rojo + 202 verde + 18 azul).

2.   La etiqueta de confianza «UE» para servicios de confianza cualificados podrá utilizarse solo en blanco y negro, según se muestra en el anexo II, si no resulta práctico utilizar el color.

3.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza sobre fondo oscuro, podrá utilizarse en formato negativo empleando el mismo color de fondo, tal como se muestra en los anexos I y II.

4.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza en color sobre un fondo coloreado que dificulte su visualización, podrá utilizarse una línea de delimitación alrededor de dicha etiqueta a fin de mejorar el contraste con los colores del fondo.

Artículo 3

La etiqueta de confianza «UE» para servicios de confianza cualificados tendrá una dimensión mínima que garantice la conservación de los atributos visuales y formas clave, pero su tamaño no será inferior a 64 × 85 píxeles 150 dpi.

Artículo 4

La etiqueta de confianza «UE» para servicios de confianza cualificados se utilizará de una manera que permita reconocer claramente los servicios cualificados que corresponden a la etiqueta. La etiqueta de confianza podrá ir acompañada de elementos gráficos o textuales que indiquen claramente los servicios de confianza cualificados para los que se utiliza, a condición de que no modifiquen la naturaleza de la etiqueta de confianza «UE» para servicios de confianza cualificados ni alteren el vínculo con las listas de confianza aplicables a que se refiere el artículo 23, apartado 2, del Reglamento (UE) no 910/2014.

Artículo 5

El presente Reglamento entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

El presente Reglamento será obligatorio en todos sus elementos y directamente aplicable en cada Estado miembro.

Hecho en Bruselas, el 22 de mayo de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER


(1)  DO L 257 de 28.8.2014, p. 73.


ANEXO I

Etiqueta de confianza «UE» para servicios de confianza cualificados en color

confianza-ue-color


ANEXO II

Etiqueta de confianza «UE» para servicios de confianza cualificados en blanco y negro

confianza-ue-negro


Firma electrónica en web mediante java e Interoperabilidad en la eAdministración


Una de las conclusiones del reciente CNIS 2015 ha sido para mi el anuncio del fin de la firma electrónica en web mediante java.

Es algo que predico siempre que puedo, pero ahora la idea tiene el refrendo de la Agencia Tributaria.

Sostengo que la firma electrónica en web, incluso cuando está bien implementada, define un entorno inmanejable para el desarrollador de software que debe preocuparse de múltiples variantes y versiones de sistemas operativos (con especial mención a las de 32 y 64 bits), de navegadores web y de java. Y cada versión de java implica, casi seguro, que deja de funcionar lo que antaño funcionaba. Y como se actualiza habitualmente de forma automática, a veces resulta inexplicable para los usuario que lo que ayer funcionaba hoy no funcione.

Curiosamente, la mala costumbre de solicitar la firma en web se extiende a casi toda la administración pública, con módulos «web signer» por diestro y siniestro, hasta el punto que de la propia iniciativa @firma han surgido implementaciones de firma en cliente web usadas por todas partes, especialmente al acceder a las funcionalidades de registro de entrada en las sedes electrónicas de los organismos.

Si pensamos un poco en que la Ley 30/1992 permite que cualquiera pueda presentar la documentación en los registros y que la identidad del solicitante se indica en el escrito y se confirma con su firma en el documento, cualquier cosa más complicada que eso en Internet es poner trabas innecesarias al ciudadano. Por otro lado, en el marco de la Ley 30/1992 cabe la posibilidad de subsanar cualquier carencia de la solicitud, por lo que no sería preciso desplegar sistemas de registro complicados si cabe la posibilidad de hacerlo de forma sencilla y solicitar al usuario, por ejemplo, subsanar la carencia de una correcta identificación si el documento PDF aportado no estuviera correctamente firmado electrónicamente.

Esta es mi propuesta para las administraciones públicas: desplegad registros telemáticos sencillos, con formularios simples y sin requerimiento de firma, de modo que se pueda subir a ellos documentos PDF firmados electrónicamente, considerando que existen muchas herramientas gratuitas y eficientes para firmar electrónicamente tales ficheros PDF.

¿Cómo evolucionan las TSL europeas?


Ayer incluía en este blog la actual relación de TSL europeas que determinan los certificados que deben aceptarse en España y en todos los demás países europeos. Hace unos años, en 2011 ya preparé otra información parecida titulada EU Trusted Lists of Certification Service Providers

Son 2 muestras de mi larga cruzada para difundir el sistema de entre los estandarizados que mejor permite resolver el problema de conocer los Prestadores de Servicios de Certificación que merecen la confianza de los sistemas informáticos.

Así y todo, creo que el sistema es imperfecto, y además está mal implementado.

Todavía recuerdo retazos de una larga charla telefónica que tuve hace muchos años con Francisco Jordán, uno de los expertos españoles en certificación digital, puede que fuera en 1.999. Seguramente el ya no se acordará. Le contaba una idea que yo tenía de que el inicio de la confianza de las jerarquías de certificación pudieran gestionarse con listas nacionales gestionadas por los supervisores, con una técnica semejante a la de los DNS o LDAP. Los ordenadores, navegadores y programas que usan o admiten certificados (firmas, autenticaciones,…) tendrían una personalización nacional que además de tener en cuenta el idioma, la moneda, la fecha del cambio de hora equinoccial, la configuración del teclado o la forma de reflejar las fechas incluiría elementos esenciales hoy en día como la URL de sincronización horaria nacional (el servicio NTP que en España fue hora.roa.es y en Estados Unidos time.nist.gov) y la lista de confianza de CAs admitida a nivel nacional (construida con las de todos los países con un nivel de supervisión equivalente).

Lo más parecido a eso que tenemos en la actualidad son las listas TSL nacionales partiendo de la lista de listas, si bien su efectivo uso todavía requiere de cierto procesamiento manual.

Un detalle interesante comparando las dos listas, separadas casi cuatro años (se actualizan cada 6 meses) es que no son uniformes ciertos aspectos que deberían serlo.

Por ejemplo, incluir ficheros con la extensión ZIP para las listas en PDF no me parece una buena práctica. No se ahorra mucho espacio y el uso de ficheros comprimidos es una invitación a los rastreadores de los buscadores para que no indexen su contenido.

Algunos países hacían referencia a ficheros que incluían espacios en la denominación. Eso ya se ha corregido en las listas recientes.

Otro aspecto preocupante es el aparente cambio de organismo supervisor (el que publica las listas) en algunos países, incluido España. Por ejemplo, Finlandia, Eslovenia, Holanda, Luxemburgo,…

Algunos países incluyen solo una de las dos listas nacionales en la europea, unas veces la XML y otras la PDF. Se supone que todos tienen las dos listas. Además el criterio parece que va cambiando a lo largo del tiempo.

En mi opinión el manejo de URL más adecuado es el que hace Bélgica, y que debería ser copiado por todos los países:

Según este modelo, las TSL de España deberían figurar como:

Y lo mismo para el resto de países.

Yo incluiría en en las TSL una información que me parece crítica: la dirección (URL) de los servicios OCSP de cada prestador de servicios de certificación. Es una pena que en la última versión que yo he mirado de la norma ETSI TS 102 231 ni siquiera existe la posibilidad de incluir esa información por restricciones del estándar.

Nuestras esperanzas están puestas en la futura norma ETSI TS 119 612 Electronic Signatures and Infrastructures (ESI); Trusted Lists que incluye extensiones opcionales (para mi obligatorias) al respecto, como expiredCertsRevocationInfo, y que deberá evolucionar para incluir los servidores OCSP de todos los Prestadores de Servicios de Confianza Digital (PSCD) cualificados que expidan certificados cualificados.

¿Donde están las TSL europeas?


La recientemente publicada Ley 15/2014 señala:

En lo que respecta a la firma electrónica en la Administración pública, se modifica la Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los servicios públicos, para asegurar el uso de una única relación de certificados electrónicos reconocidos en todas las Administraciones Públicas, de manera que se liberen recursos administrativos para otros fines más productivos y se eliminen los costes y cargas que su aceptación en cada Administración Pública supone para los prestadores de servicios. Esa lista será la lista de confianza de prestadores de servicios de certificación establecidos en España que mantiene el Ministerio de Industria, Energía y Turismo, que contiene, de manera diferenciada, los certificados electrónicos reconocidos correspondientes a los sistemas de firma electrónica avanzada admitidos por las Administraciones Públicas. Dicha lista sustituye a las relaciones de prestadores de servicios de certificación que cada Administración puede crear en la actualidad, por lo que decae la necesidad de publicarlas a que se refería el artículo 15.2 de la Ley 11/2007, de 22 de junio.

Aunque no es objeto de la regulación contenida en la presente disposición, debe tenerse en cuenta que se está tramitando un Reglamento europeo sobre identificación electrónica y servicios de confianza para las transacciones en el mercado interior, que obligará a las Administraciones Públicas a admitir también los certificados electrónicos reconocidos emitidos por prestadores de servicios que figuren en las listas de confianza de otros Estados miembros de la Unión Europea en los términos que prevea dicha norma comunitaria, por lo que las Administraciones Públicas deberán ir planteándose la adaptación de sus sistemas a dicha circunstancia, contando para ello con el sistema nacional de verificación de certificados electrónicos en las Administraciones Públicas.

Lo cierto es que a la fecha de publicación en el BOE de dicha norma (el 17 de septiembre de 2014) ya se había publicado el Reglamento UE 910/2014 (en el DOUE  núm. 257, de 28 de agosto de 2014) por lo que ya es de aplicación la obligación de aceptar los certificados recogidos en todas las TSL europeas-

¿Como encontrar todas las TSL?  No es difícil. Seguidamente las indicaré. Agradecería que en lo comentarios incluyáis, quienes la sepáis, la respuesta a la pregunta ¿Como encontrar todas las TSL? porque existen varios métodos.

Austria

Bélgica

Bulgaria

Chipre

Chequia

Alemania

Dinamarca

Estonia

Grecia

España

Finlandia

Francia

Croacia

Hungría

Irlanda

Islandia

Italia

Liechtenstein

Luxemburgo

Latvia

Malta

Holanda

Noruega

Polonia

Portugal

Rumanía

Suecia

Eslovenia

Eslovaquia

Reino Unido