Archivo de la categoría: PKI

Actos de ejecución de #EIDAS2


El 12 de agosto de 2024 se publicaron los borradores de los primeros actos de ejecución (implementing acts) que se van a ir publicando en el desarrollo del Reglamento EIDAS2 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios.

Aunque el plazo ha vencido, he considerado útil recoger en este artículo la documentación de estos borradores.

Los desarrollos normativos se centran principalmente en la «Cartera IDUE» o «EUDI Wallet»

Carteras de identidad digital de la Unión Europea: Certificación

Esta iniciativa tiene por objeto establecer los requisitos para la certificación de la conformidad de las carteras de identidad digital de la Unión Europea . Si los Estados miembros no puedan utilizar los esquemas europeos de certificación de la ciberseguridad basados en el Reglamento (UE) 2019/881 o estos esquemas son insuficientes, deberán establecer esquemas nacionales de certificación que los completen. Dichos esquemas deben, por ejemplo, especificar los requisitos de competencia y un proceso de evaluación.

Carteras de identidad digital de la Unión Europea: Marco de confianza

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.

Su objetivo es garantizar que el sistema electrónico de notificación establecido por la Comisión Europea funcione como un canal de comunicación seguro y transparente para el intercambio de información entre la Comisión y los Estados miembros.

Carteras de identidad digital de la Unión Europea: datos de identificación de la persona y declaraciones electrónicas de atributos

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.

Su objetivo es garantizar una gestión fluida del ciclo de vida de los datos de identificación personal y de las declaraciones electrónicas, que abarca la expedición, la verificación, la revocación y la suspensión. Esto garantiza que los datos de identificación personal y las certificaciones electrónicas de los usuarios se expidan a la cartera y puedan divulgarse a las partes pertinentes.


Carteras de identidad digital de la Unión Europea: protocolos e interfaces que deben admitir

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea . Su objetivo es garantizar la correcta aplicación de protocolos e interfaces cruciales para el funcionamiento eficaz de las carteras.

Al admitir protocolos e interfaces comunes, las carteras pueden garantizar:

  • la correcta expedición y presentación de los datos de identificación y las declaraciones electrónicas,
  • el adecuado intercambio de datos entre carteras, y
  • una comunicación eficiente con las partes pertinentes.

Carteras europeas de identidad digital: integridad y funcionalidades básicas

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras europeas de identidad digital. Su objetivo es establecer normas para garantizar que los Estados miembros proporcionen carteras interoperables y que puedan utilizarse para todos los fines previstos.

Por ejemplo, las carteras deben permitir:

  • la identificación transfronteriza segura en línea para una amplia gama de servicios públicos y privados;
  • compartir certificaciones electrónicas, y
  • la expedición de firmas electrónicas.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Heraclión, Creta el 25 y 26 de septiembre de 2024


Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.

Este año será especialmente significativo porque después de que en el Diario Oficial de la Unión Europea de 30 de abril de 2024 se publicara el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) n.° 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, se ha puesto de relieve la frenética actividad desarrollada para generar la arquitectura y el marco de referencia de la Cartera IDUE, preparar los borradores de los actos de ejecución y aterrizar los cambios necesarios en las normas técnicas, especialmente de CEN y ETSI, pero también de normas ISO que facilitarán la interoperabilidad futura con implementaciones de otros continentes.

Hace una semana pudimos ver muchos de esos avances en el evento conjunto de ETSI y CEN que tuvo lugar en Sophia Antipolis (Francia) y del que ya hablé en este Blog en el artículo «Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea«.

Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.

En estas jornadas se pretende

  • Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
  • Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
  • Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
  • Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.

Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”

10th Trust Services and eID Forum

La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:

TimeSPEAKERS AND PANELISTSPANEL
09:00 10:00Registrations & Coffee
10:00 11:20Dimitris Papastergiou, Minister of Digital Governance
Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA
Andrea Servida
Vedran Lalic, Head of Office at European Parliament
Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements
Setting up the scene
Introductory Speeches / Keynotes
11:20Let’s have a coffee 
11:40 11:55Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, DenmarkPerspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission
Wim Coulier, Belgian Mobile ID-itsme
Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland
Mathias Trier Reindel, Agency for Digital Government, Denmark Moderated by
Rossen Naydenov, ENISA  
Panel Discussion
Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45Maria Owczarek, Polish Data Protection AuthorityDigital Identities and Privacy Challenges
13:00Lunch Break 
14:00 15:00Arno Fiedler, Vice Chair, ETSI ESI
Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies
Stéfane Mouille, General Manager, CLR Labs
Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSA Moderated by
Eric Vetillard, ENISA
Presentation: Setting up the scene  
Panel Discussion
Why Digital Wallet Certification and Standardization are so vital?  
15:00Jon Shamah, Co-founder & Director, Global Trust FoundationDigital Wallets – A Future Vision  
15:20Let’s have a coffee 
15:40 16:30Jérôme Bordier, ClubPSCo
Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus
Kim Nguyen, Bundesdruckerei/D-Trust
Andras Barsi, Senior Consultant, ARUBA Moderated by
Evgenia Nikolouzou, ENISA
Panel Discussion  
What are the main changes that TSPs will experience under eIDAS2?  
16:30 16:45Apostolos Apladas, Program Manager, DG DIGITPreservation of Qualified Electronic Signatures and eIDAS Dashboard update
16:45 17:15Christine Crippa Martinez, Security Certification team Manager, Thales
Franziska Granc, Senior Project Manager, Nimbus  
Let’s dream of the future
– CRA and Digital wallets
– Market perspectives  
17:15 17:30Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA  Closing remarks
19:30 22:30@Neworking event

16th CA-day

La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por  D-TRUST en cooperación con  TÜV NORD:

TimeSPEAKERS AND PANELISTSPANEL
08:30 09:00Registrations & Coffee
09:00 10:15Welcome by D-Trust, TÜV NORD CERT and ENISA 
Dr. Katharina von Knop, VDE e.V.
Tim Callan, Sectigo
Dr. Kim Nguyen, Bundesdruckerei
Paloma Llaneza González, Certeidas  
Welcome Statements                Setting up the scene Keynotes on digital trust, preventing security incidents, trust services and AI, legal perspective on trust services
10:15 10:40Let’s have a coffee 
10:40 12:10Andreas Wand, Christian Seegebarth, D-Trust
Jon Ølnes, Signicat
Andrea Röck, ANSSI
Enrico Entschew (D-Trust),
Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair),
Matthias Wiedenhorst (TÜV NORD CERT),
Andrea Servida,
Arno Fiedler (Nimbus)  
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2   Fireside Chat Pros and Cons for eIDAS 2 stakeholders  
12:10 13:10Lunch Break 
13:10 14:30Michal Tabor, Obserwatorium.biz
Dr. Ignacio Alamillo-Domingo, Logalty
Jörg Lenz, Namirial
Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities  
14:30 14:50Let’s have a coffee 
14:50 16:15Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano
Dean Coclin, DigiCert
Juliana Cafik (Microsoft),
Evgenia Nikolouzou (ENISA),
Viky Manaila (Intesi/CSC),
Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20Closing remarks 
16:20 18:00@Neworking event

Ya estoy deseando saludaros a los que podáis acudir.

Directorio de partes usuarias y fuentes auténticas de la Cartera IDUE de #EIDAS2


El Reglamento UE 2024/1183 (EIDAS2) define “parte usuaria”, como la persona física o jurídica que confía en la identificación electrónica, las carteras europeas de identidad digital u otros medios de identificación electrónica, o en un servicio de confianza.

En función de la información que solicitan para prestar ciertos servicios, las partes usuarias se denominan informalmente «partes informadas«.

El Artículo 5 ter del Reglamento UE 2024/1183 (EIDAS2) detalla la funcionalidad de las Partes usuarias de las carteras europeas de identidad digital.

El EIDAS2 también define entre los servicios de confianza la expedición de declaraciones electrónicas de atributos (con otras denominaciones alternativas informales de testimonios electrónicos de atributos, o credenciales verificables de atributos).

Los prestadores de declaraciones electrónicas de atributos se denominan informalmente «partes informantes«.

El Artículo 45 ter trata sobre los efectos jurídicos de la declaración electrónica de atributos y el Anexo V sobre los requisitos de las declaraciones electrónicas cualificadas de atributos, distinguiendo así que existirán declaraciones electrónicas de atributos cualificadas y no cualificadas.

La fuente de la información que se traslada a las declaraciones o «testimonios» electrónicos de atributos se denomina frecuentemente «fuente auténtica».

Para ayudar a las empresas y organismos públicos a adaptarse al nuevo entorno de la Cartera Digital, EADTrust ha creado un formulario de inscripción en el que se pueden registrar empresas, organismos y entidades que quieran recibir información sobre el nuevo contexto regulatorio de Identidad Digital y sobre las novedades que se van produciendo. Podrán inscribirse tanto «partes informantes» (fuentes auténticas ) como «partes informadas» (partes usuarias).

Junto al formulario se indican otras formas de ponerse en contacto con EADTrust.

EPREL QSEAL Certificates


EPREL (European Product Registration for Energy Labeling) is a platform where suppliers (manufacturers, importers or authorized representatives) must register their product models that require an energy label before placing them on the market in the EU or EEA. The use of the EPREL Platform is explained below:

  1. Qualified E-Seal Certificate (Q-Seal): First, suppliers must obtain a qualified e-Seal certificate from a qualified trust service provider (qTSP) such as EADTrust. This certificate guarantees the identity of the legal entity (the company) and must match the company information provided on the EPREL form.
  2. Visit the EPREL system to begin the registration process. This produces a verification file as a PDF which can then be signed by the supplier’s authorized representative using the Qualified e-Seal Certificates. You need an EU Login (ECAS) Credential.
  3. Follow instructions in this User Manual for Suppliers:

Remember, EPREL helps ensure compliance with energy labeling regulations in the EU/EEA market.

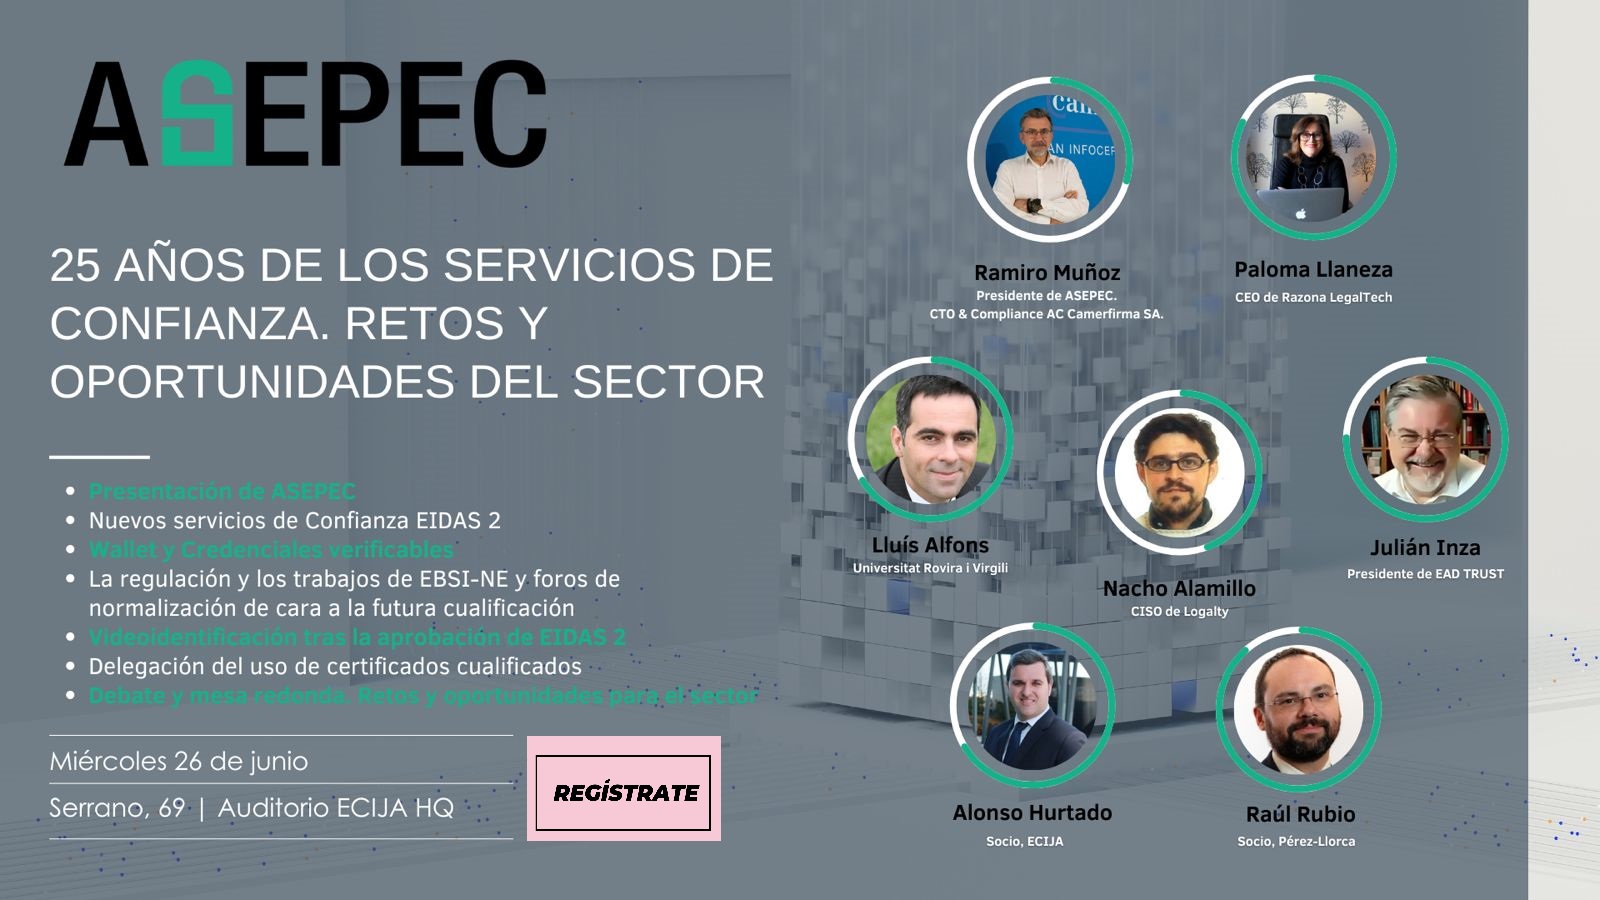
Evento de ASEPEC el 26 de junio de 2024 para conmemorar el 25º aniversario de los servicios de confianza .


La Asociación de Prestadores de Servicios de Confianza de España (ASEPEC) conmemora el 25º aniversario del nacimiento formal de los servicios de confianza digital con un evento que tendrá lugar el 26 de junio de 2024 .

En la sesión del Consejo de Ministros de Telecomunicaciones de la Unión Europea, celebrada el 22 de abril de 1999, se informó favorablemente la adopción de una posición común, respecto del proyecto de Directiva del Parlamento Europeo y del Consejo por la que se establece un marco común para la firma electrónica.

De esa posición común surgieron el Real Decreto-ley 14/1999, de 17 de septiembre, sobre firma electrónica y la Directiva 1999/93/CE del Parlamento Europeo y del Consejo, de 13 de diciembre de 1999, por la que se establece un marco comunitario para la firma electrónica.

Para celebrar esta efeméride, ASEPEC organiza un evento en el que se tratarán los retos y oportunidades que afronta del sector de los Servicios de Confianza Digital. Este evento se llevará a cabo el próximo 26 de junio de 2024 en las oficinas del despacho ECIJA, ubicadas en la C/Serrano 69, Madrid.

También se podrá asistir al evento en formato online. Para asistir online hay que inscribirse (Inscripción al evento ASEPEC)

El evento contará con una programación diversa y enriquecedora que abordará los temas más actuales y relevantes del sector de los Servicios de Confianza Digital, desde la implementación de nuevos servicios cualificados de confianza definidos en el Reglamento UE 2024/1183 (EIDAS 2) que modifica el Reglamento UE 2014/910 (EIDAS 1) hasta la regulación NIS2 y los trabajos en curso en EBSI-NE.

La jornada promete ser una oportunidad de intercambio de conocimientos y experiencias, reuniendo a destacados profesionales y expertos de la industria.

🔹 Agenda:

09:30 – Bienvenida, registro y café
10:00 – Presentación: Ramiro Muñoz
10:15 – Delegación del uso de certificados cualificados: Alonso Hurtado
10:45 – Wallet y Credenciales verificables: Lluís Ariño
11:15 – Regulación y trabajos de EBSI-NE: Nacho Alamillo
11:45 – Vídeoidentificación tras EIDAS 2: Julián Inza
12:15 – Nuevos servicios de Confianza EIDAS 2: Paloma Llaneza
12:45 – Receso – Cocktail
13:10 – Debate:: Retos y oportunidades del sector, moderado por Raúl Rubio
14:00 – Fin del evento

¡Será un día repleto de aprendizaje y networking en compañía de destacados profesionales del sector que no te puedes perder!

🔗 ¡Regístrate ahora y asegura tu plaza!
https://lnkd.in/d3RhkrRS

Este evento está abierto en modalidad presencial para los prestadores de servicios de confianza cualificados, no cualificados y CAB. Todos los demás interesados podrán asistir de forma online.

Estaremos encantados de contar con tu compañía en un día tan importante para nosotros. 😊🎉

Evento en Vigo el 13 de junio de 2024: Identidad Digital Europea y Servicios Cualificados de Confianza Digital.


Se trata del Ciclo de sesiones sobre ciberseguridad e identidad digital organizado por Garrigues, Axencia para a modernizacion tecnolóxica de Galicia, Ciber.gal y Gradiant.

Esta es ya la Sesión 3 y toca varios aspectos regulatorios relacionados con la ciberseguridad:

  • Identidad digital y privacidad: EIDAS 2. Cartera de identidad digital europea y Servicios cualificados de Confianza Digital.
  • Mercados de datos: Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA)

Cuando: Jueves, 13 de junio de 2024 • 10:00 a 13:00 h.
Donde: Sede Afundación – Rúa Policarpo Sanz, 24, 26, Santiago de Vigo, 36202 Vigo, Pontevedra.
Formulario de inscripción: Sitio web de Gradiant.


En este ciclo de sesiones se está tratando el mapa regulatorio de la ciberseguridad en Europa y en España. En esta tercera y última sesión, se tratarán cuestiones de máxima actualidad, como el alcance del Reglamento EIDAS-2 (Reglamento UE 2024/1183) , publicado el 30 de abril de 2024 y que ha entrado en vigor el 20 de mayo, y las normas que rigen los nuevos mercados regulados de datos en la UE y el acceso a información pública, sin perder el vínculo con la ciberseguridad.

Será un encuentro para el debate y el intercambio de experiencias prácticas.

Programa
10:00 h – Apertura
Nicolas Santos, socio responsable de Garrigues en Galicia.
Luis Pérez Freire, director general de Gradiant.
10:15 h – EIDAS2 y la cartera de identidad digital europea
Jaime Loureiro Acuña, responsable de Seguridad Avanzada del Dato de Gradiant.
10:55 h – Servicios Cualificados de Confianza Digital. Certificación, firma y sello cualificados, sello de tiempo, archivo electrónico, identidad digital.
Julián Inza, presidente de EADTrust, grupo Garrigues.
11:35 h – Mercados de datos y su regulación en la UE. Reglamento de Gobernanza de Datos (DGA) y Reglamento de Datos (DA)
Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad.
12:15 h – Cierre: Resumen y conclusiones del ciclo
Alejandro Padín, socio de Garrigues, área de Economía del Dato, Privacidad y CiberSeguridad.

Tras la sesión se dará paso al Coffee break y al momento de networking

Ver la hoja informativa sobre este evento en el sitio web de Garrigues.

He empezado a traducir el documento ARF 1.4 y ya tengo el diagrama del ecosistema actualizado


El viernes 10 de mayo de 2024 vi que se había publicado la versión V1.4 del documento «European Digital Identity Wallet Architecture and Reference Framework» que también tiene otros títulos: The Common Union Toolbox for a Coordinated Approach Towards a European Digital Identity Framework (en español, «La Caja de herramientas Común de la Unión para un enfoque coordinado hacia un Marco Europeo de Identidad Digital»).

Yo me he empeñado en traducir las diferentes versiones del documento, pero se me amontona el trabajo.

Ya he traducido el 90% de la versión 1.3 y pronto espero acabarla, pero, mientras, ha llegado esta versión 1.4 y hay que analizarla.

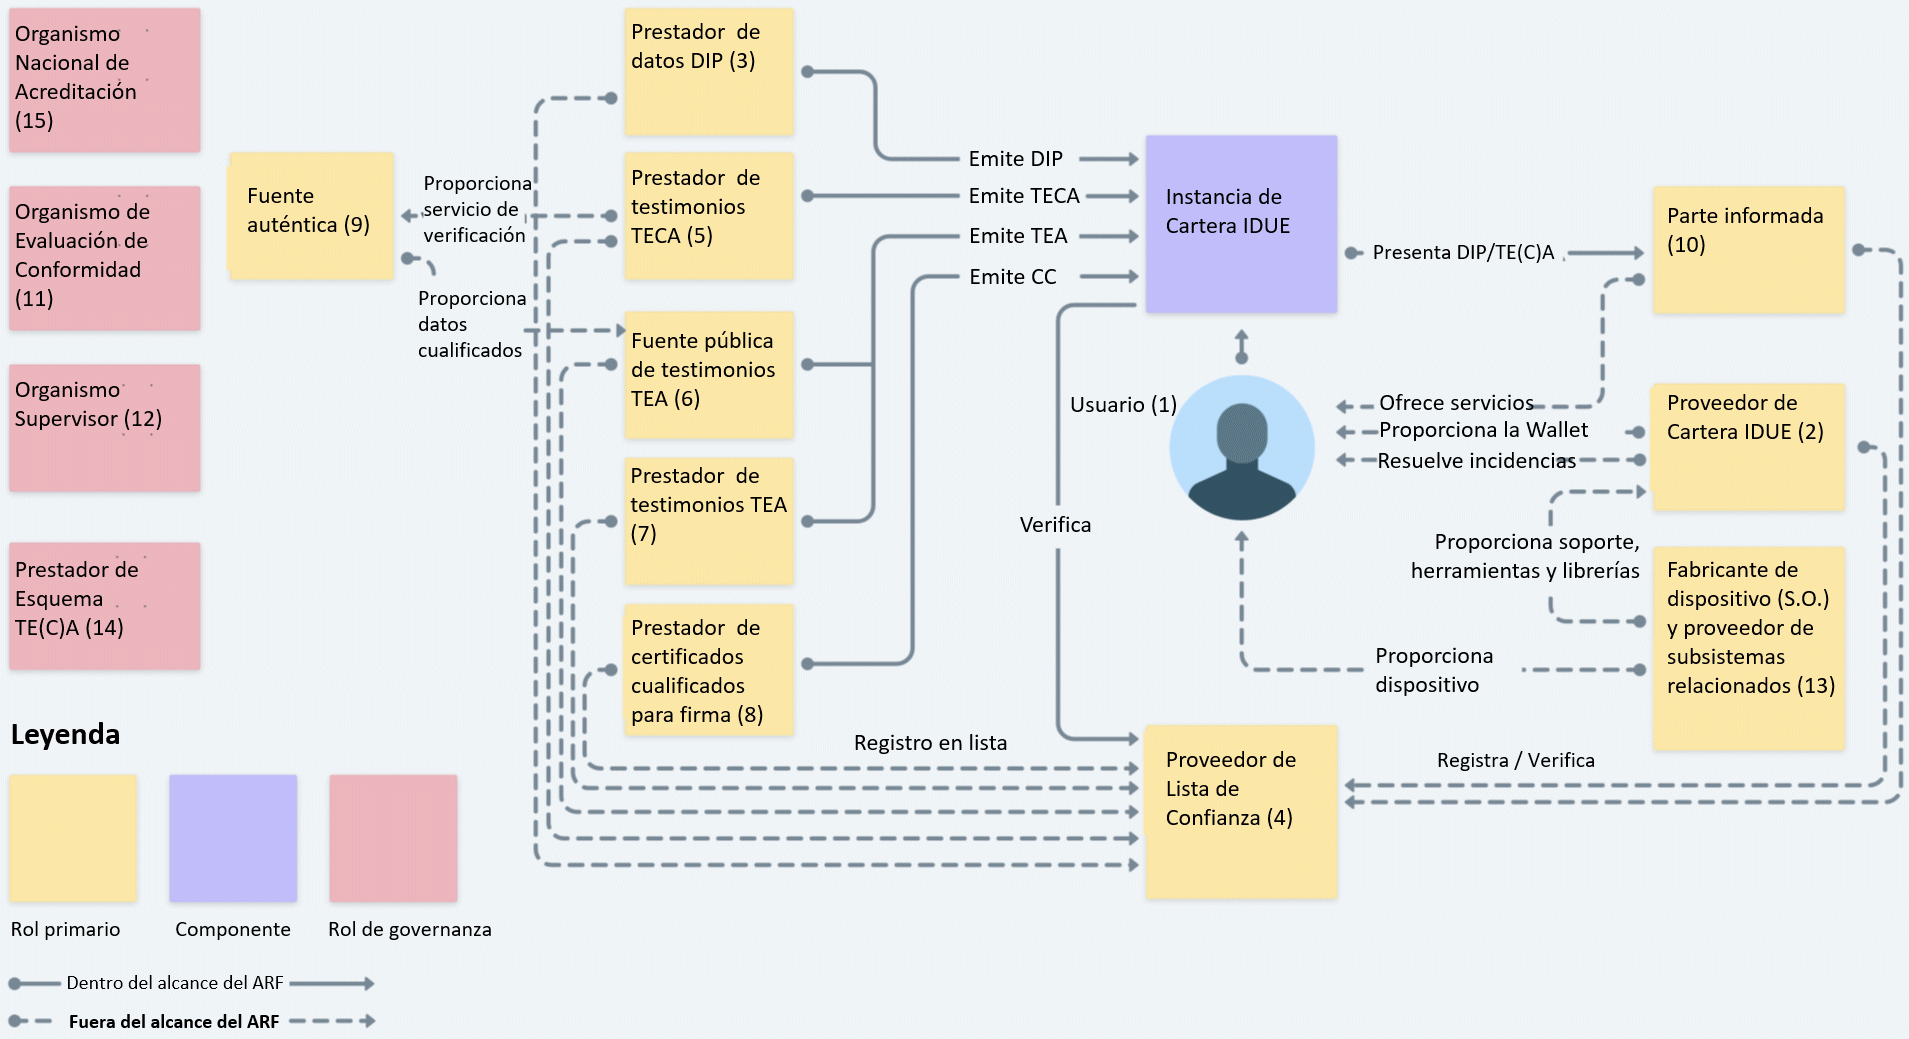
Ya he completado la traducción del diagrama del ecosistema de la «Cartera IDUE» que es este:

La principal diferencia es que introduce la figura separada de la Fuente Pública de Testimonios Electrónicos de Atributos, un organismo público que ofrece testimonios no cualificados de atributos que en el diagrama anterior formaba parte del «recuadro» que se refería a los prestadores que emiten testimonios no cualificados de atributos. Parece una medida destinada a librar a los organismos públicos del esfuerzo de auditoría y reforzamiento de procedimientos que supone convertirse en proveedor cualificado de servicios electrónicos de confianza, y dado que no habría diferencia respecto a otros prestadores que emiten testimonios no cualificados de atributos, la separación en un «recuadro» diferente supondría una credibilidad especial de los testimonios no cualificados de atributos cuando los emite una fuente pública.

En breve iré publicando más información al respecto.

Y recordad que se están montando nuevos consorcios para una nueva ola de proyectos piloto. Contactad con EADTrust si pensáis que os puede cuadrar que vuestra empresa se sume a la nuestra en un proyecto al que le queda por delante la definición de múltiples casos de uso .

El futuro de la identidad digital europea: expectativas vs realidad. Siguientes pasos


El próximo 28-de mayo de 2024 a las 17:00 tendrá lugar en el Comillas Conecta Lab sito en la Calle Galileo, 7, Madrid el evento «El futuro de la identidad digital europea: expectativas vs realidad» organizado por el Laboratorio de Confianza Digital que forma parte del Observatorio Legaltech Garrigues-ICADE y que tengo el privilegio de dirigir

La inscripción gratuita para participar de forma presencial o a distancia se confirma en este enlace.

El Laboratorio de Confianza Digital que forma parte del Observatorio Legaltech Garrigues-ICADE organiza esta interesante jornada, en el contexto del nuevo Reglamento (UE) 2024/1183 (eIDAS2), que ha entrado en vigor el 20 de mayo de 2024.

En el evento abordaremos los retos que se presentan para hacer realidad la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), y la nueva convocatoria de la «European Health and Digital Executive Agency» (HaDEA) denominada European Digital Identity and Trust Ecosystem (Standards and Sample Implementation).

La sesión se iniciará con una exposición de Julián Inza, sobre el proceso legislativo de eIDAS2, que ha concluido con la publicación del Reglamento (UE) 2024/1183  el pasado 30 de abril, y los desarrollos regulatorios y técnicos pendientes hasta la disponibilidad de las Carteras IDUE (EUDI Wallets) ofrecidas por los estados miembros, que se esperan para 2026 o 2027.

Se introducirán algunos de los retos pendientes de resolver, lo que dará pie al debate de la mesa redonda en la que participarán destacados expertos en servicios electrónicos de confianza. 

Entre los temas a debatir se incluye la posibilidad de que la Cartera ofrezca acceso a testimonios y credenciales de las Administraciones Públicas como si de una «Carpeta Ciudadana 2.0» se tratara. También sobre la forma en la que los ciudadanos podrán gestionar sus datos personales permitiendo cancelar datos cedidos con anterioridad. Se plantearán casos de uso transfronterizos con mención a los impulsados por los diferentes consorcios europeos participantes en los «Grandes Proyectos Piloto«.  

Programa

17:00 h – Bienvenida. 

Moisés Menéndez, Codirector del Observatorio Legaltech Garrigues-ICADE.

17:05 h – Presentación: el camino marcado por eIDAS2.

Julián Inza, Presidente de EADTrust, y director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.

17:20 h – Mesa redonda: Retos y oportunidades en el proceso de creación de la Identidad Digital de la Unión Europea, y los servicios disponibles a través de la Cartera IDUE. 

Angel Puebla Martinez, Presidente del Comité Técnico de Normalización (UNE) SC17-SC37 de Identificación Digital.  

Julián Inza, Presidente de EADTrust, y director del Laboratorio de Confianza Digital del Observatorio Legaltech Garrigues-ICADE.

Lucas Carmona, Director Identidad Digital Descentralizada de Teknei.

Tomás García-Merás, «Client Account Leadership Manager» de Accenture.

Modera Albi Rodríguez Jaramillo, colaborador del Observatorio Legaltech Garrigues-ICADE.

18:30 h – Clausura. 

Hoy se ha publicado en el DOUE el Reglamento (UE) 2024/1183 (EIDAS2)


El DOUE del 30 de abril de 2024 publica el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, conocido como Reglamento eIDAS2.

Entre otros aspectos, establece las condiciones que permitirán el despliegue de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE), que favorecerá el uso transfronterizo de un sistema digital de gestión de Identidad, por el que los ciudadanos europeos podrán realizar diferentes gestiones de forma digital en su país y fuera de el.

Los países deberán emitir las Carteras Digitales (posiblemente durante el año 2027) y establecer la forma en la que se incorporarán a ella los «Datos de Identificación Personal (DIP)» del ciudadano que haya optado por usar la Cartera. No es obligatorio el uso de la Cartera por los ciudadanos.

También se gestionarán desde la Cartera los Testimonios Electrónicos (Cualificados y No Cualificados) de Atributos (TEA, TECA), para canalizar datos referidos al usuario de la Cartera desde Partes Informantes a Partes Informadas.

De esta manera se llevará el control de todas las cesiones de datos personales que haya autorizado el titular, y se podrá retirar el permiso de uso de esos datos en el futuro, de modo que por fin podremos registrar todas las veces en las que se nos pide información y la damos y decidir el ejercicio de los derechos SOPLAR (o ARCO) desde la propia Cartera.

También permitirá la realización de firmas electrónicas cualificadas (por las las persona físicas) y de sellos electrónicos cualificados (por las persona jurídicas).

Resumen del Reglamento

El Reglamento eIDAS 2 se divide en dos artículos, precedidos de 74 considerandos.

El artículo 1 realiza cincuenta y dos modificaciones en el Reglamento 910/2014. (EIDAS1), por lo que quedará una nueva versión de este reglamento

El artículo 2 establece la entrada en vigor de sus disposiciones a los veinte días de su publicación en el Diario Oficial de la Unión Europea.

Además, se modifican los 4 Anexos del Reglamento 910/2014. (EIDAS1) y se añaden 3 más.

Servicios cualificados tras el Reglamento eIDAS2

La lista de servicios cualificados será más amplia:

  • Certificado de persona física para realizar firmas electrónicas,
  • Certificado de persona jurídica para realizar sellos electrónicos,
  • Certificados para la autenticación de sitios web mediante protocolo TLS (QWAC)
  • Testimonios electrónicos de atributos (declaraciones electrónicas de atributos)
  • Sellos de tiempo electrónicos,
  • Servicios de entrega electrónica certificada,
  • Servicios de custodia digital de documentos (archivo electrónico)
  • Servicios de registro de transacciones con garantía de orden cronológico

La Cartera de Identidad Digital de la Unión Europea

Gran parte del Reglamento se dedica a la Cartera de Identidad Digital de la Unión Europea de la que hemos hablado bastante en este Blog. Merece la pena ver, por ejemplo, la traducción que he realizado del documento de Arquitectura y Marco de Referencia 1.2 de la citada Cartera.

Los sistemas de verificación de identidad por videoconferencia para la emisión de certificados cualificados.

Una modificación que tendrá gran impacto en España es la que se refiere al artículo 24, apartado 1. La redacción anterior de este apartado indicaba:

  1. Al expedir un certificado cualificado para un servicio de confianza, un prestador cualificado de servicios de confianza verificará, por los medios apropiados y de acuerdo con el Derecho nacional, la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expide un certificado cualificado.

La información a que se refiere el párrafo primero será verificada por el prestador de servicios de confianza bien directamente o bien por medio de un tercero de conformidad con el Derecho nacional:

a) en presencia de la persona física o de un representante autorizado de la persona jurídica, o

b) a distancia, utilizando medios de identificación electrónica, para los cuales se haya garantizado la presencia de la persona física o de un representante autorizado de la persona jurídica previamente a la expedición del certificado cualificado, y que cumplan los requisitos establecidos con el artículo 8 con respecto a los niveles de seguridad «sustancial» o «alto», o

c) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a) o b), o

d) utilizando otros métodos de identificación reconocidos a escala nacional que aporten una seguridad equivalente en términos de fiabilidad a la presencia física. La seguridad equivalente será confirmada por un organismo de evaluación de la conformidad.

Este pequeño detalle «métodos de identificación reconocidos a escala nacional» dio pie a que en España se aprobara la Orden ETD/465/2021. Pero ahora, el texto queda así:

«1. Al expedir un certificado cualificado o una declaración electrónica cualificada de atributos, el prestador cualificado de servicios de confianza verificará la identidad y, si procede, cualquier atributo específico de la persona física o jurídica a la que se expida el certificado cualificado o la declaración electrónica cualificada de atributos.

1 bis. La verificación de la identidad a que se refiere el apartado 1 se llevará a cabo por los medios adecuados, por el prestador cualificado de servicios de confianza, bien directamente o bien por medio de un tercero, sobre la base de uno de los siguientes métodos o de una combinación de los mismos cuando sea necesario de conformidad con los actos de ejecución a que se refiere el apartado 1 quater:

a) a través de la cartera europea de identidad digital o de un medio de identificación electrónica notificado que satisfaga los requisitos establecidos en el artículo 8 con respecto al nivel de seguridad alto;

b) por medio de un certificado de una firma electrónica cualificada o de un sello electrónico cualificado expedido de conformidad con la letra a), c) o d);

c) utilizando otros métodos de identificación que garanticen la identificación de la persona con un nivel alto de confianza, cuya conformidad será confirmada por un organismo de evaluación de la conformidad;

d) a través de la presencia física de la persona física o de un representante autorizado de la persona jurídica, mediante pruebas y procedimientos adecuados, de conformidad con el Derecho nacional.

Es decir, este nuevo reglamento desplaza la Orden ETD/465/2021 y la conformidad se establecerá a través de la norma europea de ETSI ETSI TS 119 461, ya publicada.

Retos y oportunidades del nuevo Reglamento europeo de Identidad Digital (EIDAS2) Madrid, 16 de abril 2024


El 8 de noviembre de 2023 la Presidencia española del Consejo de la Unión Europea culminó con éxito la negociación del Reglamento de identidad digital europea y el texto final se publicará en el Diario Oficial de la Unión Europea probablemente en abril de 2024, tras la reciente aprobación del texto por el Parlamento Europeo y el Consejo de la Unión Europea.

En 2026 estará disponible en los teléfonos móviles de todos los ciudadanos europeos la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE) para realizar todo tipo de gestiones, tanto en el ámbito privado como en el público.

Te invitamos a un encuentro impulsado por Canon junto con Garrigues, donde se explicarán de manera cercana y sencilla las novedades que conlleva esta nueva versión del Reglamento Europeo de Servicios de Confianza y cómo afecta a las empresas. Regístrate aquí

En las charlas se señalan algunas de las soluciones tecnológicas que facilitarán la adopción de la normativa.

El evento tendrá lugar el 16 de abril de 9:30 a 11:00 horas en la sede de Canon en Madrid, en el Canon Open Innovation Center, (Avenida de Europa 6, Parque empresarial La Moraleja, 28108 Alcobendas, Madrid)

PROGRAMA  

09:30 Bienvenida al evento

Alejandro Padín, Socio Garrigues

Gerard Enríquez, Canon  

09:40h Aspectos legales del nuevo reglamento europeo de identidad digital EIDAS2.

Julián Inza, EADTrust, Grupo Garrigues  

10:20h Soluciones tecnológicas para aplicar el nuevo reglamento en los procesos de negocio de la empresa.

Marc Berbel, Canon  

10:50h Coloquio y participación del público

Preguntas y cierre  

11:00h Café y networking profesional     

Tras el evento, aprovecharemos el networking para aclarar dudas con los expertos de Canon, Garrigues y EADTrust.

¡No te lo pierdas!   Regístrate aquí