Archivo de la categoría: Identidad Digital

Adopción de la norma ISO / IEC 29115: 2013 e ITU X.1254 en el marco del Reglamento UE 910/2014 #eIdAS – #eIdaTS


La norma ISO / IEC 29115: 2013 – Entity Authentication Assurance Framework es esencial para el cumplimiento de diversas disposiciones legales, en particular el  Reglamento Europeo UE 910/2014 como referencia a los niveles de garantía de la identificación electrónica (LoA Levels of Assurance), y como referencia para los niveles de garantía identificadas que marquen la evolución del sistema Cl@ve, cuyo funcionamiento se encuentra regulado por la Orden PRE/1838/2014, de 8 de octubre, por la que se publica el Acuerdo de Consejo de Ministros, de 19 de septiembre de 2014, por el que se aprueba Cl@ve, la plataforma común del Sector Público Administrativo Estatal para la identificación, autenticación y firma electrónica mediante el uso de claves concertadas.

Esta norma se deriva de la norma ITU X.1254 : Entity authentication assurance framework

El nivel de garantía (Level of Assurance LoA) al que hace mención esta Norma Internacional se refiere a la confianza que merecen los procesos, las actividades de gestión y tecnologías utilizados para establecer y gestionar de forma efectiva  la identidad de una entidad para su uso en las transacciones de autenticación.

La Norma Internacional ISO / IEC 29115: 2013 ofrece una guía fundamental para la gestión de la garantía de la autenticación de entidad en un contexto dado. En particular, se centra en los:

  • Cuatro niveles de garantía de la autenticación de la entidad;
  • Criterios y directrices para y el logro de cada uno de los cuatro niveles de garantía de la autenticación de la entidad;
  • Orientación para la correspondencia de otros sistemas de garantía de autenticación a los cuatro niveles de garantía especificados ;
  • Orientación para el intercambio de los resultados de autenticación que se basa en los cuatro niveles de garantía ;
  • Orientación en cuanto a los controles que se deben utilizar para mitigar las amenazas relativas a la autenticación.

Utilizando los cuatro niveles especificados de garantía (LoAs), el documento presenta las pautas relativas a las tecnologías de control, los procesos y las actividades de gestión, así como los criterios de garantía de que se deben utilizar para mitigar las amenazas relativas a la autenticación con el fin de poner en práctica los cuatro niveles de garantía.

También proporciona una idea sobre la forma en que se corresponden otros sistemas de garantía de autenticación con los cuatro niveles especificados  en la norma y orientas obre la forma de intercambiar resultados de una transacción de autenticación. Por último, esta Norma Internacional proporciona orientación informativa relativa a la protección de la información de identificación personal asociado con el proceso de autenticación.

La norma ISO / IEC 29115: 2013 ayuda a lograr:

  • Establecimiento el servicio
  • Cumplimiento Legal y Contractual
  • Disposiciones financieras
  • Gestión de la seguridad de la información y de auditoría
  • Componentes de servicios externos
  • Métricas de capacidades operativas

La norma se destina  principalmente a proveedores de servicios de credenciales (CSP-Credential Service Providers) y a quienes tengan interés en sus servicios, por ejemplo las partes que confian, asesores y auditores de esos servicios.

Los niveles son los siguientes:

  1. LoA 1 – Garantía Baja – Low – Little or no confidence in the asserted identity
  2. LoA 2 – Garantía Media – Medium – Some confidence in the asserted identity
  3. LoA 3 – Garantía Alta–  High – High confidence in the asserted identity
  4. LoA 4 – Garantía Muy alta – Very high – Very high confidence in the asserted identity

El impacto de los errores de autenticación seá mínimo, moderado, sustancial o alto según el LoA requerido.

El modelo actual de Cl@ve todavía no contempla la estructura de 4 niveles de aseguramiento o de garantía, pero deberá evolucionar de forma que, en el futuro, pueda ser notificado como sistema de identificación y autenticación a la Comisión Europea, según lo definido en el Regla,emto UE 910/2014. Una vez que se de ese paso, el sistema de gestión de identidades español deberá ser asumido por el resto de países de la Unión Europea.

En la actualidad, el uso de las claves concertadas y los servicios de firma en la nube del servicio Cl@ve requiere que los ciudadanos se registren previamente en el sistema, aportando los datos de carácter personal necesarios. Este registro puede hacerse de manera presencial o telemática.

El registro presencial, inicialmente está limitado, de modo que actuan como Oficinas de Registro únicamente la red de oficinas de la Agencia Estatal de Administración Tributaria y de las Entidades Gestoras y Servicios Comunes de la Seguridad Social. En el futuro, se podrá ampliar la red de Oficinas de Registro con aquellos organismos públicos que dispongan de despliegue territorial y cumplan los requisitos técnicos necesarios establecidos por la Resolución de 28 de septiembre de la Dirección de Tecnologías de la Información y las Comunicaciones, por la que se establecen las condiciones para actuar como oficina de registro presencial del sistema Cl@ve .

En su rol de «broker de identidades» el sistema Cl@ve deberá evolucionar para incorporar en el futuro, conforme se vayan integrando en el sistema de reconocimiento transfronterizo de identidades electrónicas previsto en la citada regulación europea, mecanismos de identificación de otros países de la Unión Europea.

Nuevas normas publicadas en desarrollo del Reglamento (UE) Número 910/2014 del Parlamento Europeo y del Consejo de 23 de julio de 2014.


Tras la publicación el pasado verano del 2014 de Reglamento (UE) Número 910/2014 del Parlamento Europeo y del Consejo de 23 de julio de 2014 relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE, estaban pendientes de publicación varias normas para completar su desarrollo, que se han ido publicando a lo largo de 2015.

En febrero y mayo se publicaron las dos primeras, y el pasado 9 de septiembre se han publicado 4 más:

  • Decisión de Ejecución (UE) 2015/296 de la Comisión de 24 de febrero de 2015Por la que se establecen las modalidades de procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica con arreglo al artículo 12, apartado 7, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
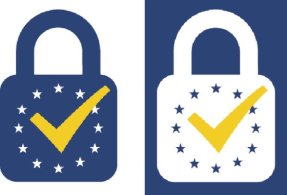
  • Reglamento de Ejecución (UE) 2015/806 de la Comisión de 22 de mayo de 2015Por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados.
  • Reglamento de Ejecución (UE) 2015/1501 de la Comisión de 8 de septiembre de 2015Sobre el marco de interoperabilidad de conformidad con el artículo 12, apartado 8, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Reglamento de Ejecución (UE) 2015/1502 de la Comisión de 8 de septiembre de 2015Sobre la fijación de especificaciones y procedimientos técnicos mínimos para los niveles de seguridad de medios de identificación electrónica con arreglo a lo dispuesto en el artículo 8, apartado 3, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Decisión de Ejecución (UE) 2015/1505 de la Comisión de 8 de septiembre de 2015Por la que se establecen las especificaciones técnicas y los formatos relacionados con las listas de confianza de conformidad con el artículo 22, apartado 5, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.
  • Decisión de Ejecución (UE) 2015/1506 de la Comisión de 8 de septiembre de 2015Por la que se establecen las especificaciones relativas a los formatos de las firmas electrónicas avanzadas y los sellos avanzados que deben reconocer los organismos del sector público de conformidad con los artículos 27, apartado 5, y 37, apartado 5, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior.

Aplicabilidad del Reglamento Europeo UE 910/2014 (EIdAS)


A diferencia de la Directiva 93/1999 /CEE del Consejo, el Reglamento (UE)  nº 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (denominado reglamento eIDAS por las iniciales de Electronic Identificatiom Authentication and Signature) que entró en vigor el 17 de septiembre de 2014, tendrá un impacto directo y, en algunos casos,  supondrá la derogación de las leyes nacionales vigentes en los Estados miembros.

El Reglamento se aplicará gradualmente en los próximos meses con plazos de entrada en vigor escalonados que concluirán el 01 de julio 2016, con la derogación de la Directiva 93/1999 / CEE.

Desde su entrada en vigor el 17 de septiembre de 2014, ya son de aplicación las disposiciones contenidas en los artículos 9.5, 17.8, 19.4, 20.4, 21.4, 24.5, 27.4, 28.6, 29.2, 30.3, 30.4, 31.3, 32.3, 33.2, 34.2, 37.4, 38.6, 42.2, 44.2, 45.2, 47 y 48. El resto de las disposiciones, a excepción de los artículos 7, 8.1, 8.2, 9, 10, 11 y 12.1, que se aplicará a partir del 18 septiembre de 2015, deben ser implementadas a partir del 1 de julio de 2016. Sólo el  artículo 6 se aplicará a partir del 18 de septiembre 2018.

Desde 01 de julio de 2016 en adelante:

  • Los Dispositivos de Creación de Firma (denominados antes Dispositivos Seguros de Creación de Firma y ahora Dispositivos Cualificados de Creación de Firma) que tuvieran la consideración de tales según  el artículo 3.4  de la Directiva 93/1999 /CEE,  mantendrán su reconocimiento tras la nueva norma (Reglamento eIdAS).
  • Los certificados reconocidos expedidos a personas físicas de acuerdo con la Directiva 93/1999 /CEE se consideran hasta su vencimiento certificados cualificados de acuerdo con la nueva norma (Reglamento eIdAS).
  • Para ser considerados prestadores de servicios de confianza digital cualificados de acuerdo con el Reglamento eIDAS, los Prestadores de Servicios de Certificación que emitían  ​​certificados reconocidos de acuerdo con la Directiva 93/1999 / CEE deben presentar a partir del 01 de julio de 2017 un informe de evaluación sobre el cumplimiento de la normativa técnica y organizativa aplicable al órgano de supervisión (Minetur, en el caso de España).

La aplicación del Reglamento eIdAS, implica la puesta en marcha de 7 actos de ejecución que deben adoptarse en un  año:

  • 3 actos de ejecución relativos a la identificación y autenticación digital (eID)
  • 4 actos de ejecución en materia de servicios de confianza digital
    • Formatos de firma electrónica (artículo 27.4)
    • Formatos de sellos electrónicos (artículo 37.4)
    • Listas de confianza (artículo 22.5)
    • Marca de confianza de la UE (artículo 23.3)

En los más de 16 años de vigencia de la Directiva 93/1999 /CEE del Consejo, cada Estado miembro la ha desarrollado en su legislación nacional adoptando, en algunos casos normas técnicas de organismos como ETSI y CEN. En España, entre otras normas la Ley 59/2003, con disposiciones sobre firmas electrónicas en la Ley 11/2007 y en la Ley 18/2011.

El impacto revolucionario del Reglamento, sin embargo, cambia todos los paradigmas existentes anteriormente, que pueden considerarse los causantes de la falta de interoperabilidad transnacional en el mercado único europeo. El nuevo modelo, destinado a facilitarla, todavía tiene que demostrar su utilidad en un contexto internacional en el que los mayores avances se han producido a partir de la adopción de incoativas de la industria a través del CAB Forum, solo para el ámbito de los certificados para servidores web, en un modelo como en norteamericano de escasa regulación.

Más información sobre la firma manuscrita digitalizada: ¿es firma electrónica avanzada?


Llevo varios años explicando como se puede desarrollar un sistema que capta firmas manuscritas de forma que tengan la consideración de firma electrónica avanzada según la definición del Reglamento europeo UE 910/2014 (#eIdAS) e impulsando en EADTrust un modelo (un «ecosistema» si se me permite usar la palabra en ese sentido) que puede ser auditado y certificado.

En estos años hemos auditado varias soluciones en entidades del sector sanitario, financiero y de telecomunicaciones que pueden lucir los certificado expedidos por EADTrust que lo acreditan.

Muchas de las ideas relacionadas con la firma biométrica y la firma digitalizada las he recogido en un sencillo blog especializado.

Se indican seguidamente alguno de los artículos más recientes recogidos en dicho blog:


REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados


Se acaba de publicar el REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados con arreglo al artículo 23, apartado 3, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Texto pertinente a efectos del EEE)

REGLAMENTO DE EJECUCIÓN (UE) 2015/806 DE LA COMISIÓN de 22 de mayo de 2015 por el que se establecen especificaciones relativas a la forma de la etiqueta de confianza «UE» para servicios de confianza cualificados

(Texto pertinente a efectos del EEE)

LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 23, apartado 3,

Considerando lo siguiente:

(1)

El Reglamento (UE) no 910/2014 establece que los proveedores de servicios de confianza cualificados podrán utilizar una etiqueta de confianza para los servicios de confianza cualificados a fin de reforzar la confianza y la conveniencia para los usuarios. Esta etiqueta de confianza distingue claramente los servicios de confianza cualificados de los demás servicios de confianza, contribuyendo así a la transparencia en el mercado y fomentando por ende la confianza en los servicios en línea y la conveniencia de estos, aspectos esenciales para que los usuarios los aprovechen plenamente y confíen sin reservas en los servicios electrónicos.

(2)

La Comisión organizó un concurso para estudiantes de arte y diseño de los Estados miembros, a fin de recibir propuestas sobre un nuevo logotipo. Un jurado de expertos seleccionó las tres mejores propuestas sobre la base de los criterios especificados en el pliego de condiciones técnicas y de diseño de la «e-Mark U Trust Competition». Se celebró una consulta en línea entre el 14 de octubre y el 14 de noviembre de 2014. El logotipo propuesto, elegido por la mayoría de los visitantes del sitio web durante dicho período y respaldado por una decisión final del jurado, debe ser ahora adoptado como nueva etiqueta de confianza «UE» para servicios de confianza cualificados.

(3)

A fin de que el logotipo pueda utilizarse tan pronto como sea aplicable con arreglo a la legislación de la Unión y de garantizar el funcionamiento efectivo del mercado interior y la competencia leal y proteger los intereses de los consumidores, la nueva etiqueta de confianza «UE» para servicios de confianza cualificados ha sido registrada como marca colectiva en la Oficina de Propiedad Intelectual del Reino Unido, por lo que está en vigor, es utilizable y está protegida. El logotipo será registrado también en los registros de la Unión e internacionales.

(4)

Las medidas previstas en el presente Reglamento se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO EL PRESENTE REGLAMENTO:

Artículo 1

La etiqueta de confianza «UE» para servicios de confianza cualificados será de la forma que se indica en los anexos I y II, sin perjuicio de lo dispuesto en el artículo 2.

Artículo 2

1.   Los colores de referencia de la etiqueta de confianza «UE» para servicios de confianza cualificados serán Pantone no 654 y no 116; o azul (100 % cian + 78 % magenta + 25 % amarillo + 9 % negro) y amarillo (19 % magenta + 95 % amarillo), en caso de utilizarse la cuatricromía; cuando se utilicen colores RGB, los colores de referencia serán azul (43 rojo + 67 verde + 117 azul) y amarillo (243 rojo + 202 verde + 18 azul).

2.   La etiqueta de confianza «UE» para servicios de confianza cualificados podrá utilizarse solo en blanco y negro, según se muestra en el anexo II, si no resulta práctico utilizar el color.

3.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza sobre fondo oscuro, podrá utilizarse en formato negativo empleando el mismo color de fondo, tal como se muestra en los anexos I y II.

4.   Si la etiqueta de confianza «UE» para servicios de confianza cualificados se utiliza en color sobre un fondo coloreado que dificulte su visualización, podrá utilizarse una línea de delimitación alrededor de dicha etiqueta a fin de mejorar el contraste con los colores del fondo.

Artículo 3

La etiqueta de confianza «UE» para servicios de confianza cualificados tendrá una dimensión mínima que garantice la conservación de los atributos visuales y formas clave, pero su tamaño no será inferior a 64 × 85 píxeles 150 dpi.

Artículo 4

La etiqueta de confianza «UE» para servicios de confianza cualificados se utilizará de una manera que permita reconocer claramente los servicios cualificados que corresponden a la etiqueta. La etiqueta de confianza podrá ir acompañada de elementos gráficos o textuales que indiquen claramente los servicios de confianza cualificados para los que se utiliza, a condición de que no modifiquen la naturaleza de la etiqueta de confianza «UE» para servicios de confianza cualificados ni alteren el vínculo con las listas de confianza aplicables a que se refiere el artículo 23, apartado 2, del Reglamento (UE) no 910/2014.

Artículo 5

El presente Reglamento entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

El presente Reglamento será obligatorio en todos sus elementos y directamente aplicable en cada Estado miembro.

Hecho en Bruselas, el 22 de mayo de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER


(1)  DO L 257 de 28.8.2014, p. 73.


ANEXO I

Etiqueta de confianza «UE» para servicios de confianza cualificados en color

confianza-ue-color


ANEXO II

Etiqueta de confianza «UE» para servicios de confianza cualificados en blanco y negro

confianza-ue-negro


José María Pérez Soria y Altercore


Por estas fechas he coincidido con José María, al que conozco desde hace muchos años y hemos visto que hay posibles ámbitos de colaboración entre nuestras empresas Altercore y EADTrust.

Luego, al buscar más información por Internet, he visto esta entrevista que le hicieron en innovaspain y cuyo autor es Borja Ramos:

José María Pérez Soria, CEO de Alter Core

Jose Maria mostrando el codigo Bidikey en un movil

“Damos a las personas la posibilidad de proteger sus sistemas contra posibles invasores”

Licenciado en Ingeniería de Telecomunicaciones por la Universidad Politécnica de Madrid (UPM), José María Pérez Soria, es también licenciado en Derecho por la Universidad de Alcalá de Henares (UAH) y posee un máster en dirección y gestión de la innovación.

Ha desarrollado su carrera profesional en diversas empresas relacionadas con los sectores de Banca, Finanzas e Industria, entre las que cabe citar Visa España, y desde hace tres lustros se ha desenvuelto en la labor de emprendedor en serie, siendo en la actualidad fundador y CEO de “ALTER CORE”, una plataforma donde desarrollan soluciones de autenticación y gestión de identidades digitales basadas en la utilización de dispositivos personales para el acceso seguro a servicios, tanto en entornos online como presenciales.

En estos momentos, la seguridad es uno de los mayores quebraderos de cabeza a la hora de realizar transacciones móviles. Por ello, la plataforma desarrollada por ALTER CORE ha sido implementada para acabar con esta problemática y ofrecer la posibilidad de proteger los sistemas contra posibles atacantes.

“Básicamente, utilizamos tecnología avanzada para establecer protocolos de seguridad en los dispositivos móviles que garanticen de forma sencilla la identidad de los usuarios que los utilizan, haciendo innecesario el uso de otros tipos de credenciales como las contraseñas o las tarjetas identificativas de clientes”, nos explica. “Se trata de criptografía avanzada que, además de facilitar la autenticación personal mediante la generación de firmas electrónicas, protege la información del interior de los dispositivos móviles, así como los canales de datos, haciéndola inmune a los accesos no autorizados, incluyendo cualquier tipo de malware”, prosigue.

De esta forma garantizan a los usuarios la confidencialidad, integridad y autenticidad de la información que discurre por los diferentes canales de comunicación que utilizan a diario, blindando sus dispositivos ante las amenazas de terceros. “Nuestros servicios de autenticación están enfocados indistintamente tanto para las pymes como para grandes multinacionales, ya que la necesidad de seguridad es universal y nuestra solución es aceptada en el mercado global por cualquier tipo de empresa”. El directivo recalca que el impacto que tendría su instalación en los sistemas actuales es mínimo, ya que únicamente sería necesario disponer de una conexión a la “Plataforma BidiKey”, que también ha sido implementada por la propia compañía.

Generacción e Internacionalización

Recientemente, han entrado a formar parte del Programa Generacción, la iniciativa impulsada por Deloitte que reconoce los proyectos emprendedores más importantes de España. Por este motivo,  muestra su orgullo por haber podido acceder a la iniciativa. “La selección de ALTER CORE supone, por una parte, el reconocimiento del arduo trabajo realizado por el equipo de profesionales que integran nuestra empresa, requerido para lograr los objetivos propuestos y, por otro lado, la oportunidad de aportar una gran visibilidad a la nuestra compañía, que ya de por sí cuenta con una eficiente proyección al mercado de todos nuestros productos”.

La plataforma se extiende por Latinoamérica, “donde nuestra tecnología ha tenido una muy buena acogida”, y donde están concretando diversos acuerdos estratégicos. “Empezando por Centroamérica, estamos desplegando diferentes servicios de autenticación orientados, entre otros, a los sectores de Banca (banca electrónica, accesos presenciales y reintegros en cajeros automáticos), Administraciones Públicas (votación electrónica) y Ocio (fidelización de clientes de clubes de ocio y deportes)”.

DECISIÓN DE EJECUCIÓN (UE) 2015/296 DE LA COMISIÓN de 24 de febrero de 2015 – procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica


Se acaba de publicar la DECISIÓN DE EJECUCIÓN (UE) 2015/296 DE LA COMISIÓN de 24 de febrero de 2015 por la que se establecen las modalidades de procedimiento para la cooperación entre los Estados miembros en materia de identificación electrónica con arreglo al artículo 12, apartado 7, del Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior (Texto pertinente a efectos del EEE)


LA COMISIÓN EUROPEA,

Visto el Tratado de Funcionamiento de la Unión Europea,

Visto el Reglamento (UE) no 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por la que se deroga la Directiva 1999/93/CE (1), y, en particular, su artículo 12, apartado 7,

Considerando lo siguiente:

(1)

La cooperación entre los Estados miembros en materia de interoperabilidad y seguridad de los sistemas de identificación electrónica resulta esencial para fomentar un alto grado de confianza y seguridad que corresponda al nivel de riesgo en tales sistemas.

(2)

El artículo 7, letra g), del Reglamento (UE) no 910/2014 requiere que el Estado miembro notificante facilite a los demás Estados miembros, con seis meses de antelación, una descripción de este sistema, a fin de que los Estados miembros puedan cooperar de la manera descrita en el artículo 12, apartado 5, del Reglamento (UE) no 910/2014.

(3)

La cooperación entre los Estados miembros exige unos procedimientos simplificados. La interoperabilidad y la seguridad de los sistemas de identificación electrónica no pueden crearse mediante procedimientos aplicados en distintas lenguas. La utilización de la lengua inglesa en la cooperación debe facilitar la consecución de la interoperabilidad y la seguridad de los sistemas de identificación electrónica, pese a lo cual la traducción de la documentación ya existente no debe ser origen de cargas poco razonables.

(4)

Diversos elementos de los sistemas de identificación electrónica son gestionados por autoridades u organismos diferentes de los Estados miembros. Para hacer posible una cooperación efectiva y simplificar los procedimientos administrativos, procede velar por que cada Estado miembro disponga de un interlocutor único a través del cual pueda accederse a sus autoridades y organismos competentes.

(5)

El intercambio de información, experiencia y buenas prácticas entre los Estados miembros facilita el desarrollo de los sistemas de identificación electrónica y sirve como herramienta para alcanzar la interoperabilidad técnica. La necesidad de una cooperación de este tipo se justifica específicamente en caso de introducirse adaptaciones en sistemas de identificación electrónica ya notificados o modificaciones de los sistemas de identificación electrónica sobre los que se haya facilitado información a los Estados miembros antes de la notificación, así como en caso de producirse acontecimientos o incidentes importantes que puedan afectar a la seguridad o a la interoperabilidad de los sistemas de identificación electrónica. Asimismo, los Estados miembros deben disponer de los medios necesarios para solicitar este tipo de información relativa a la interoperabilidad y la seguridad de los sistemas de identificación electrónica de los demás Estados miembros.

(6)

La revisión por pares de los sistemas de identificación electrónica debe entenderse como un proceso de aprendizaje mutuo que contribuye a reforzar la confianza entre los Estados miembros y garantiza la interoperabilidad y la seguridad de los sistemas de identificación electrónica notificados. Esto obliga a los Estados miembros notificantes a facilitar suficiente información sobre sus sistemas de identificación electrónica. No obstante, debe tenerse también en cuenta la necesidad de que los Estados miembros preserven la confidencialidad de determinada información, cuando sea fundamental para la seguridad.

(7)

Con el fin de garantizar que el proceso de revisión por pares es rentable y produce resultados claros y concluyentes, así como de evitar cargas innecesarias a los Estados miembros, los Estados miembros deben llevar a cabo colectivamente una sola revisión por pares.

(8)

Los Estados miembros deben tener en cuenta las evaluaciones de terceros independientes, si existen, a la hora de cooperar en asuntos relacionados con los sistemas de identificación electrónica, incluso a la hora de realizar las evaluaciones por pares.

(9)

Con el fin de facilitar las modalidades de procedimiento para alcanzar los objetivos del artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, debe crearse una Red de Cooperación. Su propósito es garantizar la existencia de un foro que pueda incluir a todos los Estados miembros y les permita cooperar de manera formal en relación con los aspectos prácticos del mantenimiento del marco de interoperabilidad.

(10)

La Red de Cooperación debe examinar los proyectos de formularios de notificación facilitados por los Estados miembros de conformidad con el artículo 7, letra g), del Reglamento (UE) no 910/2014 y emitir dictámenes que proporcionen indicaciones respecto a la conformidad de los sistemas en ellos descritos con los requisitos de los artículos 7, 8, apartados 1 y 2, y 12, apartado 1, de dicho Reglamento y el acto de ejecución a que se hace referencia en el artículo 8, apartado 3, de dicho Reglamento. El artículo 9, apartado 1, letra e), del Reglamento (UE) no 910/2014 exige que los Estados miembros notificantes describan cómo cumple el sistema de identificación electrónica notificado los requisitos de interoperabilidad con arreglo al artículo 12, apartado 1, del Reglamento (UE) no 910/2014. En particular, los dictámenes de la Red de Cooperación deben ser tenidos en cuenta por los Estados miembros cuando se preparen para cumplir la obligación que les impone el artículo 9, apartado 1, letra e), del Reglamento (UE) no 910/2014 de describir a la Comisión cómo cumple el sistema de identificación electrónica notificado los requisitos de interoperabilidad con arreglo al artículo 12, apartado 1, del Reglamento (UE) no 910/2014.

(11)

Todas las partes implicadas en la notificación deben tomar nota del dictamen de la Red de Cooperación como orientación para todos los procesos de cooperación, notificación e interoperabilidad.

(12)

A fin de garantizar la eficacia del proceso de revisión por pares realizado en virtud de la presente Decisión, procede que la Red de Cooperación facilite orientaciones a los Estados miembros.

(13)

Las medidas previstas en la presente Decisión se ajustan al dictamen del Comité establecido por el artículo 48 del Reglamento (UE) no 910/2014.

HA ADOPTADO LA PRESENTE DECISIÓN:

CAPÍTULO I

DISPOSICIONES GENERALES

Artículo 1

Objetivo

Con arreglo al artículo 12, apartado 7, del Reglamento, la presente Decisión establece las modalidades de procedimiento para facilitar la cooperación entre los Estados miembros, en la medida necesaria para garantizar la interoperabilidad y la seguridad de los sistemas de identificación electrónica que los Estados miembros tengan intención de notificar o hayan notificado a la Comisión. Las modalidades se refieren, en particular:

a)

al intercambio de información, experiencia y buenas prácticas sobre los sistemas de identificación electrónica y el examen de las novedades pertinentes en el sector de la identificación electrónica, según lo establecido en el capítulo II;

b)

a la revisión por pares de los sistemas de identificación electrónica, según lo establecido en el capítulo III, y

c)

a la cooperación a través de la Red de Cooperación, según lo establecido en el capítulo IV.

Artículo 2

Lengua de la cooperación

1.   Salvo que los Estados miembros afectados acuerden otra cosa, la lengua de la cooperación será el inglés.

2.   Pese a lo dispuesto en el apartado 1, los Estados miembros no estarán obligados a traducir los documentos justificativos a que se refiere el artículo 10, apartado 2, cuando ello suponga una carga excesiva.

Artículo 3

Interlocutor único

1.   A efectos de la cooperación entre los Estados miembros en virtud del artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, cada Estado miembro designará un interlocutor único.

2.   Cada Estado miembro comunicará a los demás Estados miembros y a la Comisión la información sobre dicho interlocutor único. La Comisión pondrá en línea una lista de los interlocutores únicos.

CAPÍTULO II

INTERCAMBIO DE INFORMACIÓN, EXPERIENCIA Y BUENAS PRÁCTICAS

Artículo 4

Intercambio de información, experiencia y buenas prácticas

1.   Los Estados miembros deberán compartir la información, la experiencia y las buenas prácticas relativas a los sistemas de identificación electrónica con los demás Estados miembros.

2.   Cada Estado miembro informará, por tanto, a los demás Estados miembros cuando introduzca cualquiera de las modificaciones, mejoras o adaptaciones siguientes, que guardan relación con la interoperabilidad o los niveles de seguridad del sistema:

a)

las mejoras o adaptaciones de su sistema de identificación electrónica ya notificado, cuando no requieran notificación con arreglo al artículo 9, apartado 1, del Reglamento (UE) no 910/2014;

b)

las modificaciones, mejoras o adaptaciones de la descripción de su sistema de identificación electrónica facilitada con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014 que se produjeron antes de la notificación.

3.   Cuando un Estado miembro tenga conocimiento de cualquier hecho o incidente importante que no esté relacionado con su sistema de identificación electrónica notificado, pero que puede afectar a la seguridad de otros sistemas de identificación electrónica notificados, informará de ello a los demás Estados miembros.

Artículo 5

Solicitud de información sobre interoperabilidad y seguridad

1.   Cuando un Estado miembro considere que, a fin de garantizar la interoperabilidad entre los sistemas de identificación electrónica, es necesario disponer de información complementaria a la ya facilitada por el Estado miembro que notificó el sistema de identificación electrónica, podrá solicitar a este dicha información. El Estado miembro notificante deberá facilitar dicha información, a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

2.   Con el fin de mejorar la seguridad de los sistemas de identificación electrónica, un Estado miembro que tenga una duda en materia de seguridad en relación con un sistema que haya sido notificado o esté en proceso de notificación podrá solicitar información sobre dicha duda. El Estado miembro objeto de la solicitud deberá facilitar a todos los Estados miembros la información pertinente solicitada para determinar si se ha producido una violación de seguridad con arreglo al artículo 10 del Reglamento (UE) no 910/2014 o determinar si existe un riesgo real de que pueda producirse tal violación, a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

Artículo 6

Intercambio de información a través de los interlocutores únicos

Los Estados miembros intercambiarán información con arreglo a los artículos 4 y 5 a través de los interlocutores únicos y facilitarán la información pertinente solicitada sin demora indebida.

CAPÍTULO III

REVISIÓN POR PARES

Artículo 7

Principios

1.   La revisión por pares es un mecanismo de cooperación entre Estados miembros cuyo objetivo es garantizar la interoperabilidad y la seguridad de los sistemas de identificación electrónica notificados.

2.   La participación de los Estados miembros pares será voluntaria. El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a una revisión por pares no podrá negarse a que determinado Estado miembro participe como par en dicho proceso.

3.   Cada Estado miembro que participe en el proceso de revisión por pares correrá con los gastos que suponga su participación en dicho proceso.

4.   La información obtenida a través del proceso de revisión por pares deberá utilizarse exclusivamente con este fin. Los representantes de los Estados miembros que lleven a cabo la revisión por pares no revelarán a terceros ninguna información sensible o confidencial obtenida en el transcurso de dicha revisión.

5.   Los Estados miembros pares deberán revelar cualquier posible conflicto de intereses que puedan tener los representantes designados por ellos para tomar parte en las actividades de revisión.

Artículo 8

Inicio del proceso de revisión por pares

1.   El proceso de revisión por pares podrá iniciarse de dos maneras distintas:

a)

un Estado miembro solicita que su sistema de identificación electrónica sea sometido a una revisión por pares;

b)

uno o más Estados miembros expresan el deseo de llevar a cabo la revisión por pares del sistema de identificación electrónica de otro Estado miembro. En su solicitud, deberán indicar las razones por las que desean llevar a cabo la revisión por pares y explicar cómo contribuirá dicha revisión a la interoperabilidad y seguridad de los sistemas de identificación electrónica de los Estados miembros.

2.   Las solicitudes a que se refiere el apartado 1 se comunicarán a la Red de Cooperación de conformidad con el apartado 3. Los Estados miembros que tengan intención de participar en la revisión por pares deberán comunicarlo a la Red de Cooperación en el plazo de un mes.

3.   El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a una revisión por pares deberá facilitar a la Red de Cooperación la siguiente información:

a)

el sistema de identificación electrónica objeto de revisión;

b)

el o los Estados miembros pares;

c)

el calendario para la presentación a la Red de Cooperación del resultado esperado, y

d)

las modalidades de realización de la revisión por pares con arreglo al artículo 9, apartado 2.

4.   Una vez realizada la revisión por pares, el sistema de identificación electrónica no será sometido a otra revisión dentro de los dos años siguientes, salvo que así lo haya acordado la Red de Cooperación.

Artículo 9

Preparación de la revisión por pares

1.   Los Estados miembros que intervengan como pares facilitarán al Estado miembro cuyo sistema de identificación electrónica sea objeto de revisión los nombres y datos de contacto de los representantes suyos que participarán en la revisión dentro de las dos semanas siguientes al momento en que dichos Estados miembros hayan informado de su intención de participar en la revisión con arreglo al artículo 8, apartado 2. El Estado miembro cuyo sistema de identificación electrónica vaya a ser sometido a revisión por pares podrá denegar la participación de un representante en caso de conflicto de interés.

2.   Teniendo en cuenta las orientaciones facilitadas por la Red de Cooperación, el Estado miembro cuyo sistema de identificación electrónica sea sometido a revisión por pares y los Estados miembros pares se concertarán sobre:

a)

el alcance y las modalidades de la revisión por pares sobre la base del ámbito de aplicación del artículo 7, letra g), o del artículo 9, apartado 1, del Reglamento (UE) no 910/2014 y del interés expresado por los Estados miembros pares en la fase de inicio;

b)

el calendario de las actividades de revisión por pares, a fin de determinar un plazo, que no podrá exceder de tres meses a partir del momento en que los Estados miembros pares faciliten los nombres y datos de contacto de sus representantes de conformidad con el apartado 1;

c)

otras modalidades de organización relacionadas con el proceso de revisión por pares.

El Estado miembro cuyo sistema de identificación electrónica sea objeto de una revisión por pares deberá informar de este acuerdo a la Red de Cooperación.

Artículo 10

Revisión por pares

1.   Los Estados miembros participantes llevarán a cabo la revisión por pares de forma conjunta. Los representantes de los Estados miembros elegirán entre ellos mismos a un representante para coordinar la revisión.

2.   El Estado miembro cuyo sistema de identificación electrónica sea objeto de una revisión por pares facilitará a los Estados miembros pares el formulario de notificación presentado a la Comisión, o una descripción del sistema con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014 en caso de que el sistema de identificación electrónica todavía no haya sido notificado. También facilitará todos los documentos justificativos e información adicional pertinente.

3.   La revisión por pares podrá incluir, sin que la relación sea exhaustiva, uno o varios de los siguientes aspectos:

a)

evaluación de la documentación pertinente;

b)

examen de los procesos;

c)

seminarios de carácter técnico, y

d)

consideración de la evaluación por terceros independiente.

4.   Los Estados miembros pares podrán solicitar documentación adicional relacionada con la notificación. El Estado miembro cuyo sistema de identificación electrónica sea objeto de revisión por pares deberá facilitar dicha información a menos que:

a)

no esté en posesión de la misma y obtenerla suponga una carga administrativa desproporcionada;

b)

la información se refiera a cuestiones de seguridad pública o seguridad nacional;

c)

la información se refiera a cuestiones relacionadas con secretos comerciales, profesionales o empresariales.

Artículo 11

Resultados de la evaluación por pares

Los Estados miembros pares prepararán y presentarán un informe destinado a la Red de Cooperación en el plazo de un mes a partir de la finalización del proceso de revisión por pares. Los miembros de la Red de Cooperación podrán solicitar información suplementaria o aclaraciones al Estado miembro cuyo sistema de identificación electrónica haya sido objeto de una revisión por pares o a los Estados miembros pares.

CAPÍTULO IV

LA RED DE COOPERACIÓN

Artículo 12

Creación y métodos de trabajo

Queda establecida una red para fomentar la cooperación con arreglo al artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014 (denominada «Red de Cooperación»). La Red de Cooperación desempeñará su trabajo a través de una combinación de reuniones y de procedimientos escritos.

Artículo 13

Proyecto de formulario de notificación

Cuando el Estado miembro notificante facilite la descripción de su sistema de identificación electrónica con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014, transmitirá a la Red de Cooperación el proyecto de formulario de notificación debidamente cumplimentado y toda la documentación complementaria precisa, tal como se especifica en el artículo 9, apartado 1, del Reglamento (UE) no 910/2014, y en el acto de ejecución a que se refiere el artículo 9, apartado 5, del Reglamento (UE) no 910/2014.

Artículo 14

Funciones

La Red de Cooperación estará facultada para:

a)

facilitar la cooperación entre los Estados miembros sobre el establecimiento y el funcionamiento del marco de interoperabilidad con arreglo al artículo 12, apartados 5 y 6, del Reglamento (UE) no 910/2014, mediante el intercambio de información;

b)

establecer métodos para un intercambio de información eficaz en relación con todos los temas relacionados con la identificación electrónica;

c)

examinar los avances pertinentes en el sector de la identificación electrónica y debatir y desarrollar buenas prácticas en materia de interoperabilidad y seguridad de los sistemas de identificación electrónica;

d)

adoptar dictámenes sobre las novedades relacionadas con el marco de interoperabilidad a que se refiere el artículo 12, apartados 2 a 4, del Reglamento (UE) no 910/2014;

e)

adoptar dictámenes sobre la evolución de las especificaciones técnicas mínimas, las normas y los procedimientos relativos a los niveles de seguridad previstos en el acto de ejecución adoptado con arreglo al artículo 8, apartado 3, del Reglamento (UE) no 910/2014 y a las orientaciones que acompañan a dicho acto de ejecución;

f)

adoptar orientaciones sobre el ámbito de aplicación de la evaluación por pares y sus modalidades;

g)

examinar los resultados de las revisiones por pares con arreglo al artículo 11;

h)

examinar el proyecto de formulario de notificación cumplimentado;

i)

adoptar dictámenes sobre la manera en que un sistema de identificación electrónica que se va a notificar, y cuya descripción se ha facilitado con arreglo al artículo 7, letra g), del Reglamento (UE) no 910/2014, cumple los requisitos de los artículos 7, 8, apartados 1 y 2, y 12, apartado 1, de dicho Reglamento y el acto de ejecución a que se refiere el artículo 8, apartado 3, de dicho Reglamento.

Artículo 15

Composición

1.   Serán miembros de la Red de Cooperación los Estados miembros y los países del Espacio Económico Europeo.

2.   Los representantes de los países adherentes serán invitados por el Presidente a asistir como observadores a las reuniones de la Red de Cooperación a partir de la fecha de la firma del Tratado de adhesión.

3.   El Presidente podrá invitar a expertos externos a la Red de Cooperación, que tengan competencias específicas sobre un tema del orden del día, a que participen en el trabajo de la Red de Cooperación o de un subgrupo, de forma ocasional, previa consulta a la Red de Cooperación. Asimismo, el presidente podrá otorgar la condición de observador a personas y organizaciones previa consulta a la Red de Cooperación.

Artículo 16

Funcionamiento

1.   Las reuniones de la Red de Cooperación estarán presididas por la Comisión.

2.   En concertación con la Comisión, la Red de Cooperación podrá crear subgrupos para examinar cuestiones específicas sobre la base de un mandato definido por la Red de Cooperación. Los subgrupos dejarán de existir desde el momento en que hayan cumplido su mandato.

3.   Los miembros de la Red de Cooperación, así como los expertos invitados y observadores, deberán cumplir las obligaciones de secreto profesional previstas en los Tratados y en sus disposiciones de aplicación, así como las normas de seguridad de la Comisión relativas a la protección de la información clasificada de la UE, establecidas en el anexo de la Decisión 2001/844/CE, CECA, Euratom de la Comisión (2). En caso de que no respeten esas obligaciones, la Comisión podrá adoptar todas las medidas adecuadas.

4.   La Red de Cooperación celebrará sus reuniones en los locales de la Comisión. La Comisión prestará los servicios de secretaría.

5.   La Red de Cooperación publicará los dictámenes que adopte con arreglo al artículo 14, letra i), en un sitio web específico. Cuando un dictamen contenga información confidencial, la Red de Cooperación adoptará una versión no confidencial del dictamen a efectos de dicha publicación.

6.   La Red de Cooperación adoptará su reglamento interno por mayoría simple de sus miembros.

Artículo 17

Gastos de reunión

1.   La Comisión no remunerará los servicios de quienes participen en las actividades de la Red de Cooperación.

2.   Los gastos de viaje de los participantes en las reuniones de la Red de Cooperación podrán ser reembolsados por la Comisión. El reembolso lo efectuará de acuerdo con las disposiciones en ella vigentes y dentro del límite de los créditos disponibles que se hayan atribuido a sus servicios en virtud del procedimiento anual de asignación de recursos.

Artículo 18

Entrada en vigor

La presente Decisión entrará en vigor el vigésimo día siguiente al de su publicación en el Diario Oficial de la Unión Europea.

Hecho en Bruselas, el 24 de febrero de 2015.

Por la Comisión

El Presidente

Jean-Claude JUNCKER


(1)  DO L 257 de 28.8.2014, p. 73.

(2)  Decisión 2001/844/CE, CECA, Euratom de la Comisión, de 29 de noviembre de 2001, por la que se modifica su Reglamento interno (DO L 317 de 3.12.2001, p. 1).



Se publican más borradores de las normas de ETSI sobre firma electrónica


Los pasados 16, 17 y 19 de febrero se han añadido en el servidor de ETSI un nuevo lote de documentos «drafts» (borradores) relativos al esfuerzo de normalización de la firma electrónica bajo el Mandato M460, necesario también para aplicar el Reglamento UE 910/2014.

El mapa descriptivo del nuevo modelo de normalización se describe en tr_119000v003-rationalised_framework_document_COMPLETE-draft.pdf

Están  abiertos a comentarios por parte de los especialistas, con la vista puesta en su mejora antes de que se publiquen como definitivos. Para enviar comentarios se puede usar la siguiente plantilla: Template-for-comments.doc

16 de febrero de 2015

17 de febrero de 2015

19 de febrero de 2015

Próxima generalización del Tablón Edictal Único (TEU) de las Administraciones Públicas


El próximo 1 de junio de 2015 entrarán en vigor las previsiones, contenidas en la Ley 15/2014, de 16 de septiembre, de racionalización del Sector Público y otras medidas de reforma administrativa, para configurar un Tablón Edictal Único, a través del Web del «Boletín Oficial del Estado».

A partir de esa fecha, los anuncios de notificación que realice cualquier Administración Pública cuando los interesados en un procedimiento sean desconocidos, se ignore el lugar o el medio de la notificación, o bien intentada esta, no se hubiese podido practicar, deberán publicarse necesariamente en el BOE. Previamente, y con carácter facultativo, las Administraciones podrán publicar el anuncio en los boletines territoriales o en los tablones de anuncios existentes.Esta práctica es absolutamente desaconsejable porque contribuye a perpetuar la mala praxis de notificaciones edictales desperdigadas para beneficio de la administración anunciante y perjuicio del ciudadano.

Esta nueva regulación resultará de aplicación cualquiera que sea la Administración competente para realizar la notificación, la materia sobre la que verse o el tipo de procedimiento administrativo de que se trate, incluidos aquellos que cuentan con normativa específica.

Con el objetivo de facilitar la puesta en marcha del nuevo régimen de publicación de los anuncios de notificación, la Agencia Estatal BOE ha anunciado que está trabajando en una doble línea:

  • Adaptación de la estructura del diario oficial «Boletín Oficial del Estado»: en este ámbito, la principal novedad es la creación de un Suplemento específico de notificaciones  edictales cuyo aspecto más relevante consistirá en que una vez transcurridos tres meses desde su publicación, los anuncios de notificación solo resultarán accesibles mediante un código seguro  de verificación (denominado CVE en el BOE en vez de CSV) de carácter único y no previsible.
  • Desarrollo de las previsiones de la Ley 15/2014, que establecen que la Agencia Estatal BOLETÍN OFICIAL DEL ESTADO pondrá a disposición de las diversas Administraciones Públicas un sistema automatizado de remisión y gestión telemática para la publicación de los anuncios de notificación edictal en el «Boletín Oficial del Estado».

Servicios OCSP de FNMT abiertos y gratuitos


Casi dos años después de que se propusiera como medida de la Comisión para la Reforma de las Administraciones Públicas (CORA), el Consejo de Ministros ha autorizado el pasado 27 de octubre de 2014  la financiación necesaria para una encomienda global entre la Administración General del Estado (AGE) y la Fábrica Nacional de Moneda y Timbre- Real Casa de la Moneda (FNMT-RCM), para la prestación de los servicios de certificación electrónica.

La nota de prensa completa se puede leer aquí. Esta es su transcripción:

Encomienda entre la Administración General del Estado y la FNMT para servicios de certificación electrónica

El Consejo de Ministros ha autorizado la financiación necesaria para una encomienda global entre la Administración General del Estado (AGE) y la Fábrica Nacional de Moneda y Timbre- Real Casa de la Moneda (FNMT-RCM), para la prestación de los servicios de certificación electrónica.

Esta encomienda se enmarca dentro del Informe de la Comisión para la Reforma de las Administraciones Públicas (CORA), y será de aplicación en los órganos, organismos y entidades pertenecientes a la Administración General del Estado.

Además, aquellos organismos que no formen parte de la AGE, así como otras instituciones y poderes del Estado y/o sociedades estatales que ejerzan funciones públicas, podrán sumarse a la encomienda, previa vinculación del presupuesto correspondiente.

Con esta encomienda global se persigue reducir el esfuerzo, tiempo y recursos de los departamentos, organismos encomendantes y de la propia FNMT – RCM. Además, supondrá un ahorro de costes para la Administración General del Estado y la posibilidad de extender los servicios de firma electrónica a otros organismos.

La contraprestación a percibir por la FNMT-RCM para el ejercicio 2015 será de 2,79 millones de euros, inferior al gasto actual realizado por los organismos que quedan incluidos en el ámbito de la encomienda. Debe tenerse en cuenta además que el ámbito de aplicación es mayor que el de las encomiendas actuales.

La entrada en vigor será el 1 de noviembre de 2014 con la prestación de servicios a los servicios centrales del Ministerio de Hacienda y Administraciones Públicas, y el 1 de enero de 2015 para el resto de los departamentos y organismos incluidos en su ámbito de aplicación, con una vigencia hasta el 31 de diciembre de 2015, pudiendo prorrogarse por años naturales.

Con esta encomienda y este presupuesto, no tiene sentido mantener la anomalía que supone que los servicios de certificación digital de la FNMT no ofrecen servicios OCSP abiertos y gratuitos para cualquier servicio público o privado que quiera admitir el uso de los certificados de la FNMT.

Yo creo que los aspectos claves de la encomienda de gestión y los que justifican su elevado coste son los que tienen que ver con el mantenimiento de múltiples sistemas de emisión de certificados y gestión de RA (Registration Authority» para funcionarios, empleados que trabajan al servicio de las administraciones públicas y de la administración de justicia y ciudadanos que pueden solicitar sus certificados en múltiples organismos públicos cuyos funcionarios se han de formar, auditar y administrar.

Seguro que también supone un esfuerzo la tarea (no lograda a día de hoy) de que los certificados de la FNMT se incluyan en los repositorios de confianza de los sistemas operativos, de los navegadores y de los lectores de ficheros PDF, y dejen de aparecer los avisos de «este certificado no es de confianza»

También supone un esfuerzo redactar y mantener las políticas y prácticas de certificación y sus declaraciones.

Supone un esfuerzo asesorar a las diferentes administraciones públicas respecto a la forma de integrar sistemas que hacen uso de los certificados de la FNMT, en su emisión o aceptación.

Hay muchos costes que merecen compensación. Pero no es uno de ellos el mantenimiento de los servidores OCSP que con el último Reglamento Europeo EU 910/2014 han de ser abiertos y gratuitos para todos los prestadores de servicios de confianza digital que expiden certificados cualificados.

Esperamos que quienes negocien la encomienda de gestión tengan en cuenta estos aspectos que parecen obvios pero no se han resuelto en los más de 15 años desde que se inició el proyecto CERES (Certificación Española) en la FNMT.

Por cierto, la disponibilidad abierta y gratuita de los servicios OCSP debe ir acompañada de una correcta codificación de los certificados de la FNMT que en la actualidad siguen siendo una anomalía en la aplicación de la normativa técnica. Entre los aspectos que deben incluir destaca el que ha de servir para saber si un certificado es válido: la inserción en elcampo AIA (Authority Information Access) de la información relativa a la dirección URL en la que está diponible el servicio OCSP abierto y gratuito.

Veremos si finalmente priman los principios de la Comisión para la Reforma de las Administraciones Públicas o si se preservan intereses espúreos, ajenos a los interese de la sociedad española.