Archivo de la categoría: Autoridad de Certificación

Como son los nuevos certificados que necesitan los organismos sanitarios para adherirse a la red mundial de certificación sanitaria digital tras la finalización de la pandemia COVID


Para facilitar una libre circulación segura durante la pandemia de COVID-19, la Unión Europea creó el certificado COVID digital de la UE.  

El 1 de julio de 2023, la Organización Mundial de la Salud (OMS) adoptó el sistema de la UE de certificación digital de la COVID-19 para establecer un sistema mundial que ayude a proteger a los ciudadanos de todo el mundo de las amenazas sanitarias actuales y futuras, incluidas las pandemias.

El certificado COVID digital de la UE ha sido un elemento crucial en la respuesta de Europa a la pandemia de COVID-19, con más de 2 300 millones de certificados expedidos.

El certificado, que abarcaba la vacunación, las pruebas de diagnóstico y la recuperación de la COVID-19, facilitó la seguridad de los desplazamientos de los ciudadanos, y también fue fundamental para apoyar al sector turístico europeo, duramente afectado.

El Reglamento sobre el certificado COVID digital de la UE comenzó a ser aplicable el 1 de julio de 2021 y expiró el 30 de junio de 2023. 

La adopción de las especificaciones del certificado COVID digital de la UE por parte de la OMS en 2023 se apoya en un acuerdo de amplio alcance en el ámbito de la sanidad digital.

Se ha concretado en la RECOMENDACIÓN (UE) 2023/1339 DEL CONSEJO de 27 de junio de 2023 relativa a la adhesión a la red mundial de certificación sanitaria digital establecida por la Organización Mundial de la Salud y a las disposiciones temporales para facilitar los viajes internacionales ante la expiración del Reglamento (UE) 2021/953 del Parlamento Europeo y del Consejo

En la recomendación se indica:

  1. El Consejo acoge con satisfacción la intención de la Comisión de cooperar estrechamente con la OMS en el desarrollo de la red mundial de certificación sanitaria digital, lo que permitirá a la OMS incorporar en su propia estructura el marco de confianza del certificado COVID digital de la UE, así como sus principios y tecnologías abiertas, sobre la base de las especificaciones técnicas previamente establecidas en la Decisión de Ejecución (UE) 2021/1073.
  2. Se anima a los Estados miembros a que se conecten a la red mundial de certificación sanitaria digital que está estableciendo la OMS, siempre que en el Derecho nacional exista una base jurídica adecuada, a la mayor brevedad y a más tardar el 31 de diciembre de 2023.
  3. Se alienta a cada Estado miembro que desee incorporarse a la red mundial de certificación sanitaria digital de la OMS a que expida un nuevo certificado de firmante de documentos con la máxima validez técnica posible y a que lo registre en la pasarela de la UE antes de la expiración del Reglamento (UE) 2021/953.
  4. El Consejo acoge con satisfacción la intención de la Comisión de facilitar una transición fluida del sistema de certificado COVID digital de la UE a la red mundial de certificación sanitaria digital de la OMS. No obstante, corresponde a los Estados miembros decidir si conectarse a la red mundial de certificación sanitaria digital y si hacerlo con la tecnología existente o realizar la conexión en una fase posterior.

De modo que en España, estos certificados, que emite EAdTrust, serán como máximo de 5 años, según la normativa aplicable

EADTrust ha tenido un rol clave en la implementación del Pasaporte COVID en España:

  • Es el principal emisor de los certificados electrónicos utilizados por los organismos sanitarios españoles para firmar los Pasaportes COVID.
  • Emite certificados cualificados de Sello de Entidad basados en Criptografía de Curva Elíptica, considerados más seguros
  • Su Autoridad de Certificación Subordinada ECC se convirtió en la principal CSCA (Certificate Signing Certificate Authority) de España para este propósito, asumiendo el rol de autoridad de certificación raíz (de los certificados de pasaportes)

Estos fueron los certificados emitidos a los organismos sanitarios a nivel mundial para que firmaran los pasaportes COVID mientras estuvo vigente la normativa.

En la actualidad, la lista de certificados de organismos sanitarios firmantes (EU DCC Trust List) la gestiona la Comisión Europea. Es una Lista de DCC (Digital COVID Certificate) comprimida en formato ZIP.

En este blog ya se han incluido otros artículos en relación con los certificados COVID:

Los organismos sanitarios deberían contactar con EADTrust en el +34 91 716 0555 para ver la forma de obtener estos certificados.

Disponibles los primeros borradores de normas ETSI para la Cartera IDUE y aspectos especiales de los certificados electrónicos


El ETSI (European Telecommunications Standards Institute) y el CEN (European Committee for Standardization) desempeñan un papel crucial en el desarrollo de normas técnicas para facilitar la implementación de la Cartera de Identidad Digital Europea (Cartera IDUE o EUDI Wallet) establecida por el Reglamento (UE) 2024/1183 (eIDAS2).

Entre otros aspectos se busca garantizar la interoperabilidad y la seguridad de la Cartera IDUE (EUDI Wallet) en toda Europa. ETSI y CEN están trabajando en la actualización y adaptación de normas preexistentes para alinearlas con los requisitos de eIDAS2 o creando nuevas normas si es necesario.

Por estas fechas se han publicado las versiones en estado borrador de las siguientes normas de ETSI:

  • Nuevo OID a incluir en los certificados cualificados con los que los organismos públicos firmen Testimonio o Declataciones de Atributos. 0.4.0.1862.1.10
  • Implementación de Certificados Cualificados de Sitio WEB a la luz del Reglamento UE 2014/1183. Ampliación de la normativa de servicios de emisión de certificados EN 319 411. Norma de Evaluación (Requerimientos de Política y Seguridad) TS 119 411-5
  • Norma para evaluar a los Prestadores de Servicios de Expedición de Testimonios/Credenciales de Atributos. Requerimientos de Política y Seguridad TS 119 471
  • Caracterización de «Partes Usuarias» o «Partes Informadas» para que puedan realizar consultas a las Carteras IDUE. Incluye OIDs específicos . Atributos en los certificados de Partes informadas TS 119 475.

Pack Facturación digital y digitalización certificada de EADTrust para desarrolladores


En EADTrust estamos recibiendo muchas consultas sobre como dar cumplimiento a la nueva normativa de facturación, ya sea publicada o anunciada, considerando la forma de gestionar correctamente las firmas electrónicas y los sellos electrónicos. Y los hashes y los formatos de factura,…

Estas nuevas normas impactan especialmente a las entidades que desarrollan soluciones de facturación y en ocasiones su incumplimiento conlleva duras sanciones.

Los próximos meses supondrán un reto para las entidades desarrolladoras de soluciones ERP y de contabilidad o facturación, que tendrán que incluir en la funcionalidad de su software (SIF, Sistemas Informáticos de Facturación los denomina la autoridad tributaria) diferentes prestaciones, algunas con fecha límite (29 de julo de 2025) y otras con fecha todavía indeterminada a la espera de que se publique normativa adicional).

Las prestaciones a incluir en el software de gestión (que afectará también a las entidades que usan ese software) son:

  • Digitalización Certificada
  • Contabilidad Diligente o Certificada (Ley antifraude)
  • Factura electrónica o digital (Ley Crea y Crece)

Digitalización Certificada

La digitalización certificada es un proceso que permite convertir facturas recibidas en papel en archivos digitales firmados electrónicamente, garantizando que la versión digital mantenga la misma validez legal que la fuente en papel. 

Su normativa está vigente desde 2007.

Para que un proceso de digitalización sea considerado «certificado», es necesario utilizar software homologados por la Agencia Estatal de Administración Tributaria (AEAT). Estos programas deben cumplir el artículo 7 de la Orden EHA/962/2007, y los desarrolladores que deseen incluir esta funcionalidad en sus aplicaciones deben seguir el proceso de homologación que se recoge en la Resolución de 24 de octubre de 2007. Es necesario presentar un informe de Auditoría y EADTrust es el principal especialista en auditoría de Digitalización Certificada.

La firma electrónica (o mejor, el sello electrónico) juega un papel crucial en el proceso de digitalización certificada. EADTrust, que además es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También es muy importante el sistema de llevanza de la digitalización (recogiendo los datos señalado en el articulo 64 del Reglamento del IVA) que debe permitir garantizar la integridad e inalterabilidad de los registros que anotan cada factura en el proceso de digitalización. Aunque la norma prevé la firma de la base de datos, en la práctica se gestionan sistemas de hashes de los registros de facturación que se refuerzan con sellos de tiempo o sellos electrónicos en los períodos de cierre.

Varias de las técnicas utilizadas en la Digitalización Certificada son válidas para cumplir otros requisitos normativos, por lo que puede ser recomendable iniciar la adaptación al conjunto de nuevas normas implementando primero la Digitalización Certificada en el SIF, Sistema Informático de Facturación.

Contacte con EADTrust si necesita saber como implementar la Digitalización Certificada en su software y como realizar la auditoría para presentarla ante la Agencia Tributaria.

Y también para obtener los certificados digitales cualificados para generar los sellos electrónicos con los que se firman o sellan las versiones digitalizadas de las facturas en papel.

Contabilidad Diligente o Certificada (Ley Antifraude)

La Ley Antifraude, oficialmente conocida como Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, ha introducido cambios significativos en la forma en que las empresas deben llevar su contabilidad. Esta ley busca combatir el fraude fiscal y la evasión de impuestos a través de una serie de medidas estrictas que afectan directamente a la contabilidad y la facturación de las empresas.

Impone los requisitos ICALTI (integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros) a los sistemas de facturación en lo que tiene que ver con la emisión de facturas.

Introduce el concepto del nuevo sistema «Veri*factu» de uso opcional que implica la remisión de todas las facturas y tickets a la Agencia Tributaria, aunque con la alternativa de implantar medidas de gestión de integridad en el propio software SIF.

De modo que la nueva normativa asociada a la Ley Antifraude se centra en detallar los requisitos técnicos que debe cumplir un software de facturación certificado.

Es importante señalar que las sanciones por incumplimiento de las normativas antifraude se han endurecido significativamente. Las empresas que no utilicen software certificado, realicen pagos en efectivo por encima del límite permitido, o no reporten adecuadamente sus transacciones se enfrentan a multas sustanciales.

En «BOE» núm. 260, de 28/10/2024 se publicó la Orden HAC/1177/2024, de 17 de octubre, por la que se desarrollan las especificaciones técnicas, funcionales y de contenido referidas en el Reglamento que establece los requisitos que deben adoptar los sistemas y programas informáticos o electrónicos que soporten los procesos de facturación de empresarios y profesionales, y la estandarización de formatos de los registros de facturación, aprobado por el Real Decreto 1007/2023, de 5 de diciembre; y en el Reglamento por el que se regulan las obligaciones de facturación, aprobado por Real Decreto 1619/2012, de 30 de noviembre. Se publicó una corrección de errores en el BOE núm. 270, de 8 de noviembre de 2024.

El Artículo 13 del  Real Decreto 1007/2023, de 5 de diciembre contempla que la entidad productora del sistema informático certifique mediante una declaración responsable, que el sistema informático cumple la normativa Antifraude. EADtrust ofrece un servicio de auditoría para certificar que la Declaración responsable está correctamente formulada. Este servicio se creó para dotar de seguridad jurídica a los desarrolladores de soluciones de facturación ante los alarmantes requisitos que introdujo la Ley Antifraude (Ley 11/2021).

La Ley antifraude introdujo el artículo 201bis en la Ley General Tributaria en la que se definían las sanciones por falta de certificación. Y un apartado en el artículo 29 (2.j):

j) La obligación, por parte de los productores, comercializadores y usuarios, de que los sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión de quienes desarrollen actividades económicas, garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, sin interpolaciones, omisiones o alteraciones de las que no quede la debida anotación en los sistemas mismos. Reglamentariamente se podrán establecer especificaciones técnicas que deban reunir dichos sistemas y programas, así como la obligación de que los mismos estén debidamente certificados y utilicen formatos estándar para su legibilidad.

En la Orden 1177/2024 que concreta las especificaciones técnicas de la Ley Antifraude y del Real Decreto 1007/2023 se imponen varias obligaciones en relación con el uso de certificados electrónicos:

  • En el artículo 4 (…) Gestionar certificados electrónicos. Los certificados electrónicos serán utilizados para autenticarse en la conexión con la Agencia Estatal de Administración Tributaria con la finalidad de remitir la información y, en su caso, generar la firma electrónica de los registros de facturación y de evento (…)
  • En el artículo 5: Para remitir los registros de facturación a la sede electrónica de la Agencia Estatal de Administración Tributaria, los sistemas informáticos deberán presentar ante esta la correspondiente identificación electrónica del remitente mediante el uso de los certificados electrónicos válidos en cada momento en la sede electrónica de la Agencia Estatal de Administración Tributaria.
  • En el artículo 6: (…) c) El sistema informático deberá firmar electrónicamente, de acuerdo con lo especificado en el artículo 14, todos los registros de facturación que genere.
    d) El sistema informático deberá ser capaz de comprobar si es correcta la firma electrónica de cualquier registro de facturación individual generado, permitiendo realizar esta comprobación, bajo demanda, de forma rápida, fácil e intuitiva. (…)
  • En el Artículo 14: La firma electrónica de los registros de facturación y de evento se basará en el estándar del Instituto Europeo de Normas de Telecomunicaciones ETSI EN 319 132 y utilizará el tipo de firma «XAdES Enveloped Signature» con los detalles técnicos que para su generación se recojan en la sede electrónica de la Agencia Estatal de Administración Tributaria.
    En todo caso, la firma electrónica deberá ser generada con una clave privada asociada a un certificado electrónico cualificado de firma electrónica en vigor. Dicho certificado debe haber sido emitido por un proveedor de servicios de confianza cualificado que cumpla con los requisitos establecidos en el Reglamento (UE) N.º 910/2014 del Parlamento europeo y del Consejo, de 23 de julio de 2014, y esté incluido en la lista de proveedores de confianza de la UE (EU/EEA Trusted List).
    La firma electrónica generada deberá almacenarse en el registro de facturación o de evento al que corresponde, de acuerdo con lo especificado en los artículos 9.4.c), 10.c) y 11.c).

En la disposición final cuarta del RG 1007/2023 se indica que

Los obligados tributarios a que se refiere el artículo 3.2 de dicho Reglamento, en relación con sus actividades de producción y comercialización de los sistemas informáticos, deberán ofrecer sus productos adaptados totalmente al reglamento en el plazo máximo de nueve meses desde la entrada en vigor de la orden ministerial a que se refiere la disposición final tercera de este real decreto.

Como la Orden HAC/1177/2024 se publicó en el BOE 28 de octubre de 2024, los requisitos de la Orden se deben cumplir antes del 29 de julio de 2025.

Dado que EADTrust es un Prestador Cualificado de Servicios de confianza, puede proveer los certificados digitales para generar los sellos electrónicos.

También proporciona servicios de URL para los códigos QR de los servicios de facturación «NO VERI*FACTU» (artículo 21).

EADTrust también provee de un servicio de custodia externo de registros de facturación de exportación, tal como exige el artículo 8. Se recomienda que la custodia sea por 6 años considerando el artículo 30 del Código de Comercio.

Los especialistas de EADTrust pueden actuar de consultores para resolver cualquier duda de implementación de esta normativa.

Factura Electrónica o Digital (Ley Crea y Crece)

La Ley Crea y Crece, aprobada en septiembre de 2022, establece una regulación para hacer obligatoria la factura electrónica en el ámbito privado.

Según el artículo 12 de la Ley Crea y Crece, «todas las empresas y autónomos deberán expedir y remitir facturas electrónicas en sus relaciones comerciales con otras empresas y autónomos».

La entrada en vigor del artículo 12, relativo a la facturación electrónica entre empresarios y profesionales producirá efectos, para los empresarios y profesionales cuya facturación anual sea superior a ocho millones de euros, al año de aprobarse el desarrollo reglamentario. Para el resto de los empresarios y profesionales, este artículo producirá efectos a los dos años de aprobarse el desarrollo reglamentario. La entrada en vigor del artículo 12 está supeditada a la obtención de la excepción comunitaria a los artículos 218 y 232 de la Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido.

Aunque España ya ha solicitado la excepción comunitaria, todavía no se ha publicado la concesión. Solamente se ha publicado una excepción similar para Alemania, Rumanía, Polonia, Francia e Italia.

No obstante, para la preparación de ese momento en que entre en vigor la obligatoriedad de la factura electrónica, hay que conocer los formatos de facturación, las posibilidades de generar facturas estructuradas o no estructuradas, la forma de añadir los sellos electrónicos XAdES o PAdES , la forma de comprobarlos y la forma de extraer información de las facturas recibidas.

Contacte con EADTrust si necesita saber como implementar la Factura Electrónica o Digital en su software de contabilidad o gestión empresarial y cómo realizar la gestión de los sellos y firmas electrónicos.

Y también para obtener los certificados digitales cualificados con los que generar los sellos electrónicos que se deben aplicar a las facturas.

Nuevos borradores de Actos de Ejecución necesarios para el desarrollo de la Cartera IDUE (Identidad Digital de la Unión Europa) correpondientes al segundo lote


El viernes 29 de noviembre de 2024 la Comisión Europea publicó nuevos borradores de Actos de Ejecución necesarios para el desarrollo de la Cartera IDUE (Identidad Digital de la Unión Europea) en el portal ‘Have your say’ (Díganos lo que piensa), solicitando comentarios de los expertos y partes interesadas hasta el 27 de diciembre.

Este segundo lote podría publicarse, tras las modificaciones propuestas que se hayan aceptado, en marzo de 2025 en el Diario Oficial.

Wallet lists
This implementing act sets out rules for the submission to the Commission of information on certified wallet solutions and their associated electronic identification schemes by EU countries. It also sets out the requirements for the secure electronic system to be set up by the Commission for receiving the submissions.

Este acto de ejecución establece normas para la notificación a la Comisión por los países de la UE de la información sobre sus soluciones certificadas de cartera y los esquemas de identificación electrónica asociados. También establece los requisitos para el sistema electrónico seguro que debe desplegar la Comisión para recibir las notificaciones.

Draft implementing regulation – Ares(2024)8509195

Annex – Ares(2024)8509195

Identity matching – Cross-border identity matching of natural persons by public sector bodies (RP)

This implementing act sets out the provisions on unequivocal identity matching when using electronic identification means or European Digital Identity Wallets. It sets out what EU countries must do to ensure unequivocal identity matching when users want to access online cross-border public services when using electronic identification means or European digital identity wallets.

Este acto de ejecución establece las disposiciones sobre la correspondencia inequívoca de identidades cuando se utilizan medios de identificación electrónica o carteras europeas de identidad digital. Establece lo que deben hacer los países de la UE para garantizar la concordancia inequívoca de la identidad cuando los usuarios deseen acceder a servicios públicos transfronterizos en línea utilizando medios de identificación electrónica o carteras digitales de identidad europea.

Draft implementing regulation – Ares(2024)8509332


Relying parties – The registration of relying parties and the common mechanism for allowing the identification and authentication of relying parties

This act sets out the provisions on the process for registering relying parties in EU countries. The provisions relate to information necessary for authentication to access European Digital Identity Wallets, and to relying parties’ contact details and their intended use of wallets, including what data relying parties may ask users for. The provisions include specifications and requirements for relying party access certificates issued after the registration of a wallet relying party.

Este acto establece las disposiciones sobre el proceso de registro de las partes usuarias (partes informadas) en los países de la UE. Las disposiciones se refieren a la información necesaria para la autenticación con el fin de acceder a las carteras de identidad digital europea, así como a los datos de contacto de las partes usuarias y el uso previsto de las carteras, incluidos los datos que las partes usuarias pueden solicitar a los usuarios. Las disposiciones incluyen especificaciones y requisitos para los certificados que habilitan el acceso de las partes usuarias a las que se expide tras su registro como parte usuaria (parte informada) de cartera.

Draft implementing regulation – Ares(2024)8509234

Annex – Ares(2024)8509234

Security Breaches

This implementing act sets out rules for EU countries to have mechanisms in place to ensure the suspension and, where applicable, withdrawal of European Digital Identity Wallets if there is a security breach or partial compromise affecting a wallet’s reliability.

Este acto de ejecución establece normas para que los países de la UE dispongan de mecanismos que garanticen la suspensión y, en su caso, la retirada de las carteras de identidad digital europea si se produce una violación de la seguridad o un incidente de seguridad parcial que afecte a la fiabilidad de la cartera.

Draft implementing regulation – Ares(2024)8509261

Annex – Ares(2024)8509261

Electronic Attestations of Attributes

For the successful implementation of European Digital Identity Wallets, this implementing act sets out requirements for issuing and validating electronic attestations of attributes.

It also establishes a catalogue of attributes that must be verifiable against authentic sources, and sets out rules on notifying and publishing information on public sector bodies that issue attestations of attributes and are responsible for managing the authentic sources these attestations come from. 

Para implantar con éxito las Carteras de Identidad Digital Europea, este acto de ejecución establece requisitos para la emisión y validación de declaraciones electrónicas o testimonios electrónicos de atributos.

También establece un catálogo de atributos que deben poder verificarse a partir de fuentes auténticas, así como normas sobre notificación y publicación de información sobre los organismos del sector público que expiden declaraciones o testimonios de atributos y son responsables de la gestión de las fuentes auténticas de las que proceden dichos certificados.

Se pueden ver todas las iniciativas en el portal ‘Have your say‘ (Díganos lo que piensa)

Justamente el dia anterior, 28 de noviembre de 2024, se hizo oficial la aprobación de los actos de ejecución del lote 1 y lo comenté en este Blog.

También he comentado en este blog la aprobación formal del primer lote de actos de ejecución que tuvo lugar el dia 21 de noviembre de 2024. En ese artículo se incorporaba el texto con las modificaciones introducidas a los borradores de Actos de Ejecución publicados en agosto que se llevaban al Comité EIDAS para su aprobación.

Ese primer lote de borradores de los primeros actos de ejecución (implementing acts) se publicaron 12 de agosto de 2024 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios. También me referí a ellos en el Blog.

Evento: Soluciones ‘tecnolegales’ para cumplir con el marco regulatorio de la agenda digital europea


Nos vemos en este evento en el que tengo el honor de participar.

Cuando: 13 de Noviembre de 2024 – De 16:30 a 19:00
Donde: Hermosilla, 3, 28001, Madrid Madrid (Sede de Garrigues)

Programa en PDF

Inscripción por email: confirmaciones.madrid (at) garrigues.com

Con la entrada en vigor de regulaciones clave como el Reglamento de Inteligencia Artificial, la Ley de Servicios Digitales (DSA) o el Reglamento eIDAS2, las organizaciones enfrentan el reto de revisar su estrategia de cumplimiento sobre la materia e integrar soluciones tecnológicas y legales enfocadas a la gestión del riesgo.

En esta jornada, Garrigues reúne a abogados y tecnólogos para explorar, a través de un formato práctico, cómo las herramientas tecnolegales facilitan el cumplimiento normativo, utilizando ejemplos y demostraciones reales de soluciones basadas en los servicios de confianza digital. 

16:30 h – Introducción: el marco regulatorio de la UE y su impacto en las empresas.
16:45 h – Inteligencia artificial y cumplimiento del Reglamento de IA.
Alejandro Padín.
17:30 h – Contratación digital en la economía de plataformas. Especial referencia a la DSA.
Cristina Mesa.
18:15 h – EIDAS2: Hacia las ‘EUDI Wallet Ready Organizations’
Moisés Menéndez y Julián Inza.
18:45 h – Conclusiones y preguntas
19:00 h – Cóctel

Prestadores de servicios cualificados de confianza en España


España es el país europeo que más prestadores de servicios de certificación acoge.

Según la lista oficiosa que sitúa los prestadores cualificados en el mapa de Europa, España tiene 52 Prestadores de Servicios de Confianza (TSP; Trust Service Providers, en inglés) cualificados.

La lista oficial de Prestadores Cualificados también indica esa cifra: 52

Hay unos pocos menos porque algunos prestadores figuran con dos denominaciones societarias (a veces por ser empresas con CIF distintos participadas por otra) y otros pertenecen a grupos internacionales que registran varios prestadores en diferentes listas de confianza (TSL, Trust Services List) de países europeos y que en la práctica supondría que hay menos prestadores en el conjunto de Europa de lo que parece (en teoría 268).

Esta es la lista de prestadores que incluye un enlace por cada uno a la descripción de servicios reflejada en la relación de la Unión Europea:

  1. 3G Soluciones Movilidad, S.L.
  2. AC Camerfirma, S.A.
  3. Agencia Notarial de Certificación S.L. Unipersonal
  4. ANF Autoridad de Certificación Asociación ANF AC
  5. ANF Certification Authority, S.L.
  6. Asetec Ingeniería de Sistemas, S.L.
  7. Autoridad de Gestión de la PKI del Ministerio de Defensa (AGPMD) y Director del CESTIC. Centro de Sistemas y Tecnologías de la Información y las Comunicaciones (CESTIC)
  8. AVIVA Voice Systems and Services, S.L.
  9. Bewor Tech, S.L.
  10. BTP Onetec, S.L.
  11. CGI Information Systems and Management Consultants España SA
  12. Colegio Oficial de Registradores de la Propiedad y Mercantiles de España
  13. Coloriuris, S.L
  14. Consejo General de Colegios Oficiales de Médicos
  15. Consejo General de la Abogacía Española
  16. Consorci Administració Oberta de Catalunya – CAOC
  17. Customer Communications Tecknalia, S.L.
  18. DEH Notificación Electrónica Habilitada S.L.
  19. Digitel On Trusted Services, S.L.U.
  20. Dirección General de la Policía
  21. Docuten Tech, S.L.
  22. EAD Trust European Agency of Digital Trust, S.L.
  23. Edicom Capital, S.L.
  24. Entrust EU, S.L.
  25. Espublico Servicios Para La Administración, S.A.
  26. Evicertia, S.L.U.
  27. Fábrica Nacional de Moneda y Timbre – Real Casa de la Moneda, Entidad Pública Empresarial, Medio Propio (FNMT-RCM)
  28. Factorynet Augusta, S.L.
  29. Factum Identity Solutions, S.L.U.
  30. Firmaprofesional, S.A.
  31. Full Certificate, S.L.
  32. Infraestructuras y Servicios de Telecomunicaciones y Certificación, S.A.
  33. Instituto para la Dinamización Económica, S.A.U.
  34. Ivnosys soluciones S.L.U.
  35. Lleidanet PKI, S.L.
  36. Lleidanetworks Serveis Telematics, S.A.
  37. Logalty Prueba por Interposición, S.L.
  38. Mailteck, S.A.
  39. Sectigo (Europe) SL
  40. Servicios De Mailcertificado SL
  41. Signaturit Solutions, S.L.U.
  42. Signe, S.A.
  43. Signicat, S.L.U.
  44. Sistemas Informaticos Abiertos, S.A.U.
  45. Tecalis Sotware, S.L.
  46. TrustCloud Solutions, S.L.
  47. Uanataca, S.A
  48. Validated Id, S.L
  49. Viafirma, S.L.
  50. Vintegris, S.L.U.
  51. Wise Security Global, S.L.
  52. Ziurtapen eta Zerbitzu Enpresa-Empresa de Certificación y Servicios, Izenpe, S.A.

De estos, ANF figuraría por duplicado, así como Lleidanet (que adquirió inDenova) y Logalty (que adquirió Firmaprofesional). Algo similar sucede con Signaturit e Ivnosys que pertenecen al mismo grupo (ahora «Signaturit Group«) respaldado por el inversor PSG Equity L.L.C.) que también incluye Universign, registrada en Francia como Cryptolog International.

Evicertia y Uanataca también forman parte de un grupo, en este caso Ambienta SGR SpA (“Ambienta”), que en 2022 adquirió Bit4 Group S.r.l. (“Bit4id”), proveedor tecnológico especializado en identidad digital y confianza digital con sede en Nápoles (Italia) para unirlo a Namirial que adquirió en 2020. Recientemente la estructura societaria en España se ha gestionado como una absorción de empresas en la que UANATACA, S.A.U. absorbe las empresas BIT4ID IBÉRICA, S.L.U. y EVICERTIA, S.L.U.

Otra vinculación a nivel internacional es la de AC Camerfirma, que forma parte del grupo Infocert (que posee el 51% e Camerfirma) desde mayo de 2018. El mismo año, Infocert tomó una participación del 50% en LuxTrust. InfoCert, del Grupo Tinexta, es posiblemente es el mayor QTSP (Qualified Trust Service Provider) de Europa, con presencia en más de 60 países. Infocert agrupa además a CertEurope (100%), Ascertia (65%) y Authada (16.7%).

Otra inversión relevante en el segmento ha sido la de la firma de abogados Garrigues, que tomó el 51% de EADTrust en 2023.

También conviene aclarar que la ACCV (Agencia de Tecnología y Certificación Electrónica) de la Comunidad Valenciana sigue prestando servicios como parte de Istec, (Infraestructures i Serveis de Telecomunicacions i Certificació, SA).

De modo que, a efectos prácticos, en España hay 47 Prestadores Cualificados de Servicios de Confianza Digital, que tampoco está nada mal.

Actos de ejecución de #EIDAS2


El 12 de agosto de 2024 se publicaron los borradores de los primeros actos de ejecución (implementing acts) que se van a ir publicando en el desarrollo del Reglamento EIDAS2 y se abrió un plazo hasta el 9 de septiembre de 2024 para que se pudieran enviar comentarios.

Aunque el plazo ha vencido, he considerado útil recoger en este artículo la documentación de estos borradores.

Los desarrollos normativos se centran principalmente en la «Cartera IDUE» o «EUDI Wallet»

Carteras de identidad digital de la Unión Europea: Certificación

Esta iniciativa tiene por objeto establecer los requisitos para la certificación de la conformidad de las carteras de identidad digital de la Unión Europea . Si los Estados miembros no puedan utilizar los esquemas europeos de certificación de la ciberseguridad basados en el Reglamento (UE) 2019/881 o estos esquemas son insuficientes, deberán establecer esquemas nacionales de certificación que los completen. Dichos esquemas deben, por ejemplo, especificar los requisitos de competencia y un proceso de evaluación.

Carteras de identidad digital de la Unión Europea: Marco de confianza

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.

Su objetivo es garantizar que el sistema electrónico de notificación establecido por la Comisión Europea funcione como un canal de comunicación seguro y transparente para el intercambio de información entre la Comisión y los Estados miembros.

Carteras de identidad digital de la Unión Europea: datos de identificación de la persona y declaraciones electrónicas de atributos

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea.

Su objetivo es garantizar una gestión fluida del ciclo de vida de los datos de identificación personal y de las declaraciones electrónicas, que abarca la expedición, la verificación, la revocación y la suspensión. Esto garantiza que los datos de identificación personal y las certificaciones electrónicas de los usuarios se expidan a la cartera y puedan divulgarse a las partes pertinentes.


Carteras de identidad digital de la Unión Europea: protocolos e interfaces que deben admitir

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras de identidad digital de la Unión Europea . Su objetivo es garantizar la correcta aplicación de protocolos e interfaces cruciales para el funcionamiento eficaz de las carteras.

Al admitir protocolos e interfaces comunes, las carteras pueden garantizar:

  • la correcta expedición y presentación de los datos de identificación y las declaraciones electrónicas,
  • el adecuado intercambio de datos entre carteras, y
  • una comunicación eficiente con las partes pertinentes.

Carteras europeas de identidad digital: integridad y funcionalidades básicas

Esta es una de las cuatro iniciativas sobre la configuración principal de las carteras europeas de identidad digital. Su objetivo es establecer normas para garantizar que los Estados miembros proporcionen carteras interoperables y que puedan utilizarse para todos los fines previstos.

Por ejemplo, las carteras deben permitir:

  • la identificación transfronteriza segura en línea para una amplia gama de servicios públicos y privados;
  • compartir certificaciones electrónicas, y
  • la expedición de firmas electrónicas.

Próximos eventos «Trust Services and eID Forum» y «CA-day» en Heraclión, Creta el 25 y 26 de septiembre de 2024


Viajo en unos días a Heraclión para participar de forma presencial en dos eventos que se vienen celebrando anualmente y que se esperan con grandes expectativas en el sector de los Prestadores Cualificados de Servicios de Confianza.

Este año será especialmente significativo porque después de que en el Diario Oficial de la Unión Europea de 30 de abril de 2024 se publicara el Reglamento (UE) 2024/1183 del Parlamento Europeo y del Consejo, de 11 de abril de 2024, por el que se modifica el Reglamento (UE) n.° 910/2014 en lo que respecta al establecimiento del marco europeo de identidad digital, se ha puesto de relieve la frenética actividad desarrollada para generar la arquitectura y el marco de referencia de la Cartera IDUE, preparar los borradores de los actos de ejecución y aterrizar los cambios necesarios en las normas técnicas, especialmente de CEN y ETSI, pero también de normas ISO que facilitarán la interoperabilidad futura con implementaciones de otros continentes.

Hace una semana pudimos ver muchos de esos avances en el evento conjunto de ETSI y CEN que tuvo lugar en Sophia Antipolis (Francia) y del que ya hablé en este Blog en el artículo «Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea«.

Otro hito significativo que hace estas jornadas especiales es la celebración del vigésimo aniversario desde la creación de la Agencia Europea ENISA radicada en Grecia, en la actualidad en Atenas (desde 2012), pero inicialmente en Heraclión, Creta, desde 2004, en las instalaciones del centro FORTH (Foundation for Research and Technology – Hellas) que fue fundada en 1983 y acogió las primeras actividades de ENISA.

En estas jornadas se pretende

  • Compartir las mejores prácticas para la aplicación del Reglamento eIDAS2, incluidos los nuevos servicios de confianza, los pros y los contras para los proveedores de servicios de confianza y las perspectivas de extensión a otras regiones del globo;
  • Debatir los últimos avances en el marco que rodea a las Carteras de Identidad Digital de la Unión Europea (IDUE) incluida la certificación, las normas, los actos de ejecución y las cuestiones técnicas;
  • Intercambiar puntos de vista sobre cuestiones operativas y de aplicación identificadas de las Carteras IDUE y los Servicios de Confianza Cualificados;
  • Debatir estrategias para seguir promoviendo el mercado de los servicios de confianza y prever el panorama futuro.

Las jornadas se celebrarán en el FORTH Research Institute (ITE), Auditorium “Georgios Lianis”

10th Trust Services and eID Forum

La décima edición de Trust Services and eID Forum tendrá lugar el 25 de septiembre con una Agenda preparada por ENISA:

TimeSPEAKERS AND PANELISTSPANEL
09:00 10:00Registrations & Coffee
10:00 11:20Dimitris Papastergiou, Minister of Digital Governance
Hans de Vries, Chief Cybersecurity and Operational Officer, ENISA
Andrea Servida
Vedran Lalic, Head of Office at European Parliament
Vicente Andreu Navarro, Policy Officer, European Commission
Welcome Statements
Setting up the scene
Introductory Speeches / Keynotes
11:20Let’s have a coffee 
11:40 11:55Mathias Trier Reindel, Division for eID and Apps, Agency for Digital Government, DenmarkPerspectives on Implementing an EUDI Wallet in Denmark
11:55 12:45Paolo de Rosa, Digital Identity & Trust Services CTO, European Commission
Wim Coulier, Belgian Mobile ID-itsme
Katarzyna Seroczynska, Legal Expert, National IT Centre, Poland
Mathias Trier Reindel, Agency for Digital Government, Denmark Moderated by
Rossen Naydenov, ENISA  
Panel Discussion
Digital Wallets: Exploring Current Trends, Overcoming Challenges, and Unveiling Opportunities
12:45Maria Owczarek, Polish Data Protection AuthorityDigital Identities and Privacy Challenges
13:00Lunch Break 
14:00 15:00Arno Fiedler, Vice Chair, ETSI ESI
Clemens Wanko, Chair EU-Accredited Conformity Assessment Bodies
Stéfane Mouille, General Manager, CLR Labs
Sam Van den Eynde, eIDAS and Digital Identity Expert, BOSA Moderated by
Eric Vetillard, ENISA
Presentation: Setting up the scene  
Panel Discussion
Why Digital Wallet Certification and Standardization are so vital?  
15:00Jon Shamah, Co-founder & Director, Global Trust FoundationDigital Wallets – A Future Vision  
15:20Let’s have a coffee 
15:40 16:30Jérôme Bordier, ClubPSCo
Maria Kalli, Digital Trust Services Manager, JCC Payment Systems – Cyprus
Kim Nguyen, Bundesdruckerei/D-Trust
Andras Barsi, Senior Consultant, ARUBA Moderated by
Evgenia Nikolouzou, ENISA
Panel Discussion  
What are the main changes that TSPs will experience under eIDAS2?  
16:30 16:45Apostolos Apladas, Program Manager, DG DIGITPreservation of Qualified Electronic Signatures and eIDAS Dashboard update
16:45 17:15Christine Crippa Martinez, Security Certification team Manager, Thales
Franziska Granc, Senior Project Manager, Nimbus  
Let’s dream of the future
– CRA and Digital wallets
– Market perspectives  
17:15 17:30Andreas Mitrakas, Head of Market, Certification and Standardisation Unit, ENISA  Closing remarks
19:30 22:30@Neworking event

16th CA-day

La decimosexta edición del CA-day tendrá lugar el 26 de septiembre con una Agenda preparada por  D-TRUST en cooperación con  TÜV NORD:

TimeSPEAKERS AND PANELISTSPANEL
08:30 09:00Registrations & Coffee
09:00 10:15Welcome by D-Trust, TÜV NORD CERT and ENISA 
Dr. Katharina von Knop, VDE e.V.
Tim Callan, Sectigo
Dr. Kim Nguyen, Bundesdruckerei
Paloma Llaneza González, Certeidas  
Welcome Statements                Setting up the scene Keynotes on digital trust, preventing security incidents, trust services and AI, legal perspective on trust services
10:15 10:40Let’s have a coffee 
10:40 12:10Andreas Wand, Christian Seegebarth, D-Trust
Jon Ølnes, Signicat
Andrea Röck, ANSSI
Enrico Entschew (D-Trust),
Dimitris Zacharopoulous (HARICA – CA/Browser Forum Chair),
Matthias Wiedenhorst (TÜV NORD CERT),
Andrea Servida,
Arno Fiedler (Nimbus)  
Presentations: Stimulations from the QTSP-Trust anchors, QEAA and other challenges, Identity proofing, Best practices for implementing eIDAS 2   Fireside Chat Pros and Cons for eIDAS 2 stakeholders  
12:10 13:10Lunch Break 
13:10 14:30Michal Tabor, Obserwatorium.biz
Dr. Ignacio Alamillo-Domingo, Logalty
Jörg Lenz, Namirial
Ivan Marin, GLEIF
Presentations: QES for the wallet, EBSI perspectives on qualified electronic ledger, Intelligent trust services, Organisational identities  
14:30 14:50Let’s have a coffee 
14:50 16:15Keynote: Giorgia Paola Dragoni, Digital Identity Observatory, Politecnico di Milano
Dean Coclin, DigiCert
Juliana Cafik (Microsoft),
Evgenia Nikolouzou (ENISA),
Viky Manaila (Intesi/CSC),
Giorgia Paola Dragoni (Digital Identity Observatory, Politecnico di Milano)
Presentations: Investments of the private sector in the EUDIW, Transatlantic perspectives on eIDAS Panel Discussion Digital Identities 2035 – what does the future look like?
16:15 16:20Closing remarks 
16:20 18:00@Neworking event

Ya estoy deseando saludaros a los que podáis acudir.

Jornadas de ETSI y el CEN: normas técnicas para el marco de Identidad Digital de la Unión Europea


He venido a Sophia Antipolis, localidad cercana a Niza (Francia) para participar en las jornadas organizadas por el ETSI y el CEN para tratar sobre las normas técnicas que se requerirán para desarrollar del marco de identidad digital de la Unión Europea (ETSI & CEN Workshop on EU Digital Identity Framework Standards).

Las jornadas tendrán lugar a partir de mañana, 10 de septiembre de 2024, en la Sede de ETSI:

650 Route des Lucioles
06560 Valbonne – Sophia Antipolis
Francia.

La necesidad de normalización se encuadra en los tensos plazos establecidos por el Reglamento (UE) 2024/1183 (EIDAS2).

El pasado 30 de abril de 2024 se publicó en el Diario Oficial de la Unión Europea el Reglamento (UE) 2024/1183 por el que se modifica el Reglamento (UE) 910/2014 sobre identidades, autenticación y firmas electrónicas (eIDAS 2).

Esta modificación establece un ambicioso Marco Europeo de Identidad Digital que incluye los principales requerimientos de la Cartera de Identidad Digital de la Unión Europea (Cartera IDUE o EUDI Wallet) y una serie de nuevos servicios de confianza.

Todo ello supondrá una importante transformación de la seguridad de la infraestructura digital europea que facilitará las transacciones transfronterizas, mediante un acceso sencillo a los servicios financieros, a los de las administraciones públicas y a los de las empresas en general en toda Europa de manera que se produzca también un alto grado de involucración de las entidades participantes.

El ETSI y el CEN colaboran en la elaboración de una serie de normas técnicas que sustenten este nuevo marco regulatorio, basándose en las normas preexistentes a nivel mundial, algunas de muy reciente creación, para la autenticación de sitios web, la gestión abierta de identidad y las carteras digitales basadas en teléfonos móviles.

En las jornadas se presentará la situación actual de elaboración de estas normas técnicas a partir de sus versiones de «borrador» y se incluirán demostraciones de algunos de los proyectos piloto a gran escala que hacen uso de versiones preliminares de la cartera de identidad digital de la UE.

El taller está dirigido por el Comité Técnico ESI (Electronic Signatures and Trust Infrastructures) del ETSI y el CEN/TC 224 (Personal identification and related personal devices with secure elements, systems, operations and privacy in a multi sectorial environment).

¿Por qué son tan interesantes estas jornadas?

Las nuevas normas técnicas de CEN y de ETSI que concretarán los requisitos de este nuevo Marco Europeo de Identidad Digital tendrán un gran impacto en el mercado digital europeo que los prestadores de soluciones de Confianza Digital deben conocer para mantenerse al día en un entorno tan cambiante.

Además, las jornadas y la posterior consulta abierta sobre los documentos en estado de «borrador» de las normas técnicas ofrecen la oportunidad de influir en la dirección que tomen esas normas de CEN y de ETSI que definen la implementación del Marco Europeo de Identidad Digital.

.

Cambios en EPREL con el Reglamento de Ejecución (UE) 2024/994 


Recientemente se ha publicado el Reglamento de EJecución (UE) 2024/994 de la Comisión de 2 de abril de 2024 por el que se establecen los detalles operativos de la base de datos de los productos creada en virtud del Reglamento (UE) 2017/1369 del Parlamento Europeo y del Consejo.

Este Reglamento de Ejecución modifica algunos aspectos del procedimiento de gestión para los trámites relacionados con el etiquetado energético y, entre ellos, los relacionados con la expedición de certificados cualificados, especialmente de persona jurídica, que se requieren para los trámites con el registro europeo de productos para el etiquetado energético (EPREL).

En aplicación del Reglamento (UE) 2017/1369, que, entre otros aspectos establece la creación de una base de datos de productos eléctricos, la Comisión implementó el sistema del registro europeo de productos para el etiquetado energético (EPREL), que consta de dos partes: un sistema público que ofrece acceso gratuito a información pública sobre los modelos de productos introducidos en el mercado de la Unión y un sistema de cumplimiento en el que los proveedores facilitan información pública y técnica sobre dichos modelos de productos, y a los que pueden acceder las autoridades de vigilancia del mercado de los Estados miembros.

El sistema del EPREL proporciona información sobre los productos relacionados con la energía regulados por los Reglamentos Delegados adoptados en virtud del Reglamento (UE) 2017/1369, de la Directiva 2010/30/UE del Parlamento Europeo y del Consejo y, en el caso especial de los neumáticos, en virtud del Reglamento (UE) 2020/740 del Parlamento Europeo y del Consejo.

Para garantizar la autenticidad de la información y tener la certeza de que esta procede de fuentes de confianza se ha establecido un sistema para verificar la identidad y el derecho a registrar los modelos de productos en el EPREL.

Dado que existen miles de proveedores en los distintos Estados miembros que registran los modelos de productos en el EPREL, la verificación de su identidad de conformidad con la legislación pertinente de la UE y las normas internacionales debe realizarse por vía electrónica, lo que se puede optimizar mediante el uso de certificados electrónicos cualificados emitidos por Prestadores de Servicios de Confianza Cualificados, como EADTrust. Para la emisión de certificados cualificados, los Prestadores siguen procedimientos rigurosos de verificación de identidad.

Solo aquellos proveedores que hayan completado satisfactoriamente el procedimiento de verificación en el EPREL, demostrando su identidad y su país de establecimiento, podrán registrar nuevos modelos de productos, modificar los registros existentes o llevar a cabo cualquier otra operación sobre los modelos que hayan registrado.

La identificación de personas jurídicas se trata en el Artículo 4 «Verificación de las personas jurídicas»

  1. Los proveedores que sean personas jurídicas presentarán elementos de prueba sobre su identidad y su establecimiento en la Unión mediante un sello electrónico cualificado respaldado por un certificado cualificado de sello electrónico expedido por un prestador cualificado de servicios de confianza (como EADTrust) con arreglo al Reglamento (UE) n.o 910/2014. No se aceptará la firma electrónica del representante autorizado de un proveedor que sea una persona jurídica porque no proporciona elementos de prueba sobre el establecimiento en la Unión de dicha persona jurídica.
  2. El certificado cualificado de sello electrónico que respalda al sello electrónico cualificado contendrá el nombre de la persona jurídica tal como conste en el registro mercantil de un Estado miembro, sin omitir espacios, signos de puntuación u otros caracteres especiales. El certificado debe ser conforme con las normas EN 319 412-1 y EN 319 412-3.
  3. El campo «Subject» (objeto) del certificado cualificado de sello electrónico tendrá un atributo llamado «organizationIdentifier» (identificador de la organización) que contendrá información con la siguiente estructura y orden:

a) la referencia del tipo de identidad de la persona jurídica de tres caracteres con el valor del NTR;

b) el código de país de dos caracteres indicado en la norma ISO 3166 referido al país de establecimiento;

c) guion/signo menos, «–» (U + 002D);

d) el identificador según la referencia del tipo de identidad para el NTR, utilizando la estructura y el orden siguientes, especificado en el Reglamento de Ejecución (UE) 2021/1042 como identificador único europeo (EUID):

i) el identificador del registro mercantil, para la sección u oficina concreta del registro público que haya asignado el número de registro mercantil a la persona jurídica de que se trate,
ii) punto, «.» (U + 002E),
iii) el número de registro mercantil asignado a la persona jurídica por el registro mercantil nacional a que se refiere el inciso i) anterior.

El código de país, que forma parte del EUID y que precede a los tres campos mencionados, así como el dígito de verificación, son opcionales.

  1. Las personas físicas que registren modelos de proveedores que sean personas jurídicas no llevarán a cabo el proceso de verificación electrónica en lugar de dichas personas jurídicas.

Por tanto, los certificados de persona jurídica, que en España se identificaban con el Código CIF, pasarán a identificarse con el Código NTR cuando los certificados se vayan a utilizar para acceder a la base de datos EPREL.

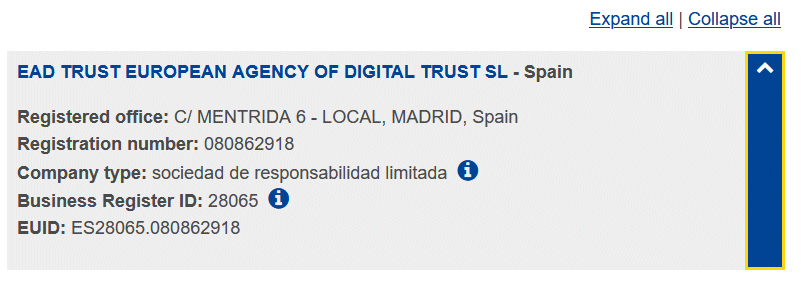
Este es un ejemplo del Código NTR (EUID) de EAD TRUST: ES28065.080862918

Dado que la información registral europea no coincide con la forma de identificar empresas en el Registro Mercantil español ( Tomo, Hoja y Folio ) puede obtenerse la información registral europea (EUID) mediante la herramienta de la Unión Europea que permite buscar empresas en todos los Registros Mercantiles de Europa, de donde se ha obtenido la información del ejemplo anterior.

Contacte con EADTrust si necesita gestionar los certificados de su empresa para las gestiones con el Registro EPREL llamando al 917160555 o 902 365 612.