Archivo de la categoría: Seguridad

Autoridades de Certificación aceptadas por Microsoft


En la última actualización de Microsoft (en este caso la de junio de 2007) que recoge los Prestadores de Servicios de Certificación cuyos certificados raíz se incluyen en Internet Explorer (y en el resto de aplicaciones que acceden a los servicios criptográficos de sus sistemas operativos) se incluye una buena colección de prestadores españoles.

Son 11 Autoridades de Certificación, la mayor parte de los que se han acreditado ante el censo del Ministerio de Industria, Turismo y Comercio. Sólo Estados Unidos con 18 entidades supera en numero a las aportadas por España.

Member Location URL
e-turga Turkey http://www.e-turga.com
Finnish Population Register Centre Finland http://www.vrk.fi/
Latvian Post Latvia http://www.pasts.lv
Abogacia Spain http://www.redabogacia.com
Administracion National de Correos Uruguay http://www.correo.com.uy/correocert
Agencia Catalana de Certificacio (CATCert) Spain http://www.catcert.net
Agencia Notarial de Certificación (ANCERT) Spain http://www.ancert.com
AOL USA http://www.aol.com
AS Sertifitseerimiskeskuse Estonia http://www.sk.ee
Asociacion Nacional del Notariado Mexicano Mexico http://www.notariadomexicano.org.mx
A-Trust Austria http://www.a-trust.at
Australian Government Information Management Office (AGIMO) Australia http://www.agimo.gov.au/infrastructure/gatekeeper
Austria Telekom-Control Commission Austria http://www.signatur.rtr.at
Austrian Society for Data Protection (Arge Daten) Austria http://www.signatur.rtr.at/de/providers/providers/argedaten.html
Autoridad Certificadora Raiz de la Secretaria de Economia Mexico http://www.economia.gob.mx
Autoridad de Certificacion Firmaprofesional Spain http://www.firmaprofesional.com
Autoridade Certificadora Raiz Brasileira Brazil http://www.icpbrasil.gov.br
Autoritat de Certificacio de la Comunitat Valenciana (ACCV) Spain http://www.accv.es
Belgacom E-Trust Belgium http://www.e-trust.be
CAMERFIRMA Spain http://www.camerfirma.com
CC Signet (Centrum Certyfikacji Signet) Poland http://www.signet.pl
Certicámara S.A. Colombia http://www.certicamara.com/
Certipost s.a./n.v. Belgium http://www.certipost.be/
Certisign Brazil http://www.certisign.com.br/
CertPlus France http://www.certplus.com
Colegio de Registradores Mercantile (Spanish Property & Commerce Registry) Spain https://www.registradores.org
Comodo Group USA http://www.comodogroup.com
ComSign Israel http://www.ComSign.co.il
Cybertrust USA http://www.cybertrust.com/
Deutsche Telekom Germany http://www.telekom.de
DigiCert USA http://www.DigiCert.com
DigiNotar B.V. The Netherlands http://www.diginotar.nl
Dirección General de la Policía – Ministerio del Interior – España. Spain http://www.policia.es/
DST USA http://www.digsigtrust.com/
Echoworx USA http://www.echoworx.com/
Entrust Canada http://www.entrust.com/certificate_services/index.htm
eSign Australia http://www.esign.com.au/
e-turga Turkey http://www.e-turga.com
EUnet International Finland http://www.eunet.fi/
Finnish Population Register Centre Finland http://www.vrk.fi/
First Data Digital Certificates USA http://www.firstdata.com/index.jsp
FNMT (Royal Spanish Mint) Spain http://www.ceres.fnmt.es/
GeoTrust USA http://www.geotrust.com
GlobalSign UK http://www.globalsign.com/
GoDaddy USA http://www.godaddy.com
Government of France France http://www.ssi.gouv.fr/fr/index.html
Government of Japan Ministry of Internal Affairs and Communications Japan http://www.soumu.go.jp/menu_06/shinsei/ninshoukyoku.html
Government of Korea Information Security Agency (KISA) South Korea http://www.kisa.or.kr
Government of Taiwan Root Certification Authority (Chung Hwa Telecom) Taiwan ROC http://www.rdec.gov.tw, http://www.pki.gov.tw/
Government of The Netherlands (PKI overheid) The Netherlands http://www.pkioverheid.nl
Government of Tunisia National Digital Certification Agency Tunisia http://www.certification.tn/
Hongkong Post Hong Kong http://www.hongkongpost.gov.hk/product/cps/ecert/index.html
Internet Publishing Serivces (IPS Servidores) Spain http://www.ips.es/
IZENPE Spain http://www.izenpe.com
KMD Denmark http://www.kmd-ca.dk
Latvian Post Latvia http://www.pasts.lv
Microsec Ltd.e-Szigno Hungary http://www.e-szigno.hu
NetLock Hungary http://www.netlock.hu/
Network Solutions USA http://www.networksolutions.com
Post.Trust Ireland http://www.post.trust.ie/
PTT Post The Netherlands http://www.ptt-post.nl
Quovadis Bermuda http://www.quovadis.bm/
RSA USA http://www.rsasecurity.com/
Saunalahden Serveri Finland http://www.saunalahti.fi/
SECOM Trust Systems Co Ltd. Japan http://www.secomtrust.net
SecureNet Australia http://www.certificates-australia.com.au/general/snx.shtml
SecureSign Japan http://www2.jcsinc.co.jp
SecureTrust Corporation USA http://www.SecureTrust.com/
Serasa Brazil http://www.serasa.com/
SIA Italy https://ca.sia.it/
Sonera Finland http://www.sonera.com/
S-TRUST Germany http://www.s-trust.de
Swisscom Solutions AG Switzerland http://www.swisscom.com/solutions/
SwissSign AG Switzerland http://swisssign.com
TC TrustCenter Germany http://www.trustcenter.de/
TDC Denmark http://www.tdc.dk
Thawte South Africa http://www.thawte.com/
Trustis Limited United Kingdom http://www.trustis.com
TurkTrust Turkey http://www.turktrust.com.tr/
U.S. Government Federal PKI USA http://www.cio.gov\fpkipa
Unizeto Certum Poland http://www.certum.pl
UserTRUST USA http://www.usertrust.com/
ValiCert USA http://www.valicert.com/
VeriSign USA http://www.verisign.com/
Visa USA http://www.visa.com
Wells Fargo USA http://www.wellsfargo.com/certpolicy
WISeKey Switzerland http://www.wisekey.com/
XRamp USA http://www.xramp.com

Estos servicios de certificación se actualizarán para estos sistemas operativos:

  • Windows Vista Enterprise 64-bit Edition
  • Windows Vista Home Basic 64-bit Edition
  • Windows Vista Home Premium 64-bit Edition
  • Windows Vista Ultimate 64-bit Edition
  • Windows Vista Business
  • Windows Vista Business 64-bit Edition
  • Windows Vista Enterprise
  • Windows Vista Home Basic
  • Windows Vista Home Premium
  • Windows Vista Starter
  • Windows Vista Ultimate
  • Microsoft Windows XP Professional for Itanium-based systems
  • Microsoft Windows XP Professional for Itanium-based systems
  • Microsoft Windows XP Home Edition
  • Microsoft Windows XP Media Center Edition 2002
  • Microsoft Windows XP Professional
  • Microsoft Windows XP Starter Edition
  • Microsoft Windows XP Tablet PC Edition
  • Microsoft Windows Server 2003, Enterprise Edition for Itanium-based Systems
  • Microsoft Windows Server 2003, Standard Edition (32-bit x86)
  • Microsoft Windows Server 2003, 64-Bit Datacenter Edition
  • Microsoft Windows Server 2003, Enterprise x64 Edition
  • Microsoft Windows Server 2003, Datacenter Edition (32-bit x86)
  • Microsoft Windows Server 2003, Datacenter Edition for Itanium-Based Systems
  • Microsoft Windows Server 2003, Datacenter x64 Edition
  • Microsoft Windows Server 2003, Enterprise Edition (32-bit x86)
  • Microsoft Windows Server 2003, Enterprise Edition for Itanium-based Systems
  • Microsoft Windows Server 2003, Enterprise x64 Edition
  • Microsoft Windows Server 2003, Standard Edition (32-bit x86)
  • Microsoft Windows Server 2003, Standard x64 Edition
  • Microsoft Windows Server 2003, Web Edition

Comisión de Seguridad de ASIMELEC en Inteco


Ayer nos desplazamos en bloque los miembros de la Comisión de Seguridad de ASIMELEC a León para celebrar una de nuestras reuniones periódicas en la sede de Inteco, donde tuvimos una amistosa acogida por sus gestores.

El viaje en autobús permitió, tanto a la ida como a la vuelta, repasar todos los chascarrillos del sector, por lo que la reunión propiamente dicha pudo circunscribirse de forma metódica a la agenda distribuida por Nacho Carrasco.

En la sede de Inteco fuimos partícipes de sus objetivos, especialmente en lo referido al impulso de la seguridad de los sistemas de información, y pudimos comprobar el gran alineamiento que existe en objetivos e incluso acciones, entre Inteco y la Comisión de Seguridad y Confianza de ASIMELEC.

Tras un recorrido por sus instalaciones, y, en particular en su Centro Demostrador de Seguridad para la PYME, fuimos agasajados con un «vino español» salpicado de productos de León y alrededores que permitió apreciar la riqueza de su gastronomía y de sus vinos. Quiero agradecer a Enrique Martínez y Marcos Gómez su amable acogida.

Tengo la impresión de que se abre un amplio marco de colaboración entre las dos instituciones, en el que aportaremos nuestro granito de arena desde Albalia Interactiva.

Incluyo un pequeño video que nos entregaron y que permite conocer algunas características del Centro Demostrador de Seguridad para la PYME de Inteco.

Francisco Ros clausura el 4º Foro de las Evidencias Electrónicas


Logo Foro EvidenciasMás de 400 personas asistieron al IV Foro de las Evidencias Electrónicas que se celebró el pasado 15 de junio de 2007 en el Hotel Ritz.

El acto, organizado por Albalia Interactiva y el despacho de abogados Garrigues, contó, en la conferencia de clausura, con la intervención del secretario de Estado de Telecomunicaciones y para la Sociedad de la Información, Francisco Ros, quien incidió en el «protagonismo creciente» de la sociedad en internet, donde cada día se crean 100.000 nuevos «blogs» y el número de internautas -actualmente 2.000 millones de personas- se duplica cada cuatro años.

Según sus palabras, casi cinco millones de españoles harán su declaración de la renta a través de internet este año. El secretario de Estado subrayó el impacto de la red en los modelos de negocio y aseguró que España, «con más de 20 millones de internautas», es una comunidad «muy potente» que evoluciona «al ritmo europeo» en materia electrónica, aunque «aún quedan muchos retos en materia de seguridad», agregó.

Sobre esta cuestión, el magistrado de la Sala Segunda del Tribunal Supremo Manuel Marchena criticó la «pereza institucional para asumir los compromisos normativos» que requiere la sociedad de la información, porque «los jueces necesitan un marco jurídico claro que aplicar, por ejemplo la intervención del correo electrónico».

El portavoz del Consejo General del Poder Judicial, Enrique López, abogó por un concepto de prueba electrónica de carácter trasnacional y por la formación de un grupo de peritos oficiales especialistas en materia informática que asesoren a los jueces.

Antonio Garrigues en el IV Foro de las Evidencias ElectrónicasPor su parte, el presidente del Foro, Antonio Garrigues Walker, afirmó que para avanzar en «democracia electrónica» y saber realmente «cómo está España» en materia de nuevas tecnologías con respecto a otros países, hay que mejorar «nuestros conocimientos y técnicas estadísticas».
Entre las medidas que se están implantando en España contra la «ciberdelincuencia», la mayor parte de los participantes en el acto coincidieron en alabar la implantación del DNI electrónico, que permitirá, entre otras cosas, identificar a los remitentes de los emails y evitar los correos-basura que expanden los virus.

El evento tuvo lugar gracias a la Colaboración de Red.es y al patrocinio de AnCert, Consejo General del Poder Judicial, Cybex, El Derecho, Informática El Corte Inglés, Postal Trust, Secuware, SGAE, Symantec y T-Systems.

La Presentación del 4º Foro de las Evidencias Electrónicas corrió a cargo de D. Antonio Garrigues Walker. Presidente del Foro y la Ceremonia de Apertura la protagonizó D. José Marqueño, Presidente del Consejo General del Notariado.

En la primera sesión sobre la Prueba Electrónica intervinieron Dña. Mª Ángeles Manzano, Socia de Garrigues, D. Enrique López, Vocal del Consejo General del Poder Judicial y D. Manuel Marchena, Magistrado de la Sala Segunda del Tribunal Supremo, con la moderación de D. César Belda, Notario y Director General de Feste.

En la segunda sesión sobre Ciberdelincuencia intervinieron D. Juan Salom, Comandante del Grupo de Delitos Telemáticos, en la Unidad Central Operativa de la Guardia Civil, D. Jorge Martín, Jefe del Grupo de Seguridad Lógica de la Brigada de Investigación Tecnológica en la Comisaría General de Policía Judicial y D. Juan Carlos Ruiloba, Jefe del Grupo de Delincuencia Tecnológica y Delitos contra la Propiedad Intelectual e Industrial de Barcelona, con la moderación de D. Jorge Alcalde, periodista y Director de la Revista Quo.

Tras el café tuvo lugar la tercera Sesión, centrada en la Desmaterialización de la Propiedad Intelectual: el ejemplar electrónico, con las intervenciones de D. Pablo Hernández, Director de los Servicios Jurídicos de la SGAE, Dña. Bárbara Navarro, Directora Antipiratería de NBC Universal y D. Salvador Esteban, Director de Asesoría Jurídica de la Federación Antipiratería, y la moderación de D. José María Anguiano, Socio de Garrigues.

En la cuarta sesión centrada en los Aspectos Técnicos de la Prueba Electrónica y que moderé yo (D. Julián Inza, Presidente de Albalia Interactiva, como certeramente anunciaba el programa) dió apenas tiempo para hacer 2 rondas de preguntas a D. Vicente Calzado, Director de la División de Tecnología de Informática El Corte Inglés, D. Luis Jara. Director de Seguridad e-Security & Professional Services de T-Systems, D. Carlos Jiménez, Presidente de Secuware, D. Matías Bevilacqua, Director Tecnológico de Cybex y D. Juan Ramón Fontán, Advisory Services Manager de Symantec.

El bloque técnico se cerró con la intervención de D. Sebastián Muriel, Director General de Red.es centrada en las Actuaciones de Red.es en el Ámbito de la Seguridad Informática, que sirvió de referencia posteriormente a la intervención del secretario de estado.

Tras una breve intervención a modo de Resumen y Conclusiones por D. Antonio Garrigues Walker, el Foro acabó con la Ceremonia de Clausura en la D. Francisco Ros, Secretario de Estado de Telecomunicaciones y para la Sociedad de la Información del Ministerio de Industria, Turismo y Comercio destacó los avances que se han producido recientemente en el desarrollo de la Sociedad de la Información en España.

Tras el acto formal, la fiesta continuó en los jardines del Hotel Ritz. Un cóctel en el que retomar contactos de colegas y que permite la relación entre técnicos y juristas.

Presentación del Estudio sobre la Seguridad de la Información y e-Confianza de los Hogares Españoles


Con motivo de la presentación de la 1ª oleada del Estudio sobre la Seguridad de la Información y e-Confianza de los Hogares Españoles, realizado por realizado por el Observatorio de la Seguridad de la Información de INTECO (Instituto Nacional de Tecnologías de la Comunicación), el próximo día 19 de junio de 2007 se ofrecerá una rueda de prensa, a las 11,30 horas, en el Hotel Petit Palace Art Gallery, Salón Malevick, calle Jorge Juan, 17.

Las incidencias relacionadas con la seguridad y la confianza de los usuarios en la Red son un factor crítico que condiciona el desarrollo de la Sociedad de la Información en España, retrasando la adopción y extensión de servicios a través de Internet, como el comercio electrónico, la administración electrónica o la banca online. Para la elaboración del estudio se han realizado, entre diciembre de 2006 y enero de 2007, más de 6.000 encuestas a hogares y se han escaneado más 3.000 ordenadores domésticos.

El estudio muestra, por primera vez, los hábitos que afectan a la seguridad en Internet: equipamiento de seguridad en los hogares, las medidas que los usuarios toman antes y después de las incidencias y la percepción relativa a la seguridad en Internet existente en los hogares españoles Refleja también la creciente exigencia por parte de los usuarios a las administraciones públicas de que “hagan de Internet un lugar seguro”.

En el acto, al que asistirá Enrique Martínez, director general de INTECO, y Pablo Pérez, gerente del Observatorio y coordinador del equipo responsable del estudio, se facilitará un resumen con sus principales conclusiones, que por primera vez permiten conocer, a partir de una labor de campo, las “distintas realidades” de la sociedad de la información en los hogares españoles.

Pueden ver los Estudios e Informes de INTECO en su sección de Observatorio

Hace un par de años llevamos a cabo en ASIMELEC un estudio respecto a la Seguridad de la Información y e-Confianza en las empresas.

Mecanismos y Servicios de Autenticación de Usuarios


Los próximos dias  26 y 27 de Junio de 2007 participo en un evento formativo del IIR que se denomina «Mecanismos y Servicios de Autenticación de Usuarios» y que tendrá lugar en el Hotel NH Sanvy (Goya, 3. 28001 Madrid)

Estos son los módulos del Seminario:

MODULO 1
Conceptos clave QUE HAY QUE CONOCER

• Autenticación vs. Identificación
• Problemática de los distintos métodos de autenticación
• Algo que el usuario sabe: contraseñas usadas para el acceso a recursos informáticos, generalmente con un nombre de usuario asociado, y los PINs o NIPS para el acceso a transacciones bancarias
• Algo que éste posee
• Característica física del usuario o acto involuntario del mismo: autenticación biométrica
• Evolución de las soluciones de autenticación

MODULO 2
Tipos de SISTEMAS DE AUTENTICACION

• OATH y tokens compatibles
• Calculadoras OTP basadas en tarjetas EMV
• Tarjetas de coordenadas
• Teclados en pantalla
• Claves de un solo uso: one time password -OTP-
• Dificultades de la creación de estas claves
• Gestión de las claves de un solo uso
• Alternativas a estas claves
• PIN /NIPs
• Sistemas Single Sign On (SSO)
• Claves
• Password
• Sistemas de autenticación de doble factor
• Dificultades y soluciones para la implementación de este tipo de sistemas
• Certificados digitales: qué son, qué conllevan, qué infraestructura requieren, qué iniciativas hay
• eDNI
• Pasaporte
• Tarjetas, token, passphrase
• Biometría
• Voz, escritura, huella, patrones oculares, geometría de la mano
• Uso combinado de distintos sistemas

MODULO 3
Infraestructuras para la implantación DE SISTEMAS DE AUTENTICACION

• Contextos de usuarios: empleados (intranet) y clientes (extranet)
• Definición de las políticas de autenticación
• Estructura del departamento de gestión de identidad
• Infraestructuras de gestión de identidad
• PMI: Privilege Management Infrastructure
• Gestión de directorios
• Conexión de los sistemas de autenticación con la base de datos de clientes
• Conexión de los sistemas de autenticación con la base de datos de empleados
• Incidencia de la LOPD en la gestión de identidad
• Gestión unificada de la autenticación entre diferentes sistemas tecnológicos
• Gestión de bajas
• Gestión de incidencias relacionadas con la autenticación
• Medidas de seguridad de las bases de datos
• Políticas de rendimiento: replicación, copias de seguridad, o posibilidad de que no haya esa base de datos. Base de datos distribuida

MODULO 4
Ejemplos de servicios de autenticación mediante CERTIFICADOS DIGITALES

• Introducción a la criptografía de clave pública y a la firma electrónica
• PKI de uso público. Certificados cualificados. PSC españoles. El DNI electrónico
• Normativa sobre firmas electrónicas y documentos electrónicos
• Uso de certificados para autenticación y para firma electrónica
• PKI de uso privado
• Uso de certificados en SSL
• SmartCard Logon
• Single Sign On basado en certificados
• Certificados y tarjetas chip en entornos multiplataforma: smartphones, PDA, cajeros automáticos, receptores de TDT interactiva

Firma electrónica en banca


El sector bancario ha sido, junto con el académico, el que más tempranamente acogió los conceptos de criptografía de clave pública y certificación digital como componentes de seguridad de soluciones por desplegar. Lo cierto es que también el sector financiero ha sido promotor de la criptografía de clave simétrica desde mucho antes, adoptando el DES (Data Encryption Standard) como  base de sus sistemas de cifrado en todos los dispositivos relacionados con los medios de pago, como TPVs y Cajeros automáticos.

Sin embargo, iniciativas tan prometedoras como “Negocios Cibernéticos”, ACE, Iberion, GTA o Identrus han quedado por el camino como testimonios de “failure case” : soluciones para problemas que no existían. Y como corolario la sentencia “Las PKI no funcionan en banca”.


En banca, ha sido frecuente justificar la escasa adopción de técnicas seguras de identificación con argumentos como “el usuario no lo demanda”, “añade complejidad al sistema”, “no hay casos de fraude”, “es complejo de gestionar” o “es caro”.

Todos esos argumentos, que en realidad son falaces, no han sido óbice para que la banca impulsara en el pasado el despliegue de canales, productos y servicios de gran aceptación por los usuarios, lo que se ha demostrado años después de que se “impusieran” a los clientes sin que existiera demanda, sin que importara la complejidad añadida, o el coste de despliegue. En particular el rentable (hasta hace unos meses) mundo de la tarjeta de crédito  se ha desarrollado con un nivel razonable de seguridad en el mundo físico (muy basado en los servicios de autorización en tiempo real) hasta el punto que, en España,  hacían poco necesaria la adopción de medidas adicionales.

En cambio, en el despliegue  del canal Internet, el relajamiento excesivo en la adopción de medidas de seguridad, tras el argumento de que “otras entidades están peor”, “se frena el crecimiento de usuarios” , “genera llamadas al call center”, ha retrasado el consenso en la adopción de estándares comunes hasta que se ha producido una avalancha de incidentes asociados a téminos como “phishing”, “pharming” “keyloggers” y “troyanos” que están creando una verdadera alarma social y ponen en peligro no solo la credibilidad del nuevo canal, sino incluso el buen nombre de la banca en su conjunto, con quiebra de conceptos como el de “confianza” que son la base del negocio bancario.

Todos estos incidentes eran previsibles, y de hecho algunas voces llevan años advirtiéndolo. Sin embargo, ahora son una realidad y hay que tomar medidas. Y las medidas las está tomando cada entidad a su manera, unas con mensajes a móviles, otras con tarjetas de coordenadas, algunas con teclados en pantalla (afortunadamente, las menos), otras con dispositivos de clave fungible (OTP, One Time Password) y las más sofisticadas con Certificados Electrónicos.


La primera crítica a todas estas soluciones proviene de que los usuarios son clientes de varias entidades y diferentes “experiencias de usuario” son caldo de cultivo para que puedan producirse intentos de fraude basados en “ingeniería social” engañando a los usuarios, como de hecho sucede en técnicas como el Phishing. De modo que una recomendación sería consensuar aspectos comunes en la operativa de las distintas entidades para que las excepciones a la operativa (lo que suponen las técnicas de ingeniería social) al menos sea “sospechoso” para los usuarios.

Oath logoCalculadora OTP EMVSi se llega a consensuar la operativa, se estará muy cerca de disponer de infraestructuras comunes de autenticación. Aquí se puede limitar el coste de iniciativas que, desarrolladas individualmente por cada entidad, podrían ser muy caras. Por ejemplo, cabe pensar en disponer de servidores comunes de autenticación OATH de forma que los tokens OTP desplegados por todas las entidades sean compatibles, y no exijan que los usuarios carguen con varios dispositivos anillados a su llavero. O que las “calculadoras” generadoras de claves OTP  a partir de tarjetas EMV (Europay Mastercard, VISA, tarjetas con chip) sean compatibles, de forma que se pueda aprovechar el despliegue de tarjetas EMV impuesto por las condiciones de gestión SEPA (Single Euro Payment Area) en el sentido de que la operatividad y el coste de uso de las tarjetas sea equivalente a operaciones domésticas (las que llevan a cabo las entidades en su propio país).
El consenso tendría efectos beneficiosos, por ejemplo, en el despliegue de la firma electrónica a partir del DNI y otros certificados cualificados. En efecto, uno de los retos que supone aceptar firmas electrónicas respaldadas por sus correspondientes certificados electrónicos es que, según la Ley 59/2003 y la Directiva 93/1999, cualquier firma electrónica cualificada (la que se expide cumpliendo ciertos requisitos entre los que destaca la verificación presencial de la identidad del solicitante del certificado asociado) tiene equivalencia funcional con  la firma manuscrita, y por tanto impone la obligación de verificar su validez al tercero que confía en los certificados. En la práctica cualquier prestador de servicios de certificación europeo puede cumplir los requisitos y esto implica que las entidades financieras deben ser capaces de acceder a los servicios de información de validez de los certificados (a través de diferentes modalidades como OCSP – Online Certificate Status Protocol, CRL – Certificate Revocation List , o SCVP – Server-based Certificate Validation Protocol )  de CUALQUIER prestador de servicios de certificación. De modo que la gran oportunidad que representa el DNI electrónico (cuyo despliegue, que supone un gran esfuerzo, ha sido asumido por la Administración) se amplía y se complica por la necesidad de aceptar cualquier certificado emitido por cualquier PSC (Prestador de Servicios de Certificación)  español o europeo.  Esta tarea puede ser compleja para una sola entidad pero puede ser resuelta fácilmente desde  un organismo común que permita compartir sus costes. En el fondo no es muy distinto de lo que supone el sistema de validación “SARA” (Sistema de Aplicaciones y Redes para las Administraciones) desplegado por el Ministerio de Administraciones Públicas  para cualquier organismo de la administración.

Otra ventaja del consenso: la unificación en la estrategia de despliegue de EMV. Es obligatorio el despliegue completo de tarjetas EMV por parte de las entidades emisoras de tarjetas VISA y MasterCard (entre otras) antes de fin del año 2010 como consecuencia de los requisitos impuestos por la iniciativa SEPA. Dentro de las especificaciones EMV hay dos modalidades principales de funcionamiento que determinan la tecnología de la tarjeta chip: autenticación estática y autenticación dinámica. Sin tomar en cuenta algunos puntos débiles de los sistemas de autenticación estática, preferidos por los delincuentes, los de autenticación dinámica incluyen por un coste adicional poco significativo la posibilidad de gestionar claves privadas en la tarjeta, dentro de un infraestructura de clave asimétrica (PKI, Public Key Infrastructure). Hay algunas tarjetas que permiten su uso de forma simultánea como tarjeta EMV y como Dispositivo Seguro de Creación de Firma  (DSCF, SSCD, Secure Signature Creation Device), y son aptas, por tanto para que las propias entidades financieras puedan desplegar sus propios certificados cualificados. Entre estas tarjetas, cabe citar, por ejemplo la Advantis Crypto de SERMEPA y la M.MAR de Microelectrónica, aunque todos los fabricantes están desarrollando tecnologías convergentes.

El hecho de unificar la estrategia de despliegue de la tarjeta (incluso sin unificar su tecnología), permite compartir estrategias en la distribución del driver CSP o PKCS#11, que pueden facilitarse desde un organismo de comunicación común. Aquí convendría hacer algunos esfuerzos adicionales: la unificación del perfil de los certificados adoptando OID comunes y consensuando el significado de estos allí donde no hay un estándar, la colaboración en la gestión de una autoridad de certificación raíz común para los certificados de todas las entidades, que facilite el establecimiento de la cadena de confianza, el desarrollo común del Web Service de la AEAT para facilitar la generalización del uso en el ámbito tributario…

Con un coste marginal, respecto al que tiene el despliegue de tarjetas EMV convencionales, se puede conseguir la completa disponibilidad de certificados cualificados para los titulares de tarjetas, a un ritmo más rápido que el que puede lograr el DNI electrónico. De esta forma las entidades podrían establecer estrategias de comunicación que enfatizaran la disponibilidad de múltiples servicios (los mismos que se vayan desarrollando para el DNI) por el solo hecho de tener una tarjeta de crédito de la entidad.

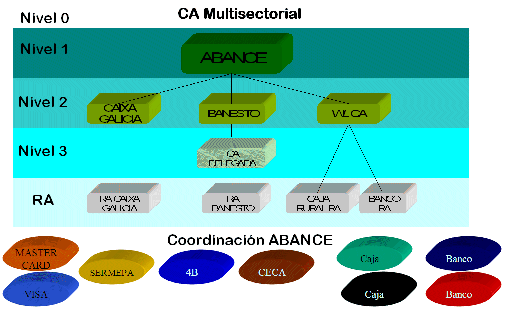
La estrategia de colaboración en certificación ha recibido el nombre de “ABANCE” (Autoridad BANcaria de CErtificación) durante los  últimos años, pero en la actualidad es solo una de las múltiples áreas de colaboración de  bancos y cajas más allá de la interconexión de redes de medios de pago. Efectivamente, la posibilidad de colaboración en sistemas de claves de un solo uso (OTP) compartiendo el servidor de autenticación bajo el modelo OATH (Initiative for Open Authentication), amplía el alcance de ABANCE.


PKI ABANCE

Pero hay más. Las entidades están preocupadas ahora por el phishing, el pharming, los keyloggers o los troyanos, porque son amenazas muy claras que ya se han hecho presentes en nuestros días y se contabilizan en las estadísticas. Pero saben que cada nuevo paso que se da en la securización de las transacciones lleva aparejado una nueva modalidad de ataque o de fraude, la posibilidad de explotar una nueva vulnerabilidad  o de idear un nuevo tipo de engaño. Y es necesario un grupo de especialistas que permita reaccionar ante cada nueva situación. Sin restar mérito a las ofertas de empresas privadas que resuelven algunos de los retos o aportan soluciones parciales, sigue haciendo falta una acción integradora que sea un recurso de las entidades financieras. Es necesario un CERT (Computer Emergency Response Team) o, por usar un término más actual, un CSIRT (Computer Security Incident Response Team), es decir, un Equipo de Respuesta ante Incidentes de Seguridad Informática Bancario.  

Desde hace algunos meses esta es una idea que he intentado promover, y finalmente parece que ya existe un grupo de entidades que están dispuestas a acometer su creación. Este órgano se está estructurando como una de las líneas de actuación de una nueva Fundación que tiene objetivos adicionales. En efecto, otra las líneas de actividad identificada como esencial ha sido la que lleve a término la determinación de luchar contra la impunidad en la red. Ha llegado el momento de pasar de una situación defensiva, en la que la máxima aspiración de una entidad es minimizar el quebranto y posicionarse en seguridad sólo un poco mejor que los competidores (la gacela no pretende correr más que el león, sólo más que la víctima, otra gacela) a otra ofensiva en la que sea posible localizar al delincuente y que este pague por el delito, restituyendo la confianza al medio.

La iniciativa, aunque novedosa, tiene un antecedente notable en la BSA (Business Software Alliance). Esta institución de carácter multinacional, con presencia en 80 países,  propugna el uso legal del software y promueve diferentes iniciativas adaptadas a la situación del país en el que actúa. De forma similar, la Fundación para la Confianza Digital promueve un uso seguro de la red actuando contra los delincuentes en cualquier lugar del mundo, apoyándose en abogados e investigadores que actúen en los países en los que esté presente. Permitiendo una reacción ágil ante ataques internacionales, apoyándose en la legislación y los medios del país desde el que actúa, colaborando con la policía y la justicia hasta lograr la condena y el cumplimiento de la pena de los atacantes. Proporcionando medios y formación a la policía y a los miembros de las diferentes instancias jurídicas, de todos los países. Reforzando la seguridad de las redes, la idemnidad de los usuarios y la confianza en el medio y en las instituciones. Las entidades Fundadoras están en estos momentos revisando los estatutos y estructurando su participación con la idea de constituirla a lo largo de 2007. Si se cumplen las previsiones, se habrá dado forma al adagio “La mejor defensa, el ataque”.

Cosas que me gustan de Microsoft


Me sumo al reto de Fresqui y, con sinceridad, señalo a continuación un par de cosas (podría hacer una lista mucho más larga) que me gustan de Microsoft y de sus sistemas operativos.

Lo que voy a comentar quizá sea un poco destinado a expertos, lo que espero no disuada de incluir comentarios a quienes discrepen o ratifiquen mis opiniones.

1. Microsoft da soporte nativo, como funciones del sistema operativo base, a la criptografía de clave pública y a la firma electrónica, de forma que esas funciones están disponibles para todas las aplicaciones que se ejecutan en el sistema. Esas funciones se encapsulan en la denominada «CryptoAPI» que simplifica la realización de firmas y cifrados para cualquier programador. Además el repositorio de certificados raiz permite que la confianza otorgada a un Prestador de Servicios de Certificación en una aplicación se aproveche en otra. En otros sistemas operativos hay que utilizar el interfaz PKCS#11 y configurarlo para cada aplicación que utilice cifrado, lo que hace las cosas más engorrosas para el programador y para el usuario final.

2. La configuración de un ordenador en los niveles más elevados de seguridad no es tarea fácil. Requiere revisar los sistemas de gestión de identidad, eliminar muchas aplicaciones innecesarias, y aplicar configuraciones muy restrictivas. Por supuesto, esto se podría llegar a hacer con cualquier sistema operativo, y me consta el esfuerzo de algunas entidades por certificar el sistema operativo Linux (SuSE y Red Hat) en Common Criteria EAL4. Microsoft ha certificado varias versiones de sus sistemas operativos profesionales para usos de alta seguridad y proporciona una guía para facilitar a los administradores la configuración de sistemas críticos con este nivel de seguridad.

Revistas especializadas en seguridad


Ayer hacía mención a algunas publicaciones tecnológicas especializadas, más allá de las genéricas destinadas a los usuarios de PC y con enfoque de informática de consumo.

Creo que puede ser interesante hacer una recopilación de revistas técnicas (y jurídicas) que enfaticen las noticias relativas a la seguridad. Estos medios serían de interés para difundir eventos como Infosecurity, y para dar cobertura a las conferencias y a las empresas expositoras.

Seguro que esta lista es incompleta y que me dejo algunos medios. ¿Seriais tan amables de ayudarme a completarlas?

Astursec, en Oviedo


El próximo jueves 3 de mayo Oviedo será la sede de la segunda Jornada AsturSec sobre seguridad en las Tecnologías de la Información (Seguridad y Confianza en la Red) organizada por ASIMELEC en colaboración con la Fundación CTIC

Durante la Jornada, ASIMELEC repartirá ejemplares de la primera Guía Prácticade Factura Electrónica para las PYMES, realizada conjuntamente con Red.es, dentro del marco del Plan Avanza.

Dirigidas al sector empresarial y profesional asturiano, su objetivo es informar sobre la forma de incrementar de forma sencilla  la Seguridad y, con ello, la Confianza de las empresas en el uso de Tecnologías y procesos soportados por Internet.

La jornada presidida por Adrián Moure presidente de la Comisión de Seguridad TIC y Tesorero de ASIMELEC, se iniciará a las 10:00 h. y contará con la asistencia del viceconsejero de Presupuestos y Administración Pública del Gobierno del Principado de Asturias, Luis Iturrioz, y el presidente de ASIMELEC, Martín Pérez, quienes se encargarán de la apertura de honor del seminario que se prolongará hasta las 18:00 h. en el Hotel AC Forum de Oviedo.

Asimismo, durante la Jornada, ASIMELEC pondrá de manera gratuita a disposición de los asistentes, ejemplares de la primera Guía Prácticade Factura Electrónica para las PYMES, realizada conjuntamente con la entidad pública Red.es, dentro del marco del Plan Avanza.

Esta Guía que es la primera de estas características que se publica en nuestro país, pretende explicar de forma sencilla lo relacionado con las facturas electrónicas.

El objetivo de ASTURSEC es promover la aplicabilidad en las PYMES de la seguridad en los sistemas tecnológicos y de información de las empresas, y demostrar mediante aplicaciones básicas, como se puede aprovechar la firma digital para optimizar los procedimientos de e-contratación, e-facturación y la relación electrónica entre empresas.

«La dependencia de las Tecnologías de la Información es creciente y el proceso imparable. Las estadísticas demuestran que los incidentes de seguridad en las TI empresariales se duplican cada año y los estudios realizados demuestran que el nivel de seguridad de la información en las organizaciones es insuficiente, y que éstas no tienen el grado de concienciación necesario en los aspectos relacionados con la seguridad, – explica Martín Pérez , Presidente de ASIMELEC . ASIMELEC, está realizando un importante esfuerzo por difundir la seguridad dentro de las empresas y promover el desarrollo de la sociedad de la información. Estas jornadas son el fruto de ello» , – concluye Pérez .

La asistencia a la jornada es gratuita, previa inscripción en www.asimelec.es, en su enlace a AsturSec: http://astursec.asimelec.es/.

La Fundación CTIC (Centro Tecnológico de la Información y la Comunicación) es una institución privada sin ánimo de lucro, de carácter social y de cooperación para el desarrollo tecnológico. Está constituida por un patronato de empresas del ámbito de las Tecnologías de la Información y la Comunicación y el Gobierno del Principado de Asturias.

Su objetivo fundacional es promover y estimular actividades relacionadas con el desarrollo de las TIC en todos los campos de la vida económica y social, que puedan contribuir al desarrollo y a la mejora de la sociedad. Paraello, tiene entre sus funciones realizar actuaciones de difusión, demostración, asesoría, investigación, formación especializada, transferencia tecnológica, y gestión y desarrollo de proyectos. (www.fundacionctic.org)

ASIMELEC, Asociación Multisectorial de Empresas Españolas de Electrónica y Comunicaciones, se constituye en 1984 y actualmente es la única patronal que agrupa a fabricantes, comercializadores, distribuidores del macro sector TIC español. Su finalidad es fomentar y apoyar el desarrollo de las empresas que componen esta actividad en España, mediante la defensa de sus asociados y desarrollo del sector.

ASIMELEC representa a más de 2.000 empresas que dan trabajo directo a 300.000 personas y su facturación supone casi el 3% del PIB de España.
 

Como conectar un servidor de forma segura a Internet


Con frecuencia acceden a este blog buscando términos como «Concepto de Autoridad» .

La definición a la que me suelo referir en ese artículo está vinculada a la temática general de este blog y por eso insiste en la visión desde el ámbito de la Firma Electrónica (en el que se suele usar el término «Autoridad de Certificación«) y más ampliamente al significado jurídico. Aquí merece la pena echarle un vistazo a la palabra «Potestad»

Sin embargo, el término, procedente del latín Auctoritas, tiene más acepciones, según consultamos el diccionario de la RAE:

  1. Poder que gobierna o ejerce el mando, de hecho o de derecho.
  2. Potestad, facultad, legitimidad.
  3. Prestigio y crédito que se reconoce a una persona o institución por su legitimidad o por su calidad y competencia en alguna materia.
  4. Persona que ejerce o posee cualquier clase de autoridad.
  5.  Solemnidad, aparato.
  6. Texto, expresión o conjunto de expresiones de un libro o escrito, que se citan o alegan en apoyo de lo que se dice.

Al revisar el post mencionado, me he dado cuenta de que un enlace que apuntaba a un artículo mío (un tanto anticuado ya) en el web de AUI ha dejado de funcionar tras el diseño del portal de la Asociación de Usuarios de Internet.

He cambiado el enlace para apuntar a un versión del artículo en la Máquina de Tiempo (Wayback Machine) pero el tema de los acentos lo hace un poco difícil de leer.

Así que he decidido transcribir el artículo aun sabiendo que está desactualizado (de hecho ya ni siquiera funciona el enlace a FESTE).

Estas cosas se escribían en 1999.

Como conectar un servidor de forma segura a Internet


Julián Inza.

Director-Gerente de la Fundación para el Estudio de la Seguridad de las Telecomunicaciones (FESTE)
jinza@feste.org
http://www.feste.org

Introducción

La Seguridad preocupa a las entidades que se conectan a Internet, probablemente más que a las que se conectan a cualquier otra red.

Es una paradoja que la red que más información proporciona sobre seguridad sea la que más recelos despierta entre los usuarios. A ello ha contribuido, sin duda, la espectacularidad de los titulares en los medios de comunicación que amplifican cualquier noticia que tenga que ver con la red de redes.

Verdaderamente, la Seguridad (denominación que se refiere a una disciplina amplísima que abarca los sistemas de protección física, la prevención de accidentes, o la prevención de actividades desleales por parte de los empleados), no es una función nueva de la empresa, ni una necesidad sobrevenida por el uso de Redes Telemáticas, pero sí es cierto que recientemente merece mayor atención por parte de los administradores.

Desde un punto de vista metodológico, conviene analizar la Seguridad en la Empresa, comenzando por la Valoración de Activos a proteger, y continuando con un inventario de los riesgos existentes y una valoración de la probabilidad o la frecuencia de que se produzcan las situaciones de riesgo. Por ultimo es necesario cuantificar el coste de que se produzca la situación de riesgo, el coste de corregir sus efectos, y el de prevenirla. El conjunto de medidas propuestas, uno de los resultados de ese esfuerzo de análisis, no debe tener un coste superior a la restitución de lo que se quiere proteger.

Aunque, ciertamente, en ocasiones la propia valoración es uno de las actividades más difíciles: ¿cómo valora una entidad financiera el hecho de que un hacker manipule el contenido de su servidor web, incluso aunque no haya tenido acceso a ninguna información sensible de la entidad?

Por todo lo dicho, cabe ya pensar que la conexión segura de un servidor a Internet no debería ser analizada de forma independiente de otras necesidades de Seguridad de la empresa. No obstante, sí que es cierto que en ese caso, el trabajo nos lo facilita la propia red, ya que es fácil de encontrar un inventario de los riesgos existentes, y de las medidas a implantar para minimizar sus efectos.

Desde el punto de vista de las Redes de Comunicaciones, se puede plantear la protección de la empresa cuidando el propio trófico de comunicaciones (con el uso de protocolos y algoritmos criptográficos) o impidiendo que un usuario externo no autorizado tenga acceso a los recursos informáticos de la entidad. En este ultimo caso, las instalaciones pueden protegerse activando una a una todas las características de seguridad de los equipos que están en ellas.

Este planteamiento, denominado de «defensa en profundidad» exige un control riguroso de todos los equipos y tiene el riesgo de que se produzcan olvidos o descuidos. Por ese motivo, normalmente se opta por la «defensa perimetral», en la que se exige que exista una sola vía de interconexión entre la red interna y la Internet, sobre la cual se despliegan todos los controles posibles. Sobre ese punto de tránsito obligado se instala el «Firewall» («Muro Cortafuegos»), que es un equipo con características combinadas de enrutador, pasarela de protocolos, control de virus, y verificador de riesgos en las comunicaciones.

Cuando existen criterios rigurosos sobre la Seguridad de los Sistemas de Información en la empresa y se deben combinar con las exigencias de disponer para los procesos de negocio de la funcionalidad de Internet, es preciso combinar una correcta Política de Seguridad, con una no menos correcta implantación del Cortafuegos.

Además, si existen servidores que ofrecen servicios hacia el exterior (web, correo electrónico,…) es preciso verificar que el software utilizado (software de servidor, parches de seguridad, scripts, programas complementario) es seguro y se comporta de una forma estable. Y esta verificación debe realizarse con cierta periodicidad.

Tras la entrada en producción de un sistema informático conectado a Internet, es conveniente realizar una verificación de que cumple todos los parámetros de seguridad exigibles, para lo que puede utilizarse una herramienta de chequeo de seguridad tal como Internet Scanner SAFEsuite.

Cuando, además, se desea proporcionar características de seguridad a las transacciones (páginas Web, correo electrónico,…), es preciso activar las características de cifrado el software involucrado, lo que requiere recurrir a una Entidad de Certificación.

Entidad de Certificación

Los sistemas seguros de correo electrónico y servidores web emplean protocolos especiales que hacen uso de algoritmos de cifrado de clave pública, lo que da lugar a la firma electrónica y a que se satisfagan las funciones de seguridad de Confidencialidad, Integridad, Autenticación de Origen, Irrefutabilidad de Origen, Autenticación de Destino, Irrefutabilidad de Recepción, Temporalidad, Acreditación y otras.

De forma sencilla, la Entidad de Certificación es un servidor de credenciales, que garantiza que cada usuario es quien dice ser, y que pueden utilizarse sin restricciones elementos criptográficos que garantizan la confidencialidad.

Algunos de los protocolos utilizados son SSL (Secure Sockets Layer), PEM (Private Enhanced Mail) y S/MIME (Secure/Multipurpose Internet Mail Extension), ya soportados por un buen número de programas visualizadores y de programas de correo. Para el buen funcionamiento de estos sistemas, es necesario contar con un procedimiento que permita verificar fehacientemente la identidad de los usuarios y de otorgar un certificado electrónico que vincula los datos de los usuarios con su clave pública.

En el caso de FESTE, son los Corredores de Comercio y los Notarios los encargados de verificar la identidad de las Entidades en las que se instalan los equipos (en el caso de los servidores), o de las personas que intercambian correo seguro (en el caso de browsers, o programas de correo)

Cuando un participante comunica a otro su certificado, indica la Entidad de Certificación utilizada. La llave pública de la Entidad de Certificación debe ser conocida por todos y es la única que necesita ser conocida previamente. Habitualmente está incorporada al software de realización y verificación de firmas electrónicas, o es posible obtenerla a partir de sistemas de difusión públicos, tales como servidores Web. En el caso de FESTE, la clave pública de la Entidad de Certificación para certificados «Nivel 2» de «Entidades Cualificadas» se puede obtener en la dirección http://www.FESTE.com/cacert/certwebcualif.nivel2/FESTE-qicl2.der.cacert

La Entidad de Certificación debe ser una Entidad de Confianza (Trusted Third Party), Conocida ampliamente, cuya Política de Certificación incluya cláusulas aceptables por los diferentes interlocutores, que permita, entre otras cosas, la Verificación de identidad, que da información sobre Uso y validez de los certificados y que realice Gestión de certificados revocados (para impedir que claves privadas expuestas puedan tener vigencia) y ofrezca la Lista de certificados expedidos

Dado que en una red existe más de una Entidad de Certificación, la selección de las autoridades de certificación adecuadas para cada uso vendrá dada por las características de su Política de Certificación, o por la el reconocimiento de alguna de ellas por parte de entidades que aceptan sus certificados. Se están desarrollando sistemas jerárquicos en los cuales todas las autoridades de certificación que pertenezcan a una jerarquía dada puedan realizar certificaciones mutuas.

Los parámetros que definen a una Entidad de Certificación son su dirección de red (nombre distinguido, por ejemplo http://www.FESTE.com) y su clave pública. Además es necesario especificar en su identificación: Entidad Emisora del Certificado, Departamento u Organización responsable de la custodia de la clave privada y Ubicación (Ciudad, País).

Entidad de Registro

Puesto que al realizar la comprobación de la identidad del usuario en la primera certificación es necesario realizar unas actividades especiales, la Entidad de Certificación lleva asociada una Entidad de Registro.

Esta Entidad de Registro mantiene información sobre los aspectos relevantes del registro y sobre los procedimientos de identificación utilizados, asó como la vinculación del registro con la identidad que garantiza la Entidad de Certificación.

Además de este tipo de Entidades de Registro, existen otras, que demuestran la realización en el tiempo de determinados Actos Electrónicos: Certificaciones en presencia de un fedatario (como en el caso de contratos firmados ante notario), Certificaciones de Acreditación respecto a la capacidad suficiente para obrar o para representar a terceros, Registro de contratos o transmisiones patrimoniales.

Algunas de estas entidades tienen actividades independientes y adicionales a las de las autoridades de certificación, que se centran en la Autenticación de los Intervinientes y las funciones derivadas.

FESTE distingue dos tipos de Entidades de Registro: Entidades con capacidad contrastada de verificación de identidad de sus propios clientes o empleados (entidades financieras, proveedores de Internet, …), con capacidad de activar la emisión de certificados de Nivel 1 (Certificados Registrados), o Fedatarios, con la misión de verificar de forma incuestionable la identidad y capacidad de actuar de cualquier solicitante, y con capacidad de activar la emisión de certificados de Nivel 2 (Certificados Autenticados). Existen también los certificados de Nivel 0, destinados a pruebas.

Instalación de los Certificados

Una vez que se ha decidido activar el modo seguro de los servidores web, es preciso generar la pareja de claves que constituye el componente criptográfico básico del protocolo SSL, basado en criptografía de clave pública.

El procedimiento consiste básicamente en tres pasos:

  • Generación de la solicitud,
  • Acreditación ante la Entidad de Registro
  • Obtención del Certificado e instalación

Para generar la solicitud, debe ejecutarse la opción correspondiente del software servidor (algunos de los que disponen modo seguro son FasTrack de Netscape, Internet Information Server de Microsoft, Secure Server de Oracle, o el popular Apache el más instalado sobre plataformas Linux), el cual influirá en los pasos concretos a seguir.

Estos pasos deben permitir generar las claves criptográficas, rellenar un formulario con los datos que formarán parte del certificado, obtener la solicitud en un formato compatible (DER o PEM) y enviarlo por correo electrónico a la Entidad de Certificación.

En algunos casos, como por ejemplo, con Microsoft Internet Information Server, es preciso obtener previamente el certificado de la Entidad de Certificación (en formato DER), lo que debe llevarse a cabo mediante Microsoft Internet Explorer, puesto que comparten la estructura de datos de almacenamiento de certificados. Existe una pequeña diferencia en caso de utilizar IIS 4.0, ya que para activar los Certificados del Explorer en el Server, existe una utilidad denominada IISCA en el directorio win\System32\InetSrv.

Tras enviar la solicitud de certificado a la Entidad de Certificación, debe procederse al registro. El Registro consiste en verificar la identidad del solicitante, comprobando la adecuada cumplimentación de los datos del formulario. En el caso de FESTE, la Entidad de Registro puede ser cualquiera de los Notarios o Corredores de Comercio españoles, lo que proporciona un elevado nivel de reconocimiento.

Cuando la Entidad de Registro comprueba los datos, permite que la Entidad de Certificación genere el certificado y lo envíe por correo electrónico. En ocasiones, la Entidad de Certificación proporciona un enlace al URL en el que se ha depositado, permitiendo la comunicación de información complementaria. Una vez en posesión del certificado, puede instalarse en el servidor, con lo queda listo para establecer comunicaciones seguras.

Certificados de Cliente

Si los requerimientos de seguridad exigen la autenticación del usuario (a través del Explorer o el Navigator), es preciso instalar certificados personales para cada uno de los usuarios que sea preciso autenticar.

Los pasos a seguir son, en esencia, los mismos que en el caso de servidores, aunque se activan de forma un poco diferente a la de aquellos. Habitualmente los servidores web de la Entidad de Certificación describen el proceso e incluyen las explicaciones y el software necesario para activar la generación de claves en el browser. En el caso de Explorer, se encargan de cargar las DLL correspondientes (CERTENR3.DLL en la versión 3.0 de MSIE y XENROLL.DLL en el IE 4.0) que hacen un poco más complicado el proceso de solicitud de certificado.

Una vez generada, sobre el web, la solicitud de certificado, hay que acudir a la Entidad de Registro (Corredor de Comercio o Notario) para que compruebe la veracidad de los datos y autorice la generación de certificado.

La Entidad de Certificación enviará un correo electrónico indicando la disponibilidad del certificado que podrá obtenerse a través del propio servidor web.

La ventaja de los certificados de cliente es que pueden ser utilizados tanto para autenticación de usuarios, cuando están accediendo a un servidor web, como para cifrar y firmar correo electrónico, apoyados en la codificación S/MIME (extensiones de seguridad de Correo Electrónico).

Conclusiones

La seguridad debe contemplarse desde una óptica global, aunque lo que pueda parecer más preocupante sea el riesgo derivado de la conexión a Internet.

Para cubrir este tipo de riesgo, es necesaria una adecuada protección perimetral, y una adecuada configuración de los equipos servidores.

Por ultimo, para que las comunicaciones viajen protegidas por algoritmos criptográficos, es preciso instalar software servidor equipado con SSL, y preparar los Certificados que lo habilitan con una Entidad de Certificación adecuada.
