Dialogo Digital Popular. Saludos


El evento de ayer fue estupendo también para saludar a los amigos que venían a participar en otras mesas:

  • Nieves Feijoo (BT) 
  • Enrique López (CGPJ)
  • Víctor Canivell (WISeKey )
  • Miguel Pérez Subías (AUI)
  • José Manuel Villar Uribarri (Villar&Arregui Abogados)
  • Miguel Errasti (ANEI)
  • Pedro Farré (SGAE)
  • Jenaro García Martín (Iber-X)
  • Pedro Maestre Yenes (Fraternidad Muprespa)
  • Martín Pérez (ASIMELEC)
  • José Pérez (ASIMELEC)
  • Antonio Mateos (Fenitel)

Y alguno más que me dejo en el tintero…

La Caixa, Bankinter y Caja Navarra los más persuasivos de Internet en banca


Un informe sobre la persuasividad (no creo que haga falta inventarse el palabro «persuabilidad») de la banca en Internet realizado por la consultora «Multiplica» entre cuarenta bancos sitúa a Caja Navarra como la tercera entidad más persuasiva de España.

La entidad se sitúa en el conjunto de los países analizados (España, Estados Unidos, Reino Unido y Latinoamérica) en la posición decimoctava, con otras entidades españolas bien siuadas en las posiciones decimoprimera y decimotercera («La Caixa» y «Bankinter» respectivamente).

El estudio, realizado durante el mes de septiembre y noviembre de 2007, tiene en cuenta 186 factores de persuabilidad agrupados en ocho categorías: posicionamiento, experiencia de usuario, contenidos de valor añadido, experiencia de información y contratación de producto, presión en la solicitud del producto, consistencia de marca, credibilidad y confianza y atención al cliente.

Su objeto es analizar las variables más relevantes que existen para persuadir a un cliente a iniciar el proceso de banca «on line» o bien contratar un producto a través de Internet.

Según el estudio publicado en Internet, los más persuasivos son los bancos anglosajones, seguidos de los españoles y los latinoamericanos. En los veinte primeros puestos de la clasificación, que encabeza Barclays (Reino Unido), figuran tres entidades bancarias españolas: la Caixa (número 11), Bankinter (13) y Caja Navarra (18).

Este ranking supone que entidades medianas como la CAN o Bankinter se sitúan en vanguardia tecnológica a nivel nacional e internacional y por delante de entidades de tamaño muy superior.

En el caso de la entidad navarra el estudio destaca como su principal diferencia en el mercado su apuesta por la banca cívica, que es precisamente lo que «más valora», lo «más importante» para la entidad.

En este sentido el informe señala que le gusta «el planteamiento de Caja Navarra de banca cívica y cómo lo utilizan para posicionarse y diferenciarse del resto de los bancos: ‘Somos los únicos que te decimos cuánto ganamos contigo y cuánto los proyectos sociales que eliges'».

Además, de la entidad navarra resalta su capacidad de contar mensajes y persuadir al visitante para que se haga cliente y contrate productos y servicios.

El informe recoge también que le ha «sorprendido gratamente Caja Navarra al lograr transmitir un posicionamiento integrado que transciende al objetivo comercial transformándose en un medio de concreción de objetivos sociales».

Entre otras cuestiones el estudio concluye que todavía no está generalizada la comercialización en línea de productos financieros y en este sentido apunta que sólo en el Reino Unido y en Estados Unidos se observan iniciativas que permiten la contratación completa de productos financieros.

Asimismo observa que no todos los bancos articulan selectores o simuladores suficientemente interactivos que inviten a fluir a los usuarios en el proceso, por lo que considera que aun queda tarea por desarrollar a nivel de facilitadores que ayuden a tomar decisión.

Igualmente opina que queda trabajo por hacer en crear contenidos persuasivos que inviten al cliente a analizar productos financieros que quizás no esté todavía considerando.

El estudio refleja también que hay buenos ejemplos del uso del vídeo para vender un determinado producto o servicio, pero al mismo tiempo constata que las llamadas a la acción deber mejorar y ser «más visibles, llamativas y empáticas».

Dialogo Digital Popular. Conclusiones


La mesa 10 (los amigos que participábamos en el debate de esa mesa en el Diálogo Digital Popular, evento que se ha celebrado hoy, 19 de enero de 2008) hemos madrugado y hemos quedado media hora antes para llevar a cabo las presentaciones y sentar las referencias del debate.

Eso ha permitido que fuéramos bastante productivos a pesar de la escasez de tiempo para el debate.

Ha sido bastante satisfactorio ver que varias de nuestras propuestas han quedado reflejadas en el resumen de Javier Cremades. O bien ha sido una coincidencia o él mismo y sus colaboradores son muy eficientes. Aunque hemos enviado las conclusiones por e-mail inmediatamente después del cierre del debate, conjeturamos que en el poco tiempo transcurrido desde la clausura de las mesas hasta su resumen de conclusiones hay poco tiempo para preparar un discurso que no estuviera pre-redactado en sus principales ideas.

Nuestra mesa de debate se desarrollaba bajo el prometedor título de innovación en la seguridad, telecomunicaciones, banca y comercio electrónico y contaba con:

  1. Bartolomé Borrego Zabala, Responsable de Nuevas Tecnologías de la Agencia Tributaria.
  2. Enrique Brito, Consultor Especialista en INECO.
  3. Nacho Campos, Director de Desarrollo de Negocio de Alvina.
  4. Arturo González Mac Dowell, Director General de EuroBits.
  5. José Luis Martínez Dalmau, ex-consejero delegado de Mobipay España y actualmente socio de la consultora Madagial XXI.
  6. Carlos Ponce de León, presidente de CPL y asociados, una consultora especializada en optimización y aprovechamiento de la tecnología en la gestión empresarial.
  7. Santiago Portela García-Miguel, Director de Informática de la Universidad Alfonso X “El Sabio”.
  8. José María Súnico González, Jefe de Proyectos de Investigación en la División de I+D+i de Recreativos Franco.
  9. Julián Inza, (yo mismo) presidente de Albalia Interactiva, como presidente de mesa procurando no limitar el debate y dar la palabra de la forma más ágil posible, mientras iba tomando notas en el portátil.

Creo que los miembros de la mesa constituíamos el bloque más friki de lo que probablemente era un amplio colectivo bien dotado de ese fluido.  Nacho ha usado twitter desde su  iPod Touch a través de la WIFI que ha preparado la organización, Enrique ha grabado los debates con su mp3 para generar un par de PodCasts, y entre todos hemos sacado unas cuantas fotos con cámaras, PDAs y teléfonos a diferentes resoluciones. Ya iremos subiendo alguno de esos activos digitales a nuestros respectivos blogs.

Aunque iré poniendo más ideas que hemos tratado, hemos acordado unos cuantos puntos como resumen:

  1. La obligatoriedad de uso de determinadas tecnologías ayuda a su adopción. Deben preverse medidas incentivadoras  que la faciliten o intermediarios que tiendan el puente entre el mundo físico y el tecnológico.
  2. La gestión de impuestos debe modificarse en Europa para aprovechar las ventajas tecnológicas, de forma que se recaude con más justicia.
  3. Promover la liberalización con la  aparición de agentes que participen en mercados intensivos en tecnología y con mercados masivos, como los de telecomunicaciones facilitando su acceso a espectro, canalizaciones, o recursos escasos de tutela pública. Deben crearse los organismos que supervisen el uso de estos recursos.
  4. Proteger los aciertos tecnológicos de administraciones de diferentes signos cuando cambien las direcciones políticas de los organismos.
  5. Capilaridad y formación a los ciudadanos  destinatarios de las tecnologías que contribuyen a la competitividad de la sociedad.
  6. Promover normativa homogénea en las administraciones públicas junto con la adopción de estándares comunes para promover la interoperabilidad, evitando la atomización / dispersión normativa.
  7. Revisar los programas de I+D+i que mejoren la contabilización de la innovación en las empresas. La ayuda a la innovación es una carrera de obstáculos para las PYMES que innovan (son iniciativas ortogonales a la propia innovación), mientras se facilitan a grandes empresas con capacidad de gestión burocrática. La Universidad debe refundar las estructuras de colaboración con las PYMES.
  8. Promover la obligatoriedad de contratar a PYMES un porcentaje del presupuesto a las administraciones públicas para renovar los sistemas de clasificación.

Nos gustaría que estos puntos (que reconocemos que merecen algunas aclaraciones que iremos añadiendo) fueran incorporados en los programas electorales, o, mejor, en las iniciativas de gobierno de quienes merezcan la confianza de los ciudadanos en las próximas elecciones.

Tras la clausura del evento, nos hemos ido todos a comer, con lo cual el debate y los chascarrillos se han extendido hasta casi las 6 de la tarde.

Dialogo Digital Popular


Dialogo Digital Popular

Mañana, sábado, 19 de enero de 2008,  tendrá lugar el Diálogo Digital Popular que organiza mi amigo Javier Cremades para el Partido Popular. El evento se desarollará en Ifema, Feria de Madrid. Centro de Convenciones Norte.

El Diálogo Digital Popular es un foro de encuentro entre el sector del mundo digital y de las tecnologías de la Sociedad de la Información y el Partido Popular, que está convencido de que en este mundo digital y en Internet se encuentran muchas de las oportunidades de futuro de las sociedades modernas.

Esta reunión se organiza en torno a diferentes mesas de debate que tratarán  diversos aspectos relativos a la sociedad digital y a las tecnologías de la información y las comunicaciones, a su desarrollo y a su incorporación a la vida económica y social, con el fin de realizar propuestas de futuro.

La organización nos indica el siguiente reparto de tiempos:

9,30 – Llegada de los participantes. 
10,00 – Inauguración por Juan Costa, Coordinador del Programa Electoral del Partido Popular, y Javier Cremades, Coordinador del Diálogo Digital Popular. 
10,15 – 11,30– Desarrollo de las mesas redondas. 
11,20 – Llegada de Mariano Rajoy. Visita a los stands y al lanzamiento de pruebas de Wi-Max. 
11,30 – 12,00 – Pausa- descanso. 
12,00 – 12,15 – Intervención de Javier Cremades. Conclusiones del sector. 
12,15- 12,30 – Intervención pregrabada de Viviane Reding, Comisaria europea para la Sociedad de la Información y Medios de Comunicación. Intervención del eurodiputado Antonio López Istúriz, Secretario General del Partido Popular Europeo, en nombre de la Comisaria.

En mi mesa estarán presentes las siguientes personas:

  • Bartolomé Borrego Zabala
  • Arturo González Mac Dowell
  • Nacho Campos
  • Santiago Portela  García-Miguel
  • Enrique Brito
  • José María Súnico González
  • Carlos Ponce de León
  • José Luis Martínez Dalmau

Mi mesa, la 10 (bonito número) se estructura principalmente alrededor de este tema «Innovación en la seguridad, telecomunicaciones, banca y comercio electrónico» aunque he pedido a sus miembros que no se limiten a ello.

En total hay 17 mesas:

1 Vidal Cuadras, Alejo Tecnologías aplicadas a la educación
2 Linares, Abel Sanidad y Salud Digital
3 Gimeno, Manuel TIC y colectivos desfavorecidos
4 Canalejo, Miguel El despliegue de las redes de Telecomunicaciones
5 Cavestany, Jacinto Un futuro sostenible a través de la tecnología
6 Díaz Valcárcel, Rosalina con Javier Cremades Derecho y nuevas tecnologías
7 Farré, Pedro Propiedad Intelectual y Contenidos en la Sociedad de la Información
8 García Martín, Jenaro Ciudades wireless abiertas
9 Fernando Golmayo El impulso a la Innovación como garantía de la Competitividad
10 Inza, Julián Innovación en la seguridad, telecomunicaciones, banca y comercio electrónico
11 Jong, René de Poderes públicos, empresa y sociedad digital
12 Casado, José Manuel La colaboración público – privada en el ámbito de las Tecnologías de la Información y las Comunicaciones
13 Moreira, Carlos Como vertebrar la productividad de las organizaciones y la participación de los ciudadanos en la Web 2.0 securizada
14 Pérez, Martín Hogar Digital: la vivienda de la Sociedad de la Información
15 Robles, Elisa Las Autoridades Nacionales de Regulación de Telecomunicaciones y el proceso de cambio
16 Rodriguez Varona, Fernando Los medios de comunicación en el mundo digital
17 Javier Rodríguez Zapatero Rentabilidad de la Red: Modelos Económicos

Principales amenazas online de 2008 según CA


Usuarios de juegos online, redes sociales y las elecciones presidenciales de Estados Unidos, objetivo de las amenazas de Internet; las botnets cambian de táctica y el código malicioso se hace más inteligente

Comunicado de Prensa de CA 

Barcelona, 16 de enero de 2008.- El último informe de seguridad en Internet publicado por CA advierte que los usuarios de juegos online y de redes sociales y los eventos como las elecciones presidenciales de Estados Unidos o los Juegos Olímpicos de Pekín están entre los principales objetivos potenciales de los ataques online en 2008. El estudio, que se basa en los datos recogidos por el grupo de investigadores internacionales del CA Global Security Advisor, presenta las predicciones de seguridad en Internet para 2008 y las tendencias observadas en 2007.

“Los ciberdelincuentes van allá donde hay oportunidades y aprovechan todas y cada una de las vulnerabilidades,” dice Brian Grayek, vicepresidente de gestión de productos de la unidad de negocio de seguridad en Internet de CA. “Aunque la protección de seguridad está mejorando en la detección de código malicioso, los ladrones online son más sigilosos en la forma en que atacan nuestros ordenadores.”

Las predicciones de CA acerca de la seguridad online para 2008 son:

1.  Las botnets dominarán en 2008: el número de ordenadores infectados por botnets aumentará enormemente en 2008. En un esfuerzo por ser más difíciles de detectar, los individuos que controlan las botnets están cambiando su táctica y descentralizando vía arquitecturas peer to peer. Cada vez más están utilizando mensajería instantánea como su principal vehículo de distribución de botnets.  

2.  Código malicioso más inteligente: hay nuevos modelos de sofisticación en el código malicioso (malware), que apuntará a ordenadores virtualizados y cada vez más utilizará técnicas de ofuscación para ocultarse a la vista, incluyendo esteganografía y encriptaciones, que ayudarán a los delincuentes a encubrir sus actividades.

3.  Los usuarios de juegos online están en la línea de fuego: ya eran un objetivo codiciado y robar las credenciales de su cuenta continuará siendo uno de los principales objetivos de los delincuentes online. Los usuarios de juegos online suelen estar más preocupados por optimizar sus ordenadores para obtener un mayor rendimiento que por una buena seguridad. En 2008, los activos virtuales equivaldrán al dinero del mundo real para los delincuentes de Internet.  

4.  Las redes sociales están en el punto de mira: los sitios web de redes sociales cada vez son más populares, y como resultado de ello, más vulnerables. El gran número de víctimas potenciales y su relativamente poca preocupación por la seguridad informática hace que estos sitios web sean una oportunidad de ganancias para los ladrones cibernéticos. 

5.  Oportunidades en fechas clave: las elecciones presidenciales de Estados Unidos y los Juegos Olímpicos 2008 de Pekín ofrecen oportunidades para ataques destructivos y corrupción o robo de información. 

6.   Los sitios y servicios de web 2.0 serán blanco de ataques dirigidos: aunque es relativamente sencillo implementar servicios de web 2.0, puede ser todo un reto configurarlos para que sean completamente seguros. Por lo tanto, muchos sitios de Internet que utilicen estos servicios son blancos fáciles con pocas indicaciones externas que hagan sospechar que la seguridad del sitio se ha visto comprometida.

7.  Windows Vista corre peligro: a medida que las empresas y particulares compren nuevos ordenadores, la cuota de mercado de Vista crecerá. Aunque está diseñado como el sistema operativo más seguro de Microsoft, en 2007 se publicaron 20 vulnerabilidades, según el National Institute of Standards and Technology. Cuanta más gente utilice este sistema operativo, más atacantes apuntarán a él. 

8.  Los dispositivos móviles aún serán seguros: los dispositivos móviles aún están a salvo a pesar de los rumores sobre código malicioso móvil. Los smartphones y otros dispositivos móviles del estilo no significarán una verdadera oportunidad para los delincuentes en 2008. Las pruebas hechas con código malicioso para los dispositivos móviles aún no se han traducido en ataques importantes. La única vulnerabilidad importante publicada en 2007 fue la del iPhone de Apple.

“El rastro digital que se recopila y almacena cada vez que utilizamos Internet es increíblemente valioso para los profesionales de marketing, pero también para los delincuentes online,” continua  Grayek. “Hemos visto como el código malicioso ha evolucionado para convertirse en un verdadero negocio del fraude. Sorprendentemente, ahora está operando con prácticas de negocio similares a las organizaciones legítimas de software. Nuestra actitud respecto a la protección de nuestra privacidad en Internet y las acciones que tomemos, sea en el trabajo o en casa, pueden cambiar significativamente la seguridad en Internet.”

Los investigadores de CA constataron las siguientes tendencias en 2007:

  • De enero a octubre de 2007 el volumen de código malicioso (malware) se multiplicó por 16.
  • Por primera vez, el software espía sobrepasó a los troyanos como forma predominante de código malicioso prevaleciente. En 2007, el 56 por ciento del total de código malicioso detectado era software espía; el 32 por ciento, troyanos; 9 por ciento, gusanos, y 2 por ciento, virus.
  • Los tipos de software espía más comunes fueron publicidad no deseada, troyanos y programas de descarga maliciosos (downloaders). 
  • Los gusanos de redes simples o dispositivos  extraíbles fueron los más extendidos este año. Algunos gusanos inutilizan los ordenadores cuando finalizan su actividad. Otros dejan una carga de código malicioso adicional o abren los ordenadores comprometidos para que un atacante malicioso tome control de la máquina.
  • El software de seguridad no autorizado o falso ha sido un problema continuo, lo que indica que aumenta la marea de aplicaciones engañosas que conducen a error. El software de seguridad falso supuso un 6 por ciento del total del volumen de software espía en 2007. Normalmente se distribuye a través de anuncios online que ofrecen software antiespía gratuito.
  • Los métodos de ataque convergen y las amenazas combinadas con múltiples componentes se convirtieron en la norma.
  • Más del 90 por ciento del correo electrónico fue no solicitado y más del 80 por ciento contenía enlaces a sitios maliciosos o a código malicioso (malware).
  • La calidad del correo no deseado ha mejorado y ya no se emplean trucos con fallos de escritura. También suele ir cargado de ficheros adjuntos, imágenes, PDFs, documentos, hojas de cálculo o vídeos que tienen código malicioso o enlaces a sitios maliciosos.
  • El código malicioso es un tema internacional. Gran parte de la actividad delictiva se origina en la Europa del Este y en Asia y su objetivo son las naciones con las mayores poblaciones de usuarios de Internet. Cerca del 40 por ciento del correo no deseado va dirigido a Estados Unidos. Alemania, Australia, España, Francia y Reino Unido también aparecen entre los objetivos más comunes, mientras que en Latinoamérica, Corea del Sur y China, el código malicioso es un problema emergente.

El objetivo del informe CA 2008 Internet Security Outlook es informar a empresas y particulares de las amenazas de Internet más nuevas y peligrosas, y de las tendencias que se prevén, además de ofrecer consejo práctico para la protección.  El análisis realizado se basa en la información sobre los incidentes recogidos por el equipo de investigadores del CA Global Security Advisor, enviados por los clientes de CA desde enero a octubre de 2007. Para obtener el informe de seguridad completo de CA 2008 Internet Security Outlook, visite www.ca.com/securityadvisor.

El equipo de CA Global Security Advisor,  formado por expertos en seguridad, investigadores y personal de soporte especializado que trabajan en diversos países, lleva más de 16 años ofreciendo consejos sobre seguridad. CA Security Advisor está disponible en http://www.ca.com/securityadvisor y ofrece gratuitamente alertas de seguridad, RSS feeds, exploraciones de PC y un blog de seguridad que actualizan regularmente los investigadores de CA. El equipo de investigación también ayuda a mantener actualizados toda la gama de productos de gestión de amenazas de CA, tanto para usuarios particulares, como pymes y grandes empresas.

CABForum


Izenpe fue aceptada como miembro del CABForum el pasado verano convirtiendose en la única autoridad de certificación de carácter público admitida a nivel mundial que pertenece al mismo.

También es miembro de CABForum otra entidad española, la CA privada ipsCA, IPS Certification Authority S.L.

En relación con Izenpe, según comunica la entidad, su responsable de seguridad, Iñigo Barreira, acudió a Seattle (Estados Unidos) el mes de noviembre de 2007 a la última reunión del año del grupo.

A esta cita asitieron representantes de diversas organizaciones junto a Izenpe como Verisign, Entrust, Globalsign, Teletrust, … además de los 3 navegadores Microsoft, Mozilla y Opera, y un representante de Webtrust.

Estas reuniones suponen un foro de discusión y debate en torno a la seguridad de los sitios web seguros y sobre los nuevos certificados de validación extendida (SSL con EV) que pretenden aportar una capa más de seguridad a los actuales certificados de servidor seguro.

Proximas reuniones 2008:

Febrero – Florida. Organizado por Comodo
Mayo -Oslo (Noruega). Organizado por el consorcio W3C y por Opera
Agosto – Chicago (Illinois). Organizado por Trustwave

Miembros de CABForum

Autoridades de Certificación (Certificate Authorities)

  • A-Trust Gmbh
  • Trustwave
  • Certum
  • Comodo CA Ltd
  • Cybertrust
  • DigiCert, Inc.
  • DigiNotar
  • Echoworx Corporation
  • Entrust, Inc.
  • GeoTrust, Inc.
  • GlobalSign
  • GoDaddy.com, Inc.
  • IdenTrust, Inc.
  • ipsCA, IPS Certification Authority s.l.
  • Izenpe S.A.
  • Network Solutions, LLC
  • QuoVadis Ltd.
  • RSA Security, Inc.
  • SECOM Trust Systems CO., Ltd.
  • Starfield Technologies, Inc.
  • Swisscom Digital Certificate Service
  • SwissSign AG
  • TDC Certification Authority
  • Thawte, Inc.
  • Trustis Limited
  • VeriSign, Inc.
  • Wells Fargo Bank, N.A.

Navegadores Internet

  • KDE
  • Microsoft Corporation
  • Mozilla Foundation
  • Opera Software ASA

La factura electrónica en SEPA


Ya se ha publicado en el web de la ISO 20022 la información sobre el intercambio de facturas como instrumentos financieros.

– Invoice Financing Request

Message Name
Msg ID (XML Schema)
XML Instances
Msg Def Report
Model
Diagrams
InvoiceFinancingRequestV01 tsrv.001.001.01
Download (0.8MB)
HTML(1)
(37.4MB)
Rose(2)
(3.8MB)
Download (0.6MB)
InvoiceFinancingRequestStatusV01 tsrv.002.001.01
InvoiceFinancingCancellationRequestV01 tsrv.003.001.01

Msg Def Report Download (0.8MB)
Model HTML(1) (37.4MB) –  Rose(2) (3.8MB)
Diagrams Download (0.6MB)

Last updated on: 7 November 2007

(1) HTML model: Unzip the zipped file in a separate local folder. In that folder, double click on the ‘.htm file’, which will open an HTML version of the UML model in your default browser.

(2) Rose model: Unzip the zipped file in a separate local folder. In that folder, double click on the ‘.mdl file’. This will open the Rational Rose UML model, provided you have the Rational Rose software (version 2003.06.15.734.000 or later) installed.

ISO 20022 UNIversal Financial Industry message scheme


ISO 20022 o UNIFI es un estándar ISO dirigido a establecer un mecanismo unificado de mensajes financieros que se ha constituido como la base del despliegue de SEPA (Single Euro Payment Area).

ISO 20022 es una norma que sustituye a la  ISO 15022 (los mensajes SWIFT) e incluso originalmente se la llamaba ISO 15022 2ª Edición. Existen implementaciones libres de ISO 15022.

La norma la ha preparado el  Technical Committee ISO TC68 Financial Services.

El estándar UNIFI proporciona una plataforma común al sector financiero para el desarrollo de mensajes bajo sintaxis XML, utilizando

  • una metodología de modelado basada en UML para captar de forma independiente de la sintaxis areas de operaciones financieras, transacciones de negocios y sus flujos de mensajes asociados;
  • un juego de reglas de diseño XML para convertir los mensajes descritos en UML a esquemas XML.

Los elementos de negocio utilizados en laa comunicaciones financieras, los modelos resultantes y los mensajes derivados se almacenan en un Repositorio financiero centralizado.

Este marco flexible permite que las comunidades de usuarios y las organizaciones de desarrollo de mensajes definan juegos de mensajes según un enfoque internacional consensuado y migren al uso de una sintaxis común basada en XML.

El proceso de aprobación y registro de UNIFI implica a 3 organismos de registro: el Registration Management Group (RMG), la Registration Authority (RA) y los Standards Evaluation Groups (SEGs). Si aflorara la necesidad de mensajes adicionales las comunidades de usuarios y las organizaciones de desarrollo  pueden enviar peticiones de registro. La RA y los SEGs colaboran para validar y tratar la petición de registro bajo la supervisión del  RMG. las quejas sobre el nivel de servicio o las decisiones de la RA o de los SEGs se pueden escalar al RMG.

La norma ( «ISO 20022 Financial Services – UNIversal Financial Industry message scheme») está compuesta de las siguientes partes:

  • ISO 20022-1:2004. Part 1: Overall Methodology and Format Specifications for Inputs and Outputs to/from the ISO 20022 Repository
  • ISO 20022-2:2007. Part 2: Roles and responsibilities of the registration bodies
  • ISO/TS 20022-3:2004. Part 3: Technical Specification -ISO 20022 Modeling guidelines
  • ISO/TS 20022-4:2004. Part 4: Technical Specification -ISO 20022 XML design rules
  • ISO/TS 20022-5:2004. Part 5: Technical Specification -ISO 20022 Reverse engineering

Antonio Garrigues: Nuestro déficit en tecnología


Antes de centrarnos en el Foro de las Evidencias Electrónicas me gustaría que comentase la expansión internacional que está llevando a cabo su despacho. ¿Por qué el interés de expandirse a China?

Nosotros queremos ser uno de los derechos globales que van a trabajar en el mundo. Es la vieja teoría de Bill Gates que dice que al final de cada sector de actividad humana habrá un número limitado de jugadores globales.

No habrá 500 fábricas de automóviles, ni 500 grupos de comunicación… lo que afirma es que habrá jugadores globales y jugadores locales y, por supuesto, ambos son igual de dignos e importantes pero nosotros queremos ser uno de esos jugadores globales, y queremos jugar en la liga global junto con los anglosajones que son los que están más avanzados en materia de globalización legal.

El problema para un despacho español es que España es la potencia que es, no comparable con Estados Unidos, Inglaterra, Alemania, Francia o Japón y por lo tanto, nuestra obligación es ir allí donde vayan las empresas españolas.

Por este motivo, estamos muy bien posicionados en Latinoamérica y estamos intentando posicionarnos en China; aunque, de momento, no hay una inversión importante en China pero si que existe un grupo de unas 400 empresas con las que venimos trabajando en los últimos dos años y estamos encantados de cómo está funcionando nuestra oficina en Shangai.

Nuestra intención es ser el primer despacho ibérico en el mundo. Contamos con más de 1.660 profesionales y ésta dimensión nos permite el llegar a otros lugares.

¿Cómo está nuestro país en materia tecnológica? ¿Cree que podemos mirar de igual a igual a nuestros socios europeos?
En España tenemos que reconocer que hay un déficit y ese déficit lo tenemos desde hace muchos años. Aunque siempre se nos dice que el tema está mejorando en realidad no está tan claro, ya que el problema radica en que los demás mejoran más que nosotros.

Y lo cierto es que en términos de equipamiento tecnológico, de uso de la tecnología seguimos estando en el pelotón de cola y hay algunas materias en las que países como Portugal o Grecia nos superan. Hoy en día todo el mundo reconoce que la única manera de mejorar la productividad y la competitividad española es a través del potenciamiento tecnológico.

Es el único camino, no hay otro. No hecho toda la culpa al Gobierno, la culpa también radica en los centros empresariales que tiene que reconocer ese déficit y ponerse a trabajar. España no se merece estar en esta situación, alguien debería hacer un estudio sobre como mejorar nuestra capacidad tecnológica para que pueda mejorar la competitividad y productividad.

España en estos momentos está viviendo un sueño eufórico económico; que en el último trimestre hayamos crecido un 4,1por ciento es algo que genera una envidia espectacular en todo el mundo; pero no debemos olvidar que el futuro depende de conseguir una mayor productividad y competitividad y llegará un momento que tendremos que pagar un precio alto por nuestro déficit en materia tecnológica.
¿No puede influir en ese déficit el que España nunca ha contado con una industria informática fuerte?
Si, también es cierto. Países como Francia, Inglaterra, Alemania e incluso Italia han hecho todo lo que han podido para tener su propia industria informática.

Por ejemplo, en Francia para evitar que se pueda comprar
alguna empresa tecnológica las han incluido en una lista de sectores sensibles en donde la inversión extranjera no puede producirse sin el control del Gobierno; tienen mucho miedo a que la poca industria informática que tienen la puedan comprar.

Es una evidencia que el poder tecnológico está en Estados Unidos y podrá ser muy criticable pero es un hecho. Intentar ahora construir tu propia industria informática es casi imposible; ya hemos llegado a un punto de no retorno.

Centrémonos en el Foro de las Evidencias Electrónicas. Este foro pretende aunar los intereses de los técnicos y los juristas. Entre los temas que se van a debatir está el de la prueba electrónica. Realmente, ¿qué es la prueba electrónica y por qué el interés en tratar este tema?
La prueba electrónica es, en sentido procesal, aquel tipo de prueba que requiere de medios electrónicos. Y es muy importante ya que en todo tipo de juicio lo más relevante es la prueba.

El problema radica en que en un sistema judicial este tipo de pruebas electrónicas aún no están muy desarrolladas. La Justicia debe absorber este tipo de prueba electrónica. Se necesita mucha más información sobre estos temas, tanto en el mundo univer- sitario como en el profesional y judicial.

En estos momentos se ha convertido en un tema decisivo. Hoy en día no hay pleito o no hay contienda en donde el tema electrónico no esté presente.
En este sentido, el Foro de las Evidencias Electrónicas puede servir como modelo educativo en muchísimas materias.

¿Están a su juicio los cuerpos y fuerzas de Seguridad del Estado preparados para luchar contra la ciberdelincuencia?
La respuesta es sí y no. Decir y afirmar que estamos a la altura de las circunstancias sería mentir. El problema radica en que la ciberdelincuencia está creciendo geométricamente, año a año en Internet y en todos los
sentidos: pedofilía, contratos falsos, pornografía, propiedades intelectuales falsas etc. y nosotros no estamos adecuando los medios, ni personales ni técnicos, a este incremento de la ciberdelicuencia.

Sin embargo, ya empezamos a ver equipos dentro del sistema policial español que están muy preparados para este tipo de temas. Aunque aún no estamos a la altura.

El Foro tiene una decidida postura por la defensa de los derechos de Propiedad Intelectual. ¿Por qué?
Que no haya forma de proteger la propiedad intelectual en temas de música es bastante duro. Es necesario encontrar un equilibrio para que el derecho de autor esté protegido y no se debería renunciar jamás. El derecho de autor como un principio básico de la creación intelectual y de la vida cultural hay que protegerlo. ¿Cómo hacerlo? Puede haber varias respuestas. Pero el derecho de autor debe seguir existiendo
¿Siguen teniendo los usuarios la percepción de inseguridad en Internet que tenían hace unos años?
En Estados Unidos está claro que las compras on line están aumentando de una forma decisiva, no hay ninguna duda. Hoy en día se puede comprar a través de Internet todo tipo de productos.

Sin embargo, el comercio electrónico en España está muy bajo, pero la tendencia está ahí. Y quizá esto tenga que ver con la percepción de inseguridad; aunque el usuario ya está viendo cómo las grandes firmas se están involucrando mucho en on line y el usuario está poco a poco confiando.

El mundo de Internet es un mundo que nos afecta a todos y tenemos que convencer a la gente de que Internet es un mecanismo seguro con tal de que se tomen unas mínimas precauciones.

¿Sabe cómo va el despliegue del DNI Electrónico en España?
El índice de carnés electrónicos está aumentando considerablemente, pero el problema está en el uso del DNI electrónico, ya que en estos momentos es muy bajo. Aunque en el mundo está pasando lo mismo.

Está implantando en Italia y Bélgica pero el grado de utilización es mínimo. La iniciativa del DNI electrónico es casi pionera en este país, pero aún queda mucho por hacer.

¿Qué objetivo se ha marcado el Foro de las Evidencias Electrónicas en su 4ª edición?
Debatir sobre los temas que hemos comentado anteriormente: prueba electrónica, ciberdelincuencia, derechos de propiedad intelectual… y tratar detalladamente el tema de la seguridad jurídica global en Internet ya que es una de nuestras mayores preocupaciones. No hay ningún tipo de duda de que la incidencia de lo tecnológico y lo informático en la vida jurídica será cada vez mayor.

Visto en Consoltic

Informática El Corte Inglés avanza en el desarrollo de soluciones de gestión documental con el lanzamiento de invesDoc Corporate 10


  •  Las líneas de evolución y mejora de la versión suponen un avance en tres aspectos fundamentales: Seguridad, Arquitectura e Integración de dispositivos.
  • Integra un framework de producción administrativa adaptado a Ley 11/2007 de 22 de junio de Acceso Electrónico de los Ciudadanos a los Servicios Públicos. 
  • El producto está en proceso de homologación con los requisitos establecidos para la digitalización certificada establecidos por la Orden EHA/962/2007 de 10 de abril sobre facturación telemática y conservación electrónica de facturas. 

Madrid, 11 de enero de 2008. – Fruto de su continuo esfuerzo por la mejora de sus servicios documentales, Informática El Corte Inglés, principal proveedor de servicios informáticos y de consultoría para el sector público y privado, presenta la versión 10 de su solución invesDoc Corporate.

Informática El Corte Inglés cuenta con experiencia en integración de las plataformas documentales más importantes y al mismo tiempo es fabricante de soluciones de gestión documental, que mantiene en constante evolución para incorporar a sus productos los últimos avances tecnológicos. En este sentido, el plan de evolución de los productos durante 2007, las nuevas versiones desarrolladas son compatibles en plataformas J2EE y Microsoft, estando previsto incorporar totalmente la arquitectura.NET en 2008.

Invesdoc 10

InvesDoc Corporate 10, avances en seguridad, arquitectura e integración

Las líneas de evolución y mejora de la versión 10 de invesDoc Corporate suponen un avance en tres aspectos fundamentales: Seguridad, Arquitectura e Integración de dispositivos.

• Seguridad
En cuanto a seguridad  invesDoc ofrece un Archivo Seguro por medio del cifrado de documentos, garantizando la confidencialidad y el cumplimiento de la Ley de Protección de Datos sin parametrización de nivel alto. Asimismo en beneficio de la seguridad invesDoc garantiza la integridad de los contenidos mediante un hash de documentos y la autenticidad de los autores por medio de la firma electrónica.

También en favor de la seguridad, esta versión soporta el dispositivo de almacenamiento seguro Hitachi HCAP (Content Archive Platform).

Pero probablemente la novedad más destacable sea que Informática El Corte Inglés se encuentra actualmente tramitando la homologación por la AEAT de su proceso de captura y almacenamiento de información basado en invesDoc con el sistema de digitalización certificada que permite prescindir de los documentos en papel de las facturas que se digitalicen a través de un proceso informático que cumpla determinados requisitos legales. Este proceso es igualmente aplicable para la digitalización de otro tipo de archivos, si bien la legislación actual sólo permite la destrucción de los documentos tributarios así digitalizados, aunque es de esperar que el sistema se extienda pronto a todo tipo de documentos. Este proceso aportará indudables ventajas de gestión, supondrá importantísimas reducciones de costes y eliminará voluminosos archivos físicos.

• Arquitectura
La arquitectura de invesDoc Corporate versión 10 presenta abundantes novedades entre las que pueden citarse el funcionamiento con procesadores de 64 bits (versiones Microsoft y Java); la compatibilidad .NET (Versión Microsoft); el soporte de la búsqueda documental en Oracle 10 y de la base de datos PostgreSQL.

Además de estas novedades, probablemente la que más destacable resulte sea la compatibilidad de la versión Java y Microsoft en una misma instalación, lo que facilita considerablemente la implantación y aumenta las posibilidades del usuario.

Por último debe mencionarse la infraestructura de servicios de lógica documental, que se orienta a la integración de sistemas y emplea arquitectura SOA, la posibilidad de integración con sistemas de autenticación especiales y la nueva estructura en el árbol de documentos de carpeta.

 Integración de dispositivos
En anteriores versiones de invesDoc se homologó la solución de almacenamiento Centera. A este dispositivo debe añadirse ahora el sistema de almacenamiento seguro Hitachi HCAP (Content Archive Platform). Hitachi, permite a la nueva versión de invesDoc la comunicación http así como la utilización de la funcionalidad HCAP respecto a los periodos de retención y cifrado.

Finalmente en cuanto a las nuevas integraciones hay que apuntar la integración de invesDoc con los modelos multifunción de Lexmark, HP y Ricoh.

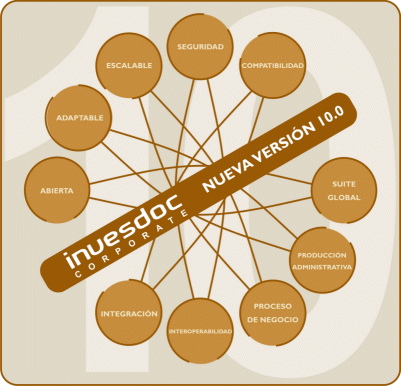
invesDoc, una suite global de gestión documental y producción administrativa
La suite de soluciones InvesDoc proporciona una plataforma escalable, abierta y adaptable a los distintos entornos. Se compone de: InvesDoc Corporate; InvesFlow (sistema BPM de gestión de flujos de trabajo); InveSicres (el sistema de registro de entrada y salida más extendido en la Administración española y el primero que consiguió la homologación con el estándar SICRES); InvesCold (sistema de gestión de informes) y ArchiDOC – archiGÉS (gestión integral de archivos).

Esta suite conforma además un framework para el desarrollo de proyectos de procedimiento administrativo para las AAPP. El framework de producción administrativa implementa las más recientes novedades legislativas sobre Administración Electrónica, en concreto es acorde con las exigencias de la Ley de Acceso Electrónico  de los Ciudadanos a los Servicios Públicos (Ley 11/2007 de 22 de junio), para ser una herramienta válida de las transacciones telemáticas entre los ciudadanos y las Administraciones. Con este propósito se incorporan los mecanismos de firma electrónica y sellado de tiempo, que garantizan una tramitación segura y con la misma validez legal que las transacciones tradicionales realizadas a través del canal presencial, desde el registro de entrada hasta la finalización del procedimiento administrativo.

El framework está además diseñado para facilitar el desarrollo de procesos administrativos, proporcionando un catálogo de fases y trámites reutilizables con los que es posible construir familias de procedimientos, herramientas para la generación de documentos, ayudas y asistentes al desarrollo que reducen el esfuerzo de construcción e implantación, y conectores para integrar las principales plataformas documentales del mercado.

Este framework de producción administrativa resulta igualmente aplicable a los procesos de negocio de cualquier sector económico y puede integrar las principales plataformas documentales del mercado.

Información Corporativa

Informática El Corte Inglés es la empresa de consultoría tecnológica del Grupo El Corte Inglés. Provee soluciones e infraestructuras TIC, presta servicios informáticos y outsourcing a grandes empresas así como a las Administraciones Públicas.

El Área de Gestión Documental se creó en 1988 y hoy es el líder español en este ámbito, el de workflow y el de servicios documentales integrales. Su oferta se centra en las áreas de gestión documental, registros E/S, archivos, automatización de procesos y gestión de informes. Asimismo, abarca sistemas de registro telemático, automatización del procedimiento administrativo, gestión del gasto farmacéutico y servicios documentales integrales (como digitalización, outsourcing, etc.).