
Archivo de la categoría: Seguridad

Ley de Benford – Newcomb


La ley de Benford, también conocida como la ley del primer dígito, asegura que, en toda colección de números que se refiere de forma homogénea a alguna propiedad natural o hecho estadístico de la vida real, aquellos números que empiezan por el dígito 1 ocurren con mucha más frecuencia que el resto de números, los que empiezan por el 2, ocurren con más frecuencia que el resto, salvo el 1 y según crece el valor de primer dígito, más improbable es que este forme parte de un número. Este hecho, que se admite como Ley, se puede aplicar a datos relacionados con el mundo natural o con elementos sociales.

En la página de Manuel Perera Domínguez puede encontrarse un buen artículo sobre la Ley de Bendford, que Manuel elaboró junto con Juan David Ayllón Burguillo.

Esta introducción viene al caso porque esta Ley, no suficientemente ponderada, salió en una conversación que tuve el otro día con Jesús González Fuentes. Estábamos hablando de técnicas de investigación y auditoría, y Jesús, como buen auditor, recordó que en la investigación contable (y por extensión en la de todo tipo de fraudes) esta Ley se ha revelado como un excelente indicador de actividades irregulares.

De modo que la incluyo en la Caja de Herramientas del Investigador Forense Informático como un primer estimador (o disparador de alarma) respecto a los casos a revisar cuando tenemos una amplia colección de casos a estudiar y debemos elegir un procedimiento para priorizar y seleccionar a los más prometedores para profundizar en la investigación.

Para concluir la parte didáctica de esta ley, conviene comentar que el hayazgo se remonta a 1881, cuando el astrónomo y matemático Simon Newcomb observó que las primeras páginas de las tablas de logaritmos de su facultad estaban manifiestamente más usadas que las finales de lo que dedujo que aparentemente los dígitos iniciales de los números (al menos los utilizados en su trabajo por quienes habían consultado las tablas) no son equiprobables. Para cotejar su descubrimiento marchó a otras facultades: ingeniería, física, otras de matemáticas, etcétera. El resultado era el mismo.

Frank Benford, un físico de General Electric reformuló esta ley en 1938, sorprendido por el mismo efecto de páginas gastadas en los libros de logaritmos. El estudió colecciones de datos de todo tipo y generalizó el hallazgo que superaba el marco de las tablas de logaritmos.
Ambos llegaron a establecer la probabilidad de aparición de cada dígito como primer guarismo de un número, por lo que cualquier situación que se diferencia claramente de esta distribución de probabilidades es sospechosa. Esta es la frecuencia (probabilidad) de las diferentes cifras:

1 : 30,1 %; 2 : 17,6 %; 3 : 12,5 %; 4 : 9,7 %; 5 : 7,9 %,;6 : 6,7 %;  7 : 5,8 %; 8 : 5,1 %; 9 : 4,6 %

La VII Conferencia Internacional “Common Criteria”: 19, 20 y 21 de septiembre en Lanzarote


7 conferencia Common CriteriaLa conferencia anual “Common Criteria” (ICCC, International Common Criteria Conference), que va por su séptima edición, es el punto de encuentro de los reguladores, laboratorios e industria interesados en la certificación de seguridad “Common Criteria” y se ha convertido en el vehículo fundamental de promoción internacional de los avances en la certificación de las tecnologías de la información.

Por primera vez, este evento se desarrolla en España, los días 19, 20 y 21 de septiembre, en el Hotel Princesa Yaiza, en el marco incomparable de Lanzarote.

En la ICCC se anuncian y publicitan los hitos del Arreglo Mutuo de Reconocimiento de Certificados (CCRA, Common Criteria Recognition Arrangement), tales como la incorporación de nuevos miembros consumidores de certificados, la aceptación de nuevos esquemas productores de certificados, la entrega y notificación de los certificados emitidos a lo largo del año, así como los avances técnicos en la norma, y la discusión y puesta en común de problemas y nuevas áreas tecnológicas.

logo  Organismo de Certificación del CCNCon la celebración de la Conferencia en España se pretende, por un lado, dar a conocer a la industria y administración española e internacional la existencia del esquema español de evaluación y certificación de las tecnologías de la información, con plena capacidad operativa y reconocimiento internacional.

Por otro lado, también se busca fomentar la proyección internacional de la industria nacional de productos de seguridad de las tecnologías de la información, dándose a conocer al selecto grupo de asistentes a la conferencia, y estimulando su penetración en el mercado exterior a través de la certificación.

Este evento lo Impulsa el Organismo de Certificación (OC) del Esquema Nacional de Evaluación y Certificación de la Seguridad de las Tecnologías de la Información (ENECSTI), institución que se articula en el ámbito de actuación del Centro Criptológico Nacional (CCN).

logo Centro Criptológico Nacional (CCN)El Centro Criptológico Nacional (CCN), dependiente del Centro Nacional de Inteligencia (CNI) es el Organismo responsable de coordinar la acción de los diferentes organismos de la Administración que utilicen medios o procedimientos de cifra, garantizar la seguridad de las tecnologías de la información en ese ámbito, informar sobre la adquisición coordinada del material criptológico y formar al personal de la Administración especialista en este campo.
La certificación en seguridad informática Common Criteria se otorga a un equipo o producto (no a una empresa). De los 23 países que reconocen esta certificación, sólo 12 están capacitados para emitirla, entre ellos España, donde el organismo emisor es el Centro Criptográfico Nacional (CCN). Existe un laboratorio certificador operativo del Instituto Nacional de Técnica Aerospacial (INTA), y otro en camino (APPLUS).

  • En el INTA se adscribe el Centro de Evaluación de la Seguridad de las Tecnologías de la Información (CESTI) , que evalúa la seguridad de las tecnologías de la información (TICs) de acuerdo a estándares internacionales reconocidos (ISO 15.408/Common Criteria, ITSEC y la ley española de firma electrónica) operando dentro del Esquema Nacional de Evaluación y Certificación de la Seguridad de las TICs y del Centro Criptológico Nacional.
  • Applus es la marca comercial del LGAI Technological Center, el Laboratorio General de Ensayos e Investigaciones (en catalán Laboratori General d’Assaigs i Investigacions).Cuenta con 15 centros donde desarrolla tecnología punta en campos tan diversos como polímeros, química, medio ambiente, electromagnetismo, acústica, mecánica, telecomunicaciones, fuego, metrología o Laser y en los que sus técnicos cualificados pueden realizar ensayos, calibraciones, certificaciones, formación técnica e I+D, tanto a nivel nacional como internacional.

Siete compañías españolas, además de las dos que ya lo tienen, están en proceso de obtener esta certificación para alguno de sus productos y el DNI electrónico también contará con esta supervisión.

Entre las companías que cuentan con productos certificados están Safelayer y Microelectrónica Española.

Es importante que, con iniciativas como esta, España empiece a referenciarse en la Industria de la Seguridad, ya que, en mi opinión, es una potencia mundial en este mercado, por sus empresas y por la adopción de tecnologías de seguridad en el sector público y privado.

i-Button y RFID


Hace poco se ha publicado alguna vulnerabilidad de ciertos dispositivos RFID.

Sin minimizar el efecto que la mayor o menor seguridad de estos dispositivos pueda suponer en las aplicaciones prácticas, o la alarma social que signifique el riesgo de suplantación de los futuros Pasaportes que incluirán esta tecnología, cabe recordar que existen muchos tipos de dispositivos RFID y con diferentes medidas de seguridad.

Los RFID sofisticados funcionan a través de un mecanismo de «challenge»-«response» y con tecnología de clave pública: El sensor (adosado a un equipo que aloja los certificados o las claves públicas de las personas autorizadas) genera una clave aleatoria (el reto) que envía al dispositivo RFID. Este «despierta», y cifra el reto con su clave privada, convirtiéndolo en la respuesta. Lo envía al sensor que es capaz de descifrar el reto con ayuda de uno (y solo uno, se supone) de los certificado alojados. Este sistema es «skimming-resistant» y suficientemente robusto para el uso cotidiano.

1-wire 1-hilo i-Button de Maxim Dallas

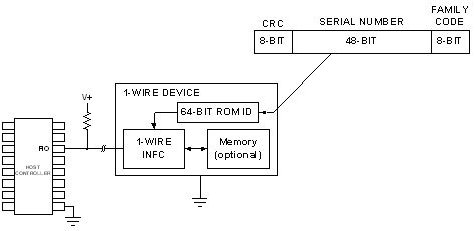
El anillo Java de Scott McNeallyUna interesante alternativa al RFID son los dispositivos de «1-hilo» o «1-wire». Es decir, dispositivos que funcionan por contacto pero uno solo, sin requerir alimentación ni hilo de masa. Estos dispositivos también disponen de diferentes variantes y pueden ser criptográficos o incluir una máquina virtual Java.

Echad un vistazo al i-button, que usa esta tecnología y que permite poner una máquina virtual Java en un anillo como los de Scott McNeally (lo que a él le encanta: ha llegado a bromear que espera ver a Bill Gates con otro anillo Java).

Documentos Extraviados y Robados (DER Servicio SADP en el CCI), alternativa a PERSUS


Hace unos días mencionaba un iniciativa para reducir los problemas que se producen cuando perdemos o nos roban la documentación, y de forma destacada, el DNI. Se trata del fihero PerSus gestionado por ASNEF-Equifax.

Rafael Marín, del Centro de Cooperación Interbancaria (CCI), me comenta otra iniciativa que se ha acometido desde esta institución con el mismo objetivo, enmarcada en su política de Prevención del Fraude.

Se trata del Fichero de Documentos Extraviados y Robados (accesible a través del Servicio de Actualización de Datos Personales SADP) que permite que las entidades financieras puedan comprobar ciertos datos en el momento en el que una persona acude a abrir una cuenta en una oficina, aportando documentación que pudiera o no ser robada.

Es importante este tipo de inicativas para paliar los efectos adversos de perder el DNI o de que te lo roben, como se documenta en estos casos:

Sobre este asunto reproduje un artículo originalmente publicado por El Mundo.

Condenado por un caso de phishing, pharming, troyano


Por Alvaro del Hoyo, me he enterado de esta noticia publicada en El Correo Digital y que documenta el caso de una sentencia a «una mula» que interviene en un caso de phishing y similares. La «mula» es la persona que interviene en el paso de enviar y recibir dinero, muchas veces sin enterarse, o sin querer enterarse, de la procedencia del dinero.

Condenado por estafar 30.000 euros a un colegio de Getxo a través de Internet.

La noticia está firmada por O. B. OTÁLORA y A. DE LAS HERAS y sus e-mails pueden verse en la noticia publicada en la página web del Correo Digital.

Transcribo la noticia por si dejara de estar disponible en el medio original.

La Audiencia provincial vizcaína ha ratificado la condena impuesta por el Juzgado de lo Penal número 5 de Bilbao a Oleksiy L., ciudadano ucraniano de 30 años, a dos años y medio de prisión por una estafa continuada de casi 30.000 euros vía Internet a un colegio de Getxo. Según ambas sentencias, a las que ha tenido acceso este periódico, el acusado abrió cuatro cuentas corrientes en distintas sucursales bancarias de Sevilla, que recibieron nueve transferencias no autorizadas oficialmente de importantes cantidades de dinero, de entre 3.000 y 6.000 euros, los días 1, 4 y 6 de diciembre de 2004.

Según la última resolución de la Sección Segunda de la Audiencia, el caso responde a una trama urdida por varias personas cuyas identidades se desconocen, entre ellas un ‘hacker’ que introdujo un virus ‘troyano‘ -programa que suele estar oculto bajo la apariencia de una fotografía o publicidad remitida por correo electrónico- en uno de los ordenadores del centro escolar. De esta forma, lograron violar las claves secretas de acceso y ordenar traspasos de dinero a los números de cuenta cuyo titular era Oleksiy L., anteriormente citadas.

Lo más sorprende de la estafa radica en que el ‘troyano‘ estaba alojado en la página de una empresa de Japón (sin que ellos lo supieran), de donde se descargó al sistema operativo del colegio vizcaíno. Las claves fueron enviadas a Estonia y las transferencias, realizadas desde Estados Unidos y Ucrania. Una perfecta red en la que el verdadero cerebro resulta difícil de desenmascarar.

La alarma saltó gracias al responsable de un banco que sospechó de la legalidad de una de las operaciones y realizó una llamada telefónica de confirmación. La directora del colegio negó haber ordenado ninguna traspaso de dinero en las fechas señaladas, y no le cabía ninguna duda ya que se trataba de días festivos. La responsable del centro educativo presentó una denuncia ante la Ertzaintza y expertos informáticos del cuerpo iniciaron entonces una investigación que concluyó con la detención en Sevilla de Oleksiy L.

Indemnización a la BBK

Durante el juicio, el único acusado, último escalón del entramado, alegó que abrió las cuentas como «favor» a varios compatriotas ilegales que trabajaban de temporeros en el campo y querían ingresar sus salarios. El inmigrante negó que conociera el origen ilícito del dinero, aunque admitió que días después escuchó que podía proceder de un robo. Esta versión no ofreció «credibilidad» al magistrado ni al tribunal que revisó la primera sentencia.

La sala ratifica la prisión provisional en que se encontraba el condenado por el riesgo de fuga y le condena a indemnizar con 20.868 euros a la BBK, entidad perjudicada que reclamaba como acusación particular más de 50.000 euros. La BBK devolvió en su día a la escuela parte del dinero transferido. Otro intento de estafa no llegó a materializarse y el dinero quedó retenido.

El Ministerio fiscal reclamaba la misma pena a la que finalmente ha sido condenado el inculpado; la acusación privada pedía tres años de cárcel, y la defensa solicitaba la libre absolución por considerar que no había delito.

Es muy importante que se produzcan noticias como esta para acabar con la sensación de impunidad y de bajo riesgo que se produce en caso de phishing, pharming, troyanos y similares.

Sorprende que teniendo estos tipos de fraude la incidencia que tienen y la alarma social que generan, no se hayan producido acciones más enérgicas de las entidades financieras que habitualmente siguen esquemas defensivos que aspiran únicamente a actuar de paliativo.

Es preciso dar algunos pasos que permitan localizar, perseguir, detener, juzgar y encarcelar a todos los participantes en las tramas de engaño, estafa y fraude que sustraen fondos por internet a los usuarios de la Banca Electrónica, causande un grave perjuicio en la imagen e incluso en los resultados de las entidades financieras. Y estas acciones deben llevarse a cabo en el marco de la legalidad y considerando todos los condicionantes de las operaciones transfronterizas.

Espero poder contaros en breve qué acciones se van desarrollando para combatir la impunidad.

Blogs relacionados con las evidencias electrónicas


Estos días estoy recopilando una lista de Blogs relacionados con las Evidencias Electrónicas, las Evidencias Digitales, la Informática Forense, la Computación Forense, las Peritaciones Informáticas, las Pruebas Digitales, …

(seguramente podría dedicar un post en este blog a discutir los diferentes términos que se pueden aplicar a disciplinas tan conexas).

He pedido ayuda a los amigos participantes en la lista de correo del Foro de las Evidencias Electrónicas para elaborar la relación de blogs, y de momento he recogido este pequeño elenco:

Además, aunque de temática muy amplia, el Blog de Enrique Dans, también toca a veces temas de seguridad y de capacidad probatoria de hechos en los que se ha utilizado la informática.

Yo, por mi parte, ya había ido encontrando algunos blogs de temática conexa:

Los sitios webs de abogados con marcado tono personal también me valdrían para este listado:

Y otros en los que se utilizan lenguas que me gustaría conocer:

Como pienso ir actualizando este post en concreto, voy a crear un mecanismo de control de versiones:

  • V1.0 (10 de julio de 2006) Versión inicial de las listas

Fraude en las apuestas por Internet


Aunque era de prever que sucediera, la noticia empieza a ser importante por la enorme expectativa que ha levantado el mundial de fútbol y las pasiones que desata.

Las casas de apuestas (empresas como Ladbrokes, William Hill, Coral, Paddy Power o Bet 365) pueden desarrollar actividades que son legales en un país e ilegales en otro. Y en ocasiones incumplen la normativa española de contratación a distancia, en particular en lo referido a sus cláusulas abusivas. La noticia la publica La Voz de Avilés-El Comercio y de ella entresaco la siguiente cita:

Entre otras situaciones de riesgo, la UCE explicó que al darse de alta en estas páginas, los usuarios se ven obligados a aceptar unas clausulas que permiten a su dirección modificar las reglas a su antojo, reglas que están sometidas a las leyes de Antigua y Barbuda, un paraíso fiscal al que es imposible realizar cualquier reclamación en caso de fraude o deficiencia en el servicio.

La UCE relató el caso de un usuario que, tras abrir una cuenta aportando una cantidad inicial, descubrió que su saldo estaba bloqueado y no podía recuperarlo sin que existiera una causa justificada. A pesar de que presentó numerosas reclamaciones a la dirección de correo electrónica facilitada, no obtuvo ningún tipo de respuesta.

Captación de mulas para phishing


Los delincuentes del phishing están especializados y trabajan con una organización sistematizada.

  • Unos trabajan hackeando sitios web y poniéndolos a disposición de la organización.
  • Los siguientes utilizan sitios web hackeados para poner las páginas web que simulan ser las de una entidad financiera, y en la que se instalan los programas que recogen las passwords y los códigos de tarjetas de barcos.
  • Mientras, otros van obteniendo direcciones e-mail con técnicas de spammer, en ocasiones a través de virus especializados que husmean en los ordenadores de sus víctimas.
  • Los expertos en e-mail usan sus conocimientos para hacer llegar diferentes tipos de mensajes a diferentes tipos de víctimas-incautos, sin que los bloqueen los filtros antispam ni los filtros antiphishing.
  • Uno de los mensajes tipo es el destinado a engañar a los clientes de una entidad financiera en cuyo nombre se emiten los mensajes. El tono de la redacción de los mensajes no suele ser el que utilizaría una entidad financiera, y muchas veces las frases no están correctamente redactadas en la lengua en la que opera la entidad financiera y eso hace que frecuentemente sea relativamente fácil detectar el phishing a quien sabe de qué va eso. Sin embargo cada vez las técnicas de suplantación son más perfectas y los diseños de los email más profesionales.
  • Los responsables de los webs-zombie (los que van captando las passwords en webs hackeados) hacen llegar los datos de acceso a las cuentas bancarias a otros miembros de la organización.
  • Estos acceden a las cuentas con los datos obtenidos y envían transferencias a cuentas bancarias de las "mulas".
    Las mulas envían el dinero (menos la comisión que se quedan por su "trabajo") a otro destinatario a través de entidades remesadoras de envío de dinero en efectivo en las que se deja relativamente poco rastro.
  • La captación de mulas se hace por otra modalidad de mensajes tipo. En estos mensajes, el remitente dice trabajar para una multinacional "prestigiosa" y señala que has sido "seleccionado" para desempeñar un trabajo honrado y sencillo, recoger la recaudación de las facturas de los productos que exportan a tu país y enviársela a su organización. Algo, desde mi punto de vista, tan sospechoso, que sorprende que gente formada se lo haya creido y se haya prestado a ello. Y, por supuesto, haya sido detenida por la policía, al ser el primer elemento de la cadena de movimiento de dinero de la organización, con la identificación de la cuenta proporcianada por el defraudado.

Para que veais el ingenio de estos tipos, os adjunto un mensaje que envían en modo gráfico, de forma que puedan soslayar la técnica de análisis de palabras de los filtros antispam.

Captacion de mulas

El algoritmo de hash del DNI electrónico


Estos días he leido muchas tonterías (a mí me lo parecen) sobre si el SHA-1 es malo y lo único bueno es el SHA-256 y sobre lo que esto implica en el nuevo DNI electrónico.

Lo cierto es que desde hace unos pocos años, algunas personas afirman de oidas que se ha roto el MD-5 o el SHA-1.

Lo que ha sucedido es que se ha demostrado que la probabilidad de encontrar dos documentos distintos con el mismo hash, siendo muy pequeña, es menos pequeña de lo que se sospechaba cuando se diseñó el algoritmo.

Con esto en mente, podemos afirmar que no es cierto que unos algoritmos de hash sean buenos y otros malos, así sin más.

En todo caso, no hay algoritmos buenos, sino más o menos vulnerables a determinados tipos de ataque.

Y, desde luego, la mejor opción es utilizar 2 algoritmos de hash simultáneamente.

Lo que esto quiere decir es que si, sumando casualidades, somos capaces de generar un documento que tiene una información que nos interesa y con el que queremos sustituir a otro para el que se ha calculado el Hash, habremos conseguido que el hash firmado para el documento sustituido ampare al documento con el que lo sustituimos.

En general, en documentos estructurados esto es imposible incluso con mecanismos de hash "·malos" porque es importante preservar la legibilidad y consistencia del documento. No es lo mismo con ficheros gráficos o con ficheros que tengan áras de "pad" (de manipulación) porque es posible manipular esas áreas o los bits menos significativos del gráfico hasta que el fichero entre por el aro (lo que tampoco es nada fácil).

De todas formas, cuando existen dos algoritmos de hash simultáneos, lo que podamos hacer para "arreglar" el fichero de cara a un Hash, nos lo "descojona" de cara al otro.

En definitiva, el certificado incluido en el DNI electrónico es lo suficientemente seguro ya que el hash generado con SHA-1 implica que no es posible generar otro certificado con el mismo aspecto y cambiando algunos datos según nos interese. Pero ya es la releche al volver a firmar por la CA el SHA-256 del mismo contenido. Aunque no podamos utilizarlo ni con Internet Explorer, ni con Opera, ni con Firefox. Es, desde luego, INFALSIFICABLE.

Otro aspecto distinto es la manera en la que firmemos nosotros nuestros documentos con el DNI electrónico. Ahí sí que podemos hacer lo que queramos. Por ejemplo, desarrollar por nuestra cuenta un programa de software que utilice formatos no estándar al cifrar y al descifrar (firmar y comprobar la firma), y que emplee MD-4, MD-5, SHA-1 y SHA-256 simultánemaente.

A ver si vamos a ser muy paranóicos con las gilipoyeces y luego no comprobamos si el certificado está revocado o no.

Conclusiones del III Foro de las Evidencias Electrónicas


El Foro de las Evidencias Electrónicas surgió hace más de dos años con el objetivo de generar seguridad jurídica en el ámbito de las transacciones electrónicas, el intercambio de documentos y la creación y comercialización de contenidos que se generan diariamente en la Sociedad de la Información. Desde entonces, sus miembros han mantenido una comunicación permanente y numerosos debates a través de un foro electrónico, así como reuniones presenciales que han contado con la participación de expertos de reconocido prestigio en nuevas tecnologías y seguridad jurídica.

Conclusiones1- Es necesario seguir trabajando en la implementación del DNI electrónico, ya que se ha revelado como una herramienta fundamental y eficaz para generar seguridad en la red.

“Actualmente no existe seguridad jurídica en Internet y esta situación afecta cada vez a más personas. El DNI electrónico es una herramienta muy eficaz para garantizarla. En nuestro país, está cobrando una mayor relevancia (actualmente existe 5.000 documentos electrónicos en circulación), pero todavía es necesario un fuerte impulso por parte de todos”.

2- Es importante que todos apoyemos la lucha contra la vulneración de los Derechos de Propiedad Intelectual. Mañana nos puede afectar a nosotros.

“La ciberdelincuencia es un fenómeno cada vez más inquietante. El grado de tolerancia que existe hoy en día en la sociedad sobre algunas formas de ciberdelincuencia, como la descarga de música y vídeo por Internet, es prácticamente absoluto. Es necesario que la sociedad asuma nuevas responsabilidades y ofrezca una respuesta moral y ética a este problema”

3- A pesar de lo mucho que hay que hacer es indiscutible el avance tecnológico, legal y cultural que ha experimentado nuestro país. 

“Es incuestionable que en los últimos años, España ha realizado importantes avances tecnológicos. Sin embargo, si nos comparamos con otros países de la Unión Europea y, sobre todo, con EE.UU. todavía queda mucho por hacer.  Existe un déficit tecnológico que necesita de un esfuerzo titánico por parte de todos. Si no, corremos el riesgo de que España se quede en un país de segunda y tercera fila”

4- Publicaciones como la ‘Guía para tu seguridad en Internet’, elaborada por el Foro de las Evidencias Electrónicas, contribuyen a paliar los riesgos presentes en la red. 

"Esta guía está editada en forma de díptico y tiene un carácter muy divulgativo, siendo una iniciativa novedosa su publicación en España. Incluye recomendaciones y consejos de fácil aplicación y gran utilidad para garantizar la seguridad de los usuarios en Internet que hoy en día superan en nuestro país casi los catorce millones de personas".