Archivo de la categoría: Seguridad

Payment Card Industry (PCI) Data Security Standard


La especificacón de normalización de seguridad de datos Payment Card Industry (PCI) Data Security Standard se ha creado por las principales marcas de tarjetas con la reciente incorporación de todas las tarjetas internacionales para proteger la información de los usuarios y luchar contra la suplantación y otros fraudes que se producen en Internet.

Visa, MasterCard, American Express, y otras asociaciones de tarjetas han definido un conjunto de obligaciones en relación con la seguridad de la información y que deben cumplir los comercios que operan por Internet, las entidades financieras y las empresas que gestionan medios de pago, como Sistema 4b; SERMEPA, o Red 6000. Las medidas de seguridad, que deben auditarse, deben satisfacer ciertas exigencias siempre que se almacenen, se procesen o se transmitan datos de titulares de tarjetas.

Albalia Interactiva es la primera entidad española que ofrece los servicios de Auditoría PCI a las entidades financieras y a los comercios.

Denuncias de intentos de fraude por Internet en el Servicio de Reclamaciones del Banco de España


En la Memoria del Servicio de Reclamaciones del Banco de España del año 2005, se da un indicio estadístico del impacto que las diferentes técnicas de fraude (phishing, pharming, keyloggers, troyanos,…) han tenido en la banca española en el citado año.

Aparte de las escasas actuaciones al alcance del organismo que tiene que ver con sus atribuciones y medios, merece la pena hacerse eco de los comentarios al respecto que figuran en la Memoria:

Se han recibido numerosas denuncias de intentos de fraude por Internet, que no han podido ser objeto de tratamiento por parte del Servicio de Reclamaciones del Banco de España, por exceder su ámbito de competencia.

Dada la multitud de ataques informáticos de los que se ha tenido conocimiento, se alerta a las entidades y usuarios a extremar las medidas de cautela a la hora de enviar las claves de acceso para operar con banca telefónica o electrónica.

El uso de los servicios de banca electrónica implica la utilización y adopción por parte de los usuarios de las medidas de seguridad informática adecuadas de sus equipos (antivirus, firewall, etc.).

Las denuncias de spam, correos falsos procedentes de supuestas entidades financieras para la obtención de las claves de seguridad de los usuarios financieros (phishing), no pueden ser objeto de reclamación contra la entidad financiera suplantada.

Sistemas de ataques más comunes:

Phishing
Conduce a los clientes de una entidad de crédito a una página web falsa, que aparentemente pertenece a dicha entidad. Una vez en dicha página, se solicitan los datos personales, que posteriormente son utilizados para la realización de operaciones fraudulentas.

Pharming
Mediante la explotación de la vulnerabilidad de los sistemas de servidores DNS, el atacante adquiere el nombre de dominio de un sitio web y redirige el tráfico de esa página a otro sitio distinto del verdadero, a través del cual se obtiene la información personal.

Keylogging
Registro de pulsaciones. En ocasiones es utilizado como una técnica de espionaje para obtener contraseñas o claves encriptadas y así traspasar las medidas de seguridad de las entidades de crédito.

Los sistemas que deben utilizarse para evitar en lo posible estos fraudes son:

  • Utilizar el protocolo SSL (Secure Sockets Layer). Permite cifrar la conexión y garantiza la autenticación.
  • Comprobar el propietario del dominio al que se está accediendo.
  • No atender las peticiones de información personal, ni de claves de acceso, mediante correo electrónico o llamadas telefónicas que aparentemente proceden de entidades de crédito.

Técnicas de fraude en cajeros automáticos


Tengo previsto incluir algunos posts en este blog para avisar sobre algunas técnicas de fraude en entornos físicos y virtuales.

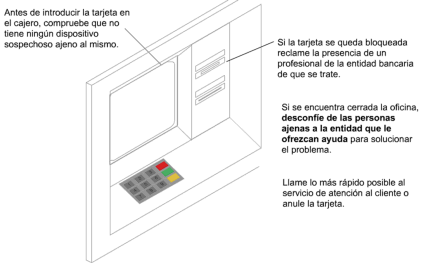
Pero en esta ocasión quisiera hacerme eco de un sitio web que he conocido a través de meneame, y que explica de manera muy gráfica y sencilla algunos tipos de fraude.

El sitio web se denomina «que no te roben» y escenifica algunas técnicas que utilizan ciertos delincuentes para obtener el PIN (Personal Identification Number, número secreto) de la tarjeta de crédito y el contenido de la banda magnética de la tarjeta, con lo que pueden utilizar estos datos en «tarjetas blancas» y extraer dinero en otros cajeros automáticos.

recomendaciones.gif

WikiSTC compendio de información de seguridad


A través de Harlok me he enterado de que se ha publicado la versión española del Wiki sobre seguridad WikiSTC. Habrá que ir dándose de alta para colaborar.

Entrevista a Kevin Mitnick


Mercè Molist es uno de los mejores periodistas tecnológicos del mundo (en masculino neutro). Posiblemente la mejor periodista tecnológica sobre temas de seguridad en español y catalán. Yo siempre disfruto de sus artículos. De todos. Y estoy pendiente de los medios en los que publica para ver cuando sale un artículo suyo.

Recientemente ha publicado su entrevista a Kevin Mitnick, el famoso hacker (básicamente experto en ingeniería social) al que ayudó a detener Tsutomu Shimomura. Mitnick fué detenido en 1995 y salió en libertad en enero del 2000 a través de un acuerdo con el gobierno estadounidense, en el que se contemplaba que durante tres años no podía acercarse a ningún equipo electrónico (ordenadores, teléfonos, etc.). La historia se ha recogido de forma novelada en el libro «Takedown» de John Markoff con Shimomura, y ha sido llevada a la pantalla grande en una película sin excesivo éxito. La versión de Mitnick se recogió en The Fugitive Game: Online with Kevin Mitnick de Jonathan Littman. Takedown se ha publicado en español, pero el traductor no tenía excesivos conocimientos técnicos y mucha jerga está mal traducida, por lo que los más frikis deberían leerlos en inglés.

Mercè ha realizado una interesante entrevista a Kevin Mitnick que referencia en su blog y que recoge en su página personal.

Enhorabuena por la entrevista.

Securewave Sanctuary Device Control.


Mensaje para directivos y responsables de seguridad.

  • Evite que los empleados se lleven ficheros y documentos de la empresa sin su consentimiento.
  • Publique y haga cumplir sus políticas de gestión de la información.

Hay normas como la LOPD (Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal) que imponen ciertas obligaciones a las empresas respecto a las medidas de seguridad que deben seguir.

Lo que pretende esa norma es proteger los datos de las personas, que pueden verse sometidos al abuso de un tratamiento indiscriminado en manos de empresas de marketing y publicidad, especialmente con las posibilidades de tratamiento masivo que dan los ordenadores. Sin embargo, las medidas de seguridad que impone su Reglamento (de momento el Reglamento de la anterior LORTAD, aunque se espera la próxima publicación del Reglamento específico de la LOPD) son de gran utilidad para proteger otros tipos de información.

Controles de Sanctuary Device ControlUno de los riesgos que han aparecido recientemente es el de los dispositivos de almacenamiento (como memorias y discos duros) que son utilizables mediante puertos USB. Y puesto que prácticamente todos los ordenadores tienen puertos USB, la información de la empresa (tanto la que está en el disco local del ordenador como la que está en los servidores de ficheros y en la intranet) corre el riesgo de acabar en uno de esos dispositivos.

La empresa Securewave, cuyos productos distribuye mi empresa Albalia Interactiva ha creado diferentes aplicaciones de seguridad, de las que la más interesante, para atajar el problema que he descrito, es Sancturay Device Control.

Sancturay Device Control es una aplicación ligera que se instala en cada ordenador de la organización y controla los diferentes dispositivos que se le conectan y la información que entra y sale por ellos.

Se gestiona centralizadamente en entornos de red Microsoft que dispongan de Active Directory y permite dar permisos de acceso a periféricos (CD, DVD, Floppy, memory sticks ..) relacionados con grupos de usuarios o de máquinas.

Estos permisos de acceso pueden ser del tipo escritura, lectura o temporales, e incluso en relación con la cantidad máxima de información que se puede insertar o extraer de ellos diariamente. Para usuarios cuyo perfil deba permitir que no se impongan limitaciones, el sistema permite controlar la natiraleza exacta de los ficheros que entran y salen de los dispositivos.

Esta herramienta, de muy bajo coste unitario por licencia (menos de 100 euros, aunque depende del número de unidades adquiridas en una determinada instalación) es una ayuda esencial para poder dar cumplimiento a algunas de las obligaciones de la LOPD que eran muy difíciles de satisfacer hasta fechas recientes.

EMC compra RSA por 2.100 millones de dólares


Aunque EMC es un buen nombre que nos recuerda la única fórmula que recordamos desde el Bachillerato (es broma), RSA puede ser aun mejor.

logo_security_dynamics.gifEn julio de 1996, Security Dynamics adquirió por 200 millones de dólares RSA Data Security, la empresa que se creó para comercializar la implementación del algoritmo RSA (por sus creadores Ron Rivest, Adi Shamir, y Leonard Adleman), el software de cifrado más utilizado del mundo y que es esencial en sistemas como el SET (Secure Electronic Transactions) y el SSL usado por Netscape, Microsoft, IBM, AT&T, y otros, en sus servidores «seguros». Al conocerse entonces la noticia las acciones de Security Dynamics subieron un 27%.

SecurID de Security Dynamics RSASecurity Dynamics había crecido gracias a sus sistemas de identificación de tipo OTP (One Time Password) SecurID y su servidor de autenticación asociado ACE/Server.

La empresa resultante, que adquirió además DynaSoft AB en 1997, conservó el nombre de RSA.

Los años siguientes fueron de crecimiento para Security Dynamics ahora denominada RSA.

  • En Febrero de 2001, adquirió Xcert International, desarrolladora de productos relacionados con la certificación digital
  • En mayo de 2001, adquirió 3-G International, desarrolladora de productos relacionados las tarjetas inteligentes y la biometría.
  • En agosto de 2001, adquirió Securant Technologies, especialista en gestión de identidades, con un producto estrella: ClearTrust.
  • En diciembre de 2005, adquirió Cyota, especialista en seguridad online security y solucions anti-fraude y anti-phishing para entidades financieras.
  • En abril de 2006 adquirió PassMark Security

Por tanto el movimiento de EMC implica un posicionamiento especial del «sector del almacenamiento y la gestión documental» en el «sector de la seguridad», lo que tiene cierta lógica.

EMC, por su parte, también ha experimentado un gran crecimiento, no solo orgánico sino a través de adquisiciones:

  • En agosto de 1999: Data General y CLARiiON
  • En abril de 2001: FilePool (que pasó a ser Centera)
  • En septiembre de 2002: Prisa Networks
  • En abril de 2003: Astrum
  • En juiio de 2003: Legato Corporation (fabricante del software EMC Legato Networker backup)
  • En octubre de 2003: Documentum
  • En diciembre de 2003: VMware
  • En octubre de 2004: Dantz Development Corporation
  • En noviembre de 2004: Allocity
  • En diciembre de 2004: System Management Arts
  • En agosto de 2005: La propiedad intelectual de Maranti Networks
  • En agosto de 2005: Rainfinity
  • En octubre de 2005: Captiva Software
  • En octubre de2005: Acartus
  • En enero de 2006: Internosis
  • En mayo de 2006: Kashya
  • En mayo de 2006: Interlink Group
  • En junio de 2006: nLayers
  • En junio de 2006: ProActivity Software Solutions Ltd.

EMC, que cerró 2005 con una facturación de 9.660 millones de dólares (un 17% más que en 2004), pagará 28 dólares por cada acción de RSA, cuyos ingresos mundiales en el 2005 fueron de 310,10 millones de dólares (un 0,8% más que en 2004). De esta forma, el fabricante de almacenamiento desembolsará cerca de 2.100 millones de dólares para tomar las riendas de un proveedor cuyo catálogo engloba soluciones de seguridad relacionadas con la autenticación, el control de accesos, la administración de identidades y la protección de datos

Cuando concluya la operación a finales de 2006, RSA pasará a convertirse en la división de seguridad de EMC, dirigida por Art Coviello, hasta ahora CEO y presidente de la compañía de seguridad, que pasará a ser uno de los vicepresidentes de EMC.

Con toda seguridad, el nombre de RSA se incorporará al elenco de marcas tan señeras como Documentum. Captiva, Centera, Vmware, Legato y tantas que exhibe EMC.

Tractis, modelo de buenas prácticas en Firma Electrónica


Acabo de publicar mi primer POST como blogger invitado en el Blog de Negonation, como preparación del próximo lanzamiento de Tractis.

La verdad es que estoy muy orgulloso del pequeño pero importante papel de Albalia en el proyecto.,

Las frecuentes críticas a determinadas implementaciones de firma electrónica (o recomendaciones de otras) que hago en este blog han sido tenidas en cuenta en el proyecto de Tractis.  Mi visión sobre la obligatoriedad de reconocer cualquier certificado reconocido, ha sido tenida en cuenta en el proyecto de Tractis. La importancia de generar evidencias electrónicas con indicación de tiempo y validación, ha sido tenida en cuenta en el proyecto de Tractis.

La transparencia en el esfuerzo de desarrollo, elementos de visión y de implementación, y el conocimiento de las personas que están detrás del proyecto, me hacen abrigar grandes expectativas respecto a su éxito. Cuando eso suceda podré decir: «yo estuve allí, preparando el lanzamiento«.

Esquema de Certificación de Prestadores de Servicios de Certificación (PSC)


Anteayer tuve la satisfacción de presidir la reunión plenaria del Esquema de Certificación de PSC desarrollado por ASIMELEC.

Este esquema (Proyecto Bitácora) ha merecido el apoyo del Ministerio de Industria, Turismo y Comercio, dentro del Plan Nacional de Investigación Científica, Desarrollo e Innovación Tecnológica 2004-2007.

Supone el sistema más elaborado existente en España para el cumplimiento de lo previsto en el artículo 11 de la Directiva 1999/93/CE de Firma Electrónica:

Artículo 11 . Notificación

1. Los Estados miembros interesados notificarán a la Comisión y a los demás Estados miembros lo siguiente:

a) información sobre los sistemas voluntarios de acreditación de ámbito nacional, incluidos cualesquiera requisitos adicionales con arreglo al apartado 7 del artículo 3;

b) el nombre y dirección de los organismos nacionales competentes en materia de acreditación y supervisión, así como de los organismos a que se refiere el apartado 4 del artículo 3; y

c) el nombre y dirección de todos los proveedores nacionales de servicios de certificación acreditados.

2. Toda la información facilitada en virtud del apartado 1 y cualquier modificación de su contenido serán notificadas por los Estados miembros a la mayor brevedad.

El servicio de información del artículo 11 ya se ha actualizado desde la última vez que hablé de este tema. Esta es la información que (¡por fin!) figura sobre España:

SPAIN

a) information on national voluntary accreditation schemes, including any additional requirements pursuant to Article 3(7):

Spain has no national governmental voluntary accreditation schemes.

Nonetheless, there is a private initiative of a voluntary accreditation scheme managed by the «Asociación Multisectorial de Empresas Españolas de Electrónica y Comunicaciones» (ASIMELEC – www.asimelec.es)

The Spanish Law on electronic signatures implements article 3(7) of the Directive. Therefore, Public Administrations may impose additional requirements accordingly.

b) the names and addresses of the national bodies responsible for accreditation and supervision as well as of the bodies referred to in Article 3(4):

– Body responsible for supervision:

Ministry of Industry, Tourism and Commerce. http://www.mityc.es (Spanish/English)

– Accreditation body:

NA

– Certification bodies: In process of being designated: National Cryptology Centre – National Intelligence Centre. http://www.oc.ccn.cni.es/index_en.html

c) the names and addresses of all accredited national certification service providers:

The certification service providers which have notified (not accredited) their activities in Spain at the present moment are listed in the following URL:

http://www11.mityc.es/prestadores/busquedaPrestadores.jsp (Spanish)

Creo que este es un gran espaldarazo para el esquema y pronto se conocerán otros de igual o de mayor calado.

Entre las decisiones adoptadas en la reunión a la que me refiero, cabe señalar la aprobación de las tarifas de obtención del sello de calidad de ASIMELEC para PSC, para lo que queda de 2006 y para el 2007, que hacen que la propuesta sea muy atractiva para los prestadores de servicios de certificación que hasta la fecha se hubieran auditado bajo las especificaciones de Webtrust for CAs.

Avanzo los principales valores:

  • Primera certificación (válida por 2 años):
    • Certificado normalizado: 6.000 euros
    • Certificado reconocido: 12.000 euros
  • Certificaciones sucesivas (por renovación o cambio de alcance, validez 2 años):
    • Certificado normalizado: 3.000 euros
    • Certificado reconocido: 6.000 euros

El pago puede fraccionarse en los 2 años de vigencia del sello de calidad, aunque debe tenerse en cuenta que el mantenimiento del sello tiene un coste, el segundo año, del 20% del coste de la certificación sucesiva (lo que en el certificado normalizado equivale a un coste anual de 1.800 euros).

Además de acreditar las buenas prácticas adoptadas por el PSC, el sello aporta otras ventajas:

  • Facilita la inclusión de las Autoridades de Certificación (CAs) raiz del PSC en los productos de Microsoft.
  • Reduce el coste del Seguro Obligatorio de PSC
  • Facilita la aceptación del PSC ante las Administraciones Públicas.

ASIMELEC tiene previsto un mecanismo de apoyo para la adopción del sello que lo hace aún más interesante.