Archivo de la categoría: Evidencias electrónicas

Las evidencias electrónicas son pruebas aportadas a un órgano jurisdiccional para demostrar que algo ha sucedido, o para identificar a su autor o las circunstancias en que aquello sucedió. Pero para que las acepte el juez, hay que cumplir algunos requisitos

Recordatorio: 10 de junio, Foro de las Evidencias Electrónicas


Atención. Ultimos días.

No se os olvide bloquear en la agenda el 10 de junio de 2008 para poder acudir al V Foro de las Evidencias Electrónicas en Madrid, en el Hotel Ritz. El acceso es gratuito para los especialistas del ámbito de la tecnología y el derecho, pero es imprescindible inscribirse.

Este es el plan previsto:

08:30 – 09:10 Recepción de Asistentes
Acreditación y entrega de documentación

09:10 – 09:20 Presentación del V Foro de las Evidencias Electrónicas
D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

09:20 – 09:45 Ceremonia de Apertura
Excmo. Sr. D. Miguel Sebastián. Ministro de Industria, Turismo y Comercio.
Pdte. confirmar.

09:45 – 10:45 Primera Sesión: Prueba Electrónica. Análisis Jurídico

  • D. José María Anguiano. Socio. Garrigues
    «Análisis del entorno actual»
  • D. César Belda. Notario. Consejo General del Notariado. Director General de Feste
    «Presencia, evidencia y fehaciencia»
  • D. Enrique López. Vocal-Portavoz. Consejo General del Poder Judicial
    «El correo electrónico como prueba»
  • D. Salvador Soriano. Subdirector General de Servicios de la Sociedad de la Información.
    Ministerio de Industria, Turismo y Comercio
    «Prueba electrónica en el ámbito de la Administración Pública»
    Sesión moderada por D. José María Anguiano. Socio. Garrigues

10:45 – 11:45 Segunda Sesión: Prueba Electrónica. Análisis de Casos Prácticos

  • D. Iñigo Sagardoy. Socio. Sagardoy Abogados
    «La problemática de la prueba electrónica en el procedimiento laboral»
  • D. Jesús Rubí. Director General Adjunto. AEPD
    «Intimidad versus 24.2»
  • D. Matías Bevilacqua. Director Tecnológico. Cybex
    «Cadena de custodia de la prueba»
  • D. Pedro Farré. Jefe Oficina Propiedad Intelectual. Sociedad General de Autores
  • «La indefensión de los titulares de derechos de Propiedad Intelectual»
    Sesión moderada por D. José María Anguiano. Socio. Garrigues

11:45 – 12:15 Pausa Café

12:15 – 13:15 Tercera Sesión: Prueba Electrónica. Análisis de la Identidad Digital

  • D. Ignacio Alamillo. Consultor Dirección General Sociedad de la Información. Generalitat de Catalunya
    «Seguridad en federación de identidades»
  • D. Manuel Marchena. Magistrado de la Sala Segunda del Tribunal Supremo
    «Retos procesales ante la ciberdelincuencia»
  • D. Juan Salom. Grupo de Delitos Telemáticos. Unidad Central Operativa. Guardia Civil
    «Trazabilidad de las relaciones telemáticas»
  • D. Carlos Jiménez. Presidente. Secuware
    «Suplantación electrónica de la identidad»
    Sesión moderada por D. Jorge Alcalde. Periodista. Director Revista Quo

13:15 – 14:15 Cuarta Sesión: Aspectos Técnicos de la Prueba Electrónica

  • D. Rafael Ortega. Socio. Ernst & Young
  • D. Luis Jara. Director Técnico. Logalty
  • D. Jorge Martín. Brigada de Investigación Tecnológica. Ministerio del Interior
  • D. Carlos Maza. Subdirector General de Tecnologías de la Información y Comunicaciones. Subsecretaría del Ministerio de Industria, Turismo y Comercio
    Sesión moderada por D. Julián Inza. Presidente Albalia Interactiva
     

14:15 – 14:40 Resumen y Conclusiones
D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

14:40 – 15:00 Ceremonia de Clausura
D. Sebastián Muriel. Director General. Red.es
Copa de vino español

I Congreso Internacional de Ingeniería Forense. INGEFOR-08


Del 6 al 10 de octubre de 2008 tendrá lugar en Madrid, en la Escuela Técnica Superior de Ingenieros de Minas,  el I Congreso Internacional de Ingeniería Forense INGEFOR-08, con el objetivo de reunir  a los profesionales, tanto del mundo de la Técnica como del Derecho, para suscitar el estudio de la interrelación de estos dos campos, fundamentalmente en apoyo de la Ingeniería en las labores periciales y de investigación  judicial. 

El desarrollo de la ciencia y de la técnica han llevado a la tecnología a cotas de precisión tan elevadas que los dispositivos y aplicaciones que hoy son realidad, se consideraban inviables tan solo hace cincuenta años.

Por esta razón lo que antes no era evidenciable aparece ahora con meridiana claridad a los ojos del investigador forense merced a sofisticados procedimientos de análisis, rastreo, escaneo, medida, catalogación, datación, reconstrucción e identificación. La integración, aplicación y sistematización de todos estos procedimientos han constituido procesos y protocolos de actuación que han impulsado todos los campos del conocimiento contemporáneo. Sin embargo, ha sido la ciencia forense, tan necesitada de rigor y exactitud, la que, en mayor medida, se ha nutrido de este alto nivel de sofisticación tecnológica. De hecho, la finalidad de la actuación del investigador forense es el establecimiento de los hechos y la manera en la que se desarrollaron, objetiva y precisamente, de manera indubitable, ante un tribunal. Y en esto ha consistido la actuación del experto forense, tradicionalmente ligado a campos de la ciencia como la medicina, la biología, la bioquímica, la biometría, para colaborar con la justicia en la aclaración de todo tipo de casos delictivos.

No obstante, el desarrollo tecnológico ha devenido en una mayor relevancia de la técnica y, en consecuencia, de la ingeniería, para investigar, determinar y demostrar todo tipo de acciones directamente relacionadas con el delito o el fallo, consciente o no, de todo tipo de mecanismos e infraestructuras. Esta nueva realidad ha demandado una mayor tecnificación y especialización de la ciencia forense, que ha aceptado el reto y lo ha superado mediante la ingeniería forense.

Así pues, la implantación de la ingeniería forense a nivel mundial ha materializado no sólo una tendencia progresiva a la especialización, que se ha manifestado en la constante aparición de nuevas disciplinas, materias, ramas y aplicaciones, sino también la incorporación de nuevos entornos de trabajo como el campo de la accidentología, fallos estructurales o inadecuación de materiales que  han conformado la naturaleza de la ingeniería forense.

Por lo tanto, es posible concluir que la ingeniería forense se ocupa hoy de la investigación y aclaración de situaciones o sucesos relacionados con campos científicos o técnicos para el establecimiento de la responsabilidad legal, ya sea en un entorno penal o de cualquier otra naturaleza. Por esta razón la ingeniería forense se nutre de todas las ramas de la ingeniería, de la ciencia y del derecho para alcanzar su objetivo.

De todo lo expuesto se deriva el elevado nivel de fragmentación y diversificación hoy existente en todo tipo de entidades, instituciones y organismos directa o indirectamente relacionados con la ingeniería forense. Se hace, así pues, necesaria una mayor coordinación y unificación entre todos los que formamos parte de esta macro-disciplina.

La unificación y coordinación mencionadas anteriormente, tan esenciales para alcanzar un nivel de eficiencia y efectividad óptimos, con la consiguiente repercusión beneficiosa para la sociedad, constituye uno de los principales objetivos de INGEFOR-08. Para conseguirlo se han incluido en el congreso las especialidades más representativas de los principales campos de la ingeniería forense actual, ya que es imprescindible dar una visión global en la que los trabajos, investigaciones y experiencias de los expertos cualificados en cada una de las materias no se queden incompletos o insuficientemente aplicados por falta de relación con materias o instituciones anejas o, quizás, no tan evidentemente vinculadas.

El otro gran objetivo de INGEFOR-08 está constituido por el estado del arte de las principales disciplinas integradoras de la ingeniería forense con el fin de constatar procedimientos y metodologías así como su eficiencia y efectividad. Esto nos permitirá consensuar y perfeccionar protocolos de actuación y su posible sistematización y normalización para agilizar y dinamizar los procesos de actuación así como para preservar, custodiar y, posteriormente, evaluar la prueba pericial, que constituye el verdadero campo de trabajo del ingeniero forense y que, por lo tanto, no puede ser contaminado ni alterado en modo alguno.

Para alcanzar estos objetivos se ha invitado al encuentro a las Principales Instituciones, Organismos e Investigadores a nivel Internacional.

V Foro de las Evidencias Electrónicas 2008


Foro de las Evidencias ElectrónicasEl próximo 10 de junio de 2008 se celebra en el Hotel Ritz de Madrid, como en anteriores ediciones, el V Foro de las Evidencias Electrónicas, con el siguiente programa:

08:30 – 09:10 Recepción de Asistentes
Acreditación y entrega de documentación

09:10 – 09:20 Presentación del V Foro de las Evidencias Electrónicas
D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

09:20 – 09:45 Ceremonia de Apertura
Excmo. Sr. D. Miguel Sebastián. Ministro de Industria, Turismo y Comercio.
Pdte. confirmar.

09:45 – 10:45 Primera Sesión: Prueba Electrónica. Análisis Jurídico

  • D. José María Anguiano. Socio. Garrigues
    «Análisis del entorno actual»
  • D. César Belda. Notario. Consejo General del Notariado. Director General de Feste
    «Presencia, evidencia y fehaciencia»
  • D. Enrique López. Vocal-Portavoz. Consejo General del Poder Judicial
    «El correo electrónico como prueba»
  • D. Salvador Soriano. Subdirector General de Servicios de la Sociedad de la Información.
    Ministerio de Industria, Turismo y Comercio
    «Prueba electrónica en el ámbito de la Administración Pública»
    Sesión moderada por D. José María Anguiano. Socio. Garrigues

10:45 – 11:45 Segunda Sesión: Prueba Electrónica. Análisis de Casos Prácticos

  • D. Iñigo Sagardoy. Socio. Sagardoy Abogados
    «La problemática de la prueba electrónica en el procedimiento laboral»
  • D. Jesús Rubí. Director General Adjunto. AEPD
    «Intimidad versus 24.2»
  • D. Matías Bevilacqua. Director Tecnológico. Cybex
    «Cadena de custodia de la prueba»
  • D. Pedro Farré. Jefe Oficina Propiedad Intelectual. Sociedad General de Autores
  • «La indefensión de los titulares de derechos de Propiedad Intelectual»
    Sesión moderada por D. José María Anguiano. Socio. Garrigues

11:45 – 12:15 Pausa Café

12:15 – 13:15 Tercera Sesión: Prueba Electrónica. Análisis de la Identidad Digital

  • D. Ignacio Alamillo. Consultor Dirección General Sociedad de la Información. Generalitat de Catalunya
    «Seguridad en federación de identidades»
  • D. Manuel Marchena. Magistrado de la Sala Segunda del Tribunal Supremo
    «Retos procesales ante la ciberdelincuencia»
  • D. Juan Salom. Grupo de Delitos Telemáticos. Unidad Central Operativa. Guardia Civil
    «Trazabilidad de las relaciones telemáticas»
  • D. Carlos Jiménez. Presidente. Secuware
    «Suplantación electrónica de la identidad»
    Sesión moderada por D. Jorge Alcalde. Periodista. Director Revista Quo

13:15 – 14:15 Cuarta Sesión: Aspectos Técnicos de la Prueba Electrónica

  • D. Rafael Ortega. Socio. Ernst & Young
  • D. Luis Jara. Director Técnico. Logalty
  • D. Jorge Martín. Brigada de Investigación Tecnológica. Ministerio del Interior
  • D. Carlos Maza. Subdirector General de Tecnologías de la Información y Comunicaciones. Subsecretaría del Ministerio de Industria, Turismo y Comercio
    Sesión moderada por D. Julián Inza. Presidente Albalia Interactiva
     

14:15 – 14:40 Resumen y Conclusiones
D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

14:40 – 15:00 Ceremonia de Clausura
D. Sebastián Muriel. Director General. Red.es
Copa de vino español

El acceso es gratuito para los especialistas del ámbito de la tecnología y el derecho, pero es imprescindible inscribise.

Perfil del Contratante en Contratación Pública Electrónica


En la Ley 30/2007 de Contratos del Sector Público que ya he mencionado en otras ocasiones en relación con la obligación de facturar electrónicamente a los organismos del Sector Público Estatal se incluye un artículo, el 42,  de particular importancia.

“Perfil de contratante.-1. Con el fin de asegurar la transparencia y el acceso público a la información relativa a su actividad contractual, y sin perjuicio de la utilización de otros medios de publicidad en los casos exigidos por esta Ley o por las normas autonómicas de desarrollo o en los que así se decida voluntariamente, los órganos de contratación difundirán, a través de Internet, su perfil de contratante. La forma de acceso al perfil de contratante deberá especificarse en las páginas Web institucionales que mantengan los entes del sector público, en la Plataforma de Contratación del Estado y en los pliegos y anuncios de licitación. 2. El perfil de contratante podrá incluir cualesquiera datos e informaciones referentes a la actividad contractual del órgano de contratación, tales como los anuncios de información previa contemplados en el artículo 125, las licitaciones abiertas o en curso y la documentación relativa a las mismas, las contrataciones programadas, los contratos adjudicados, los procedimientos anulados, y cualquier otra información útil de tipo general, como puntos de contacto y medios de comunicación que pueden utilizarse para relacionarse con el órgano de contratación. En todo caso deberá publicarse en el perfil de contratante la adjudicación provisional de los contratos. 3. El sistema informático que soporte el perfil de contratante deberá contar con un dispositivo que permita acreditar fehacientemente el momento de inicio de la difusión pública de la información que se incluya en el mismo. 4. La difusión a través del perfil de contratante de la información relativa a los procedimientos de adjudicación de contratos surtirá los efectos previstos en el Título I del Libro III.

Es decir, se instaura la obligación de contar con mecanismos de sellado de tiempo o de tercera parte de confianza que aporten certeza a determinados tiempos del proceso de contratación.

El tema se ha tratado de forma muy completa en otros Blogs, como esPublico, y Compras Públicas Eficaces que en uno de sus artículos se refiere al sellado de tiempo.

En Albalia Interactiva hemos diseñado dos soluciones diferentes para resolver el reto planteado por el artículo 42 de la LCSP. En función de la infraestructura tecnológica del organo de contratación pública será más adecuada una u otra, e incluso variantes sobre los diseños básicos, de modo que estamos encantados de explicar el mejor uso de la firma electrónica en la contratación a los ayuntamientos y organismos que contactan con nostros.

Ya ha pasado la fecha que marcaba el inicio de la obligación de contar con soluciones (el 1 de mayo de 2008), pero las soluciones de Albalia permiten un despliegue rápido y de bajo coste.


Herramientas de interés forense


He leido el artículo de Enrique Dans sobre las nuevas herramientas forenses de Microsoft, y en esta ocasión no puedo estar de acuerdo con él.

En todos los sistemas operativos se dejan rastros de actividad, en particular logs de diferentes tipos, y existen diferentes herramientas, en Windows, en Mac y en Linux para recuperar esa información que ayuda en la investigación de delitos (y, a veces en la recuperación de datos por el dueño legítimo de la máquina tras borrados accidentales).

El que haya una herramienta más no puede parecer mal a nadie. Y desde luego, no se trata de una puerta trasera.

V Foro de las Evidencias Electrónicas 2008


El próximo dia 10 de junio de 2008 tendrá lugar la quinta edición del Foro de las Evidencias Electrónicas en el tradicional enclave del Hotel Ritz de Madrid.

Una nutrida asistencia de especialistas en la lucha contra el delito de base informática y de expertos en el valor probatorio de los documentos electrónicos debatirá en torno a las importantes novedades legislativas de los últimos meses, abordando temas no exentos de controversia.

Una gran oportunidad para los patrocinadores que ven en este consolidado evento el puente más firme entre el mundo del derecho y el de la tecnología.

Campaña “Queremos ordenadores con chipetera“


He creado una página fija para la Campaña «Ordenadores con chipetera». Por favor difundidla entre vuestras amistades y comunicadme las páginas que hagan referencia a la campaña, para que pueda incluir la reseña.

Igualmente, si conoceis modelos de ordenador que tengan lector de tarjeta chip (especialmente portátiles, porque los de sobremesa lo resuelven fácilmente con un teclado que lo incluya) hacédmelo saber para que los incluya en la lista.

Responsabilidad de las entidades financieras por usar medios de autenticación inseguros


Desde hace unos cuantos años vengo defendiendo que el mensaje que dan las entidades financieras en los casos de phishing no son correctos. No se trata de que «le hayan engañado al cliente por no ser cuidadoso con las claves» sino que «han engañado al cliente porque el sistema de autenticación que ofrece el banco favorece el engaño«.

Efectivamente, la «ingeniería social» diseña engaños que en ocasiones tienen bien poco de tecnologicos, pero que son muy creibles por la escasa interiorización de los usuarios sobre las materias de seguridad en entornos internet. Pero es que los usuarios no tienen por qué ser especialistas, y las entidades financieras deberían definir «experiencias de usuario» comunes con herramientas básicas de seguridad que permitieran a los usuarios detectar cuando están siendo engañados.

El actual enfoque de la banca frente a las redes de phishing se parece al de las gacelas que se plantean escapar del león. No se trata de correr más que el león, se trata de correr más que la gacela más lenta, que es la que sucumbirá en la carrera. Es decir, cada entidad no se plantea resolver el problema, sino dificultar el fraude solo un poco más que la entidad vecina, contando con que los delincuentes se cebarán primero sobre las entidades más expuestas.

Al final perdemos todos. Los clientes por las molestias causadas, y las entidades financieras por la pérdida de credibilidad, que es lo mismo que la pérdida de confianza. El principal activo de las entidades financieras.

Yo llevo muchos años clamando en el desierto por lo que me parece un enfoque reprobable del tratamiento de la seguridad por las entidades financieras (salvo honrosas excepciones como la de Caixa Galicia), y mi principal crítica es que las entidades no hayan sido capaces de consensuar el modelo común de gestión de la seguridad de sus usarios de banca electrónica, pese a las advertencias de los especialistas y los informes emitidos en el marco del CCI (Centro de Cooperación Interbancaria).

Por otro lado, en cierto modo no me extraña. Si cada vez que las entidades se reunen para cualquer tema la Comisión Nacional de la Competencia ve fantasmas de concertación anticompetitiva, se te quitan las ganas de buscar el bien común.

(Otro dia hablaré de mi percepción sobre la «incompetencia» de la Comisión Nacional de la Competencia).

Así que el artículo aparecido hace unos días en El País, tiene, en mi opinión, un carácter agitador imprescindible. En el Banco de España «ya no cuela» el tema de la responsabilidad del usuario, y es preciso ponerse serios con el problema de la seguridad.

(También estoy tentado de escribir un artículo con mis «recetas»)

El artículo, de Piedad Oregui, apareció en la sección salmón de El País el domingo 13 de abril de 2008.

Tirón de orejas para la banca

El Banco de España critica a las entidades financieras por lavarse las manos ante los casos de fraudes electrónicos

El Banco de España lo tiene claro: las entidades financieras no pueden lavarse las manos en lo relativo al fraude electrónico. Su servicio de reclamaciones -las primeras quejas por este motivo comenzaron a recibirse a finales de 2005 y, desde entonces, se han ido acelerando- es contundente. «No parece equitativo ni proporcionado que las entidades eludan sin más su responsabilidad, dirigiendo a sus clientes a los tribunales de justicia y haciendo recaer en los mismos la totalidad de los importes defraudados. No se estima ajustado a las buenas prácticas bancarias que las entidades, al amparo de las cláusulas contractuales que les exoneran de toda responsabilidad, se desentiendan de los problemas de sus clientes sin realizar actividad probatoria alguna que permita determinar lo realmente sucedido; debiendo, en definitiva, demostrar un cierto grado de diligencia en la gestión de estas reclamaciones de sus clientes. Éstos -no debe olvidarse- han depositado en aquéllas no sólo sus fondos, sino también su confianza».

Clientes indefensos

«Las entidades», prosigue el banco emisor, «al hacer recaer en sus clientes toda la responsabilidad, así como la carga de la prueba de haber actuado correctamente, les colocan en una situación de inferioridad e indefensión, cuando son las propias entidades las que les han ofrecido el sistema y han elegido el mecanismo de seguridad que han estimado más conveniente, resultando, por tanto, que cualquier fraude operado pondría en evidencia la debilidad del sistema de autenticación utilizado».

Son varias las razones que el Banco de España aduce para justificar este tirón de orejas a la banca, y ello pese a que, desde su punto de vista, «con carácter general, las entidades de crédito cuentan con medidas de seguridad internas muy eficaces y acertadas a efectos de prevenir y minimizar el fraude electrónico». Para la máxima autoridad monetaria, en primer lugar, «estas medidas, muy importantes en su fin, no son suficientes para eludir los riesgos, pues las actuales sofisticaciones de los fraudes electrónicos superan las posibilidades del cliente medio que, en general, no es un experto en seguridad informática».

En segundo lugar, por razones técnicas: «Es de sobra conocido que los sistemas de autenticación ofrecidos a los clientes de banca electrónica por la mayoría de las entidades de crédito son sistemas débiles o de un solo factor (una clave fija o aleatoria), a pesar de que la mayoría de los expertos en seguridad informática coinciden al señalar que las medidas de autenticación son más eficaces si incorporan dos factores: algo que el cliente conoce (una clave) y algo que el cliente tiene (un token, un teléfono móvil, etcétera). Estos sistemas de doble factor podrían evitar la captura indebida de la firma electrónica y, por consiguiente, el fraude».

En tercer lugar, por una cuestión de información: «Si bien en los contratos se informa al cliente de las condiciones para operar y de las consecuencias que le depararía un uso indebido de sus claves, no se le suele advertir del riesgo de que éstas puedan ser capturadas por los ciberdelincuentes para su posterior uso con fines delictivos ni de que, en este caso, deberá soportar los quebrantos ocasionados». Por último, la reprimenda tiene también un componente de «falta de responsabilidad». «Tampoco podemos olvidar que el usuario de banca electrónica puede acceder a este servicio no sólo desde su equipo en su domicilio sino también desde lugares públicos como bibliotecas, hoteles o cibercafés y, en muchos casos, sin necesidad de un puesto fijo gracias a las redes inalámbricas».

«Algunas entidades dan publicidad a esta facilidad en su página web», prosigue el razonamiento del Banco de España, «destacando que la banca electrónica permite realizar todo tipo de operaciones bancarias a través de Internet desde cualquier lugar en el que se encuentre y a cualquier hora. Dicho esto, puede resultar un tanto incongruente que si la entidad no ha limitado expresamente las vías de acceso a este canal, pretenda que su cliente sea el único responsable de la falta de seguridad del equipo a través del cual se efectuó la operación fraudulenta».

Responsabilidad de la banca

Por último, desde el Banco de España se recuerda que la recientemente publicada Directiva 2007/64/CE del Parlamento Europeo y del Consejo de 13 de noviembre de 2007 sobre servicios de pago en el mercado interior establece: «Cuando un usuario de servicios de pago niegue haber realizado una operación ya ejecutada (o alegue que ésta se realizó de manera incorrecta), corresponderá a su proveedor demostrar que la operación fue autenticada, registrada con exactitud y contabilizada, y que no se vio afectada por un fallo técnico o cualquier otra deficiencia, teniendo en cuenta que la utilización del instrumento de pago registrada por el proveedor no bastará necesariamente para demostrar que la operación fue autorizada por el ordenante, ni que éste actuó de manera fraudulenta o incumplió deliberadamente o por negligencia grave una o varias de sus obligaciones».

Cuadro: Los fraudes más habituales

  • Fraudes derivados de la utilización con fines fraudulentos de las claves operacionales de clientes de banca electrónica, que tienen como resultado la realización de transferencias de fondos de las cuentas de los clientes a las de terceras personas (que se utilizan como intermediarios, comúnmente conocidos como «muleros»), desde las que a su vez se dispone de los fondos, normalmente en efectivo o mediante envío a través de un establecimiento de cambio o de envío de dinero como Western Union, perdiéndose la pista de la operación, lo que dificulta enormemente la localización de los autores de la estafa.
  • Fraudes o timos tradicionales a través de páginas web (ofertas falsas de venta de productos o servicios difundidos a través de una determinada página web).
  • Casos de suplantación de identidad en los que mediante la utilización de documentación robada -DNI, NIE o pasaporte- se abren cuentas o se contratan operaciones a nombre de la persona que ha sido objeto del robo o sustracción.

Los fraudes derivados del uso de claves de acceso y operación en la mayoría de los casos se originan por la captura de dichas claves a través de alguno de los siguientes sistemas:

  • Phishing: a través de un correo electrónico, generalmente enviado de forma masiva, el usuario recibe un aviso de una entidad de crédito que le indica la necesidad de visitar el sitio web de dicha entidad e introducir sus datos de acceso. La dirección desde la que se envía este correo es generalmente manipulada para confundir al usuario aparentando proceder de una cuenta de correo legítima de la entidad. Este correo incluye un link a la URL que el usuario ha de visitar y que le dirige a un sitio web que no se corresponde con el de la entidad afectada, aunque suele presentar un aspecto y funcionalidades similares. Todos los datos introducidos en la página fraudulenta son convenientemente registrados por los responsables del fraude siendo en algunos casos almacenados en algún fichero de la propia web o enviados a una cuenta de correo electrónico.
  • Pharming: de forma similar al phishing, el fraude se produce por la redirección del usuario hacia una página que suplanta la imagen de la entidad de crédito correspondiente y que recoge los datos de acceso a los servicios online introducidos por el usuario. En este caso, la redirección del usuario hacia páginas distintas de la legítima de la entidad no se realiza con técnicas de ingeniería social sino que se debe a una modificación previa del DNS. Los primeros incidentes de este tipo se debían a una modificación en el fichero host del equipo del usuario, pero nuevas variantes apuntan a la utilización de servidores DNS externos comprometidos o a modificaciones en la configuración del router que proporciona al usuario un acceso a Internet por banda ancha. Este tipo de fraude electrónico se aloja por tanto bajo el dominio legítimo de la entidad cuya resolución DNS proporciona una dirección IP distinta de la legítima.
  • Malware bancario (troyanos, keyloggers, etcétera): bajo este epígrafe se enmarcan todos aquellos casos de fraude a través de cualquier tipo de malware. Un ejemplo de mecanismos de este tipo son los keyloggers, que registran las pulsaciones del teclado y las envían para su posterior utilización sin el conocimiento del usuario. Los capturadores de pantalla presentan un funcionamiento y prestaciones similares. Otros códigos maliciosos detectan cuando el usuario accede al sitio web de una entidad de crédito y, de manera local, inyectan el código correspondiente para capturar las claves de acceso que el usuario introduce.
  • Estafa piramidal / hoax / cartas nigerianas y otros timos tradicionales distribuidos por correo electrónico: en todos los casos se trata de intentos de fraude en los que, bajo diferentes estrategias de ingeniería social, el timador pretende convencer al usuario de que le adelante una determinada cantidad de dinero (que, por supuesto, no volverá a recuperar) o sus datos bancarios o personales (que serán posteriormente utilizados por el timador). Suelen distribuirse a través de correos electrónicos enviados de forma masiva.

Fuente: Servicio de Reclamaciones del Banco de España.

 

Los SMS certificados plenamente válidos como sistema de notificación telemática


Gracias a las confidencias de Sisco Sapena, hemos sido los primeros en anunciar la disponibilidad de los servicios de SMS certificado que ha lanzado Lleida.Net

Ahora, coincidiendo con su presencia en una feria Wireless de Las Vegas, tenemos ocasión de anunciar justo antes de que se haga público la disponibilidad de un interesante dictamen jurídico que señala la plena validez probatoria de este tipo de notificaciones.

Según el documento redactado por D. Ángel García Fontanet, expresidente de la Sala Contencioso Administrativo del Tribunal Superior de Justicia de Cataluña las notificaciones realizadas a través del teléfono móvil (básicamente por SMS, pero incluso por comunicación oral) tienen valor probatorio si consta la vinculación del teléfono móvil con la persona a la que se ha de notificar y si consta el contenido de la comunicación y el momento en que se practicó, así como los detalles específicos de la notificación como el medio empleado y la identificación de origen y destino de la comunicación.

Hace extensa referencia a varias normas que en nuestro ordenamiento jurídico expresamente señalan la validez de las notificaciones telemáticas y a varias sentencias en las que el uso del móvil y específicamente de SMS es determinante en la relación de hechos probados, o incluso cuando no se dispone de capacidad probatoria por haber borrado un SMS y carecer de fehaciencia la comunicación.

Del informe pueden entresacarse interesantes conclusiones, como la que referencia al libro «Notificaciones Telemáticas» de Eduardo Gamero Casado:

«Afirma, con razón, que a pesar del rigor normativo en el diseño de la práctica de las notificaciones, lo que resulta esencial es que no genere indefensión al destinatario, como se desprende, entre otros,  del contenido de las SSTS  de 14.10.96 y 29.06.96 (AR 7271 y 5832).

Esta indefensión no puede alegarse cuando esta tiene su origen en causas imputables a quien dice haberla sufrido, por su inactividad, desinterés, impericia o negligencia (SSTS 04.05.98 y 25.06.97, AR 4719 y 5310).

Se prima la realidad material de lo acontecido a las incidencias de la tramitación formal.»

Caixa Galicia acepta contratos electrónicos con el DNI electrónico


Ayer tuve la ocasión de colaborar con Caixa Galicia en el lanzanmiento una nueva forma de contratación electrónica, pienera entre las entidades financieras y que fue presentada en rueda de prensa en La Coruña.

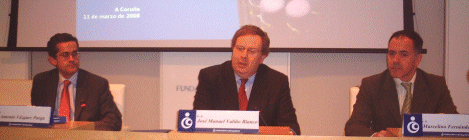
Rueda de Prensa - Caixa Galicia - José Valiño, Marcelino Fernández, Antonio Vázquez de Parga

En virtud de este desarrollo, las personas que deseen abrir una cuenta Caixa-Galicia-On podrán utilizar su DNI electrónico (DNIe) y otros certificados reconocidos para firmar el contrato por Internet. Todo desde la comodidad de su casa y sin tener que desplazarse a las oficinas de la caja de ahorros o al buzón de correos.  

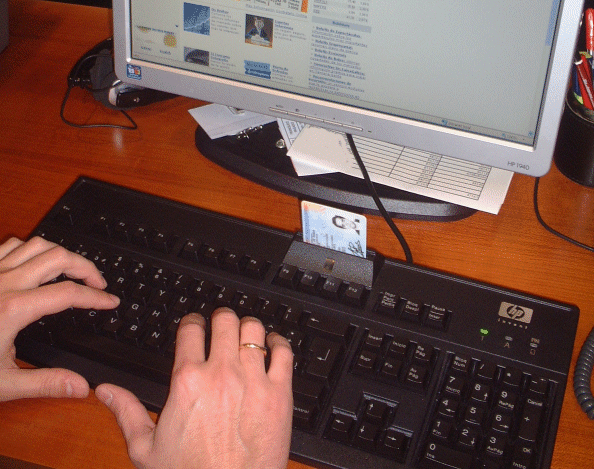
El nuevo DNIe incluye un chip que contiene dos certificados, uno de autenticación y otro de firma. Algunos bancos y cajas, entre los que se encuentra Caixa Galicia ya han utilizado el certificado de autenticación para identificar a sus clientes cuando acceden a su página web. Caixa Galicia es la primera entidad que habilita el uso del certificado de firma electrónica y posibilita así la contratación de servicios financieros 100% online.  

Este anuncio se produce en el marco de los procesos de innovación que Caixa Galicia ha impulsado desde hace unos años. 

En Mayo de 2002, Caixa Galicia lanza su Oficina por Internet, On Caixa Galicia, con el fin de satisfacer la creciente demanda por parte de los clientes del uso de nuevos canales para la contratación de productos y servicios financieros.
 
Con esta iniciativa, Caixa Galicia marcaba distancias respecto al sector de cajas de ahorro por su mayor y más avanzado uso de las nuevas tecnologías y canales en su actividad comercial.

En ese momento, el proceso de contratación online era doble: por un lado, estaban los clientes de Banca Electrónica de la Caja gallega, que podía contratar productos financieros de manera online, utilizando sus claves como firma de los contratos; y por otro lado, los nuevos clientes, que por motivos de seguridad, debían identificarse a través de un sistema de correspondencia convencional.

Desde el año 2002, el avance tecnológico ha sido constante, y Caixa Galicia ha liderado diferentes iniciativas relacionadas con las mejoras de la autenticación de clientes en los servicios web, con el uso de la telefonía móvil o la funcionalidad disponible en los cajeros automáticos. De hecho, el DNI Electrónico ya se utiliza en Caixa Galicia como sistema de autenticación para acceder a su servicio de Banca Electrónica, Caixa Activa, a través de la página web de la entidad. 

El servicio que hoy se anuncia, reconoce el derecho de los ciudadanos a utilizar el DNI electrónico en sus transacciones telemáticas, y por ello se enmarca en un conjunto de iniciativas legislativas que se han producido durante el año 2007, que afectan a las entidades financieras y a otros sectores, y que se han tenido en cuenta de forma pionera al desarrollar el proyecto:

  • Ley 11/2007, de 22 de junio, de acceso electrónico de los ciudadanos a los Servicios Públicos.
  • Ley 22/2007, de 11 de julio, sobre comercialización a distancia de servicios financieros destinados a los consumidores.
  • Ley 56/2007, de 28 de diciembre, de Medidas de Impulso de la Sociedad de la Información.

El gobierno ha invertido más de 315 millones de euros en el despliegue del DNI electrónico. Próximamente se completará el despliegue de equipamiento en las comisarias de expedición del DNI y ya no será posible conseguir el antiguo DNI al ir a renovar.

En Marzo de 2008 se superará la barrera de los 3 millones de DNIe emitidos y a un ritmo de 20.000 unidades expedidas cada dia,  se estima que 2008 finalizará con más de 6 millones de documentos.

El DNIe va a ser un instrumento de capital importancia en la modernización de las relaciones entre ciudadanos, empresas y administraciones públicas. Muy pronto será habitual utilizarlo para la contratación de todo tipo de servicios por Internet, desde abrir una cuenta bancaria a contratar una hipoteca, pasando por la contratación del seguro del coche o el ADSL.

A la vista de esta tendencia,Caixa Galicia estima para que este año 2008, el 5% de los nuevos contratos de las modalidades de cuenta on-line se perfeccionarán mediante firma electrónica, y que en el año 2009 este sistema se extenderá al 20% de los contratos.

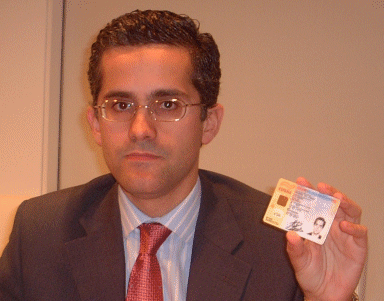
Antonio Vázquez de Parga

Según Antonio Vázquez de Parga, Director de Estrategia Digital de Caixa Galicia: «El DNI electrónico puede suponer una auténtica revolución para el sector bancario. Posibilita nuevos servicios y vías de comunicación. La adaptación de cajeros al nuevo DNIe y la firma electrónica de contratos forman parte de  una ambiciosa estrategia de modernización de Caixa Galicia enfocada a ofrecer servicios más cómodos, ágiles y seguros a nuestros clientes.»

Firma electrónica con el DNI electrónico

Para la prestación de este servicio Caixa Galicia ha llegado a un acuerdo con «Tractis«, una plataforma de contratación electrónica integrada con autoridades de certificación a nivel internacional y que permite la generación, almacenamiento y preservación de evidencias electrónicas con plena validez legal. Para mi es una doble satisfacción como consultor, por un lado por los matices técnicos y legales tenidos en cuenta por Caixa Galicia en el proyecto, y por otro por los considerados en la plataforma Tractis.

En la actualidad, la Oficina Virtual de la entidad gallega cuenta con más de 36.000 clientes y ya supera los 800 millones de euros de volumen de negocio, por lo que se consolida como una entidad de referencia en el sector online.