Archivo de la categoría: Conformidad normativa

Exportación de tecnologías de doble uso


Aunque la noticia no es nueva, yo me he enterado hace poco.

Se trata de la actualización de las listas de equipos cuya exportación o reexportación está limitada como consecuencia de la aplicación de los acuerdos internacionales de los que España es signataria.

En el BOE del 24 de enero de 2006 se publicó la Orden ITC/60/2006, de 12 de enero, por la que se modifica el anexo I del Real Decreto 1782/2004, de 30 de julio, por el que se aprueba el Reglamento de control del comercio exterior de material de defensa, de otro material y de productos y tecnologías de doble uso.

El Real Decreto 1782/2004, de 30 de julio, en su Disposición final segunda indica que los Anexos I, II y III del citado Reglamento se podrán actualizar por Orden del Ministro de Industria, Turismo y Comercio, con informe previo de la Junta Interministerial Reguladora del Comercio Exterior de Material de Defensa y de Doble Uso (JIMDDU) y de acuerdo con los cambios que se efectúen en las listas de control de los respectivos regímenes internacionales, es decir, en el seno de la Unión Europea, el Tratado de No Proliferación Nuclear, la Convención de Armas Químicas, la Convención de Armas Biológicas y Toxínicas, el Arreglo de Wassenaar, el Régimen de Control de la Tecnología de Misiles, el Grupo de Suministradores Nucleares y el Grupo Australia.

Se han producido nuevos cambios en las listas de control del Arreglo de Wassenaar y del Régimen de Control de la Tecnología de Misiles que afectan al Anexo I del citado Real Decreto 1782/2004, por lo que es necesario adaptar el contenido de dicho anexo a los mismos.

Esta orden ha sido informada favorablemente por la JIMDDU en su reunión 10/05 de 7 de noviembre de 2005.

Se abre el periodo de consulta pública del borrador del anteproyecto de Ley de impulso de la sociedad de la información.


Una de las primeras iniciativas del nuevo ministro D. Joan Clos ha sido la de abrir de forma inmediata el período de consulta pública de la nueva Ley de impulso de la sociedad de la información, cuyo borrador de anterproyecto puede descargarse desde la página web del Ministerio de Industria, Turismo y Comercio. Esta medida ya había sido anunciada por D. José Montilla. Hay que darse prisa en preparar los comentarios porque el período de presentación finalizará el próximo 28 de septiembre de 2006.

El ministerio ha habilitado una dirección de e=mail para recibir comentarios: consulta-lisi arroba mityc.es

WikiSTC compendio de información de seguridad


A través de Harlok me he enterado de que se ha publicado la versión española del Wiki sobre seguridad WikiSTC. Habrá que ir dándose de alta para colaborar.

Securewave Sanctuary Device Control.


Mensaje para directivos y responsables de seguridad.

  • Evite que los empleados se lleven ficheros y documentos de la empresa sin su consentimiento.
  • Publique y haga cumplir sus políticas de gestión de la información.

Hay normas como la LOPD (Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal) que imponen ciertas obligaciones a las empresas respecto a las medidas de seguridad que deben seguir.

Lo que pretende esa norma es proteger los datos de las personas, que pueden verse sometidos al abuso de un tratamiento indiscriminado en manos de empresas de marketing y publicidad, especialmente con las posibilidades de tratamiento masivo que dan los ordenadores. Sin embargo, las medidas de seguridad que impone su Reglamento (de momento el Reglamento de la anterior LORTAD, aunque se espera la próxima publicación del Reglamento específico de la LOPD) son de gran utilidad para proteger otros tipos de información.

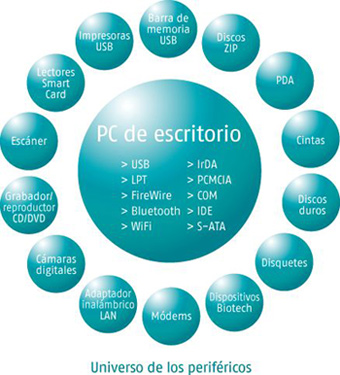
Controles de Sanctuary Device ControlUno de los riesgos que han aparecido recientemente es el de los dispositivos de almacenamiento (como memorias y discos duros) que son utilizables mediante puertos USB. Y puesto que prácticamente todos los ordenadores tienen puertos USB, la información de la empresa (tanto la que está en el disco local del ordenador como la que está en los servidores de ficheros y en la intranet) corre el riesgo de acabar en uno de esos dispositivos.

La empresa Securewave, cuyos productos distribuye mi empresa Albalia Interactiva ha creado diferentes aplicaciones de seguridad, de las que la más interesante, para atajar el problema que he descrito, es Sancturay Device Control.

Sancturay Device Control es una aplicación ligera que se instala en cada ordenador de la organización y controla los diferentes dispositivos que se le conectan y la información que entra y sale por ellos.

Se gestiona centralizadamente en entornos de red Microsoft que dispongan de Active Directory y permite dar permisos de acceso a periféricos (CD, DVD, Floppy, memory sticks ..) relacionados con grupos de usuarios o de máquinas.

Estos permisos de acceso pueden ser del tipo escritura, lectura o temporales, e incluso en relación con la cantidad máxima de información que se puede insertar o extraer de ellos diariamente. Para usuarios cuyo perfil deba permitir que no se impongan limitaciones, el sistema permite controlar la natiraleza exacta de los ficheros que entran y salen de los dispositivos.

Esta herramienta, de muy bajo coste unitario por licencia (menos de 100 euros, aunque depende del número de unidades adquiridas en una determinada instalación) es una ayuda esencial para poder dar cumplimiento a algunas de las obligaciones de la LOPD que eran muy difíciles de satisfacer hasta fechas recientes.

Trámites administrativos más sencillos


En la sección Noticias de la web de la Autoridad de Certificación de la Comunidad Valenciana  (ACCV) se incluye un interesante artículo que reproduzco aquí.

REDUCCIÓN DE LA DOCUMENTACIÓN EN LOS TRÁMITES ADMINISTRATIVOS

El pasado mes de mayo el Ministerio de Presidencia publicó en el Boletín Oficial del Estado dos Reales Decretos que eliminan la obligación de aportar fotocopias del DNI y de los certificados de empadronamiento en los trámites de la Administración General del Estado en los que hasta ahora se exigían, con el objeto de dejar constancia de los datos personales y de residencia y evitar así posibles errores o fraudes.

En la nueva normativa se establece que la comprobación de los datos es responsabilidad del Órgano que instruye el procedimiento, mediante datos de identificación que ya obren en sus archivos, bases de datos u otros fondos documentales. En aquellos procedimientos cuya identificación de modo fehaciente sea imprescindible para su tramitación, se solicitará el consentimiento del interesado para que el órgano instructor consulte los datos en la fuente mediante un Sistema de Verificación de Datos de Identidad y/o de Residencia, respectivamente.

Con este cambio en el procedimiento, los datos de los ciudadanos que se obtienen son los mismos y se utilizan para la misma función administrativa que en el procedimiento tradicional. Sin embargo se reduce la documentación a aportar en papel y ésta se obtiene de forma más ágil y fiable ya que los datos se obtienen directamente de la fuente que los produce, simplificándose notablemente los trámites de los ciudadanos con la Administración Pública.

Para que la entrada en vigor de los decretos mencionados sea efectiva, el Ministerio de Administraciones Pública (MAP) está desarrollando el Sistema de Verificación de Datos de Identidad y/o de Residencia al que se hace referencia en los mismos. Se trata de una aplicación capaz de realizar la validación de los datos de residencia de un ciudadano sin necesidad de presentar su certificado de empadronamiento o bien validar los datos asociados a un determinado número de DNI.

El sistema en desarrollo pretende dar cobertura a todos los organismos gestores de la Administración susceptibles de proporcionar algún tipo de trámite administrativo a los ciudadanos y al mismo tiempo, ser lo suficientemente flexible como para ser utilizado en el ámbito de cada Ministerio, Organismo, Comunidad Autónoma y Ente Local.

El objetivo es que el sistema permita verificar los datos por los funcionarios de las unidades gestoras de cualquier Administración Pública autorizados a tal efecto o de forma automatizada por las aplicaciones que sean adaptadas para incluir dicha consulta. Para ello se ha estructurado en dos módulos de verificación de los datos de identidad y de verificación de los datos de residencia respectivamente y se han planteado dos alternativas para realizar la comprobación.

La primera opción es la verificación web de los datos. En este caso el MAP facilitará un interfaz WEB accesible a través de un navegador, donde a partir de un conjunto de datos de entrada de un determinado ciudadano, un funcionario autorizado podrá obtener la verificación de los datos.

El funcionario deberá disponer de un certificado digital de usuario reconocido para identificarse ante el sistema de forma segura y para firmar la solicitud de verificación. El sistema deberá verificar que el certificado del usuario no ha sido revocado y comprobar que el usuario tiene autorización para realizar la consulta de la información.

En primer lugar el sistema comprobará la validez del certificado a través de la Plataforma de Validación del MAP. Una vez verificada la identidad del funcionario y su autorización, se procederá a verificar los datos de identidad del ciudadano objeto de la consulta, a través de una petición firmada electrónicamente.

En función del dato a validar el sistema creado se conectará:

a la Dirección General de Policía y de la Guardia Civil, competente en la consolidación de los datos de identidad.al Instituto Nacional de Estadística competente en la consolidación de los datos de residencia en todo el territorio nacional.

Una vez recibida la respuesta con los datos de verificación del ciudadano, ésta será transmitida vía telemática para ser visualizada por el funcionario en su  interfaz web.

La segunda opción posible es realizar una Consulta Automatizada de datos del ciudadano a través de un WebService que proporcionará el sistema, y al que se invocará desde la correspondiente aplicación de la unidad gestora mediante una petición firmada por el certificado de la aplicación. La petición contendrá la identificación del ciudadano objeto de la consulta, y será enviada a través de una transmisión telemática de datos entre los correspondientes sistemas.

De forma análoga al módulo anterior, el sistema autorizará la consulta en caso de que el certificado de la aplicación que ha firmado la petición tenga el permiso correspondiente,  y a continuación, el sistema solicitará la información de verificación de datos de identidad y/o residencia del ciudadano objeto de la consulta, a través de una petición firmada electrónicamente al servicio proporcionado por la Dirección General de la Policía y de la Guardia Civil o al Instituto Nacional de Estadística.

Una vez recibida la respuesta con los datos de verificación, ésta será transmitida vía telemática a la aplicación a través de una transmisión de datos entre sistemas.
Sistema de Validación
Tanto si la verificación es a través del interfaz web como si se trata de una consulta automatizada de datos, la información transmitida tiene su integridad y confidencialidad garantizada jurídicamente ya que, en ambos casos se realiza el registro de todas las operaciones, con firma electrónica y sellado de tiempo, a través del Módulo de Trazabilidad de Información y Auditoría del sistema.

La ACCV está colaborando con el Ministerio de Administraciones Públicas en la prestación de distintos servicios, tanto en las iniciativas de validación de certificados reconocidos a través de la Plataforma de Validación de Certificados como en el Sistema de Validación de Datos. En concreto, la ACCV ha desarrollado un frontal web que actuará como interfaz en la Comunitat Valenciana para la validación de los datos de identidad y de padrón y ofrecerá los servicios de verificación de datos que facilita el MAP a las Administraciones Públicas valencianas. Estos servicios, cuyo soporte informático y de comunicaciones ya está desarrollado, estarán disponibles para las Administraciones valencianas a través de la ACCV, tan pronto se autorice por parte de los organismos correspondientes de la Administración General del Estado.

Desde la ACCV se considera que los nuevos servicios, en colaboración con el MAP, son de gran interés para los Ciudadanos, Administraciones Públicas, Universidades, Empresas y Colegios Profesionales. Por una parte ofrece la posibilidad de validar a través de sus sistemas cualquier certificado reconocido por el MAP (más información en http://www.dnielectronico.es/seccion_aapp/platform.html) y por otra, la comprobación de los datos del padrón y de D.N.I en las fuentes de las entidades competentes. Todas estas iniciativas fomentan la universalización en el uso de los certificados digitales, la interoperabilidad entre administraciones públicas y trámites administrativos más eficientes.

Decretos publicados:

Esquema de Certificación de Prestadores de Servicios de Certificación (PSC)


Anteayer tuve la satisfacción de presidir la reunión plenaria del Esquema de Certificación de PSC desarrollado por ASIMELEC.

Este esquema (Proyecto Bitácora) ha merecido el apoyo del Ministerio de Industria, Turismo y Comercio, dentro del Plan Nacional de Investigación Científica, Desarrollo e Innovación Tecnológica 2004-2007.

Supone el sistema más elaborado existente en España para el cumplimiento de lo previsto en el artículo 11 de la Directiva 1999/93/CE de Firma Electrónica:

Artículo 11 . Notificación

1. Los Estados miembros interesados notificarán a la Comisión y a los demás Estados miembros lo siguiente:

a) información sobre los sistemas voluntarios de acreditación de ámbito nacional, incluidos cualesquiera requisitos adicionales con arreglo al apartado 7 del artículo 3;

b) el nombre y dirección de los organismos nacionales competentes en materia de acreditación y supervisión, así como de los organismos a que se refiere el apartado 4 del artículo 3; y

c) el nombre y dirección de todos los proveedores nacionales de servicios de certificación acreditados.

2. Toda la información facilitada en virtud del apartado 1 y cualquier modificación de su contenido serán notificadas por los Estados miembros a la mayor brevedad.

El servicio de información del artículo 11 ya se ha actualizado desde la última vez que hablé de este tema. Esta es la información que (¡por fin!) figura sobre España:

SPAIN

a) information on national voluntary accreditation schemes, including any additional requirements pursuant to Article 3(7):

Spain has no national governmental voluntary accreditation schemes.

Nonetheless, there is a private initiative of a voluntary accreditation scheme managed by the «Asociación Multisectorial de Empresas Españolas de Electrónica y Comunicaciones» (ASIMELEC – www.asimelec.es)

The Spanish Law on electronic signatures implements article 3(7) of the Directive. Therefore, Public Administrations may impose additional requirements accordingly.

b) the names and addresses of the national bodies responsible for accreditation and supervision as well as of the bodies referred to in Article 3(4):

– Body responsible for supervision:

Ministry of Industry, Tourism and Commerce. http://www.mityc.es (Spanish/English)

– Accreditation body:

NA

– Certification bodies: In process of being designated: National Cryptology Centre – National Intelligence Centre. http://www.oc.ccn.cni.es/index_en.html

c) the names and addresses of all accredited national certification service providers:

The certification service providers which have notified (not accredited) their activities in Spain at the present moment are listed in the following URL:

http://www11.mityc.es/prestadores/busquedaPrestadores.jsp (Spanish)

Creo que este es un gran espaldarazo para el esquema y pronto se conocerán otros de igual o de mayor calado.

Entre las decisiones adoptadas en la reunión a la que me refiero, cabe señalar la aprobación de las tarifas de obtención del sello de calidad de ASIMELEC para PSC, para lo que queda de 2006 y para el 2007, que hacen que la propuesta sea muy atractiva para los prestadores de servicios de certificación que hasta la fecha se hubieran auditado bajo las especificaciones de Webtrust for CAs.

Avanzo los principales valores:

  • Primera certificación (válida por 2 años):
    • Certificado normalizado: 6.000 euros
    • Certificado reconocido: 12.000 euros
  • Certificaciones sucesivas (por renovación o cambio de alcance, validez 2 años):
    • Certificado normalizado: 3.000 euros
    • Certificado reconocido: 6.000 euros

El pago puede fraccionarse en los 2 años de vigencia del sello de calidad, aunque debe tenerse en cuenta que el mantenimiento del sello tiene un coste, el segundo año, del 20% del coste de la certificación sucesiva (lo que en el certificado normalizado equivale a un coste anual de 1.800 euros).

Además de acreditar las buenas prácticas adoptadas por el PSC, el sello aporta otras ventajas:

  • Facilita la inclusión de las Autoridades de Certificación (CAs) raiz del PSC en los productos de Microsoft.
  • Reduce el coste del Seguro Obligatorio de PSC
  • Facilita la aceptación del PSC ante las Administraciones Públicas.

ASIMELEC tiene previsto un mecanismo de apoyo para la adopción del sello que lo hace aún más interesante.

La VII Conferencia Internacional “Common Criteria”: 19, 20 y 21 de septiembre en Lanzarote


7 conferencia Common CriteriaLa conferencia anual “Common Criteria” (ICCC, International Common Criteria Conference), que va por su séptima edición, es el punto de encuentro de los reguladores, laboratorios e industria interesados en la certificación de seguridad “Common Criteria” y se ha convertido en el vehículo fundamental de promoción internacional de los avances en la certificación de las tecnologías de la información.

Por primera vez, este evento se desarrolla en España, los días 19, 20 y 21 de septiembre, en el Hotel Princesa Yaiza, en el marco incomparable de Lanzarote.

En la ICCC se anuncian y publicitan los hitos del Arreglo Mutuo de Reconocimiento de Certificados (CCRA, Common Criteria Recognition Arrangement), tales como la incorporación de nuevos miembros consumidores de certificados, la aceptación de nuevos esquemas productores de certificados, la entrega y notificación de los certificados emitidos a lo largo del año, así como los avances técnicos en la norma, y la discusión y puesta en común de problemas y nuevas áreas tecnológicas.

logo  Organismo de Certificación del CCNCon la celebración de la Conferencia en España se pretende, por un lado, dar a conocer a la industria y administración española e internacional la existencia del esquema español de evaluación y certificación de las tecnologías de la información, con plena capacidad operativa y reconocimiento internacional.

Por otro lado, también se busca fomentar la proyección internacional de la industria nacional de productos de seguridad de las tecnologías de la información, dándose a conocer al selecto grupo de asistentes a la conferencia, y estimulando su penetración en el mercado exterior a través de la certificación.

Este evento lo Impulsa el Organismo de Certificación (OC) del Esquema Nacional de Evaluación y Certificación de la Seguridad de las Tecnologías de la Información (ENECSTI), institución que se articula en el ámbito de actuación del Centro Criptológico Nacional (CCN).

logo Centro Criptológico Nacional (CCN)El Centro Criptológico Nacional (CCN), dependiente del Centro Nacional de Inteligencia (CNI) es el Organismo responsable de coordinar la acción de los diferentes organismos de la Administración que utilicen medios o procedimientos de cifra, garantizar la seguridad de las tecnologías de la información en ese ámbito, informar sobre la adquisición coordinada del material criptológico y formar al personal de la Administración especialista en este campo.

La certificación en seguridad informática Common Criteria se otorga a un equipo o producto (no a una empresa). De los 23 países que reconocen esta certificación, sólo 12 están capacitados para emitirla, entre ellos España, donde el organismo emisor es el Centro Criptográfico Nacional (CCN). Existe un laboratorio certificador operativo del Instituto Nacional de Técnica Aerospacial (INTA), y otro en camino (APPLUS).

  • En el INTA se adscribe el Centro de Evaluación de la Seguridad de las Tecnologías de la Información (CESTI) , que evalúa la seguridad de las tecnologías de la información (TICs) de acuerdo a estándares internacionales reconocidos (ISO 15.408/Common Criteria, ITSEC y la ley española de firma electrónica) operando dentro del Esquema Nacional de Evaluación y Certificación de la Seguridad de las TICs y del Centro Criptológico Nacional.
  • Applus es la marca comercial del LGAI Technological Center, el Laboratorio General de Ensayos e Investigaciones (en catalán Laboratori General d’Assaigs i Investigacions).Cuenta con 15 centros donde desarrolla tecnología punta en campos tan diversos como polímeros, química, medio ambiente, electromagnetismo, acústica, mecánica, telecomunicaciones, fuego, metrología o Laser y en los que sus técnicos cualificados pueden realizar ensayos, calibraciones, certificaciones, formación técnica e I+D, tanto a nivel nacional como internacional.

Siete compañías españolas, además de las dos que ya lo tienen, están en proceso de obtener esta certificación para alguno de sus productos y el DNI electrónico también contará con esta supervisión.

Entre las companías que cuentan con productos certificados están Safelayer y Microelectrónica Española.

Es importante que, con iniciativas como esta, España empiece a referenciarse en la Industria de la Seguridad, ya que, en mi opinión, es una potencia mundial en este mercado, por sus empresas y por la adopción de tecnologías de seguridad en el sector público y privado.

Fraude en las apuestas por Internet


Aunque era de prever que sucediera, la noticia empieza a ser importante por la enorme expectativa que ha levantado el mundial de fútbol y las pasiones que desata.

Las casas de apuestas (empresas como Ladbrokes, William Hill, Coral, Paddy Power o Bet 365) pueden desarrollar actividades que son legales en un país e ilegales en otro. Y en ocasiones incumplen la normativa española de contratación a distancia, en particular en lo referido a sus cláusulas abusivas. La noticia la publica La Voz de Avilés-El Comercio y de ella entresaco la siguiente cita:

Entre otras situaciones de riesgo, la UCE explicó que al darse de alta en estas páginas, los usuarios se ven obligados a aceptar unas clausulas que permiten a su dirección modificar las reglas a su antojo, reglas que están sometidas a las leyes de Antigua y Barbuda, un paraíso fiscal al que es imposible realizar cualquier reclamación en caso de fraude o deficiencia en el servicio.

La UCE relató el caso de un usuario que, tras abrir una cuenta aportando una cantidad inicial, descubrió que su saldo estaba bloqueado y no podía recuperarlo sin que existiera una causa justificada. A pesar de que presentó numerosas reclamaciones a la dirección de correo electrónica facilitada, no obtuvo ningún tipo de respuesta.

Consulta pública de la Comisión Europea sobre el sector financiero


La Comisión Europea ha publicado el Informe Provisional sobre las Tarjetas de Pago en el Area Unica de Pagos en Euros (SEPA, Single Euro Payment Area), para el que se ha abierto un período de Consultas que acaba el 21 de junio de 2006.

La Comisión cree que el sector financiero puede ser más eficiente y utilizar sistemas que no penalicen sus costes en la forma en que lo hacen ahora, de forma que pueda lograrse que los costes de todas las operaciones financieras de la Zona Euro sean iguales a los costes domésticos.

En el fondo es un problema político. La existencia de múltiples sistemas de compensación y liquidación, aunque funciona (y es uno de los más importantes logros del Sistema Financiero a lo largo de los años) implica complejidad y reparto de comisiones para todos los intervinientes.

Por otro lado, la existencia de múltiples entidades intermediarias, tambien garantiza cierto nivel de competencia.

Además, las infraestructuras desarrolladas en los diferentes paises atienden a idiosincrasias que sería complejo respetar en sistemas unificados sin una evolución conjunta de todos los paises hacia un eventual "modelo óptimo".

En este marco, en el que las entidades españolas están bien posicionadas por su competencia operacional y tecnológica, a veces se ven penalizadas por el uso del idioma inglés en las discusiones y las presiones de los representantes de todos los países por arrimar el ascua a su sardina.

En definitiva, las discusiones en el marco de SEPA, pretenden que el esfuerzo de adaptación de cada país al modelo común sea el menor posible. Y quizá ese objetivo, respetable, no sea el óptimo. Quizá el objetivo sería elegir un país como modelo más avanzado, exigirle mejoras al modelo y forzar a que el resto de países se ajusten al modelo.

En ese caso sí podría ganar el modelo de compensación y liquidación español, cuya principal crítica reside en que la compensación diaria en transferencias y adeudos no es transaccional y on-line sino por lotes y diferida.

Los proveedores de organismos públicos deberán facturar telemáticamente


Aunque era un rumor que circulaba estos meses, especialmente tras plantearse la transposición al ordenamiento jurídico español de las Directivas sobre contratación pública del año 2004, hoy hemos tenido la confirmación por boca de D. Francisco Ros, Secretario de Estado de Telecomunicaciones y para la Sociedad de la Información . 

Noticia 5 dias

La noticia adjunta ha sido obtenida del periódico económico Cinco Días de 14 de junio de 2006, aunque ha tenido eco en casi toda la prensa.

Entre los medios internet, pueden mencionarse:

http://derecho.vlex.com/actualidad/doc_313191,c_01,00.html

http://www.netydea.com/nweb/web-v2/spinformacion/index_informacion.asp?idinformacion=14689

http://www.abc.es/20060614/tecnologia-tecnologia/factura-electronica-sera-obligatoria_200606140328.html

http://www.laflecha.net/canales/e-administracion/noticias/200606141/

http://www.elmundo.es/navegante/2006/06/14/empresas/1150273622.html

http://www.consumer.es/web/es/tecnologia/2006/06/14/152972.php

http://www.finanzas.com/id.9082295/noticias/noticia.htm

http://www.plus.es/codigo/noticias/ficha_noticia.asp?id=550773

http://www.20minutos.es/noticia/130866/0/factura/electronica/telecomunicaciones/