Resumen del XI Congreso AECOC de Bienes Tecnológicos de Consumo


El pasado 3 de noviembre de 2021 ha tenido lugar el 11º Congreso AECOC de Bienes Tecnológicos de Consumo.
Mi amigo Ignacio Temiño ha sido uno de los ponentes de este Congreso.

Su intervención ha tratado sobre sobre el panorama económico de España, de Europa y del mundo analizando su evolución en la pandemia, el efecto de la escasez de las materias primas y los elevados costes logísticos y reflexionando sobre las diferentes medidas de estímulo que se han adoptado y que tendrán que ponerse en marcha a lo largo de los próximos meses.

Su visión anima a trabajar duro para aprovechar las oportunidades que van a surgir en un contexto que requiere grandes cambios en relación con la gestión de la energía y la digitalización de las empresas y los ciudadanos.

Este Congreso reunió más de un centenar de directivos del sector, entre fabricantes y distribuidores.

Tras la Bienvenida de Óscar Parra, director comercial de Philips Iberia y presidente del Comité AECOC de BTC, y la Inauguración oficial del Congreso por Rafael Escudero, Secretario General de Consumo y Juego, del Ministerio de Consumo, la primera charla de la mañana fue la del profesor de ESIC University Ignacio Temiño.

Se refirió a una «guerra fría» entre EEUU y China por los factores de producción de esta última. También expuso que Europa seguirá con los estímulos a la economía del BCE otro año más, con un panorama de tipos bajos durante los próximos cuatro años. En cuanto a España, se refirió al grave desequilibrio económico que supone el déficit público, y su mayor afectación por la pandemia dada su excesiva dependencia del sector servicios. Asimismo, apuntó que la economía española sufrirá hasta finales de 2024.Como motores del crecimiento económico citó el consumo, que contribuye al PIB con cerca de un 50%; la liquidez, para lo cual la banca ha de cumplir su papel; y los fondos New Generation; de los que España ya ha recibido 9.000 millones de euros de los 140.000 asignados. Pero se trata de un dinero condicionado a que España realice las reformas estructurales que  le exige Europa.

Igualmente, como palancas para la recuperación de España, mencionó la gobernabilidad y políticas económicas de oferta (inversión en producción y talento) frente a políticas de demanda (subvenciones); la colaboración público privada efectiva y la evolución del déficit público y la deuda. Ya que estas, junto al desempleo y al tamaño de las empresas (pymes) son los principales riesgos de la economía española.
Fernando Gómez y David Seguí fueron los ponentes de la sección centrada en el Mercado y el consumidor.

Fernando Gómez, Director de Retail de GfK España, ofreció datos de los mercados mundial y nacional del sector de de Bienes Tecnológicos de Consumo. El mercado mundial ha crecido casi un 20% hasta septiembre de 2021. En comparación con 2019, el crecimiento es del 13%. Se trata de crecimientos comunes en la mayoría de familias de productos con casos como el de telefonía móvil (+22%) o gama blanca (+20%). Fernando constató también el incremento en valor, que supera en más del doble al de unidades, y que se traduce en un crecimiento internacional de las marcas Premium del 24%.

Otro dato interesante fue el crecimiento del eCommerce en 2021 con respecto a 2020, que fue un año espectacular para este canal. Y no solo para los «pure player», sino también para el comercio tradicional fundamentalmente físico.

Se espera un año 2021 récord de ventas y tras el, un 2022 que crecerá entre un 3 y un 12%.

Por lo que respecta a España, el sector acumula un crecimiento del 8% hasta septiembre, con familias de productos como la de gama blanca con un crecimiento del 7,9% y el PAE (pequeños electrodomésticos) con un crecimiento del 10,6%. Para el conjunto del año 2021 se espera un crecimiento de entre el 3% y el 5%. En 2022 las previsiones apuntan a una estabilización o crecimientos reducidos de menos del 1%.

David Seguí, Director de Analitycs Insight & Consumer de Procter and Gamble, habló de la innovación vinculada a las necesidades del consumidor. Mencionó varias tendencias que marcan el futuro de los consumidores y a las que Procter and Gamble está respondiendo. Es el caso de la mayor preocupación por la salud y la higiene; del hogar como foco central; de la sostenibilidad; de la premiumización,  o de las experiencias digitales.

El siguiente bloque estuvo centrado en el desarrollo sostenible. Manuel Royo, de Beko, y Alfonso Serrano, de Amazon, explicaron la importancia de este tema. El primero se centró en la necesidad de trabajar unidos en la misma dirección, Gobiernos, empresas y consumidores; ya que precisamente estos son responsables del 90% de la huella de carbono.

Manuel Royo explicó que la sostenibilidad de las empresas del sector es una cuestión de responsabilidad y de compromiso; del legado que que esta generación quiere dejar a las generaciones futuras, pero también es una oportunidad. En este sentido mencionó que la matriz de Beko, Arçelik A.Ş. se ha comprometido a cumplir con el tratado de París, que establece tratar de rebajar la temperatura del planeta 1,5 grados, como mínimo, además de avanzar hacia la neutralidad climática en 2050. Igualmente, para 2030 su compromiso pasa por reducir un 30% sus emisiones de CO2.

Asimismo mencionó la necesidad de contar con la sostenibilidad como propósito. En el viaje hacia la sostenibilidad de su compañía, habló de reducir las emisiones asociadas a las operaciones de la empresa adoptando energías renovables; el empleo de materiales reciclados; el ahorro de recursos… También se trata de emplear tecnologías e innovaciones que permitan productos más respetuosos con el medio ambiente; y por último, se busca involucrar en este propósito a toda la cadena de valor.

Para ello es muy importante, primero, medir para saber qué medidas tomar para reducir nuestro impacto medioambiental, y, a continuación tras aplicar los cambios que están al alcance de la entidad, cabe la opción de compensar las emisiones de CO2 mediante la compra de bonos verdes.

Manuel Royo señaló también la necesidad de que las empresas se conviertan en portavoces de la sostenibilidad para conseguir implicar a los consumidores y de que promocionen y comuniquen sus productos más eficientes.

Alfonso Serrano explicó la apuesta de Amazon por la sostenibilidad. Una apuesta que es fruto de su focalización en el cliente, que pide cada vez mayor sostenibilidad por parte de sus proveedores. Así, mencionó la iniciativa The Climate Pledge, iniciada por Amazon en 2019 que incluye el compromiso se ser neutros en cuanto a emisiones de CO2 para 2040.

Para lograrlo trabaja en el cambio hacia energías renovables y en la reducción del impacto del transporte, además de orientar al cliente a que tome decisiones de compra sostenibles.

Amazon espera ya en 2025 que toda su energía proceda de fuentes renovables; ha encargado 100.000 furgonetas eléctricas a Rivian y 1.800 a Mercedes Benz; ha conseguido reducir el embalaje de sus productos; y en sus dispositivos de producción propia, como los de las familias Echo y Fire TV, emplean materiales reciclados. También indican al consumidor el grado de sostenibilidad de sus productos para que lo tengan en cuenta a la hora de decidir la compra.
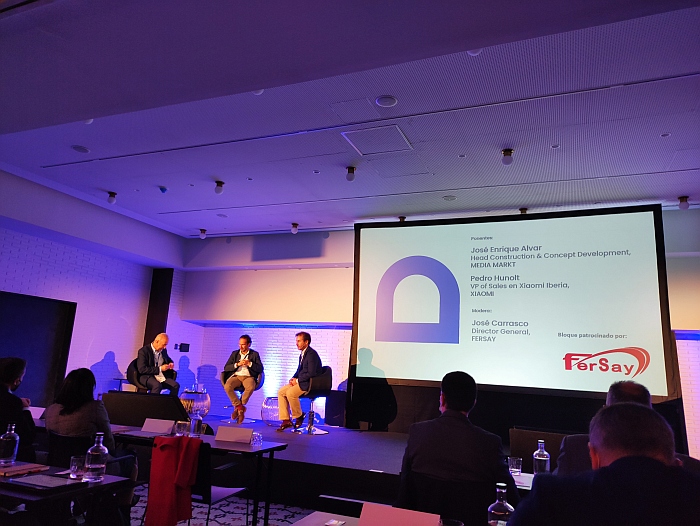
La tienda física protagonizó el siguiente bloque, centrado en las oportunidades («dónde están las oportunidades y cómo aprovecharlas»), y que estuvo patrocinado por Fersay

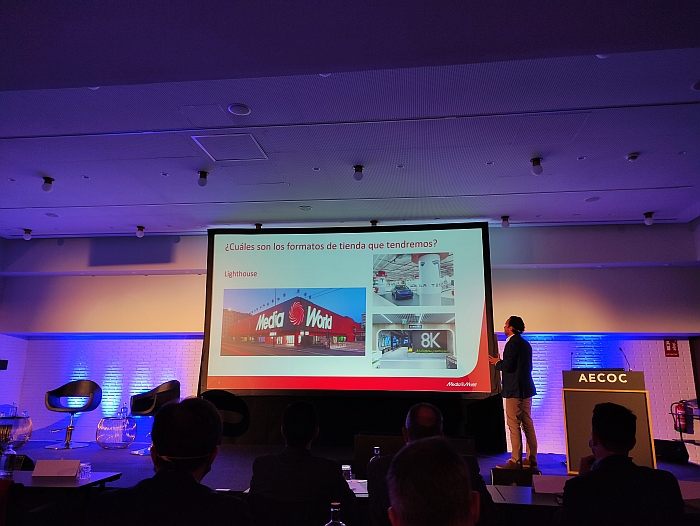
José Enrique Alvar, de MediaMarkt, explicó los 4 nuevos modelos de establecimientos por lo que apuesta esta cadena en España de cara a los próximos años: Lighthouse, Core Format, Express y Smart.

El formato Lighthouse está pensado para que el usuario experimente y disfrute de la tecnología. Su superficie se sitúa entre los 6.000 y los 7.000 metros cuadrados. En estas megatiendas, el usuario puede encontrar un área central con los productos habituales de la cadena, y a su alrededor, boutiques de sus proveedores con productos muy diferenciados y casi exclusivos, en un modelo de shop in shop. Este modelo se ubica en zonas comerciales de mucho tránsito e incluye una fachada arquitectónicamente muy llamativa. La primera de estas tiendas ya funciona en Milán, la segunda abre sus puertas próximamente en Holanda, y la tercera en España en 2022.

El formato Core Format es el habitual de la cadena. Incluye la participación de partners aunque en un porcentaje menor, de un 20% frente al 40% de las Lighthouses.

Los establecimientos Express, de entre 800 y 1.200 metros cuadrados, aparece tras la compra de 17 de las tiendas Worten. Responden a necesidades de proximidad y comodidad y ofrecen el 80% del producto que puede encontrarse en las tiendas Core Format. Estos establecimientos están localizados en ciudades con entre 50.000 y 120.000 habitantes, lo que supone una de las áreas de expansión de MediaMartk a corto plazo.

Sobre el cuarto formato, el Smart, existe ya una tienda en la Plaza Francesc Macià en Barcelona, un establecimiento de imagen digital con un diseño rompedor, netamente urbano con un surtido reducido, del 20% al 30% de la oferta total de la cadena, y muy focalizado en nuevas tecnologías. Se trata de un modelo que además funciona muy bien también como punto de recogida de las compras online.
Pedro Hunolt, Vicepresidente de Ventas de Xiaomi para España, explicó el caso de éxito de esta empresa, que en solo 4 años han conseguido liderar la venta de móviles en España. Ello se explica en parte por su política de precios honestos, sus numerosos fans, su experiencia en el canal online y su canal de ventas propio con 62 Xiaomi Stores a nivel nacional. Se trata de tiendas pequeñas de no más de 100 metros cuadrados, en poblaciones de entre 10.000 y 15.000 habitantes.

A la venta de teléfonos móviles en todos los canales, hay que sumar los productos de su ecosistema de equipos conectados, con 150 de estas referencias en el mercado español.
La digitalización fue otra de las claras protagonistas de la jornada. Primero con el tema «Digitalización: Entornos comerciales», después «Digitalización: Cadena de suministro» y finalmente «Digitalización: Capital humano».

En relación con «Digitalización: Entornos comerciales», Alfonso Negrete, Director de Estrategia Digital de Ikea, explicó el proceso de transformación digital iniciado por la multinacional sueca en España en 2017. Un cambio motivado por el cliente y el mercado que está transformando el «retail» de forma más rápida que la anterior transformación sufrida por este sector que duró 50 años.

La tecnología ha cambiado el «customer journey» con muchas más opciones de interactuación. Lo mismo le sucede al transporte de productos, que en su caso ha pasado de 2 flujos a más de 35. A pesar de la transformación ya realizada, la cadena de muebles fija como siguientes retos un mejor conocimiento del cliente y una mejor forma de interactuar con ellos.

Negrete citó a la plataforma digital como el mejor formato para transformarse digitalmente, porque es infinita en su crecimiento; magnética (atrae compradores y partners), opera en tiempo real y permite la personalización.

Como concreción de lo que está haciendo Ikea en este sentido citó la nueva experiencia híbrida ofrecida a los clientes de la tienda, a los que se reconoce cuando entran por la puerta y se les realizan ofertas personalizadas a través del teléfono móvil.

Para el ponente, el paradigma de «transformación digital» consiste en dotar a las tiendas de herramientas para que los clientes ahorren tiempo, sean autónomos, vayan seguros y ahorren dinero, porque son capaces de seleccionar lo que quieren de una forma más inteligente. También, dar a los trabajadores las herramientas para acceder a la información y para hacerla entender a los clientes, de manera que esto también se traduzca en ventas.

Asimismo, el responsable de estrategia digital de Ikea matizó que no hay que confundir lo digital con la tecnología, ya que esta es solo una herramienta. Explicó que lo digital es una filosofía que ha de estar presente en todas las estrategias y departamentos de las empresas y que ha de partir de las necesidades reales y concretas que se identifiquen.

En relación con el tema «Digitalización: Capital humano», el profesor Pablo Foncillas explicó que lo importante de la transformación digital está precisamente en el término transformación, más que en el de digital lo que implica comenzar teniendo claro un objetivo, una visión, para trabajar con las personas de la organización de manera que todas avancen en la misma dirección. Después hay que reformar los procesos y, finalmente, hay que adecuar los sistemas; aspectos en el que se valora la tecnología. Es decir, la tecnología es el último paso del proceso de transformación digital, no el primero. En el proceso es importante preguntarse por qué, para qué o para quién se realiza el cambio, justificación de la que surge la motivación del proceso.

Para Foncillas, la clave de la transformación digital está en las personas porque la tecnología acaba siendo similar para todas las empresas. Recomienda incidir sobre las percepciones de los profesionales de las empresas porque están relacionadas directamente con la transformación de las organizaciones. Un indicador para conocer el grado de digitalización de una empresa es valorar la motivación de sus empleados, por lo que este aspecto es una prioridad en el viaje de la transformación digital.

Foncillas remarcó que la transformación digital no es una meta concreta, no es un destino al que se llegue, porque se trata de un proceso de aprendizaje continuado que no termina nunca.

El congreso concluyó con la ponencia sobre «digitalización en la cadena de suministro», por parte de María Jesús Sáenz, Director MIT Digital Supply Chain Transformation. En este punto, la conferenciante trató sobre la importancia de la tecnología como facilitadora de datos que permitan tomar decisiones y generar valor. Ya que los datos permiten analizar la cadena de valor y los clientes desde otras perspectivas.

El uso de la tecnología aplicada a la cadena de suministro permite lograr reducciones de costes de hasta el 50% y un aumento de los ingresos de hasta el 20%. En línea con las ideas expresadas por anteriores ponentes, Sáenz insistió en que no se trata de aplicar la tecnología sin más. Sino que se trata de un proceso holístico y estratégico. Un proceso que ha de estar centrado en el cliente por una parte, y en la propia cadena de suministro por otro.

María Jesús Sáenz finalizó su exposición con el caso de éxito de la transformación digital de la cadena de suministro de Dell en EE.UU. Entre sus conclusiones, apuntó a que lo importante es integrar y alinear la tecnología con la estrategia de la entidad.

Más infomación.

Esta reseña se ha elaborado a partir de información de las siguientes fuentes:

Otras reseñas:

Toolbox: Recomendación (UE) 2021/946 de la Comisión de 3 de junio de 2021 sobre un conjunto de instrumentos común de la Unión para adoptar un enfoque coordinado de cara a un Marco para una Identidad Digital Europea


Pronto se publicarán los primeros resultados del trabajo del grupo de expertos eIDAS en sus actividades para el desarrollo de un conjunto de instrumentos (Toolbox) que respalde la aplicación del Marco para una Identidad Digital Europea y que tiene como uno de sus objetivos el desarrollo de un prototipo de «cartera/wallet» de gestión de identidades y la prueba de concepto. La Recomendación (UE) 2021/946 establece la cooperación de los estados miembros para lograr esos objetivos. A continuación se incluye el texto de la Recomendación (UE) 2021/946 de la Comisión de 3 de junio de 2021.

LA COMISIÓN EUROPEA, Visto el Tratado de Funcionamiento de la Unión Europea, y en particular su artículo 292, Considerando lo siguiente:

(1)En tan solo un año, la pandemia de COVID-19 ha cambiado radicalmente el papel y la pertinencia de la digitalización en nuestras sociedades y economías, y ha acelerado su ritmo. En respuesta a la mayor digitalización de los servicios, se ha producido un aumento radical de la demanda por parte de los usuarios y las empresas de medios para identificarse y autenticarse en línea, así como para intercambiar de forma digital información relativa a la identidad, los atributos o las cualificaciones, de forma segura y con un elevado nivel de protección de datos.
(2)El objetivo del Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo (1) (el «Reglamento eIDAS») es permitir el reconocimiento transfronterizo de la identificación electrónica estatal para acceder a los servicios públicos, así como establecer un mercado de la Unión de servicios de confianza reconocidos a nivel transfronterizo con el mismo estatuto jurídico que los procesos tradicionales en papel equivalentes.
(3)En sus conclusiones de 1 y 2 de octubre de 2020, el Consejo Europeo instó a la Comisión a que presentara una propuesta relativa al desarrollo, a escala de la UE, de un marco para la identificación electrónica pública segura, en particular de las firmas digitales interoperables, de modo que las personas puedan tener el control de su identidad y sus datos en línea y se facilite el acceso a los servicios digitales públicos, privados y transfronterizos.
(4)La Comunicación de la Comisión «Brújula Digital 2030: el enfoque de Europa para el Decenio Digital» (2) establece el objetivo de que, de aquí a 2030, la Unión y sus ciudadanos deberían beneficiarse de un amplio despliegue de una identidad fiable y controlada por el usuario, lo que permitiría a cada usuario controlar sus propias interacciones y su presencia en línea.
(5)La Comisión adoptó una propuesta para modificar el Reglamento eIDAS (3). En ella se propone un Marco para una Identidad Digital Europea que ofrezca a los usuarios unas carteras digitales personales autodeterminadas que faciliten un acceso fácil y seguro a los distintos servicios, tanto públicos como privados, bajo su control total. Asimismo, la propuesta crea un nuevo servicio de confianza cualificado para la declaración de atributos que conciernen a información relativa a la identidad, como direcciones, edad, género, estado civil, composición familiar, nacionalidad, cualificaciones y títulos educativos y profesionales, licencias, otros permisos y datos de pago, los cuales pueden ofrecerse, compartirse e intercambiarse a nivel transfronterizo, en condiciones de total seguridad y protección de datos y con efectos jurídicos a través de las fronteras.
(6)Habida cuenta de la aceleración de la digitalización, los Estados miembros han implantado o están desarrollando sistemas nacionales de identidad electrónica que incluyen carteras digitales y marcos de confianza nacionales destinados a la integración de atributos y credenciales. Asimismo, agentes del sector privado están preparando o implantando otras soluciones.
(7)La creación de soluciones nacionales divergentes genera fragmentación y priva a las personas y a las empresas de los beneficios del mercado único, puesto que no pueden utilizar sistemas de identificación seguros, cómodos y uniformes en toda la Unión para acceder a servicios tanto públicos como privados.
(8)Con el fin de fomentar la competitividad de las empresas europeas, los proveedores de servicios en línea deben poder contar con soluciones de identidad digital reconocidas en toda la Unión, independientemente del Estado miembro en el que se hayan expedido, de tal manera que se beneficien de un enfoque europeo armonizado de la confianza, la seguridad y la interoperabilidad. Tanto los usuarios como los proveedores de servicios deben poder beneficiarse de que se confiera el mismo valor jurídico a las declaraciones electrónicas de atributos válidas en toda la Unión.
(9)Al objeto de evitar la fragmentación y los obstáculos derivados de unas normas divergentes, y de garantizar un proceso coordinado para impedir poner en peligro la aplicación del futuro Marco para una Identidad Digital Europea, se necesita un proceso de cooperación estrecha y estructurada entre la Comisión, los Estados miembros y el sector privado.
(10)Para acelerar la progresión hacia la consecución de este objetivo, los Estados miembros deben reforzar su cooperación y determinar un conjunto de instrumentos destinado a un Marco para una Identidad Digital Europea. El conjunto de instrumentos debe dar lugar a una arquitectura técnica y un marco de referencia, a una serie de normas y referencias técnicas comunes, así como a mejores prácticas y directrices que sirvan de base para la aplicación del Marco para una Identidad Digital Europea. Con el fin de garantizar un enfoque armonizado con respecto a la identidad electrónica de acuerdo con las expectativas de los ciudadanos y las empresas, incluidas las de las personas con discapacidad, la cooperación debe iniciarse de inmediato en paralelo al proceso legislativo y respetándolo plenamente, así como en consonancia con sus resultados.
(11)La presente Recomendación establece un proceso estructurado de cooperación entre los Estados miembros, la Comisión y, cuando proceda, los operadores del sector privado de cara a la elaboración del conjunto de instrumentos.
(12)El conjunto de instrumentos debe abarcar cuatro dimensiones transversales: la facilitación y el intercambio de atributos de identificación, la funcionalidad y la seguridad de las carteras de identidad digital europea, la utilización de la cartera de identidad digital europea, en particular en lo que respecta a la correspondencia de identidades, y la gobernanza. El conjunto de instrumentos debe cumplir los requisitos establecidos en la propuesta relativa a un Marco para una Identidad Digital Europea. Asimismo, debe actualizarse según sea necesario en función de los resultados del proceso legislativo.
(13)Debe haber una colaboración entre los Estados miembros para el intercambio de mejores prácticas y la elaboración de directrices en ámbitos en los que, aunque no se exija la armonización, una aproximación de las prácticas respaldaría la aplicación del Marco para una Identidad Digital Europea por parte de los Estados miembros.
(14)Al grupo de expertos eIDAS se le encomendará el papel de principal interlocutor a efectos de la aplicación de la presente Recomendación.
(15)Ya se han establecido catálogos de atributos y planes de declaración de atributos en otros ámbitos, como es el caso del sistema técnico de «solo una vez» del Reglamento sobre la pasarela digital única u otras iniciativas de intercambio de datos a escala europea. Debe considerarse una armonización y reutilización de estos trabajos para garantizar la interoperabilidad al mismo tiempo que se tienen en cuenta los principios del Marco Europeo de Interoperabilidad.
(16)Las normas y especificaciones técnicas vigentes a escala internacional y europea deben reutilizarse cuando proceda; asimismo, deben ejecutarse los proyectos piloto de referencia y las aplicaciones de prueba del marco de la cartera de identidad digital europea y los componentes relacionados para facilitar la implantación, la incorporación y la interoperabilidad.

HA ADOPTADO LA PRESENTE RECOMENDACIÓN:

1.   OBJETIVOS Y DEFINICIONES

1)Se recomienda que los Estados miembros trabajen para el desarrollo de un conjunto de instrumentos que respalde la aplicación del Marco para una Identidad Digital Europea en estrecha coordinación con la Comisión y, cuando corresponda, con otras partes interesadas del sector público y del privado. En particular, se recomienda a los Estados miembros que trabajen en estrecha colaboración sobre la base de una propuesta de la Comisión para determinar los siguientes elementos como parte del conjunto de instrumentos: a) una arquitectura técnica y un marco de referencia que definan el funcionamiento del Marco para una Identidad Digital Europea de conformidad con el Reglamento eIDAS y teniendo en cuenta la propuesta de la Comisión de un Marco para una Identidad Digital Europea; b) normas y especificaciones técnicas comunes de acuerdo con el punto 3, apartado 2; c) directrices comunes y mejores prácticas en ámbitos en los que la armonización de las prácticas promueva el buen funcionamiento del Marco para una Identidad Digital Europea de acuerdo con el punto 3, apartado 3, de la presente Recomendación.
2)A los efectos de la presente Recomendación, se aplicarán las definiciones establecidas en la propuesta de la Comisión de un Marco para una Identidad Digital Europea.

2.   PROCESO PARA DESARROLLAR UN CONJUNTO DE INSTRUMENTOS

1)Se recomienda que los Estados miembros apliquen la presente Recomendación a través del grupo de expertos eIDAS. Se aplicarán las normas generales de procedimiento de ese grupo de expertos.
2)Se consultará a los organismos de normalización, a las partes interesadas pertinentes del sector público y del privado y a expertos externos, y se les vinculará al proceso según corresponda.
3)Se prevé el siguiente calendario para la aplicación de la presente Recomendación: a) a más tardar en septiembre de 2021: acuerdo sobre el proceso y los procedimientos de trabajo, puesta en marcha del ejercicio de recogida de datos por parte de los Estados miembros y debate sobre la descripción de la arquitectura técnica; b) a más tardar en diciembre de 2021: acuerdo sobre la descripción de la arquitectura técnica; c) a más tardar en junio de 2022: determinación de la arquitectura técnica específica, las normas y referencias, las directrices y las mejores prácticas para: 1) la facilitación y el intercambio de atributos de identificación; 2) la funcionalidad y la seguridad de las carteras de identidad digital europea; 3) la utilización de las carteras de identidad digital europea, en particular en lo que respecta a la correspondencia de identidades; 4) la gobernanza; d) a más tardar el 30 de septiembre de 2022: acuerdo entre los Estados miembros, en estrecha cooperación con la Comisión, sobre el conjunto de instrumentos destinado a la aplicación del Marco para una Identidad Digital Europea, compuesto de una arquitectura técnica integral y un marco de referencia, unas normas y referencias técnicas comunes, así como de directrices y mejores prácticas; e) a más tardar el 30 de octubre de 2022: publicación del conjunto de instrumentos por parte de la Comisión.
4)No obstante lo dispuesto en el punto 4 «Revisión», se recomienda que los Estados miembros y demás partes en cuestión apliquen el conjunto de instrumentos tras su publicación, en forma de aplicaciones de prueba y proyectos piloto de referencia.

3.   COOPERACIÓN A ESCALA DE LA UNIÓN PARA DESARROLLAR UN CONJUNTO DE INSTRUMENTOS QUE RESPALDE LA APLICACIÓN DEL MARCO PARA UNA IDENTIDAD DIGITAL EUROPEA

Contenido del conjunto de instrumentos

1)Con el fin de facilitar la aplicación del Marco para una Identidad Digital Europea, se recomienda a los Estados miembros que cooperen para establecer un conjunto de instrumentos que incluya una arquitectura técnica integral y un marco de referencia, una serie de normas y referencias técnicas comunes, así como una serie de directrices y descripciones de mejores prácticas. El alcance de este conjunto de instrumentos debe abarcar como mínimo todos los aspectos de la funcionalidad de las carteras de identidad digital europea y del servicio de confianza cualificado para la declaración de atributos tal como plantea la propuesta de la Comisión de un Marco para una Identidad Digital Europea. Su contenido debe reflejar y evolucionar de forma paralela a los resultados del debate y del proceso de adopción del Marco para una Identidad Digital Europea.

Normas y referencias técnicas comunes

2)Se recomienda a los Estados miembros que determinen normas y referencias técnicas comunes, en particular en los siguientes ámbitos: funcionalidades para el usuario de las carteras de identidad digital europea, incluida la firma mediante firmas electrónicas cualificadas, interfaces y protocolos, nivel de garantía, notificación de partes usuarias y verificación de su autenticidad, declaración electrónica de atributos, mecanismos para comprobar la validez de las declaraciones electrónicas de atributos y los datos de identificación de las personas asociadas, certificación, publicación de una lista de carteras de identidad digital europea, comunicación de vulneraciones de la seguridad, verificación de identidad y atributos por parte de proveedores de confianza cualificados de declaraciones electrónicas de atributos, correspondencia de identidades, listado mínimo de atributos de fuentes auténticas como direcciones, edad, género, estado civil, composición familiar, nacionalidad, cualificaciones y títulos educativos y profesionales, licencias, otros permisos y datos de pago, catálogos de atributos y planes de declaración de atributos y procedimientos de verificación de declaraciones electrónicas de atributos cualificadas, cooperación y gobernanza.

Directrices, mejores prácticas y cooperación

3)Se recomienda a los Estados miembros que determinen directrices y mejores prácticas, en particular en los siguientes ámbitos: modelos de negocio y estructura de las tasas, verificación de los atributos conforme a fuentes auténticas, especialmente a través de intermediarios designados.

4.   REVISIÓN

Se recomienda a los Estados miembros que cooperen para actualizar los resultados de la presente Recomendación tras la adopción de la propuesta legislativa de un Marco para una Identidad Digital Europea, de manera que reflejen el texto final de la legislación.

Hecho en Bruselas, el 3 de junio de 2021.

Por la Comisión

Thierry BRETON

Miembro de la Comisión


(1)  Reglamento (UE) n.o 910/2014 del Parlamento Europeo y del Consejo, de 23 de julio de 2014, relativo a la identificación electrónica y los servicios de confianza para las transacciones electrónicas en el mercado interior y por el que se deroga la Directiva 1999/93/CE (DO L 257 de 28.8.2014, p. 73).

(2)  COM(2021) 118 final.

(3)  COM(2021) 281 final.

Certificación de software de Contabilidad


Una de las novedades que incluye la ley antifraude (Ley 11/2021, de 9 de julio) es que los programas de facturación y contabilidad tendrán que impedir la modificación y destrucción de sus registros. El objetivo de esta novedad es eliminar el denominado software de doble uso, que oculta parte de la facturación y permite llevar una contabilidad paralela a la oficial.

La denominación completa de la norma es Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, de transposición de la Directiva (UE) 2016/1164, del Consejo, de 12 de julio de 2016, por la que se establecen normas contra las prácticas de elusión fiscal que inciden directamente en el funcionamiento del mercado interior, de modificación de diversas normas tributarias y en materia de regulación del juego.

De momento, está pendiente de aprobación el reglamento que lo regulará. Pero en EADTrust (91 7160555) ya han elaborado un primer checklist que trabaja sobre los principios de la norma.

Los registros de los programas informáticos con procesos contables, de facturación o de gestión deben tener las siguientes características («ICALTI»):

  • Integridad
  • Conservación
  • Accesibilidad
  • Legibilidad
  • Trazabilidad
  • Inalterabilidad

Se considerarán infracciones graves, con una sanción de 50.000€ por cada ejercicio, la tenencia de un sistema o programa que no esté certificado, aunque no se haya usado. O la alteración o modificación de un dispositivo que haya sido certificado.

Se impondrán sanciones de 150.000€ para la infracción tributaria consistente en la fabricación, producción y comercialización de sistemas y programas informáticos o electrónicos que soporten los procesos contables, de facturación o de gestión, produzca o comercialice el software. La sanción es de 1.000€ si no se certificar un programas debiendo serlo (cuando se publiquen las especificaciones técnicas.

El nuevo concepto que engloba la necesidad de certificar software, sistema, programas informáticos y aplicaciones que soporten los procesos contables, de facturación o de gestión, se denomina «contabilidad certificada».

La auditoría de EADTrust (91 7160555) permite obtener un certificado de debida diligencia y cubre los requisitos formales de la «contabilidad certificada» cuando se publiquen.

Qualified key protection device


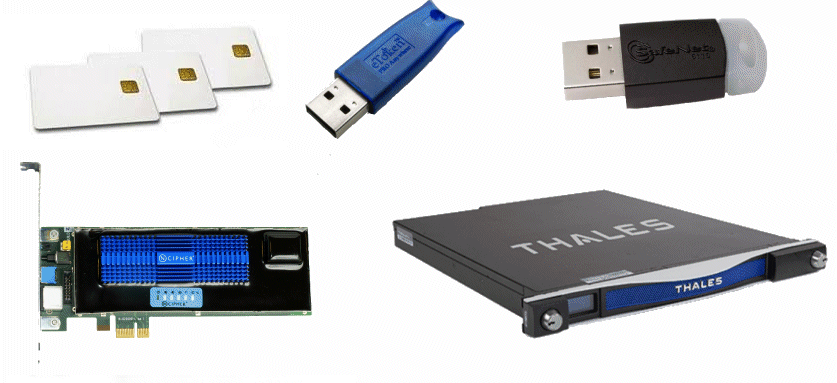
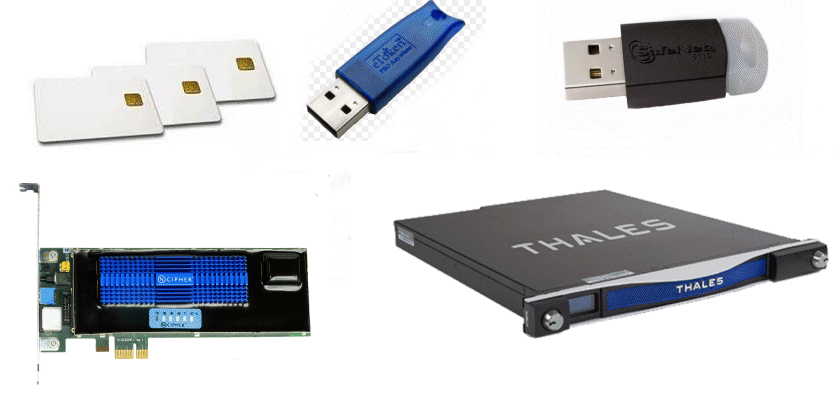
Since 2014, when the EIDAS, regulation was approved, we have been calling chip cards, cryptographic tokens, and HSMs (Hardware Security Module) «Qualified Signature Creation Device».

If we go back to Directive 93/1999, the name would be «Secure Signature Creation Device«.

But this is a mistake.

Qualified certificates (like other certificate types) have a field called «Key Usage» and this field indicates whether the certificate will be used for «electronic signature» (ContentCommitment) or for «authentication» (DigitalSignature), e.g. with the client authentication option of the TLS protocol.

Other uses are possible and could even be combined by activating these two, «ContentCommitment» and «DigitalSignature» simultaneously.

From the point of view of the scope of the regulation, neither the Directive 93/1999, nor the Regulation 910/2014, have expressly defined the possibility of authenticating the holder of qualified certificates. But this possibility has always been there. Although only electronic signatures (and, from the EIDAS Regulation onwards, electronic seals) have been considered, certificates that include the «DigitalSignature» bit in the «Key Usage» field are authentication certificates.

This is what was stated in the technical standard ETSI TS 102 280 and is currently stated in the technical standard ETSI EN 319 412-2.

So, if we conclude that certificates can be for authentication, and not just electronic signature, the fact that they reside on the same secure private key protection device for both uses should determine that the device should be referred to as a «Qualified Key Protection Device» and not as a «Qualified Signature Creation Device«.

By the way, I also think that the «Key Usage» bits should have different names. There was already a breakthrough when the name «Non-repudiation» became obsolete in various technical standards and was replaced by «Content Commitment», which actually means «signature» because in the signature the signatory is linked to the signed content. But the old name «Digital Signature» still persists because it technically justifies that in a challenge-response protocol, the response is calculated by performing the cryptographic operation of the digital signature on the challenge. But, in reality, this is an Authentication process and calling it a «Digital Signature» is misleading to experts and laymen alike.

The proper terms are sure «Signature» (instead of «Content Commitment») and «Authentication» (instead of «Digital Signature»), but it may be years before we see these terms in technical standards or legal rules.

Dispositivo cualificado de protección de claves


Llevamos desde 2014, fecha de aprobación de reglamento EIDAS, llamando a las tarjetas chip, a los tokens criptográficos y a los HSM (Hardware Security Module) «Dispositivo cualificado de creación de firma» .

Si nos remontamos a la Directiva 93/1999, la denominación sería «Dispositivo seguro de creación de firma«.

Pero es un error.

Los certificados cualificados (como los demás tipos de certificado) tienen un campo denominado «Key Usage» y en ese campo se indica si el certificado se usará para «firma electrónica» (ContentCommitment) o para «autenticación» (DigitalSignature), por ejemplo, con la opción de autenticación de cliente del protocolo TLS.

Además caben otros usos e, incluso, podrían combinarse, activando estos dos, «ContentCommitment» y «DigitalSignature» simultáneamente.

Desde el punto de vista del alcance de la regulación, ni la Directiva 93/1999, ni el Reglamento 910/2014, han definido de forma expresa la posibilidad de autenticar al titular de los certificados cualificados. Pero esa posibilidad siempre ha estado ahí. Aunque solo se ha considerado la firma electrónica (y, a partir del Reglamento, el sello electrónico) los certificados que incluyen activo el bit «DigitalSignature» en el campo «Key Usage» son certificados de autenticación.

Así lo recogía la norma técnica ETSI TS 102 280 y lo recoge en la actualidad la norma técnica ETSI EN 319 412-2.

Por tanto, si concluimos que los certificados pueden ser de autenticación, y no solo de firma electrónica el hecho de que residan en el mismo dispositivo seguro de protección de claves privadas tanto para un uso como para el otro, debería determinar que el dispositivo se denominara «Dispositivo cualificado de protección de claves» y no «Dispositivo cualificado de creación de firma«

Por cierto, también creo que los bits del «Key Usage» deberían tener denominaciones distintas. Ya hubo un avance cuando quedó obsoleta la denominación «Non repudiation» en diversas normas técnicas y fue sustituida por «Content Commitment«, lo que en verdad significa «firma» porque en la firma el firmante se vincula con el contenido firmado. Pero la vieja denominación «Digital Signature» todavía persiste porque justifica técnicamente que en un protocolo de reto-respuesta, la respuesta se calcula realizando la operación criptográfica de la firma digital sobre el reto. Pero, en realidad esto es un proceso de Autenticación, y llamarlo «Digital Signature» es equívoco para expertos y legos. Los términos adecuados seguramente son «Signature» (en vez de «Content Commitment«) y «Authentication» (en vez de «DigitalSignature«), pero pueden pasar años antes de que estos términos los veamos en la normas técnicas o en la legales.

Arte urbano #sudo cat system > /dev/null (y lo han vandalizado)


Hoy estoy triste porque al pasar cerca del Hospital Ramón y Cajal he visto que la pintada que registré en 2013 está parciamente borrada.

#sudo cat system > /dev/null

Esta muestra de arte urbano contiene un mensaje existencial que se enfrenta al sistema y vaticina su desaparición.

Y la metáfora utilizada es un comando Linux.

Es un tipo de arte comparable al de Banksy y con la vandalización que ha sufrido se puede comparar con las que sufrió el conocido artista.

“Girl With Balloon” de Banksy se autodestruyó en una subasta y pasó a ser «Love is in the bin»

ICALTI


De vez en cuando, aparecen retahilas de palabras que van juntas y que permiten formar siglas para designarlas y para recordarlas.

Seguramente el caso paradigmático es el de las sociedades y organismos designados por abreviaturas formadas por las iniciales de sus términos: AENA, INAP, SEDIA, DGTDAJ, IBM, NCR,…

A veces la función de recordatorio es la relevante y ciertas letras se rodean de otras que permiten formar palabas memorables.

Recuerdo de la asignatura de lógica la designación de diferentes silogismos por sus premisas y conclusiones, lo que se remonta a Aristóteles y a la filosofía griega. Barbara, Darii, Ferio, Celarent designan silosigmos AAA, AII, EIO, EAE:

  • A: premisa (o conclusión) universal afirmativa
  • E: premisa (o conclusión) universal negativa
  • I: premisa (o conclusión) particular afirmativa
  • O: premisa (o conclusión) particular negativa

Aunque quizá los términos que designaban los silogismos no resulten tan memorables en nuestros dias.

En relación con la protección de datos de la antigua LOPD, los derechos ARCO designaban los derechos de Acceso, Rectificación, Cancelación y Oposición.

Tras la publicación del RGPD (Reglamento General de Protección de Datos) los términos que permiten recordar la nueva lista de derechos han cambiado:

  • ARCOPOL: Se refiere a Acceso, Rectificación, Cancelación, Oposición, Portabilidad, Olvido (o Supresión, o Cancelación) y Limitación.
  • ARSULIPO: Acceso, Rectificación, SUpresión (Olvido), LImitación del Tratamiento, Portabilidad y Oposición
  • SOPLAR: Supresión, Oposición, Portabilidad, Limitación, Acceso y Rectificación.

Y llegamos a ICALTI.

Son los requisitos de la Contabilidad Certificada incorporados a la LGT (Ley General Tributaria) por la Ley Antifraude (Ley 11/2021, de 9 de julio, de medidas de prevención y lucha contra el fraude fiscal, de transposición de la Directiva (UE) 2016/1164, del Consejo, de 12 de julio de 2016, por la que se establecen normas contra las prácticas de elusión fiscal que inciden directamente en el funcionamiento del mercado interior, de modificación de diversas normas tributarias y en materia de regulación del juego).

Con el objetivo de no permitir la producción y tenencia de programas y sistemas informáticos que permitan la manipulación de los datos contables y de gestión, se establece la obligación de que los sistemas informáticos o electrónicos que soporten los procesos contables o de gestión empresarial se ajusten a ciertos requisitos que garanticen la integridad, conservación, accesibilidad, legibilidad, trazabilidad e inalterabilidad de los registros, requisitos cuya especificación técnica puede ser objeto de desarrollo reglamentario, el cual podría contemplar la obligación de someterlo a certificación.

En concordancia con los nuevos requisitos del software de contabilidad, facturación y gestión, se establece un régimen sancionador específico, para las empresas desarrolladoras de software y para los usuarios que lo usen (o que meramente dispongan de el) cuando no cuente con la adecuada certificación.

EADTrust ayuda a las empresas desarrolladoras de software de contabilidad, facturación y gestión a cumplir los requisitos ICALTI y puede realizar una auditoría de buenas prácticas para acreditar su cumplimiento. Contacte, llamando al 91 716 0555.

Nota sobre silogismos.

El modo del silogismo es la forma que toma el silogismo según la cantidad y la cualidad de las premisas y de la conclusión. De las 256 combinaciones posibles de los «modos» de los silogismos solo resultan válidas 19 y en el contexto de la lógica aristotélica se memorizan con los siguientes términos:

AAA, EAE, AII, EIOBARBARA, CELARENT, DARII, FERIO
EAE, AEE, EIO, AOOCESARE, CAMESTRES, FESTINO, BAROCO
AAI, IAI, AII, EAO, OAO, EIODARAPTI, DISAMIS, DATISI, FELAPTON, FERISON, BOCARDO
AAI, AEE, IAI, EAO, EIOBAMALIP, CAMENES, DIMARIS, FRESISON, FESAPO

Elecciones a vocal en la Junta Directiva de AMETIC, el 4 de noviembre de 2021


La patronal tecnológica cierra el primer período de actividad tras aplicar los nuevos estatutos y sale reforzada tras una fase compleja que ha supuesto la reinvención de la asociación.

Logo AMETIC

Transcurridos tres años desde las últimas elecciones de vocales de la Junta Directiva, y cumpliendo con los Estatutos de la Asociación, es ahora el momento de elegir los vocales de la Junta Directiva para los próximos tres años.

Según lo acordado en la Asamblea General Extraordinaria del 6 de octubre de 2021, se ha abierto la convocatoria a la Asamblea General Electoral, para el proceso de elección de los vocales de la nueva Junta Directiva, para el próximo 4 de noviembre de 2021, en la sala Jose María Cuevas de la sede de la CEOE en Madrid.

Dado que no se puede votar por correo, los asociados deberán prever la asistencia o delegar su voto.

DÍA:4 de noviembre de 2021
LUGAR:CEOE sala Jose María Cuevas
C/ Diego de León, 50 CP. 28006 Madrid
HORA:1ª Convocatoria: 10:30
2ª Convocatoria: 11:00 *La Asamblea se celebrará en 2ª convocatoria

En la web de TCAB (Trust Conformity Assessment Body) se presenta la candidatura de TCAB en las elecciones de AMETIC

Otras referencias a las elecciones de AMETIC en este blog:

Adobe actualiza su lista de confianza y sigue incluyendo la EUTL


Adobe desempeña un papel esencial en la popularización de la firma electrónica que hay que reconocer.

Por un lado, su herramienta gratuita de visualización de archivos PDF Acrobat Reader incluye sin coste una herramienta de creación de firmas electrónicas basada en certificados (entre los que destacan los certificados cualificados tal como los define el Reglamento UE 910/2014, eIdAS ).

Por otro lado, ha apostado desde la entrada en vigor del citado reglamento por incluir en la lista de confianza de sus productos (antiguamente denominada AATL) las entidades prestadoras de servicios de confianza que figuran en la lista de confianza de la unión europea (EUTL) que se puede recorrer con detalle gracias al Visualizador de Listas,

Esta combinación es importante para impulsar el uso de la firma electrónica en una herramienta que se caracteriza por la efectividad al cumplir su misión de mostrar los documentos electrónicos de forma muy parecida a los documentos en papel y establecer una potente metáfora del uso electrónico de los documentos manteniendo muchas de las ventajas de los documentos en papel, y algunas complementarias , como las informaciones adicionales que se guardan en los metadatos.

La lista actualizada de los entidades de confianza para Adobe obtenida de la EUTL puede verse en este artículo: ¿Qué es EUTL?

Y la lista concreta de los prestadores de servicios de certificación cualificados españoles (un subconjunto de la lista anterior), es esta:

Certified Digitization, what is it and what is it for?


Certified Digitization, Certified Digitisation Certified scanning, Electronic Invoice, Electronic Signature, Electronic Certificate. EIDAS, All these concepts are related.

In the development of electronic invoicing regulations, Spanish ORDER EHA / 962/2007, of April 10, which develops certain provisions on electronic billing and electronic storage of invoices, has defined in Spain the concept of Certified Digitization. This blog has been a pioneer in dealing with Certified Digitization since 2006.

Also in english, with some posts:

The homologation procedure has been included in the resolution of October 24, 2007, of the State Tax Administration Agency, on the procedure for homologation of digitization software contemplated in Order EHA / 962/2007, of April 10, 2007 .

In a strict sense, certified digitization was defined for the procedures of the tax field, which would be outside the coverage of Law 39/2015 (eGovernment). However, the implementation of the concept and the large number of available applications make it a de facto standard , also for the public sector.

Certified digitisation is the process of converting paper documents into electronic documents that contain their facsimile reproduction and are electronically signed or sealed. The systems that manage the digitisation must meet certain criteria of integrity and unalterability in the database with which the digitisation is carried out and are required to be audited. The documents digitised with this type of system have the character of originals, so that the paper documents from which they originate can be dispensed with, which is why the legal value of these processes and of the documents to which they give rise is very relevant

Certified digitisation of invoices has led to the birth of the concept that is now also used in relation to public administrations and the digitisation of Justice.

For the certified digitisation of invoices, you can use the different variants of software approved by the Tax Agency that the AEAT also publishes on its website. The provincial councils of Navarre, Biscay, Alava and Guipuzcoa have also published equivalent regulations and have approval procedures similar to those of the Spanish National Tax Agency and have their own lists of approved software.

Electronic signature

Electronic signature is regulated in the EU Regulation 910/2014, which is abbreviated as “EIDAS”.

Advanced electronic signature is uniquely linked to the signatory; allows the identification of the signatory; It is created using electronic signature creation data that the signatory can, with a high level of confidence, use under his sole control; and is llinked to the data signed therewith in such a way that any subsequent change in the data is detectable.

In summary, the advanced signature links the signatory with what was signed.

What is signed many times is condensed in the “Hash” value of the document, which is also a way to guarantee the integrity of the signed document after the advanced signature has been carried out. And the signer can be associated in various ways, with biometrics in the case of non-certificate-based signatures, or with the mathematical operation of the hash with the signer’s private key if a certificate-based signature is applied.

Certificate-based signing uses public key cryptography, also called asymmetric cryptography.

In asymmetric cryptography there are 2 keys that are mathematically linked to each other:

1. Private Key
2. Public Key

What is encrypted with the private key can only be decrypted with the public key, and vice versa.

Hash functions are unidirectional and generate a short string of characters from a document or a long string of characters.

A possible simile would be a sum value: if we transform each character in a string into a number (for example, its ASCII value) and add the values ​​of all the characters in the string, the resulting value depends on the content of the string. IF you change a character, the sum changes. The algorithms used in cryptography are more elaborate so that modifications to the strings that result in the same hash value cannot be made, which will allow the contents to be changed. Therefore, the sum value, although it serves to explain the hash, is not in itself a good hashing method.

Given a document and its «hash», it is possible to check if the hash truly corresponds to that document. However, from the hash it is not possible to deduce the document from which it came. There could be infinities. When two different documents produce the same hash value when calculating with a certain algorithm, a «collision» is said to have occurred.

How does an electronic signature work?

The document to be signed is hashed with a specific algorithm (for example, SHA-256) and the result obtained is mathematically operated with an asymmetric signature function (for example, RSA or ECC) with the private key of the signer (normally the private key resides in a chip card or a cryptographic token, and does not leave it, so the hash is sent to the chip and it is the chip that performs the cryptographic operation). The signature is made up of the result of that operation on the chip (which is sometimes called a PKCS # 1 value), and the signer’s certificate containing their data and the public key cryptographically related to the private one.

If the document and the signature are sent to the recipient (sometimes, the document format used allows the signature to be embedded inside, as is the case with PDF files). It can do the equivalent process in reverse to verify the signature.

Extracts the public key from the certificate, thereby applying the cryptographic function to the PKCS # 1 value from which the Hash value is extracted. Calculates the Hash value of the document and compares it with the value obtained from decrypting the PKCS # 1 signature. Both must be the same. If they are not the same there is a problem somewhere. For example, the document has changed in transmission or has been tampered with.

Therefore, an important effect of the electronic signature is that it guarantees the integrity and inalterability of the electronically signed documents.

The certificate used to sign is issued by a “certification authority” or a “trust service provider”. The issuance of electronic certificates is one of the possible trust services ”and, therefore, a“ certification authority ”is a“ trust service provider entity.

These entities verify the identity of the certificate applicants and after that they issue them an electronic certificate associating the public key of the certificate with a private key that must be secretly guarded by the certificate holder with maximum security.

The Electronic Certificate

The electronic certificates of a natural or legal person are electronic documents that contain information about the issuer, the period of validity of the certificate, the identity of the signer, …

The important thing is that this certificate links the public key with the identity of a specific person and that it is signed by the certification body, which has verified the applicant’s identity documents and their correspondence with the applicant’s characteristics. When the certificate is issued, its link with the private key is also established under the exclusive control of the signer.

Although unqualified certification authorities can issue certificates, in Europe qualified certification bodies, which issue qualified certificates, are preferred .

In Spain there are a significant number of qualified certificate issuing entities , among which we can mention Camerfirma, EADTrust, FNMT (CERES), Ivnosys or Vintegris.

In certain signature modalities (such as AdES – T or long-lived signatures) it is convenient to include information about the moment when the signature was created, which it does by adding a time stamp. Time stamps are issued by the Time Stamp Authority (TSA).

The timestamp shows that a certain combination of data existed before a given time and that none of this data has been modified since then.

In short, for the certified digitization of documents, an electronic certificate is needed with which to make the electronic signature on each of the scanned documents.

This requirement and the guarantee of integrity of the database in which the keeping of the invoice digitization process is managed are the most relevant to pass the audit that allows requesting the approval of the software from the AEAT.

Certified Digitization in the field of Justice.

Within the framework of the Lexnet regulations, the GIS for Certified Digitization has been defined by the CTEAJE (State Technical Committee of the Electronic Judicial Administration).

This standard allows any document to be digitized for presentation in legal proceedings, so it has a special value:

  • It is used in the private sector to digitize any document, not just invoices
  • It allows you to have digitized documents in case they are needed at any given time for a trial. This used to be the main reason for keeping paper documents: in case they were needed in court.

The requirements for certified digitization in the field of justice are very similar to those required in the tax field:

  • Electronic signature of scanned documents
  • Protection of the integrity and inalterability of the digitization record database

How do I start a certified digitization process?

To carry out the certified digitization of invoices in a company, it is necessary to have a software approved by the AEAT or by any of the foral estates of Alava, Guipuzcoa, Navarra or Vizcaya.

In order for the software to be able to carry out an electronic signature on each scanned invoice, it must be equipped with a qualified certificate. The current trend is to equip the software with a qualified legal entity certificate, in which case the resulting electronic signatures are called “qualified electronic seals” if they are managed in a device called “Qualified Seal Creation Device” (equipment that is also called HSM «Hardware Security Module»).

It is possible to carry out “certified digitization” or “guaranteed digitization” processes in the context of public administration, for which several of the Technical Interoperability Standards apply . In particular, that of authentic copy, that of digitization, that of signature policy and that of electronic document.

The ValidE portal provides some tools to validate electronic signatures and certificates. The EADTrust DSS tool also provides a lot of information about the certificates and signatures of electronic documents, whether or not they are the result of certified digitization.

Perhaps someone asked this question: is it necessary to start from the printed invoice document to be able to scan it in a certified digitization process or can an invoice received in pdf format be electronically signed?

The answer is given by ORDER EHA / 962/2007, of April 10, which develops certain provisions on telematic invoicing and electronic conservation of invoices in the different articles of which it consists.

Certified scanning can only be done from paper documents.

However, considering that the issuer and receiver can reach an agreement that the issuer of the invoice acts by sending “pre-invoices” in PDF format to the receiver and that the receiver converts them into electronic self-invoices by adding the electronic signature, the fundamental requirement of the electronic invoice, which is your electronic signature. The regulations allow invoices to be managed by the recipient (self-invoice) or a third party on behalf of the invoice issuer, who is usually the one who adds the electronic signatures or electronic stamps.

What to do if the device containing the electronic certificate is lost or stolen

In case of loss or theft of the device in which the private key associated with the electronic certificate is housed, it is necessary to request the revocation of the certificate by going to a Registration Authority of the Certification Authority that issued the certificate. Some certification authorities offer the possibility of remote revocation, using codes that were provided at the time the certificate was issued.

For example, EADTrust has a specific page and a form to request the revocation of the certificate .

Outsourcing of certified digitization processes

When a process is not focused on the core business of a company but can pose a significant administrative burden due to its volume, many entities resort to business process outsourcing (BPO).

A Certified Digitization service performed by third parties or a Remote Electronic Seal service managed by a qualified digital trust service provider can help in these cases.

Article 7 of Order EHA / 962/2007 indicates:

«This digitization process must meet the following requirements:

a) That the digitization process be carried out by the taxpayer himself or by a third party provider of digitization services , in the name and on his behalf, using in both cases software of certified digitization (…)
b) That the digitization process used guarantees the obtaining of a faithful and complete image of each digitized document and that this digital image is signed with an electronic signature in the terms of the previous articles of this Order based on an electronic certificate installed in the scanning system and invoked by the certified scanning software.This certificate must correspond to the taxpayer when the certified digitization is carried out by himself or to the digitization service provider in another case. «

Advantages of Certified Digitisation

These are some of the advantages of Certified Digitisation:

  • Saving time in the search for documents, since, as they are documents in electronic format, searches can be generated by keywords.
  • Increase the efficiency and productivity of employees by saving time in filing and searching invoicess, reducing errors.
  • Frequently digitization allows incorporating the information of the invoices in the accounting or ERP system.
  • By having digital documents managed by computer software and stored in a secure repository, decision-making is streamlined by being certain that all the information is available.
  • Saves storage space by not having to guard paper documents and saves other costs related to archival material
  • It facilitates the adoption of repetitive procedures with the environment and, indirectly, helps to pass a possible ISO 14.001 type audit

Give us a call

You can contact EADTrust by calling +34 917 160 555 if you need help to homologate a certified digitization software to be approved by Spanish Tax Agency or if you need electronic certificates to be used in Spain or Europe.