Discordia en la fima electrónica


Veo por Diario Médico que se le da tal importancia a la firma electrónica, como para sea causa de disensiones entre profesionales.

Los colegios de médicos de Gerona, Lérida y Tarragona y los colegios de enfermería de Gerona y Tarragona han creado la sociedad limitada Healthsign para la certificación y registro de las firmas digitales de sus colegiados y de las de todos los miembros de corporaciones profesionales sanitarias de España y el resto de Europa que quieran adherirse en igualdad de condiciones respecto a sus socios fundadores.

La iniciativa parte del colegio de Gerona, que preside Eudald Bonet, y cuenta con el apoyo asesor y tecnológico de la empresa Wisekey  que gestionará el PSC desde  Suiza.

La nueva Healthsign está presidida por Carmen Puigvert, presidenta del Colegio de Enfermería de Gerona, y su consejero delegado es Lluis Barnés, gerente del colegio de médicos de la misma ciudad.

Con esta nueva empresa especializada en firmas profesionales digitales, las tres corporaciones de médicos catalanes intervienen en la disputa que protagonizan la Organización Médica Colegial (OMC) y el Colegio de Médicos de Barcelona (COMB) por esta cuestión, y lo hacen quitándoles la razón tanto a la corporación como al COMB.

Es curioso lo que se parece esta disputa a la que protagonizaron hace 4 años los Colegios de Abogados de Madrid y Barcelona contra la iniciativa del Consejo General de la Abogacía, que creó ACA (Autoridad de Certificación de la Abogacía).

También es curioso que los profesionales piensan que todo se puede hacer de forma más sencilla y con menor coste que los proyectos que ya están en marcha.

Mi experiencia es que la diversidad de iniciativas a la larga aumenta los costes y la complejidad para todos, para los que impulsan el proyecto inicial y para los disidentes.

Por lo que parece más un problema de política de pasillos y de protagonismos, que una verdadera reflexión de lo que ha de significar la firma electrónica para los profesionales.

Mi última reflexión va sobre el origen de las disidencias. Sorprende que muchas de ellas surjan de Cataluña. Y la sorpresa no tiene matiz político. Mi verdadera sorpresa se debe a que en Cataluña hay una alta concentración de especialistas en firma electrónica y certificación, y cualquiera de estos especialistas les puede explicar a quienes tienen estas iniciativas de duplicación o triplicación de esfuerzos qué ha pasado en los 15 años de desarrollo de la firma electrónica es España, cuando se han producido situaciones parecidas.

Como puedo reclamar a un PSC


El Seguro de Responsabilidad Civil para PSC (Prestadores de Servicios de Certificación) es uno de los temas vidriosos de la Ley 59/2003 de Firma Electrónica (en realidad lo era todavía más en el real decreto anterior).

Por un criterio arbitrario se impone un gasto a los PSC que no tiene contrapartida.

Todavía no he visto en ninguno de los prestadores de servicios de certificación que operan en España una sección del web que diga «Reclamaciones» con frases como las siguientes:

  • «Si usted considera que ha sufrido un perjuicio como titular o suscritor de certificados emitidos por nuestra entidad, puede reclamar de la siguiente forma…» 
  • «Si usted considera que ha sufrido un perjuicio como tercero que confía en certificados emitidos por nuestra entidad, puede reclamar de la siguiente forma…» 

Por lo cual, no sé de qué sirve, en realidad el seguro de responsabilidad civil. Y no digamos el Aval o el Seguro de Caución.

Porque, desde luego, para lo que no sirve es para responder de incumplimientos de la normativa, para lo cual existe otra vía de actuación, derivada de la tipificación de faltas y sanciones (que no pueden ser cubiertas por un seguro).

Esquema de certificación de Prestadores de Servicios de Certificación de ASIMELEC


En el Congreso del pasado 9 de mayo despertó cierto interés el Esquema de Certificación de PSC de ASIMELEC.

Sorprende el hecho de que desde la disponibilidad de este marchamo de calidad existan tan pocos prestadores certificados.

Sobre todo sabiendo que se referencia en el repositorio del artículo 11 de la Directiva 93/1999.

Además los PSC certificados lo tienen más fácil para ser incluidos en las listas de prestadores de confianza de Microsoft y de Mozilla (Firefox) y su seguro de responsabilidad civil es más barato.

Y posiblemente encuentren más sencilla su incorporación a los repositorios del Ministerio de Industria, Turismo y Comercio y de la Agencia Tributaria. O se facilite su incorporación a las plataformas comunes de validación de las Administraciones Públicas, como las del MAP, la Junta de Andalucía, CATCERT, Izenpe o la ACCV.

Actualización (enero 2009)

Al rediseñarse la web de ASIMELEC, algunos enlaces han dejado de funcionar. Estos son los enlaces actuales:

Foro de las Evidencias Electrónicas 2007


El IV  Foro de las Evidencias Electrónicas se celebrará el 15 de junio de 2007. Reservad el hueco en vuestra agenda.

Como siempre tendrá lugar en el Hotel Ritz

Las anteriores ediciones han sido el 15 de junio de 2004, el 31 de mayo de 2005, y el 30 de mayo de 2006.

Todavía no nos ha dado tiempo de actualizar la página web para ampliar detalles y agradecer su colaboración a los Patrocinadores. En cuento esté y hayamos incluido el formulario de inscripción os avisaré.

Cosas que me gustan de Microsoft


Me sumo al reto de Fresqui y, con sinceridad, señalo a continuación un par de cosas (podría hacer una lista mucho más larga) que me gustan de Microsoft y de sus sistemas operativos.

Lo que voy a comentar quizá sea un poco destinado a expertos, lo que espero no disuada de incluir comentarios a quienes discrepen o ratifiquen mis opiniones.

1. Microsoft da soporte nativo, como funciones del sistema operativo base, a la criptografía de clave pública y a la firma electrónica, de forma que esas funciones están disponibles para todas las aplicaciones que se ejecutan en el sistema. Esas funciones se encapsulan en la denominada «CryptoAPI» que simplifica la realización de firmas y cifrados para cualquier programador. Además el repositorio de certificados raiz permite que la confianza otorgada a un Prestador de Servicios de Certificación en una aplicación se aproveche en otra. En otros sistemas operativos hay que utilizar el interfaz PKCS#11 y configurarlo para cada aplicación que utilice cifrado, lo que hace las cosas más engorrosas para el programador y para el usuario final.

2. La configuración de un ordenador en los niveles más elevados de seguridad no es tarea fácil. Requiere revisar los sistemas de gestión de identidad, eliminar muchas aplicaciones innecesarias, y aplicar configuraciones muy restrictivas. Por supuesto, esto se podría llegar a hacer con cualquier sistema operativo, y me consta el esfuerzo de algunas entidades por certificar el sistema operativo Linux (SuSE y Red Hat) en Common Criteria EAL4. Microsoft ha certificado varias versiones de sus sistemas operativos profesionales para usos de alta seguridad y proporciona una guía para facilitar a los administradores la configuración de sistemas críticos con este nivel de seguridad.

Ruby on rails


Ruby on railsNos estamos planteando en Atenea Interactiva dar un curso de Ruby on Rails.

Lo cierto es que hay bastantes fuentes de información gratuita sobre Ruby on Rails en español, como el web «sobre railes» o esta breve guia de 26 capítulos, pero hay todavía pocos cursos.

Me gustaría tener un poco de feedback sobre si este tipo de cursos pueden tener interés.

Ya sabéis que  Ruby on Rails, también conocido como RoR o Rails es un entorno de aplicaciones web de código abierto escrito en el lenguaje de programación Ruby. Trata de combinar la simplicidad con la posibilidad de desarrollar aplicaciones del mundo real escribiendo menos código que con otros entornos y con un mínimo de configuración. El lenguaje de programación Ruby permite la metaprogramación, de la cual Rails hace uso, lo que resulta en una sintaxis que muchos de sus usuarios encuentran muy legible. Rails se distribuye a través de RubyGems, que es el formato oficial de paquete y canal de distribución de librerías y aplicaciones Ruby.

Es un lenguaje de programación que está revolucionando el mundo web, y que está especialmente dotado para desarrollos de webservices y aplicaciones colaborativas de Generación W2 (Web 2.0).

Lo dicho, si ofreciéramos este curso. ¿pensáis que se inscribiría la gente?

Plan para los próximos días


Los próximos días voy a estar un poco liado, pero con posibilidad de veros por el mundo.

La Comisión Provincial de Innovación de Zaragoza (INZA) se reúne con el alcalde, Juan Alberto Belloch y responsables de Zaragoza Dinámica


Reunión CEZ - Ayto Zaragoza - INZALos miembros de la Comisión Provincial de Innovación de Zaragoza (INZA) de CEZ (Confederación de Empresarios de Zaragoza, CEOE) mantuvieron el 2 de mayo de 2007 una reunión con el alcalde de Zaragoza, Juan Alberto Belloch, y los responsables de Zaragoza Dinámica para intercambiar información sobre el trabajo que realizan, así como sus proyectos de futuro.
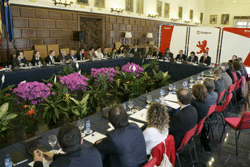
Reunión CEZ - Ayto Zaragoza - INZAINZA tiene como objetivo sembrar permanentemente entre sus miembros, la inquietud sobre la necesidad de cambio y de innovación. Se trata no sólo de alertar sobre las amenazas que se ciernen sobre las empresas si no mejoran sustancialmente sus productos y servicios, sino que INZA propone soluciones y ayudas a aplicarlas con soporte técnico y formativo.
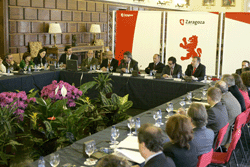
Reunión Ayto Zaragoza INZA - CEZ

INZA está compuesto por 52 miembros, la mayoría empresas, además de instituciones como la Universidad de Zaragoza y el Instituto Tecnológico de Aragón.

El presidente de la Comisión es Victor Calvín, subdirector del área Técnica de BSH Electrodomésticos Europa. Las labores de Secretaría son ejercidas por el Departamento de Innovación de CEZ.

INZA mantiene su compromiso con la sistematización de la Innovación en las empresas de Zaragoza .

Cartas nigerianas: SPAM y SCAM


Las cartas nigerianas, antecedente y modelo de las cartas y correos electrónicos de premios de loterías, se basan en la teoría de que la gente anticipará una serie de pagos ante la expectativa de un retorno superior.

En cada caso la historia se cambia un poco, desde dictadores derrocados de repúblicas bananeras hasta magnates del petroleo, pasando por pobres viudas con fortunas retenidas en cuentas bloqueadas.

En ocasiones, incluso buscan noticias de accidentes para dar mayor verosimilidad a la iniciativa de un «honrado» administrador bancario a la búsqueda de un «next of kin» pariente lejano que será el heredero  «ab intestato» con el que repartir un dinero depositado en una cuenta y que si no lo quieres tu, se lo queda el banco.

Lo cierto es que, por bien planteada que esté la historia, es un fraude como una casa. Y esto hay que tenerlo en cuenta, porque se han dado casos de gente que se lo sospechaba, que contactó con el teléfono indicado por seguir la broma, y que finalmente sucumbió al fraude por la perfección del engaño y la apariencia de los «papeles oficiales» que recibía.

La denominación de «cartas nigerianas» es internacional y se debe a que tradicionalmente este fraude se hacía por carta, aunque en la actualidad es abrumador el volumen de correo (SPAM) que se recibe con estos contenidos. Como está disminuyendo la efectividad estadística del fraude on-line (que cuenta con avisos por todas partes), los chorizos están volviendo a la carta y al teléfono, con los que su efectividad es mayor.

La denominación SCAM, se refiere al concepto de fraude. El propio FBI avisa contra estas prácticas de forma muy detallada, y explica la otra denominación de este tipo de fraude «el 419» por ser esta la sección del código penal nigeriano que se viola.

Iré recogiendo en los comentarios algunos de los emails que recibo para que veais la creatividad de estos «pájaros».

Como denunciar fraudes, estafas y delitos por Internet


En ocasiones recibo consultas de personas que son víctimas de fraudes y estafas, y quieren denunciarlo. Y tengo que repetir estas indicaciones.

Los residentes en España, pueden optar entre denunciarlo a la Policía o a la Guardia Civil. La elección dependerá del lugar donde uno viva y de la cercanía de una comisaría de policía o de un cuartel de la guardia civil.

En general, en las ciudades la opción preferente será la policía y en las zonas rurales, la guardia civil.

Tanto un cuerpo como el otro cuenta con profesionales excelentemente preparados para actuar contra estos delitos, si bien la capilaridad de la red de atención al ciudadano se estructura de forma diferente. Frecuentemente colaboran por el alcance de los delitos contra los que actúan.

También los Mossos d’Esquadra (en Cataluña) y la Ertzaintza (en el País Vasco) recogen denuncias de estos delitos, en las Comunidades Autónomas indicadas. La Policía Foral de Navarra, de momento, no ha desarrollado esta especialidad.

No todos los delitos se pueden denunciar por estos procedimientos a distancia. En las páginas web de las diferentes instituciones se indica la forma de proceder y también los idiomas en los que se atiende.

  • Guardia Civil. Información sobre denuncias. Modelo a cumplimentar para acelerar la comparecencia. Urgencias por teléfono: 088
  • Policía. Denuncias en Internet. Por teléfono: 902 102 112. Se puede realizar la denuncia por teléfono o por internet, aunque hay que ratificarla presentándose en una comisaría a firmar (pronto se podrá firmar electrónicamente con el DNI electrónico).
  • Mossos d’Esquadra. Denuncias en Internet. Por teléfono: 088. Se puede realizar la denuncia por internet, aunque hay que ratificarla presentándose en alguna de las comisarías señaladas en el web, de los Mossos d’Esquadra o de la policía local a firmar
  • Policía Foral de Navarra (Nafarroako Foruzaingoa). Atención telefónica: 112.
  • Ertzaintza. Información sobre denuncias. Denuncias en Internet. Por teléfono: 112. Los delitos telemáticos se denuncian presencialmente en comisaría.