Archivo de la categoría: Medios de Pago

Adaptadores Grabba para todo tipo de PDA y Smartphone


Las aplicaciones móviles en las que sea necesario leer códigos de barras (lineales o bidimensionales como PDF-417), o tarjetas chip (como el DNI electrónico, o para pagos EMV) o de banda magnética, o tarjetas sin contactos NFC o RFID ya tienen solución. Las camisas adaptadoras Grabba que se ajustan como un guante a las PDA y a los teléfonos móviles. Los modelos más importantes de PDA y de teléfonos móviles, con los sistemas operativos Windows Mobile (Windows CE), Palm OS y Blackberry tienen su dispositivo y el software de interfaz apropiado (en modo nativo o en Java). A finales de 2007, también para teléfonos con Symbian.

Albalia Interactiva es distribuidora de estos dispositivos en España.

Payment Card Industry (PCI) Data Security Standard


La especificacón de normalización de seguridad de datos Payment Card Industry (PCI) Data Security Standard se ha creado por las principales marcas de tarjetas con la reciente incorporación de todas las tarjetas internacionales para proteger la información de los usuarios y luchar contra la suplantación y otros fraudes que se producen en Internet.

Visa, MasterCard, American Express, y otras asociaciones de tarjetas han definido un conjunto de obligaciones en relación con la seguridad de la información y que deben cumplir los comercios que operan por Internet, las entidades financieras y las empresas que gestionan medios de pago, como Sistema 4b; SERMEPA, o Red 6000. Las medidas de seguridad, que deben auditarse, deben satisfacer ciertas exigencias siempre que se almacenen, se procesen o se transmitan datos de titulares de tarjetas.

Albalia Interactiva es la primera entidad española que ofrece los servicios de Auditoría PCI a las entidades financieras y a los comercios.

Denuncias de intentos de fraude por Internet en el Servicio de Reclamaciones del Banco de España


En la Memoria del Servicio de Reclamaciones del Banco de España del año 2005, se da un indicio estadístico del impacto que las diferentes técnicas de fraude (phishing, pharming, keyloggers, troyanos,…) han tenido en la banca española en el citado año.

Aparte de las escasas actuaciones al alcance del organismo que tiene que ver con sus atribuciones y medios, merece la pena hacerse eco de los comentarios al respecto que figuran en la Memoria:

Se han recibido numerosas denuncias de intentos de fraude por Internet, que no han podido ser objeto de tratamiento por parte del Servicio de Reclamaciones del Banco de España, por exceder su ámbito de competencia.

Dada la multitud de ataques informáticos de los que se ha tenido conocimiento, se alerta a las entidades y usuarios a extremar las medidas de cautela a la hora de enviar las claves de acceso para operar con banca telefónica o electrónica.

El uso de los servicios de banca electrónica implica la utilización y adopción por parte de los usuarios de las medidas de seguridad informática adecuadas de sus equipos (antivirus, firewall, etc.).

Las denuncias de spam, correos falsos procedentes de supuestas entidades financieras para la obtención de las claves de seguridad de los usuarios financieros (phishing), no pueden ser objeto de reclamación contra la entidad financiera suplantada.

Sistemas de ataques más comunes:

Phishing
Conduce a los clientes de una entidad de crédito a una página web falsa, que aparentemente pertenece a dicha entidad. Una vez en dicha página, se solicitan los datos personales, que posteriormente son utilizados para la realización de operaciones fraudulentas.

Pharming
Mediante la explotación de la vulnerabilidad de los sistemas de servidores DNS, el atacante adquiere el nombre de dominio de un sitio web y redirige el tráfico de esa página a otro sitio distinto del verdadero, a través del cual se obtiene la información personal.

Keylogging
Registro de pulsaciones. En ocasiones es utilizado como una técnica de espionaje para obtener contraseñas o claves encriptadas y así traspasar las medidas de seguridad de las entidades de crédito.

Los sistemas que deben utilizarse para evitar en lo posible estos fraudes son:

  • Utilizar el protocolo SSL (Secure Sockets Layer). Permite cifrar la conexión y garantiza la autenticación.
  • Comprobar el propietario del dominio al que se está accediendo.
  • No atender las peticiones de información personal, ni de claves de acceso, mediante correo electrónico o llamadas telefónicas que aparentemente proceden de entidades de crédito.

Ley de Impulso de la Sociedad de la Información


Tras leer el borrador de la LISI (Ley de Impulso de la Sociedad de la Información) lo primero que se aprecia es que retoca otras leyes como la LSSI, la Ley de Firma Electrónica y la Ley de Comercio Minorista.

En mi opinión hay que tocar más leyes y afrontar aspectos como estos:

  • Riesgos de Internet
  • Phishing Pharming
  • Mulas
  • Cartas nigerianas
  • Descargas
  • Canon por Compensación por Copia Privada
  • Tipos de Licencias  en PI
  • Supervisión del correo electrónico de los empleados
  • Acceso no autorizado y modificación de datos o configuraciones en ordenadores ajenos
  • Almacenamiento de datos por los ISP para colaborar en la investigación de delitos
  • DNI electrónico
  • Dompulsa de documentos electrónico
  • Documentos Originales electrónicos
  • eAdministración
  • LOPD
  • LSSI
  • Ley de Comercio Minorista
  • EMV
  • Pagos y cobros por Internet
  • Deducciones en el impuesto de sociedad por acciones relacionadas con la Sociedad de la Información
  • Deducciones por I+D+i
  • Contratación obligatoria de las administraciones públicas a PYMES innovadoras

Estos son algunos apuntes para tratar, pero hay bastantes aspectos que hay que retocar para el Impulso de la Sociedad de la Información

Zona Única de Pagos para el Euro (SEPA:Single Euro Payment Area)


Estos días he estado hablando sobre SEPA (Single Euro Payment Area) con Oski Goldfryd, Director de FinancialTech Magazine. Ha sido a raiz de un estudio publicado por Accenture sobre el grado de adaptación de las entidades financieras los requisitos de la iniciativa SEPA.

Oski ha sido muy amable al hacer referencia a mis comentarios en su publicación.

De paso, hemos comentado algunas de las nuevas iniciativas que está preparando para dinamizar el mercado de productos y soluciones que se mueve alrededor de las entidades financieras. Una de las más interesantes es la Feria virtual FinancialTech Expo, centrada en tecnologías para el sector financiero, que desarrollará junto con la entidad británica Ahead Business Solutions, pionera internacional en la realización de Ferias y Exposiciones Virtuales.

En mi opinión, esta iniciativa es muy interesante ya que no existe una verdadera Feria del Sector Financiero, y lo más aproximado, el Congreso anual CIT que organiza IIR, es una demostración palpable, con su exposición asociada, de que existe interés por parte de las entidades financieras en conocer la actualidad del mercado, y por parte de las empresas, en darse a conocer.

La idea de Oski es que FinancialTech Expo comience en Febrero de 2007 y se extienda hasta finales de Abril. Ahora que es temprano, creo que es una excelente oportunidad para situarse como patrocinador del evento, y agradezco a Oski que nos haya dado la ocasión de ser una de las primeras entidades en confirmar nuestro patrocinio. Creo que este período es perfecto dentro del calendario de iniciativas de las entidades financieras, y, por cierto, coincidirá de forma muy saludable y simbiótica con el CIT 2007 que se celebrará el 6, 7 y 8 de marzo de 2007. Otras fechas para reservar en la agenda.

No quiero dejar pasar la oportunidad de felicitar a Oski por superar los 10.000 lectores semanales de FinancialTech Magazine.

USSD (Unstructured Supplementary Services Data)


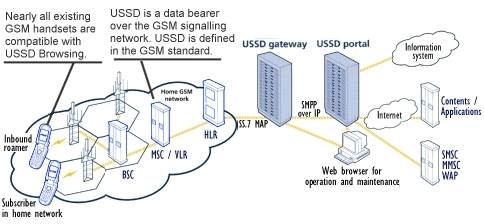
ussd-in-gsm-network.gifRecibo frecuentes consultas sobre USSD, ya que aparece en los folletos publicitarios de Albalia Interactiva como una de las tecnologías a las que damos soporte.

La gente ha oido algo del tema, sabe que está relacionado de alguna forma con los teléfonos móviles celulares, sabe que tiene alguna relación con los SMS pero ¿qué es y para qué sirve?

USSD (Unstructured Supplementary Services Data) es un medio de transmitir información o instrucciones por una red GSM.

USSD tiene algunas similitudes con el SMS (ambos utilizan el «signaling path» de la red GSM). Como diferencia, el USSD no es un servicio de almacenamiento y envío, es un servicio orientado a sesión tal que cuando un usuario accede a algún servicio USSD, se establece una sesión y la conexión de radio permanece abierta hasta que el usuario, la aplicación o el paso del tiempo la libera. Los mensajes de texto USSD pueden superar los 182 caracteres de longitud.

USSD se define dentro del estándar GSM en los documentos GSM 02.90 y 03.90.

USSD tiene algunas ventajas y desventajas como herramienta de despliegue de servicios en redes móviles:

  • Los tiempos de respuesta para aplicaciones interactivas son más cortos para USSD que para SMS debido a las características de una sesión de USSD, y porque no es un servicio de almacenamiento y envio. Según Nokia, USSD puede ser hasta 7 veces más rápido que un SMS para llevar a cabo la misma transacción en ambos sentidos.
  • Los usuarios no necesitan ir a ningún menú particular del teléfono para acceder a servicios USSD, ya que pueden desde la pantalla inicial del móvil acceder a los mismos.
  • Debido a que los comandos USSD son dirigidos de vuelta hacia el HLR (Home Location Register), los servicios basados en USSD trabajan igual de bien y de la misma forma cuando los usuarios están en «roaming».
  • USSD funciona en todos los teléfonos móviles GSM.
  • Tanto la aplicación SIM Toolkit como WAP soportan USSD.
  • Por otro lado, los códigos USSD son normalmente complicados de recordar, incluyendo el uso de los caracteres «*» y «#» para indicar el principio y el final del código USSD. Sin embargo la posibilidad de almacenar los códigos USSD de servicios que se usan regularmente, en la agenda del teléfono, reduce la necesidad de recordarlos, así como de tener que introducirlos de nuevo.
  • Ningún otro mecanismo ha sido tan especificado en el proyecto de tercera generación «estandar UMTS» para llevar a cabo funciones tales como la iteración HLR (Home Location Register) que el USSD facilita. Por lo tanto, es probable que el USSD todavía encuentre aplicaciones en la tercera generación de telefonía móvil.

Resumiendo, USSD es una excelente herramienta de gestión de transacciones y de gestión comercial, comparable a los SMS, pero con posibilidades no accesibles con SMS.

Hay dos tipos de sesiones USSD: Originadas por la aplicación, es decir, «terminado en el móvil» (hacia teléfonos móviles GSM en los que se tiene la certeza de que el usuario está mirando la pantalla), y originadas por el móvil (terminal de usuario), con secuencias de inicio semejantes a *1xx*yyy*zzz#.

En las sesiones USSD se envía un texto a la pantalla del móvil y se recogen las secuencias que el usuario teclea, letras y números, que deben terminar pulsando la tecla verde (enviar, o aceptar). Es posible encadenar varios mensajes pregunta-respuesta consumiendo una sola sesión USSD. Una sesión USSD tiene un coste aproximado de 15 céntimos de dólar, en aquellos operadores que generan CDR asociados.

Nokia utiliza USSD para habilitar el chat móvil. En Octubre del 2000, Nokia lanzó la plataforma de chat móvil (Nokia Friends Talk Platform). En el nuevo Nokia 3310 (terminal que soporta dicho servicio), la forma de manejar los mensajes de texto está hecha para que permita enviar el mismo mensaje a mucha gente, y para que la gente se conozca y disfruten «chateando». Para que todo esto sea posible, y permitir que nuevos «chat rooms» se formen, el operador de red ha de tener instalada la plataforma Nokia Friends Talk. Esta plataforma utiliza USSD para proporcionar la estructura dinámica de menú que permite manejar los mensajes de texto fácilmente.

También Mobipay utiliza sistemas de mensajería de tipo USSD tanto en la modalidad de «iniciado por el usuario» en el que se emplean códigos del tipo *148*1*123# como en la modalidad de «iniciado por la red», gracias a la que pueden presentarse menús en pantalla y captar las pulsaciones que el usuario hace en el teclado.

Esta tecnología comienza a estudiarse por las entidades financieras que ven en ella una forma de luchar contra algunos tipos de fraudes que sufren sus usuarios en Internet, tales como el phishing y el pharming, gracias a que proporciona «diversidad de canal» para solicitar las claves a los usuarios sin tener que usar internet.

Técnicas de fraude en cajeros automáticos


Tengo previsto incluir algunos posts en este blog para avisar sobre algunas técnicas de fraude en entornos físicos y virtuales.

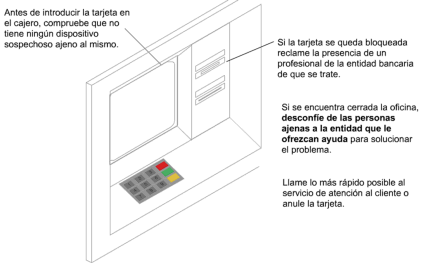
Pero en esta ocasión quisiera hacerme eco de un sitio web que he conocido a través de meneame, y que explica de manera muy gráfica y sencilla algunos tipos de fraude.

El sitio web se denomina «que no te roben» y escenifica algunas técnicas que utilizan ciertos delincuentes para obtener el PIN (Personal Identification Number, número secreto) de la tarjeta de crédito y el contenido de la banda magnética de la tarjeta, con lo que pueden utilizar estos datos en «tarjetas blancas» y extraer dinero en otros cajeros automáticos.

recomendaciones.gif

Antonio de las Heras Meco


Siempre tengo un gran recuerdo de D. Antonio de las Heras.

Era Director General de Sistema 4B y una de las personas con las que más he aprendido sobre Medios de Pago.

Al crear la sección de Personas Notables, en el Blog, siempre tuve claro que incluiría una semblanza de Antonio, al que tengo un gran aprecio.

Nació en Fuentelsaz del Campo, provincia de Guadalajara, en 1942. Casado en 1968, tiene 2 hijas. Posee el título de Profesor Mercantil. Se inició, desde muy temprana edad en el mundo financiero en la Caja Ibérica de Crédito Corporativo, en la que llegó a ser Director de Administración. El 1 de mayo de 1975 se incorporó a Sistema 4B como Director General, y continuó en la entidad hasta su jubilación.

Puso en marcha una de las entidades de Medios de Pago más avanzadas del mundo, en la que promovió desarrollos como los cheques garantizados, las tarjetas de débito multibancarias, el despliegue de la red de cajeros automáticos 4B, una de las mayores redes de gestión de TPVs (Terminales Punto de Venta) on-line  Telepago 4B, y la infraestructura para el despliegue de las tarjetas VISA y MasterCard, que tanto desarrollo han tenido en España de la mano de aquellos primeros «4 bancos» Banesto, Central, Hispanoamericano y Santander.

He recuperado de una «circular informativa» de Sistema 4B de 1993 una de esas entrevistas informales que se hacen a los personajes célebres:

¿Cual es el rasgo principal de tu personalidad? El optimismo.

¿Qué cualidad prefieres en el hombre? La honestidad

¿Y en la mujer? La comprensión

¿Cual es tu principal defecto? Minuciosidad

¿En qué ocupas tus ratos libres? Jardín y bricolage

¿Qué te gustaría hacer que no haces ahora (en 1993)? Viajar con amigos

¿Cuántas horas necesitas dormir para estar en forma? Siete

¿Qué deporte prefieres? Tenis

¿Cuál es tu comida favorita? Rodaballo al horno

¿Y la bebida? Piña colada

¿Qué es lo que más detestas? La tomadura de pelo

¿Cómo te gustaría morirte? Rápido

¿Cual es el estado actual de tu espíritu? De serenidad

¿Qué faltas te inspiran más indulgencia? Las realizadas involuntariamente

¿Cuál es tu humorista preferido? Mari Carmen y sus muñecos.

Medios de pago con teléfono móvil celular


Parece que los medios de pagos móviles empiezan a madurar.

Sorprende que, en España, donde se ha liderado la innovación en este campo, se promocionen tan poco por las entidades financieras.

Tienen que venir de otros paises a decir que lo estamos haciendo bien, como ha recogido Mobipay en su boletín de Julio de 2006.

Otro caso de diseño español es el de Hal Cash, servicio desplegado por varias entidades españolas y que va consiguiendo la incorporación de algunas entidades extranjeras que permite enviar dinero a un telefono móvil de forma que puede ser retirado en un cajero automático de los 6.000 disponibles de las 7 entidades financieras asociadas.

En estos momentos ya están funcionando en el sistema entidades de España y Ecuador, y se espera la próxima incorporación de entidades de otros países.

Para utilizar este servicio tan solo necesita:

  • Ser cliente de alguna de las entidades asociadas.
  • Emitir la orden de pago por cualquiera de los canales disponibles en dicha entidad (que en función de su propia estrategia puede ser banca telefónica, internet, telefóno móvil, oficinas, SMS ó cajeros)
  • Conocer el número de teléfono móvil de la persona a la que quiera enviar el dinero.

Se pueden resolver situaciones como no poder sacar dinero de un cajero en plena noche por no disponer de la tarjeta o que esta no funcione, o tener que realizar un pago a alguien sin necesidad de saber su número de cuenta.

Las entidades asociadas a HalCash son las siguientes: Bancaja, Banesto, Bankinter, Caja Laboral Popular, Cajamar, Caixa Galicia y El Monte en España y Banco de Guayaquil en Ecuador.

i-Button como Medio de Pago


Anillo Java con i-ButtonLa verdad es que poder contar con algo tan sencillo de llevar como un anillo parece la única opción capaz de mejorar la facilidad de uso de las tarjetas de crédito.

Un anillo, de hecho, es más resistente al robo que una tarjeta, ya que es más fácil de detectar si están intentando quitártelo.

Respecto a las tarjetas convencionales, tiene una ventaja clara: la capacidad de procesamiento inteligente embebida en el dispositivo, lo que permite utilizar avanzados algoritmos criptográficos. Esa misma capacidad permite almacenar claves de todo tipo y censar todas las operaciones en las que interviene, lo que permite crear un log de transacciones individualizado, como elemento complementario de seguridad.

Contenido del i-ButtonEl coste del i-Button, de 1,4 dólares por unidad (en pequeñas cantidades) podría ser un elemento en contra, pero teniendo en cuenta que ya se considera al i-Button una alternativa al RFID, incluso en coste, parece que por ese lado también aparecen ventajas.

Además, la robustez de la tecnología y la duración de la alimentación hasta 10 años extiende la vida de las actuales tarjetas de crédito (de plástico), que vienen a durar 3 años como máximo, si se quieren mantener unas condiciones dignas de presentación y operatividad.

Por tanto, disminuyen los costes asociados a la expedición de dispositivos, y al control de entrega a su destinatario.

Si no es necesaria la personalización, como lo es en el caso de las tarjetas de plástico, aún se disminuyen más los costes, ya que el anillo se puede entregar en la sucursal en el mismo momento de la contratación, y en ese mismo momento. también, se asocia a su titular.

Un riesgo de este sistema es la pérdida de control de elementos de marca, dado lo reducido del espacio grabado para incluir diseños. Así y todo, cabe pensar en un diseño elegante y compacto que transmita la imagen de la entidad financiera, así como la marca de maedios de pago tal como VISA o MasterCard. En el caso que se muestra, la imagen Java queda muy elegantemente destacada.

Entre los inconvenientes, cabe citar la necesidad de desplegar una infraestructura de recogida de operaciones: Terminales Punto de Venta (POS: Point of Sale) y Cajeros Automáticos (ATM: Automatic Teller Machine). Sin embargo, dada la actual presión por desplegar infraestructura de recogida de operaciones para tarjetas chip bajo la especificación EMV (especialmente desde la resolución adoptada en el área SEPA, Single Euro Paymen Area, de generalizar la adopción de EMV antes de fin del 2010) , cabría pensar en que por el mismo coste se puede disponer de una infraestrucrura que sirva tanto para EMV como para i-Button.

Además, pese a lo innovador de la propuesta, la tecnología i-Button es una tecnología madura, con muchos años en el mercado, y que ha llevado al fabricante, incluso, a definir modelos de almacenamiento de valor como el escasamente exitoso «monedero electrónico» que en la especificación CEPS («Common Electronic Purse Specification») ha sido poco respaldado por las entidades financieras.

Efectivamente, Dallas/Maxim ha publicado la especificacion de monedero: Digital Monetary Certificates, como nota de aplicación en la que se estudia de forma detallada la gestión de información asociada.

Estoy deseando poder definir el proyecto piloto de este medio de pago con una entidad financiera que se considere avanzada. A ver si alguna se anima…