Archivo de la categoría: Evidencias electrónicas

Las evidencias electrónicas son pruebas aportadas a un órgano jurisdiccional para demostrar que algo ha sucedido, o para identificar a su autor o las circunstancias en que aquello sucedió. Pero para que las acepte el juez, hay que cumplir algunos requisitos

Evidencias electrónicas en el proyecto SETI


El laboratorio en ciencias espaciales de la Universidad de California en Berkeley, ha recibido la ayuda de más de un millón de voluntarios a lo largo de todo el mundo para la búsqueda de inteligencia extraterrestre (SETI Search for Extra Terrestrial intelligence). Hasta el momento no han encontrado a ningún alienígena, pero al menos han conseguido encontrar un portátil desaparecido.

La noticia la he leido en el Blog de Maikelai y procede de un artículo de Rachel Konrad Missing laptop found in ET hunt.

El proyecto realizado en Berkeley, más conocido como SETI(at)home, usa las computadoras de los voluntarios, cuando entran en modo de salva-pantallas, para procesas los datos recibidos por el radio observatorio de Arecibo en Puerto Rico. Las computadoras tratan de localizar señales en el ruido de radio que llega desde el espacio.

Un voluntario, James Melin, programador de software para una agencia gubernamental presente en un condado de Minnesota, ejecuta SETI(at)home en cada una de sus siete máquinas domésticas, las cuales van comprobando periódicamente el estado de los servidores en la Universidad de California. Cada vez que esto sucede, los servidores registran la dirección del protocolo de Internet (IP) de la computadora remota y la almacenan en una base de datos que la gente que ejecuta el software del proyecto SETI puede consultar.

Uno de los ordenadores en los que Melin había instalado el SETI(at)home fue el portátil de su esposa, el cual robaron del hogar de la pareja de Minneapolis el pasado 1 de enero.

Molesto y alarmado ante la posibilidad de que alguien pudiera borrar los guiones y novelas que su esposa, Melinda Kimberly, estaba escribiendo – Melin monitorizó la base de datos del SETI(at)home para comprobar si el portátil robado podía “hablar” con los servidores de Berkeley. Y así fue, el portátil se conectó tres veces en una semana, y Melin envió las direcciones de IP al Departamento de Policía de Minneapolis.

Después de una citación a un proveedor local de internet, la policía determinó la dirección en el “mundo real” desde la que se conectaba el ordenador robado. En cuestión de días, los oficiales recuperaron el ordenador y se lo devolvieron a su dueña. Ayer miércoles aún no habían arrestado a nadie, y el caso permanece bajo investigación, comentó la teniente Amelia Huffman, del Departamento de Policía de Minneapolis.

Los escritos de Kimberly se encuentran a salvo, y los ladrones no parecen haber irrumpido en su correo personal o en sus otros archivos privados. Pero el ordenador devuelto contenía 20 pistas de música rap con letras ininteligibles, posiblemente pertenecen a la persona que robó la computadora o a la que la compró en el mercado negro.

“Es un rap verdaderamente horrible” comenta Melin. “A su lado hasta el Fari se parece a Pavarotti”.

Kimberly está encantada con el trabajo de detective realizado por Melin.

“Siempre supe que un geek sería un gran marido”, comentó ella. “Siempre hace copias de seguridad de todos mis datos, pero esto lo supera todo. Esto ha sido como una “Misión Imposible” para él, buscando evidencias para facilitarle pistas a la policía… es un genio – ¡mi héroe!”.

Espero no tener que demostrar a mi mujer mis habilidades como investigador informático en un caso como este, pero también está encantada con mi preocupación por la seguridad, lo que ya nos ha permitido resolver un par de incidentes.

Enterprise Trust Integration –ETI–


Tradicionalmente, la extendida costumbre norteamerica de sazonar las conversaciones de TLA (Three Letter Acronym) ha colonizado los entornos tecnológicos, de forma que algunas de las denominaciones han ido adquiriendo cierta notoriedad.

En este caso, la empresa española Safelayer ha acuñado el término ETI (Enterprise Trust Integration, aunque podría ser «Extra Terrestrial Intelligence») para presentar un enfoque de la gestión de la confianza y la seguridad en la empresa que forme parte de la «Arquitectura de Servicios Corporatiovs», de forma que la integración de los servicios de firma electrónica y gestión de identidad o de atribuciones no signifique un sobreesfuerzo por parte del despliegue de soluciones informáticas.

En el fondo, lo que está en juego es un modelo de gestión informática menos centrado en la transacción (aunque sin minimizar su importancia) y más centrado en el documento. En última instancia, con más capacidad de demostrar que una operación sustanciada electrónicamente ha tenido lugar.

En todo caso, es un signo de los tiempos en los que de verdad se empieza a reflexionar sobre la forma en que pueden convivir los documentos electrónicos y los documentos en papel.

Uso de firma electronica y Records Management


En relación con el foro de Record Management sigo trasladando comentarios desde forosinternet.net.

Este es un comentario de Sergio Berná del 2 de octubre de 2006:

Buenos días,

Con todo el movimiento de usos de firma electrónica que ha propiciado el DNI electrónico y todo el ruido informativo y la siguiente confusión que se respira, según mi opinión se han dejado de lado ciertos aspectos que aún no he oído tratar de forma seria. Atendiendo a los usos de firma electrónica y si los asemejamos a los usos de la firma manuscrita. Me es difícil encontrar un acto legal que requiera la firma manuscrita de una o más partes y cuyo producto no deba ser archivado para poder dar validez final al documento ante un tercero que deba dar fe del mismo.

Es algo asi como si dos partes, después de firmar un contrato de compra-venta, quemasen dicho contrato para celebrar el acto y volvieran a basarse en la buena fe de cada uno de los contrarios. Es algo que no creo que a nadie se le pase por la cabeza.

Básicamente, cuando pienso en firma entre diferentes partes, pienso en una evidencia depositada por las partes que puede ser corroborada por un tercero para poder tomar decisiones en cuanto a si un hecho sucedió y si las partes implicadas en dicho hecho son las que se indican.

En el mundo real en estos momentos, toda empresa u organismo mantiene un archivo donde guarda este tipo de documentos. No obstante, no aprecio la misma preocupación ante la avalancha de documentos firmados que puede ser previsible esperar en cuanto se generalice.

¿Creéis vosotros que la ausencia de un método fiable de archivado puede estar retrasando en cierta medida la adopción de la firma electronica?

Por fiable me refiero a que garantice la conservacion de los documentos en el tiempo con un coste asumible por parte de la empresa. Más aun si tenemos en cuenta que en estos momentos el precedente es normalmente el archivo de la propia empresa que puede estar representado incluso por un simple armario ignífugo en el mejor de los casos.

Un saludo

Sergio Berna

El Canon, la piratería y el derecho de copia privada


Aunque ya lleva escrito desde hace algún tiempo, yo acabo de descubrir este comentario de Paloma Llaneza, destacada abogada, a raiz de un intenso debate que se produjo en el Foro de las Evidencias Electrónicas en referencia al título de este Post.

Me parece una reflexión de altura que recomiendo leer.

Peritajes electrónicos


Como ya indiqué en mi queja sobre el Spam en forosinternet, voy a ir trasladando foros. 

Hoy le toca el turno a «Peritajes electrónicos«. Lo creé para poder compartir ideas sobre esta disciplina, en plan técnico, de una forma un poco diferenciada del foro de «Evidencias electrónicas» que es un poco más jurídico.

Lo cierto es que después de todo este tiempo, el traslado es sencillo porque no hay comentarios. Sólo queda la introducción:

Muy relacionada con el tratamiento y gestión de las pruebas electrónicas, la labor del perito se extiende también a la valoración de daños informáticos, la valoración de esfuerzo de desarrollo de proyectos en controversias sobre contratos, valoración de activos informáticos en fusiones y adquisiciones y un largo etcétera. Los peritos que actuan en juicio se inscriben en algunas de las bases de datos que los colegios profesionales presentan a los juzgados, pero todavía existen muchos aspectos poco tratados de esta profesión. Este es el foro para tratar el mundo de las pericias y tasaciones para profesionales de diversas procedencias: ingenieros, licenciados, expertos,…

Si alguien quiere añadir comentarios, ¡bienvenido!

Veraz SPF (Servicio de Prevención del Fraude)


Hace unos días comentaba un interesante servicio de ASNEF: el PERSUS. Hoy quisiera ampliar la información a otros servicios de prevención del fraude que bajo la marca VERAZ incluyen otras posibilidades.

El Servicio VERAZ-SPF constituye una herramienta para la prevención del fraude en la actividad financiera y comercial. Ha sido diseñado conjuntamente por EQUIFAX y la Comisión de Prevención del Fraude de ASNEF.

Fruto de este trabajo, en el mes de enero de 2006 se produjo el lanzamiento del Servicio VERAZ SPF, cuya explotación realiza la sociedad SOLUCIONES VERAZ ASNEF EQUIFAX, S.L.

El Gestor del Servicio, así como de la Plataforma Tecnológica que la soporta, será la empresa EQUIFAX, quien ostenta una dilatada experiencia de más de 10 años en la gestión de ficheros con datos muy sensibles, como son los bureaus de crédito (ASNEF) y multisectorial (ASNEF-INDUSTRIAL).

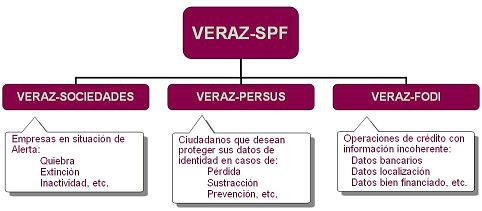
El servicio global VERAZ-SPF se compone de tres grandes fuentes de información:

  • Servicio VERAZ-FODI: prevención frente a Operaciones Irregulares.
  • Servicio VERAZ-PERSUS: protección de la identidad de los Ciudadanos.
  • Servicio VERAZ-SOCIEDADES: identificar Empresas en situación de Alerta.

veraz-spf.jpg

El Fichero VERAZ FODI es un fichero de información de carácter multisectorial, basado en la reciprocidad y que contiene información relativa a operaciones y solicitudes irregulares en las que se han detectado que los datos aportados por el interesado resultan incongruentes con su solvencia y localización. El Fichero VERAZ FODI contiene datos facilitados por la entidad ofertante de una operación irregular, con el previo consentimiento del interesado.La finalidad del Fichero VERAZ FODI es prevenir conductas perjudiciales para el mercado consistentes en obtener la aprobación de operaciones utilizando datos incongruentes, así como la promoción de la transparencia, flexibilidad y saneamiento del mercado.

FIDIS (Future of Identity in the Information Society)


FIDIS (Future of Identity in the Information Society) es una Red de Excelencia ( NoE: Network of Excellence) respaldada por la Unión Europea ( European Union) bajo el Sexto Programa Marco ( 6th Framework Programme for Research and Technological Development) y dentro de la Linea de Acción «Towards a global dependability and security framework» en la prioridad IST ( Information Society Technologies ).

Se estructura en 7 lineas de investigación:

  • «Identity of Identity«
  • Profiling
  • Interoperability of IDs and ID management systems
  • Forensic Implications
  • De-Identification
  • HighTech ID
  • Mobility and Identity

El consorcio está formado por las siguientes entidades:

Frankfurt University
Johann Wolfgang Goethe – Universität Frankfurt am Main
JRC/IPTS
Joint Research Centre (JRC)
VU Brussel
Vrije Universiteit Brussel
ICPP
Unabhängiges Landeszentrum für Datenschutz
INSEAD
Institut Europeen D’Administration Des Affaires (INSEAD)
Reading
University of Reading
Tilburg University
Tilburg University
K.U. Leuven
Universiteit Leuven Research and Development
Karlstads University
TU Berlin
Technische Universität Berlin
TU Dresden
Technische Universität Dresden
University Freiburg
Albert-Ludwig-University Freiburg
Masaryk University Brno
Masarykova universita v Brne
VaF Bratislava
VaF Bratislava
LSE
London School of Economics and Political Science
ISTRI
Budapest University of Technology and Economics (ISTRI)
IBM
International Business Machines Corporation (IBM)
IRCGN
Institut de recherche criminelle de la Gendarmerie Nationale (IRCGN)
NFI
Netherlands Forensic Institute
VIP
Virtual Identity and Privacy Research Center
Microsoft
Europäisches Microsoft Innovations Center GmbH
ICCS
Institute of Communication and Computer Systems (ICCS)
AXSionics AG
AXSionics AG
Sirrix AG
SIRRIX AG Security Technologies

De estas entidades, cabe destacar la ubicada en Sevilla, el Institute for Prospective Technological Studies (ipts) uno de la siete institutos miembros del Joint Research Centre (JRC)

El 90% de los expertos jurídicos europeos equipara la validez del correo electrónico, la factura y la firma electrónicas con la de la prueba tradicional


Un informe elaborado por Cybex, y presentado el pasado 14 de diciembre de 2006 el colaboración del Consejo General del Poder Judicial (CGPJ), Consejo General de la Abogacía Española (CGAE), la Dirección General de la Policía y Guardia Civil, el Ministerio de Justicia de Francia, refleja algunas interesantes valoraciones de los juristas. El informe, titulado ‘La admisibilidad de la prueba electrónica ante los Tribunales’ (Admision of Electronic Evidence in Court, AEEC), ha supuesto un año una investigación en forma de estudio comparado de Derecho procesal y pretende servir como un instrumento útil para combatir los delitos tecnológicos.

Según este informe,

  • El 77,8% de los juristas europeos consultados, entre los que se encuentran los españoles, reclaman que se establezca un marco normativo europeo específico que regule la prueba electrónica para combatir el ciberdelito
  • Los empresarios proponen la creación de protocolos informáticos y planes de formación en la obtención y presentación de la prueba digital en los juicios
  • El 61,8% de los profesionales del Derecho sostiene que el empleo de la prueba digital acelera el procedimiento judicial aunque el 37% se siente incómodo al usarla
  • El 89,5% de los expertos jurídicos consultados en España y en otros 15 países europeos –fiscales, jueces, abogados, representantes del Consejo General del Poder Judicial (CGPJ) y notarios- considera que la validez de la prueba electrónica es equivalente a la tradicional en los procesos judiciales.

La prueba electrónica es cualquier información obtenida a través de un dispositivo electrónico o medio digital que sirve para adquirir convencimiento de la certeza de un hecho en un juicio (e-mail, la firma y la factura digital). Se considera prueba tradicional informaciones tangibles (documentos en papel, audiovisuales, pruebas científicas como ADN) usadas en los juicios.

Ausencia de regulación específica de la prueba digital y demanda de un marco normativo europeo

La investigación incluye un análisis comparativo de 78 normas legislativas de los países analizados. Esta comparación refleja que en ninguno de sus ordenamientos jurídicos hay referencias específicas a la prueba electrónica. Esta ausencia implica que la utilización de la prueba digital en un proceso judicial se rige por una interpretación jurídica analógica de la prueba tradicional.

El 61% de los expertos entrevistados con perfil jurídico opina que en Europa el sistema normativo que regula la prueba electrónica necesita cambios al no adaptarse a la realidad tecnológica. Una de las soluciones propuestas por este colectivo es establecer un marco jurídico europeo que regule la prueba electrónica. De ellos, el 77,8% considera necesario fijar normas internacionales que homogeneicen el tratamiento procesal de la prueba electrónica para mejorar la cooperación transnacional entre los agentes sociales que intervienen en la erradicación del ciberdelito. El principal objetivo de esta reivindicación es hacer frente a la dimensión transnacional de los delitos tecnológicos. Por contrapartida, el 22,2% de los entrevistados mantiene que la regulación de la prueba digital debe competer exclusivamente a los Estados y no debe de ser una norma europea.

Los empresarios demandan prevención, formación y legislación

La mayoría del sector empresarial consultado propone la creación de protocolos informáticos de actuación estándar en relaciones laborales. También solicitan planes de asesoramiento y formación en la obtención, conservación y presentación de las pruebas digitales en los procesos judiciales. Los empresarios solicitan la necesidad de reformar y clarificar la legislación en torno a la prueba electrónica. Proponen incrementar la seguridad de las comunicaciones electrónicas, la implementación de la firma electrónica y la reducción del tiempo de almacenamiento de los documentos.

Ventajas e inconvenientes de la prueba electrónica

El 61,8% de los expertos del Derecho consultados indica que la aplicación de la prueba digital acelera el procedimiento procesal en los tribunales. Entre las otras ventajas que exponen, se encuentran la exactitud, veracidad, objetividad (en comparación, por ejemplo con testigos) y la fiabilidad que ofrece este argumento judicial, así como la utilidad que supone disponer de una información, hasta ahora imposible de obtener, en las investigaciones y en los procesos jurídicos en los que aparecían dispositivos electrónicos. Por otra parte, el temor a la vulnerabilidad, su alto grado de la volatilidad y la facilidad con la que la prueba electrónica se puede manipular son los principales inconvenientes que perciben los juristas entrevistados. Además, citan la dificultad para la preservación y almacenamiento de la prueba. El 37,3% se siente incómodo al trabajar con pruebas electrónicas debido a la falta de un sistema normativo específico que las regule. De este dato porcentual, una cuarta parte corresponde a respuestas de juristas españoles.

Tipología de delitos tecnológicos

El informe recoge también la experiencia de expertos europeos en informática forense. Según estos profesionales, los casos de jurisprudencia más comunes en el mundo empresarial corresponden a fraudes bancarios y económicos a través de la red (phising, pharming), el uso incorrecto de los recursos electrónicos en ámbito laboral, espionaje industrial y problemas de seguridad de datos tanto digitales como documentales. Estos profesionales reclaman que se cumplan las disposiciones de la Convención de Budapest sobre Cybercrimen del Consejo de Europa.

Autoridad competente para la admisibilidad de la prueba digital

Según este estudio, la autoridad máxima competente en Europa para determinar la admisión a trámite de la prueba electrónica es el juez, una figura que en Grecia y Luxemburgo comparte esta competencia con el fiscal general. En Austria, Dinamarca, Suecia y Finlandia la admisibilidad de la prueba digital sólo depende de la valoración subjetiva del juez, mientras que en los otros 12 países estudiados la máxima autoridad judicial se basa en la legalidad del argumento electrónico, su fiabilidad y pertinencia, el respeto de los derechos fundamentales en la obtención de la información, su utilidad, y la originalidad y la efectividad de la prueba.

Sin embargo, en la obtención y presentación de la prueba electrónica, el informe revela que en la práctica judicial se incumplen con mayor frecuencia las normas sobre protección de datos y de los derechos de los trabajadores, lo que provoca que se rechacen estas pruebas a menudo. En cuanto al incumplimiento de los requisitos técnicos, la comprobación de su autenticidad, la inalterabilidad del documento digital enviado a través del correo electrónico, y la ausencia de la firma electrónica suelen ser los principales detonantes de la pérdida total de la fuerza probatoria ante los tribunales de la prueba electrónica.

Programa AGIS

El informe se enmarca en el programa de la Comisión Europea AGIS, e incluye una revisión comparativa de las legislaciones vigentes de 16 países europeos: España, Alemania, Austria, Bélgica, Dinamarca, Finlandia, Francia, Grecia, Holanda, Irlanda, Italia, Luxemburgo, Portugal, Reino Unido, Rumanía y Suecia. Un equipo de investigadores multidisciplinares de estos países realizó 125 entrevistas a los principales expertos europeos sobre la validez de la prueba electrónica en los procesos judiciales, entre los que se encuentran juristas, representantes del CGPJ de los 16 países, empresarios, policías y expertos en informática forense.

Proyecto AEQUITAS

Durante los años 1998 y 1999 se desarrolló otro proyecto semejante que dirigió el profesor D. Fernando Galindo en el marco del Programa Infosec (Security of Telecommunications and Information Systems), una de las acciones de la iniciativa European Trusted Services (ETS) de la DG XIII de la Unión Europea.

El Proyecto AEQUITAS elaboró el informe «The Admission as Evidence in Trials of Penal Character of Electronic Products Signed Digitally» disponible junto a otros informes igualmente interesantes en el marco de los estudios y proyectos ETS.

Estos trabajos influyeron en el desarrollo de la Directiva 99/93 de Firma Electrónica, y por otro lado condujeron a la creación de FESTE, la Fundación para el Estudio de la Seguridad de las Telecomunicaciones que tuve el honor de gerenciar.


Factura electrónica en Banca


Una de las corrientes actuales que más impacto está teniendo entre las entidades financieras es la de la factura electrónica. Ciertamente, en el sector de las autoridades de certificación se ve que los grandes beneficios que la adopción de la factura electrónica trae a los obligados tributarios justifican los pequeños costes asociados a la gestión de los certificados. Por eso están viviendo el inicio de una pequeña edad de  oro en el que comienza a despuntar la demanda de sus servicios, en un momento en que la generalización del DNI electrónico ha dejado de ser una promesa y avanza con paso firme conforme se van actualizando las oficinas expedidoras al nuevo sistema. El DNI electrónico quiebra el círculo vicioso por el que la escasez de servicios justificaba el  bajo número de certificados y viceversa. En estos momentos, tanto las administraciones públicas como empresas de todo tipo se aprestan a adaptarse a la nueva forma de operar presencialmente y a distancia, en un cambio que es más operativo y funcional que tecnológico.

Y las entidades financieras están en disposición de ser las mayores beneficiarias de esta nueva ola. Por un lado se encuentran con una infraestructura que despliegan otros (en este caso la administración pública)  sin coste para ellas, y con la posibilidad de delegar determinadas responsabilidades. Por otro lado la presión del phishing y otras técnicas fraudulentas obligaría a desarrollar soluciones de ese mismo tipo. De modo que el  camino es nítido: prepararse para aceptar certificados electrónicos.

Por otro lado la normativa sobre factura electrónica permite que sea un tercero quien cumpla el deber material de firmar electrónicamente las facturas o de archivarlas, con lo que la eventual complejidad del proceso puede quedar  diluida en unas cuantas pantallas web que la entidad incluya entre sus servicios de banca electrónica de empresas.

De hecho varias entidades financieras lo han entendido y comienzan a desplegar sus servicios de banca electrónica de empresas orientados a la gestión de facturas, y desde el punto de vista de la empresa, a optimizar la gestión del circulante. Maridaje excelente: la entidad gana en su negocio tradicional, gestión del riesgo y crédito, y la empresa mejora su liquidez sin esfuerzo aparente para ambos. La factura electrónica se constituye así en el centro de la banca electrónica de empresas sobre la que hay que pensar el nuevo paradigma de los servicios bancarios, ya que supone el 80% de la actividad financiera de las empresas.

Otra buena noticia es que el tipo de infraestructura técnica de la que debe dotarse la entidad es la misma para gestionar contratos firmados con el DNI electrónico que para gestionar factura electrónicas: herramientas de  firma, de sello de tiempo y de validación que permitan tratar con los diferentes PSC (Prestadores de Servicios de Certificación), y sistemas de almacenamiento de la información especializado en los documentos electrónicos con valor probatorio (gestión de evidencias electrónicas).  Afortunadamente, nada que esté fuera del alcance de la tecnología actual para una entidad financiera.

Para las empresas de consultoría, como Albalia Interactiva, también ha llegado el momento de poner en valor el esfuerzo inversor e investigador de los pasados años, de modo que se dé valor al conocimiento y se pueda separar el grano de la paja en las propuestas tecnológicas.

El Foro de las Evidencias Electrónicas premiado por la Asociación de Compositores y Autores de Música (ACAM)


El pasado martes la Sala Capote fue el escenario escogido este año por la Asociación de Compositores y Autores de Música (ACAM) para la entrega de los II Reconocimientos ACAM. El Foro de las Evidencias Electrónicas, del que soy Cordinador, junto con José María Anguiano, ha sido distinguido con el premio SINTONÍA. 

Agradecemos este premio como retribución al esfuerzo altruista de los que impulsamos el Foro, y que solo persigue que vayamos avanzando en la clarificación de conceptos en los que pesan tanto las opiniones de los técnicos como las de los juristas.

En mi opinión, este premio es quizá más merecido por el debate que por las conclusiones, ya que el Foro está sirviendo para que se escuchen opiniones bien diferentes, en un clima de sosiego en el que queda de manifiesto la gran altura intelectual de todos los participantes.

Por otro lado, cabe atribuir parte del mérito a  todos los que reciben los mensajes de la lista de correo del Foro con paciencia, incluso aunque a veces toquen temas que les interesen menos, venciendo la tentación de darse de baja de la lista.

Gracias a los que opinan y a los que escuchan las opiniones.

Los Reconocimientos ACAM nacieron el pasado año coincidiendo con el décimo aniversario de la fundación de la asociación. Estos Reconocimientos tienen la vocación de “punto de encuentro anual en torno al cual los compositores y autores musicales mostramos nuestro agradecimiento a las actuaciones que durante el último año han protagonizado instituciones, organizaciones, empresas, profesionales y personas en relación con su actividad y opinión acerca de los compositores y autores profesionales y de sus derechos” según las palabras de Teo Cardalda, Presidente de ACAM, en la presentación de los Reconocimientos.

Los galardones fueron entregados por el propio Cardalda, Luis Carlos Esteban, responsable de Redes Digitales de ACAM y Germán Vilella, Secretario de Músicos Asociados.

LOS PREMIADOS 2006

  • DEFENSA DE LOS DERECHOS DE AUTOR: Ramón J. Márquez Ramoncín
  • AUTOR XXI: Departamento de Reproducción Mecánica de SGAE
  • AUTOR VIVO: Teatro Bellas Artes de Madrid
  • TRABAJADORES CULTURALES: Artistas Intérpretes o Ejecutantes (AIE)
  • INSTITUCIONES: Universidad de Valladolid
  • PERIODISMO: Desierto
  • SINTONIA: Foro de las Evidencias Electrónicas
  • DISTORSIÓN: Plataforma Todos contra el canon
  • ESPECIAL: REDesMÚSICA de ROAIM

LOS MÉRITOS

Reconocimiento ACAM DEFENSA DE LOS DERECHOS DE AUTOR 2006

Por decir alto y claro que las nuevas tecnologías e Internet, como las ideas, nunca deben ser utilizadas para acabar con el derecho al trabajo de ningún ciudadano. Por defender durante más de dos décadas la libertad de expresión, la creación y el derecho de los autores a vivir de su trabajo, el Reconocimiento ACAM “DEFENSA DE LOS DERECHOS DE AUTOR 2006” es para Ramón J. Márquez Ramoncín.

Recoge el Reconocimiento: Ramón J. Márquez Ramoncín

Reconocimiento ACAM ESPECIAL 2006

REDesMÚSICA es el nombre del proyecto de la Red de Organizaciones de Autores e Intérpretes de Música que se ha hecho merecedor del Reconocimiento Especial de este año por tratarse de un proyecto capaz de conjugar soluciones para muchas de nuestras necesidades: la búsqueda de nuevos espacios donde tocar y ser escuchados, la creación de nuevas fórmulas a través de las que trabajar junto a programadores y productores y, lo que es más importante, la vigilancia del cumplimiento de la afiliación a la Seguridad Social de los músicos participantes.

Recoge el Reconocimiento: Caco Senante, presidente de la Red de Organizaciones de Autores e Intérpretes de Música ( ROAIM)

Reconocimiento ACAM INSTITUCIONES 2006

El Reconocimiento ACAM “INSTITUCIONES 2006” es para la Universidad de Valladolid por la realización de las Jornadas de Emprendedores que, durante los últimos cinco años, ha llevado a los alumnos de esa universidad española el derecho de autor y el conocimiento de la propiedad intelectual a través de la experiencia de sus propios protagonistas, los autores.

Recoge el Reconocimiento: El Director del Área de Relaciones con la Empresa del Vicerrectorado de Relaciones Institucionales de la Universidad de Valladolid Augusto Cobos

Reconocimiento ACAM AUTOR XXI 2006

Por estar atenta a los requerimientos de los jóvenes creadores que reclaman, como consecuencia de la irrupción de las nuevas tecnologías e internet, cambios en la gestión de sus derechos. Por proponerles, en definitiva con los nuevos contratos de autorización de obra en Internet y de autoproductores, facilidades para la libre y controlada disposición de sus obras en Internet y para la autoproducción, el Reconocimiento “ACAM AUTOR XXI 2006” es para la Sociedad General de Autores y Editores (SGAE.)

Recoge el Reconocimiento: el Director del Departamento de Reproducción Mecánica de SGAE Juan Palomino

Reconocimiento ACAM AUTOR VIVO 2006

Por promocionar que otro modo de ver y escuchar los conciertos es posible y necesario. Por introducir, bajo el lema ‘Ni ruidos ni copas: solo música’, el proyecto de REDesMÚSICA de ROAIM, la música y las canciones en el teatro. Por respetar las condiciones laborales de los músicos y por servir de ejemplo a otros empresarios y teatros, el Reconocimiento ACAM “AUTOR VIVO 2006” es para el Teatro Bellas Artes de Madrid.

Recoge el Reconocimiento: el Director del Teatro Bellas Artes Jesús Cimarro

Reconocimiento ACAM TRABAJADORES CULTURALES 2006

Por apoyar, también ahora, la unidad de los profesionales y de las organizaciones que los representan. Por apoyar decididamente a los músicos para que alcancen la normalización laboral en todas sus intervenciones profesionales. El Reconocimiento ACAM “TRABAJADORES CULTURALES 2006” es para Artistas Intérpretes o Ejecutantes Sociedad de Gestión de España (AIE.)

Recoge el Reconocimiento: el Presidente de AIE Luis Cobos

Reconocimiento ACAM PERIODISMO 2006

El Reconocimiento ACAM “PERIODISMO 2006” es declarado desierto pues la asociación no ha encontrado ningún medio o profesional de la comunicación cuyo mérito destacable fuera, en 2006, otro distinto que declarar la guerra a los autores y señalarles como los responsables de un supuesto entorpecimiento en la libre circulación de la Cultura en la Sociedad de la Información.

Reconocimiento a la Sintonía 2006

Por ser el lugar de Internet en torno al que el colectivo de juristas y técnicos españoles se reúne y, entre otros asuntos, cuestiona a aquellas personas, empresas y organizaciones, que basándose en una subjetiva, partidaria e interesada lectura de las leyes, protagonizan una actividad dirigida a expoliar a los autores de su patrimonio, el Reconocimiento ACAM “SINTONÍA 2006” es para el Foro de las Evidencias Electrónicas. Recoge el Reconocimiento: el Coordinador del Foro de las Evidencias Electrónicas Jose María Anguiano

Reconocimiento a la Distorsión2006

El Reconocimiento ACAM “DISTORSIÓN 2006” es para la plataforma Todos contra el canon por reclamar reiteradamente la desaparición del canon digital cuando se trata de la justa, y única, compensación que explicaría que los autores sigamos creando en la Sociedad de la Información.

En la Plataforma Todos contra el canon están presentes las siguientes instituciones:

  • AEDOC (Asociación de Empresas de Documentación Digital)
  • AETIC (Asoc. de Empresas de Electrónica, Tecnologías de la Información y Telecomunicaciones)
  • AER ( Asociación Española de Reprografía)
  • AI (Asociación de Internautas)
  • AI2 (Federación de Asociaciones de Ingenieros en Informática)
  • ALI ( Asociación de Ingenieros e Ingenieros Técnicos en Informática)
  • AMI (Asociación de Música en Internet)
  • ANCEFOTO (Asoc. Nacional del Comercio Especialista en Fotografía)
  • ANEI (Asoc. Nacional de Empresas de Internet)
  • APEMIT (Asoc. Española de Pequeñas y Medianas Empresas de Informática y Nuevas Tecnologías)
  • ASIMELEC (Asoc. Multisectorial de Empresas Españolas de Ele ctrónica y Comunicaciones)
  • ATI ( Asociación de Técnicos de Informática)
  • ASTEL (Asoc. de Empresas Operadoras y de Servicios de Telecomunicaciones)
  • AUI (Asociación de Usuarios de Internet)
  • COIT (Colegio Oficial de Ingenieros de Telecomunicaciones)
  • CEACCU (Confederación Española de Asociaciones de Amas de Casa, Consumidores y Usuarios)
  • CECAP (Confederación Española de Centros de Formación y Academias Privadas)
  • CLI (Comisión de las Libertades e Informática)
  • CPIICYL (Colegio Profesional de Ingenieros en informática de Castilla León)
  • COMFIA-CC.OO (Federación de Servicios Financieros y Administrativos de Comisiones Obreras)
  • COPYME (Confederación general de Pequeñas y Medianas empresas del Estado Español)
  • FACUA-Consumidores en Acción
  • Federación de Asociaciones de Ingenieros en Informática
  • HISPALINUX ( Asociación de Usuarios de Linux)
  • RITSI