
I Congreso Asimelec DNI electrónico – DNIe 2007


ASIMELEC convoca para el 24 de abril de 2007 el I Congreso sore D.N.I. electrónico con el objetivo de facilitar a las Organizaciones, Entidades y Empresas en una sola jornada el avance que se está produciendo en España sobre aplicaciones para el uso del DNI electrónico y las oportunidades que abre en los negocios. Asociado con este evento, el 22 de mayo de 2007 se celebrará el Taller práctico de desarrollo de aplicaciones.

Programa del I Congreso Asimelec DNI electrónico

9:00-9:30: ACREDITACION Y ENTREGA DE DOCUMENTACIÓN

9:30-9:45 Apertura del Congreso: “DNI Digital”: una oportunidad para la empresa

«El DNI-e se ha convertido, en el año que lleva expidiéndose, en toda una atracción para los profesionales y ciudadanos interesados en la tecnología y la seguridad, provocando un notable aumento en la demanda de carnés en las ciudades donde se expide».

D. Martín Pérez
Presidente
ASIMELEC

9:45–10:00 CONFERENCIA INSTITUCIONAL:

«La misión del DNI electrónico como dinamizador de la Sociedad de la Información y de la Administración Electrónica»

Dª. Consuelo Sánchez Naranjo
Secretaria General para la Administración Pública
MINISTERIO DE ADMINISTRACIONES PUBLICAS

10:00-10:05 Presentación de la Agenda de la Jornada

«Es inimaginable que, por ejemplo, en el DNI o en el pasaporte le digan a alguien que le han confundido con otra persona…»

D.Adrián Moure
Vicepresidente Ejecutivo SAFELAYER
Tesorero ASIMELEC

10:05-10:30 Ponencia: El DNI electrónico: una oportunidad de futuro.
“El DNI como instrumento de identificación de las personas”

¿Qué se entiende por DNI-electrónico? Cómo se estableció el diseño del DNI, la selección del tipo soporte o del chip y el contenido del DNI-e externo e interno. Ámbito Normativo y Objetivo del DNI digital. ¿Qué pasos se siguen al expedir el DNI digital? ¿Cómo se usa? ¿Cómo se denuncia en caso de robo o extravío? ¿Cómo se verifica si está en una condición que limita su vigencia? Expectativas sobre el desarrollo del DNI electrónico en el contexto internacional. Programación del despliegue entre la población. Validación del DNI: Prestadores Públicos, Prestadores Privados

D. José Luis Díez

Jefe de Unidad de Análisis y Programación
Subdirección General de Gestión y RRHH
Dirección General de la Policía
MINISTERIO DEL INTERIOR

10:30-11:30 Mesa Redonda: Oportunidades en torno al lanzamiento del DNI electrónico.

Desde la perspectiva de los protagonistas en el desarrollo e implementación del nuevo modelo de DNI electrónico en España esta mesa centrará el debate sobre que oportunidades y retos puede presentar en los próximos años el DNI electrónico. ¿Qué oportunidades abre el DNI electrónico para el consumidor, la empresa y la administración.
¿Contribuirá el DNI electrónico a la generalización del documento electrónico en actos y contratos de base mercantil y administrativo?. ¿Incrementará la seguridad del comercio electrónico?. ¿Cómo se puede superar la barrera de los internautas a no introducir sus datos en sistemas “on line”. ¿Qué sectores económicos van a verse afectados por cambios de procesos y procedimientos a consecuencia de la llegada del DNI electrónico. El Modelo de relación ciudadano-administración.

Moderador

D. Angel Lucas Gomez
Gerente UTE
INDRA-TELEFONICA-SAG

Ponentes

D. Alberto Sánchez Bermejo
Responsable de Documentos de Identificación
Departamento de Tarjetas
FABRICA DE MONEDA Y TIMBRE

D. Pedro Javier Alfaro Calvo
Director de Defensa y Seguridad
TELEFONICA EMPRESAS

D. Manuel Torres
Director de Servicios Profesionales
SAFELAYER SECURE COMMUNICATIONS

11:30-12:00 COFFEE BREAK

12:00-12:30 Estrategia de integración de servicios de seguridad y confianza

Pautas estratégicas de integración de los mecanismos de seguridad y confianza en los procesos de negocio y sistemas de información, en un momento que el DNI-e actúa como un claro dinamizador de la Sociedad de la Información

D. Jordi Buch
Product Marketing Manager
SAFELAYER SECURE COMMUNICATIONS

12:30- 14:00 Mesa Redonda: Adecuación Sectorial al DNI electrónico.

Los contextos en los que más se utiliza el DNI convencional deben ser los primeros en adaptarse al nuevo dispositivo. Más allá de que los empleados conozcan las medidas de seguridad del nuevo DNIe, ¿qué están haciendo las entidades y las empresas para aprovechar las ventajas del nuevo medio presencialmente y a distancia?  El reto de la póliza electrónica. Contratación de servicios financieros. El DNI como solución para el phishing. El DNI en entornos automatizables. Cajeros automáticos

Moderador

D. Julián Inza
Presidente
ALBALIA INTERACTIVA

Ponentes

D. José Valiño Blanco
CIO
CAIXA GALICIA

D. Xavier Serrano Cossio
DoiT-Responsable de Seguretat Tecnològica
BANCO SABADELL-ATL�?NTICO

D. Roberto Berki Cuevas
Director de Firma Electrónica
GRUPO SANTANDER

14:00- 15:30: Comida

15:30-16:00 Formularos inteligentes de Adobe y su firma con el DNI digital, recurso para la e-Administración.

La implantación del DNIe es un paso importante para el desarrollo de la sociedad de la información, pues incrementa la seguridad en las transacciones comerciales, propicia un mayor desarrollo del gobierno electrónico y brinda seguridad a los ciudadanos con respecto a la información privada que dicho documento contiene. Cientos de procesos on line de la administración pública podrán ser utilizados de forma segura gracias a la existencia del DNIe, reduciendo costes y tiempos y beneficiarse con los formularios inteligentes de la sencillez de gestión y cumplimentación.

D. Roberto Boya
Ingeniero de Sistemas.
Adobe Systems Ibérica

16:00-16:30 Iniciativas del Ministerio del Industria, Turismo y Comercio en torno al DNI electrónico

D. Miguel Azorín-Albiñana López
Subdirector General de Tecnologías de la Información y de las Comunicaciones
Ministerio Industria, Turismo y Comercio

16:30-18:00 Mesa redonda:Experiencias en el uso del DNI electrónico en la Administración
Influencia del despliegue del DNI en los servicios ofertados de e-administración al ciudadano.
Eficiencia y seguridad de los portales de e-administración.
Modificación y Adaptación de Procedimientos en la administración.

Moderador

D. Jorge Gómez
Director General
C3PO

Ponentes

D. Juan Andrés Hermoso Franco
Director de Informática
DIRECCIÓN GENERAL DE SEGUROS Y FONDOS DE PENSIONES

D. Santiago Segarra
Director Informática
AGENCIA ESTATAL DE ADMINISTRACIÓN TRIBUTARIA

Dª. Montaña Merchán
Subdirectora General Adjunta de Recursos Tecnológicos
MINISTERIO DE ADMINISTRACIONES PUBLICAS

D.Fernándo Serrano Martínez
Subdirector General de Estudios y Sistémas de Información
Dirección General del Catastro
MINISTERIO DE HACIENDA

18:00-18:15 Conclusiones de la Jornada

D. Adrián Moure.
Vicepresidente Ejecutivo SAFELAYER
Tesorero ASIMELEC

18:15-18:30 CLAUSURA del Congreso: El DNI como impulsor de las Nuevas Tecnologías en la empresa

Sebastián Muriel
Director General
RED.es

«Programacion de Aplicaciones para uso del DNI electrónico» Taller Práctico


SEMINARIO/TALLER PRACTICO:»Programacion de Aplicaciones para uso del DNI electrónico»

22 de mayo de 2007. Horario: 09:00 a 14:00

Lugar: Hotel AC Cuzco, Paseo de la Castellana, 133. (Madrid)

08:50 Acreditación de asistentes

09:00 Bienvenida a los asistentes

9:10 Librerías disponibles para uso DNIe e instalación

  • CSP Windows
  • PKCS#11 Windows
  • Opensc Linux/MacOs
  • API’s

Sierra Fernández
Técnico de Proyectos Software
C3PO

10:00 Formatos de firma y ejemplos prácticos

  • Formatos de firma básicos
  • CMS/PKCS#7
  • XML DSig
  • PDF
  • S/MIME
  • Firma de larga duración
  • Descripción e importancia
  • XAdES
  • CAdES
  • PDF
  • Ejemplos

Fernando Pino Sola
Director de Desarrollo de PKI
ALBALIA INTERACTIVA

10:50 Café

11:20 Validación certificados

  • Introducción general: CRL, OCSP
  • Servicios de validación de certificados para DNIe
  • Uso de cachés
  • Librerías
  • Configuración de servidores Microsoft IIS y Apache
  • Ejemplos para cada entorno

Samuel Adame
Safelayer

12:10 Obtención datos DNIe

  • Obtención certificado: .NET, Java…
  • Parseo certificado: obtención datos personales
  • Nombre, apellidos, NIF, fecha nacimiento

Javier Montes Antona
Jefe de Servicio de Relaciones Externas
Dirección de Sistemas de Información
Fabrica Nacional de Moneda y Timbre. Real Casa de la Moneda

13:00 DNI Electrónico en Televisión Digital Interactiva

  • MHP y Tarjetas inteligentes
  • Acceso a bajo nivel a tarjetas criptográficas
  • Problemática específica del DNI electrónico

Tomas García-Meras
Consultor Junior
ATOS ORIGIN

13:50 Coloquio

14:00 Fin de la Jornada

Este Taller es parte del I Congreso sobre Autenticación y Firma Electrónica con el DNI-e a celebrar el 24 de abril de 2007

Carmen Calvo, Ministra de Cultura


Carmen CalvoAcabo de recibir la revista «Escritura Pública» que edita el Consejo General del Notariado y dirige Ana Togores. Es una revista muy interesante, pegada a la actualidad, en la que todo se impregna de un aroma de «fe pública» nada intrusivo.
En este número,  el 44, correspondiente a marzo-abril de 2007  se incluye una interesante entrevista a Doña Carmen Calvo, Ministra de Cultura, desarrollada por Luis Menéndez.

La ministra repasa algunos de los puntos candentes que gestiona su ministerio e invita a reflexionar sobre la repercusión de la Cultura en nuestra sociedad, en múltiples aspectos.

El espacio editorial limita la extensión de la entrevista, que sabe a poco. De ella entresaco una pregunta y su respuesta que en mi opinión va en la dirección correcta a la hora de interpretar la actitud del Ministerio de Cultura en relación con las descargas ilegales y consecuentemente la interpretación del concepto de «copia privada» circunscribiéndola restrictivamente a la que se refiere a la copia de obras a las que el copista accede legalmente. De este concepto se entiende que el canon solo puede compensar por las copias legales, y no por las copias ilegales, como en alguna ocasión se ha dado a entender desde los medios de comunicación.

Su ministerio destinará casi 3 millones de euros en 2007 para sensibilizar a la población de la necesidad de defender nuestra cultura. ¿A qué conductas concretas va dirigida esta campaña?

«Se trata de la segunda edición de la camapaña antipiratería que lanza el Ministerio. El lema se mantiene: Contra la piratería, defiende tu cultura. Esta vez hemos centrado el mensaje en las ideas, porque en pocas palabras, vulnerar la ley de propiedad intelectual es apropiarse de ideas ajenas. Hemos cubierto todos los campos de la creación, desde las descargas ilegales de películas, música, libros, software, etc… Y la campaña, de nuevo, busca sensibilizar a todos los públicos, jóvenes y mayores, en lo importante que son para nuestras vidas todas esas manifestaciones que se generan a oartir de nada más, -nada más y nada menos-: el cine, la música, la lectura, los programas informáticos… la cultura. Piratear la cultura significa acabar con una parte de nosotros mismos, de la sciedad que habitamos, y en la que crecemos y nos desarrollamos como seres humanos.

Fernando Davara, Director de la Fundación FunCoAs


Fernando Davara, el Director de la Fundación FUNCOAS escribe un Blog «Conocimiento, sobre Innovación y Tecnología«.

Fernando Davara es Artillero (General de Brigada y Diplomado de Estado Mayor) y Físico (Especialidad de Automática e Informática), complementando esta formación con diversos cursos en las áreas de Inteligencia Artificial y Sistemas Expertos, Tecnologías de la Información, Gestión del Conocimiento, Seguridad y Defensa, etc., así como con la obtención del Diploma de Suficiencia investigadora de la Facultad de Informática de la Universidad Politécnica de Madrid.

Fernando Davara ha dedicado mas de 20 años de trabajo y estudio a los sistemas espaciales y sus aplicaciones, en particular en el dominio de la Geomática, seis de ellos como Director del Centro de Satélites de la Unión Europea.

Actualmente es Director de la Fundación FUNCOAS (para la Transferencia del Conocimiento de la Asociación ASIMELEC), Codirector y Asesor tecnológico del Master de Postgrado en Sistemas de Información Geográfica de la Facultad de Informática de la Universidad Pontificia de Salamanca (Campus de Madrid) y miembro del Consejo Rector de la Sociedad de Estudios Internacionales.

Asimismo es Vicepresidente de la Fundación PREDENA, para la prevención y recuperación de desastres naturales, miembro del Consejo Editorial de Tendencias21 y del Board of Directors del Open Geospatial Consortium (Europe) (OGC(E)).

A principios de marzo de 2006 se reunió por primera vez la recientemente constituida Fundación para la Transferencia del Conocimiento de Asimelec (FUNCOAS). Además de aprobar el plan de actuación para el ejercicio 2007 y de aceptar los cargos de los nuevos Patronos, se aprobó el nombramiento de D. Fernando Davara como Director Operativo de la Fundación.

ISO 7816-8 Identification cards — Integrated circuit. Part 8: Commands for security operations


Una de las normas que hay que conocer para gestionar tarjetas inteligentes a bajo nivel es la ISO 7816-8.

Para que valoreis si merece la pena comprarla (cuesta 96 Francos Suizos, unos 60 euros), os adjunto su índice:

Foreword
Introduction
1 Scope
2 Normative references
3 Terms and definitions
4 Abbreviations and notation
5 Interindustry commands for cryptographic operations
5.1 GENERATE ASYMMETRIC KEY PAIR command
5.2 PERFORM SECURITY OPERATION command
5.3 COMPUTE CRYPTOGRAPHIC CHECKSUM operation
5.4 COMPUTE DIGITAL SIGNATURE operation
5.5 HASH operation
5.6 VERIFY CRYPTOGRAPHIC CHECKSUM operation
5.7 VERIFY DIGITAL SIGNATURE operation
5.8 VERIFY CERTIFICATE operation
5.9 ENCIPHER operation
5.10 DECIPHER operation
Annex A (informative) Examples of operations related to digital signature
Annex B (informative) Examples of certificates interpreted by the card
Annex C (informative) Examples of asymmetric key import/export
Bibliography

CCI presenta el servicio SEPFRA (SERVICIO DE PREVENCIÓN DEL FRAUDE)


Ya he mencionado con anterioridad algunos de los servicios desarrollados por el Centro de Cooperación Interbancaria (CCI) que son semejantes a PERSUS de ASNEF-Equifax. La información disponible en la actualidad es más amplia.
CCI ha presentado el  Servicio de Prevención del Fraude (SEPFRA) para ayudar a las entidades asociadas a CCI en la detección, prevención y lucha contra el fraude.

Este servicio está formado por los siguientes instrumentos:

  • Centro de Observación del Delito Económico (CODE).
  • Fichero de Documentos Extraviados, Robados y de autoinclusión (DER).
  • Fichero del Servicio de Operaciones Registradas (SOR).
  • Fichero de SOLicitudes de operaciones (SOL).

La finalidad del servicio es servir de herramienta de ayuda a la decisión en las solicitudes presentadas a sus usuarios. El usuario ha de integrarlo dentro de su sistema general de aprobación de solicitudes como un factor a considerar dentro de la decisión final de otorgar o denegar una solicitud.

El servicio se define de carácter cooperativo, es decir, los usuarios podrán ser aquellas personas jurídicas que tengan datos que aportar a los diferentes ficheros que lo componen.

Se ha considerado conveniente la participación en él de empresas de varios sectores, que comparten la característica común de manejar gran cantidad de datos provenientes de solicitudes masivas de contratación de bienes y servicios o de prestaciones derivadas de la ejecución de los mismos. Como estos datos son en buena parte equiparables, pueden ser confrontados entre sí para detectar incongruencias o indicios de fraude y lógicamente, cuanto mayor sea el volumen
de datos incorporados al sistema, habrá mayores posibilidades de detectar intentos de fraude.

CCI ha seleccionado a Experian Bureau de Crédito, S.A. (EBC) como proveedor tecnológico y operativo para la gestión del Sepfra, debido a la experiencia de dicha empresa en la prestación de servicios de gestión de grandes bases de datos para las llamadas entidades de depósito (Bancos, Cajas y Cooperativas de Crédito), por su conocimiento contrastado en la lucha contra el fraude en otros países, y por la trayectoria de una larga relación de negocio con estas entidades y con el propio CCI.

Podrán adherirse al Sistema los siguientes tipos de entidades:

  • Bancos, Cajas de Ahorro y Cooperativas de Crédito.
  • Establecimientos Financieros de Crédito y otras entidades que, según la legislación vigente, tengan obligación de declarar a la Central de Información de Riesgos del Banco de España.
  • Operadores de telecomunicaciones que figuren en el Registro de Operadores dependiente de la Comisión del Mercado de Telecomunicaciones, o Registro que le sustituya, que estén prestando efectivamente en España servicios remunerados de telecomunicaciones a consumidores, y difieran el cobro de los servicios ya prestados.
  • Compañías establecidas en España que se dedican como actividad principal al arrendamiento no financiero a medio y largo plazo de bienes (“renting”).
  • Compañías aseguradoras inscritas en el Registro de Entidades Aseguradoras dependiente de la Dirección General de Seguros.
  • Operadores energéticos en el sector del gas natural, o que en el sector eléctrico se dediquen a la actividad de comercialización y suministro de electricidad, siempre que desarrollen una parte significativa de su actividad en España.

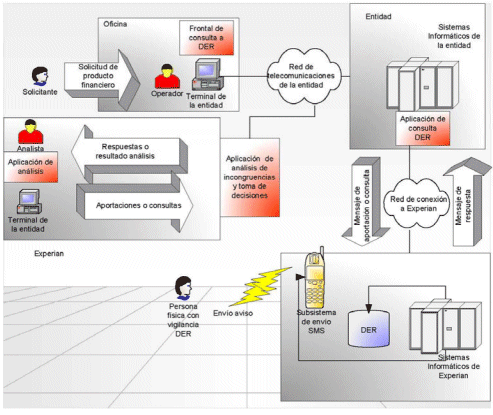
cci-der-funcionamiento.gif

Cuando se presente una solicitud ante una entidad adherida, los datos de la misma serán enviados al proveedor del servicio, el cual les aplicará una herramienta informática de contraste de solicitudes que permitirá, mediante el uso de reglas definidas, la detección de incongruencias o incorrecciones en dichos datos.

El resultado obtenido será comunicado a la entidad adherida. Si se detectasen incongruencias, la entidad determinará, en base a la regla o reglas incumplidas y al resto de información de la solicitud y del solicitante de la que dispone, el buen fin de la operación, y asimismo decidirá si se procede a su análisis e investigación por personal especializado.

Las herramientas de que dispondrá el analista son, además de las que le proporcione su entidad, la propia herramienta de contraste de solicitudes y el acceso a los datos de los ficheros DER, SOL y SOR, que podrán ser consultados individualmente, o con una única consulta a todos ellos.

Dado que el fichero contiene datos de carácter personal, es preciso que se cumplan todas las obligaciones establecidas por la Ley Orgánica de Protección de Datos. Las más destacadas son que es necesario recabar el consentimiento del afectado, que en el caso del DER es la persona que solicita la incorporación y en los ficheros SOR y SOL la que solicita la operación, y establecer un mecanismo de atención de los derechos de los mismos (acceso, rectificación, cancelación y oposición). Estas cláusulas serán comunes a todos los usuarios.

CCI será el responsable de todos los ficheros, en el sentido definido en la legislación de protección de datos. Además, en los casos de los ficheros SOL y SOR, las entidades adheridas serán consideradas responsables del tratamiento, y por tanto responsables de la calidad y exactitud de los datos.

Un estudio demuestra la realidad de la Copia Privada


En relación con la valoración del futuro Canon Digital, ASIMELEC ha realizado un riguroso estudio sobre los hábitos de uso de los consumidores españoles de dispositivos electrónicos, con el objetivo de basar en cifras objetivas la defensa de sus propuestas.

El estudio elaborado por SIGMADOS, cuyo trabajo de campo se desarrolló durante el pasado mes de diciembre, contó con un universo de 3.631 hogares, siendo el margen de error de +/- 1,61% y el margen de confianza del 95%.

 A juicio de ASIMELEC, los resultados del informe dejan patente lo desproporcionado de las exigencias de las Entidades de Gestión de Derechos de Autor.

«De hecho –y según José Pérez, director general de ASIMELEC–, las Sociedades de Gestión pretenden aplicar un canon que equivaldría a suponer que todos los dispositivos son usados únicamente para realizar copias privadas de música y películas, presuponiendo, además, que cada copia realizada equivale a un CD o DVD original no vendido, lo cual dista mucho de la realidad«.

«El estudio –sigue diciendo Pérez--, contempla también el uso de los CD y DVD vírgenes, los dispositivos más usados por los consumidores, y sobre el que desde 2003, ya se esta aplicando un canon que supone el 60% del PVP. Este desmesurado sobreprecio, ha supuesto la creación de un mercado negro que ha provocado el derrumbe de esta industria en España y en Europa. Sin ser alarmistas, desde ASIMELEC –dice Pérez–, exigimos también tener en cuenta las repercusiones que un canon irracional provocaría en la comercialización y distribución de los nuevos dispositivos y en el desarrollo de la Sociedad de la Información«.

El estudio de SIGMADOS, acredita que en los hogares españoles el 38,7% de los CD’s vírgenes son destinados a copiar música y que el 44,6% son destinados a otros usos, como almacenamiento de archivos y fotografías. Si extrapolamos estos datos a todo el mercado –el canon lo pagan tanto los consumidores como las empresas, sin excepción- sólo el 20,8% de los CD’s vendidos en España serían destinados a copiar música.

En el caso de los DVD-R, el 54,9% son destinados a grabar fotografías y videos domésticos o personales, y sólo un 45,2% para grabar películas. Sobre el total del mercado, sólo el 26,5% de los DVD’s vírgenes serían destinados a realizar copias privadas. Además, los dispositivos anticopia de los DVD originales cabe considerarlos, ya, muy eficaces, y especialmente los nuevos formatos HDD y Blu Ray, que son inviolables.

Teléfonos móviles con reproductor multimedia

Otro de los nuevos dispositivos considerado por las Sociedades de Gestión como sujeto a canon, son los teléfonos móviles con reproductor multimedia. Sin embargo, y según el estudio de SIGMADOS, el 72,1% de los usuarios de este tipo de dispositivos no usan esta función, por lo que no tendría sentido aplicar el canon digital, máxime cuando la ley especifica que no se debe compensar el perjuicio considerado como mínimo.

Tarjetas de memoria de cámaras digitales

Por último y especialmente significativo resulta el uso de las tarjetas de memoria de las cámaras digitales. El estudio revela que de los 16,9 millones de personas que usan estos dispositivos, el 99,1% usa la memoria para almacenar únicamente las fotografías que realiza con ellos.

A juicio de José Pérez, director general de ASIMELEC, «a tenor de estas cifras, las propuestas de las Entidades de Gestión cabe considerarlas desorbitadas, ya que parece que mediante el canon por copia privada se pretendiera también paliar los efectos de la piratería, un fenómeno ajeno a la industria y a los usuarios sobre los que no se puede cargar este perjuicio. Desde ASIMELEC –termina diciendo Pérez--, siempre hemos defendido el respeto a los derechos del colectivo de autores y creo que de eso nadie tiene duda, pero también hay que respetar los intereses de consumidores y profesionales que hacen un uso legal y variado de las múltiples aplicaciones de los dispositivos y soportes electrónicos.«

TrueCrypt, seguro, rápido y de fuente libre


A través de aramsmith.com he encontrado esta interesante información sobre TrueCrypt.

Una ingeniosa herramienta rápida y segura que permite crear un disco virtual cifrado en cualquier dispositivo de almacenamiento, tal como una memoria USB sin miedo a perder datos y que estos queden al alcance de quien la encuentre.

TrueCrypt permite:

  • Definir un fichero como disco virtual cifrado que, una vez «montado» en el sistema queda accesible como cualquier otro.

  • Cifrar toda una partición del disco o todo un dispositivo, como por ejemplo una memoria Flash USB.

  • Copiar ficheros a o desde la zona cifrada, de forma que el cifrado y descifrado es automático, en tiempo real (al vuelo) y transparente.

  • Definir dos niveles de inaccesibilidad plausible (plausible deniability) para el caso de que nos veamos forzados a revelar la password.

  • Seleccionar los algoritmos de cifrado entre AES-256, Blowfish (clave de 448-bits), CAST5, Serpent, Triple DES, y Twofish. Modo de operatcon: LRW (se soporta CBC por compatibilidad).

Para usarlo, hay que instalar el programa TrueCrypt o ejecutarlo (por ejemplo si llevamos los ficheros .exe y .sys en el propio lápiz USB o disco, se ejecuta desde allí).

Al ejecutarlo se crea un volumen cifrado seleccionando el algoritmo de cifrado o una combinación de ellos. Se proteje el volumen con una password. La password puede ser además de una palabra clave, una imagen, un archivo MP3 u otro documento o una combinación de ambas. A continuación se «monta» el volumen que se comportará como cualquier disco local. La robustez del algoritmo afecta a la velocidad de cifrado y descifrado.

Una vez montado el disco virtal cifrado se puede formatear y poner otros ficheros en él. Dado que el disco virtual se basa en un fichero, ese fichero se puede copiar a cualquier dispositivo, por lo que al hacerlo se incluyen los archivos que están en el disco virtual.

Esta herramienta, disponible en código fuente se puede obtener en su propio sitio web TrueCrypt

Voto societario en forma electrónica


La Comunidad Europea decidió permitir que los accionistas de sociedades que coticen en Bolsa puedan ejercer el derecho al voto en forma electrónica, informó la presidente del Consejo Europeo, Brigitte Zypries y ministra de Justicia de Alemania.

La medida contribuirá a la «integración creciente» y a la estabilidad del mercado europeo de capitales.

La medida busca beneficiar a los accionistas que no pueden ejercer el derecho al voto por estar en un país en el que no se hacen las asambleas, y se limita solo a las sociedades «públicas» que participan del mercado de capitales.

La nueva directiva comunitaria deberá ser adoptada en la legislación interna de los países miembros dentro de los próximos 24 meses,aunque una alternativa para su implementación es que las compañías incluyan los mecanismos en sus propios estatutos sociales.

Cabe destacar que Alemania ya reformó su ley de sociedades en 2005, habilitando expresamente este mecanismo. Además, en España el sistema rige desde 2003, cuando se sancionó la ley 26/03, que buscó reforzar la transparencia en el manejo del gobierno corporativo.

Pero en España, el sistema vigente es optativo y su implementación depende de los consejos de administración de las sociedades.

Entre las principales ventajas del voto electrónico en las sociedades anónimas es que este mecanismo permite que en las compañías más grandes los accionistas pequeños puedan ejercer cierta influencia en las asambleas societarias.

«Además de estimular la participación, el voto electrónico aporta rapidez y fiabilidad en el cómputo de los votos, sin merma de la seguridad», consideró el especialista español Francisco Mora. Así, es posible que un accionista que esté en una ciudad pueda votar en una asamblea que se lleva a cabo en otra.

De todas formas, existen particularidades técnicas que hacen que la implementación del sistema deba estar precedida de importantes recaudos.

En ese sentido, uno de los requisitos fundamentales es la «firma digital»,que da seguridad a las comunicaciones electrónicas, algo que en nuestro país avanza de la mano de la reciente reglamentación del Ejecutivo del régimen legal para las entidades certificadoras.

En España hay empresas que brindan el servicio de voto electrónico para las sociedades que lo solicitan. La compañía «Interactiva» es una de ellas, y en uno de sus prospectos publicitarios muestra la complejidad del sistema.

«Todo el proceso debe ser realizado de forma transparente y comunicado a los accionistas y a la Comisión Nacional del Mercado de Valores con anterioridad, de forma que se puedan resolver todas las dudas posibles, evitando cualquier tipo de impugnación de la Junta basada en una crítica al sistema de voto utilizado «, explica la compañía.

Perspectivas locales
Sin embargo, entre los especialistas locales hay dudas respecto de algunos aspectos del sistema. En ese sentido, el abogado Jorge Bazán, ex titular de la IGJ, consideró que el tema del voto electrónico y a distancia introduce un elemento complejo a la hora de evaluar el quórum de las asambleas.

«Lo que se pretende con las reuniones es que estén los socios, que estén en la presencia física de los apoderados de los accionistas, para que el funcionamiento del órgano pueda verificarse», explicó Bazán.

En tanto, el proyecto de reforma de ley de sociedades comerciales que más avanzado está y que fuera elaborado en 2005 por una comisión del ministerio de Justicia prevé ciertos cambios que adaptan el uso de la tecnología a la vida societaria.

En ese sentido, el proyecto prevé la posibilidad de que la convocatoria a asamblea se haga por vía electrónica. Y el el artículo 280 del proyecto prevé la posibilidad de que la reunión del directorio se lleva a cabo a través de una «video conferencia».

La intención es permitir que las empresas adopten este tipo de sistemas para no paralizar la actividad de la sociedad cuando sus principales directivos están de viaje, algo cada vez más común en la práctica de los negocios.

Preguntas sobre el Canon


Miguel Pérez Subías propone en su Blog interesantes preguntas sobre el Canon Digital que planteó a Pedro Farré en una entrevista on-line en El Mundo.

Las preguntas no aparecen entre las que contesta Pedro, pero resumen la perplejidad de muchos usuarios. La selección de preguntas no ha favorecido a Miguel, pero Pedro no evita preguntas incómodas.

Pedro contesta algunas preguntas de forma un tanto contradictoria, seguramente por la presión de responder rápido que está implícita en el formato utilizado.

Aquí van algunas preguntas y sus chocantes respuestas:

16. ¿Os dais cuenta de que con la implantación del canon estáis legitimando que piratee lo que me dé la gana?

La gente se copia obras y eso está bien. Lo que pedimos, porque es de justicia, es que se retribuyan mínimamente esas copia. Que sepa todo el mundo que las tarifas por copia privada son muy bajas. En modo alguno se puede afirmar, como dice la industria, que esos pequeños pagos constituyan un freno para el desarrollo de sus negocios. De hecho, ¿cuándo se han vendido más CDs y DVDs vírgenes? ¿Antes o después de que se creara el canon? La respuesta es clara: hoy (con el canon implantado) se venden un 1000% más de Cds y DVDs que hace cuatro años.

9. ¿El pago del canon autoriza la copia? Gracias

La copia privada es legítima. Lo dice la Ley. Pero la misma norma exige pagar un pequeñísimo canon para compensar (en realidad mitigar) el descenso de las ventas que esta nueva práctica del consumidor provoca inevitablemente.

2. Una pregunta poco original pero quiero conocer su respuesta; si pago el canon significa que puedo copiar lo que quiera. Y si no, ¿por qué debo pagar el canon?

El mal llamado canon es eso, una compensación económica que retribuye al autor por las copias privadas que nos hacemos. La copia privada, en efecto, es legítima siempre que se abone el preceptivo canon previsto en la legislación europea.

Aunque Pedro insiste en que el Canon lo paga el fabricante, quiere ignorar que ese coste se traslada al usuario. En mi opinión el argumento es tan evidentemente falso que puede llegar a deslegitimar otras afirmaciones más afortunadas, por mera proximidad. Le sugeriría que lo fuera modificando.

Por otro lado la LPI dice que solo se puede realizar la copia privada de obras a las que el copista haya accedio legalmente, es decir, con la letra de la Ley, no se legaliza la copia por pagar el canon (aunque muchos pensamos que debería legalizarla).

Es un tema económico: si el canon solo debe compensar las copias legales, su importe debe reducirse enormemente. Si debe compensar todas las copias, entonces hay que cambiar el texto de la ley.