Archivo de la categoría: Buenas Prácticas

SPF: lucha contra el phishing y contra el SPAM


Desde la Subdirección General de Servicios de la Sociedad de la Información se están impulsando importantes iniciativas para mejorar la situación española en el ámbito de la seguridad de las redes.

Una de ellas es la difusión y generalización de medidas de lucha contra el SPAM, contra el phishing  y contra la captación de ordenadores «zombi» en redes esclavizadas (botnets) .

Como primera medida, la mera adopción de técnicas de configuración de dominios  SPF (Sender Policy Framework) en ISP (proveedores de servicios Internet) y grandes empresas reduciría en buena medida el envío de correos con información de remitente falsificada y con ello muchos de los mensajes de correo no deseados entre los que se incluyen los que simulan proceder de entidades financieras (phishing).

La adopción de esta técnica consiste en incluir algunos registros especiales en la configuración de los DNS (los servidores de nombres de dominio) en los que cada entidad asocia direcciones IP a los servidores vinculados con los diferentes nombres de subdominio.

Así como en los DNS se indican los servidores de correo que reciben los mensajes dirigidos a los diferentes dominios (lo cual es imprescindible para identificar a los destinatarios) el uso de SPF implica identificar los servidores (sus direcciones IP) desde los que pueden proceder los mensajes en los que se identifican remitentes asociados a un dominio.

Si los servidores de correo que reciben mensajes chequean que las direcciones IP desde las que proceden son las adecuadas según el remitente, identifican el correo como legítimo y simplifican las reglas de catalogación de SPAM.

Sorprende que muchas entidades financieras no hagan uso de esta configuración en sus DNS, por lo que no facilitan el bloqueo de mensajes de correo de suplantación y se arriesgan a que sus clientes puedan ser víctimas de «phishing»

Circular 1293 (2005) de la AEB


La Circular 1293 de la AEB correspondiente a la Comisión de Operaciones y Procedimientos (COP) 29/2005 «Procedimiento para la reclamación de transferencias de fondos efectuadas fraudulentamente por internet» de 12-07-05 es una herramienta esencial a la hora de perseguir delitos como el phishing.

Se corresponde con la de título homónimo » PROCEDIMIENTO PARA LA RECLAMACIÓN DE TRANSFERENCIAS DE FONDOS EFECTUADAS FRAUDULENTAMENTE POR INTERNET» de UNACC identificada con el número 8 y la fecha 13.07.05 . UNACC identifica la número 7 la circular de 08.07.05 con un título más genérico: PROCEDIMIENTOS PARA LA RECLAMACIÓN DE TRANSFERENCIAS DE FONDOS EFECTUADAS FRAUDULENTAMENTE, que coincide en denominación con la Circular de COAS 24/267 de 13 de julio de 2005.

En virtud de esta norma, la entidad que detecta una actuación fraudulenta que dio lugar a una transferencia desde la cuenta de su cliente a otra cuenta en otra entidad, puede solicitar a esta el bloqueo de la cantidad transferida.

Esta posibilidad es muy importante, porque hasta muy recientemente, una vez que se llevaba a cabo la liquidación entre entidades, el ordenante de una transferencia no podía anularla.

Lo que sí es importante, es actuar con celeridad para evitar que los delincuentes accedan a los fondos que se pretenden bloquear, lo que impediría que la entidad del beneficiario pudiera llevar a cabo la acción solicitada.

Revista del Colegio de Registradores Mercantiles y de la Propiedad


Revista RegistradoresEl Colegio de Registradores de la Propiedad y Mercantiles de España publica una interesante revista cuyos números anteriores pueden descargarse on-line (ir a +servicios > Prensa > Revista Registradores) en formato PDF.

Por cierto, en su web incluyen una referencia a la pasada celebración del Tercer Congreso de Registradores que tuvo lugar desde el pasado 30 de octubre hasta el 1 de noviembre de 2006.  Aunque la navegación es compleja, es posible acceder a las ponencias y comunicaciones presentadas, y a algunas intervenciones en video.

Microsoft crea un Comité sobre Interoperabilidad


Microsoft creó hace un año un Comité sobre Interoperabilidad (que en español latinoamericano se ha difundido como «concilio ejecutivo de la interoperabilidad»), para identificar las áreas de mejora de interoperabilidad en sus productos y dentro de la industria general del software y en el que se incorporaron relevantes participantes españoles.

Los clientes están trabajando para mejorar sus entornos IT heterogéneos, solicitando un nivel superior de interoperabilidad para sus vendedores IT. Microsoft se ha comprometido a construir los puentes de enlace dentro de la industria, con la finalidad de proporcionar productos que sean interoperables en lo que respecta a su diseño para su utilización por parte de sus clientes.

«Como parte de nuestro compromiso con Trustworthy Computing, hemos diseñado nuestros productos con la interoperabilidad en mente, para que nuestros clientes se puedan conectar con otras plataformas, aplicaciones y datos de forma fácil», comentó Bob Muglia, vicepresidente de servidores y herramientas empresariales de Microsoft. «El concilio ejecutivo de la interoperabilidad para clientes nos ayudará a priorizar las áreas en las que podemos conseguir una mayor interoperabilidad a través del diseño de productos, acuerdos de colaboración con otras compañías, estándares y licencia efectiva de nuestra propiedad intelectual».

El comité, en el que Muglia ejercerá de anfitrión, se reune dos veces al año en Redmond, Washington. El comité tiene contacto directo con los ejecutivos de Microsoft y con los equipos de productos, por lo que podrá centrarse en los temas de interoperabilidad de mayor importancia para los clientes, incluyendo la conectividad, integración de aplicaciones e intercambio de datos.

Los miembros del comité incluyen a los responsables de información (CIO), responsables tecnológicos (CTO) y los arquitectos de las principales corporaciones y gobiernos. Los representantes de Societe Generale, LexisNexis, Kohl’s Department Stores, Ministerio de Finanzas de Dinamarca, Generalitat de Catalunya de España y el Centro Nacional de Inteligencia (CNI), además de los estados de Wisconsin y Delaware, se han unido a los miembros fundadores.

Los clientes han identificado la interoperabilidad como una alta prioridad en relación con las Tecnologías de la Información.

La adopción de los sistemas dispares a lo largo del tiempo es una realidad, pero los clientes del sector público y privado pueden explorar las principales lineas de desarrollo en curso  para continuar avanzando. Cada vez más, los negocios y gobiernos están buscando la interoperabilidad de los despliegues IT para reducir los costes y aumentar su acceso a la información.

Microsoft continúa trabajando de forma proactiva con el resto de las industrias, incluyendo la competencia, con la finalidad de desplegar innovadoras tecnologías interoperables que sirvan para cumplir con las necesidades de los clientes y las demandas del mercado.

«Dentro de las diferentes arquitecturas de Societe Generale IT, estamos convencidos de que la mejor forma de disponer de soluciones flexibles y adaptables IT para responder a las necesidades de las distintas líneas empresariales se basan en la utilización de la tecnología diseñada con el compromiso de la interoperabilidad entre los productos, hardware, software y las aplicaciones», comentó Olivier de Bernardi, responsable tecnológico de Societe Generale. «Teniendo en cuenta todo esto, estamos bastante interesados en participar en este nuevo programa lanzado por Microsoft».

«Como avance, LexisNexis y nuestra compañía hermana, Reed Elsevier Group plc, dependerán de forma considerable de la facilidad, consistencia y confianza de una verdadera interoperabilidad de los sistemas operativos y de las capas de fundación de la infraestructura», comentó Allan McLaughlin, vicepresidente y responsable tecnológico de LexisNexis. «Nuestros clientes demandan lo mejor de nuestros productos, que implican el acceso a través de varios entornos de vendedores para conseguir las mejores soluciones posibles. Instamos a todos los vendedores a tomar los pasos necesarios, ya que Microsoft pretende llevar a cabo todo esto a través del comité, con la finalidad de mejorar de forma considerable la interoperabilidad de la fundación del entorno operativo».

«Es importante que las tecnologías dispongan de la interoperabilidad diseñada dentro de su arquitectura en el caso de que tengan que satisfacer las necesidades empresariales para disponer de una integración más rápida de los sistemas», comentó Jeff Marshall, responsable de información de Kohl’s Department Stores. «Aprecio el compromiso de Microsoft de dialogar acerca de la interoperabilidad a través del comité, algo que servirá para continuar con el excelente trabajo que hemos comenzado».

«Gracias a la responsabilidad general de la mayor instalación global de Microsoft Business Solutions, formada por más de 600 instancias de Microsoft Dynamics(TM) NAV, es importante para mí ser capaz de comprender a tiempo e influir en la dirección de interoperabilidad de Microsoft», afirmó Henrik Jeberg, responsable de información de AGM del Ministerio de Finanzas de Dinamarca. «Estamos muy contentos de formar parte de este comité global, y esperamos contribuir a disfrutar de una interoperabilidad superior en la industria».

«El compromiso de Microsoft con la interoperabilidad representa un tema vital para acelerar la provisión de los servicios reales de gobierno electrónico por los administradores públicos, en cualquier lugar y momento», comentó Ignacio Alamillo, director de investigación de CATCert de la Generalitat de Catalunya, España. «El papel de Microsoft como principal desarrollador de interoperabilidad ayudará a eliminar las muchas barreras técnicas de los servicios administrativos del gobierno electrónico, reduciendo tanto los costes como el tiempo en el mercado».

«Damos la bienvenida a la iniciativa de Microsoft sobre la interoperabilidad para hacer frente a las necesidades técnicas y de política, además de invitar a participar en el comité», comentó Luis Jiménez, subdirector adjunto del Centro Criptológico Nacional del CNI de España. «El requerimiento de conseguir la interoperabilidad entre las agencias de administración públicas que funcionan en un contexto del gobierno electrónico tiene una importancia cada vez mayor».

«He trabajado en temas relacionados con la interoperabilidad durante 30 años como responsable de la mejora de la ley, y poder solucionar este problema es una de mis prioridades en el Congreso. La interoperabilidad impacta de igual forma a los gobiernos, ciudadanos y el sector privado, y poder descubrir las soluciones que demandan los gobiernos, vendedores y clientes que trabajan de forma conjunta. El sector privado es a menudo más innovador y adaptable que los gobiernos, proporcionando soluciones que puedan conseguir lo que los gobiernos no han conseguido. Las iniciativas líderes de la industria, como la de Microsoft, son prometedoras, y son un paso importante en la mejora del software y la interoperabilidad del hardware, consiguiendo finalmente que la comunicación interoperable sea una realidad».  Son palabras de Dave Reichert R-Wash, representante de los EE.UU.                             

«La interoperabilidad y la reutilización son exigencias comunes de los gobiernos, de los ciudadanos y del sector privado; el hecho de desarrollar soluciones impone que los vendedores y sus clientes deban trabajar codo a codo. Esto hace que las principales iniciativas de la industria, como la de Microsoft, sean prometedoras cuando se trata de hacer frente a las necesidades de los clientes y a la mejora de la eficacia del software y del hardware» según Alan Bellinger miembro del Centro Nacional de Computación del Reino Unido  (NCC) y Autoridad en la Acreditación de e-GIF.

«La interoperabilidad es uno de las principales preocupaciones del sector privado, de los  gobiernos y de los usuarios, y encontrar soluciones exige que los vendedores y los clientes trabajen juntos entre ellos. Intellect, la asociación de comercio de la industria de la alta tecnología del Reino Unido, da la bienvenida a iniciativas como el comité ejecutivo de la interoperabilidad de Microsoft, que tiene como finalidad cumplir con las necesidades de los clientes a través de la mejora de la interoperabilidad del software y del hardware», comentó John Higgins,   director general de Intellect.

«El hardware y software interoperable proporciona a los clientes, a las empresas y a los gobiernos la confianza para elegir los productos IT que mejor cumplen con sus respectivas necesidades. Los esfuerzos de la industria, como el comité de clientes de Microsoft, son pasos prometedores para conseguir la mejor interoperabilidad entre los componentes IT», apoyó en la misma linea  Ina Gudele Ministra de Asignaciones especiales de los Asuntos Electrónicos Gubernamentales de la República de Letonia.

«La interoperabilidad es una característica importante para nuestras decisiones de compra, ya que deseamos emplear la tecnología IT que sea más adecuada a nuestras necesidades. Las iniciativas industriales como las de Microsoft son algunas de las contribuciones más destacadas de nuestro esfuerzo, y prometen servir para conseguir un aumento de productividad y de ahorro de costes».  comentó Jirij Bertok  director de ICT, Ministerio de Defensa de la República de Eslovenia.

Microsoft está realizando una inversión a largo plazo en lo que respecta a la interoperabilidad. En febrero de 2005, el presidente y arquitecto jefe de software de Microsoft, Bill Gates, presentó el concepto»interoperable por diseño» que expresa el compromiso en el impulso de la utilización del Lenguaje Extensible de Modelado (XML), además de desplegar la tecnología que sirve para que los clientes mejoren gracias a que trabaja con las aplicaciones y soluciones que ya están disponibles.

Microsoft ha ampliado sus inversiones en interoperabilidad, colaborando con sus socios y con las compañías de software y hardware de la competencia  mejorando la interoperabilidad para los clientes compartidos, que beneficiará a todas las partes.

Los últimos ejemplos incluyen los siguientes:

  • El software interoperable diseñado en Microsoft(R) Virtual Server 2005 R2 que soporta los sistemas operativos de hospedaje de Linux y la licencia libre de derechos del formato Virtual Hard Drive (VHD) para más de 45 vendedores, como Akimbi, Brocade, Diskeeper, Fujitsu-Siemens, Network Appliance, Platespin, Softricity, Virtual Iron y XenSource.
  • Los acuerdos de colaboración técnica entre SAP AG, Hyperion Solutions Corp y Sugar CRM Inc; los trabajos técnicos realizados a través del Microsoft Open Source Software Lab; y el diálogo acerca de todo lo relacionado con la interoperabilidad para Windows(R), Linux, UNIX y el software de fuentes abiertas dentro de su página web de comunidad, Port 25.
  • Los acuerdos de licencia de la propiedad intelectual con varias compañías, incluyendo NEC Corp, Toshiba Corp, Sony Ericsson Mobile Communications, Autodesk Inc y Nokia.
  • La participación puesta en marcha, y el apoyo de, los estándares industriales para la mejora del intercambio de datos y de la integración de aplicaciones en tecnologías como los servicios web (participaciones de la Interoperabilidad de Servicios Web (WS-I)), transacciones financieras y empresariales (intercambio electrónico de datos (EDI) e identificación de la radio frecuencia (RFID) integración en Windows Vista(TM) y en el sistema 2007 Microsoft Office), aplicaciones compatibles con el diálogo y páginas web (Speech Application Language Tags (SALT) y VoiceXML en Microsoft Speech Server 2007) y contenido web (XHTML 1.0 en el sistema 2007 Microsoft Office).

«La interoperabilidad ayuda a los clientes a conseguir la mayor parte de sus inversiones IT, y nuestro trabajo de interoperabilidad es consistente con la aproximación que estamos realizando acerca de la seguridad y la privacidad», afirmó Muglia. «Estamos comprometidos con la interoperabilidad a largo plazo, así que habrá que tener en cuenta este espacio».

Sanción a American Express por blanqueo de dinero


American Express, entidad financiera más conocida por las tarjetas de crédito que emite, ha sido condenada a pagar 65 millones de dólares por no detectar transacciones relacionadas con blanqueo de dinero realizadas durante varios años a través de una de sus filiales, American Express Bank International, radicada en Miami.

El programa de prevención de blanqueo de capitales de la filial AEBI «tenía deficiencias graves y sistemáticas», según una investigación del Departamento de Justicia. de EEUU sobre movimientos realizados entre diciembre de 1999 y abril de 2004.

«Su sistema de seguimiento de las transacciones y sus controles internos eran inadecuados para detectar, identificar e informar de actividades relacionadas con el blanqueo de dinero», indicaron fuentes del Departamento de Justicia.

El Departamento de Justicia aceptó diferir la causa cuando American Express Bank International reconoció los fallos y se comprometió a revisar sus sistemas de control.

«Hemos cooperado totalmente con el Gobierno, y entendemos la necesidad de una vigilancia total en nuestros esfuerzos para las protecciones contra el blanqueo de dinero», manifestó la portavoz de la compañía Susan Atran.

No cabe duda de que para AMEX, es más importante proteger su reputación que la propia sanción, por lo que con certeza reforzará sus medidas de supervisión. Y tras este «aviso», también lo harán otras entidades financieras de la zona.

En Miami hay unas 40 agencias bancarias extranjeras y otras instituciones que se ocupan de cuentas exclusivamente para clientes internacionales, la mayoría en oficinas de la Avenida Brickell y en Coral Gables, que consideran a Miami-Dade como su hogar. Bancos locales y nacionales en Miami-Dade y Broward también manejan cuentas bancarias privadas para clientes internacionales.

Los expertos apuntan que las instituciones del sur de la Florida tienen un mayor riesgo de enfrentar sanciones contra el lavado de dinero debido al gran número de bancos internacionales ubicados allí y al elevado volumen de dinero latinoamericano en depósito.

Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido


El Diario Oficial de la Unión Europea publicó el pasado 11 de diciembre de 2006 la Directiva 2006/112/CE del Consejo, de 28 de noviembre de 2006, relativa al sistema común del impuesto sobre el valor añadido.

Hasta este momento, la base fundamental del ordenamiento tributario europeo en relación con el IVA era la Directiva 77/388/CEE del Consejo, de 17 de mayo de 1977 (la llamada VI Directiva), que con bastantes modificaciones en sucesivas directivas se había vuelto un documento de redacción extraña.

Una de las modificaciones más importantes en relación con la factura electrónica fue la promovida por la Directiva 2001/115/CE del Consejo, de 20 de diciembre de 2001, por la que se modifica la Directiva 77/388/CEE con objeto de simplificar, modernizar y armonizar las condiciones impuestas a la facturación en relación con el impuesto sobre el valor añadido.

La dificultad de hacer un seguimiento de la Sexta Directiva se ha facilitado en buena medida con las versiones refundidas que la Agencia Tributaria publica en su sitio web, donde se hace referencia, por ejemplo a la versión de Sexta Directiva del Consejo de las Comunidades Europeas 77/388/CEE, de 17 de mayo de 1977, actualizada  hasta 01/01/2007.

De modo que ahora, la Sexta Directiva pasa a ser la ya citada Directiva 2006/112/CE y las referencias a la facturación electrónica que mencionan las normas previas se deben entender como referencias hechas a esta.

La sección 5 del capítulo 3 (Facturación) titulada «Transmisión de facturas por vía electrónica» se extiende de los artículo 232 a 237.

Artículo 232

Las facturas expedidas en aplicación de las disposiciones de la sección 2 podrán ser transmitidas en papel o, a reserva de la aceptación del destinatario, transmitidas o suministradas por vía electrónica.

Artículo 233

1. Las facturas transmitidas o suministradas por vía electrónica serán aceptadas por los Estados miembros a condición de que se garantice la autenticidad de su origen y la integridad de su contenido mediante uno de los siguientes métodos:

a) por medio de una firma electrónica avanzada con arreglo al punto 2) del artículo 2 de la Directiva 1999/93/CE del Parlamento Europeo y del Consejo, de 13 de diciembre de 1999, por la que se establece un marco comunitario para la firma electrónica;

b) mediante un intercambio electrónico de datos (EDI) tal como se define en el artículo 2 de la Recomendación 94/820/CE de la Comisión, de 19 de octubre de 1994, relativa a los aspectos jurídicos del intercambio electrónico de datos, cuando el acuerdo relativo a este intercambio prevea la utilización de procedimientos que garanticen la autenticidad del origen y la integridad de los datos.

No obstante, las facturas podrán transmitirse o ponerse a disposición por vía electrónica mediante otros métodos, a reserva de su aceptación por el o los Estados miembros de que se trate.

2. A efectos de aplicación de la letra a) del párrafo primero del apartado 1, los Estados miembros podrán exigir también que la firma electrónica avanzada se base en un certificado reconocido y haya sido creada mediante un dispositivo seguro de creación de firmas, con arreglo a los puntos 6) y 10) del artículo 2 de la Directiva 1999/93/CE.

3. A efectos de la letra b) del párrafo primero del apartado 1, los Estados miembros podrán exigir también, con arreglo a las condiciones que establezcan, la presentación adicional de un documento recapitulativo en papel.

Artículo 234

Los Estados miembros no podrán imponer a los sujetos pasivos que entreguen bienes o presten servicios en su territorio ninguna otra obligación o formalidad relativa a la utilización de un sistema de transmisión o de puesta a disposición de facturas por medios electrónicos.

Artículo 235

Los Estados miembros podrán prever condiciones específicas para la expedición de facturas por medios electrónicos por la entrega de bienes o la prestación de servicios en su territorio, desde un país con el cual no exista ningún instrumento jurídico relativo a la asistencia mutua que tengan un alcance similar al previsto por la Directiva 76/308/CEE y por el Reglamento (CE) no 1798/2003.

Artículo 236

En el caso de lotes que incluyan varias facturas transmitidas al mismo destinatario o puestas a disposición simultáneamente, por medios electrónicos, los detalles comunes a las distintas facturas podrán mencionarse una sola vez en la medida en que se tenga acceso para cada factura a la totalidad de la información.

Artículo 237

La Comisión presentará, a más tardar el 31 de diciembre de 2008, un informe, acompañado de una propuesta, si procede, por la que se modifiquen las condiciones aplicables a la facturación electrónica con el fin de tomar en consideración la evolución tecnológica futura en la materia.

Se mencionan más aspectos sobre la conservación electrónica de facturas en la sección 3 y 4 del capítulo 4 (Contabilidad)

Curiosamente, la Directiva que recoge todas las enmiendas relativas al la Sexta Directiva ha tenido que ser enmendada nada más ser publicada, para corregir los diferentes plazos de aplicación por la  Directiva 2006/138/CE del Consejo, de 19 de diciembre de 2006, por la que se modifica la Directiva 2006/112/CE relativa al sistema común del impuesto sobre el valor añadido en lo que se refiere al período de vigencia del régimen del impuesto sobre el valor añadido aplicable a los servicios de radiodifusión y de televisión y a algunos servicios prestados por vía electrónica ( DOUE, 29-diciembre-2006 )

Manuales de Buenas Prácticas Ambientales


El Ministerio de Trabajo y Asuntos Sociales, a través de la Unidad Administradora para el Fondo Social Europeo y el Instituto Nacional de Empleo, en colaboración con la Red de Autoridades Ambientales han elaborado estos Manuales de Buenas Prácticas Ambientales para las diferentes Familias Profesionales en que se organiza la Formación Ocupacional.

Estos Manuales de Buenas Prácticas surgen como complemento necesario al Módulo de Sensibilización Ambiental, dándole continuidad a una idea que, con carácter general y básico, integra consideraciones ambientales transversales a los cursos de formación ocupacional.

Para la elaboración de estos manuales se han tenido en cuenta otras experiencias como la llevada a cabo por la Consellería de Medio Ambiente de la Generalitat Valenciana, con las Guías de Buenas Prácticas Ambientales. Las Buenas Prácticas que se exponen en estos Manuales son muy útiles y sencillas de aplicar, tanto por su simplicidad como por los sorprendentes resultados que se obtienen, contribuyendo de esta manera a conseguir, entre todos, un objetivo fundamental: el Desarrollo Sostenible.

Expertos en derecho de nuevas tecnologías en Negonation


Agradezco a David Blanco que me haya incluido en el «Negonation Security Excellence Center” (SEC), un organismo consultivo externo e independiente integrado por personalidades de gran relieve cuyo objetivo es asesorar a Negonation en materias jurídicas y tecnológicas.

En la actualidad, el SEC está formado por las siguientes personas:

Los participantes muestran un foco claro en derecho de nuevas tecnologías, arbitraje y firma digital.

Todos ellos velarán por que los servicios ofrecidos por Negonation gocen de las máximas garantías. En este proyecto se atreven a soñar con una justicia mejor, más rápida y eficiente. Aunque con perfiles diversos, incluso filosofías contrapuestas, es de esperar que de la diversidad nazcan conversaciones interesantes y soluciones originales, válidas para todos. Todos los despachos mencionados realizarán un piloto de Tractis.

Negonation está dedicada a la consecución de un comercio electrónico seguro y confiable global, por encima de islas legislativas. Partiendo de la base de que “seguridad” y “confianza” son dos palabras difíciles de definir, más relacionadas con una sensación subjetiva que con un hecho objetivo, la solución no está en utilizar un estándar, tecnología, hardware, filosofía, proceso o legislación concreta. Se trata más bien de lograr una combinación de muchas aportaciones, sin fórmula magistral. El usuario se sentirá seguro utilizando Tractis o no. Confíará en el servicio o no. Pero aspectos como la formación y el soporte de este foro pueden ser pasos en la dirección correcta.

CCI presenta el servicio SEPFRA (SERVICIO DE PREVENCIÓN DEL FRAUDE)


Ya he mencionado con anterioridad algunos de los servicios desarrollados por el Centro de Cooperación Interbancaria (CCI) que son semejantes a PERSUS de ASNEF-Equifax. La información disponible en la actualidad es más amplia.
CCI ha presentado el  Servicio de Prevención del Fraude (SEPFRA) para ayudar a las entidades asociadas a CCI en la detección, prevención y lucha contra el fraude.

Este servicio está formado por los siguientes instrumentos:

  • Centro de Observación del Delito Económico (CODE).
  • Fichero de Documentos Extraviados, Robados y de autoinclusión (DER).
  • Fichero del Servicio de Operaciones Registradas (SOR).
  • Fichero de SOLicitudes de operaciones (SOL).

La finalidad del servicio es servir de herramienta de ayuda a la decisión en las solicitudes presentadas a sus usuarios. El usuario ha de integrarlo dentro de su sistema general de aprobación de solicitudes como un factor a considerar dentro de la decisión final de otorgar o denegar una solicitud.

El servicio se define de carácter cooperativo, es decir, los usuarios podrán ser aquellas personas jurídicas que tengan datos que aportar a los diferentes ficheros que lo componen.

Se ha considerado conveniente la participación en él de empresas de varios sectores, que comparten la característica común de manejar gran cantidad de datos provenientes de solicitudes masivas de contratación de bienes y servicios o de prestaciones derivadas de la ejecución de los mismos. Como estos datos son en buena parte equiparables, pueden ser confrontados entre sí para detectar incongruencias o indicios de fraude y lógicamente, cuanto mayor sea el volumen
de datos incorporados al sistema, habrá mayores posibilidades de detectar intentos de fraude.

CCI ha seleccionado a Experian Bureau de Crédito, S.A. (EBC) como proveedor tecnológico y operativo para la gestión del Sepfra, debido a la experiencia de dicha empresa en la prestación de servicios de gestión de grandes bases de datos para las llamadas entidades de depósito (Bancos, Cajas y Cooperativas de Crédito), por su conocimiento contrastado en la lucha contra el fraude en otros países, y por la trayectoria de una larga relación de negocio con estas entidades y con el propio CCI.

Podrán adherirse al Sistema los siguientes tipos de entidades:

  • Bancos, Cajas de Ahorro y Cooperativas de Crédito.
  • Establecimientos Financieros de Crédito y otras entidades que, según la legislación vigente, tengan obligación de declarar a la Central de Información de Riesgos del Banco de España.
  • Operadores de telecomunicaciones que figuren en el Registro de Operadores dependiente de la Comisión del Mercado de Telecomunicaciones, o Registro que le sustituya, que estén prestando efectivamente en España servicios remunerados de telecomunicaciones a consumidores, y difieran el cobro de los servicios ya prestados.
  • Compañías establecidas en España que se dedican como actividad principal al arrendamiento no financiero a medio y largo plazo de bienes (“renting”).
  • Compañías aseguradoras inscritas en el Registro de Entidades Aseguradoras dependiente de la Dirección General de Seguros.
  • Operadores energéticos en el sector del gas natural, o que en el sector eléctrico se dediquen a la actividad de comercialización y suministro de electricidad, siempre que desarrollen una parte significativa de su actividad en España.

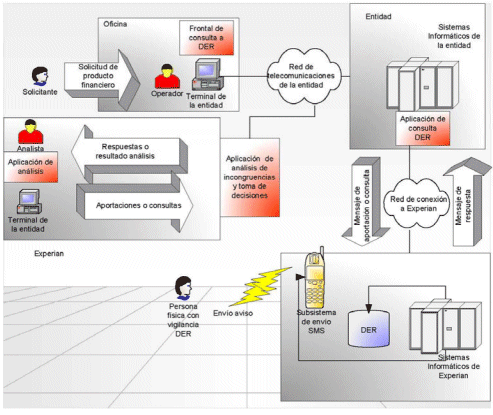
cci-der-funcionamiento.gif

Cuando se presente una solicitud ante una entidad adherida, los datos de la misma serán enviados al proveedor del servicio, el cual les aplicará una herramienta informática de contraste de solicitudes que permitirá, mediante el uso de reglas definidas, la detección de incongruencias o incorrecciones en dichos datos.

El resultado obtenido será comunicado a la entidad adherida. Si se detectasen incongruencias, la entidad determinará, en base a la regla o reglas incumplidas y al resto de información de la solicitud y del solicitante de la que dispone, el buen fin de la operación, y asimismo decidirá si se procede a su análisis e investigación por personal especializado.

Las herramientas de que dispondrá el analista son, además de las que le proporcione su entidad, la propia herramienta de contraste de solicitudes y el acceso a los datos de los ficheros DER, SOL y SOR, que podrán ser consultados individualmente, o con una única consulta a todos ellos.

Dado que el fichero contiene datos de carácter personal, es preciso que se cumplan todas las obligaciones establecidas por la Ley Orgánica de Protección de Datos. Las más destacadas son que es necesario recabar el consentimiento del afectado, que en el caso del DER es la persona que solicita la incorporación y en los ficheros SOR y SOL la que solicita la operación, y establecer un mecanismo de atención de los derechos de los mismos (acceso, rectificación, cancelación y oposición). Estas cláusulas serán comunes a todos los usuarios.

CCI será el responsable de todos los ficheros, en el sentido definido en la legislación de protección de datos. Además, en los casos de los ficheros SOL y SOR, las entidades adheridas serán consideradas responsables del tratamiento, y por tanto responsables de la calidad y exactitud de los datos.