
Firma electrónica en banca


El sector bancario ha sido, junto con el académico, el que más tempranamente acogió los conceptos de criptografía de clave pública y certificación digital como componentes de seguridad de soluciones por desplegar. Lo cierto es que también el sector financiero ha sido promotor de la criptografía de clave simétrica desde mucho antes, adoptando el DES (Data Encryption Standard) como  base de sus sistemas de cifrado en todos los dispositivos relacionados con los medios de pago, como TPVs y Cajeros automáticos.

Sin embargo, iniciativas tan prometedoras como “Negocios Cibernéticos”, ACE, Iberion, GTA o Identrus han quedado por el camino como testimonios de “failure case” : soluciones para problemas que no existían. Y como corolario la sentencia “Las PKI no funcionan en banca”.


En banca, ha sido frecuente justificar la escasa adopción de técnicas seguras de identificación con argumentos como “el usuario no lo demanda”, “añade complejidad al sistema”, “no hay casos de fraude”, “es complejo de gestionar” o “es caro”.

Todos esos argumentos, que en realidad son falaces, no han sido óbice para que la banca impulsara en el pasado el despliegue de canales, productos y servicios de gran aceptación por los usuarios, lo que se ha demostrado años después de que se “impusieran” a los clientes sin que existiera demanda, sin que importara la complejidad añadida, o el coste de despliegue. En particular el rentable (hasta hace unos meses) mundo de la tarjeta de crédito  se ha desarrollado con un nivel razonable de seguridad en el mundo físico (muy basado en los servicios de autorización en tiempo real) hasta el punto que, en España,  hacían poco necesaria la adopción de medidas adicionales.

En cambio, en el despliegue  del canal Internet, el relajamiento excesivo en la adopción de medidas de seguridad, tras el argumento de que “otras entidades están peor”, “se frena el crecimiento de usuarios” , “genera llamadas al call center”, ha retrasado el consenso en la adopción de estándares comunes hasta que se ha producido una avalancha de incidentes asociados a téminos como “phishing”, “pharming” “keyloggers” y “troyanos” que están creando una verdadera alarma social y ponen en peligro no solo la credibilidad del nuevo canal, sino incluso el buen nombre de la banca en su conjunto, con quiebra de conceptos como el de “confianza” que son la base del negocio bancario.

Todos estos incidentes eran previsibles, y de hecho algunas voces llevan años advirtiéndolo. Sin embargo, ahora son una realidad y hay que tomar medidas. Y las medidas las está tomando cada entidad a su manera, unas con mensajes a móviles, otras con tarjetas de coordenadas, algunas con teclados en pantalla (afortunadamente, las menos), otras con dispositivos de clave fungible (OTP, One Time Password) y las más sofisticadas con Certificados Electrónicos.


La primera crítica a todas estas soluciones proviene de que los usuarios son clientes de varias entidades y diferentes “experiencias de usuario” son caldo de cultivo para que puedan producirse intentos de fraude basados en “ingeniería social” engañando a los usuarios, como de hecho sucede en técnicas como el Phishing. De modo que una recomendación sería consensuar aspectos comunes en la operativa de las distintas entidades para que las excepciones a la operativa (lo que suponen las técnicas de ingeniería social) al menos sea “sospechoso” para los usuarios.
Oath logoCalculadora OTP EMVSi se llega a consensuar la operativa, se estará muy cerca de disponer de infraestructuras comunes de autenticación. Aquí se puede limitar el coste de iniciativas que, desarrolladas individualmente por cada entidad, podrían ser muy caras. Por ejemplo, cabe pensar en disponer de servidores comunes de autenticación OATH de forma que los tokens OTP desplegados por todas las entidades sean compatibles, y no exijan que los usuarios carguen con varios dispositivos anillados a su llavero. O que las “calculadoras” generadoras de claves OTP  a partir de tarjetas EMV (Europay Mastercard, VISA, tarjetas con chip) sean compatibles, de forma que se pueda aprovechar el despliegue de tarjetas EMV impuesto por las condiciones de gestión SEPA (Single Euro Payment Area) en el sentido de que la operatividad y el coste de uso de las tarjetas sea equivalente a operaciones domésticas (las que llevan a cabo las entidades en su propio país).

El consenso tendría efectos beneficiosos, por ejemplo, en el despliegue de la firma electrónica a partir del DNI y otros certificados cualificados. En efecto, uno de los retos que supone aceptar firmas electrónicas respaldadas por sus correspondientes certificados electrónicos es que, según la Ley 59/2003 y la Directiva 93/1999, cualquier firma electrónica cualificada (la que se expide cumpliendo ciertos requisitos entre los que destaca la verificación presencial de la identidad del solicitante del certificado asociado) tiene equivalencia funcional con  la firma manuscrita, y por tanto impone la obligación de verificar su validez al tercero que confía en los certificados. En la práctica cualquier prestador de servicios de certificación europeo puede cumplir los requisitos y esto implica que las entidades financieras deben ser capaces de acceder a los servicios de información de validez de los certificados (a través de diferentes modalidades como OCSP – Online Certificate Status Protocol, CRL – Certificate Revocation List , o SCVP – Server-based Certificate Validation Protocol )  de CUALQUIER prestador de servicios de certificación. De modo que la gran oportunidad que representa el DNI electrónico (cuyo despliegue, que supone un gran esfuerzo, ha sido asumido por la Administración) se amplía y se complica por la necesidad de aceptar cualquier certificado emitido por cualquier PSC (Prestador de Servicios de Certificación)  español o europeo.  Esta tarea puede ser compleja para una sola entidad pero puede ser resuelta fácilmente desde  un organismo común que permita compartir sus costes. En el fondo no es muy distinto de lo que supone el sistema de validación “SARA” (Sistema de Aplicaciones y Redes para las Administraciones) desplegado por el Ministerio de Administraciones Públicas  para cualquier organismo de la administración.

Otra ventaja del consenso: la unificación en la estrategia de despliegue de EMV. Es obligatorio el despliegue completo de tarjetas EMV por parte de las entidades emisoras de tarjetas VISA y MasterCard (entre otras) antes de fin del año 2010 como consecuencia de los requisitos impuestos por la iniciativa SEPA. Dentro de las especificaciones EMV hay dos modalidades principales de funcionamiento que determinan la tecnología de la tarjeta chip: autenticación estática y autenticación dinámica. Sin tomar en cuenta algunos puntos débiles de los sistemas de autenticación estática, preferidos por los delincuentes, los de autenticación dinámica incluyen por un coste adicional poco significativo la posibilidad de gestionar claves privadas en la tarjeta, dentro de un infraestructura de clave asimétrica (PKI, Public Key Infrastructure). Hay algunas tarjetas que permiten su uso de forma simultánea como tarjeta EMV y como Dispositivo Seguro de Creación de Firma  (DSCF, SSCD, Secure Signature Creation Device), y son aptas, por tanto para que las propias entidades financieras puedan desplegar sus propios certificados cualificados. Entre estas tarjetas, cabe citar, por ejemplo la Advantis Crypto de SERMEPA y la M.MAR de Microelectrónica, aunque todos los fabricantes están desarrollando tecnologías convergentes.

El hecho de unificar la estrategia de despliegue de la tarjeta (incluso sin unificar su tecnología), permite compartir estrategias en la distribución del driver CSP o PKCS#11, que pueden facilitarse desde un organismo de comunicación común. Aquí convendría hacer algunos esfuerzos adicionales: la unificación del perfil de los certificados adoptando OID comunes y consensuando el significado de estos allí donde no hay un estándar, la colaboración en la gestión de una autoridad de certificación raíz común para los certificados de todas las entidades, que facilite el establecimiento de la cadena de confianza, el desarrollo común del Web Service de la AEAT para facilitar la generalización del uso en el ámbito tributario…

Con un coste marginal, respecto al que tiene el despliegue de tarjetas EMV convencionales, se puede conseguir la completa disponibilidad de certificados cualificados para los titulares de tarjetas, a un ritmo más rápido que el que puede lograr el DNI electrónico. De esta forma las entidades podrían establecer estrategias de comunicación que enfatizaran la disponibilidad de múltiples servicios (los mismos que se vayan desarrollando para el DNI) por el solo hecho de tener una tarjeta de crédito de la entidad.

La estrategia de colaboración en certificación ha recibido el nombre de “ABANCE” (Autoridad BANcaria de CErtificación) durante los  últimos años, pero en la actualidad es solo una de las múltiples áreas de colaboración de  bancos y cajas más allá de la interconexión de redes de medios de pago. Efectivamente, la posibilidad de colaboración en sistemas de claves de un solo uso (OTP) compartiendo el servidor de autenticación bajo el modelo OATH (Initiative for Open Authentication), amplía el alcance de ABANCE.
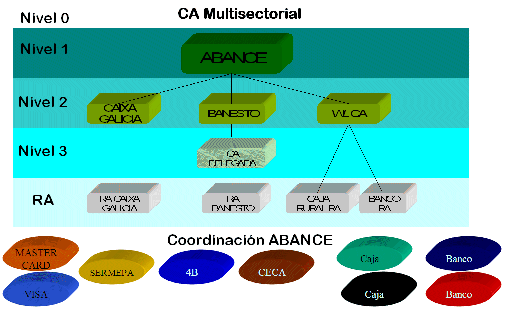
 

PKI ABANCE

Pero hay más. Las entidades están preocupadas ahora por el phishing, el pharming, los keyloggers o los troyanos, porque son amenazas muy claras que ya se han hecho presentes en nuestros días y se contabilizan en las estadísticas. Pero saben que cada nuevo paso que se da en la securización de las transacciones lleva aparejado una nueva modalidad de ataque o de fraude, la posibilidad de explotar una nueva vulnerabilidad  o de idear un nuevo tipo de engaño. Y es necesario un grupo de especialistas que permita reaccionar ante cada nueva situación. Sin restar mérito a las ofertas de empresas privadas que resuelven algunos de los retos o aportan soluciones parciales, sigue haciendo falta una acción integradora que sea un recurso de las entidades financieras. Es necesario un CERT (Computer Emergency Response Team) o, por usar un término más actual, un CSIRT (Computer Security Incident Response Team), es decir, un Equipo de Respuesta ante Incidentes de Seguridad Informática Bancario.  

Desde hace algunos meses esta es una idea que he intentado promover, y finalmente parece que ya existe un grupo de entidades que están dispuestas a acometer su creación. Este órgano se está estructurando como una de las líneas de actuación de una nueva Fundación que tiene objetivos adicionales. En efecto, otra las líneas de actividad identificada como esencial ha sido la que lleve a término la determinación de luchar contra la impunidad en la red. Ha llegado el momento de pasar de una situación defensiva, en la que la máxima aspiración de una entidad es minimizar el quebranto y posicionarse en seguridad sólo un poco mejor que los competidores (la gacela no pretende correr más que el león, sólo más que la víctima, otra gacela) a otra ofensiva en la que sea posible localizar al delincuente y que este pague por el delito, restituyendo la confianza al medio.

La iniciativa, aunque novedosa, tiene un antecedente notable en la BSA (Business Software Alliance). Esta institución de carácter multinacional, con presencia en 80 países,  propugna el uso legal del software y promueve diferentes iniciativas adaptadas a la situación del país en el que actúa. De forma similar, la Fundación para la Confianza Digital promueve un uso seguro de la red actuando contra los delincuentes en cualquier lugar del mundo, apoyándose en abogados e investigadores que actúen en los países en los que esté presente. Permitiendo una reacción ágil ante ataques internacionales, apoyándose en la legislación y los medios del país desde el que actúa, colaborando con la policía y la justicia hasta lograr la condena y el cumplimiento de la pena de los atacantes. Proporcionando medios y formación a la policía y a los miembros de las diferentes instancias jurídicas, de todos los países. Reforzando la seguridad de las redes, la idemnidad de los usuarios y la confianza en el medio y en las instituciones. Las entidades Fundadoras están en estos momentos revisando los estatutos y estructurando su participación con la idea de constituirla a lo largo de 2007. Si se cumplen las previsiones, se habrá dado forma al adagio “La mejor defensa, el ataque”.
IV Foro de las Evidencias Electrónicas


Ya podeis acceder a http://www.foroevidenciaselectronicas.org/ e inscribiros.

Os recuerdo que tendrá lugar en el Hotel Ritz de Madrid el 15 de junio de 2007, y que incluye la siguiente agenda:

08:30 – 09:10     Recepción de Asistentes 

                                Acreditación y entrega de documentación

 09:10 – 09:20     Presentación del 4º Foro de las Evidencias Electrónicas

                           D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

 09:20 – 9:45       Ceremonia de Apertura

D. José Marqueño. Presidente. Consejo General del Notariado

 09:45 – 10:45     Primera Sesión: Prueba Electrónica

                                       Dña. Mª Ángeles Manzano. Socia. Garrigues

           D. Enrique López. Vocal. Consejo General del Poder Judicial

           D. Manuel Marchena. Magistrado de la Sala Segunda del Tribunal Supremo

Sesión moderada por D. Cesar Belda. Notario. Consejo General del Notariado. Director General de Feste

 10:45 – 11:45     Segunda Sesión: Ciberdelincuencia

                                       D. Juan Salom. Grupo de Delitos Telemáticos. Unidad Central Operativa. Guardia Civil

           D. Jorge Martín. Brigada de Investigación Tecnológica. Ministerio del Interior

           D. Juan Carlos Rui Loba. Brigada de Investigación Tecnológica. Ministerio del Interior

Sesión moderada por D. Jorge Alcalde. Periodista. Director Revista Quo

11:45 – 12:15     Pausa Café

12:15 – 13:15     Tercera Sesión: Desmaterialización de la Propiedad Intelectual: el ejemplar electrónico

           D. Pablo Hernández. Director Servicios Jurídicos. SGAE

           Dña. Bárbara Navarro. Directora Antipiratería. NBC Universal

           Dña. Concepción Becerra. Secretaria General Técnica. Ministerio de Cultura

Sesión moderada por D. José María Anguiano. Socio. Garrigues

13:15 – 14:30     Cuarta Sesión: Aspectos Técnicos de la Prueba Electrónica

           D. Sebastián Muriel. Director General. Red.es

Actuaciones de Red.es en el Ámbito de la Seguridad Informática

           D. Vicente Calzado. Director División Tecnología. Informática El Corte Inglés

           D. Luis Jara. Director de Seguridad e-Security & Professional Services. T-Systems

           D. Carlos Jiménez. Presidente. Secuware

           Dña. Fredesvinda Insa. Directora Desarrollo Estratégico de Prueba Electrónica. Cybex

           D. Juan Ramón Fontán. Advisory Services Manager. Symantec

Sesión moderada por D. Julián Inza. Presidente de Albalia Interactiva

14:30 – 14:40     Resumen y Conclusiones

                            D. Antonio Garrigues Walker. Presidente del Foro de las Evidencias Electrónicas

14:40 – 15:00      Ceremonia de Clausura

D. Francisco Ros. Secretario de Estado de Telecomunicaciones y para la Sociedad de la Información. Ministerio de Industria, Turismo y Comercio

15:00      Copa de vino español

Programando aplicaciones con el DNIe


Ayer tuvo un gran éxito el Taller Práctico sobre DNI electrónico, de ASIMELEC, aunque al final no pudo venir la persona de Safelayer que iba a tratar sobre la validación de certificados.

El nivel de los asistentes fue muy alto. Personas con profundos conocimientos y experiencia en firma electrónica. Por supuesto, también el de los ponentes.

Uno de los aspectos del debate fue la necesidad de disponer de especificaciones más detalladas para poder desarrollar manejadores del DNI electrónico en entornos en los que no existen versiones oficiales. Por ejemplo, en Windows CE, en MHP (para la TDT)  o en cajeros automáticos (con WOSA o XFS). Mientras no exista una forma directa de acceder a la información, habrá que trabajar con mecanismos de prueba y error y acceder a la información de manera indirecta.

Este ha sido nuestro caso al desarrollar manejadores que acceden directamente al chip de la tarjeta, desde el ATR (Answer To Reset) a las funciones PKCS #15.

Taller sobre eDNI para desarrolladores


Hoy se celebra en el Hotel AC Cuzco del Paseo de la Castellana, 133. (Madrid) el Taller práctico «Programacion de Aplicaciones para uso del DNI electrónico» que es parte del Congreso ASIMELEC sobre DNIe que se celebró el pasado 24 de abril.

El plan previsto es el siguiente:

08:50 Acreditación de asistentes

09:00 Bienvenida a los asistentes

9:10 Librerías disponibles para uso DNIe e instalación

  • CSP Windows
  • PKCS#11 Windows
  • Opensc Linux/MacOs
  • API’s

Sierra Fernández
Técnico de Proyectos Software
C3PO

10:00 Formatos de firma y ejemplos prácticos

  • Formatos de firma básicos
    • CMS/PKCS#7
    • XML DSig
    • PDF
    • S/MIME
  • Firma de larga duración
    • Descripción e importancia
    • XAdES
    • CAdES
    • PDF
  • Ejemplos

Fernando Pino Sola
Director de Desarrollo de PKI
ALBALIA INTERACTIVA

10:50 Café

11:20 Validación certificados

  • Introducción general: CRL, OCSP
  • Servicios de validación de certificados para DNIe
  • Uso de cachés
  • Librerías
  • Configuración de servidores Microsoft IIS y Apache
  • Ejemplos para cada entorno

Samuel Adame
Safelayer

12:10 Obtención datos DNIe

  • Obtención certificado: .NET, Java…
  • Parseo certificado: obtención datos personales
  • Nombre, apellidos, NIF, fecha nacimiento

Javier Montes Antona
Jefe de Servicio de Relaciones Externas
Dirección de Sistemas de Información
Fabrica Nacional de Moneda y Timbre. Real Casa de la Moneda

13:00 DNI Electrónico en Televisión Digital Interactiva

  • MHP y Tarjetas inteligentes
  • Acceso a bajo nivel a tarjetas criptográficas
  • Problemática específica del DNI electrónico

Tomas García-Meras
Consultor Junior
ATOS ORIGIN

13:50 Coloquio

14:00 Fin de la Jornada

Exposec en Fuerteventura y en La Gomera


Acabamos de regresar de La Gomera donde finalizó el periplo de empresas de ASIMELEC que colaboran en las jornadas Exposec, difundiendo conceptos de seguridad y confianza en las comunicaciones, firma electrónica y factura electrónica entre las empresas.

El viernes 18 de mayo fue la jornada de La Gomera y el miércoles 16 la de Fuerteventura.

Para la ocasión se desplazaron Martín Pérez, Presidente de ASIMELEC y Experto en Seguridad (es Director general de i-Systems); José Pérez, Director General de ASIMELEC; Ignacio Carrasco, Director deExpansión de ASIMELEC, José Helguero, Director General de HELAS CONSULTING; Miguel Vega, Director de Marketing de ipsCA, Alfredo Gosálvez, Director General de Firmaprofesional, Victorino Martín,  Director de Seguridad TIC del GRUPO ICA; Sergio Pérez,  Responsable de Publicaciones de Red.es y yo mismo, contando con el soporte de  Maria Luisa Blasco, de Atenea Interactiva y Juan Carlos.

Además colaboraron los Cabildos de La Gomera y de Fuerteventura y las Cámaras de Comercio de Fuerteventura (de reciente creación) y de Tenerife.

Pilar Aurrecoechea directora general de Consultoría de Visa Europe


Visa Europe ha nombrado recientemente a Pilar Aurrecoechea directora general del equipo de Consultoría de Visa para Europa (a excepción de los países nórdicos y Reino Unido).

Visa Consulting colabora de forma activa con las entidades financieras con el objetivo de hacer crecer su negocio en el área de medios de pago. Se trata de una unidad especializada que asesora sobre los distintos aspectos del negocio, desde la emisión hasta la adquirencia. Sus funciones abarcan tanto diagnósticos completos sobre el rendimiento del negocio como sobre el desarrollo de nuevos productos, análisis de segmentación, estrategias para la gestión de una cartera de clientes, adquisición de nuevos clientes, gestión del riesgo o informes sobre nivel de preparación para SEPA.

Aurrecoechea se ha incorporado a la oficina de Visa en España, con sede en Madrid.

Desde 1998 trabajaba para Caja Madrid, en su último cargo como Directora de Área de Medios de Pago donde era responsable de todas las actividades relacionadas con emisión: marca privada, débito, crédito, crédito “revolving”, prepago y tarjetas de empresa y de marca compartida.  Aurrecoechea también ha sido miembro del consejo de Servired/Sermepa y de Iberia Cards.

Antes de Caja Madrid, Aurrecoechea trabajó durante diez años para American Express en España como responsable de adquisición y fidelización, además de adquirencia para las tarjetas de empresa Verde, Oro y Platinum, donde se especializó en programas de ventas y marketing directo. También fue responsable del programa Membership Rewards en España y del lanzamiento de la primera tarjeta Platinum del mercado.

Pilar Aurrecoechea tiene un MBA y es licenciada en matemáticas por UCSD University of California en san Diego. También es una asidua conferenciante y ponente en congresos.

Jeremy Nicholds, Vicepresidente Ejecutivo del Grupo de Desarrollo Comercial de Visa Europe ha señalado: “Pilar supone un nombramiento de mucha importancia y aporta una enorme experiencia. Se trata de una profesional muy respetada en la comunidad bancaria española y su presencia dentro del grupo de Visa Consulting va a servir para reforzar nuestra oferta tanto en España como en el resto de países donde estará trabajando”.

Ver Nota de Prensa de Visa Europe

La empresa española Galeon Software diseña el control de aparcamiento por móvil de San Francisco (USA)


Permite ver las plazas disponibles en un parking, reservar una antes de llegar y pagar el tiempo exacto utilizado. El ayuntamiento de San Francisco (EE.UU.) ya está ultimando su puesta en marcha.

La empresa española Galeon Software acaba de lanzar el Wireless Intelligent Systems for Parking (WISP), un sistema que permite buscar plazas de aparcamiento, reservar una mientras se llega al parking y pagar por el tiempo exacto utilizado, todo a través del teléfono móvil. El ayuntamiento de San Francisco ya ha comprobado la eficacia del sistema y está ultimando su puesta en marcha para el próximo mes de marzo.

José Luis CumplidoAdemás, el sistema WISP permite buscar plaza de aparcamiento a través de GPS, de modo gráfico, navegando por mapas o buscando el nombre concreto de la calle. Asimismo, el usuario puede disponer de información detallada de las tarifas de los distintos aparcamientos y saber previamente cuánto le va a costar el tiempo estimado de estacionamiento.

Los transportistas también se beneficiarán del sistema de una manera muy directa ya que WISP les permitirá tener información, en tiempo real, de la disponibilidad de plazas destinadas a ‘Carga y Descarga’ de una zona concreta. En caso de estar las plazas ocupadas, incluso podrán saber el tiempo estimado que resta para que queden nuevamente libres.

Según José Luis Cumplido, Director General de Galeon Software «confíamos en que el sistema facilite la movilidad del tráfico también en las grandes ciudades españolas, así como en los aparcamientos de grandes superficies, supermercados, o en eventos deportivos. De momento, además de San Francisco, otras ciudades de EE.UU. como Chicago ya han mostrado su interés por WISP.

La empresa

Galeon Software es una compañía innovadora de capital 100% español que nació en el año 2002. Con más de treinta empleados y delegación en EE.UU., mantiene relaciones de colaboración con empresas como Albalia Interactiva, Bitext, IBM, Zipidy, Novell, Isotader, Grupo Ever, Sas, Alter Idem, Patron Systems, Permabit, MovilAzar, etc. Entre sus proyectos, además de WISP, destacan entre otros el sistema inteligente de archivo de Emails, el voto electrónico y la facturación electrónica.

Protección de la Propiedad Intelectual en Mundo Internet 2007


El lunes 14 de mayo estuve en Málaga en la inauguración del Congreso Mundo Internet, que tras 10 ediciones en Madrid, parece que continuará en la capital andaluza y, según palabras de Miguel Pérez Subias, con un alcance cada vez más internacional con gran participación de paises latinoamericanos y el apoyo, por lo que se deduce de las conversaciones preliminares de la UIT (Unión Internacional de Telecomunicaciones).

Tras visitar la Feria, muy interesante tanto por las empresas expositoras como por los visitantes, participé por la tarde como presentador y moderador en la sesión sobre Propiedad intelectual que fue muy interesante.

Las intervenciones  se ajustaron milimétricamente al tiempo previsto. Los ponentes fueron Meritxell Roca Sales, de la Universitat Oberta de Catalunya (UOC), Ignasi Labastida i Juan, de la Universitat de Barcelona, Pedro Farré López, de la SGAE, Txema Arnedo de Microsoft y Miguel Pérez Subías, de la Asociación de Usuarios de Internet (AUI). A pesar del rigor en el empleo del tiempo por los ponentes, el debate en el que participaron, que contó con una intensa participación por los asistentes, se extendió hasta superar largamente el horario previsto.

Un interesante resumen de esa sesión lo ha publicado el diario La Opinión de Málaga de donde procede la transcripción siguiente.

Mundo Internet ha reunido a representantes de las entidades de gestión de contenidos y a defensores de las copias privadas en una acalorada mesa de debate en donde se discutió el gran dilema de los derechos de autor en la Red y el canon digital. He aquí la conclusión: «El canon es un sistema imperfecto», como admitió el director de Relaciones Corporativas de la SGAE, Pedro Farré, que confesó también que se ha cometido varios errores como no escuchar al público: «Los jóvenes no quieren un cedé de doce canciones, sino consumir canción por canción, no quieren un disco de policarbonato con un agujero en medio», señaló Farré, que defendió a toda costa la posición de la SGAE y de los autores y la implantación del canon como medida menos dañina frente al DRM, que impide las copias privadas.

«La gratuidad con pago de derechos de autor por medio de la publicidad tiene más sentido que el pago por descarga», sugirió el representante de la SGAE. Farré se `enfrentó´ contra opciones como la Creative Commons (representada por la figura del profesor Ignasi Labastida) o la que el mismo Miguel Pérez Subías, en representación de Todoscontraelcanon, propuso: «Que se pague al autor en la venta del producto que genera… Yo te cedo mi obra por tanto, o no te la cedo para que la explotes».

«El desarrollo tecnológico no puede significar una rebaja en los derechos del autor», justificaba Ferré ante una sala repleta de internautas preocupados por los precios, que sugerían al representante de Microsoft en la cita, Txema Arnedo, que si Windows no fuera tan caro, habría menos piratería de su sistema operativo. Arnedo se limitó a rebatir ese argumento por «imposible» mientras Labastida mostraba gestos de incredulidad y denunciaba que la administración pública genera muchos materiales `protegidos´: «La sociedad no se queja, y paga dos veces para que se haga una investigación. Lo que se paga con dinero público, debería estar a disposición del público».

Y es que la llegada de internet, como ha sucedido con otras revoluciones tecnológicas, ha supuesto el enfrentamiento de los diferentes componentes del sector, que culpa al gobierno por acelerar la ley del canon. «Con cada revolución tecnológica se producen más contenidos. Si alguien piensa que su negocio está en controlar el contenido está muy equivocado», concluyó Pérez Subías.

Discordia en la fima electrónica


Veo por Diario Médico que se le da tal importancia a la firma electrónica, como para sea causa de disensiones entre profesionales.

Los colegios de médicos de Gerona, Lérida y Tarragona y los colegios de enfermería de Gerona y Tarragona han creado la sociedad limitada Healthsign para la certificación y registro de las firmas digitales de sus colegiados y de las de todos los miembros de corporaciones profesionales sanitarias de España y el resto de Europa que quieran adherirse en igualdad de condiciones respecto a sus socios fundadores.

La iniciativa parte del colegio de Gerona, que preside Eudald Bonet, y cuenta con el apoyo asesor y tecnológico de la empresa Wisekey  que gestionará el PSC desde  Suiza.

La nueva Healthsign está presidida por Carmen Puigvert, presidenta del Colegio de Enfermería de Gerona, y su consejero delegado es Lluis Barnés, gerente del colegio de médicos de la misma ciudad.

Con esta nueva empresa especializada en firmas profesionales digitales, las tres corporaciones de médicos catalanes intervienen en la disputa que protagonizan la Organización Médica Colegial (OMC) y el Colegio de Médicos de Barcelona (COMB) por esta cuestión, y lo hacen quitándoles la razón tanto a la corporación como al COMB.

Es curioso lo que se parece esta disputa a la que protagonizaron hace 4 años los Colegios de Abogados de Madrid y Barcelona contra la iniciativa del Consejo General de la Abogacía, que creó ACA (Autoridad de Certificación de la Abogacía).

También es curioso que los profesionales piensan que todo se puede hacer de forma más sencilla y con menor coste que los proyectos que ya están en marcha.

Mi experiencia es que la diversidad de iniciativas a la larga aumenta los costes y la complejidad para todos, para los que impulsan el proyecto inicial y para los disidentes.

Por lo que parece más un problema de política de pasillos y de protagonismos, que una verdadera reflexión de lo que ha de significar la firma electrónica para los profesionales.

Mi última reflexión va sobre el origen de las disidencias. Sorprende que muchas de ellas surjan de Cataluña. Y la sorpresa no tiene matiz político. Mi verdadera sorpresa se debe a que en Cataluña hay una alta concentración de especialistas en firma electrónica y certificación, y cualquiera de estos especialistas les puede explicar a quienes tienen estas iniciativas de duplicación o triplicación de esfuerzos qué ha pasado en los 15 años de desarrollo de la firma electrónica es España, cuando se han producido situaciones parecidas.