Akoma Ntoso: una norma XML para documentos jurídicos


El estándar XML Akoma Ntoso es un formato específico de codificación de datos para expresar documentos parlamentarios, legislativos y jurídicos.

Akoma Ntoso, que significa “corazones unidos” en el lenguaje del pueblo Akan del oeste de Africa, es un conjunto de normas de codificación de documentos XML que permite  intercambiar documentos parlamentarios, legislativos y jurídicos de manera más eficiente, de forma que la información puede interpretarse por los sistemas informáticos.

Akoma Ntoso se orienta a documentos oficiales, tales como los legislativos, los documentos de debate, las actas, etc. que permiten añadir estructuras descriptivas a los documentos parlamentarios y legislativos.

En España, el Documento Judicial Electrónico incluido en la GIS correspondiente del CTEAJE asume la evolución producida a partir del Test de Compatibilidad definido desde 2008 por el Consejo General del Poder Judicial.

Ya los primeros avances en la digitalización de la Justicia fueron impulsados con el Plan de Modernización de la Justicia, aprobado por el CGPJ el 12 de noviembre de 2008.

En 2014 se publicó la Hoja de ruta del Comité Técnico Estatal de la Administración Judicial Electrónica,  definió las diferentes necesidades de normalización en el ámbito de la Justicia.

¿Convergerán algún dia Akoma Ntoso y las normas XML nacionales?


Listas de confianza TSL


Ya he tratado el tema de las listas de confianza TSL en otras ocasiones en este blog.

Hoy voy a incluir la información actualizada a las listas nacionales XML país por país.

Lista de listas europea

AT

BE

BG

CY

CZ

DE

DK

EE

GR

ES

FI

FR

HR

HU

IE

IS

IT

IL

LT

LU

LV

MT

NL

NO

PL

PT

RO

SE

SI

SK

UK


¿Cuanto puede valer un Prestador de Servicios Electrónicos de confianza?


Me refiero a su valor como empresa.

Seguro que su valor tiene que ver con sus ventas, pero también con la complejidad del conocimiento necesario para su gestión. Y ahora que los criptosistemas descentralizados de cadenas de bloques se han hecho populares, es más fácil entender la importancia del conocimiento.

La cifra publicada hace unos días nos orienta que su valor puede estar en torno a los 950 millones de dólares, por el monto de la valoración de la adquisición de Symantec por Digicert.   En diciembre de 1999, VeriSign compró Thawte, por 575 millones de dólares.

Por cierto, me gusta mencionar esta operación de Thawte porque tras ella su promotor
Mark Shuttleworth, más famoso en la actualidad por su actividad en Canonical y el sistema operativo Ubuntu se convirtió en el segundo turista espacial de la historia y el primer africano en el espacio.

En efecto, el 25 de abril de 2002, la nave Soyuz TM-34 despegó del cosmódromo de Baikonur hacia la Estación Espacial Internacional con una tripulación formada por tres personas: el piloto-cosmonauta ruso Yuri Gidzenko como comandante de la misión, el cosmonauta-investigador italiano Roberto Vittori y el cosmonauta-ingeniero sudafricano Mark Shuttleworth.

El segundo cosmonauta «turista» en la historia, después del vuelo del millonario estadounidense Dennis Tito en la Soyuz TM-32, prefiere no ser considerado un simple turista, y por ello puso gran énfasis en los aspectos educativos y científicos de su misión. Llevó a cabo experimentos científicos en las áreas de fisiología y de fenómenos de cristalización, así como otros relativos a la investigación de las células madre.

Después de 8 días a bordo de la Estación Espacial Internacional (y 10 días de estancia en el espacio), la tripulación conformada por Gidzenko, Vittori y Shuttleworth regresó a la Tierra a bordo de la Soyuz TM-33, a la sazón acoplada a la Estación. La misión de la Soyuz TM-34 fue la cuarta que viajaba a la Estación Espacial Internacional y la última de dicha variante TM de la venerable nave, siendo sustituida luego por la Soyuz TMA.

Verisign se creó en 1995 a partir de la escisión de los servicios de certificación de la empresa RSA Security. La nueva compañía recibió licencias para adaptar patentes de criptografía de RSA y un acuerdo de no competencia por un tiempo limitado.

Antes de vender los negocios de certificación a Symantec en 2010 por un valor aproximado de 1.280 millones de dólares (incluyendo Thawte), Verisign contaba con más de 3.000.000 de certificados electrónicos.

En la actualidad Verisign conserva la actividad de mayorista de gestión de dominios que adquirió a Network Solutions en el año 2000.

Una explicación de la pérdida de valor del negocio adquirido por Digicert puede ser debido a que el 24 de marzo de 2017, Google declaró que había perdido la confianza en Symantec, tras un incidente de emisión indebida de certificados. Según Google los certificados de Symantec perderían el estatus de confiables en Google Chrome en los siguientes 12 meses.  Google justifica este cambio acusando a a Symantec (o más bien a socios colaboradores CrossCert -Korea Electronic Certificate Authority-, Certisign Certificadora Digital, Certsuperior S. de R. L. de C.V., and Certisur S.A. ) de haber emitido al menos 30,000 certificados de dudosa validez durante varios años, lo que Symantec rechaza señalando un impacto menor.  Google opina que Symantec no cumple con los estándares de la industria y en particular, que no ha sido capaz de proporcionar auditorías que muestren la documentación necesaria.

DigiCert adquiere a Symantec su negocio de seguridad de sitios web y PKI


La operación está valorada en 950 millones de dólares y supone además la toma de una participación de Symantec en Digicert que poseerá el 30% de esta última .

La linea de negocio Website Security de Symantec ha pasado a manos de DigiCert junto soluciones PKI relacionadas.

El CEO de Symantec, Greg Clark y el de DigiCert, John Merrill, manifestaron las ventajas y oportunidades que supone la operación para las empresas en sí y para sus clientes.

Digicert se convierte con esta operación en el principal proveedor mundial de certificados SSL para sitios web y uno de los mayores especialista en gestión de identidad y servicios electrónicos de confianza.

Hoy se ha presentado oficialmente el consorcio Alastria


Hoy, 17 de octubre de 2017 se ha presentado Alastria en varios actos simultáneos celebrados en la Bolsa de Madrid y en Barcelona, Bilbao, Málaga y Valencia.

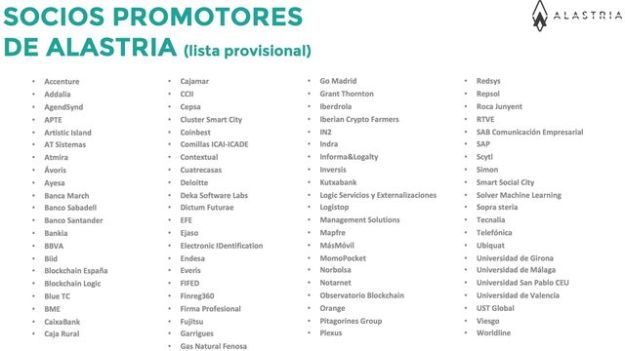
Se trata de un consorcio formado por empresas e instituciones españolas de diferentes sectores que emplea la tecnología de cadena de bloques (blockchain) en la variante definida por Ethereum, y, en particular, la implementación de JP Morgan-Chase denominada Quorum.Miembros-Alastria

Miembros de las empresas participantes en el consorcio han insistido en la importancia de la seguridad en esta red de “blockchain”, con especial énfasis en la identidad digital, que permitirá a los usuarios tener el control sobre su información personal de forma transparente en las transacciones y siempre dentro del marco legal español. Iniciativas como uPort, sovrin y el Reglamento UE 910/2014 se intentan armonizar en el sistema que finalmente se adopte.

La red Alastria albergará un blockchain semipúblico de acceso restringido formado por nodos -computadoras alojadas por diversos participantes- con un registro imborrable de eventos y sus endosos  replicado por todos los nodos. De esta forma, los socios de esta red podrán desarrollar servicios y productos dentro de Alastria con total confianza y seguridad. El hecho de que la identidad digital de cada miembro esté certificada y garantizada permite utilizar la tecnología de contratos inteligentes (smart contracts) sobre la que se pueden ofrecer servicios y explotar aplicaciones en un entorno transversal y con plenas garantías legales en España.

El foco de los 3 círculos


En alguna ocasión he comentado mi interés en alinear las actividades de mi empresa en la intersección de 3 círculos: En qué somos buenos, en qué se gana dinero y  en qué se disfruta  trabajando en ello. Es una de las enseñanzas del libro «Good to Great» de  Jim C. Collins.

Un enfoque parecido se establece en el método “GEL” referenciado en el artículo «tres pasos para elegir tu micromercado» y que ayuda a identificar el área laboral a la que deberíamos orientarnos. La palabra GEL es el acrónimo de crecimiento (Grow), experiencia (Experience) y amor (Love). Veamos cómo se desarrolla:

Crecimiento: es preciso identificar segmentos de mercado en alza. Puede no ser una buena idea dedicarse a fabricar películas para cámaras fotográficas, un mercado en declive. Conviene identificar las habilidades que nos son útiles en contextos en que se prevea crecimiento de la demanda.

Experiencia: las habilidades logradas por el estudio y la práctica son nuestros puntos fuertes y percibimos reconocimiento en esas áreas. Veamos como se alinean con los mercados en crecimiento.

Amor: Hay actividades que realizas con pasión, casi como un «hobby». El esfuerzo no duele y el tiempo vuela. De todas las posibilidades abiertas por las áreas en crecimiento que aprovechen nuestra habilidades debemos elegir las que nos apasionen.

Ahora que lo pienso, los 3 círculos de Jim también podrían ser Good (at), Earn  (money), Like (doing) 

Modificación del domicilio social de una sociedad


En España, la Ley de sociedades de capital (LSC) recoge desde 2015 (con la modificación introducida por la Ley 9/2015, de 25 de mayo, de medidas urgentes en materia concursal) la posibilidad de que el Consejo de Administración de una sociedad pueda tomar la decisión de cambiar el domicilio social dentro del territorio nacional. Ya existía con anterioridad la posibilidad de cambiarlo dentro del municipio.

Sin embargo, un criterio extendido entre los Registradores Mercantiles, y que afectaba a los estatutos que rutinariamente incluían entre las potestades de la Junta de Accionistas la de decidir el cambio de domicilio, (o del órgano de administración de decidir el cambio dentro de la misma localidad) contemplada en la legislación anterior, dificultaba la aplicación de esta previsión recogida en el artículo 285.2. Este problema requirió diferentes resoluciones de la Dirección General de Registros y de Notariado en el marco de los recursos gubernativos planeados por las discrepancias de interpretación entre notarios y registradores. En concreto pueden citarse la  Resolución de la DGRN de 3 de febrero de 2016 y  la Resolución de la DGRN de 30 de marzo de 2016.

En el BOE de ayer se publica una modificación que pretende acabar con las discrepancias interpretativas de ese artículo de la LSC:

Artículo único. Modificación del texto refundido de la Ley de Sociedades de Capital, aprobado por el Real Decreto Legislativo 1/2010, de 2 de julio.

El artículo 285.2 del texto refundido de la Ley de Sociedades de Capital, aprobado por el Real Decreto Legislativo 1/2010, de 2 de julio, queda redactado como sigue:

«2. Por excepción a lo establecido en el apartado anterior el órgano de administración será competente para cambiar el domicilio social dentro del territorio nacional, salvo disposición contraria de los estatutos. Se considerará que hay disposición contraria de los estatutos solo cuando los mismos establezcan expresamente que el órgano de administración no ostenta esta competencia.»

Disposición transitoria única. Régimen de los estatutos aprobados antes de la entrada en vigor de este real decreto-ley.

A los efectos previstos en el artículo 285.2 del texto refundido de la Ley de Sociedades de Capital, en la redacción dada por este real decreto-ley, se entenderá que hay disposición contraria de los estatutos solo cuando con posterioridad a la entrada en vigor de este real decreto-ley se hubiera aprobado una modificación estatutaria que expresamente declare que el órgano de administración no ostenta la competencia para cambiar el domicilio social dentro del territorio nacional.

Aunque el lugar en el que esté establecido el domicilio de la sociedad tiene ciertos efectos jurídicos, en la actualidad no está acompañado de uno muy relevante que tuvo en el pasado: la posibilidad de tener identificado de forma transparente (accediendo al registro mercantil)  el lugar al que dirigirse para  acceder al interlocutor jurídico de la sociedad (para reclamaciones, demandas, notificaciones,…).

En la actualidad, la sede electrónica (la página web de la sociedad) definida en el artículo 11 bis de la LSC es más importante a los efectos de transparencia de las sociedades con sus accionistas o partícipes y con sus clientes (para los que están previstas las menciones obligatorias recogidas en el artículo 10 de la LSSI-CE).

Uno de los elementos que se deberían haber modificado en la norma publicada ayer es la definición de domicilio social para que fuera más acorde con los nuevos tiempos de la digitalización.

El artículo 9 de la LSC establece que:

1. Las sociedades de capital fijarán su domicilio dentro del territorio español en el lugar en que se halle el centro de su efectiva administración y dirección, o en el que radique su principal establecimiento o explotación.

2. Las sociedades de capital cuyo principal establecimiento o explotación radique dentro del territorio español deberán tener su domicilio en España.

Definición que se ha quedado desfasada y que genera fricciones a la posibilidad del cambio de domicilio con cierta libertad.


Tendría sentido que en el centro de administración se custodie la documentación societaria de la empresa y se celebren los consejos de administración.

La ubicación del domicilio social determina el Registro Mercantil donde corresponde inscribir la sociedad; los Juzgados competentes para asuntos legales; la Delegación Tributaria que atiende los asuntos discales y tributarios de la sociedad y la normativa local o autonómica aplicable.

También hay que considerar en relación con las sociedades de capital el domicilio fiscal, que se define en el artículo 48 de la Ley General Tributaria

1. El domicilio fiscal es el lugar de localización del obligado tributario en sus relaciones con la Administración tributaria.

2. El domicilio fiscal será:

a) Para las personas físicas, el lugar donde tengan su residencia habitual. No obstante, para las personas físicas que desarrollen principalmente actividades económicas, en los términos que reglamentariamente se determinen, la Administración tributaria podrá considerar como domicilio fiscal el lugar donde esté efectivamente centralizada la gestión administrativa y la dirección de las actividades desarrolladas. Si no pudiera establecerse dicho lugar, prevalecerá aquel donde radique el mayor valor del inmovilizado en el que se realicen las actividades económicas.

b) Para las personas jurídicas, su domicilio social, siempre que en él esté efectivamente centralizada su gestión administrativa y la dirección de sus negocios. En otro caso, se atenderá al lugar en el que se lleve a cabo dicha gestión o dirección.

Cuando no pueda determinarse el lugar del domicilio fiscal de acuerdo con los criterios anteriores prevalecerá aquel donde radique el mayor valor del inmovilizado.

c) Para las entidades a las que se refiere el apartado 4 del artículo 35 de esta ley, el que resulte de aplicar las reglas establecidas en el párrafo b) anterior.

d) Para las personas o entidades no residentes en España, el domicilio fiscal se determinará según lo establecido en la normativa reguladora de cada tributo.

En defecto de regulación, el domicilio será el del representante al que se refiere el artículo 47 de esta ley. No obstante, cuando la persona o entidad no residente en España opere mediante establecimiento permanente, el domicilio será el que resulte de aplicar a dicho establecimiento permanente las reglas establecidas en los párrafos a) y b) de este apartado.

3. Los obligados tributarios deberán comunicar su domicilio fiscal y el cambio del mismo a la Administración tributaria que corresponda, en la forma y en los términos que se establezcan reglamentariamente. El cambio de domicilio fiscal no producirá efectos frente a la Administración tributaria hasta que se cumpla con dicho deber de comunicación, pero ello no impedirá que, conforme a lo establecido reglamentariamente, los procedimientos que se hayan iniciado de oficio antes de la comunicación de dicho cambio, puedan continuar tramitándose por el órgano correspondiente al domicilio inicial, siempre que las notificaciones derivadas de dichos procedimientos se realicen de acuerdo con lo previsto en el artículo 110 de esta ley.

4. Cada Administración podrá comprobar y rectificar el domicilio fiscal declarado por los obligados tributarios en relación con los tributos cuya gestión le competa con arreglo al procedimiento que se fije reglamentariamente.

El domicilio fiscal determina la adscripción de la sociedad a una oficina tributaria determinada. Ese domicilio será vinculante para el obligado tributario a efectos de procedimientos administrativos y del control fiscal.

Un aspecto que puede ser relevante es que el domicilio fiscal no figura en escritura y que las sociedades que realicen el cambio de sede social deberán ser consecuentes y realizar las gestiones adecuadas respecto a la comunicación de la sede fiscal a las autoridades tributarias y de la seguridad social.

En relación con la AEAT, el domicilio fiscal se modifica a través del modelo censal 036 y en relación con la Seguridad Social, a través de una gestión telemática de variación de datos.

Desde la entrada en vigor del Real Decreto-Ley 13/2010, de 3 de diciembre, las operaciones de cambio de domicilio social quedan exentas del Impuesto de Operaciones Societarias. No obstante, es necesario acudir a la Oficina Liquidadora correspondiente y cumplimentar el modelo 600, indicando que la operación  está exenta.

La modificación del domicilio social se realiza elevando a público la certificación del acta del órgano de administración que aprueba el cambio de los estatutos en lo referente a sede social y procediendo a la inscripción en el Registro Mercantil competente a la nueva dirección social. En el Registro es necesario aportar la Escritura y el modelo 600.

Como actuar ante las cancelaciones de Ryanair (o cualquier aerolinea)


Los derechos de los pasajeros de lineas aéreas a compensación por equipajes, overbooking, retrasos y cancelaciones se recogen en el Reglamento (CE) 261/2004 del Parlamento Europeo y del Consejo de 11 de febrero de 2004,

La Agencia Estatal de Seguridad Aérea publica una lista de las preguntas más frecuentes sobre los derechos de los pasajeros. También publica el formulario de reclamaciones que hay que cumplimentar.

Es muy importante que las comunicaciones con la compañía aérea se realicen de forma fehaciente para poder sustentar de forma más solida las reclamaciones si finalmente hay que recurrir a la vía judicial.

EADTrust, Prestador español de Servicios de Confianza Digital ofrece gratuitamente su servicio de notificaciones fehacientes noticeman.net a los damnificados, que  podrán activar el servicio usando este código de promoción: G4MTCFPQBCKFEV21

Ryanair incumple las obligaciones establecidas en el artículo 10 de la Ley 34/2002, de 11 de julio, de servicios de la sociedad de la información y de comercio electrónico y no publica una dirección de email de contacto, pero existen diversas fuentes para obtener esta información.

En caso de no recibir respuesta de Ryanair, o de que la respuesta no sea satisfactoria, puede presentar una reclamación ante la AESA (Agencia Estatal de Seguridad Aérea) sin coste alguno, a través del correo electrónico sau.aesa@seguridadaerea.es o por correo postal a: Agencia Estatal de Seguridad Aérea. División de Calidad y Protección (Avda. General Perón, 40. Acceso B. 28020 Madrid).

La AESA analizará si hubo incumplimiento del Reglamento de Derechos de Pasajeros (CE) 261/2004 y solicitará a la compañía aérea información sobre los hechos, recabará la información adicional y examinará si ha cumplido o no con lo dispuesto en la norma. Una vez analizado, comunicará, al solicitante y a la compañías aérea, las actuaciones llevadas a cabo en relación con la reclamación y emitirá un informe con el resultado de sus actuaciones.

En caso de que el informe sea positivo para el pasajero pero la compañía no lo atienda, podrá acudir a la vía judicial, para lo cual el informe positivo de la AESA le será de gran utilidad. También debe saber que el recurso de la vía judicial para solicitar una indemnización por daños y perjuicios puede ejecutarlo en cualquier momento del proceso.

La oportunidad de estas recomendaciones surge ante el anuncio de Ryanair de que suprimirá unos 2.100 vuelos entre esta semana y el próximo 28 de octubre de 2017 para hacer frente a los problemas de organización interna relacionados con las vacaciones de sus pilotos. Esta decisión afecta a unos 400.000 pasajeros, de los que aproximadamente 100.000  tienen origen o destino España.

Según Ryanair, todos los viajeros cuyo vuelo sea cancelado a pocas horas del viaje recibirán un correo electrónico entre 48 y 6 horas antes de la salida.

La controvertida aerolínea irlandesa  ha anunciado que tiene previsto reembolsar al completo y proporcionar vuelos alternativos a todos los pasajeros afectados, pero la credibilidad de este anuncio está en entredicho por la larga historia de incumplimientos.

La Dirección General de Consumo de la Consejería de Salud de la Junta de Andalucía ha hecho público un resumen informativo sobre los derechos que les asisten a los damnificados por las cancelaciones de Ryanair.

Securizando la Internet de las cosas (IoT)


La denominada Internet de las cosas (Internet of Things – IoT) formará una red de alta capilaridad en la que millones de dispositivos, sensores y actuadores remitirán información a sistemas de control que la consolidarán y generarán instrucciones que implicarán la actuación remota de todo tipo: válvulas, apertura y cierre de puertas, actuadores de cremallera , calefactores, motores, reguladores,..

Un contexto en el que es imprescindible que el control remoto solo pueda ser ejercido por sistemas seguros y autorizados para la función. Y que la información solo llegue al destino correcto sin que pueda ser suplantado.

Es preciso que todos los sistemas incluyan mecanismos de generación y comprobación de firmas electrónicas compactas y eficientes. Es preciso que todos los dispositivos incluyan soporte para la tecnología de firma electrónica mediante criptografía ECC.

El algoritmo asimétrico de criptografía de curva elíptica (ECC) es el preferible (frente a RSA) por tamaño de claves y eficiencia del algoritmos, que puede ser implementado en sistemas embebidos y microcontoladores.

El marco de restricciones en IoT incluye limitaciones en recursos computacionales tales como la velocidad del procesador y la memoria disponible, considerando que los dispositivos requieren un muy bajo consumo de energía.

Los desafíos del despliegue de soluciones de IoT incluyen la necesidad de reingeniería de aspectos tales como gestión de identidades, registro de dispositivos y usuarios y criptografía para satisfacer las necesidades de IoT.

ECC es el criptosistema adecuado para cumplir con las limitaciones y desafíos antes mencionados, ya que ECC utiliza claves más pequeñas, menor consumo de potencia de cálculo y menor consumo de memoria para el mismo nivel de protección.

ECC proporciona un nivel de seguridad que satisface las necesidades del ámbito del IoT. El riesgo potencial es alto, y los daños no se limitan al robo o pérdida de datos. Un  dispositivo de IoT comprometido, es decir, controlado por un intruso, puede conducir a problemas de seguridad importantes cuando se relacionan con vehículos, dispositivos de atención médica y sistemas de control. Estas situaciones pueden tener como consecuencias  la pérdida de control del vehículo, un mal funcionamiento del dispositivo médico u otro evento adverso, que causen lesiones, errores de diagnóstico o eventos catastróficos.

Incluso, en el ámbito de la privacidad, la posibilidad de que aparezcan amenazas como el seguimiento no autorizado de las ubicaciones de los individuos, la manipulación de las transacciones financieras y el compromiso de la integridad de los datos altamente sensibles (por ejemplo, los datos de salud necesarios para un diagnóstico adecuado) son retos tan significativos como para que merezcan un período de reflexión y un análisis profundo de los riesgos de cada proyecto o implementación.

EADTrust es su partner de valor añadido en proyectos de IoT por su conocimiento de los criptosistemas de curva elíptica y por la capacidad de generar y distribuir certificados ECC que se pueden incluir en los dispositivos y en los controladores para reforzar su seguridad.

Contacte con EADTRUST llamando al +34 91 7160555

iot

Notificación fehaciente: Noticeman y Burofax


Para documentar los acuerdos verbales o para dejar constancia de la remisión de notificaciones (y, frecuentemente de su recepción) es necesario utilizar mecanismos de notificación fehaciente que dejen constancia del contenido.

Un ejemplo es el del inquilino que llega con el arrendador al acuerdo verbal de finalizar el alquiler, y éste se compromete a devolver la fianza. La Ley de Arrendamientos Urbanos está llena de casos potenciales en que la notificación fehaciente permitirá soslayar «olvidos».

Para estos usos se ha generalizado  el uso del burofax, con certificación del contenido, para acreditar el envío de un escrito y su contenido, y la recepción de este por la persona a la que se dirige.

Hay que considerar que si la persona a la que se envía el burofax, se niega a recibirlo, y por tanto, el escrito queda sin entregar, no se puede dar por conocido su contenido.

No obstante, un burofax no entregado por causa imputable al destinatario por rehusarlo o no retirarlo de la oficina correspondiente es a todos los efectos una notificación efectuada.

La jurisprudencia se ha manifestado de forma clara al respecto: un Burofax no entregado por ser rehusado o no retirado no implica una acreditación de falta de conocimiento por parte del destinatario sino que por el contrario prueban la voluntad renuente (es decir, la renuncia a ser notificadodel mismo a recoger la documentación correspondiente (Sentencia nº 31/2012 de AP La Rioja, Sección 1ª, 6 de Febrero de 2012).

El intento de notificación, incluso si se rehúsa la recogida de la notificación por el destinatario, tiene importantes efectos en cuanto a la imposición de costas.

Es, por ejemplo, el caso de una persona a la que se le comunica por medio de burofax que si sigue incumpliendo un contrato, o sin pagar lo que debe, se le interpondrá una demanda judicial.

Si el destinatario lo rechaza, el remitente con la prueba de haber efectuado el requerimiento podrá interponer la demanda.

Si el demandado una vez notificada la demanda decidiese allanarse antes de la celebración del juicio, es muy probable que lo condenen en costas incluso sin celebrar el juicio. Así lo establece la Ley de Enjuiciamiento Civil en el artículo 395:

“Si el demandado se allanare a la demanda antes de contestarla (es decir, diera la razón a la parte contraria antes de la vista), no procederá la imposición de costas, salvo que el tribunal aprecie mala fe en el demandado. Se entenderá que, en todo caso, existe mala fe, si antes de presentada la demanda se hubiese formulado al demandado requerimiento fehaciente y justificado de pago“.

Estas consideraciones parten del principio o criterio de la autorresponsabilidad (expresado en las sentencias del Tribunal Supremo de 28 de Mayo de 1976 y 29 de Septiembre de 1981 , por ejemplo), en virtud del cual debe considerarse recibida la comunicación, aún en el supuesto de falta de recepción material del documento, si es emitida oportunamente la declaración por el requirente sin que llegue a conocimiento del destinatario por causas imputables a éste, siendo una de esas causas la de no poner en conocimiento del acreedor el cambio de domicilio en relación con el señalado en el contrato.

El caso del burofax se aplica igualmente a sistemas de notificación fehaciente como Noticeman.

Los sistemas digitales de notificación tienen la ventaja (además de su coste inferior) de que el escrito se envía a una dirección electrónica (una dirección de email) y de que dejan constancia de los pasos de la notificación, como por ejemplo la descarga del mensaje en la herramienta de acceso al correo del destinatario.

Contacte con el 917160555 si necesita saber como funciona Noticeman o lea la información de preguntas frecuentes.