Archivo de la categoría: AMETIC – Asimelec

Premios Asimelec 2007


ASIMELEC, Asociación que representa a las empresas de tecnología, en muchos temas, ha premiado la labor de personas e instituciones en relación con la Sociedad de la Información, las TIC y el Medio Ambiente. El acto de entrega de los Premios, tendrá lugar el próximo martes 19 de junio en el Hotel Ritz de Madrid, en la ceremonia de clausura de la Asamblea General de ASIMELEC, que contará con la participación del Secretario de Estado de Telecomunicaciones y para la Sociedad de la Información, Francisco Ros Perán

Martín Pérez da más detalles en su Blog.

Exposec llega a Ciudad Real


El próximo dia 14 de junio nos veremos en Ciudad Real, donde tiene lugar el evento Exposec que organiza ASIMELEC.

El lugar, la sede de CEOE-CEPYME CIUDAD REAL sito en la Carretera de Ciudad Real a Valdepeñas, Km 3 – 13170 Miguelturra  (a menos de 1 hora de Madrid, en tren).

Regalaremos el famoso libro de «La Factura Electrónica»

Adjunto el Programa que podéis ver ampliado  en el web del evento.

9:30-9:45 Bienvenida y Recepcion asistentes

9:45-10:00 Inauguracion de las Jornadas CAJA DE CASTILLA LA MANCHA

D. Ignacio Carrasco
Director de Expansión
ASIMELEC

10:00-10.30 Análisis de la seguridad como concepto global

  • Concepcion global de la Seguridad, Puntos de referencia y de interés
  • Valoración de la Seguridad, Roi de la inversión y situaciones criticas
  • Entidades y Empresas

D. Santi Casas
Asesor
ASIMELEC

10.30-11.00 Aplicaciónes de firma electrónica y e-factura

  • Requisitos técnicos a tener en cuenta en los proyectos de factura electrónica
  • Obligaciones por la empresa como emisora y como receptora de facturas
  • Formatos de firma y de factura

D. Julián Inza Aldaz
Presidente
ALBALIA INTERACTIVA

11.00-11.30 LSSI y LOPD

  • Reglamentación actual
  • Desarrollos Normativo en España
  • Normativa especial a tener en cuenta

D. Abel González
Director de Desarrollo de Negocio
ESA Security

11.30-12.00 COFFEE-BREAK

12:00 -12.30 ISO 17799 E ISO 27001

  • ISMS
  • Valoración de riegos (Risk Assesment)
  • Controles

Dª Eva Muñoz APPLUS
Certification Technological Center
APPlus+

12:30-13:00 Recuperación y Continuidad de Negocio

  • Incidencias de Seguridad
  • Impacto
  • Medidas preventivas y Medidas correctivas

D. Alfonso García Catalán NEORIS
Director
NEORIS

13.00-13:30 e-firma: requerimientos y demos
D. Juan Jose Nombela
Director
G&D

13.30-14:00 Archivado de firmas a largo plazo: estándar XAdES

  • Firma Electrónica y Certificados Electrónicos
  • Formatos XADES

D. Enric Hernández
Responsable PKI
ANCERT Agencia Notarial de Certificación

14:00-14:30 Mesa Redonda:Aplicaciones específicas de seguridad

  • Barreras y Defensas.
  • Identificación
  • Antivirus, antispyware, etc

D. Ignacio Carrasco
Director de Expansión
ASIMELEC

D. Julián Inza Aldaz
Presidente
ALBALIA INTERACTIVA

D. Santi Casas
Asesor
ASIMELEC

14:30-Conclusiones y Clausura

Programando aplicaciones con el DNIe


Ayer tuvo un gran éxito el Taller Práctico sobre DNI electrónico, de ASIMELEC, aunque al final no pudo venir la persona de Safelayer que iba a tratar sobre la validación de certificados.

El nivel de los asistentes fue muy alto. Personas con profundos conocimientos y experiencia en firma electrónica. Por supuesto, también el de los ponentes.

Uno de los aspectos del debate fue la necesidad de disponer de especificaciones más detalladas para poder desarrollar manejadores del DNI electrónico en entornos en los que no existen versiones oficiales. Por ejemplo, en Windows CE, en MHP (para la TDT)  o en cajeros automáticos (con WOSA o XFS). Mientras no exista una forma directa de acceder a la información, habrá que trabajar con mecanismos de prueba y error y acceder a la información de manera indirecta.

Este ha sido nuestro caso al desarrollar manejadores que acceden directamente al chip de la tarjeta, desde el ATR (Answer To Reset) a las funciones PKCS #15.

Taller sobre eDNI para desarrolladores


Hoy se celebra en el Hotel AC Cuzco del Paseo de la Castellana, 133. (Madrid) el Taller práctico «Programacion de Aplicaciones para uso del DNI electrónico» que es parte del Congreso ASIMELEC sobre DNIe que se celebró el pasado 24 de abril.

El plan previsto es el siguiente:

08:50 Acreditación de asistentes

09:00 Bienvenida a los asistentes

9:10 Librerías disponibles para uso DNIe e instalación

  • CSP Windows
  • PKCS#11 Windows
  • Opensc Linux/MacOs
  • API’s

Sierra Fernández
Técnico de Proyectos Software
C3PO

10:00 Formatos de firma y ejemplos prácticos

  • Formatos de firma básicos
    • CMS/PKCS#7
    • XML DSig
    • PDF
    • S/MIME
  • Firma de larga duración
    • Descripción e importancia
    • XAdES
    • CAdES
    • PDF
  • Ejemplos

Fernando Pino Sola
Director de Desarrollo de PKI
ALBALIA INTERACTIVA

10:50 Café

11:20 Validación certificados

  • Introducción general: CRL, OCSP
  • Servicios de validación de certificados para DNIe
  • Uso de cachés
  • Librerías
  • Configuración de servidores Microsoft IIS y Apache
  • Ejemplos para cada entorno

Samuel Adame
Safelayer

12:10 Obtención datos DNIe

  • Obtención certificado: .NET, Java…
  • Parseo certificado: obtención datos personales
  • Nombre, apellidos, NIF, fecha nacimiento

Javier Montes Antona
Jefe de Servicio de Relaciones Externas
Dirección de Sistemas de Información
Fabrica Nacional de Moneda y Timbre. Real Casa de la Moneda

13:00 DNI Electrónico en Televisión Digital Interactiva

  • MHP y Tarjetas inteligentes
  • Acceso a bajo nivel a tarjetas criptográficas
  • Problemática específica del DNI electrónico

Tomas García-Meras
Consultor Junior
ATOS ORIGIN

13:50 Coloquio

14:00 Fin de la Jornada

Exposec en Fuerteventura y en La Gomera


Acabamos de regresar de La Gomera donde finalizó el periplo de empresas de ASIMELEC que colaboran en las jornadas Exposec, difundiendo conceptos de seguridad y confianza en las comunicaciones, firma electrónica y factura electrónica entre las empresas.

El viernes 18 de mayo fue la jornada de La Gomera y el miércoles 16 la de Fuerteventura.

Para la ocasión se desplazaron Martín Pérez, Presidente de ASIMELEC y Experto en Seguridad (es Director general de i-Systems); José Pérez, Director General de ASIMELEC; Ignacio Carrasco, Director deExpansión de ASIMELEC, José Helguero, Director General de HELAS CONSULTING; Miguel Vega, Director de Marketing de ipsCA, Alfredo Gosálvez, Director General de Firmaprofesional, Victorino Martín,  Director de Seguridad TIC del GRUPO ICA; Sergio Pérez,  Responsable de Publicaciones de Red.es y yo mismo, contando con el soporte de  Maria Luisa Blasco, de Atenea Interactiva y Juan Carlos.

Además colaboraron los Cabildos de La Gomera y de Fuerteventura y las Cámaras de Comercio de Fuerteventura (de reciente creación) y de Tenerife.

Esquema de certificación de Prestadores de Servicios de Certificación de ASIMELEC


En el Congreso del pasado 9 de mayo despertó cierto interés el Esquema de Certificación de PSC de ASIMELEC.

Sorprende el hecho de que desde la disponibilidad de este marchamo de calidad existan tan pocos prestadores certificados.

Sobre todo sabiendo que se referencia en el repositorio del artículo 11 de la Directiva 93/1999.

Además los PSC certificados lo tienen más fácil para ser incluidos en las listas de prestadores de confianza de Microsoft y de Mozilla (Firefox) y su seguro de responsabilidad civil es más barato.

Y posiblemente encuentren más sencilla su incorporación a los repositorios del Ministerio de Industria, Turismo y Comercio y de la Agencia Tributaria. O se facilite su incorporación a las plataformas comunes de validación de las Administraciones Públicas, como las del MAP, la Junta de Andalucía, CATCERT, Izenpe o la ACCV.

Actualización (enero 2009)

Al rediseñarse la web de ASIMELEC, algunos enlaces han dejado de funcionar. Estos son los enlaces actuales:

Plan para los próximos días


Los próximos días voy a estar un poco liado, pero con posibilidad de veros por el mundo.

Segundo Congreso Asimelec de Facturación Electrónica y Digitalización Certificada


El Congreso Asimelec de Facturación Electrónica y Digitalización Certificada se va consolidando y constituye una de las principales citas de las empresas que se dedican profesionalmente a sus especialidades o a las que tienen interés en actualizarse en lo relativo a las posibilidades legales y técnicas y a los productos disponibles para ello.

Especialmente ahora que se ha publicado la ORDEN EHA/962/2007, de 10 de abril, por la que se desarrollan determinadas disposiciones sobre facturación telemática y conservación electrónica de facturas, contenidas en el Real Decreto 1496/2003, de 28 de noviembre, por el que se aprueba el reglamento por el que se regulan las obligaciones de facturación

Aunque el Congreso se celebra el 9 de mayo, si estás pensando en inscribirte, hazlo lo antes posible, porque si en la organización del evento conocen con la debida antelación el número de interesados, pueden negociar con los responsables del Palacio de Congresos la posibilidad de utilizar una sala más grande y así todos estaremos más cómodos.

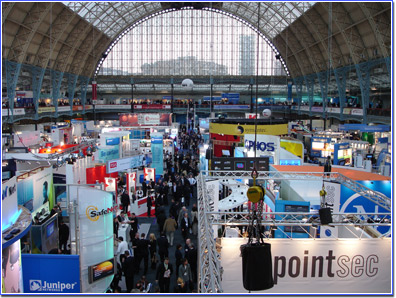
Infosecurity en Londres


El pasado 26 de abril estuve en la exposición Infosecurity de Londres, entre otros motivos, para ver cómo se organiza, cómo lo hacen los expositores y qué se puede hacer para multiplicar el éxito de Infosecurity en España, feria con la que colabora ASIMELEC.

Infosecurity Europe (Grand Hall, Olympia, London)

Las cifras son impresionantes:

  • 12,181 visitantes
  • 311 expositores (comparado con 290 en 2006)
  • 263 medios acreditados (incluyendo The BBC, The Times, The Observer, The Guardian, Silicon / ZD Net, Computer Weekly, VNU Net, Infosecurity Magazine, IT Week, SC Magazine, The Independent …)

Creo que el mercado de la seguridad español es bastante maduro y que podemos aspirar a un evento de similares características, si bien en Londres se concentra prácticamente toda la oferta europea y americana y entre sus visitantes viene gente de toda Europa.

He sacado del evento de Londres unas cuantas sugerencias para futuras ediciones del ibérico.

  • Mejorar el acceso. El parking es prohibitivo y las conexiones con Bus y Metro se pueden publicitar más.
  • Consigna. Para quienes vienen con maletas estaría bien un sitio donde guardarlas mientras visitan la feria.
  • Lectores de códigos de barras. Las acreditaciones de los asistentes permiten que los expositores obtengan sus datos (con su permiso) leyendo el código de barras impreso en ellas.
  • Catálogo. El efecto de la feria se multiplicaría incluyendo versiones abreviadas del catálogo con los productos y expositores de las otras ferias hermanas, además de la versión extendida del catálogo de la feria específica. Los expositores que estén presentes en varias ferias deberían resaltarse de forma especial. El catálogo es un recurso al que se le puede sacar más partido gracias a su visibilidad por Internet en el período entre ferias físicas.
  • Zona Wifi. Cabe la posibilidad de ofrecer zonas wifi gratuitas (eventualmente esponsorizadas) a los asistentes que necesiten estar conectados.
  • Zonas de descanso. En la feria española las zonas donde sentarse estaban más claramente identificadas que en la inglesa.
  • Publicaciones. El stand de publicaciones permitía acceder a más de 20 publicaciones relacionadas con la seguridad, sobre todo en inglés, pero también en francés e italiano. En España sería bueno contar con las siguientes publicaciones (algunas on-line)
  • Involucrar a directivos de empresas clientes y expositoras. En la feria de Londres se vieron algunas formas de hacerlo, aunque quizá el contexto sea diferente y no se puedan reproducir tal cual.

Invito a que sigais añadiendo sugerencias.

I Congreso sobre Autenticación y Firma Electrónica con el DNI-e organizado por ASIMELEC. Resumen


En torno a 150 profesionales en el I Congreso sobre Autenticación y Firma Electrónica con el DNI-e organizado por ASIMELEC.

Ya hay 234 servicios de la administración pública accesibles a través de internet con el dni electrónico, según anunció Juan Miguel Marquez Fernández, Director General de Modernización Administrativa del MAP, que destacó el importante papel jugado por la Administración y la necesidad de que el sector privado impulse el desarrollo de aplicaciones que permitan ampliar y aprovechar las funcionalidades del nuevo documento de identidad, en la conferencia de apertura del I Congreso sobre Autenticación y Firma Electrónica con el DNI-e. Organizado por ASIMELEC y patrocinado por Adobe Systems, C3PO y Safelayer, y en colaboración con Red.es, que tuvo lugar el pasado 24 de abril de 2004.

Marquez Fernández, también destacó el importante y necesario papel jugado por la Administración a la hora de poner en marcha servicios disponibles para el nuevo documento nacional de identidad electrónico así como la necesidad de que el sector privado impulse el desarrollo aplicaciones que permitan ampliar y aprovechar las funcionalidades del nuevo DNI-e.

Juan Crespo, Inspector Jefe de DGP y GC –Cuerpo Nacional de Policía y responsable de Comunicaciones, Soporte y Seguridad para los Sistemas Informáticos del Área de Informática de la DGP, realizó un recorrido por los diferentes aspectos de seguridad que se han incorporado al nuevo DNI-e, tanto en el soporte físico como en el electrónico así como en todo el proceso de generación y ciclo de vida del mismo.

Con 500.000 documentos expedidos en 38 ciudades de 22 provincias desde desde el inicio del plan de despliegue en marzo de 2006, Crespo también confirmó las previsiones de la DGP, de llegar al resto del territorio nacional a finales de este año.

En la mesa redonda Oportunidades de negocio en torno al DNI-e, moderada por Ángel Lucas Gómez, Gerente de la UTE formada por Indra, Telefónica y Software AG y que reunió a Alberto Sánchez Bermejo por parte de la Fabrica Nacional de la Moneda y el Timbre y a Manuel Torres de Safelayer, se dio a conocer el proceso de diseño, desarrollo y puesta en marcha del DNI-e. Todos coincidieron en que tanto la envergadura del proyecto del DNI electrónico español como la rapidez de implantación del mismo, en gran parte posibles por la existencia previa del DNI convencional.  Su despliegue sitúa a nuestro país a la cabeza mundial en cuanto a implantación y desarrollo de sistemas de identificación electrónica de ciudadanos. A este respecto, Manuel Torres destacó que por ello España es ahora un referente obligado para los países que proyectan sistemas similares, momento y experiencia que debemos aprovechar para liderar y establecer compromisos de estandarización que permitan la interoperabilidad de DNI-e español en otros países.

Torres también mencionó proyectos como Onom@topic para identificación digital de ciudadanos europeos y el del Gobierno de Portugal, que cuentan con la tecnología de Safelayer que sustenta el DNI-e español.

Durante la última mesa de debate de la mañana, Xavier Serrano responsable de Seguridad Tecnológica del Banco Sabadell-Atlántico y Roberto Berki Director de Firma Electrónica del Grupo Santander, trataron las amenazas y oportunidades que se abren para las entidades financieras con el DNI-e y la consolidación de los mecanismos de firma electrónica.

En la sesión de tarde, y tras la ponencia de Roberto Boya Ingeniero de Sistemas de Adobe Systems, sobre los factores clave en la seguridad de documentos pdf, Miguel Azorín-Albiñana, Subdirector General de Tecnologías de la Información y de las Comunicaciones del Ministerio de Industria, Turismo y Comercio hizo un recorrido por las diferentes iniciativas llevadas a cabo por su Ministerio, subrayando que el verdadero reto al que se enfrentan es el de incorporar a las PYMES a la Sociedad de la Información, para lo cuál, entre otras propuestas, se proyecta la creación de un Centro Tecnológico para PYMES. Ya he publicado hace unos días un artículo con un resumen de esta interesante intervención.

En el último foro de debate, moderado por Jorge Gómez, director general de C3PO, se trataron las distintas experiencias en el uso del DNI electrónico en la Administración, con la intervención de Juan Andrés Hermoso Franco por la Dirección General de Seguros y Fondos de Pensiones, Montaña Merchán por el Ministerio de Administraciones Públicas, Claudio Pérez-Olea, por la Agencia Tributaria y Fernando Serrano Martínez por la Dirección General del Catastro del Ministerio de Hacienda.

La conferencia de clausura, a cargo de Antonio Saravia, Director de Sociedad Digital de Red.es, resaltó las funciones de esta entidad como brazo ejecutor del MITYC, en el desarrollo de proyectos y líneas del Plan Avanza para impulsar la sociedad de la información a través del DNI-e.