Revistas especializadas en seguridad


Ayer hacía mención a algunas publicaciones tecnológicas especializadas, más allá de las genéricas destinadas a los usuarios de PC y con enfoque de informática de consumo.

Creo que puede ser interesante hacer una recopilación de revistas técnicas (y jurídicas) que enfaticen las noticias relativas a la seguridad. Estos medios serían de interés para difundir eventos como Infosecurity, y para dar cobertura a las conferencias y a las empresas expositoras.

Seguro que esta lista es incompleta y que me dejo algunos medios. ¿Seriais tan amables de ayudarme a completarlas?

Infosecurity en Londres


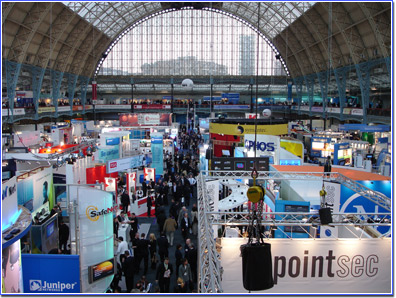
El pasado 26 de abril estuve en la exposición Infosecurity de Londres, entre otros motivos, para ver cómo se organiza, cómo lo hacen los expositores y qué se puede hacer para multiplicar el éxito de Infosecurity en España, feria con la que colabora ASIMELEC.

Infosecurity Europe (Grand Hall, Olympia, London)

Las cifras son impresionantes:

  • 12,181 visitantes
  • 311 expositores (comparado con 290 en 2006)
  • 263 medios acreditados (incluyendo The BBC, The Times, The Observer, The Guardian, Silicon / ZD Net, Computer Weekly, VNU Net, Infosecurity Magazine, IT Week, SC Magazine, The Independent …)

Creo que el mercado de la seguridad español es bastante maduro y que podemos aspirar a un evento de similares características, si bien en Londres se concentra prácticamente toda la oferta europea y americana y entre sus visitantes viene gente de toda Europa.

He sacado del evento de Londres unas cuantas sugerencias para futuras ediciones del ibérico.

  • Mejorar el acceso. El parking es prohibitivo y las conexiones con Bus y Metro se pueden publicitar más.
  • Consigna. Para quienes vienen con maletas estaría bien un sitio donde guardarlas mientras visitan la feria.
  • Lectores de códigos de barras. Las acreditaciones de los asistentes permiten que los expositores obtengan sus datos (con su permiso) leyendo el código de barras impreso en ellas.
  • Catálogo. El efecto de la feria se multiplicaría incluyendo versiones abreviadas del catálogo con los productos y expositores de las otras ferias hermanas, además de la versión extendida del catálogo de la feria específica. Los expositores que estén presentes en varias ferias deberían resaltarse de forma especial. El catálogo es un recurso al que se le puede sacar más partido gracias a su visibilidad por Internet en el período entre ferias físicas.
  • Zona Wifi. Cabe la posibilidad de ofrecer zonas wifi gratuitas (eventualmente esponsorizadas) a los asistentes que necesiten estar conectados.
  • Zonas de descanso. En la feria española las zonas donde sentarse estaban más claramente identificadas que en la inglesa.
  • Publicaciones. El stand de publicaciones permitía acceder a más de 20 publicaciones relacionadas con la seguridad, sobre todo en inglés, pero también en francés e italiano. En España sería bueno contar con las siguientes publicaciones (algunas on-line)
  • Involucrar a directivos de empresas clientes y expositoras. En la feria de Londres se vieron algunas formas de hacerlo, aunque quizá el contexto sea diferente y no se puedan reproducir tal cual.

Invito a que sigais añadiendo sugerencias.

Nos mudamos


Aprovechando este fin de semana que para algunos es un puente largo, nos mudamos a nuevas instalaciones un poco más amplias, muy próximas a nuestras oficinas anteriores.

Mesena, 3 - 1º A (28043 Madrid)

Así que modificad en vuestros CRMs y agendas personales que tanto Albalia Interactiva como Atenea Interactiva cambian de dirección, de Arturo Soria, 200 a Mesena, 3 (seguimos en Madrid)

Recobro del IVA de clientes morosos


vía Abanfin he llegado a un artículo de Abiétar Consultores que reproduzco por su interés.

Se trata de uno de esos aspectos colaterales al de la factura (electrónica o convencional), que llegan a ser muy importantes en el día a día económico de las empresas. Se publicó el 24 de diciembre de 2004, unos días antes de la publicación en el BOE de la LEY 3/2004, de 29 de diciembre, por la que se establecen medidas de lucha contra la morosidad en las operaciones comerciales.

La problemática que supone la morosidad requiere la aplicación de medidas que permitan contrarrestar sus efectos.

Basta pensar en las consecuencias de una operación fallida para tomar conciencia del problema. Con una operación fallida no sólo se pierde la posibilidad de cobrar el producto o servicio y recuperar la inversión, sino que además se paga a Hacienda el IVA del cliente moroso y nuestro impuesto sobre la renta correspondiente.

La Ley del IVA 37/1992 da cobertura legal al empresario o al profesional para aminorar los efectos negativos del impago. El art. 80 de la ley y el 24 de su reglamento establecen los supuestos y condiciones de modificación de la base imponible. El art. 80 ha sufrido una serie de reformas que lo han llevado a la redacción actual, mucho más favorable para el empresario y el profesional:

1) La primera reforma fue introducida por la Ley 66/1997, de presupuestos para 1998. En su exposición de motivos se decía que «…las medidas adoptadas atienden, principalmente, al fomento de la competitividad de las empresas. Así se hace posible la modificación de la base imponible en supuestos de imposible recuperación de las cuotas repercutidas no cobradas mediante el cumplimiento de ciertos requisitos…».

2) La segunda fue introducida por la Ley 62/2003, de presupuestos para 2004. Por un lado, esta ley adapta la ley del IVA a los términos de la Ley Concursal 22/2003, de 9 de julio, cuya aprobación supone la desaparición de los procedimientos de quiebra y suspensión de pagos y su sustitución por el procedimiento del concurso de acreedores; por otro, la Ley 62/2003 amplía los supuestos para poder recuperar el IVA. (Anteriormente era necesario que el moroso fuese un empresario o profesional, mientras que a partir del 1 de enero de 2004 se incluye también a los particulares. Se generaliza por tanto dicha posibilidad).

¿Cómo recuperar el IVA?

En la actualidad, la base imponible se puede reducir cuando las facturas correspondientes a clientes morosos son total o parcialmente incobrables. Para recuperar el IVA repercutido hay que tener en cuenta las siguientes prescripciones legales:

1. Que el crédito sea total o parcialmente incobrable. Se considera «incobrable» cuando reúne las siguientes condiciones:

  • Que hayan transcurrido dos años desde la emisión de la factura sin que se haya obtenido el cobro de todo o parte de la misma.
  • Que esta circunstancia haya quedado reflejada en los libros registros exigidos para este impuesto.
  • Que el destinatario de la factura actúe como empresario o profesional, o -si no lo es o no actúa como tal, es decir en el caso de que sea un particular-, que la base imponible sea superior a 300 euros.
  • Que el acreedor haya instado el cobro de la factura mediante reclamación judicial al deudor. Con el procedimiento monitorio de la Ley de Enjuiciamiento Civil se puede reclamar hasta 30.000 € de forma sencilla y expeditiva, sin necesidad de abogado y procurador. Con todo, lo que resulta más interesante es el hecho de que no se exige acreditar si fue en su día admitida a trámite (¿Quién?, ¿Qué?) o no por el juez civil. En esta situación, interesa presentar la reclamación en las operaciones que resulten ya impagadas, con la finalidad de adquirir en el futuro el derecho a solicitar de la administración el IVA. Además, este derecho no puede resultar viciado por una inadmisión a trámite posterior de la demanda o por su desestimación mediante sentencia, ni tampoco por el hecho de que se llegue a cobrar total o parcialmente la deuda impagada.

2. La modificación deberá realizarse en el plazo de los tres meses a contar desde la finalización del período de los dos años. ¿Cómo?: expidiendo y enviando al moroso una nueva factura en la que se rectifique o, en su caso, se anule la cuota repercutida; es decir, una factura con signo negativo rectificativa de las anteriormente emitidas. El empresario o profesional habrá de consignar las fechas de emisión de las correspondientes facturas modificadas.

3. Hay que comunicar la modificación a la Administración Tributaria en el plazo de un mes a contar desde la fecha de expedición de la factura rectificativa. Es necesario hacer constar que la modificación no se refiere a créditos garantizados, afianzados o asegurados, a créditos entre personas o entidades vinculadas, a créditos adeudados o afianzados por entes públicos, ni a operaciones cuyo destinatario no está establecido en el territorio de aplicación del impuesto ni en Canarias, Ceuta o Melilla.

La reducción de la base imponible obligará al destinatario de la operación a practicar la minoración oportuna del IVA soportado en la declaración-liquidación correspondiente al período impositivo en el que la reciba. Desde ese momento, el cliente moroso será deudor por la cuota del IVA directamente ante la Administración.

I Congreso sobre Autenticación y Firma Electrónica con el DNI-e organizado por ASIMELEC. Resumen


En torno a 150 profesionales en el I Congreso sobre Autenticación y Firma Electrónica con el DNI-e organizado por ASIMELEC.

Ya hay 234 servicios de la administración pública accesibles a través de internet con el dni electrónico, según anunció Juan Miguel Marquez Fernández, Director General de Modernización Administrativa del MAP, que destacó el importante papel jugado por la Administración y la necesidad de que el sector privado impulse el desarrollo de aplicaciones que permitan ampliar y aprovechar las funcionalidades del nuevo documento de identidad, en la conferencia de apertura del I Congreso sobre Autenticación y Firma Electrónica con el DNI-e. Organizado por ASIMELEC y patrocinado por Adobe Systems, C3PO y Safelayer, y en colaboración con Red.es, que tuvo lugar el pasado 24 de abril de 2004.

Marquez Fernández, también destacó el importante y necesario papel jugado por la Administración a la hora de poner en marcha servicios disponibles para el nuevo documento nacional de identidad electrónico así como la necesidad de que el sector privado impulse el desarrollo aplicaciones que permitan ampliar y aprovechar las funcionalidades del nuevo DNI-e.

Juan Crespo, Inspector Jefe de DGP y GC –Cuerpo Nacional de Policía y responsable de Comunicaciones, Soporte y Seguridad para los Sistemas Informáticos del Área de Informática de la DGP, realizó un recorrido por los diferentes aspectos de seguridad que se han incorporado al nuevo DNI-e, tanto en el soporte físico como en el electrónico así como en todo el proceso de generación y ciclo de vida del mismo.

Con 500.000 documentos expedidos en 38 ciudades de 22 provincias desde desde el inicio del plan de despliegue en marzo de 2006, Crespo también confirmó las previsiones de la DGP, de llegar al resto del territorio nacional a finales de este año.

En la mesa redonda Oportunidades de negocio en torno al DNI-e, moderada por Ángel Lucas Gómez, Gerente de la UTE formada por Indra, Telefónica y Software AG y que reunió a Alberto Sánchez Bermejo por parte de la Fabrica Nacional de la Moneda y el Timbre y a Manuel Torres de Safelayer, se dio a conocer el proceso de diseño, desarrollo y puesta en marcha del DNI-e. Todos coincidieron en que tanto la envergadura del proyecto del DNI electrónico español como la rapidez de implantación del mismo, en gran parte posibles por la existencia previa del DNI convencional.  Su despliegue sitúa a nuestro país a la cabeza mundial en cuanto a implantación y desarrollo de sistemas de identificación electrónica de ciudadanos. A este respecto, Manuel Torres destacó que por ello España es ahora un referente obligado para los países que proyectan sistemas similares, momento y experiencia que debemos aprovechar para liderar y establecer compromisos de estandarización que permitan la interoperabilidad de DNI-e español en otros países.

Torres también mencionó proyectos como Onom@topic para identificación digital de ciudadanos europeos y el del Gobierno de Portugal, que cuentan con la tecnología de Safelayer que sustenta el DNI-e español.

Durante la última mesa de debate de la mañana, Xavier Serrano responsable de Seguridad Tecnológica del Banco Sabadell-Atlántico y Roberto Berki Director de Firma Electrónica del Grupo Santander, trataron las amenazas y oportunidades que se abren para las entidades financieras con el DNI-e y la consolidación de los mecanismos de firma electrónica.

En la sesión de tarde, y tras la ponencia de Roberto Boya Ingeniero de Sistemas de Adobe Systems, sobre los factores clave en la seguridad de documentos pdf, Miguel Azorín-Albiñana, Subdirector General de Tecnologías de la Información y de las Comunicaciones del Ministerio de Industria, Turismo y Comercio hizo un recorrido por las diferentes iniciativas llevadas a cabo por su Ministerio, subrayando que el verdadero reto al que se enfrentan es el de incorporar a las PYMES a la Sociedad de la Información, para lo cuál, entre otras propuestas, se proyecta la creación de un Centro Tecnológico para PYMES. Ya he publicado hace unos días un artículo con un resumen de esta interesante intervención.

En el último foro de debate, moderado por Jorge Gómez, director general de C3PO, se trataron las distintas experiencias en el uso del DNI electrónico en la Administración, con la intervención de Juan Andrés Hermoso Franco por la Dirección General de Seguros y Fondos de Pensiones, Montaña Merchán por el Ministerio de Administraciones Públicas, Claudio Pérez-Olea, por la Agencia Tributaria y Fernando Serrano Martínez por la Dirección General del Catastro del Ministerio de Hacienda.

La conferencia de clausura, a cargo de Antonio Saravia, Director de Sociedad Digital de Red.es, resaltó las funciones de esta entidad como brazo ejecutor del MITYC, en el desarrollo de proyectos y líneas del Plan Avanza para impulsar la sociedad de la información a través del DNI-e.

Astursec, en Oviedo


El próximo jueves 3 de mayo Oviedo será la sede de la segunda Jornada AsturSec sobre seguridad en las Tecnologías de la Información (Seguridad y Confianza en la Red) organizada por ASIMELEC en colaboración con la Fundación CTIC

Durante la Jornada, ASIMELEC repartirá ejemplares de la primera Guía Prácticade Factura Electrónica para las PYMES, realizada conjuntamente con Red.es, dentro del marco del Plan Avanza.

Dirigidas al sector empresarial y profesional asturiano, su objetivo es informar sobre la forma de incrementar de forma sencilla  la Seguridad y, con ello, la Confianza de las empresas en el uso de Tecnologías y procesos soportados por Internet.

La jornada presidida por Adrián Moure presidente de la Comisión de Seguridad TIC y Tesorero de ASIMELEC, se iniciará a las 10:00 h. y contará con la asistencia del viceconsejero de Presupuestos y Administración Pública del Gobierno del Principado de Asturias, Luis Iturrioz, y el presidente de ASIMELEC, Martín Pérez, quienes se encargarán de la apertura de honor del seminario que se prolongará hasta las 18:00 h. en el Hotel AC Forum de Oviedo.

Asimismo, durante la Jornada, ASIMELEC pondrá de manera gratuita a disposición de los asistentes, ejemplares de la primera Guía Prácticade Factura Electrónica para las PYMES, realizada conjuntamente con la entidad pública Red.es, dentro del marco del Plan Avanza.

Esta Guía que es la primera de estas características que se publica en nuestro país, pretende explicar de forma sencilla lo relacionado con las facturas electrónicas.

El objetivo de ASTURSEC es promover la aplicabilidad en las PYMES de la seguridad en los sistemas tecnológicos y de información de las empresas, y demostrar mediante aplicaciones básicas, como se puede aprovechar la firma digital para optimizar los procedimientos de e-contratación, e-facturación y la relación electrónica entre empresas.

«La dependencia de las Tecnologías de la Información es creciente y el proceso imparable. Las estadísticas demuestran que los incidentes de seguridad en las TI empresariales se duplican cada año y los estudios realizados demuestran que el nivel de seguridad de la información en las organizaciones es insuficiente, y que éstas no tienen el grado de concienciación necesario en los aspectos relacionados con la seguridad, – explica Martín Pérez , Presidente de ASIMELEC . ASIMELEC, está realizando un importante esfuerzo por difundir la seguridad dentro de las empresas y promover el desarrollo de la sociedad de la información. Estas jornadas son el fruto de ello» , – concluye Pérez .

La asistencia a la jornada es gratuita, previa inscripción en www.asimelec.es, en su enlace a AsturSec: http://astursec.asimelec.es/.

La Fundación CTIC (Centro Tecnológico de la Información y la Comunicación) es una institución privada sin ánimo de lucro, de carácter social y de cooperación para el desarrollo tecnológico. Está constituida por un patronato de empresas del ámbito de las Tecnologías de la Información y la Comunicación y el Gobierno del Principado de Asturias.

Su objetivo fundacional es promover y estimular actividades relacionadas con el desarrollo de las TIC en todos los campos de la vida económica y social, que puedan contribuir al desarrollo y a la mejora de la sociedad. Paraello, tiene entre sus funciones realizar actuaciones de difusión, demostración, asesoría, investigación, formación especializada, transferencia tecnológica, y gestión y desarrollo de proyectos. (www.fundacionctic.org)

ASIMELEC, Asociación Multisectorial de Empresas Españolas de Electrónica y Comunicaciones, se constituye en 1984 y actualmente es la única patronal que agrupa a fabricantes, comercializadores, distribuidores del macro sector TIC español. Su finalidad es fomentar y apoyar el desarrollo de las empresas que componen esta actividad en España, mediante la defensa de sus asociados y desarrollo del sector.

ASIMELEC representa a más de 2.000 empresas que dan trabajo directo a 300.000 personas y su facturación supone casi el 3% del PIB de España.
 

Firma intervenida


En ocasiones me han preguntado qué es la firma intervenida, en relación con la firma electrónica.

Lo cierto es que, aparte de ser un adjetivo que «suena un poco mal» (o «un poco bien», va en gustos), no tiene ninguna relación con ninguna norma técnica y jurídica, sino que es una denominación utilizada por un determinado PSC para denominar un sistema de firma que promueve.

Lo de «suena un poco mal» proviene de varios de los significados del verbo intervenir, de donde procede el participio:

intervenir.

(Del lat. intervenīre).

1. tr. Examinar y censurar las cuentas con autoridad suficiente para ello.

2. tr. Controlar o disponer de una cuenta bancaria por mandato o autorización legal.

3. tr. Dicho de una tercera persona: Ofrecer, aceptar o pagar por cuenta del librador o de quien efectúa una transmisión por endoso.

4. tr. Dicho de una autoridad: Dirigir, limitar o suspender el libre ejercicio de actividades o funciones. El Estado de tal país interviene la economía privada o la producción industrial.

5. tr. Espiar, por mandato o autorización legal, una comunicación privada. La Policía intervino los teléfonos. La correspondencia está intervenida.

6. tr. Fiscalizar la administración de una aduana.

7. tr. Dicho del Gobierno de un país de régimen federal: Ejercer funciones propias de los Estados o provincias.

8. tr. Dicho de una o de varias potencias: En las relaciones internacionales, dirigir temporalmente algunos asuntos interiores de otra.

9. tr. Med. Hacer una operación quirúrgica.

10. intr. Tomar parte en un asunto.

11. intr. Dicho de una persona: Interponer su autoridad.

12. intr. Interceder o mediar por alguien.

13. intr. Interponerse entre dos o más que riñen.

14. intr. Sobrevenir, ocurrir, acontecer.

Aunque el término impresiona un poco y parece tener cierto marchamo jurídico, no tiene nada que ver con ninguna norma, y es más bien una argucia de marketing.

El concepto al que el PSC atribuye el mencionado término, es el de una política de firma, en la que el firmante comprueba la validez del certificado antes de llevar a cabo la firma. La firma utilizada puede ser una simple «Explicit Policy-based Electronic Signature (EPES) del RFC 3126. En realidad, es preferible la firma XL generada por el emisor por incluir evidencias de la validación de la firma para el tercero que confía en ella.

Congreso eDNI 2007


 Congreso DNI-e

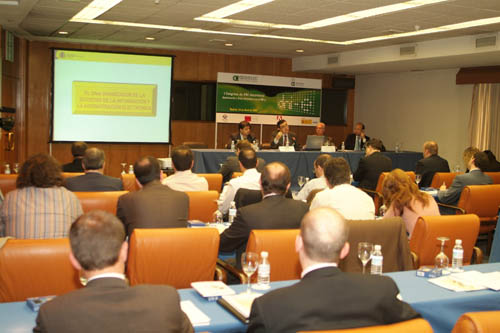
Ayer ya comenté brevemente una de las ponencias del I Congreso de ASIMELEC sobre Autenticación y Firma Electrónica con el DNI-e, impartida por D. Miguel Azorín. También fue muy interesante la apertura del Congreso por D. Juan Miguel Márquez Fernández, Director General de Modernización Administrativa del Ministerio de Administraciones Públicas.

En su intervención indicó que actualmente existen en España 234 servicios de la Administración General del Estado, accesibles a través de Internet con el DNI electrónico, más 128 de las Comunidades Autónomas. También destacó el importante y necesario papel jugado por la Administración a la hora de poner en marcha servicios a los que acceder con el nuevo documento nacional de identidad electrónico así como la necesidad de que el sector privado igualmente impulse el desarrollo aplicaciones que permitan ampliar y aprovechar las funcionalidades del nuevo DNI-e.

La verdad es que el Congreso estuvo muy concurrido, con más de 150 asistentes, lo cual supongo que fue bien valorado por los patrocinadores Adobe Systems, C3PO y Safelayer, y también por la entidad colaboradora Red.es.

En la jornada, celebrada el 24 de abril de 2006, intervino también Juan Crespo, Inspector Jefe de la DGP y GC -Cuerpo Nacional de Policía y responsable de Comunicaciones, Soporte y Seguridad para los Sistemas Informáticos del Área de Informáticade la DGP. Realizó un recorrido por los diferentes aspectos de seguridad que se han incorporado al nuevo DNI-e, tanto en el soporte físico como en el electrónico así como en todo el proceso de generación y ciclo de vida del mismo.

Con 500.000 documentos expedidos en 38 ciudades de 22 provincias desde desde el inicio del plan de despliegue en marzo de 2006, Crespo también confirmó las previsiones de la DGP, de llegar al resto del territorio nacional a finales de este año.

En la mesa redonda Oportunidades de negocio en torno al DNI-e, moderada por Ángel Lucas Gómez, Gerente de la UTE formada por Indra, Telefónica y Software AG y que reunió a Alberto Sánchez Bermejo por parte de la Fabrica Nacionalde la Moneda y el Timbre- Real Casa de la Moneda y a Manuel Torres de Safelayer, se dio a conocer el proceso de diseño, desarrollo y puesta en marcha del DNI-e. Todos coincidieron en que tanto la envergadura del proyecto del DNI electrónico español como la rapidez de implantación del mismo, en gran parte posible por la existencia previa del DNI, sitúa a nuestro país a la cabeza mundial en cuanto a implantación y desarrollo de sistemas de identificación electrónica de ciudadanos.

A este respecto, Manuel Torres destacó que por ello España es ahora un referente obligado para los países que proyectan sistemas similares, momento y experiencia que debemos aprovechar para liderar y establecer compromisos de estandarización que permitan la interoperabilidad de DNI-e español en otros países.

Torres también mencionó proyectos como Onomatopic para identificación digital de ciudadanos europeos y el del Gobierno de Portugal, que cuentan además con la tecnología de Safelayer que sustenta el DNI-e español.

Durante la última mesa de debate de la mañana, que moderé yo, Xavier Serrano responsable de Seguridad Tecnológica del Banco Sabadell-Atlántico y Roberto Berki Director de Firma Electrónica del Grupo Santander, se trataron las amenazas y oportunidades que se abren para las entidades financieras con el DNI-e y la consolidación de los mecanismos de firma electrónica. El sector financiero ha sido pionero en el despliegue de sistemas de firma electrónica y en la actualidad se encuentra con que la infraestructura desplegada en torno al DNI-e puede suponer ventajas en la contratación electrónica, y una gran solución en la lucha contra el phishing.

En la sesión de tarde, y tras la ponencia de Roberto Boya Ingeniero de Sistemas de Adobe Systems, sobre los factores clave en la seguridad de documentos pdf y sus posibilidades de firma de documentos, tuvo lugar la de Miguel Azorín-Albiñana, Subdirector General de Tecnologías de la Información y de las Comunicaciones del Ministerio de Industria, Turismo y Comercio, que resumí ayer.

En el último foro de debate, moderado por Jorge Gómez , director general de C3PO , se trataron las distintas experiencias en el uso del DNI electrónico en la Administración, con la i ntervención de Juan Andrés Hermoso Franco por la Dirección General de Seguros y Fondos de Pensiones, Montaña Merchán por el Ministerio de Administraciones Públicas, Claudio Pérez-Olea, por la Agencia Tributaria y Fernando Serrano Martínez por la Dirección General del Catastro del Ministerio de Hacienda.

La conferencia de clausura, a cargo de Antonio Saravia, Director de Sociedad Digital de Red.es, resaltó las funciones de esta entidad como brazo ejecutor del MITYC, en el desarrollo de proyectos y líneas del Plan Avanza para impulsar la sociedad de la información a través del DNI-e.

Un evento muy interesante que se complementará con el Workshop (taller) para desarrolladores que tendrá lugar el 22 de mayo de 2007. Las entidades que inscribieron algún congresista en el evento del 24 de abril, e incluido en su coste de inscripción, tienen la posibilidad de inscribir un asistente al taller de desarrollo de aplicaciones de firma y autenticación sin coste. Además, por supuesto, cabe la posibilidad de inscribirse al taller de forma independiente. A otro nivel, este taller también promete ser muy interesante.

Miguel Azorín-Albiñana López


Miguel AzorínDe las intervenciones de ayer en el I Congreso ASIMELEC sobre DNI electrónico, quisiera destacar la de D. Miguel Azorín-Albiñana López, Subdirector General de Tecnologías de la Información y de las Comunicaciones en el Ministerio Industria, Turismo y Comercio.

En una intervención muy cercana que supo conectar con los asistentes, y a pesar de ser una de las primeras intervenciones de la tarde (con el riesgo de somnolencia que una buena comida puede causar), destacó algunas de las iniciativas que está impulsando el Ministerio, en el marco del Plan Avanza. Enfatizó la importancia que les están dando a las PYMES y microPYMES que representa casi el 99% del total de empresas y describió algunas de las medidas que se están tomando para impulsar su entrada en la sociedad de la información. En particular a través de la adopción de la factura telemática, que será una de las claves de actuación del Ministerio. Con muy buena memoria para las cifras, que luego contrastó con sus notas, avanzó que contando con autónomos y empresas familiares, en España existen unos 3 millones de empresas, de las cuales casi la mitas tienen menos de 10 empleados y solo 165.000 tienen una dimensión que haga suponer un uso intensivo de las tecnologías.

Las estimaciones en cuanto al número de facturas emitidas supone una horquilla de entre 4.500 millones y 22.800 millones. Cantidades que coinciden bastante con las estimaciones que hemos hecho en Albalia Interactiva, y que más que duplican otras estimaciones publicadas.

Esto da una idea del impacto en eficiencia y en ahorro de costes que puede suponer la adopción de la efactura en el tejido productivo español.

El Ministerio de Industria Turismo y Comercio colabora con el de Economía y Hacienda para impulsar una norma que fije de la manera más clara posible los parámetros de las facturas y de las firmas electrónicas y facilite la interoperabilidad de las soluciones. Además desde el «Centro de Tecnología» que se está creando, se pondrán a disposición de las PYMES soluciones gratuitas de facturación electrónica que sirvan como modelo de referencia para otras soluciones más complejas que desarrollen las empresas tecnológicas en forma de producto propio.

D. Miguel también comentó algunos de los aspectos que cubre la futura Ley de Medidas de Impulso de la Sociedad de la Información que acaba de iniciar el trámite parlamentario.

En fin, una intervención muy interesante enmarcada en un Congreso con nutrida asistencia y con otras intervenciones también muy interesantes que intentaré resumir en futuros posts.

Información sobre SEPA (Single Euro Payment Area)


En el sitio web de Iberpay, existe un interesante repositorio de información sobre SEPA.

Making SEPA a reality v1.4
El documento describe información esencial sobre SEPA dirigida a la Comunidad Bancaria desde diferentes perspectivas. Proporciona el material para que los bancos puedan crear sus propios procedimientos de comunicaciones a la medida.
16 Abril 2007
SEPA Direct Debits Scheme Rulebook v2.2
Reglamento del Esquema de Adeudos Directos SEPA. Versión 2.2. Este documento es la versión final aprobada por el plenario del EPC y que sirve como base para la industria de pagos dentro del Área Única de Pagos para que desarrolle y ponga en funcionamiento productos y servicios que permitan a sus clientes efectuar adeudos directos SEPA a partir de enero de 2008.
13 Diciembre 2006
SEPA Direct Debits Scheme Implementation Guidelines v2.2
Guía de implantación del Esquema de Adeudos Directos SEPA. Versión 2.2. Este documento es la versión final aprobada por el plenario del EPC y dispone las reglas de SEPA para poner en práctica los adeudos directos bajo la norma UNIFI (ISO 20022) XML..
13 Diciembre 2006
SEPA Electronic Credit Transfers Scheme Rulebook v2.2
Reglamento del Esquema de Tranferencias Electrónicas SEPA. Versión 2.2 Este documento es la versión final aprobada por el plenario del EPC y que sirve como base para la industria de pagos dentro del Área Única de Pagos para que desarrolle y ponga en funcionamiento productos y servicios que permitan a sus clientes efectuar transferencias SEPA a partir de enero de 2008
13 Diciembre 2006
SEPA Credit Transfers Scheme Implementation Guidelines v2.2
Guía de implantación del Esquema de Transferencias SEPA. Versión 2.2. Este documento es la versión final aprobada por el plenario del EPC y dispone las reglas de SEPA para poner en práctica las transferencias de crédito bajo la norma UNIFI (ISO 20022) XML.
13 Diciembre 2006
SEPA Data Model v2.2
Modelo de datos SEPA. Versión 2.2. El documento es la versión final aprobada por el plenario del EPC y describe el modelo de datos aplicable a los productos SEPA, identificando tres niveles de procesamiento (físico, lógico y de negocio) tal y como se identifican en los reglamentos de los esquemas de adeudos y transferencias. El conocimiento de los reglamentos es requisito indispensable para entender este documento.
13 Diciembre 2006
A basic introduction to the Single Euro Payments Area (SEPA)
Breve descripción de algunas de las características básicas, objetivos y alcance de la SEPA. Asimismo, se detallan alguno de los beneficios y que puede tener para los ciudadanos la existencia de una zona única de pagos en euros.
26 Octubre 2006
SEPA Credit Transfer Scheme guidelines v 2.1
Este documento dispone las reglas de SEPA para poner en práctica las transferencias de crédito bajo la norma UNIFI (ISO 20022) XML.
2 Octubre 2006
SEPA Direct Debit Scheme guidelines v 2.1
Este documento dispone las reglas de SEPA para poner en práctica los adeudos directos bajo la norma UNIFI (ISO 20022) XML.
2 Octubre 2006
SEPA Direct Debit Scheme Rulebook v 2.1
Este documento sirve como base para la industria de pagos dentro del Área Única de Pagos para que desarrolle y ponga en funcionamiento productos y servicios que permitan a sus clientes efectuar adeudos directos en la zona SEPA de manera tan sencilla como lo hacen hoy dentro de su mercado local.
27 Septiembre 2006
SEPA Credit Transfer Scheme Rulebook v 2.1
Este documento sirve como base para la industria de pagos dentro del Área Única de Pagos para que desarrolle y ponga en funcionamiento productos y servicios que permitirán a sus clientes efectuar transferencias de crédito en la zona SEPA de manera tan sencilla como lo hacen hoy dentro de su mercado local.
27 Septiembre 2006
SEPA Data Model which is referred to in the SEPA Credit Transfer and Direct Debit Rulebooks v 2.1
El documento describe el modelo de tratamiento de las órdenes de pago identificando tres niveles de procesamiento (físico, lógico y de negocio) tal y como se identifican en las instrucciones de adeudos y transferencias. El conocimiento de las instrucciones de adeudos directos y transferencias de crédito es requisito indispensable para entender este documento.
30 Agosto 2006
SEPA Credit Transfer Scheme Rulebook v2.0 (Versión castellano)
Versión traducida al castellano de las instrucciones de Transferencias de crédito
8 Marzo 2006
SEPA Credit Transfer figures
Cuadro en el que se detalla el proceso temporal para el proceso de las transferencias de crédito, incluidas las posibles devoluciones de las órdenes de pago.
8 Marzo 2006
PE-ACH/CSM Framework v1.0
El documento establece los principios sobre los cuales los mecanismos de compensación y liquidación deben apoyar los esquemas de adeudos directos y transferencias de crédito sobre la base de la separación entre esquema e infraestructura.
8 Marzo 2006
SEPA Direct Debit Scheme Rulebook v2.0 (Versión castellano)
Versión traducida al castellano de las instrucciones de Adeudos directos
8 Marzo 2006
Framework for the evolution of the clearing and settlement in SEPA v1.0
Marco para la evolución de la compensación y liquidación en SEPA. Versión 1.0
8 Marzo 2006
SEPA Credit Transfer Scheme Rulebook v2.0 (Versión inglés – castellano)
Versión en castellano e inglés de las instrucciones de Transferencias de crédito.
22 Febrero 2006
SEPA Direct Debit Scheme Rulebook v2.0 (Versión inglés – castellano)
Versión en castellano e inglés de las instrucciones de Adeudos directos
22 Febrero 2006
SEPA Direct Debit figures
Cuadros en los que se describe el proceso temporal de los adeudos directos, el procedimiento para el cobro de los fondos y los detalles para la emisión del mandato, su revisión o cancelación.
1 Febrero 2006
EPC Roadmap 2004-2010
Plan del EPC para la puesta en funcionamiento de SEPA desde el año 2004 hasta el 2010.
1 Diciembre 2004